






Bezpieczeństwo komponentów open source jest równie ważne, jak bezpieczeństwo własnego kodu źródłowego. Dlatego właśnie dyskusje na temat analizy składu oprogramowania (SCA) i zestawienie materiałów oprogramowania (SBOM) zyskują na popularności w zespołach DevOps i AppSec. Chociaż często wymienia się je razem, sca vs sbom Porównanie nie polega na wyborze jednego z nich. Zamiast tego służą one różnym, ale uzupełniającym się celom. software supply chain security.
W tym poście wyjaśniono różnicę między sbom vs sca, pokazuje, jak ze sobą współpracują i pomaga zdecydować, jak skutecznie wdrożyć oba. Zobaczysz również, jak narzędzia takie jak Xygeni upraszczają zgodność i automatyzację dzięki oparty na sca sbom generacja.
Słownik Xygeni
Co jest SCA?
Analiza składu oprogramowania (SCA) to podstawowa praktyka AppSec polegająca na ciągłym skanowaniu aplikacji w poszukiwaniu komponentów firm trzecich i komponentów typu open source.
Dokładniej, SCA pomaga Ci:
- Wykrywaj luki w zależnościach
- Zidentyfikuj ryzykowne licencje
- Oceń podatność na wykorzystanie i dostępność
- Zautomatyzuj naprawę dzięki bezpieczniejszym opcjom łatania
Ponadto solidny SCA narzędzie integruje się bezpośrednio z Twoim DevOps pipelineNa przykład może skanować pull requests, biegnij do środka CI/CD zadania i powiadamiaj programistów, zanim podatny na ataki kod trafi do produkcji. W rezultacie sca i sbom Wspólne stosowanie praktyk pozwala zapobiegać zagrożeniom dla łańcucha dostaw od samego początku.
Słownik Xygeni
Co jest SBOM?
Wykaz materiałów oprogramowania (SBOM) to ustrukturyzowana, czytelna dla maszyn lista wszystkich komponentów, zarówno open source, jak i zastrzeżonych, w Twojej aplikacji
Zazwyczaj obejmuje:
- Nazwy i wersje pakietów
- Licencje i dostawcy
- Relacje zależności
- Hasze i identyfikatory
Chociaż SBOM Samo w sobie nie naprawia luk w zabezpieczeniach, ale odgrywa kluczową rolę w dokumentowaniu używanego oprogramowania. Dlatego w sektorach wymagających przestrzegania przepisów, takich jak opieka zdrowotna, finanse czy administracja publiczna, SBOMszybko stają się obowiązkowe.
SBOM vs SCA: Wyjaśnienie kluczowych różnic
Na pierwszy rzut oka, sca vs sbom Mogą wyglądać podobnie. Rozwiązują jednak zupełnie różne problemy. Przyjrzyjmy się temu bliżej:
| Cecha | SCA Narzędzia | SBOMs |
|---|---|---|
| Cel | ✓ Znajdź i napraw zagrożenia typu open source | ✓ Udokumentuj, co znajduje się w Twoim oprogramowaniu |
| Automatyzacja | ✓ Tak, w czasie rzeczywistym i w sposób ciągły | ✕ Często statyczne; może wymagać ręcznych aktualizacji |
| Ubezpieczenie | ✓ Luki, podatność na wykorzystanie, ryzyko związane z licencją | ✕ Tylko inwentaryzacja (bez oceny ryzyka) |
| Przypadek użycia DevOps | ✓ Bramki bezpieczeństwa, skanowanie PR, zabezpieczenia typu shift-left | ✓ Audyty zgodności, zapewnienie dostawców |
| Dopasowanie regulacyjne | ✓ Polecane | ✓ Często wymagane (EO 14028, NIST, DoD, FDA) |
Czemu SCA oraz SBOM Pracujmy lepiej razem
Zamiast wybierać między nimi, najrozsądniejszym podejściem jest użycie sca i sbom obok siebie. Oto dlaczego:
SBOMPotrzebujesz aktualizacji w czasie rzeczywistym
Generowanie SBOM Raz to za mało. Na przykład, jeśli Twój zespół co tydzień dodaje lub aktualizuje pakiety, Twój pierwotny SBOM może szybko stać się nieaktualne. To właśnie tam SCA kroki w nim automatycznie monitorują Twoje zależności i utrzymują SBOM obecny.
SCA Na podstawie SBOMs są nowe Standard
Nowoczesne narzędzia, takie jak Xygeni, łączą sca i sbom, SBOM jest tworzony i aktualizowany na podstawie rzeczywistych danych SCA skanów. Oszczędza to czas i gwarantuje, że Twój inwentarz odzwierciedla rzeczywisty używany kod.
Deweloperzy potrzebują czegoś więcej niż listy
Podczas gdy SBOM daje ci tylko „co” SCA informuje Cię „i co z tego”. Na przykład dwie aplikacje mogą zawierać tę samą podatną na ataki bibliotekę, ale tylko jedna z nich faktycznie wykorzystuje niebezpieczny kod. SCA dodaje ten kontekst dostępności.
Ostatecznie, łącząc sca sbom możliwości, zyskujesz głębszy wgląd, mniej fałszywych alarmów i lepsze wyniki bezpieczeństwa.
Korzyści z łączenia SCA oraz SBOM w DevOps
Podczas porównywania SBOM vs SCAWażne jest, aby zrozumieć, że razem są one bardziej efektywne niż osobno. Przyjmując strategię DevOps, która obejmuje oba sca i sbomTwój zespół odblokowuje znaczące korzyści wykraczające poza powierzchowną widoczność.
Na przykład zyskujesz:
- Większa dokładność w inwentaryzacji oprogramowania i śledzeniu zależności
- Automatyczna zgodność z ramami regulacyjnymi, takimi jak NIST i EO 14028
- Priorytetyzacja oparta na ryzyku wykorzystując punktację podatności na wykorzystanie i kontekst dostępności
- Mniej fałszywych wyników pozytywnychdzięki wykrywaniu uwzględniającemu czas wykonania
- Gotowy do audytu SBOM eksport, dostępne bez dodatkowego wysiłku ręcznego
Co więcej, połączona moc sca vs sbom w nowoczesnych przepływach pracy umożliwia zespołom szybszą pracę bez utraty kontroli. Ponieważ SCA stale wykrywa zmiany i SBOMDokumentując je pod kątem zgodności, redukujesz martwe pola i usprawniasz działania naprawcze.
Dzięki temu zespoły ds. bezpieczeństwa i rozwoju mogą lepiej ze sobą współpracować, zachowując jednocześnie zgodność z celami biznesowymi i regulacyjnymi.
SBOM Zgodność w USA i Europie: co musisz wiedzieć
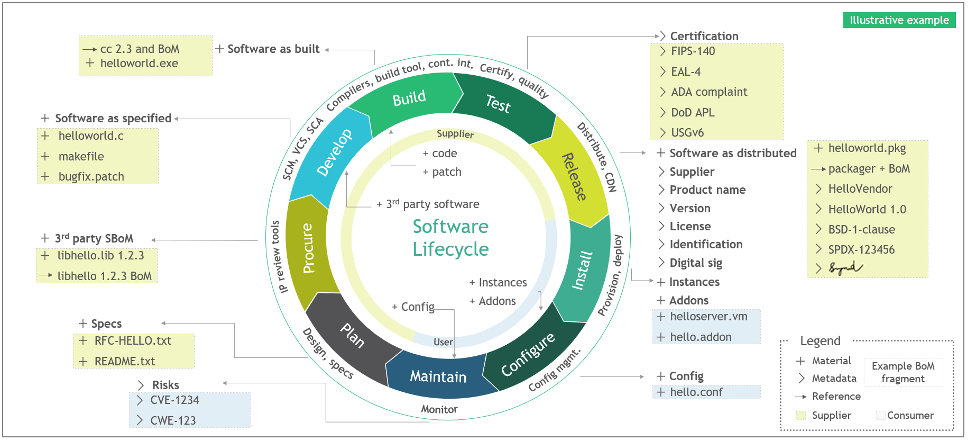
Dziś SBOMs nie są już opcjonalne. Są wymóg regulacyjny dla wielu organizacji w USA i Europie. Według Rozkaz wykonawczy 14028wszyscy wykonawcy kontraktów federalnych w USA muszą dostarczyć kompletne i dokładne SBOM ze swoimi produktami programowymi.
Ponadto organy regulacyjne, takie jak FDA i DoD, nakazują SBOM wykorzystanie w opiece zdrowotnej, obronności i infrastrukturze krytycznej. W Europie presja również rośnie:
- Ustawa UE o cyberodporności Wymaga SBOMs dla wszystkich programów z elementami cyfrowymi
- 2 XNUMX NIS wzmacnia przepisy dotyczące cyberbezpieczeństwa dla dostawców infrastruktury krytycznej
- DORA wzmacnia odporność operacyjną w sektorze finansowym
- PCI DSS 4.0 obejmuje bezpieczne praktyki programistyczne i gotowość do reagowania
Na podstawie NIST Secure Software Development Framework i tych globalnych nakazów organizacje muszą:
- Utrzymuj na bieżąco SBOMs dla każdego wydania
- Uwzględnij szczegółowe metadane zależności, takie jak wersje i licencje
- Udziały SBOMz partnerami, organami regulacyjnymi i klientami
- Zastosowanie SBOMw celu wsparcia śledzenia luk w zabezpieczeniach i ich usuwania
Jednakże, SBOMSame w sobie nie powiedzą ci, co jest podatne na wykorzystanie. Dlatego tak ważne jest, aby połączyć je z silnymi SCA możliwości. Przyjęcie SCAOparte SBOM strategia zapewnia ciągłe aktualizacje, wgląd w dostępność i pełną przejrzystość cyklu życia.
Poprzez połączenie SCA oraz SBOM na jednej platformie Twój zespół jest zawsze na bieżąco z przepisami, dostarczając jednocześnie bezpieczne oprogramowanie bez opóźnień.
Jak Xygeni łączy SCA oraz SBOM
Xygeni łączy w sobie to, co najlepsze sca vs sbom na jednej, płynnej platformie, stworzonej z myślą o deweloperach. Co ważniejsze, zapewnia prawdziwą automatyzację, kontekst ryzyka i wsparcie regulacyjne. Wszystko to bez zmuszania zespołów do zmiany swoich przepływów pracy.
Ciągły SBOM Generacja poprzez SCA
Zamiast tworzyć statyczne listy, Xygeni automatycznie tworzy i aktualizuje Twoje SBOMkorzystając z funkcji czasu rzeczywistego SCA silnika. W szczególności każda kompilacja lub pull request uruchamia dokładną inwentaryzację i mapowanie ryzyka.
Pełne metadane i formaty zgodności
SBOMZawierają wersje, licencje, dostawców, skróty, a nawet zależności przechodnie. Możesz je eksportować w formatach CycloneDX lub SPDX, dzięki czemu zawsze będziesz gotowy na audyt.
Integracja z natywnym przepływem pracy DevOps
Ponieważ bezpieczeństwo nie powinno Cię spowalniać, Xygeni integruje się z Twoim istniejącym systemem CI/CD skonfiguruj niezależnie od tego, czy używasz GitHub Actions, GitLab, Bitbucket czy Jenkins.
Spostrzeżenia dotyczące remediacji opartej na ryzyku
Xygeni'ego SCA idzie dalej niż detekcja. Otrzymujesz praktyczne informacje, takie jak wyniki EPSS, ścieżki dotarcia i nasze Ryzyko remediacji funkcja ułatwiająca wybór bezpiecznych i niezawodnych ulepszeń.
Udostępniane i wiarygodne wyniki
Możesz bezpiecznie udostępniać swoje SBOMz interesariuszami zewnętrznymi, audytorami lub dostawcami. Co najważniejsze, masz kontrolę nad tym, kiedy i jak są one dystrybuowane.
Wszystko to sprawia, że Xygeni jest idealną platformą dla zespołów, które chcą uprościć zgodność i poprawić dojrzałość DevSecOps poprzez wprowadzenie sca vs sbom razem pod jednym dachem.
Porównaj najlepsze SBOM Narzędzia na rok 2025
SBOMs są teraz obowiązkowe w USA i Europie. Ale nie wszystkie SBOM Narzędzia zapewniają realną ochronę. Poznaj 6 najlepszych SBOM narzędzia generacji i porównaj je.
Końcowe myśli: SCA vs SBOM To fałszywy wybór
Podsumowując:
- SCA oraz SBOM nie są to strategie konkurencyjne, lecz uzupełniające się.
- SCA pomaga zrozumieć i wyeliminować ryzyko.
- SBOM zapewnia Ci pełną widoczność zawartości Twojego oprogramowania.
- Razem tworzą silniejsze i mądrzejsze podejście do software supply chain security.
W miarę jak ryzyko związane z oprogramowaniem stale ewoluuje, wdrażanie nowoczesnych, zautomatyzowanych metod zapewnia proaktywne i gotowe na audyty podejście do bezpieczeństwa. Niezależnie od tego, czy jesteś dynamicznie rozwijającym się startupem, czy firmą regulowaną enterpriseKorzystanie z obu perspektyw daje pełny obraz i pewność, że można działać szybko, nie przeocząc przy tym poważnych zagrożeń.
Z Xygeni nie musisz wybierać między widocznością a działaniem. Otrzymujesz jedno i drugie, płynnie zintegrowane z Twoimi istniejącymi procesami pracy.

