






Nowoczesny skaner luk powinien wykrywać luki w zabezpieczeniach aplikacji, złośliwe oprogramowanie, ujawnienie sekretów i zagrożenia dla łańcucha dostaw oprogramowania w całym łańcuchu. SDLCTradycyjne skanery identyfikują jedynie luki w zabezpieczeniach (CVE), natomiast nowoczesne platformy AppSec analizują również podatność na wykorzystanie luk, złośliwe pakiety, ujawnienie sekretów i CI/CD ryzyka. Skaner luk to narzędzie bezpieczeństwa służące do skanowania w poszukiwaniu luk w aplikacjach, złośliwego oprogramowania, ujawnienia sekretów i błędnych konfiguracji w kodzie, zależnościach, infrastrukturze i CI/CD pipelines.
Organizacje muszą stale skanować kod źródłowy i zależności w poszukiwaniu luk w aplikacjach. CI/CD pipelinekomponenty łańcucha dostaw, infrastruktury i oprogramowania.
Czym jest skanowanie w celu sprawdzenia bezpieczeństwa aplikacji
Skanowanie w celu sprawdzenia bezpieczeństwa aplikacji obejmuje analizę kodu źródłowego, zależności, CI/CD pipelines, ujawnienie tajemnic, ryzyko związane ze złośliwym oprogramowaniem i zagrożenia dla łańcucha dostaw oprogramowania na całym świecie SDLCNowoczesne skanowanie bezpieczeństwa aplikacji pomaga organizacjom identyfikować podatne na wykorzystanie luki w zabezpieczeniach, złośliwe pakiety, niebezpieczne konfiguracje i ujawnione poufne dane, zanim atakujący zdążą naruszyć bezpieczeństwo środowisk produkcyjnych.
Jak skanować nowoczesne aplikacje w poszukiwaniu luk w zabezpieczeniach SDLCs
Gdy szybko tworzysz i dostarczasz oprogramowanie, bezpieczeństwo nie może być kwestią drugorzędną. Organizacje muszą stale skanować pod kątem luk w zabezpieczeniach aplikacji w całym kodzie, zależnościach i… CI/CD pipelinei środowiska programistyczne. Nowoczesne skanowanie pod kątem bezpieczeństwa aplikacji musi również wykrywać złośliwe oprogramowanie, ujawnienie poufnych informacji i zagrożenia dla łańcucha dostaw oprogramowania, zanim dotrą one do środowiska produkcyjnego. W przeciwnym razie zagrożenia przedostaną się do środowiska produkcyjnego, pozostawiając w kompilacjach tylne furtki, wycieki poufnych informacji lub zainfekowane pakiety.
W tym przewodniku wyjaśnimy, co powinno obejmować skanowanie aplikacji, dlaczego wykrywanie złośliwego oprogramowania jest niezbędne i jak wybrać skaner luk w zabezpieczeniach, który wykracza poza listę luk CVE. Pokażemy również, jak Xygeni zapewnia priorytetyzację uwzględniającą kontekst. Samonaprawaoraz przyjazne dla programistów skanowanie CLI, dzięki któremu można zabezpieczać kod bez spowalniania jego dostarczania.
Współczesne ataki na łańcuchy dostaw oprogramowania mają na celu zależności i kompilację pipelines, CI/CD przepływy pracy i środowiska programistyczne. Dlatego organizacje potrzebują teraz skanerów bezpieczeństwa aplikacji, które łączą wykrywanie luk w zabezpieczeniach, analizę złośliwego oprogramowania i automatyczne usuwanie zagrożeń na jednej platformie.
Co powinno obejmować skanowanie bezpieczeństwa aplikacji
Przeprowadzenie skanowania aplikacji w poszukiwaniu luk w zabezpieczeniach to coś więcej niż tylko sprawdzenie kilku znanych błędów. Prawdziwe skanowanie musi obejmować różne warstwy, przez które atakujący próbują się wkraść:
- Kod źródłowy (SAST): Wykrywaj typowe problemy, takie jak ataki typu SQL injection, ataki typu cross-site scripting (XSS), przepełnienia bufora i niebezpieczne funkcje, zanim dotrą one do środowiska produkcyjnego.
- Zależności Open Source (SCA): Zidentyfikuj nieaktualne biblioteki, podatne pakiety i ryzykowne licencje ukryte w drzewie zależności.
- Ujawnienie sekretów: Zapobiegaj wyciekaniu kluczy API, tokenów i danych uwierzytelniających do kodu, konfiguracji lub historii Git.
- Infrastruktura jako kod (IaC): Wykryj niebezpieczne ustawienia domyślne, błędnie skonfigurowane uprawnienia w chmurze oraz niebezpieczne pliki Kubernetes lub Terraform.
- CI/CD Pipelines: Upewnij się, że Twoje procesy kompilacji i wydawania oprogramowania nie zawierają słabych punktów, które atakujący mogliby wykorzystać.
Pełna skanowanie w poszukiwaniu luk w zabezpieczeniach aplikacji Powinien on obejmować wszystkie te obszary, a nie tylko listę luk w zabezpieczeniach. Powinien wskazywać, które problemy są podatne na wykorzystanie, gdzie się znajdują w kodzie i jak je szybko naprawić.
Dzięki temu zrozumiesz, dlaczego połączenie skanowania aplikacji z wykrywaniem złośliwego oprogramowania jest obecnie niezbędne dla nowoczesnych software supply chain security.
Jak skutecznie skanować aplikacje w poszukiwaniu luk w zabezpieczeniach
Aby skutecznie skanować aplikacje w poszukiwaniu luk w zabezpieczeniach, organizacje powinny wdrożyć ciągłe skanowanie bezpieczeństwa aplikacji w całym cyklu rozwoju oprogramowania, a nie tylko w kodzie produkcyjnym. Nowoczesne skanowanie bezpieczeństwa aplikacji musi analizować każdą warstwę, na której atakujący mogą wprowadzić ryzyko, w tym kod źródłowy, zależności open source, CI/CD pipelines, infrastruktura jako kod i środowiska programistyczne.
Skuteczne skanowanie pod kątem bezpieczeństwa aplikacji powinno obejmować:
- Skanowanie kodu źródłowego w poszukiwaniu luk takich jak wstrzyknięcia, niebezpieczne funkcje i błędy uwierzytelniania.
- Skanowanie zależności open source w celu wykrywania znanych luk CVE, złośliwych pakietów i zagrożeń dla łańcucha dostaw oprogramowania.
- Skanowanie CI/CD pipelines w przypadku niebezpiecznych przepływów pracy, ujawnionych sekretów i zatrutych procesów kompilacji.
- Skanowanie infrastruktury jako kodu (IaC) szablony za błędne konfiguracje chmury i nadmierne uprawnienia.
- Skanowanie w poszukiwaniu złośliwego oprogramowania ukryte w pakietach, kontenerach, skryptach lub zaciemnionych zależnościach.
- Nadawanie priorytetu ryzykom możliwym do wykorzystania wykorzystując analizę dostępności, punktację EPSS i kontekst biznesowy.
- Automatyczne usuwanie luk w zabezpieczeniach z bezpiecznym pull requests i przyjazne dla programistów poprawki.
Nowoczesne platformy AppSec łączą w sobie wykrywanie luk w zabezpieczeniach, skanowanie w poszukiwaniu złośliwego oprogramowania, analizę podatności na wykorzystanie luk i zautomatyzowane działania naprawcze w ramach jednego procesu, dzięki czemu zespoły mogą zabezpieczać aplikacje bez spowalniania dostarczania oprogramowania.
Dlaczego skanowanie w celu sprawdzenia bezpieczeństwa aplikacji musi obejmować wykrywanie złośliwego oprogramowania
Bieganie skanowanie w poszukiwaniu złośliwego oprogramowania nie jest już opcjonalne w nowoczesnym pipelines. Atakujący nie czekają tylko na opublikowanie luk w zabezpieczeniach (CVE), ale także przemycają złośliwy kod bezpośrednio do pakietów open source, kontenerów lub CI/CD przepływy pracy. Jeśli nie przeskanujesz systemu w poszukiwaniu złośliwego oprogramowania na wczesnym etapie, ryzykujesz, że tylne furtki trafią prosto do produkcji.
Rozważmy przykłady z życia wzięte:
- Tylne drzwi XZ Utils (2024): Zaufane narzędzie dla systemu Linux zostało zatrute u źródła za pomocą ukrytego tylnego wejścia. Standard skanery podatności tego nie wykryły.
- Złośliwe pakiety npm: Atakujący często publikują pakiety z trojanami, które kradną dane uwierzytelniające, otwierają odwrotne powłoki lub wydobywają kryptowaluty CI/CD Oferty pracy.
- Zaciemniony kod w PyPI: Odkryto, że biblioteki Pythona ukrywają w sobie programy wykradające informacje i oprogramowanie szpiegujące za pomocą kodowania Base64.
Takie złośliwe oprogramowanie trudno wykryć za pomocą ręcznych testów. Przeciwnicy stosują zaciemnianie obrazu i ukryte skrypty instalacyjne, aby uniknąć wykrycia. Dlatego… skanowanie w poszukiwaniu złośliwego oprogramowania musi wykraczać poza kontrole oparte na sygnaturach, powinna analizować kod, zależności i zachowania środowiska wykonawczego w całym łańcuchu dostaw oprogramowania.
W przeciwieństwie do narzędzi antywirusowych dla punktów końcowych, skanowanie w poszukiwaniu złośliwego oprogramowania zorientowane na DevOps musi zostać przeprowadzone w repozytoriach, kompilacjach i rejestrach. W przeciwnym razie złośliwe komponenty mogą przedostać się do systemu. pipeline i narazić na szwank wszystko, co dzieje się dalej.
Nowoczesne skanery złośliwego oprogramowania dla DevSecOps muszą analizować zachowania, integralność pakietów, techniki zaciemniania kodu i zagrożenia dla łańcucha dostaw, zamiast polegać wyłącznie na sygnaturach.
Dlaczego tradycyjne skanery luk w zabezpieczeniach zawodzą
Tradycyjne skanery luk w zabezpieczeniach zostały zaprojektowane do identyfikacji znanych luk CVE, a nie nowoczesnych ataków na łańcuch dostaw oprogramowania. Często pomijają one złośliwe pakiety, ukryte złośliwe oprogramowanie, ujawnione tajne dane i podatne na ataki ścieżki wewnątrz. CI/CD pipelines.
W rezultacie zespoły ds. bezpieczeństwa zmagają się ze zmęczeniem alertami, powolnymi cyklami napraw i rosnącym narażeniem na ryzyko w całym przedsiębiorstwie. SDLC.
Jak wykrywać luki w zabezpieczeniach podczas skanowania aplikacji pod kątem bezpieczeństwa
Podstawowy skaner luk w zabezpieczeniach generuje długą listę luk CVE. Jednak większość z nich nie nadaje się do wykorzystania w kodzie, a ten szum przytłacza programistów. Zamiast tego, tak naprawdę potrzebujesz skanera, który wskazuje tylko te problemy, które mają znaczenie podczas skanowania luk w zabezpieczeniach aplikacji w Twoich projektach.
Prawo skaner luk w zabezpieczeniach powinien wykryć:
- Znane luki w zależnościach, z kontekstem dotyczącym dostępności.
- Wady na poziomie kodu takie jak wstrzyknięcia, omijanie uwierzytelniania lub niebezpieczne przetwarzanie pamięci.
- Błędne konfiguracje in IaC Szablony, co może narazić na niebezpieczeństwo krytyczne usługi w chmurze.
- Wyciek tajemnic z historii Git, konfiguracji lub obrazów kontenerów.
Niemniej jednak, wykrywanie to tylko połowa pracy. Bez priorytetyzacji, zespoły toną w alertach i opóźnionych poprawkach. W związku z tymnowoczesne skanery podatności muszą obejmować:
- Wgląd w możliwość wykorzystania → filtruj luki w zabezpieczeniach, korzystając z analizy dostępności i wyników EPSS.
- Kontekst biznesowy → w pierwszej kolejności zgłaszaj problemy, które mają wpływ na wrażliwe usługi.
- Naprawy, które można wdrożyć → zapewnij programistom jasne wskazówki dotyczące działań naprawczych, a nie tylko raporty.
Innymi słowy, odpowiedni skaner luk w zabezpieczeniach wykracza poza CVE polowanie. Nie tylko integruje się w całej SDLC ale także redukuje szum i pomaga szybko reagować. W rezultacie zabezpieczenia nie blokują dostarczania, gdy skanujesz aplikacje pod kątem zagrożeń bezpieczeństwa i złośliwego oprogramowania.
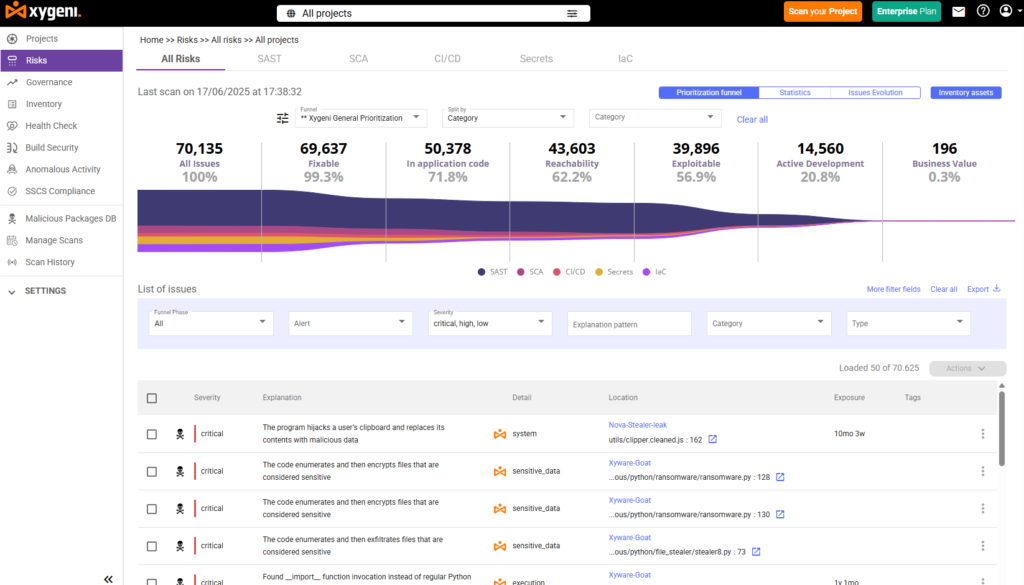
Tradycyjne skanery luk w zabezpieczeniach aplikacji koncentrują się głównie na znanych lukach bezpieczeństwa (CVE) i analizie statycznej. Nowoczesne platformy AppSec idą o krok dalej, łącząc skanowanie aplikacji, wykrywanie złośliwego oprogramowania i analizę podatności na ataki. software supply chain security, skanowanie sekretów i automatyczne naprawianie w całym SDLCDzięki temu organizacje mogą priorytetowo traktować rzeczywiste zagrożenia zamiast przytłaczać programistów zawiłymi alertami.
Tradycyjny skaner luk w zabezpieczeniach kontra nowoczesna platforma AppSec
| Tradycyjny skaner luk | Nowoczesna platforma AppSec |
|---|---|
| Wykrywa tylko znane CVE | Wykrywa luki w zabezpieczeniach i złośliwe oprogramowanie |
| Powoduje zmęczenie i czujność | Nadaje priorytet ryzykom, które można wykorzystać |
| Wymaga ręcznej naprawy | Generuje AutoFix pull requests |
| Ograniczony SDLC widoczność | Koniec końców software supply chain security |
| Skoncentrowany na wykrywaniu | Wykrywanie + naprawa |
| Reaktywne podejście do bezpieczeństwa | Proaktywne zapobieganie ryzyku |
Nowoczesne platformy AppSec redukują zmęczenie alertami, łącząc priorytetyzację luk w zabezpieczeniach, wykrywanie złośliwego oprogramowania, analizę podatności na wykorzystanie luk i automatyczną naprawę w ramach jednego przepływu pracy.
Jak Xygeni robi to inaczej
Większość skanerów podatności została zaprojektowana dla modelu rozwoju oprogramowania sprzed wprowadzenia sztucznej inteligencji, koncentrującego się głównie na znanych lukach bezpieczeństwa (CVE) i analizie zależności. Współczesne ataki na łańcuchy dostaw oprogramowania są obecnie wymierzone w kod generowany przez sztuczną inteligencję, złośliwe pakiety, CI/CD pipelines, środowiska programistyczne i coraz bardziej autonomiczne przepływy pracy. Xygeni ujednolica skanowanie podatności aplikacji, wykrywanie złośliwego oprogramowania, skanowanie sekretów, analizę podatności na ataki i uwzględnianie sztucznej inteligencji. software supply chain security na całej długości SDLC. Oto jak:
- Lejek priorytetyzacji: Nie wszystkie ustalenia mają znaczenie. Xygeni filtruje wyniki poprzez analizę podatności na wykorzystanie (osiągalność + wyniki EPSS) i kontekst biznesowy. Programiści widzą tylko problemy stanowiące realne ryzyko, a nie szum informacyjny.
- Wykrywanie złośliwego oprogramowania w całym SDLC: W przeciwieństwie do tradycyjnych skanerów podatności, które opierają się głównie na opublikowanych kodach CVE lub znanych sygnaturach złośliwego oprogramowania, możliwości systemu Malware Early Warning (MEW) firmy Xygeni identyfikują złośliwe pakiety i podejrzane zachowania jeszcze przed pojawieniem się oficjalnych sygnatur lub ostrzeżeń.
- Naprawa AutoFix: Zamiast wyrzucać raporty, Xygeni tworzy bezpieczne pull requests z gotowymi do zastosowania poprawkami. Może to oznaczać załatanie podatnej zależności, unieważnienie ujawnionego klucza tajnego lub automatyczną zamianę niebezpiecznych wzorców kodu.
- Przyjazny dla programistów interfejs wiersza poleceń: Xygeni rozszerza również bezpieczeństwo poza repozytoria i pipelinew nowoczesne środowiska programistyczne. Dzięki DevAI i Shieldorganizacje mogą zabezpieczyć środowiska IDE, pilotów AI, narzędzia połączone z MCP, środowiska wykonawcze agentów i punkty końcowe dla programistów w ramach podejścia Zero Trust na erę AI SDLC. Uruchom złośliwe oprogramowanie lub SAST skanuj lokalnie lub w CI/CD za pomocą jednego polecenia:
					xygeni malware -n MyProject --upload
xygeni sast -n MyProject --upload
Zobacz Xygeni It w akcji
Dzięki temu podejściu Xygeni nie jest już tylko kolejnym skanerem luk w zabezpieczeniach, lecz jedynym narzędziem, które Ci w tym pomoże. skanuj aplikacje i złośliwe oprogramowanie jednocześnie, ustalaj priorytety zagrożeń krytycznych i naprawiaj je automatycznie, nie spowalniając dostarczania.
Rozpocznij skanowanie aplikacji w poszukiwaniu luk w zabezpieczeniach w sposób bardziej inteligentny
Nie zadowalaj się narzędziami, które rozwiązują tylko połowę problemu. Z Xygeni możesz skanowanie w poszukiwaniu luk w zabezpieczeniach aplikacji oraz skanowanie w poszukiwaniu złośliwego oprogramowania w jednym, ujednoliconym przepływie pracy. Nasze skaner luk w zabezpieczeniach zapewnia kontekst, priorytetyzację i funkcję AutoFix, dzięki czemu programiści mogą szybko rozwiązywać problemy, nie zakłócając dostawy.
- Zabezpiecz cały swój łańcuch dostaw oprogramowania.
- Blokuj złośliwe oprogramowanie zanim przedostanie się do Twojego systemu pipeline.
- Napraw luki w zabezpieczeniach za pomocą bezpiecznych, zautomatyzowanych poprawek.
Rozpocznij skanowanie inteligentniejsze z Xygeni. Skanuj pod kątem luk w zabezpieczeniach aplikacji, złośliwego oprogramowania, ujawnienia poufnych informacji, zagrożeń generowanych przez sztuczną inteligencję i zagrożeń dla łańcucha dostaw oprogramowania w całym swoim systemie. SDLC z pojedynczej platformy AppSec obsługującej sztuczną inteligencję.

