






Zarządzanie ryzykiem stron trzecich (TPRM): naruszenie, którego się nie spodziewasz
Zablokowałeś swój kod. Skanujesz każdy push. Ale co z tą biblioteką open source sprzed trzech miesięcy? Albo z wtyczką dostawcy, o której wszyscy zapomnieli? Te martwe punkty to właśnie powód, dla którego zarządzanie ryzykiem stron trzecich (TPRM) stało się niezbędne – i dlaczego poleganie na przestarzałych narzędziach już nie działa. W rzeczywistości, 61% firm zgłosiłem naruszenie bezpieczeństwa danych osób trzecich lub incydent bezpieczeństwa w ciągu ostatnich 12 miesięcy, oznaczając Wzrost o 49% w porównaniu do roku poprzedniego. Zespoły potrzebują oprogramowania do zarządzania ryzykiem stron trzecich, które wykracza poza listy kontrolne i oferuje wgląd w czasie rzeczywistym we wszystkie integracje, zależności i ryzyka stron trzecich ukryte na widoku.
Co tak naprawdę jest stawką w TPRM
Prędkość i zgodność nie wykluczają się wzajemnie, ale w praktyce często się ze sobą kolidują. Zespoły ds. bezpieczeństwa są przytłoczone nieistotnymi alertami. Deweloperzy są zmuszani do szybkiego dostarczania produktów. Audytorzy chcą pełnej identyfikowalności. I nikt nie chce być tym, kto przegapił pakiet, który spowodował naruszenie.
Co zatem jest pomijane?
- Niesprawdzone zależności z oprogramowania typu open source i od dostawców
- Ciche konflikty licencyjne wstrzymujące wydanie
- Nieprawidłowo skonfigurowane integracje z dostępem uprzywilejowanym
- Zmanipulowany kod lub pipeline zmiany, których nikt nie zgłosił
- Złośliwe pakiety wprowadzane za pośrednictwem ekosystemów open source, takich jak Złośliwe oprogramowanie pakietu NPM oraz Złośliwe pakiety PyPI
To nie są skrajne przypadki – to codzienne ryzyko. Krótko mówiąc, to praktyczne awarie, które czekają, by się wydarzyć, zwłaszcza w pipelinektóre stawiają prędkość ponad widoczność.
Dlaczego oprogramowanie do zarządzania ryzykiem firm trzecich musi Ci się przydać
Większość zewnętrznych narzędzi do analizy ryzyka zawodzi tam, gdzie to istotne: zalewają zespoły alertami o niskim priorytecie, ujawniają problemy zbyt późno lub nie są dostosowane do faktycznego sposobu pracy programistów. Wiele z nich koncentruje się wyłącznie na znanych lukach bezpieczeństwa (CVE), ignorując naruszenia licencji, anomalie behawioralne lub pojawiające się zagrożenia ze strony złośliwego oprogramowania.
Solidne oprogramowanie do zarządzania ryzykiem stron trzecich powinno oferować więcej niż tylko skanowanie – powinno wzmacniać. Według OWASP, to musi:
- Zmapuj całe swoje otoczenieod OSS do usług w chmurze i CI/CD
- Ustal priorytety tego, co można wykorzystać, nie tylko to, co jest wymienione
- Automatyzacja egzekwowania zasad, w tym naruszenia licencji i SLA
- Wykrywaj złośliwe oprogramowanie w czasie rzeczywistym, nie po naruszeniu
- Problemy powierzchniowe, nad którymi pracują deweloperzynie tylko po wdrożeniu dashboards
W związku z tym tutaj Xygeni wyróżnia się, oferując kontekstowe spostrzeżenia, automatyzację zabezpieczeń i głęboką integrację commit uwolnić.
Zarządzanie TPRM bez spowalniania CI/CD
Skalowalny Strategia TPRM nie powinien dodawać bram — powinien budować inteligentne guardrailsOto jak chronić swoje pipeline bez przerywania dostawy:
- Kompleksowe wykrywanie aktywów: włączając zależności przechodnie
- Ocena ryzyka oparta na EPSS i osiągalności, nie tylko CVSS
- Monitorowanie behawioralne za dryfowanie, tajne ujawnienie i CI/CD anomalie
- Zautomatyzowana remediacja, w tym automatycznie generowane PR-y
- Wbudowane zarządzanie licencjami aby oznaczyć GPL, AGPL lub sprzeczne warunki
- Gotowy do eksportu SBOMsi dashboards zgodne z DORA, NIS2, GDPR
W rezultacie Xygeni pomaga Zespoły DevSecOps dostosować cele bezpieczeństwa i zgodności do tempa współczesnego rozwoju.
Ryzyko związane z licencją: bomba prawna z opóźnionym zapłonem, o której nikt nie mówi
Nie potrzebujesz więcej narzędzi. Potrzebujesz takiego, które nie pozwoli, by licencja się wymknęła i zepsuła zwolnienie.
Wbudowany Xygeni zarządzanie licencjami wykrywa:
- Typy licencji wysokiego ryzyka lub niezatwierdzone w Twojej firmie SDLC
- Sprzeczne zobowiązania, które naruszają Twoją politykę zgodności
- Przestarzałe komponenty z nowym bagażem prawnym
Co więcej, oferuje eksportowalne raporty audytu, zgodność ze standardem SPDX i alerty oparte na zasadach, dzięki czemu możesz wysyłać treści bez obaw, unikając prawnych pułapek.
Przejmij kontrolę nad swoimi licencjami open source już dziś!
Odkryj, w jaki sposób nowoczesne zespoły usprawniają zarządzanie licencjami.
Co wyróżnia firmę Xygeni w zakresie zarządzania ryzykiem podmiotów trzecich
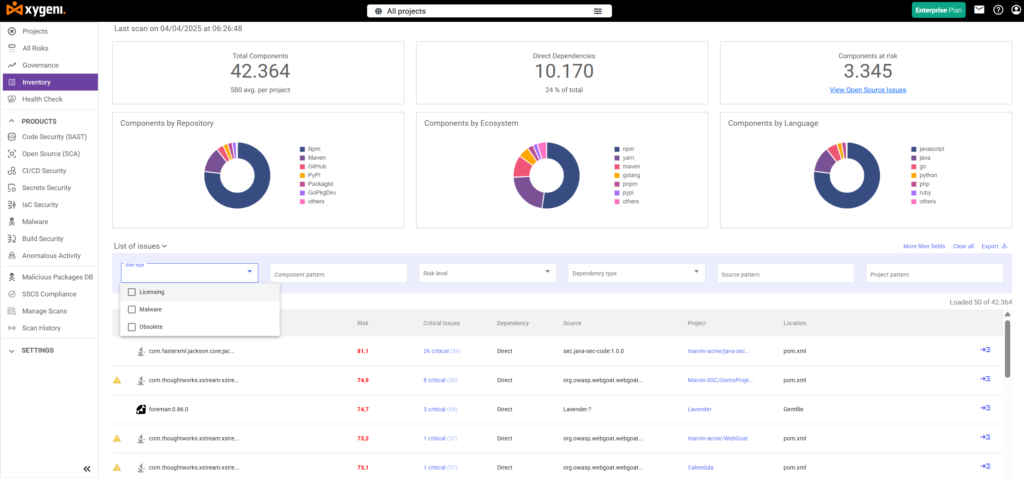
Większość zewnętrznych programów do zarządzania ryzykiem działa jedynie powierzchownie. Natomiast Xygeni TPRM zostało stworzone z myślą o głębszym wglądzie – zapewnia wgląd w czasie rzeczywistym, automatyzację i ochronę uwzględniającą kontekst w całym łańcuchu dostaw oprogramowania.
Oto w jaki sposób Xygeni pomaga zespołom zarządzać ryzykiem związanym z podmiotami zewnętrznymi bez spowalniania realizacji projektów:
Bezszwowy CI/CD Pipeline Integracja
Na początek Xygeni łączy się bezpośrednio z Twoją dostawą pipelines. To skanuje wszystko od kodu źródłowego po artefakty wdrożeniowe – w sposób ciągły i bez konieczności wykonywania ręcznych czynności ani stosowania dodatkowych narzędzi. Oznacza to, że bezpieczeństwo jest zawsze zsynchronizowane z rozwojem.
Kontrole bezpieczeństwa w Pull Request Czas
Co więcej, Xygeni TPRM ujawnia zagrożenia ze strony osób trzecich, takie jak podatne pakiety, konflikty licencji lub wyciekłe tajne informacje, bezpośrednio w środku pull requestsDzięki temu programiści mogą szybko rozwiązywać problemy, bez konieczności przerywania pracy lub zmiany narzędzi.
Inteligentne ustalanie priorytetów z EPSS i dostępnością
Zamiast zasypywać zespoły alertami, Xygeni pomaga ustalić priorytety tego, co naprawdę ważneŁącząc punktację EPSS, analizę dostępności i wpływ na biznes, pokazuje, które luki są podatne na wykorzystanie i wymagają natychmiastowej uwagi.
Wykrywanie złośliwego oprogramowania w czasie rzeczywistym
Podczas gdy wiele zewnętrznych narzędzi do zarządzania ryzykiem koncentruje się wyłącznie na znanych lukach bezpieczeństwa (CVE), Xygeni idzie o krok dalej. Nasz system wczesnego ostrzegania przed złośliwym oprogramowaniem (MEW) przeprowadza analizę zachowania w czasie rzeczywistym, aby wykrywać podejrzane pakiety, zanim staną się powszechnie znane. Obejmuje to pakiety z błędami typograficznymi, nietypowe skrypty instalacyjne i inne wczesne oznaki zagrożenia.
Ciągłe monitorowanie sekretów i anomalii
Kolejnym kluczowym obszarem jest wykrywanie nieautoryzowanego dostępu i niewłaściwego użycia danych uwierzytelniających. Xygeni monitoruje pod kątem podejrzanych zachowań w całym systemie. CI/CD środowiska, pomagając zapobiegać wyciekom, nadużyciom uprawnień lub dryfowaniu zanim staną się incydentami.
Wbudowana zgodność z licencją
Xygeni automatyzuje również zarządzanie ryzykiem licencyjnym. Wykorzystuje znaczniki SPDX, egzekwowanie zasad i wczesne alerty, aby zapewnić wykrycie konfliktów GPL lub AGPL przed zablokowaniem kompilacji. Wszystko jest gotowe do audytu od pierwszego dnia.
SBOMi zgodności Dashboards
Wreszcie Xygeni tworzy w czasie rzeczywistym SBOMs oraz dashboardPliki zgodne z przepisami takimi jak DORA i NIS2. Są one zawsze aktualne i eksportowalne, co ułatwia zachowanie zgodności i śledzenie jej w ramach projektów.
Chcesz zobaczyć Xygeni w akcji?
Wypróbuj za darmo i odkryj, jak Xygeni zapewnia przejrzystość zarządzanie ryzykiem osób trzecich, zabezpiecza Twój łańcuch dostaw i dba o terminową realizację dostaw.

