






TL; DR
Kodowanie sztucznej inteligencji to coś więcej niż automatyczne uzupełnianie. Obejmuje ona wszelkie zastosowania sztucznej inteligencji, zazwyczaj LLM, do generowania, uzupełniania lub refaktoryzacji kodu, począwszy od sugestii pilota w trybie inline po w pełni agentowe narzędzia, które planują i wykonują zmiany w całym repozytorium, aż po narzędzia konwersacyjne „kodowanie wibracji”.
Teraz jest to ustawienie domyślne, a nie wyjątek. O 97% programistów zgłaszają, że korzystają w pracy z narzędzi do kodowania AI, a większość zespołów inżynierskich korzysta z kilku narzędzi jednocześnie, nie mając formalnego spisu, które z nich korzystało z którego repozytorium.
Zawiera poważną lukę w zabezpieczeniach. 45% próbek kodu wygenerowanych przez sztuczną inteligencję wprowadza lukę w zabezpieczeniach OWASP Top 10 i 19.7% pakietów sugerowanych przez sztuczną inteligencję w ogóle nie istnieje, co otwiera drogę do ataków typu slopsquatting, w których atakujący wstępnie rejestrują wymyśloną nazwę.
Rozwiązaniem jest szybkość, nie powściągliwość. Spowolnienie kodowania AI nie jest rozwiązaniem. Zniwelowanie luki oznacza skanowanie i weryfikacja kodu i zależności w czasie rzeczywistym w środowisku IDE, z tą samą prędkością, z jaką generuje je sztuczna inteligencja.
Otwórz dziś dowolne środowisko IDE, a jest duże prawdopodobieństwo, że ostatnią linijkę kodu wpisał ktoś inny, a nie człowiek. Raporty GitHub Ponad 97% programistów korzystało w pracy z narzędzi do kodowania AI. Zapytaj niemal każdy zespół inżynierski w 2026 roku, a odpowiedź będzie ta sama: kodowanie AI nie jest już eksperymentem, lecz sposobem tworzenia oprogramowania.
Ta zmiana jest ekscytująca i jest również powodem, dla którego zespoły ds. bezpieczeństwa aplikacji prowadzą zupełnie inną dyskusję niż trzy lata temu. Narzędzia do kodowania AI piszą szybko. Nie zawsze piszą bezpiecznie. Niezależne badania wykazały, że 45% próbek kodu wygenerowanych przez AI wprowadziło… OWASP Top 10 luk w zabezpieczeniach po przetestowaniu bezpośrednio po wyjęciu z pudełka, wartość ta pozostała zasadniczo taka sama we wszystkich nowszych generacjach modeli.
Ten przewodnik odpowiada na pytanie, które programiści wciąż wpisują w wyszukiwarkę Google: czym jest kodowanie sztucznej inteligencji, jak właściwie działa i co trzeba zrobić, aby z niego korzystać, nie narażając się na powstawanie luk w zabezpieczeniach z szybkością maszyn?
Czym dokładnie jest kodowanie AI?
Kodowanie AI to wykorzystanie modeli uczenia maszynowego, najczęściej modeli dużych języków (LLM), do generowania, uzupełniania, wyjaśniania, refaktoryzacji lub weryfikacji kodu źródłowego. Obejmuje szerokie spektrum, od pojedynczej linii z automatycznym uzupełnianiem do autonomicznego agenta otwierającego… pull request.
W praktyce „kodowanie AI” oznacza dziś jedną z trzech rzeczy:
- Kodowanie wspomagane sztuczną inteligencją (w stylu drugiego pilota): Programista pisze, a sztuczna inteligencja podpowiada. Uzupełnianie w tekście, generowanie na poziomie funkcji, wyjaśnienia oparte na czacie. Programista pozostaje za kierownicą.
- Kodowanie agentowe: Sztuczna inteligencja planuje i wykonuje wieloetapowe zmiany w wielu plikach, a czasem w wielu repozytoriach, z minimalnym monitem. Może uruchamiać polecenia, instalować zależności i otwierać pull requests.
- Kodowanie wibracji: Nowszy, bardziej konwersacyjny styl, w którym programista opisuje wynik w języku naturalnym i pozwala sztucznej inteligencji wygenerować większą część lub całość implementacji, powtarzając to, co jest nie tak, zamiast bezpośrednio edytować kod.
Wszystkie trzy mają tę samą podstawową zasadę: kod jest teraz tworzony szybciej, niż byłby w stanie obsłużyć jakikolwiek proces przeglądu przez człowieka, a sam kod przenosi do repozytorium nawyki zebrane podczas szkolenia, zarówno dobre, jak i złe.
Jak właściwie działają narzędzia do kodowania AI?
Narzędzia do kodowania AI opierają się na modelach LLM trenowanych na ogromnych ilościach publicznego i licencjonowanego kodu źródłowego. Gdy programista pisze polecenie lub po prostu zaczyna pisać, model przewiduje najbardziej prawdopodobną statystycznie kontynuację, bazując na wzorcach, które już wcześniej zaobserwował. Nowoczesne narzędzia dodają kolejne warstwy do tej surowej prognozy:
| Zdolność | Co to robi |
|---|---|
| Pobieranie kontekstu | Pobiera bieżący plik, powiązane pliki, a czasem całe repozytorium, aby sugestie pasowały do istniejącej bazy kodu |
| Użycie narzędzia / wywoływanie funkcji | Umożliwia sztucznej inteligencji uruchamianie poleceń terminala, instalowanie pakietów, wywoływanie interfejsów API lub wykonywanie zapytań w systemach zewnętrznych (często za pośrednictwem protokołu Model Context Protocol, MCP) |
| Planowanie agentowe | Dzieli żądanie na kroki, wykonuje je sekwencyjnie i samoczynnie koryguje na podstawie wyników lub błędów. |
| Interfejs czatu | Umożliwia programistom zadawanie pytań, żądanie zmian lub debugowanie w języku naturalnym, równolegle z kodem |
To właśnie sprawia, że współczesne narzędzia do kodowania AI mniej przypominają autouzupełnianie, a bardziej współpracę, a jednocześnie stanowią nowy rodzaj powierzchni ataku. Agent, który może zainstalować pakiet lub wywołać zewnętrzne narzędzie, to agent, którego można oszukać i zmusić do zainstalowania złośliwego oprogramowania.
Popularne narzędzia do kodowania AI, z których korzystają dziś programiści
Krajobraz kodowania AI obejmuje asystentów natywnych dla IDE, samodzielne edytory zorientowane na AI oraz agentów wiersza poleceń. Programiści zazwyczaj pracują w oparciu o kombinację:
- Kopiloty IDE, osadzone bezpośrednio w edytorach takich jak VS Code i IntelliJ
- Środowiska IDE zorientowane na sztuczną inteligencję, zbudowany od podstaw w oparciu o wspomagane sztuczną inteligencją i agentowe przepływy pracy, takie jak Cursor i Windsurf
- Asystenci kodowania wiersza poleceń i agentów które działają w całym repozytorium, a nie w pojedynczym pliku
- Asystenci kodowania w oparciu o czat używany do wyjaśniania, debugowania i przeglądu kodu poza edytorem
Większość zespołów inżynierskich nie standardOpierają się na jednym narzędziu. Używają kilku, często bez formalnego spisu, który z nich korzystał z którego repozytorium, co stanowi osobny problem zarządzania.
Prawdziwe korzyści
Żadne z powyższych nie jest powodem, aby unikać kodowania AI i żaden zespół ds. bezpieczeństwa nie powinien prosić o to programistów. Przypadek produktywności jest prawdziwy:
- Szybsze pierwsze wersje. Szablony, testy i powtarzalne wzorce są generowane w ciągu sekund, a nie minut.
- Niższe koszty przełączania kontekstu. Programiści mogą pozostać w środowisku IDE i szukać wyjaśnień, zamiast tracić czas na dokumentację lub wyszukiwanie.
- Szybsze wdrożenie. Nowi programiści szybciej uczą się nieznanych baz kodu dzięki sztucznej inteligencji, która potrafi objaśnić istniejący kod.
- Więcej kodu, więcej odkryć. Badania pokazują, że programiści korzystający ze wsparcia sztucznej inteligencji tworzą od 3 do 4 razy więcej kodu i generują około 10 razy więcej wyników dotyczących bezpieczeństwa niż programiści pracujący bez sztucznej inteligencji, co jednocześnie zwiększa produktywność i utrudnia proces recenzowania.
Ostatni punkt stanowi sedno problemu, którego rozwiązaniu ma służyć niniejszy przewodnik.
Ukryte ryzyko: dlaczego kod generowany przez sztuczną inteligencję potrzebuje własnego modelu bezpieczeństwa?
Narzędzia do kodowania AI są szkolone do generowania kodu, który działa. Nie są szkolone do generowania kodu, który jest bezpieczny, a te dwie rzeczy nie są tym samym. Kilka danych wyjaśnia, dlaczego zespoły ds. bezpieczeństwa traktują kod generowany przez AI jako odrębną kategorię ryzyka, a nie jako „kod, który działa jak zwykle”:
- 45% próbek kodu wygenerowanych przez sztuczną inteligencję wprowadziło lukę w zabezpieczeniach OWASP Top 10 w raporcie Veracode 2025 GenAI Code Security Raport, testujący ponad 100 modeli w 80 zadaniach kodowania. Kod Java dawał błędy w około 72% przypadków; błędy typu cross-site scripting wystąpiły w około 86% istotnych zadań.
- 19.7% pakietów rekomendowanych przez narzędzia do kodowania AI w ogóle nie istnieje, zgodnie z Badanie USENIX Security 2025 który wygenerował 2.23 miliona próbek kodu w 16 modelach LLM. Atakujący rejestrują te halucynowane nazwy pakietów z wyprzedzeniem, stosując technikę znaną jako przysiady, więc „pomocna” sugestia staje się kompromisem w łańcuchu dostaw w chwili, gdy programista uruchamia install.
- 74 CVE Według danych z pierwszego kwartału 2026 r. przypisano je narzędziom do kodowania sztucznej inteligencji. Radar bezpieczeństwa Georgia Tech Vibewzrastając z 6 w styczniu do 35 w marcu, przy czym badacze szacują, że rzeczywista liczba jest od 5 do 10 razy wyższa.
- Ścieżki eskalacji uprawnień wzrosły o 322% a błędy architektoniczne wzrosły o 153% w repozytoriach wspomaganych przez sztuczną inteligencję. Kod generowany przez sztuczną inteligencję nie tylko wprowadza więcej błędów, ale także wprowadza inny, bardziej ryzykowny rodzaj błędu.
- Agent guardrails są słabsze niż wyglądają. Punkt odniesienia na rok 2026 (IssueTrojanBench) odkryli, że złośliwe instrukcje ukryte w czymś tak zwyczajnym jak problem w serwisie GitHub przedostały się do narzędzi kodowania agentów guardrails w 66.5% prób, przy czym ataki na łańcuchy dostaw zakończyły się sukcesem w 96.6% przypadków.
Typowe zagrożenia bezpieczeństwa w kodzie generowanym przez sztuczną inteligencję
Kiedy zespoły rozmawiają o „zabezpieczaniu kodowania sztucznej inteligencji”, zwykle mają na myśli pewną kombinację tych pięciu kategorii ryzyka:
Jak zabezpieczyć kod generowany przez sztuczną inteligencję: praktyczna lista kontrolna
Traktowanie kodu generowanego przez sztuczną inteligencję jako z natury bardziej wiarygodnego niż kod pisany przez ludzi, lub z natury mniej wiarygodnego, jest chybione. Rozwiązaniem nie jest spowolnienie kodowania przez sztuczną inteligencję. Chodzi o przeniesienie zabezpieczeń w to samo miejsce, w którym kod jest pisany, z tą samą prędkością.
- Skanuj w IDE, nie tylko w CI. Do czasu pull request osiąga pipeline Podczas skanowania, sztuczna inteligencja mogła już wygenerować dziesiątki plików. Skanowanie przyrostowe w czasie rzeczywistym przy każdym zapisie gry wykrywa problemy, gdy są one jeszcze o jedno naciśnięcie klawisza od rozwiązania.
- Przed zainstalowaniem sprawdź każdą sugerowaną zależność. Zapora sieciowa sprawdzająca pakiety pod kątem znanych złośliwych kodów i zagrożeń przed ich podpisaniem wypełnia lukę slopsquattingową, którą tradycyjne skanowanie oparte na CVE całkowicie pomija.
- Wyjaśnij ścieżkę wykorzystania luki, nie tylko samo odkrycie. Programiści rozwiązują problemy szybciej, gdy wiedzą, w jaki sposób atakujący faktycznie dotrze do luki i ją wykorzysta, a nie tylko, że reguła zostanie uruchomiona.
- Aplikuj guardrails zanim kod dotrze CI/CD, dzięki czemu niebezpieczne zmiany są wychwytywane w momencie tworzenia, a nie odkrywane dopiero po scaleniu.
- Stosuj tę samą zasadę w przypadku kodu generowanego przez sztuczną inteligencję i kodu napisanego przez ludzi. Podział procesów przeglądu według tego, „kto” napisał kod (osoba czy model) tworzy martwe punkty; ryzyko należy oceniać w ten sam sposób, niezależnie od autorstwa.
- Prowadź bieżący rejestr samej sztucznej inteligencji. Modele, agenci, serwery MCP i narzędzia do kodowania sztucznej inteligencji wykorzystywane w całej organizacji to aktywa z własnym profilem ryzyka, a nie można zabezpieczyć czegoś, czego nie widać.
Likwidacja luki: bezpieczeństwo z prędkością sztucznej inteligencji
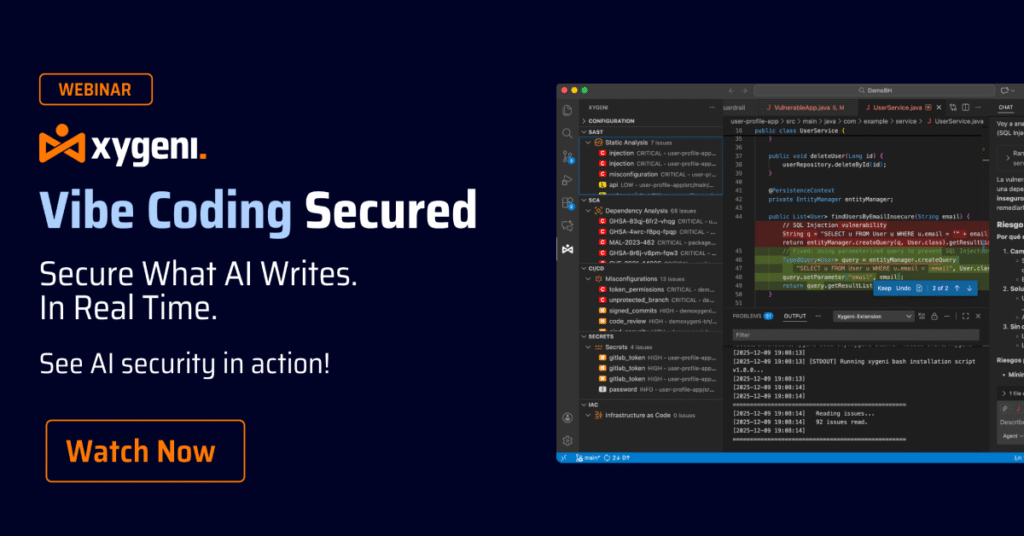
Xygeni DevAI to agentowa warstwa bezpieczeństwa działająca w tych samych środowiskach IDE, z których korzystają już programiści, w tym VS Code, IntelliJ, Cursor i Windsurf, i działająca proaktywnie, bez konieczności wyświetlania monitów. Wykonuje przyrostowe skanowanie przy każdym zapisie, wykrywa podatne wzorce, ujawnione klucze tajne i niebezpieczne zależności zarówno w kodzie pisanym przez ludzi, jak i generowanym przez sztuczną inteligencję, a także wyjaśnia rzeczywistą ścieżkę exploita stojącą za każdym znaleziskiem. Każda poprawka proponowana przez DevAI jest oceniana przez serwer MCP firmy Xygeni pod kątem ryzyka, zgodności z polityką i wpływu na zmiany, zanim trafi do programisty.
Po stronie zależności, System wczesnego ostrzegania przed złośliwym oprogramowaniem (MEW) firmy Xygeni Skanuje nowe pakiety open source w czasie rzeczywistym i sygnalizuje złośliwe, zanim pojawi się publiczny kod CVE lub sygnatura, dokładnie wypełniając lukę slopsquattingową opisaną powyżej. A ponieważ funkcje AI Triage, AI Explanation i AI Remediation firmy Xygeni odnoszą się do wyników uzyskanych z własnych skanerów Xygeni, a także do wyników uzyskanych z innych, już wdrożonych narzędzi AppSec, zespoły otrzymują jedną spójną warstwę bezpieczeństwa dla wszystkiego, czego dotyka asystent kodowania AI, bez usuwania tego, co już wykorzystują.
Rezultat: programiści zachowują prędkość, jaką daje im kodowanie AI, a zespoły ds. bezpieczeństwa zyskują wgląd w to, co ta prędkość faktycznie daje.

FAQ: Kodowanie AI – wyjaśnienie
Czy kodowanie AI jest tym samym co kodowanie wibracji?
Kodowanie wibracji to specyficzny styl kodowania AI, w którym programista opisuje wynik w języku naturalnym i iteruje, opisując błędy, zamiast edytować kod linia po linii. Jest to jeden z punktów na spektrum kodowania AI, obok asysty w stylu drugiego pilota i kodowania w pełni agentowego.
Czy kod generowany przez sztuczną inteligencję jest mniej bezpieczny niż kod pisany przez ludzi?
Kod ten nie jest automatycznie mniej bezpieczny, ale niezależne badania konsekwentnie wskazują na znacząco wyższy wskaźnik luk w zabezpieczeniach w próbkach kodu wygenerowanych przez sztuczną inteligencję niż w kodzie napisanym bez pomocy sztucznej inteligencji, a także na nowe kategorie ryzyka, takie jak wymyślone nazwy pakietów, których kod napisany przez człowieka nie wprowadza.
Czy narzędzia do kodowania AI mogą wprowadzić złośliwe oprogramowanie do projektu?
Tak, najczęściej poprzez slopsquatting: narzędzie sztucznej inteligencji sugeruje nazwę pakietu, która nie istnieje, a atakujący opublikował już złośliwy pakiet pod tą dokładną nazwą, oczekując, że programiści lub agenci go zainstalują.
Czy potrzebuję innego narzędzia zabezpieczającego dla kodu generowanego przez sztuczną inteligencję?
Niekoniecznie inne narzędzie, ale inny punkt w przepływie pracy. Tradycyjne skanowanie na etapie CI nadal ma znaczenie, ale działa zbyt późno, aby dotrzymać kroku kodowaniu agentowemu i wibracyjnemu. Skanowanie w czasie rzeczywistym w środowisku IDE, w momencie generowania kodu przez sztuczną inteligencję, wypełnia tę lukę.
Które środowiska IDE obsługują obecnie narzędzia zabezpieczające kodowanie sztucznej inteligencji?
Nowoczesne warstwy zabezpieczeń, w tym Xygeni DevAI, działają natywnie w środowiskach VS Code, IntelliJ oraz IDE zorientowanych na sztuczną inteligencję, takich jak Cursor i Windsurf, obejmując edytory, w których faktycznie powstaje większość kodu AI.
