






O estrutura slsa continua a evoluir, e o novo SLSA v1.2 Esta versão traz atualizações importantes. Para qualquer pessoa que desenvolva software em ambientes modernos. pipelineAo contrário das versões anteriores, o SLSA v1.2 concentra-se mais na adoção prática, em garantias de proveniência mais robustas e em regras mais claras para atestado slsaDevido ao aumento contínuo de ataques à cadeia de suprimentos de software, os desenvolvedores agora precisam de uma maneira simples e confiável de verificar como cada artefato foi construído e quais sistemas o utilizaram.
Este guia explica as novidades em Níveis da cadeia de suprimentos para artefatos de software v1.2, porque o estrutura slsa está se tornando um padrão para software supply chain security e como você pode aplicar esses requisitos naturalmente em seus fluxos de trabalho de CI e CD.
1. O que é SLSA e por que os desenvolvedores confiam no framework SLSA?
SLSA significa Níveis da cadeia de suprimentos para artefatos de software. estrutura slsa Protege a cadeia de suprimentos de software porque verifica como o código flui pelas compilações, como as dependências entram em um projeto e como os artefatos se movem entre eles. pipelineEle define regras claras de proveniência, isolamento e integridade para que as equipes entendam exatamente o que estão enviando.
Os desenvolvedores confiam nos Níveis da Cadeia de Suprimentos para Artefatos de Software porque isso responde a uma questão prática: você consegue provar como seu sistema de compilação criou um binário e se algo interferiu nesse processo? Isso é importante na prática. pipelineEm ambientes onde as dependências mudam frequentemente e as compilações são executadas em diversos sistemas, o SLSA reduz o risco de contaminação por dependências, etapas de compilação comprometidas e alterações não autorizadas que podem ocorrer em fluxos de trabalho complexos.
2. O que há de novo no SLSA v1.2
A versão 1.2 do SLSA introduz diversas mudanças que tornam a adoção mais fácil e realista para as equipes de desenvolvimento. Essas atualizações também alinham a especificação com a forma como as organizações desenvolvem software atualmente.
Requisitos de construção mais robustos
O SLSA v1.2 esclarece os requisitos de isolamento de compilação para que os desenvolvedores possam entender quais partes de um pipeline Deve ser controlado. Isso reduz a confusão de versões anteriores e ajuda as equipes a aplicar proteções consistentes a executores, construtores e orquestradores.
Revisões ao formato de atestado SLSA v1.2
A nova versão atualiza a estrutura de atestação SLSA para simplificar a geração e o uso de evidências. As atestações agora são mais fáceis de analisar, o que ajuda as ferramentas a automatizar a verificação com menos etapas manuais.
Requisitos de Procedência Atualizados
O esquema de proveniência agora captura mais informações sobre dependências, parâmetros de compilação e fontes confiáveis. Como resultado, fica mais fácil rastrear cada artefato até sua origem.
Aprimoramentos de segurança de dependências
Como os ataques à cadeia de suprimentos geralmente começam com pacotes comprometidos, o documento Níveis da cadeia de suprimentos para artefatos de software v1.2 reforça as expectativas em relação à seleção de dependências, controle de versão e validação.
Definições de isolamento mais claras
A especificação aprimora as definições para compilações herméticas e ambientes isolados. Isso permite que os desenvolvedores validem sua lógica de compilação com mais precisão e evitem confiar acidentalmente em sistemas inseguros.
3. SLSA v1.2 vs. Versões Anteriores
A seguir, uma comparação visual que mostra como o SLSA v1.2 altera as expectativas de proveniência, isolamento de compilação e atestação SLSA.
| Área | SLSA v1.1 | SLSA v1.2 |
|---|---|---|
| Procedência | Proveniência básica com metadados de dependência limitados | Proveniência expandida com rastreamento mais detalhado de dependências e parâmetros de compilação. |
| Atestado | Formato de atestado mais rígido | Modelo de **atestação SLSA** aprimorado para facilitar a automação e a validação. |
| Isolamento de construção | Orientações gerais sobre isolamento | Definições mais claras para construtores isolados e construções herméticas. |
| Controles de dependência | Expectativas limitadas | Regras mais rigorosas para selecionar, rastrear e verificar dependências. |
| Dificuldade de adoção | Ocasionalmente, pode haver ambiguidade nos requisitos. | Mais prático e fácil de aplicar para as equipes de desenvolvimento. |
4. Compreendendo a Declaração SLSA
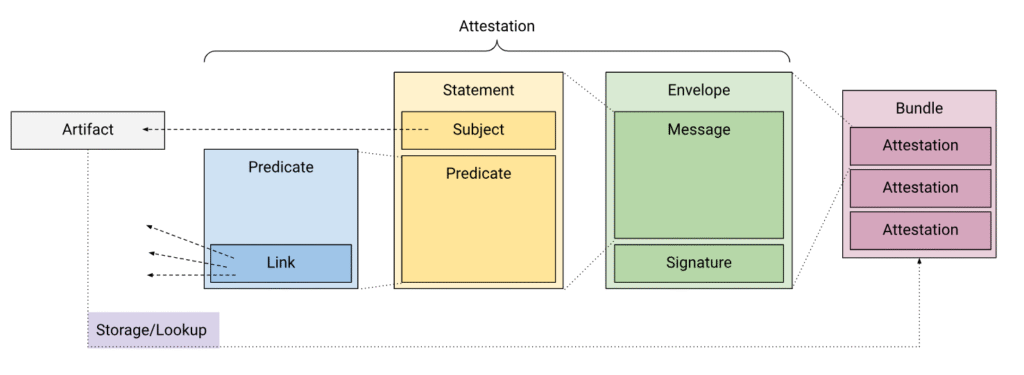
A atestado slsa É uma declaração assinada que comprova como um artefato de software foi criado. Ela descreve o processo de compilação, o código-fonte, as dependências e o ambiente que produziram o binário. Como as declarações seguem um esquema fixo, as ferramentas podem validá-las automaticamente.
Para desenvolvedores, isso significa que é possível verificar se uma compilação veio do esperado. pipeline e não foi modificado por um sistema não confiável. Além disso, as certificações ajudam a detectar adulterações precocemente, pois alterações suspeitas aparecem diretamente na procedência.
5. Como a Xygeni ajuda você a atender aos requisitos do SLSA v1.2
Xygeni oferece um bio-descontaminação build security camada que se alinha estreitamente com o estrutura slsaEm vez de depender de revisões manuais, você obtém verificações contínuas em todo o código, dependências e CI (Integração Contínua). pipelines.
Validação de Proveniência e Atestado
Xygeni valida arquivos de procedência., verifica atestado slsa O conteúdo e as verificações que criam metadados correspondem às fontes esperadas.
Monitoramento de scripts de compilação
O Xygeni monitora scripts de compilação para detectar alterações não autorizadas, comandos inseguros ou comportamentos suspeitos. pipelines.
Verificação de Dependências
O Xygeni verifica a integridade, o histórico de versões e o nível de confiança das dependências para reduzir o risco de pacotes comprometidos.
Integridade do Artefato
O Xygeni verifica se houve adulteração de artefatos e garante que eles correspondam ao resultado esperado da compilação.
Pipeline Security
Xygeni valida que CI e CD pipelineseguem padrões de construção consistentes e seguros.
SBOM e mapeamento da cadeia de suprimentos
Xygeni gera e analisa SBOMs, o que ajuda as equipes a satisfazer SLSA provenance e requisitos de auditoria subsequentes.
Como resultado, as equipes podem atingir as expectativas do SLSA v1.2 sem atrasar o desenvolvimento e sem precisar integrar várias ferramentas.
6. Considerações finais sobre a atualização SLSA v1.2
A versão 1.2 do Supply Chain Levels for Software Artifacts traz mais clareza e garantias mais robustas para a cadeia de suprimentos de software. Além disso, os desenvolvedores agora têm uma maneira mais simples de entender a proveniência, verificar a integridade da compilação e implementar controles consistentes em toda a cadeia. pipelineA especificação também se torna mais fácil de adotar, e atestado slsa Desempenha um papel fundamental na comprovação de como o software foi criado. Por isso, as equipes podem estabelecer maior confiança nos artefatos que entregam.
Com o Xygeni, você pode aplicar o estrutura slsa dentro do seu existente SDLCAlém disso, você pode validar a procedência automaticamente, verificar as dependências continuamente e proteger suas compilações contra comprometimento. Como resultado, você fortalece sua cadeia de suprimentos sem comprometer o desenvolvimento.
👉 Inicie o seu teste gratuito or Agenda uma Demonstração e proteja suas compilações com o SLSA v1.2

