Шкідлива залежність запускає свій скрипт встановлення в той момент, коли розробник вводить install, задовго до того, як хтось дізнається про її шкідливість. Ваші сканери коду переглядали репозиторій. Ваші інструменти для кінцевої точки бачили процес, а не пакет. Shield знаходиться на кінцевій точці розробника та блокує її перед виконанням.
Один легкий агент · Робочі станції, сервери та інтегровані інтегровані інтеграції · Централізоване керування політиками
Запобігайте запуску шкідливих залежностей та скриптів, захищаючи кінцеві точки розробників, з яких починаються атаки.
Shield Перехоплює встановлення пакетів у режимі реального часу та перевіряє їх на наявність шкідливих даних Xygeni. Шкідливі пакети блокуються в момент встановлення, а не позначаються у звіті наступного ранку. Те саме стосується мережі: з’єднання з інфраструктурою, відомою про шкідливий код, розриваються до того, як щось покине машину.
Визначте правила один раз і Shield застосовує їх на кожному комп’ютері вашої організації: мінімальний вік пакета, списки дозволених та заборонених даних, схвалені реєстри та пункти призначення вихідного трафіку.
Коли щось критично важливе потрапляє на кінцеву точку, Shield може автоматично або на вимогу перервати мережеві з’єднання цього комп’ютера, щоб інцидент зупинився на одному ноутбуці, а не поширився по всій організації.
Брандмауер середовища виконання для кінцевої точки розробника.
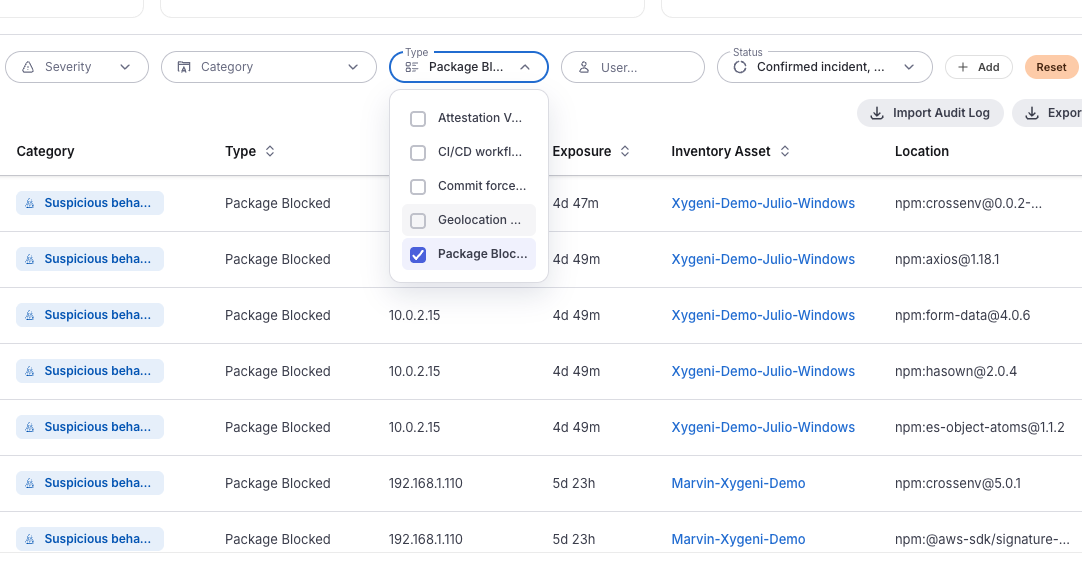
Кожне встановлення пакета перехоплюється та перевіряється в режимі реального часу. Система раннього попередження про шкідливе програмне забезпечення Xygeni виявляє шкідливі пакети, яким інструменти на основі репутації все ще довіряють, не чекаючи на CVE, попередження чи опублікований підпис. Блокування відбувається до запуску скрипта встановлення.
Найшвидше розвиваються атаки на ланцюги поставок, що з'являються у зовсім нових версіях пакетів. Shield дозволяє блокувати пакети, опубліковані нещодавно, ніж встановлений поріг, встановлювати глобальне правило та змінювати його для кожної екосистеми, а також вирішувати, що робити, коли дату публікації неможливо визначити: попереджати та дозволяти чи блокувати.
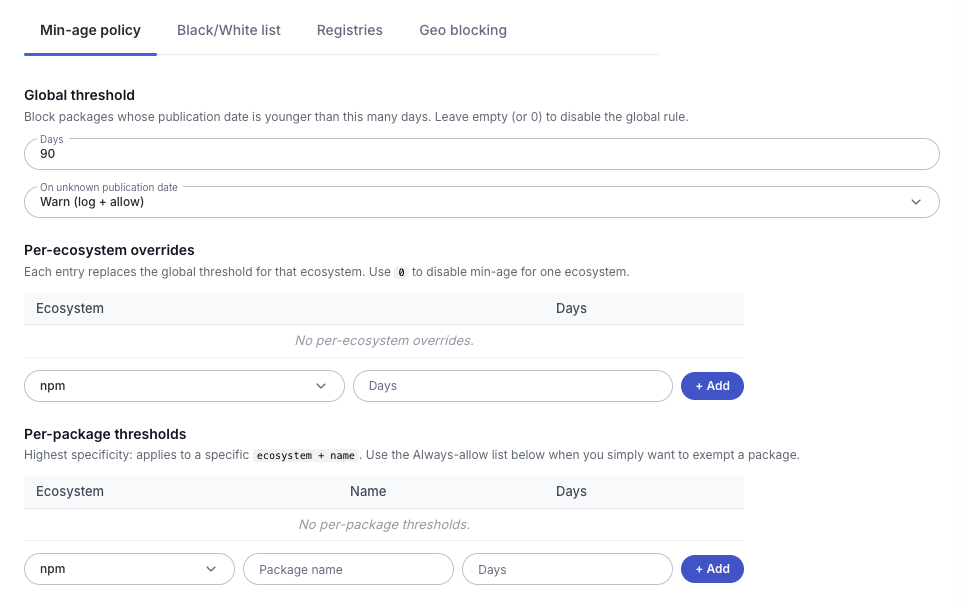
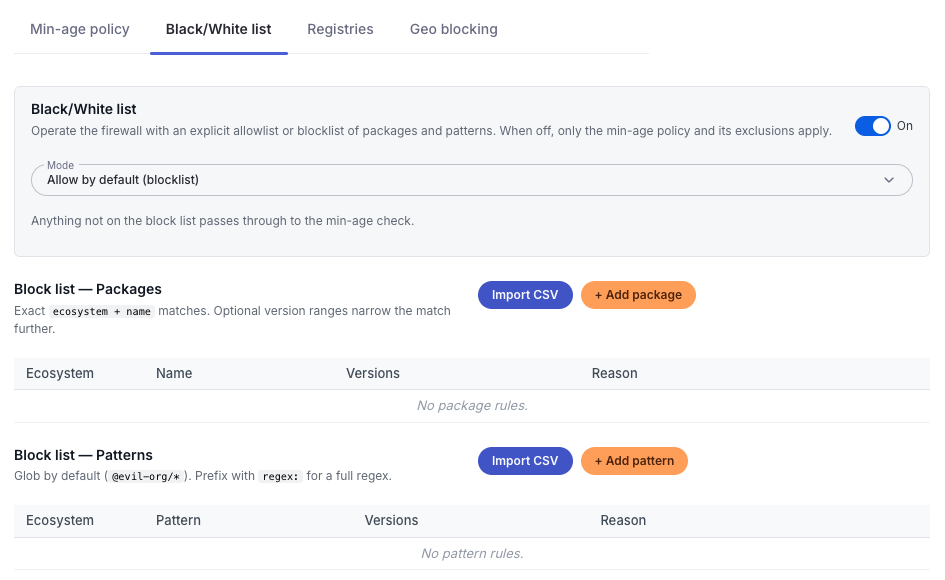
Вирішуйте, що ваші розробники можуть отримувати та звідки. Ведіть чіткі списки дозволених та заборонених програм і обмежуйте встановлення реєстрами, схваленими вашою організацією.
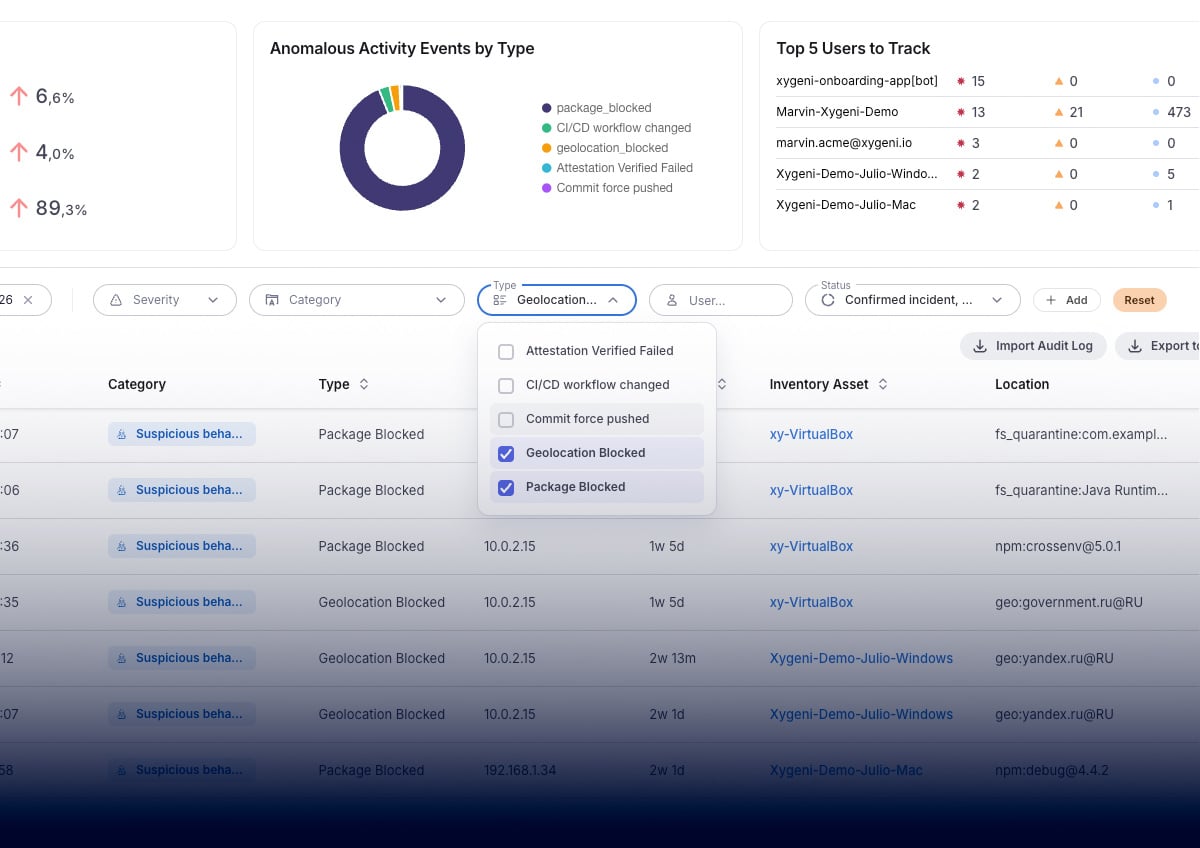
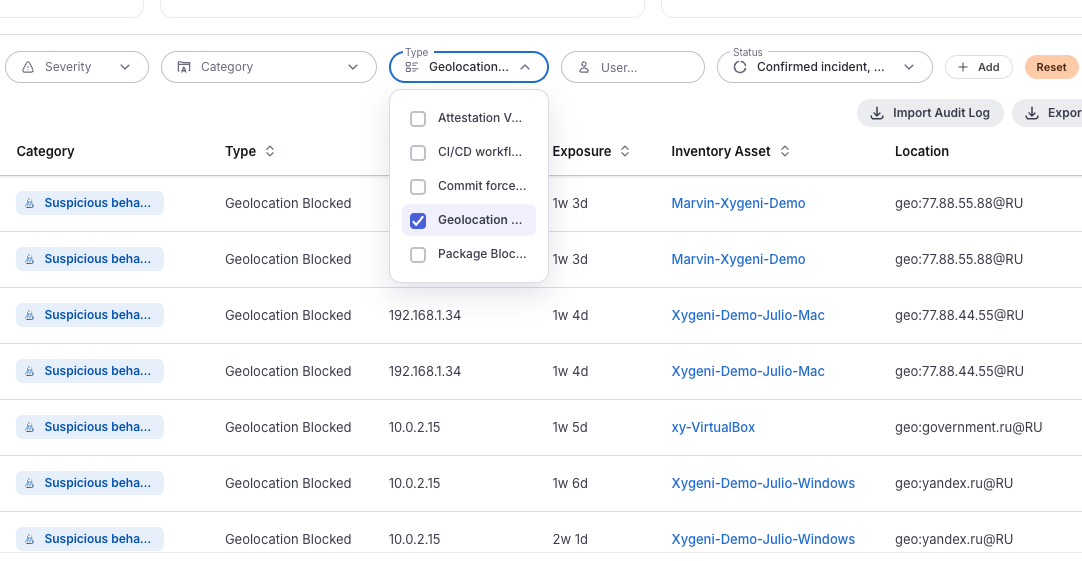
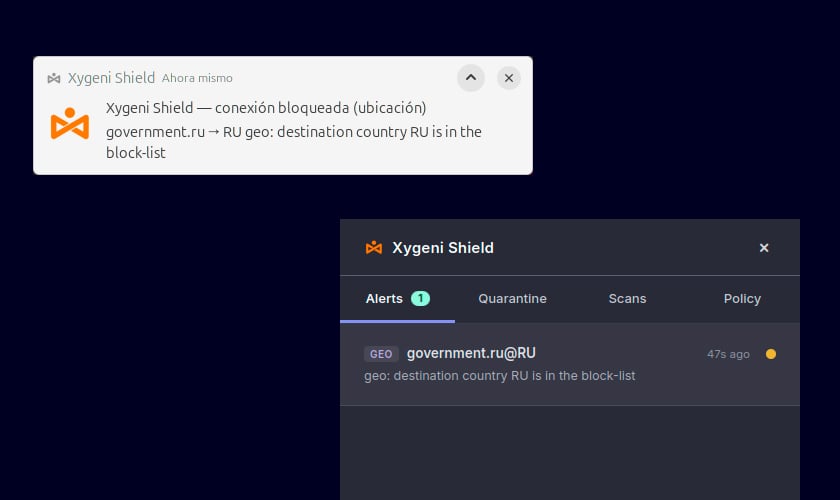
Та ж модель застосовується і до з'єднань. Shield перевіряє вихідний трафік з кінцевої точки на предмет актуальної мережевої аналітики та розриває з’єднання з відомими шкідливими IP-адресами та доменами, визначеними на основі індикаторів загроз, тому імплантат, який потрапив на машину, не може досягти інфраструктури, для якої він був створений. Крім того, ви можете обмежити трафік до високоризикових напрямків за географічним розташуванням. Кожне заблоковане з’єднання реєструється разом із напрямком, до якого воно намагалося дістатися.
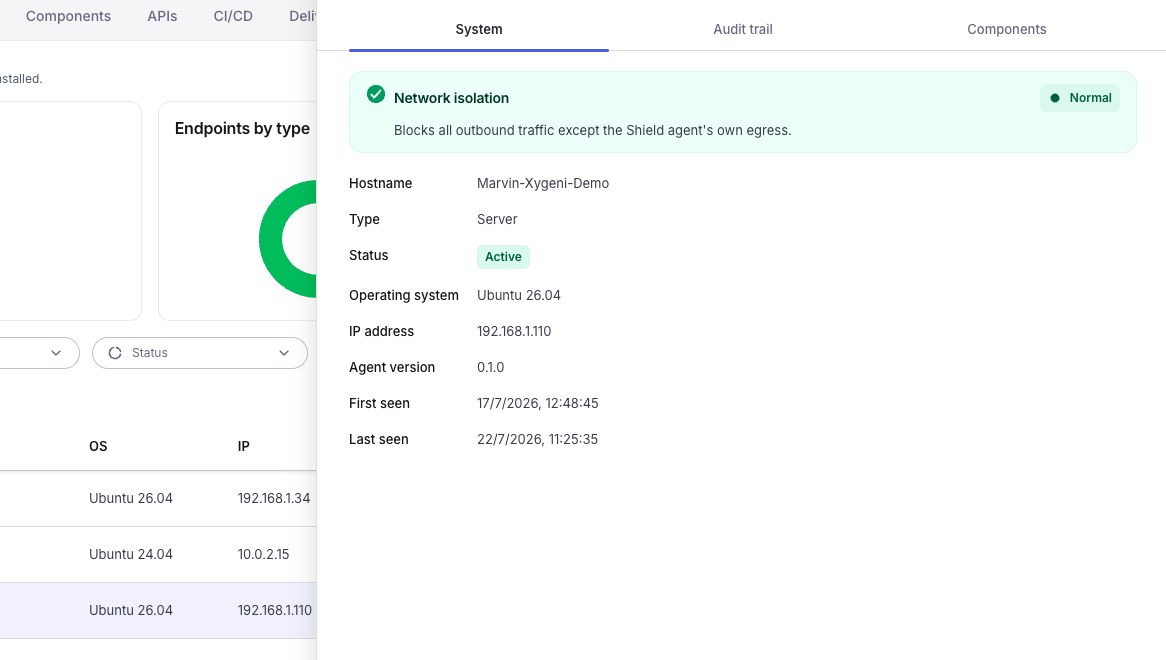
Ізолюйте компрометований комп’ютер та відключіть весь вихідний трафік, окрім власного каналу агента, щоб зберегти контроль над кінцевою точкою, одночасно її стримуючи. Увімкніть режим параноїдальності, і запит на ізоляцію буде надсилатися автоматично, щойно на будь-якій кінцевій точці надходить критичне сповіщення.
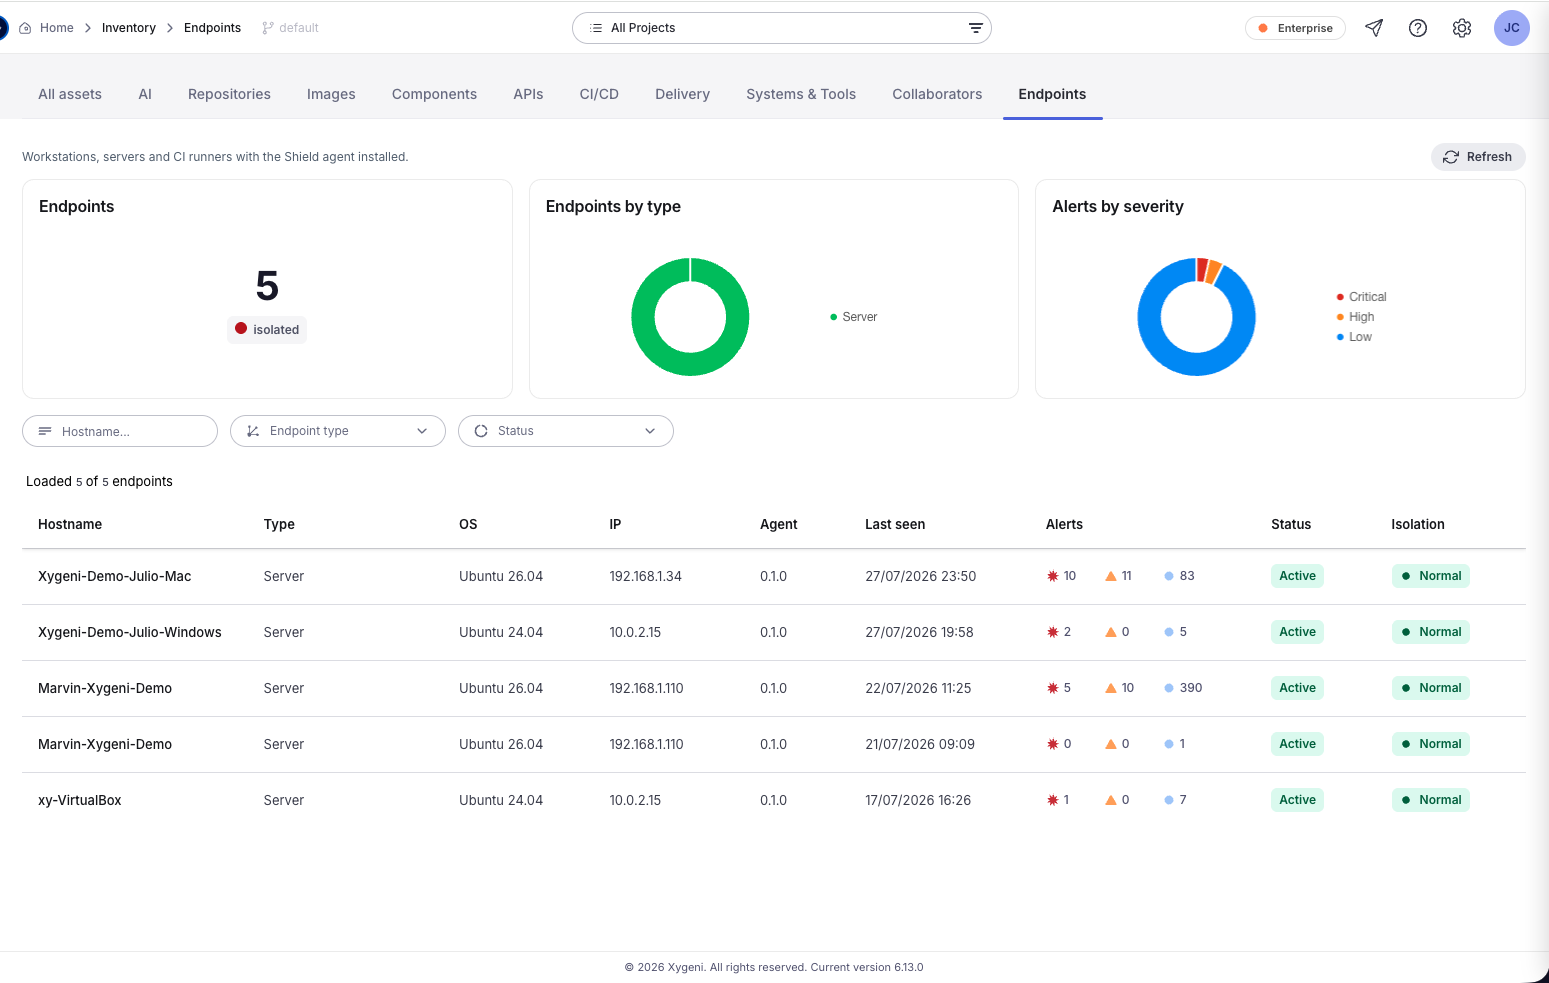
Переглядайте кожну робочу станцію, сервер та інтеграційний інтерфейс, на якому працює Shield агента з його операційною системою, версією агента, поточним станом, датою першого та останнього показу, а також місцем ліцензування. Фільтрувати за іменем хоста, типом кінцевої точки або станом.
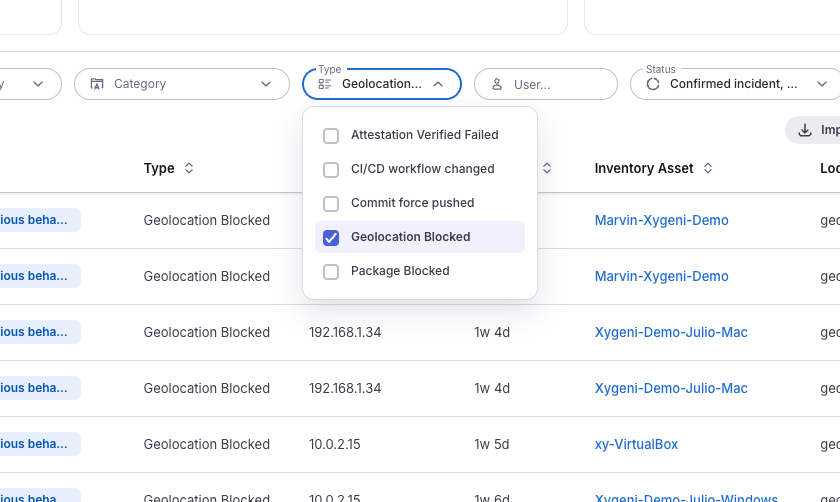
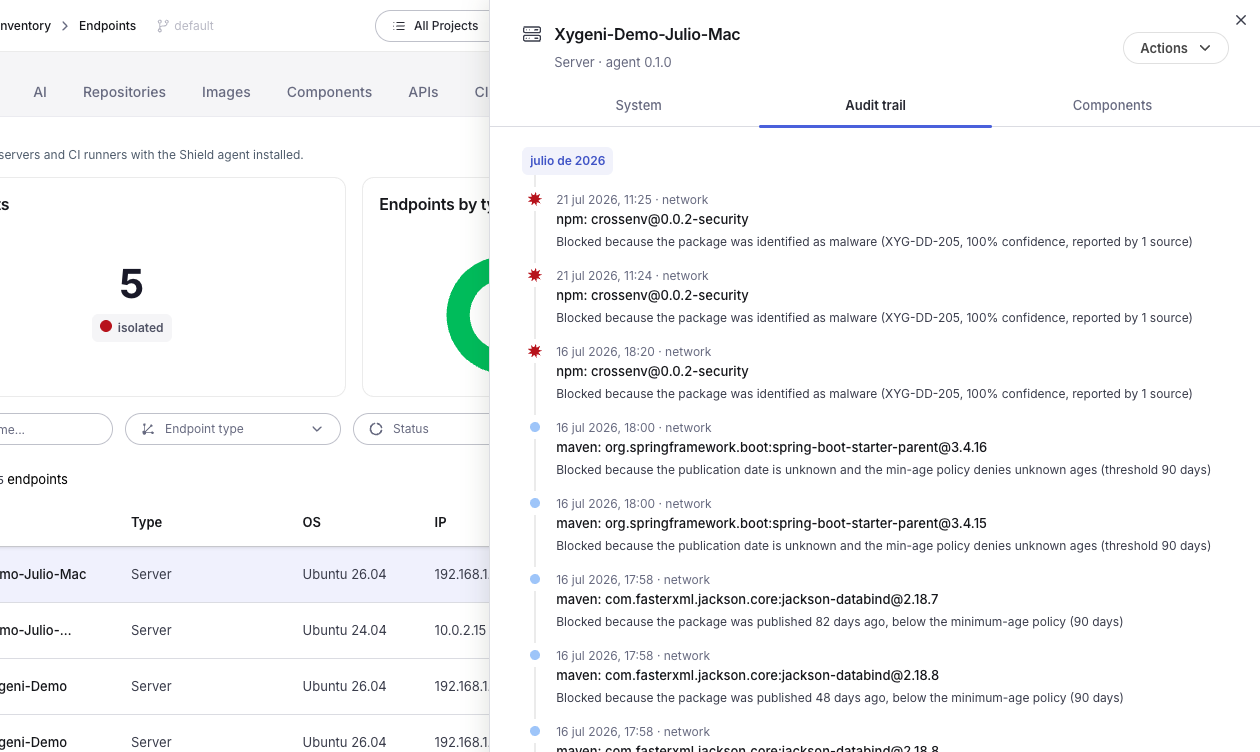
Кожне блокування стає подією на платформі, з визначенням серйозності, позначки часу, кінцевої точки, на якій воно сталося, тривалості впливу та того, що саме було заблоковано: пакет і версія або місце призначення. Фільтруйте за серйозністю, категорією, типом, користувачем або діапазоном дат та експортуйте.
Кожна захищена кінцева точка має власний журнал аудиту та список компонентів, тому ви можете відтворити, що сталося на певній машині, коли хтось запитає.
Один легкий агент, що охоплює робочі станції, сервери та сервери неперервної інтеграції, з плаваючими місцями, тому покриття відповідає вашим людям, а не вашому обладнанню.
Знаходьте та виправляйте ризики API в коді, перш ніж вони потраплять у продакшн.
Сканування коду та залежностей аналізує репозиторій. Інструменти кінцевих точок відстежують процеси та з’єднання, але не мають контексту безпеки програми для інтерпретації пакета чи реєстру. Між цими двома моментами знаходиться момент фактичного виконання шкідливої залежності на машині розробника. Саме тут... Shield діє.
Підходи на основі репутації та сигнатур повідомляють про шкідливий пакет, як тільки хтось інший вже постраждав від нього. Shield блокує аналіз поведінки та ризиків, що робить його корисним у день початку атаки, і підкріплює його поточною мережевою інформацією, тому будь-що, що досягає цілі, не може передати сигнал додому.
Блоки, ізоляції та геоподії розміщуються в тій самій консолі, що й ваш код, залежності, pipeline і секретні висновки з одним журналом аудиту. Жодного іншого агента з іншим dashboard і ще login.
Виявлення кінцевих точок контролює процеси, файли та з’єднання на рівні операційної системи. Воно не знає, що таке реєстр пакетів, чи є залежність шкідливою, чи була версія опублікована вчора. Shield переносить контекст безпеки програм на кінцеву точку розробника та застосовує політику до речей, які хвилюють AppSec.
Shield — це легкий агент, який перевіряє встановлення в міру їх здійснення. Розробники помічають це лише тоді, коли щось блокується, і блокування супроводжується причиною.
Шкідливі та несанкціоновані встановлення пакетів, пакети, вік яких перевищує ваш мінімальний поріг, встановлення з реєстрів, які ви не схвалили, пакети зі списку заборонених пакетів, вихідні з’єднання з відомими шкідливими IP-адресами та доменами, а також трафік до географічних регіонів, які ви обмежили.
Вирішувати вам. Політика мінімального віку дозволяє вам або попереджати та дозволяти, або блокувати, коли дата публікації невідома.
Так. Глобальний мінімальний віковий поріг можна змінити для кожної екосистеми та вимкнути для певної екосистеми, якщо потрібно.
Він блокує весь вихідний трафік з цієї машини, окрім Shield власний канал агента, тому кінцева точка є обмеженою, але все ще керованою. Ви можете активувати його на вимогу або ввімкнути параноїдальний режим, щоб ізоляція запитувалася автоматично, коли надходить критичне сповіщення.
На робочих станціях розробників, на серверах та на серверах неперервної інтеграції. Ліцензування використовує плаваючі робочі місця.
Так. Кожен блок – це подія з повною деталізацією, і кожна кінцева точка зберігає власний журнал аудиту. Події можна фільтрувати та експортувати.
з платформою Xygeni All-In-One AppSec
