

Нічого не було порушено. Агент виконав свою роботу, торкнувся залежності, конфігурації або сервісу, до якого його ніхто не просив торкатися, і весь час залишався в межах своїх дозволів. У цьому занятті ви побачите, чому цей випадок складніший за будь-яку атаку: як заздалегідь намічена межа виявляється ширшою, ніж вимагає завдання, чому схвалення є де...cisіон, зроблений один раз, поки виконання триває, як постійний доступ перетворив ноутбук розробника на перлину корони, і як виглядає відновлення, коли актор не може пояснити власні міркування. Зареєструйтесь зараз, щоб побачити, де знаходиться останній момент виконання, і що містить радіус вибуху.

З моменту встановлення агентом штучного інтелекту залежності або зміни файлу Dockerfile, ваш SBOM а припущення щодо походження вже перевіряються, і більшість команд не мають можливості перевірити, що насправді сталося. На цьому занятті ви побачите реальні зміни наживо: як змінюється момент встановлення, коли жоден розробник не дивиться спочатку на назву пакета, чи SBOMта походження все ще актуальні, навіть коли агент зробив деcisіон, і що залишилося від перевірки коду та shift-ліворуч, коли агенти commit, а іноді й зливаються, самостійно. Зареєструйтесь зараз, щоб побачити, що може зробити справді безпечний агент pipeline вимагається на практиці, а не лише в теорії.

Дивіться наш майбутній вебінар! Помічники кодування ШІ галюцинують назвами пакетів, а зловмисники вже реєструють ці фальшиві назви за допомогою шкідливого програмного забезпечення. У цьому сеансі ви побачите, як відобразити всю вашу екосистему ШІ в реальному часі, використовуючи інвентаризацію ШІ та перелік матеріалів ШІ, що відображають кожну модель, агента та залежність, введену ШІ, у вашому програмному забезпеченні. Дізнайтеся, як Xygeni Shield блокує шкідливі пакети ще до появи сигнатури, закриваючи прогалину, яку залишають відкритою сканери на основі сигнатур. Дивіться зараз, щоб дізнатися, як захистити своє програмне забезпечення, перш ніж недбале ставлення перетворить наступну пропозицію ШІ на точку входу.

Дивіться зараз наш SafeDev Talk: Відкритий код, ШІ та нова поверхня атаки: код, що перетворюється на зброю, розумніший захист. Оскільки ШІ та відкритий код переосмислюють сучасне програмне забезпечення, поверхня атаки розширюється швидше, ніж будь-коли. Від ризиків залежності та проникнення в ланцюг поставок до створення експлойтів за допомогою ШІ, зловмисники розвиваються, і захисники також повинні розвиватися. Приєднуйтесь до експертів з Red Hat, TikTok та Xygeni, щоб дослідити, як ШІ та автоматизація трансформують безпеку відкритого коду. Дивіться зараз, щоб дізнатися, як підвищити стійкість, прозорість та довіру в сучасному ланцюжку поставок програмного забезпечення!

Приєднуйтесь до нашої наступної лекції SafeDev: Штучний інтелект вже всередині вас SDLCЩо ж тепер? Штучний інтелект не стукає у двері вашого ланцюжка поставок програмного забезпечення; він уже всередині. Копілоти, агенти, сервери MCP та залежності, згенеровані ШІ, змінюють те, як код створюється, перевіряється та постачається. У цій доповіді SafeDev Talk керівники OWASP та експерти AppSec розберуться, що це насправді означає для вашої системи безпеки, де моделі управління руйнуються та які практичні засоби контролю насправді працюють, не уповільнюючи роботу команд інженерів. Очікуйте конкретних, дієвих висновків (не лише теорії) про те, як впровадити практичні засоби контролю, що захищають розробку за допомогою ШІ, не стаючи вузьким місцем для ваших інженерів. Зареєструйтесь зараз!

Штучний інтелект зараз є основним рівнем виконання в сучасному програмному забезпеченні, змінюючи те, як розробляються та масштабуються атаки на безпеку додатків і ланцюги постачання програмного забезпечення. Оскільки організації готуються до 2026 року, розуміння того, як зловмисники використовують автоматизацію, довіру та робочі процеси на основі штучного інтелекту, є критично важливим. Цей звіт містить аналіз моделі загроз AppSec, заснований на доказах, допомагаючи командам безпеки та DevSecOps зрозуміти нові ризики та захисні зміни, необхідні для того, щоб залишатися попереду. Перегляньте це зараз!

Дивіться зараз нашу лекцію SafeDev на тему «Ланцюжки поставок програмного забезпечення під тиском: чого нас навчив 2025 рік про шкідливе програмне забезпечення та штучний інтелект, і що буде далі». 2025 рік змінився. software supply chain securityНові механіки атак (шкідливе програмне забезпечення за допомогою штучного інтелекту, самопоширення та зловживання довірою у великих масштабах) виявили межі існуючих засобів захисту. Приєднуйтесь до цієї сесії під керівництвом експертів, щоб зрозуміти, що насправді змінилося у 2025 році та що команди розробників та фахівців з безпеки повинні адаптувати до 2026 року. Дивіться епізод зараз!

З 11 вересня 2026 року CRA надає вам 24 години, щоб повідомити ENISA про активно використовувану вразливість, навіть для продуктів, які вже є на ринку, і більшість команд ще не мають робочого процесу для цього. На цьому занятті ви побачите реальний процес наживо: створення SBOM щоб знати, які версії продукту постраждали, сортувати результати за допомогою аналізу доступності та можливості використання, щоб відокремити реальний ризик від шуму, а також налаштовувати сповіщення, щоб потрібна особа була попереджена в той момент, коли результат перетворюється на інцидент, про який потрібно повідомляти. Зареєструйтесь зараз, щоб дізнатися, як перетворити термін сповіщень CRA з юридично встановленого терміну на робочий процес, який ваша команда може реально виконувати під тиском.
Vibe Coding прискорює розповсюдження програмного забезпечення, але також збільшує ризики. Оскільки код, згенерований штучним інтелектом, та автономні агенти змінюють розробку, традиційних засобів контролю AppSec більше недостатньо для виявлення оперативних маніпуляцій, хибного коду та автоматизованого викриття ланцюгів поставок. Без належного управління небезпечні шаблони можуть поширюватися у виробництво зі швидкістю машини. Дізнайтеся, як захистити Vibe Coding, перш ніж він стане найбільшим ризиком для вашої організації, пов'язаним зі штучним інтелектом.

Перегляньте зараз наш вебінар «Кодування на Vibe без жалю». Штучний інтелект змінює спосіб створення програмного забезпечення, оскільки копілоти та агенти ШІ генерують дедалі більшу частку виробничого коду. У цьому сеансі ви побачите, як захистити код, згенерований ШІ, безпосередньо в IDE, за допомогою виявлення вразливостей у режимі реального часу. guardrails для Copilot та пріоритезація на основі досяжності. Дізнайтеся, як виправлення за допомогою штучного інтелекту допомагає розробникам ефективно вирішувати проблеми та створювати безпечне програмне забезпечення на основі штучного інтелекту, не втрачаючи контролю. Перегляньте відео зараз, щоб дізнатися, як створювати безпечне програмне забезпечення на основі штучного інтелекту з самого початку.

Дивіться зараз наш майбутній епізод SafeDev Talk: «Нескінченні вразливості. Розумніший захист!» Управління вразливостями розвивається, і традиційних інструментів більше недостатньо. Приєднуйтесь до нас, щоб дослідити, як сучасні загрози вимагають розумніших моделей ризиків, визначення пріоритетів у режимі реального часу та нового підходу до захисту ланцюжка поставок програмного забезпечення. Не пропустіть цю сесію, наповнену експертними думками, які допоможуть зміцнити вашу стратегію AppSec та залишатися на крок попереду сучасного динамічного ландшафту ризиків!

Дивіться зараз наш виступ SafeDev Talk «Від коду до середовища виконання». Багато команд інвестують значні кошти в статичний аналіз, проте вразливості все одно потрапляють у продакшн. Проблема полягає не в нестачі інструментів, а у відсутності контексту для розуміння реального ризику. У цій сесії під керівництвом експертів ми досліджуємо, чому сучасна AppSec не може покладатися на єдину точку зору, і як поєднання аналітики на рівні коду та середовища виконання допомагає командам ефективніше виявляти, пріоритезувати та усувати вразливості протягом життєвого циклу. Дивіться зараз, щоб зрозуміти, де сучасні підходи неефективні, і як побудувати більш повну стратегію безпеки, що враховує контекст.

Перегляньте зараз наш останній виступ року про SafeDev та підніміть свій рівень Software Supply Chain SecurityПриєднуйтесь до провідних галузевих експертів, які переглядають ключові уроки 2024 року, розкривають останні тенденції та діляться практичними думками, щоб підготуватися до викликів 2025 року. Цей вебінар розроблений для фахівців з безпеки та команд розробників, які прагнуть впроваджувати інновації та залишатися на крок попереду в динамічному світі. software supply chain security світ. Дивіться зараз!
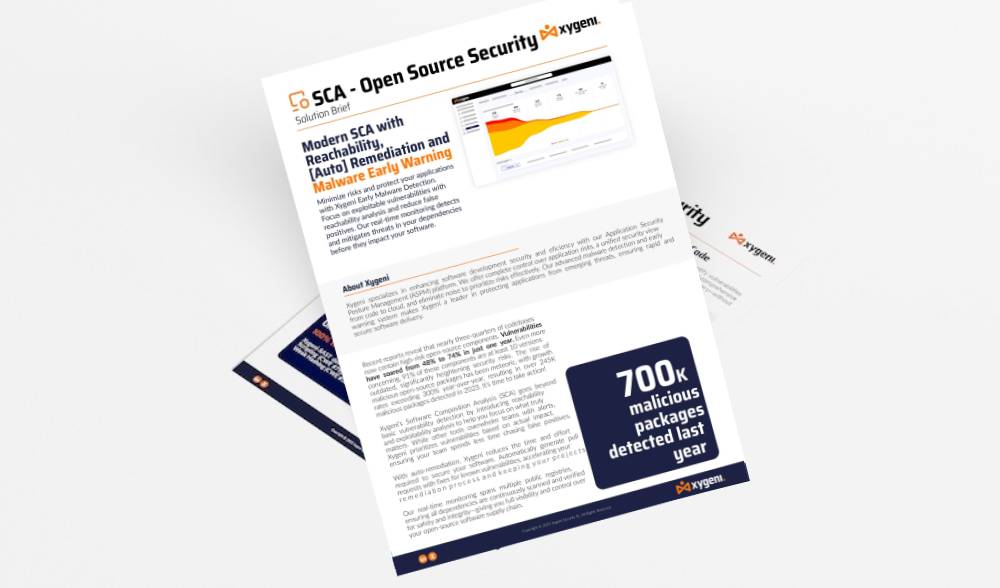
Ксігені SCA Open Source Security Рішення є надзвичайно важливим. Воно сканує та блокує шкідливі пакети після публікації, що значно знижує ризик проникнення шкідливого програмного забезпечення та вразливостей у ваші системи. Наш комплексний моніторинг охоплює кілька публічних реєстрів, гарантуючи, що всі залежності ретельно перевіряються на предмет безпеки та цілісності. Xygeni також покращує можливості вашої команди...

Дивіться зараз наш SafeDev Talk: DevSecOps на базі штучного інтелекту – Оркестрація безпеки в хмарному масштабі. Безпека не може бути другорядною думкою в сучасній розробці, а штучний інтелект змінює те, як ми створюємо, захищаємо та масштабуємо програмне забезпечення. У цьому епізоді експерти досліджують, як вийти за рамки встановлення патчів та сканування, щоб досягти справжньої інтелектуальної оркестрації в усьому світі. SDLCВід управління вразливостями на основі штучного інтелекту до вбудованих guardrails in CI/CD та середовища виконання, ця доповідь заглиблюється в те, як насправді виглядає масштабована, хмарно-орієнтована AppSec. Дивіться зараз!

Дивіться та заглиблюйтесь у: нагальну потребу в безпечних додатках з огляду на зростання кількості витоків даних та вразливостей; поточні проблеми створення безпечного, масштабованого програмного забезпечення, включаючи ізольовані робочі потоки, прогалини в комунікації між віддаленими командами та ризики, пов'язані з інтеграцією програмного забезпечення з відкритим кодом (OSS); та багато іншого. Дізнайтеся, як пробитися крізь шум та зосередитися на найважливіших загрозах. Не пропустіть!
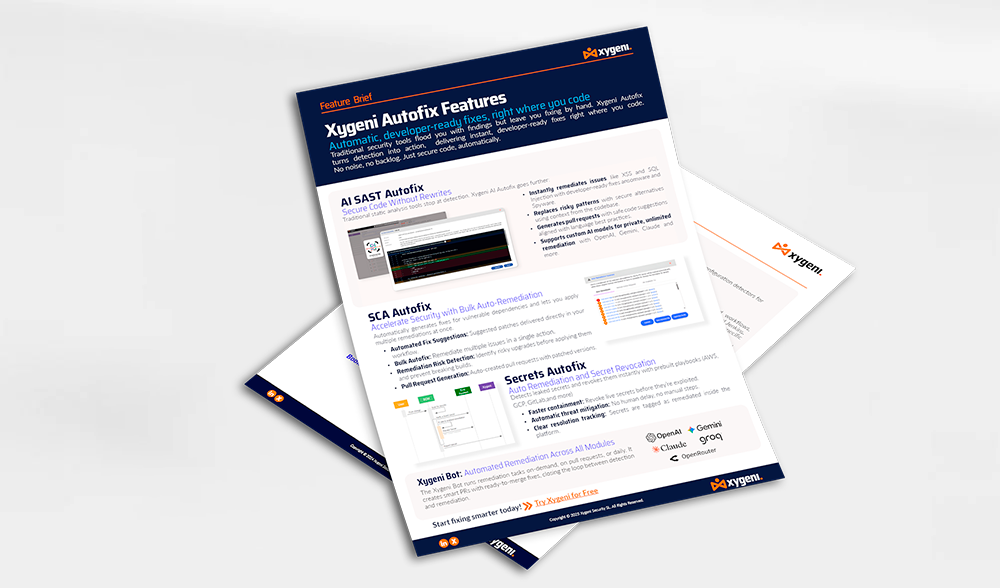
Автоматичні виправлення, готові для розробників, прямо там, де ви кодуєте. Традиційні інструменти безпеки завалюють вас результатами пошуку, але залишають вам час виправляти їх вручну. Xygeni Autofix перетворює виявлення на дію, надаючи миттєві виправлення, готові для розробників, прямо там, де ви кодуєте. Без шуму, без відкладень. Просто автоматично захищайте код.

Дивіться зараз наш виступ на SafeDev: Як пройти аудит? Створення справжньої безпеки додатків відповідно до ISO, NIST та CRA. Сьогодні безпечного коду недостатньо; вам потрібно це довести. З огляду на те, що такі фреймворки, як ISO 27001, NIST CSF, CRA, DORA та NIS-2, займають центральне місце, організації повинні створювати готові до аудиту програми безпеки додатків, які дійсно витримують перевірку. У цьому епізоді експерти досліджуватимуть, як перейти від політики до практики, впровадити відповідність вимогам у... CI/CDта узгодити роботу команд інженерів, фахівців з безпеки та GRC навколо того, що дійсно затверджується. Погляньте на це зараз!

Дивіться зараз наш наступний виступ SafeDev Talk та «Революціонізуйте свою стратегію DevSecOps»! Дізнайтеся, як проактивне управління ризиками може трансформувати вашу стратегію DevSecOps та зміцнити ваш ланцюжок поставок програмного забезпечення від нових загроз. Ця сесія розроблена для керівників з кібербезпеки та команд розробників, які прагнуть залишатися на крок попереду в умовах дедалі складнішого ландшафту вразливостей. Перегляньте епізод зараз!

Перегляньте наш виступ на SafeDev: ШІ розкрито: навігація серед нових загроз та засобів захисту в безпеці додатків. Оскільки ШІ трансформує кібербезпеку, його вплив на безпеку додатків є одночасно потужним та нюансованим. Від поліморфного шкідливого програмного забезпечення до втручання в модель та оперативного впровадження вірусів, зловмисники використовують ШІ для створення розумніших атак, а захисники використовують ШІ для швидшого їх виявлення та пом'якшення. Перегляньте його, щоб зрозуміти обидві сторони рівняння та дізнатися, як зробити вашу програму AppSec готовою до використання ШІ.
Перегляньте перший виступ SafeDev Talk 2025 року та покращте свої навички Open Source Security стратегії! Послухайте думки провідних експертів, які досліджують ключові уроки 2024 року, передові механізми захисту та майбутнє безпеки OSS. Це ваш шанс випередити мінливий ландшафт загроз і вивчити проактивні стратегії для захисту вашого ланцюга постачання програмного забезпечення!

У цьому звіті висвітлюється зростаюча кількість кібератак, спрямованих на ланцюги поставок програмного забезпечення, що використовують вразливості у залежностях від відкритого коду та CI/CD pipelineЗ огляду на те, що такі нормативні акти, як DORA та NIS2, посилюють вимоги до дотримання вимог, виникає необхідність у надійних заходах безпеки. Покращте ефективність вашої організації. software supply chain security, забезпечення стійкості до кіберзагроз, що постійно змінюються, у 2025 році за допомогою нашого вичерпного посібника!

Служби безпеки часто покладаються на SCA та SAST окремо, що може призвести до втоми від сповіщень, фрагментарної аналітики та пропущених ризиків. Замість того, щоб вибирати між ними, справжня проблема полягає в тому, як змусити їх працювати разом для посилення безпеки. Перегляньте нашу лекцію SafeDev та дізнайтеся, чому SCA одного лише недостатньо, як аналіз досяжності зменшує хибнопозитивні результати, чому SAST заповнює критичні прогалини у висвітленні AppSec та багато іншого. Дивіться зараз!
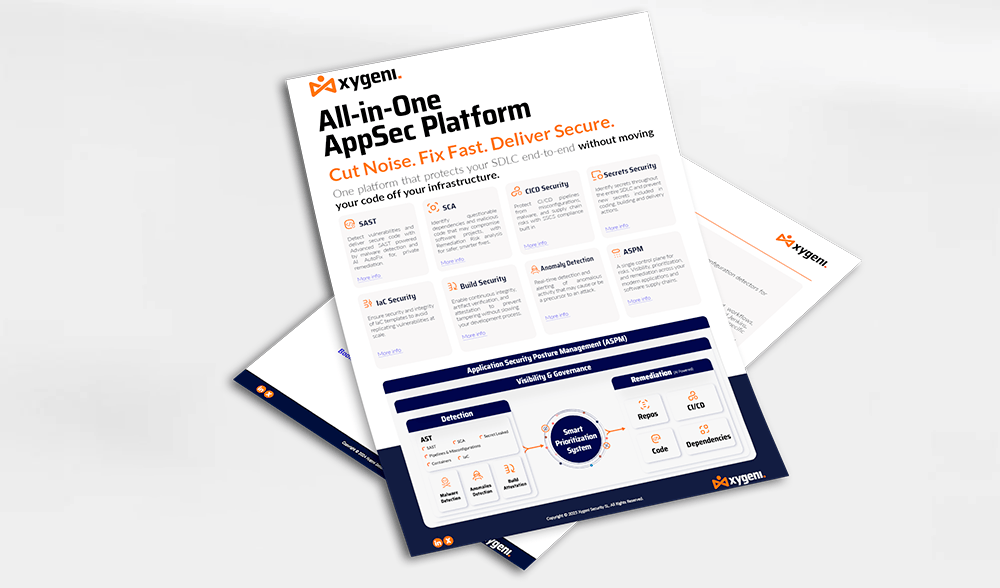
Унікальні можливості Xygeni забезпечують повну прозорість ланцюга постачання програмного забезпечення, що дозволяє систематично оцінювати ризики, пов'язані з їхнім ланцюгом постачання програмного забезпечення, визначати та пріоритезувати найважливіші компоненти, а також оцінювати та вдосконалювати глобальну та детальну систему безпеки з ефективними та результативними зусиллями...

Application Security Posture Management (ASPM) набирає обертів день у день. Однак його конкретні функції можуть бути не зовсім зрозумілі для всіх. Забронюйте своє місце зараз! Приєднуйтесь до нашої дискусії SafeDev Talk «Чи потрібно вам ASPM «у вашому житті?» разом з експертами з кібербезпеки Джеймсом Бертоті, Вільямом Палмом та Луїсом Гарсією, щоб дослідити потенціал ASPM як комплексне рішення для безпеки додатків та продовжуйте розширювати можливості вашої організації!
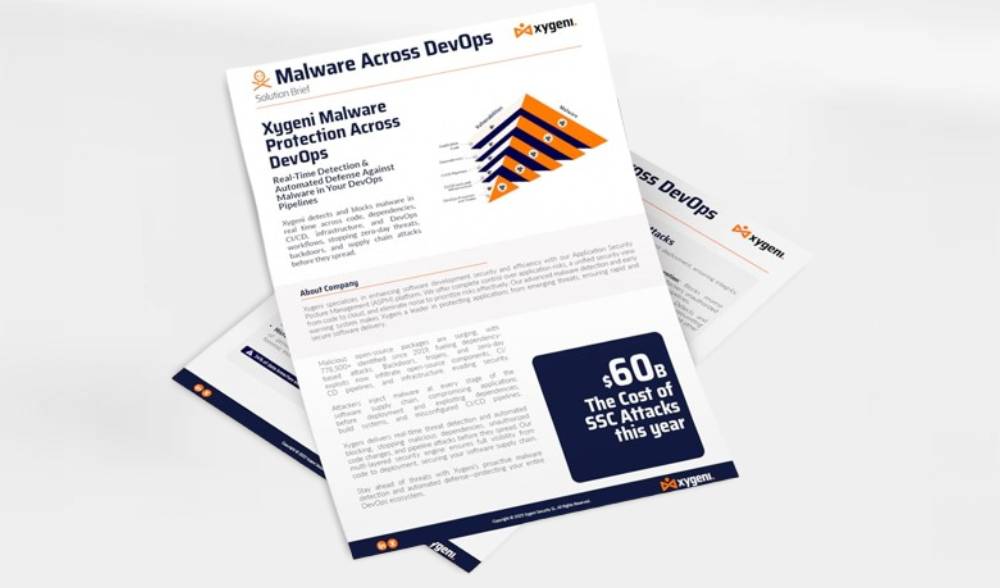
Рішення Xygeni для виявлення шкідливого програмного забезпечення для DevOps забезпечує захист у режимі реального часу від шкідливого коду, що впроваджується в ланцюжок поставок програмного забезпечення. Воно постійно сканує ваш SCM та CI/CD середовища для виявлення шкідливого програмного забезпечення, бекдорів та підозрілих артефактів до того, як вони потраплять у виробництво. Завдяки інтеграції на ранніх етапах процесу розробки, Xygeni допомагає командам блокувати загрози у джерелі. Рішення підтримує швидке...

Перегляньте наш виступ на SafeDev Talk та трансформуйте свою стратегію AppSec! Дізнайтеся чому ASPM (Application Security Posture Management) є ключем до подолання втоми від тривоги, об'єднання аналітики безпеки та визначення пріоритетів реальних ризиків. Найкращі експерти з кібербезпеки зануряться в майбутнє AppSec та DevSecOps, поділившись практичними стратегіями, які допоможуть вам залишатися на крок попереду. Не пропустіть цю можливість дізнатися, як оптимізувати робочі процеси безпеки та створити безперебійну стратегію DevSecOps. Дивіться зараз!

Дивіться зараз наш SafeDev Talk: Безпека за замовчуванням: як автоматичне виправлення змінює AppSec? «Безпека за замовчуванням» більше не є необов’язковою; це нова базова лінія. З кодом, згенерованим штучним інтелектом, вбудованими компонентами штучного інтелекту та блискавично швидкими циклами розробки, традиційні засоби безпеки не справляються. Відповідь? Проактивний захист та практичне автоматичне виправлення, яке працює там, де працюють розробники. Дивіться зараз і зробіть наступний крок у сучасній AppSec!

Перегляньте наш жовтневий випуск SafeDevTalk, щоб дізнатися, як трансформувати аналіз складу програмного забезпечення (SCA) та захистіть свій ланцюжок поставок програмного забезпечення від нових загроз.
Цей семінар розроблений для керівників у сфері кібербезпеки та команд розробників, які прагнуть залишатися на крок попереду в сучасному складному ландшафті вразливостей з відкритим кодом.

Відкрийте для себе стратегії захисту CI/CD pipelineпроти нових загроз, таких як прямі та непрямі ЗІЗ, впровадження шкідливого програмного забезпечення та отруєння артефактами, серед інших.
Цей
eBook, написаний керівником відділу передпродажної підготовки Xygeni Луїсом Гарсією, допоможе вам випередити зловмисників за допомогою нашого експертного посібника з виявлення, запобігання та реагування на ризики безпеки в CI/CD pipelines!

Перегляньте наш вебінар «Виявлення шкідливого програмного забезпечення в режимі реального часу у відкритому коді», щоб дізнатися про найновіші загрози шкідливого програмного забезпечення з відкритим кодом (OSS). Зі зростанням впровадження OSS зростають обсяг і складність загроз, що створює нові виклики як для розробників, так і для організацій. Цей пізнавальний сеанс розкриє останні тенденції, нові загрози та передові стратегії захисту залежностей вашого OSS від зловмисних атак. Перегляньте його зараз!

Ви не змогли потрапити на конференцію RSA 2024 у Сан-Францискоcisко? Немає проблем! Перегляньте наш ексклюзивний вебінар і випередьте деякі з найважливіших тенденцій у кібербезпеці, від змін у CISВід 0 ролей до провідних найсучасніших розробок у сфері кіберзахисту — і все це за вашим столом. У цьому вебінарі ви заглибитесь у найактуальніші аналітичні дані та стратегії, які пропонує світ кібербезпеки!

Атаки на ланцюги поставок програмного забезпечення стають дедалі поширенішими та руйнівнішими, і Gartner прогнозує, що 45% усіх підприємств зіткнуться з порушенням безпеки до 2025 року. Cybersecurity Ventures ще раз підкреслює серйозність цієї загрози, прогнозуючи вражаючі 138 мільярдів доларів щорічних збитків, спричинених атаками на ланцюги поставок програмного забезпечення, до 2031 року. Ці тривожні прогнози підкреслюють нагальну потребу для організацій визначити пріоритети своїх SSCSДізнайтеся як!
У світі розробки програмного забезпечення, що швидко розвивається, безпека ланцюжка поставок програмного забезпечення стала критично важливою проблемою. Це eBook надає вичерпний посібник з розуміння та пом'якшення загроз для ланцюжка постачання програмного забезпечення, з особливим акцентом на безперервну інтеграцію/безперервне розгортання (CI/CD) системи...
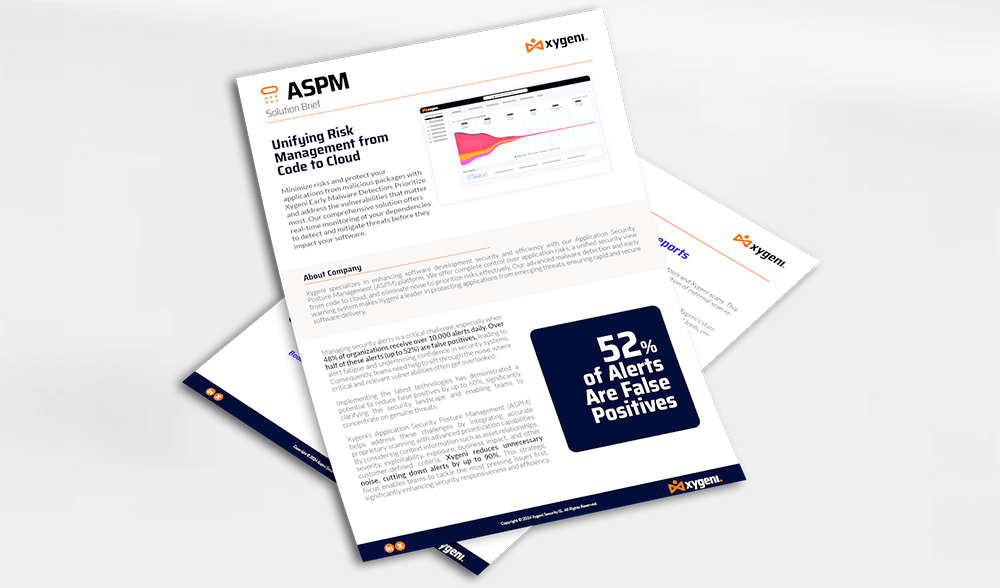
Ксігені Application Security Posture Management (ASPM) допомагає вирішити ці проблеми, інтегруючи точне сканування власних ресурсів із розширеними можливостями пріоритезації. Враховуючи контекстну інформацію, таку як зв'язки між активами, серйозність, можливість використання, вразливість, вплив на бізнес та інші критерії, визначені клієнтом, Xygeni зменшує зайвий шум...
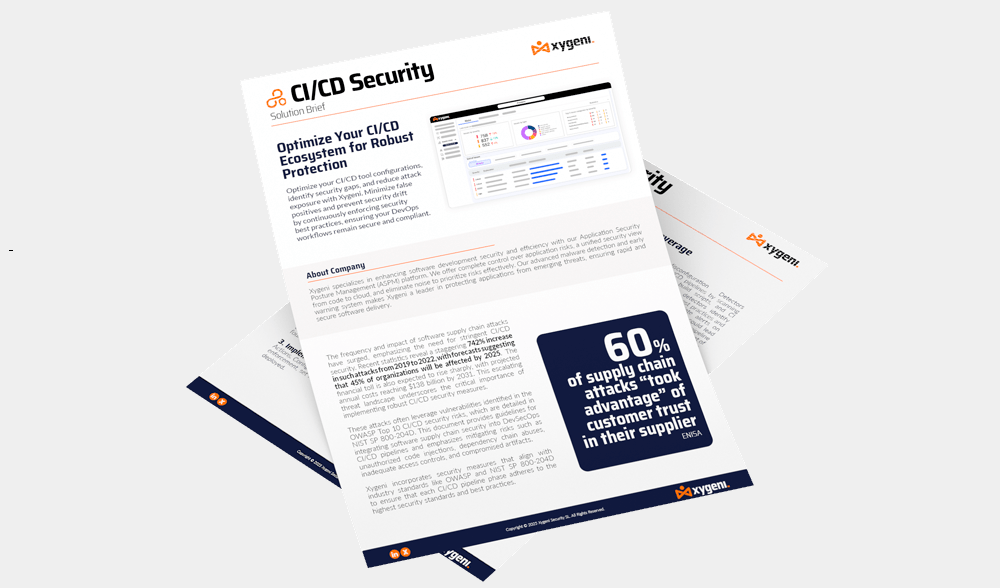
Оптимізуйте свій CI/CD налаштування інструментів, виявлення прогалин у безпеці та зменшення ризику атак за допомогою Xygeni. Мінімізуйте хибні спрацьовування та запобігайте відхиленню від правил безпеки, постійно впроваджуючи найкращі практики безпеки, забезпечуючи безпеку та відповідність ваших робочих процесів DevOps.

Перегляньте наш епізод SafeDev Talk про DORA у рамках відкриття сезону зараз, щоб опанувати його та залишатися на крок попереду в постійно мінливому ландшафті фінансового регулювання. Цей вебінар розроблено спеціально для фінансових установ і допоможе вам зорієнтуватися у впливі DORA на операційну безпеку та дотримання вимог. Ви отримаєте дієві стратегії та експертні знання, що зробить вас краще підготовленими до майбутнього!
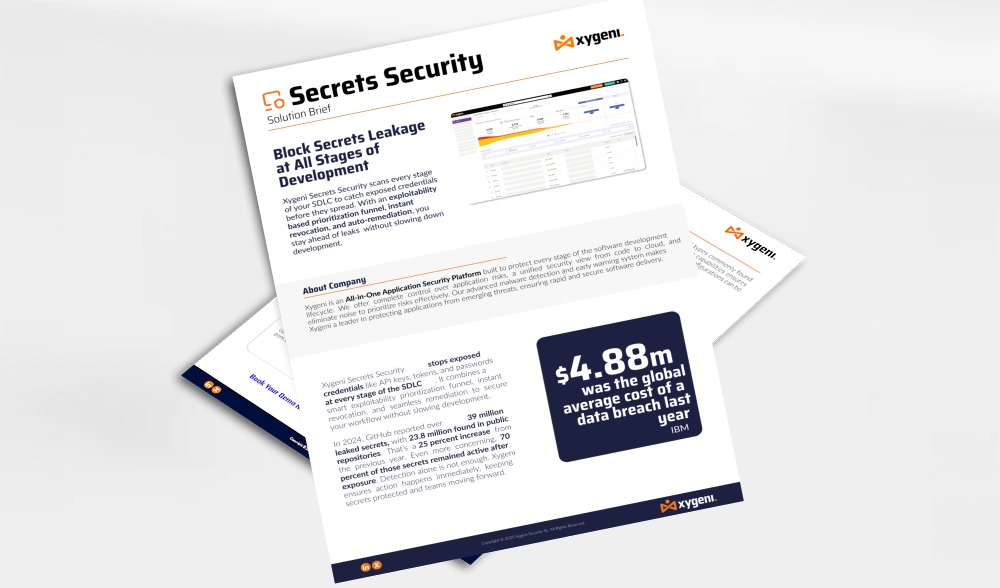
Xygeni Secrets Security діє як ваш надійний захисник, призначений для запобігання витоку критично важливих секретів, таких як паролі, ключі API та токени. Оскільки кіберзагрози постійно розвиваються, життєво важливо мати рішення, яке не лише виявляє, а й активно запобігає витокам, перш ніж вони призведуть до порушення. Xygeni дозволяє вашим командам працювати впевнено, гарантуючи безпеку ваших секретів розробки...

Перегляньте зараз наш епізод SafeDev Talk про безпеку без ізоляції та дізнайтеся про справжню цінність використання універсальних платформ AppSec. Ізоляція продовжує бути основною перешкодою для ефективного управління ризиками. У цьому сеансі розглядається, як впровадження універсальної платформи може оптимізувати вашу стратегію AppSec, покращити співпрацю між командами безпеки та розробки, допомогти вам випереджати нові загрози та багато іншого! Перегляньте зараз та отримайте стратегії для захисту ваших додатків та ланцюга постачання програмного забезпечення!
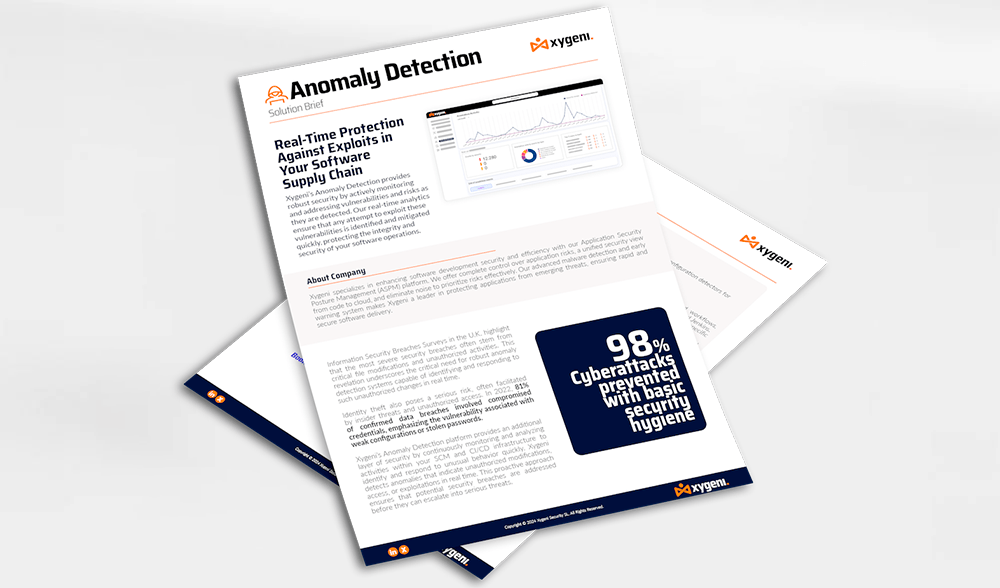
Платформа виявлення аномалій Xygeni забезпечує додатковий рівень безпеки, постійно відстежуючи та аналізуючи діяльність у вашому SCM та CI/CD інфраструктуру для швидкого виявлення та реагування на незвичайну поведінку. Xygeni виявляє аномалії, які вказують на несанкціоновані модифікації, доступ або експлуатацію в режимі реального часу. Такий проактивний підхід гарантує ...
Незважаючи на критичну роль OSS (системи відкритого коду), її інтеграція пов'язана з проблемами безпеки. Нещодавні звіти підкреслюють сплеск атак шкідливого програмного забезпечення, спрямованих на OSS, причому кількість інцидентів зросла на 633% у 2022 році та продовжила зростати на 245% у 2023 році. Традиційні заходи безпеки, які значною мірою залежать від виявлення відомих вразливостей за допомогою загальних вразливостей та експозицій (CVE), виявляються недостатніми. Ці заходи часто пов'язані зі затримками у звітності про вразливості, обмеженим охопленням та нездатністю виявляти складні загрози та загрози нульового дня...
Наш вичерпний інформаційний документ заглиблюється у тонкощі NIST SP 800-204D для комплексного... SSCS Практики та їх значення в сучасному середовищі розробки програмного забезпечення. Завдяки цьому ґрунтовному посібнику ви отримаєте цінні знання про те, як використовувати рекомендації NIST для: Посилення Software Supply Chain Security, ...

У четвертому випуску SafeDevTalks беруть участь провідні експерти з кібербезпеки Дерек Фішер, Абхілаша Сінха та Луїс Родрігес. У цьому епізоді буде розглянуто важливу тему залежності від сторонніх компонентів та компонентів з відкритим кодом у розробці програмного забезпечення, а також будуть виявлені приховані вразливості та нові загрози. Приєднуйтесь до нас, щоб дізнатися більше про приховані вразливості, загрози, що зростають, реальні порушення безпеки та багато іншого!

Приєднуйтесь до Луїса Родрігеса, технічного директора Xygeni, та Луїса Мануеля Гарсії, менеджера з підтримки продажів, у цьому вебінарі про безпеку CI/CDДізнайтеся у наших експертів, як впровадити найкращі практики OWASP для посилення безпеки вашої CI/CD та захистіть свій ланцюжок поставок програмного забезпечення. Захистіть своє CI/CD та ланцюг поставок програмного забезпечення з OWASP. Вони розкажуть про інвентаризацію та аналіз, CI/CD Ризики, виявлення та запобігання, серед багатьох інших речей!
Перегляньте епізод подкасту Secure Cyber Connect за участю нашого технічного директора Луїса Родрігеса. Маючи понад 15 років досвіду, Луїс ділиться експертними думками щодо виявлення шкідливого коду, захисту сторонніх компонентів та забезпечення майбутнього стратегій AppSec. Від наслідків SolarWinds до останнього інциденту з бекдором SSH, цей епізод охоплює реальні загрози та практичні тактики захисту. Дізнайтеся, як зміцнити свою SDLC, зменшити ризики в ланцюжку поставок та випередити кіберзагрози, що розвиваються.

Приєднуйтесь до цього другого епізоду CI/CD вебінари за участю Луїса Родрігеса, технічного директора та співзасновника Xygeni, та Луїса Мануеля Гарсії, менеджера з підтримки продажів. У цьому сеансі ми розглянемо перспективу «синьої команди» CI/CD безпека, заглиблюючись у практичні кроки, які організації можуть вжити для покращення своєї безпеки...
Ксігені Build Security платформа зміцнює вашу CI/CD pipeline шляхом перевірки цілісності артефактів за допомогою автоматизованих атестацій, криптографічних підписів та відстеження походження. Це гарантує, що кожна збірка є автентичною, захищеною від несанкціонованого доступу та простежується до її джерела. Такий проактивний підхід блокує потрапляння неперевіреного або шкідливого коду у виробничий процес...

Приєднуйтесь до нас для "Розкриття таємниць" SBOM Безпека», де експерти з кібербезпеки Дженніфер Кокс, Сантош Каман та Хесус Куадрадо розкриють важливість SBOM у підвищенні якості та безпеки програмного забезпечення, а також забезпеченні відповідності вимогам. Цей вебінар є важливим для отримання знань про те, як ефективно захистити свій ланцюжок поставок програмного забезпечення. Дізнайтеся, як легко ви можете посилити свою безпеку програмного забезпечення!
Дізнайтеся, як Xygeni перевершує конкурентів завдяки повному SDLC видимість, розширена CI/CD захист та автоматизація на основі штучного інтелекту. У цьому посібнику детально описано ключові відмінності, які роблять Xygeni провідною універсальною платформою AppSec, що пропонує глибше покриття, вищу точність та надійнішу... software supply chain security ніж традиційні інструменти.

Прослухайте епізод подкасту Neuco «Кібербезпека має значення» на тему «Новий виклик у безпеці програмного забезпечення: як забезпечити роботу devops, не піддаючись атакам ланцюга поставок» з Луїсом Родрігесом, технічним директором Xygeni, та дослідіть мінливі виклики безпеки ланцюга поставок програмного забезпечення.
Приєднуйтесь до Джеймса Бертоті у пізнавальній подорожі в серце новаторського управління захистом програмного забезпечення Advanced Software Protection Management від Xygeni. У своєму останньому відео Джеймс переходить від дослідження виявлення шкідливого програмного забезпечення до розкриття наших передових стратегій. Маючи великий досвід у тестуванні на проникнення, він пропонує унікальний погляд на підтримку справності репозиторіїв та подолання реальних загроз ланцюгу поставок. Не пропустіть його експертні думки — ваш путівник до розуміння складнощів... ASPM як ніколи раніше.
Дізнайтеся, як спростити AppSec та позбутися втоми від сповіщень за допомогою уніфікованих платформ. Сучасні команди розробників перевантажені фрагментованими інструментами безпеки, галасливими сповіщеннями та ізольованими dashboards. Це ebook розкриває, чому провідні організації переходять від розростання інструментів до уніфікованих платформ безпеки додатків, і як цей перехід трансформує результати безпеки, досвід розробників та гнучкість бізнесу.

Сумували за нами на Black Hat? Дивіться ексклюзивний запис нашої 20-хвилинної сесії про кібербезпеку на основі штучного інтелекту, автоматизацію безпеки додатків та автоматичне виправлення. Дізнайтеся, як зменшити шум сповіщень, автоматично виправляти вразливості за допомогою безпечних PR та впровадити автоматизацію AppSec безпосередньо у ваш... pipeline (серед багатьох інших цікавих речей). Дивіться сеанс на вимогу!
Дізнайтеся, як захистити свій ланцюжок поставок програмного забезпечення за допомогою передових стратегій виявлення, управління та зменшення ризиків у компонентах з відкритим кодом. eBook надає експертні рекомендації щодо впровадження ефективного аналізу складу програмного забезпечення (SCA) для усунення вразливостей, забезпечення відповідності вимогам та захисту від нових загроз у ваших залежностях від відкритого коду!

Закон про цифрову операційну стійкість DORA встановлює суворі standardдля покращення операційної стійкості фінансового сектору в Європейському Союзі. Оскільки ваша організація готується до дотримання вимог DORA до січня 2025 року, розуміння її вимог та впровадження правильних рішень є критично важливим, і Xygeni може вам допомогти. Xygeni пропонує набір передових рішень, розроблених для забезпечення повного дотримання вимог DORA. Наша платформа розширить можливості вашої установи в управлінні ризиками ...
Перегляньте цей розділ «Слона» в AopSec, щоб дізнатися більше про Software Supply Chain Security та найкращі практики управління ризиками в розробці продуктів. Ви знайдете уроки з нещодавнього інциденту CrowdStrike щодо тестування, управління оновленнями та залежностей від сторонніх розробників, а також про те, як Xygeni впроваджує раннє виявлення шкідливого програмного забезпечення, поступову доставку та надійні плани відновлення для запобігання інцидентам до їх виникнення, та багато іншого!
Захист вашої інфраструктури як коду (IaC) є важливим у розробці програмного забезпечення, оскільки неправильні конфігурації та вразливості можуть серйозно зашкодити вашим системам і дати хакерам можливості для атаки. Xygeni IaC security інструменти допомагають запобігти цим проблемам, перш ніж вони перетворяться на серйозні проблеми, зменшуючи ризик витоку даних та скорочуючи витрати на дороге виправлення...

Дивіться зараз наш наступний вебінар: Автоматизація безпеки додатків на основі штучного інтелекту! Команди AppSec перевантажені сповіщеннями; тепер час автоматизувати. У цьому практичному занятті дізнайтеся, як уникнути ручного сортування та перейти від сповіщень до виправлення за лічені секунди за допомогою зручного для розробників автоматичного виправлення. Дізнайтеся, як зменшити кількість хибних спрацьовувань, визначити пріоритети реальних ризиків та запровадити політики безпеки, а також дізнайтеся, як інтегрувати автоматичне виправлення в CI/CD pipelineз розумним guardrails (серед багатьох інших речей). Дивіться сьогодні!

Цей вебінар досліджує, як сучасні ланцюги поставок програмного забезпечення все частіше стають мішенню через секретні витоки, отруєні пакети та шкідливі програми. pull requestsЦе пояснює, чому традиційні підходи AppSec часто не справляються з стрімко розвиваючимися CI/CD загрози. Реальні шляхи атак аналізуються за допомогою дієвих захисних заходів, включаючи виявлення секретів, перевірку PR та перевірку OSS. Сесія зосереджується на автоматизації та практиках безпеки за замовчуванням для посилення вашої pipeline у великих масштабах. побудуйте стійкий ланцюг поставок, який враховує загрози. Дивіться зараз!

Експерти Thoughtworks, Codurance та Xygeni поділяться своїми думками щодо Software Supply Chain SecurityПідвищте рівень безпеки та захистіть репутацію й безперервність свого бізнесу. Чи готові ви дізнатися про еволюцію Software Supply Chain Security?

Перегляньте нашу сесію Black Hat Europe: Нова реальність AppSec: розробка на основі штучного інтелекту, шкідливе програмне забезпечення та ризики сучасного програмного забезпечення. Оскільки штучний інтелект прискорює розповсюдження програмного забезпечення, він також змінює поверхню атаки. Від шкідливого програмного забезпечення з відкритим кодом та компрометації ланцюга поставок до недоліків коду, створених штучним інтелектом, ця доповідь досліджує, як виникають сучасні ризики AppSec, і що повинні робити команди безпеки, щоб залишатися на крок попереду у світі, керованому штучним інтелектом.

Розкрийте ключові ідеї щодо мінливого ландшафту Software Supply Chain SecurityЗануртесь у виклики, загрози та очікувані тенденції 2024 року – ваш путівник по навігації у складній мережі кібербезпеки. Видатні факти в цифрах: відкрийте для себе числовий ландшафт software supply chain security – факти, що ілюструють серйозність ситуації. Еволюція поганих акторів...

У цьому швидкозмінному цифровому середовищі безпека вашого ланцюжка поставок програмного забезпечення є більш важливою, ніж будь-коли. З появою нових тактик атаки вкрай важливо бути на крок попереду та озброїтися найновішими стратегіями захисту. У цьому вебінарі Луїс Родрігес проведе вас...

Приєднуйтесь до ведучого Роберта Блюмена та Луїса Родрігеса, технічного директора Xygeni.io, для обговорення нещодавно зірваної спроби вставити бекдор у демон SSH (Secure Shell). OpenSSH – це популярна реалізація протоколу, що використовується в основних дистрибутивах Linux для автентифікації через мережу. У розмові досліджується механізм атаки шляхом модифікації таблиці функцій у середовищі виконання; як атака була вставлена під час збірки та багато іншого!
Закон ЄС про кіберстійкість переходить від регулювання до реальності, і багато команд досі не знають, як перетворити вимоги CRA на реальні практики безпеки. У цій сесії ми розглянемо, що насправді вимагає CRA, на які продукти та організації він впливає, і як OWASP SAMM може слугувати практичною основою для створення готової до аудиту системи безпеки.SDLCВід термінів та штрафів до наслідків для відкритого коду та етапів впровадження – ви отримаєте конкретну дорожню карту для готовності до CRA. Дивіться зараз, щоб дізнатися, як перетворити зобов’язання CRA на дієву стратегію AppSec.
Сучасні атаки починаються не у вашому додатку; вони починаються у вашому pipelineс, залежності та робочі процеси на основі штучного інтелекту. Якщо ваша служба безпеки додатків (AppSec) досі зосереджена лише на скануванні коду, ви не розумієте, де насправді відбуваються сучасні атаки на ланцюги поставок. Перегляньте цей сеанс, щоб дізнатися, як штучний інтелект змінює ризики в ланцюжку поставок програмного забезпечення, чому традиційні засоби контролю не працюють і як DevSecOps виглядає на практиці в реальному світі. Дивіться зараз!
Ознайомтеся з важливим посібником з вибору правильного інструменту безпеки з відкритим кодом для вашої організації. Наш вичерпний посібник розповідає про останні тенденції, найкращі практики та ключові міркування, які допоможуть вам приймати обґрунтовані рішення.cisіонів. Забезпечте свою команду знаннями для ефективного управління та зменшення ризиків, пов'язаних з компонентами з відкритим кодом. Не пропустіть цей цінний ресурс та покращте свою стратегію безпеки програмного забезпечення!

Приєднуйтесь до SoftwarePlaza для розмови з Луїсом Родрігесом, співзасновником і головним дослідником безпеки в Xygeni, який досліджує, як агенти штучного інтелекту трансформують усунення вразливостей та безпеку сучасних додатків. Обговорення охоплює атаки ланцюгів поставок на основі штучного інтелекту, втому від сповіщень, проблеми автоматичного усунення вразливостей та причини, чому традиційні підходи AppSec більше не можуть встигати за сучасним ландшафтом загроз. Дізнайтеся, як Xygeni поєднує детерміновані інструменти з автоматизацією на основі штучного інтелекту для усунення вразливостей до того, як вони стануть порушеннями.
Ксігені Code Security Платформа захищає ваші програми з першого рядка коду, виявляючи вразливості та шкідливі шаблони за допомогою розширеного статичного аналізу. Бездоганно інтегрована в CI/CD pipelineс, Ксігені-SAST виявляє загрози, такі як вразливості, бекдори та неправильні конфігурації, на ранніх етапах розробки. Такий підхід гарантує усунення вразливостей...

Приєднуйтесь до ведучих SECURE | CYBER CONNECT Джея та Воррен для розмови з Долорес Рузафою, радником з міжнародної безпеки в Xygeni, яка буде записана в прямому ефірі під час Національної виставки кібербезпеки 2026 у Бірмінгемі. Дискусія досліджує людський бік кібербезпеки, від культури безпеки та вигорання до цифрової інклюзії, стійкості, а також пояснює, чому людський зв'язок залишається критично важливим у сучасному кіберзахисті. Пориньте!

Команди AppSec перебувають під тиском. Обсяги сповіщень стрімко зростають, швидкість розробки продовжує зростати, а ручне сортування більше не може встигати за цим. Традиційні підходи до безпеки демонструють свої межі. У цьому практичному занятті під керівництвом експертів ви побачите, як автоматизація AppSec на основі штучного інтелекту допомагає командам подолати втому від сповіщень і перетворити виявлені проблеми безпеки на надійні, автоматизовані виправлення. Дізнайтеся, що потрібно змінити в сучасній AppSec і як команди розробників і безпеки можуть захистити кожного. commit та pull request без уповільнення доставки. Перегляньте вебінар на вимогу та дізнайтеся, як автоматизація на базі штучного інтелекту змінює AppSec на практиці.