Власні двигуни, повна платформа on-premise та виявлення шкідливого програмного забезпечення, яке починається ще до появи сигнатури.
Подивіться, як Xygeni порівнюється з Aikido у ваших власних репозиторіях.

П'ять важливих відмінностей
Повна платформа on-premise (одноорендарний). DAST працює всередині вашої інфраструктури без доступу до Інтернету.
Поведінкове шкідливе програмне забезпечення під час публікації в реєстрі, що поширюється по всій pipelines, контейнери, вихідний код commits.
Отримуйте результати з Snyk, Veracode, Checkmarx. Застосовуйте до всіх них методи штучного інтелекту: сортування, пояснення та виправлення.
Власні вбудовані механізми сканування (не оркестрація OSS). Одна угода про рівень обслуговування (SLA), одна дорожня карта, плюс SLSA + in-toto + CBOM.
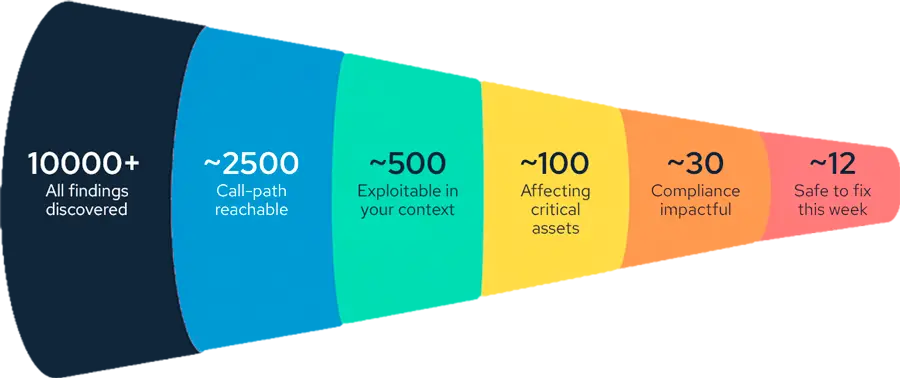
Бізнес-орієнтована воронка продажів, яка звужує тисячі результатів до кількох доступних та придатних для використання.

Що найбільше змінює ваш робочий процес
Xygeni вирішує, що спочатку виправити та зменшити шум.
Після воронки Рівень методу коригувального ризику застосовується: Xygeni аналізує графік викликів і повідомляє вам, які виправлення призведуть до збою яких абонентів — перш ніж ви їх застосуєте.
Поруч
| Можливості | | Айкідо |
|---|---|---|
| Скануючі двигуни | ✅ Власні рідні двигуни | ⚠️ На основі OSS (Opengrep, Trivy, ZAP) |
| Виявлення шкідливого програмного забезпечення до появи сигнатур у безкоштовному плані | ✅ MEW включено до безкоштовного плану для розробників | ❌ Безкоштовний план спирається на відомі сигнатури |
| Захист кінцевих точок розробника | ✅ Пакети, розширення та плагіни IDE, а також мережевий трафік, об'єднані однією політикою організації. | ⚠️ Тільки встановлення пакетів |
| Повна платформа on-premise / орендар з одним орендарем | ✅ Повноцінна локальна платформа | ⚠️ Локальний сканер + хмара dashboard |
| Модель виконання DAST | ✅ Можливість локального підключення, необмежена паралельна робота | ⚠️ Тільки хмара (білий список IP-адрес + доступ до Інтернету) |
| Принесіть власну модель штучного інтелекту | ✅ Будь-який LLM, включаючи самостійно розміщені | ⚠️ Тільки власний ступінь магістра права Айкідо |
| Виявлення шкідливих пакетів до створення підписів (MEW) | ✅ Поведінкові дані при публікації в реєстрі | ⚠️ Айкідо Інтел (стиль годування) |
| Виявлення шкідливого програмного забезпечення по всьому SDLC | ✅ Pipelineконтейнери commits | ⚠️ Орієнтований на пакети послуг |
| CI/CD pipeline security (цілісність + походження) | ✅ Pipeline цілісність, аномалія, SLSA + in-toto | ⚠️ Сканування в pipeline, не захищає його |
| ШІ-соріювання + пріоритезація ризиків | ✅ Сортування на основі власних + сторонніх знахідок + результатів пошуку + рівня воронки продажів + методу | ⚠️ Тільки власні сканери, жодних знахідок третіх сторін |
| Автоматичне скасування секретів + блокування злиття | ✅ Автоматичне відкликання + блокування злиття | ⚠️ Тільки виявлення та перевірка |
| CBOM — Криптографічний перелік матеріалів | ✅ Генерується для кожного випуску | ❌ Недоступний |
Інформація про конкурентів базується на загальнодоступній документації, переглянутой у вересні 2026 року. Помітили щось застаріле? Дайте нам знати,.
Диференціальний
| Компонент | | Айкідо |
|---|---|---|
| Dashboard / Сервер | ✅ Середовище клієнта* | ⚠️ Хмара айкідо |
| Зберігання знахідок | ✅ Середовище клієнта | ⚠️ Хмара айкідо |
| Виконання DAST | ✅ Інфраструктура клієнта (без доступу до Інтернету) | ⚠️ Хмара Айкідо (білий список IP-адрес + перевірка домену) |
| Висновок ШІ / LLM | ✅ Вибір клієнта, включаючи власне розміщення | ⚠️ Інфраструктура айкідо |
| Автовиправлення доступне офлайн | ✅ Так | ❌ Ні (облікові записи локального сканера втрачають інтерфейс автовиправлення) |
Диференціальний
Дворівневий аналіз за допомогою штучного інтелекту під час публікації реєстру пакетів. Виявляє шкідливу поведінку до появи сигнатури — помилки приховування, обфускацію, шаблони вилучення, плутанину залежностей.
Виявлення поширюється на pipelines, зображення контейнерів та вихідний код commitс. Ловить зворотні снаряди в pipelines, шкідливі команди у скриптах збірки та підроблені артефакти, а не лише погані пакети.
Вбудовані сертифікати SLSA та повні атестації для кожної збірки, а також криптографічний перелік матеріалів (CBOM) для кожного релізу, щоб ви знали, яку криптографію потрібно перенести.
Пакети, розширення IDE та плагіни залишаються заблокованими, доки не досягнуть мінімального віку, встановленого вашою політикою.
Трафік до шкідливих IP-адрес та доменів блокується на кінцевій точці, а скомпрометований комп'ютер ізолює.
Команда безпеки встановлює дозволені та заборонені компоненти й авторизовані реєстри.
DecisІони використовують досигнатурний інтелект Xygeni про шкідливе програмне забезпечення, а не лише відомо шкідливі канали.
Так, особливо якщо вам потрібна повна платформа on-premise, ваш власний LLM або виявлення шкідливого програмного забезпечення поза пакетами. Xygeni використовує власні механізми сканування та запускає dashboard, результати, DAST та штучний інтелект у вашому власному середовищі.
Так. На Enterprise план, повна платформа працює on-premise, з повітряним зазором або гібридні, включаючи можливості DAST та штучного інтелекту з власноруч розміщеною моделлю.
Будь-який LLM: комерційний постачальник, модель із власним хостингом або власна розробка Xygeni. Дані залишаються у вашому середовищі, а використання залежить від вашого контракту.
MEW аналізує кожен новий пакет поведінково під час публікації в реєстрі, ще до появи сигнатури. Виявлення також охоплює pipelines, зображення контейнерів та вихідний код commits.
Так. Безкоштовний план для розробників включає виявлення шкідливого програмного забезпечення MEW за допомогою попередньої сигнатури.
Залиште питання, які залишилися відкритими у вашій оцінці Айкідо. Ми розглянемо їх у вашому списку.