






Xygeni отримує дві нагороди Global InfoSec Awards за... Безпека додатків GenAI та Application Security Posture Management (ASPM) та визнання роботи компанії, яка допомагає командам безпеки та інженерів зменшити рівень шуму, визначити пріоритети реальних ризиків та забезпечити безпеку розробки за допомогою штучного інтелекту без уповільнення реалізації. Для сучасних команд DevSecOps це важливо, оскільки ринок швидко рухається до ризик-орієнтованого підходу. ASPM та безпечну розробку на основі штучного інтелекту, а не ізольовані сканери та сповіщення про відключення. Gartner вже звернув увагу на обидва аспекти Application Security Posture Management та AI Code Security Помічники як трансформаційні сфери в сучасній AppSec, а також попереджаючи, що розробка на основі штучного інтелекту та віброкодування розширюють поверхню атаки.
Ці дві нагороди відображають просту реальність. Командам безпеки більше не потрібно. dashboardс. Їм потрібно чіткий контекст, реальне визначення пріоритетів та безпечне для виробництва виправленняСаме на цьому зосереджується Xygeni: від коду до хмари та від коду, написаного людиною, до коду, згенерованого штучним інтелектом.
Чому ці дві нагороди важливі
Перемога в обох категоріях важлива, оскільки вона показує, що AppSec більше не розділяється на «традиційну безпеку додатків» та «безпеку штучного інтелекту». Сьогодні ці світи пов’язані.
Команди розробників працюють швидше, використовують більше відкритого коду та покладаються на більше... CI/CD автоматизація та все частіше впровадження помічників з кодування на основі штучного інтелекту та агентних робочих процесів. Водночас, керівники з безпеки перебувають під тиском щодо зменшення кількості хибнопозитивних результатів, чіткого пояснення бізнес-ризиків та автоматизації виправлення без порушення виробництва. Gartner безпосередньо описує цей зсув: розробка за допомогою штучного інтелекту створює нові проблеми безпеки, водночас ASPM, аналіз досяжності та виправлення на основі штучного інтелекту стають центральними для оптимізації DevSecOps.
Ось чому ці нагороди так добре поєднуються. Визнається, Xygeni ASPM як площину управління ризиком застосування. Інша визнає DevAI як превентивний рівень для захисту коду, згенерованого та підтриманого штучним інтелектом, перш ніж він стане проблемою у виробництві.
Чому Xygeni перемогла в номінації «Безпека додатків GenAI»
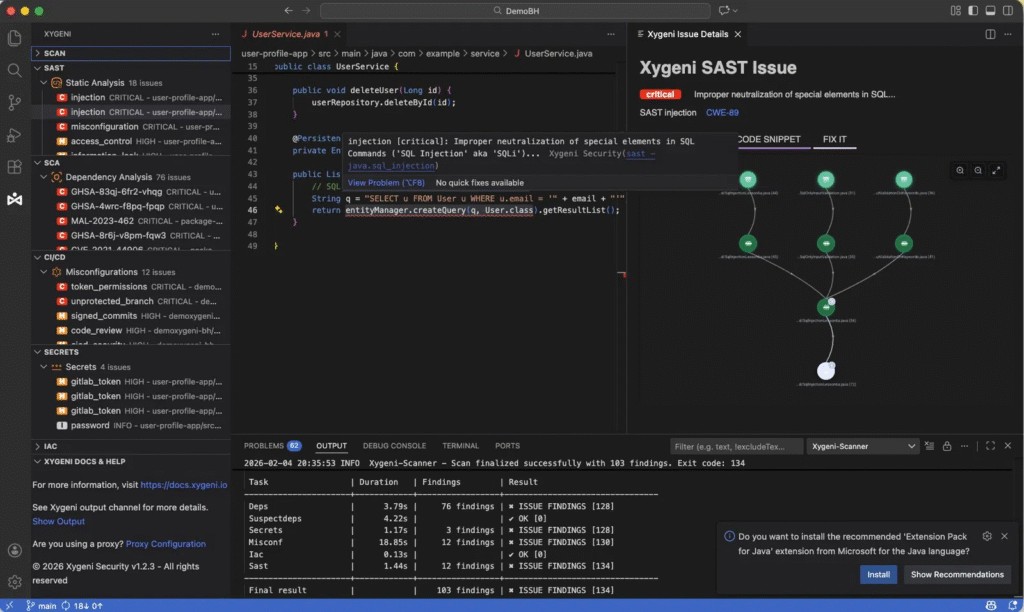
Нагорода GenAI Application Security підкреслює іншу, але не менш нагальну проблему: як захистити код, коли штучний інтелект тепер є частиною робочого процесу розробки.
Ось де DevAI виділяється. Замість того, щоб розглядати ризик, пов'язаний зі штучним інтелектом, як окрему проблему під час виконання, Xygeni переносить безпеку на етап створення коду. Платформа поєднує глибокий статичний аналіз, пріоритизацію на основі експлойтів, автоматичне виправлення на основі штучного інтелекту та виявлення шкідливих програм, щоб допомогти розробникам виявляти та усувати ризиковані моделі на ранній стадії.
Цей підхід особливо актуальний зараз. Gartner стверджує, що до 2027 року щонайменше 30% порушень безпеки додатків будуть спричинені практиками кодування Vibe, а до 2026 року щонайменше 40% організацій за замовчуванням звертатимуться до своїх постачальників тестування безпеки додатків для автоматичного виправлення вразливого коду на основі штучного інтелекту.
Безпека на етапі створення коду
DevAI підтримує превентивну модель. Ксігені code security У матеріалах пояснюється, що платформа виконує глибокий статичний аналіз для виявлення вразливостей, XSS, проблем із пам'яттю, неправильних конфігурацій та шаблонів шкідливого коду, фільтруючи результати через воронку пріоритизації на основі експлойтів, щоб команди зосереджувалися на тому, що можна експлойтувати, а не лише на тому, що існує.
Це важлива відмінність. У розробці за допомогою штучного інтелекту швидкість не є головною проблемою. Неперевірена впевненість Розробники можуть швидко генерувати код, але їм все одно потрібна детермінована перевірка, контекст безпеки та безпечні виправлення.
Штучне виправлення, яке розробники можуть реально використовувати
Штучний інтелект AutoFix від Xygeni додає наступний рівень. Він генерує контекстно-залежні пропозиції щодо виправлення, замінює ризиковані шаблони безпечнішими альтернативами та створює pull requests з виправленнями, що відповідають найкращим практикам мовлення.
Це важливо, тому що майбутнє безпеки додатків GenAI — це не лише виявлення. Йдеться про безпечна для виробництва рекультиваціяІнструмент, який знаходить проблеми, але не може допомогти вирішити їх у робочому процесі, створює труднощі. Інструмент, який може допомогти безпечно виправити ситуацію в контексті, підвищує як безпеку, так і швидкість роботи розробника.
Guardrails для розробки за допомогою штучного інтелекту та агентної розробки
Історія GenAI також ширша, ніж просто автодоповнення коду. У звіті Gartner Hype Cycle for Application Security за 2025 рік розглядається Model Context Protocol, штучний інтелект. code security асистенти, захист від штучного інтелекту та кодування Vibe як основні зміни в AppSec. Також застерігається, що MCP створює нові проблеми з авторизацією та конфіденційністю, а також що код, згенерований штучним інтелектом, не слід розглядати як безпечний за своєю суттю.
Цей контекст робить позиціонування Xygeni щодо DevAI особливо актуальним. Цінність полягає не лише в тому, що це допомагає розробникам виправляти код. Цінність полягає в тому, що це вводить... guardrails де результат, згенерований штучним інтелектом, зустрічається з реальними інженерними робочими процесами.
Чому Xygeni перемогла Application Security Posture Management
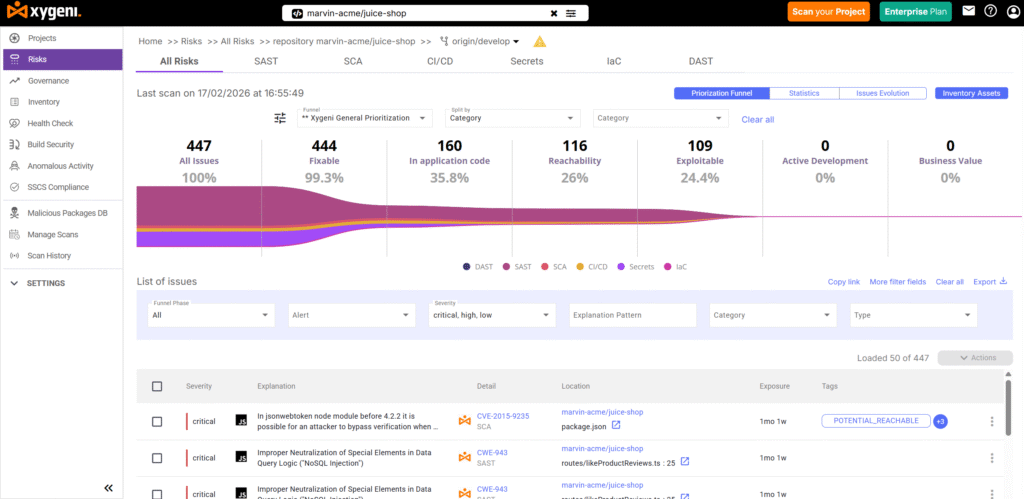
Application Security Posture Management має робити більше, ніж просто збирати результати. Воно має допомогти командам вирішити, що насправді важливо зараз.
Ксігені ASPM Підхід побудовано навколо цієї ідеї. Платформа об'єднує сигнали протягом усього життєвого циклу розробки програмного забезпечення, включаючи репозиторії коду, залежності, pipelineстворювати файли, інфраструктуру як код та хмарні ресурси, а потім безперервно відображати їхні взаємозв'язки та стан у контексті.
Це важливо, оскільки більшість команд все ще тонуть у фрагментованих сповіщеннях. Згідно з даними Xygeni ASPM матеріали, 48% організацій отримують понад 10 000 сповіщень на день, і до 52% цих сповіщень є хибнопозитивними. Xygeni вирішує цю проблему за допомогою контекстної пріоритезації, яка враховує взаємозв'язки активів, серйозність, можливість використання, вразливість, вплив на бізнес та критерії, визначені клієнтом, допомагаючи зменшити непотрібний шум до 90%.
Справжній контекстний шар, а не ще один сканер
Xygeni не позиціонує ASPM як агрегатор сканерів. Натомість він створює шар інвентаризації та кореляції по всьому SDLCВін автоматично ідентифікує активи, відстежує залежності та учасників, а також надає командам уявлення про ризики додатків від коду до хмари.
Саме тут знаходиться сучасний ASPM створює цінність. Gartner визначає ASPM як спосіб безперервного управління ризиками додатків шляхом збору, аналізу та визначення пріоритетів проблем безпеки протягом життєвого циклу програмного забезпечення, допомагаючи командам ефективніше застосовувати політики та усувати їх.
Динамічна пріоритезація, що відображає реальний ризик
Видатна частина Xygeni's ASPM історія — це її динамічна воронка пріоритезаціїКлієнти можуть визначити до восьми етапів та уточнити пріоритезацію за допомогою таких факторів, як досяжність, експлуатаційна спроможність та бізнес-критерії. На практиці це означає, що команди можуть перестати реагувати на обсяг і почати виправляти те, що насправді досяжно, відкрито або операційно важливо.
Це вагома причина, чому це визнання має сенс. У 2026 році найкращі ASPM Не платформи показують найбільше даних. Вони перетворюють складність на короткий, надійний список дій.
Кращі робочі процеси, а не більше тертя
Ксігені ASPM також допомагає замкнути цикл операційної роботи. Він інтегрує звіти безпеки сторонніх розробників, нормалізує результати та централізує робочі процеси виправлення, щоб команди могли швидше координувати роботу між різними інструментами та середовищами.
Для керівників служб безпеки це означає щось цінніше, ніж просто прозорість: краще сортування, чіткіший розподіл відповідальності та вимірне покращення стану справ з часом.
Сильніша модель AppSec на 2026 рік
Разом ці дві нагороди несуть ширше послання.
Сучасна AppSec рухається в напрямку:
- єдиний контекст замість ізольованих висновків
- Пріоритизація на основі можливостей використання, а не сортування лише за серйозністю
- автоматизоване виправлення замість ручного зростання відкладень
- превентивна безпека на основі штучного інтелекту замість реактивного очищення
- робочі процеси, орієнтовані на розробника, замість вузьких місць безпеки
Платформа Xygeni тісно пов'язана з цим напрямком. На ASPM стороні, вона співвідносить сигнали між кодом, хмарою, pipelines, залежності та стан. З боку GenAI це допомагає командам раніше захистити код, згенерований штучним інтелектом та написаний людиною, завдяки пріоритезації та виправленню, вбудованим у робочий процес.
Саме тому це визнання — це більше, ніж просто віха в розвитку бренду. Воно відображає подальший напрямок розвитку програм AppSec.
Що це означає для команд безпеки та інженерів
Для CISКерівники операційних систем, AppSec та команди DevSecOps мають практичний висновок.
Якщо ваші команди все ще перемикаються між сканерами, проводять нескінченний аналіз дублікатів та намагаються керувати розробкою за допомогою штучного інтелекту без чітких guardrails, стара модель вже перебуває під тиском.
Наступний етап AppSec потребує:
- один погляд на ризик по всьому світу SDLC
- пріоритезація на основі реальної можливості використання та бізнес-контексту
- автоматизоване виправлення, що відповідає інженерним робочим процесам
- сильніший контроль за кодом, згенерованим штучним інтелектом та кодом, що підтримується штучним інтелектом
- кращий сигнал, менше шуму
Це той простір, де Xygeni отримують визнання.
Заключний виїзд
Xygeni отримує дві нагороди Global InfoSec Awards за... ASPM та Безпека додатків GenAI оскільки обидві категорії зараз вимагають одного й того ж: безпеки, яка є контекстуальною, дієвою та створена з урахуванням того, як програмне забезпечення фактично розробляється сьогодні.
ASPM має допомогти командам спочатку виправити правильні ризики.
Безпека додатків GenAI має допомогти командам використовувати інструменти кодування ШІ, не створюючи сліпих зон.
Xygeni будує для обох.

Про автора
Співзасновник і технічний директор
Фатіма Said спеціалізується на контенті, орієнтованому на розробників, для AppSec, DevSecOps та software supply chain securityВона перетворює складні сигнали безпеки на чіткі, практичні рекомендації, які допомагають командам швидше розставляти пріоритети, зменшувати шум та створювати безпечніший код.
