






Автовиправлення в AppSec — це процес автоматичного виявлення та усунення вразливостей безпосередньо в робочому процесі розробки без ручного втручання. Для сучасних команд розробників програмного забезпечення це звучить як очевидний наступний крок. Затримки постійно зростають, цикли релізів скорочуються, і мало хто з організацій може дозволити собі спрямовувати кожну SAST знаходження, проблема залежностей, витік секретної інформації або IaC неправильна конфігурація в повністю ручну чергу виправлення.
Однак є один нюанс. Команди хочуть усунути вразливості швидше, але вони не хочуть автоматизації, яка непомітно вводить регресії, порушує залежності або створює нестабільність у CI/CDЦя напруженість зараз є однією з центральних проблем безпеки додатків. OWASP явно розглядає CI/CD як домен безпеки з власними основними категоріями ризику, водночас Система безпечної розробки програмного забезпечення NIST чітко дає зрозуміти, що безпечні методи розробки необхідно інтегрувати в SDLC а не прикручено в кінці.
Ось чому автовиправлення це не просто функція продукту. Це операційна модель. Погано виконана, вона створює шум, ризики та пошкоджені збірки. Якщо виконана добре, вона скорочує розрив між виявленням та виправленням, скорочує час на виправлення та допомагає безпеці відповідати швидкості DevOps. У цьому посібнику ми розглянемо, що насправді означає автовиправлення в AppSec, де він дає збій, як має виглядати безпечне автоматизоване виправлення та як його реалізувати таким чином, щоб розробники дійсно довіряли.
Що таке автовиправлення в AppSec?
На базовому рівні, автовиправлення означає, що програмне забезпечення робить більше, ніж просто виявляє проблему безпеки. Воно пропонує, генерує або застосовує виправлення. Іншими словами, інструмент переходить від «ось проблема» до «ось виправлення».
Це звучить просто, але на практиці це охоплює кілька дуже різних робочих процесів.
In SAST, автовиправлення зазвичай означає створення змін на рівні коду для вразливостей, таких як SQL-ін'єкції, міжсайтовий скриптинг, небезпечні шаблони десеріалізації, слабка перевірка вхідних даних або незахищена логіка автентифікації. SCA, це зазвичай означає рекомендацію або застосування оновлень залежностей, закріплення безпечніших версій або створення pull requests які переміщують пакети до виправлених релізів. У Секрети безпеки, автовиправлення може означати скасування та зміну облікових даних, а не просто їх позначення. IaC, це може означати переписування небезпечних шаблонів конфігурації Terraform, Kubernetes або хмари на безпечніші значення за замовчуванням.
Важлива відмінність полягає в наступному: автовиправлення — це не те саме, що підказка. Багато інструментів безпеки можуть запропонувати загальне виправлення. Менше з них можуть створити зміни, готові для розробника. Ще менше можуть запустити це виправлення через фактичний робочий процес доставки, перевірити його та представити розробнику як зміну, яку можна переглянути, у системі контролю версій.
Ця різниця має значення, оскільки сучасні інженерні команди не працюють з PDF-файлами та заявками. Вони працюють у pull requests, політики, перевірки та pipelines.
Чому традиційні методи відновлення не масштабуються
Аргументи на користь автоматичного виправлення починаються з болісної реальності: традиційні процеси виправлення не масштабуються до сучасного програмного забезпечення.
Більшість організацій вже мають достатньо можливостей сканування. Їм не вистачає роздільної здатності. Статичний аналіз, сканування залежностей, виявлення секретів та перевірки інфраструктури постійно генерують результати. Тим часом інженерні команди перебувають під тиском щодо впровадження функцій, скорочення часу виконання та уникнення дестабілізації виробництва.
Результатом є розрив між відкриттям та дією.
По-перше, існує простий обсяг сповіщень. Чим зрілішою стає програма AppSec, тим більше результатів вона, як правило, видає. Це не завжди покращує безпеку. У багатьох середовищах це просто створює накопичення. У матеріалах продукту Xygeni це позиціонується як проблема шуму та пріоритезації, і таке формулювання відповідає ширшій галузевій реальності: саме пріоритезація, а не лише виявлення, є тим, з чим стикаються багато програм.
По-друге, ручне виправлення є повільним за своєю природою. Розробник повинен прочитати проблему, інтерпретувати результат сканування, відтворити проблему, якщо необхідно, розробити виправлення, впровадити його, провести тести, відкрити pull request, і чекати на перевірку. Це може бути прийнятним для однієї критичної проблеми. Це неприйнятно для сотень виявлень середньої серйозності, повторюваних оновлень залежностей або повторюваних витоків секретної інформації в кількох репозиторіях.
По-третє, служба безпеки та інженерія часто оптимізують роботу для досягнення різних результатів. Служба безпеки хоче зниження ризиків. Інженерія хоче безпечного та передбачуваного впровадження змін. Ця різниця є керованою, коли потік результатів невеликий. Вона стає шкідливою, коли команди перевантажені проблемами, і не існує механізму для перетворення перевірених результатів на безпечні та безпроблемні рішення.
Саме тут автоматизація починає здаватися необхідною. І все ж, сама по собі необхідність не робить автоматизацію безпечною.
Проблема з наївним автовиправленням
Не всі автовиправлення є хорошими. Насправді, багато заперечень розробників щодо автоматизації безпеки не є запереченнями проти самої автоматизації. Це заперечення проти поганої автоматизації.
Наївний механізм автовиправлення зазвичай має одну з чотирьох проблем.
По-перше, він розглядає кожну проблему як однаково виправну. Сканер бачить вразливу залежність і просто пропонує наступну виправлену версію. Механізм кодування бачить небезпечний шаблон і замінює його готовим варіантом. Це може спрацювати в деяких простих випадках. У реальних системах, де важливі кодова база, архітектура, середовище виконання та граф залежностей, це швидко призводить до збоїв.
По-друге, він ігнорує контекст виконання. Виправлення, яке виглядає правильним окремо, може бути недоречним, недостатнім або ризикованим при застосуванні до реальних шляхів коду. Це одна з причин, чому сигнали експлойтоздатності настільки важливі. EPSS від FIRST існує доcisтому що сам по собі рівень серйозності не є надійним показником того, чи ймовірно використання вразливості найближчим часом. EPSS надає щоденну оцінку ймовірності використання CVE, що допомагає командам зосередити обмежені можливості відновлення на тому, що з більшою ймовірністю може бути атаковано.
Третя проблема полягає в тому, що наївне автовиправлення ігнорує ризик змін. Це особливо небезпечно в SCAОновлення залежностей може усунути CVE, але водночас призвести до несумісності API, видалення методів, перейменування класів, змінених контрактів або незначних змін у поведінці під час виконання.
Четверта проблема — надмірна автоматизація. Коли інструмент відкриває потік низькоцінних pull requests, багато з яких не проходять тести або створюють проблеми зі злиттям, розробники вчаться ігнорувати це. Це не прискорення виправлення. Це спам із виправлення.
Отже, правильне питання не в тому, чи повинні команди автоматизувати виправлення. Правильне питання в тому, який вид автоматизації знижує ризики, не збільшуючи операційних труднощів.
Критичні зміни – це справжня проблема довіри
Коли розробники кажуть, що не довіряють автовиправленню, вони часто мають на увазі одну дуже конкретну річ: вони не довіряють йому, що він щось не зламає.
Ця проблема довіри найбільш помітна під час усунення залежностей.
Вразливий пакет може мати доступну виправлену версію, але це не означає, що оновлення безпечне. Виправлений реліз може видалити метод, який використовує ваша програма. Він може перейменувати API. Він може посилити контракт типу. Він може змінити поведінку таким чином, що це пройде модульні тести, але призведе до регресій у продакшені. У багатьох командах фактична вартість виправлення полягає не у застосуванні виправлення. Це дослідження радіуса вибуху.
Розглянемо простий приклад на Java. Кодова база залежить від бібліотеки, де загальний метод існує у версії 1.x, але видалений у версії 2.x.
					// Before upgrade
MyService service = new MyService();
service.foo();
Після оновлення, foo() більше не існує. Вразливість, можливо, зникла, але збірка пошкоджена.
Ось чому «просто оновити до виправленої версії» — це не інженерна стратегія. Це авантюра.
OWASP CI/CD рекомендації тут доречні, оскільки сучасна доставка pipelineє як механізмами прискорення, так і поверхнями атаки. Контролі безпеки, які створюють нестабільні зміни або неконтрольовані pipeline поведінка вирішує одну проблему, створюючи іншу. CI/CD Захист потребує контролю потоку, перевірки та забезпечення дотримання політик, а не лише швидкого впровадження змін.
Безпечне автовиправлення має враховувати цю реальність. Воно має розуміти не лише те, чи можна виправити вразливість, але й те, чи можна впровадити виправлення, не порушуючи життєвого циклу програмного забезпечення, яке воно має захищати.
Як має виглядати безпечне автовиправлення
Безпечне автовиправлення не є «автоматичною генерацією змін». Безпечне автовиправлення – це контрольоване автоматизоване відновлення.
Це означає п'ять речей.
По-перше, виправлення мають бути контекстно-залежними. Безпечна пропозиція, яка ігнорує навколишній код, конвенції фреймворку, потік даних або поведінку залежностей, недостатньо хороша. Виправлення має відповідати застосунку, а не лише класу вразливості.
По-друге, виправлення повинні враховувати ризики. Саме тут важливий аналіз ризиків виправлення. Гарна система автоматичного виправлення повинна мати змогу відповісти на основне інженерне питання, перш ніж пропонувати зміни: яка ймовірність того, що ці виправлення принесуть... критичні зміни?
По-третє, виправлення мають бути пріоритетними. Найкращі програми автоматичного виправлення не намагаються виправити все одразу. Вони узгоджують виправлення з придатністю для використання, досяжністю та операційним впливом. Це відповідає тому, як розвиваються зрілі програми AppSec у ширшому сенсі. CISКаталог відомих вразливостей, що використовувалися, існує ранішеcisдопомогти організаціям врахувати докази експлуатації в процесі відновленняcisіонів, а не лише оцінки тяжкості.
По-четверте, автоматичне виправлення має виконуватися всередині реальних робочих процесів доставки. Якщо механізм виправлення не може працювати через pull requests, перевірки, політики та тести, це не відповідає тому, як сучасні команди розробляють програмне забезпечення.
По-п'яте, розробники повинні зберігати контроль. Зміни, схвалені розробниками, не є слабкістю автовиправлення. Вони є механізмом, який робить автоматизацію надійною у середовищах виробничої інженерії.
Іншими словами, безпечне відновлення вимагає контролю, а не лише автоматизації.
Наївне автовиправлення проти безпечного автовиправлення
Нижче наведено практичну різницю між автоматизацією, яка створює роботу, та автоматизацією, яка її усуває.
| Аспект | Наївне автовиправлення | Безпечне автовиправлення |
|---|---|---|
| Стратегія виправлення | Застосовує загальні виправлення або оновлення одразу після виявлення вразливості | Генерує контекстно-залежні виправлення на основі коду, поведінки залежностей та перевірки робочого процесу |
| Оновлення залежностей | Рекомендує наступну виправлену версію без аналізу впливу змін | Оцінює шляхи оновлення та перевіряє наявність критичних змін, перш ніж пропонувати виправлення |
| Визначення пріоритетів | Діє лише на основі тяжкості | Поєднує серйозність із можливостями використання, досяжністю та операційним впливом |
| Pipeline Безпека | Може відкривати запити на оновлення (PR), які не вдалися до збірок або тестів. | Перевіряє виправлення через CI/CD перевірки та оглядові ворота |
| Роль розробника | Розробники усувають наслідки автоматизації | Розробники розглядають безпечні, готові до об'єднання пропозиції щодо відновлення |
| Результат | Більше шуму, більше регресій, нижча довіра | Швидше виправлення, менше регресій, вищий рівень впровадження |
Якщо ви хочете зробити один висновок з цієї таблиці, то ось ось що: якість автовиправлення визначається якістю його контексту та елементів керування.
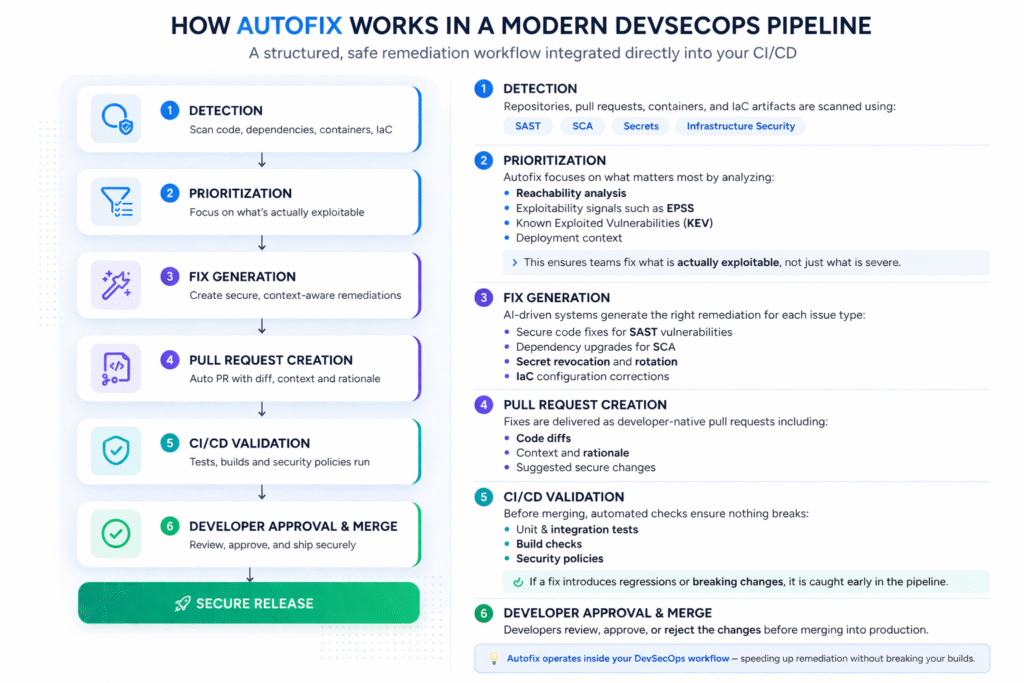
Як працює автовиправлення в сучасному DevSecOps Pipeline
У зрілому середовищі, Автоматичне виправлення — це не одноразова дія. Це структурований робочий процес виправлення, інтегрований у CI/CD.
Замість ручних, незв'язаних між собою виправлень, сучасні pipelineслідують безперервному потоку:
Як працює автовиправлення в сучасному DevSecOps Pipeline
У зрілому середовищі, Автоматичне виправлення — це не одноразова дія. Це структурований робочий процес виправлення, інтегрований у CI/CD.
Замість ручних, незв'язаних між собою виправлень, сучасні pipelineслідують безперервному потоку:
Покроковий робочий процес автоматичного виправлення
- Виявлення
Репозиторії, pull requests, контейнери або IaC артефакти скануються за допомогою SAST, SCA, секрети або перевірки інфраструктури. - Визначення пріоритетів
Не всі вразливості розглядаються однаково. Системи автоматичного виправлення пріоритезують використання:- Аналіз досяжності
- Сигнали експлойтабельності, такі як EPSS
- Відомі вразливості, що використовувалися для експлуатації (KEV)
- Контекст розгортання
- Генерація виправлень
Система генерує заходи щодо усунення несправностей залежно від типу проблеми:- Виправлення коду для SAST уразливості
- Оновлення залежностей для SCA
- Таємне скасування та ротація
- IaC виправлення конфігурації
- Pull Request Створення
Виправлення упаковуються в робочі процеси, розроблені розробниками, зазвичай як pull requests з:- Різниці в коді
- Контекст та обґрунтування
- Запропоновані зміни
- Перевірка в CI/CD
Перед об'єднанням виправлення перевіряються автоматично через:- Тестові одиниці та інтеграція
- Перевірки збірки
- Політика безпеки
- Схвалення та об'єднання розробника
Розробники переглядають, затверджують або відхиляють зміни перед об'єднанням у продакшн
В результаті, автовиправлення не оминає життєвий цикл розробки. Воно працює всередині нього.
Він бездоганно інтегрується з такими платформами, як GitHub, GitLab та Azure DevOps, гарантуючи, що усунення вразливостей стає частиною робочого процесу доставки, а не окремим процесом.
Автоматичне виправлення для різних класів вразливостей
Одна з найпоширеніших помилок у розмові про автоматичні виправлення — це ставлення до всіх виправлень так, ніби вони поводяться однаково. Це не так.
Автовиправлення для SAST
Автовиправлення на рівні коду – це те, з чим багато людей вперше стикаються. Сканер знаходить SQL-ін'єкцію, відображений XSS-приймач або небезпечний шаблон перевірки та пропонує безпечну заміну. Це часто найінтуїтивніша форма автовиправлення, оскільки виправлення видно у вихідному коді та може бути переглянуто, як будь-яку іншу зміну.
Матеріали продукту Xygeni позиціонують AI AutoFix у цій сфері як контекстно-залежний засіб виправлення, який генерує готові для розробників виправлення та pull requests для таких проблем, як XSS та SQL-ін'єкції. Базове повідомлення важливе навіть поза заявою про продукт: добре SAST Автовиправлення має враховувати код, а не лише правила.
Автовиправлення для SCA
Автоматичне виправлення залежностей, можливо, важливіше з операційної точки зору, оскільки вразливі пакети з'являються постійно, а ручне обслуговування залежностей не масштабується. Але це також те місце, де довіру найважче заслужити, оскільки саме оновлення залежностей є тим місцем, де критичні зміни стати найболючішими.
Достовірний SCA Тому функція автоматичного виправлення має робити більше, ніж просто знаходити виправлену версію. Вона має оцінити безпеку оновлення, радіус вибуху та сумісність.
Автовиправлення для секретів
Виправлення секретів — це не стільки переписування коду, скільки його стримування. Якщо активний секрет розкрито, ідеальною реакцією буде не запит на його ротацію наступного тижня. Ідеальною реакцією буде негайне скасування, заміна та чітке відстеження. Ось чому автоматичне виправлення в безпеці секретів часто виглядає інакше, ніж автоматичне виправлення коду. Цінністю є швидкість та впевненість.
Автовиправлення для IaC
Неправильні конфігурації інфраструктури часто повторюються дуже часто. Це робить їх вагомими кандидатами для автоматизації. Якщо команди можуть standardрозробляти безпечні шаблони для Terraform, Kubernetes, ARM або CloudFormation, тоді автовиправлення може застосовувати ці шаблони набагато раніше pipelineАкцент NIST SSDF на інтеграції безпечних практик у кожну SDLC Впровадження тут безпосередньо підходить: безпека є найсильнішою, коли вона вбудована в робочий процес, а не відкладається на пізніші етапи.
Як уникнути збоїв у збірках за допомогою автовиправлення
Це основна обіцянка, що стоїть за цією темою, і вона заслуговує на пряме розгляд.
Щоб уникнути збоїв у збірках через автоматичне виправлення, командам потрібно перевіряти виправлення так само, як і будь-які інші зміни, пов'язані з виробництвом. Це означає:
- проаналізуйте залежності та вплив на код перед застосуванням змін
- підтвердити виправлення в CI/CD з тестами та політиками
- обмежити автоматизовану область застосування там, де радіус вибуху високий
- вимагати перевірки розробником для суттєвих змін
- використовуйте поетапне впровадження для високоефективних оновлень
Ось чому аналіз ризиків відновлення є таким цінним. Він змінює питання з «чи є рішення?» на «чи це найбезпечніше життєздатне рішення?». Це набагато краще інженерне питання.
Саме тут багато програм автоматизації зазнають невдачі. Вони оптимізують пропускну здатність та ігнорують безпеку змін. Розробники одразу це помічають.
Натомість, надійна система автоматичного виправлення дотримується тієї ж дисципліни управління змінами, яку сильні команди інженерів вже застосовують до розробки функцій: перевірка, тестування, перевірка, об'єднання.
Найкращі практики впровадження автовиправлення
Якщо ви створюєте або вдосконалюєте програму автоматичного виправлення, метою має бути впровадження, а не новизна. Команди використовуватимуть автоматичне виправлення, коли воно постійно заощаджує час, не створюючи роботи з очищення.
Почніть з політики. Спочатку визначте, які класи проблем безпечно автоматизувати. SAST Шаблони з добре зрозумілими перезаписами, оновлення залежностей у визначених діапазонах версій або секретні робочі процеси відкликання часто є хорошими ранніми кандидатами.
Потім звузьте область застосування. Не намагайтеся автоматизувати все в одному випуску. Спочатку зосередьтеся на проблемах, які є одночасно поширеними та викликають високу довіру. Зазвичай це краща стратегія зміцнення довіри, ніж розгортання широкомасштабних, але гучних заходів щодо виправлення.
Інтегруйте виправлення в існуючі робочі процеси розробників. Якщо ваші команди інженерів живуть у pull requests і захист гілок, автовиправлення також має бути враховане.
Вимірюйте результати. Правильні показники – це не просто «кількість згенерованих виправлень». Це коефіцієнт об’єднання, коефіцієнт регресії, зекономлений час, зменшення хибнопозитивних результатів та час до виправлення.
Зрештою, залиште рівень схвалення людиною там, де це важливо. Безпечне автовиправлення не виключає судження розробника. Воно підвищує його, усуваючи повторювану роботу та зосереджуючи увагу на більш цінних перевірках.
Від виявлення до усунення: замикання циклу
Одна з найбільших слабких сторін застарілих інструментів AppSec полягає в тому, що процес завершується занадто рано. З'являється результат. Створюється заявка. Потім система очікує.
Це не замкнутий цикл. Це передача прав.
Сучасна програма AppSec повинна мати можливість переходити від виявлення до визначення пріоритетів та виправлення з мінімальною ручною оркестрацією. У цьому полягає справжня обіцянка автоматичного виправлення. Воно не просто пришвидшує виправлення. Воно змінює місце, де відбувається виправлення, як воно впроваджується та хто має виконувати повторювану роботу.
Ось чому ця тема важлива не лише з технічної точки зору, а й з комерційної точки зору. Покупці більше не хочуть лише якості виявлення. Вони хочуть вимірного скорочення накопичених запитів та швидшого переходу від виявлення проблеми до її вирішення.
Як Xygeni забезпечує безпечне автовиправлення
Матеріали Xygeni позиціонують свою можливість автоматичного виправлення навколо трьох тем: контекст, автоматизація та інтеграція доставки.
З боку коду, Ксігені ШІ SAST AutoFix генерує готові для розробників виправлення, замінюючи ризиковані шаблони безпечними альтернативами та надсилаючи ці виправлення через pull requests замість абстрактних рекомендацій. Він миттєво усуває такі вразливості, як XSS або SQL-ін'єкції, та застосовує найкращі практики безпечного кодування безпосередньо в робочому процесі розробника.
Однак, автовиправлення в Xygeni виходить за рамки SAST. Він також включає Автовиправлення секретів, який виявляє витік облікових даних та автоматично скасовує їх за допомогою попередньо створених playbooks на таких платформах, як AWS, GCP або GitLab. Це дозволяє негайно стримувати дії, усуваючи затримки з ручним реагуванням та зменшуючи ризик зловживання обліковими даними.
З боку залежності, Ксігені SCA Автовиправлення дозволяє масове автоматичне виправлення, генеруючи виправлення для вразливих залежностей та застосовуючи їх у великих масштабах. Команди можуть запускати автоматичне встановлення патчів, створювати pull requests з оновленими версіями та інтегрувати відновлення безпосередньо в CI/CD pipelineбез переривання доставки.
Крім того, ці можливості поширюються на Інфраструктура як код (IaC) та pipeline конфігурації, забезпечуючи виправлення неправильних конфігурацій та ризикованих моделей інфраструктури в рамках того ж автоматизованого робочого процесу.
Це стратегічний момент. Безпечне автовиправлення не працює ізольовано. Воно охоплює код (SAST), залежності (SCA), секрети та інфраструктура (IaC), забезпечуючи послідовне виправлення помилок по всьому ланцюжку постачання програмного забезпечення. Більше того, це найкраще працює в поєднанні з пріоритезацією на основі експлойтоздатності, аналізом графів залежностей та CI/CD перевірка, завдяки чому виправлення не лише автоматизовані, але й безпечні, актуальні та готові до використання.
Швидка відповідь: Як безпечно виправити вразливості за допомогою автоматичного виправлення?
Для безпечного усунення вразливостей за допомогою автоматичного виправлення командам потрібні контекстно-залежні виправлення, пріоритизація на основі можливостей використання, аналіз ризиків усунення, CI/CD перевірка та схвалення розробника перед об'єднанням.
Це коротка відповідь.
Все, що менше, може бути автоматизацією, але це не той вид автоматизації, якому розробники довірятимуть у продакшені.
FAQ
Що таке автовиправлення в AppSec?
Автовиправлення в AppSec — це автоматизоване створення та впровадження змін для усунення проблем безпеки, таких як недоліки коду, вразливі залежності, розкриті секрети або неправильні конфігурації інфраструктури.
Чи може автоматичне виправлення порушити збірки?
Так. Автовиправлення може порушити збірки, коли оновлення залежностей вносять несумісні зміни, коли виправлення ігнорують контекст програми або коли зміни застосовуються без перевірки.
Як автоматично усувати вразливості без створення регресій?
Використовуйте автовиправлення в контрольованому робочому процесі: пріоритезуйте за придатністю до використання та досяжністю, аналізуйте ризики виправлення, перевіряйте зміни в CI/CDі дотримуйтесь етапу схвалення розробника.
Чим безпечне автовиправлення відрізняється від наївного автовиправлення?
Безпечне автовиправлення враховує контекст, ризики та pipeline-свідомий. Наївне автовиправлення просто пропонує або застосовує зміни, не розуміючи сумісності, впливу на виконання чи робочого процесу інженерії.
Чи надійне автоматичне виправлення ШІ?
Це можливо, але надійність залежить від перевірки та управління. Gartner прямо рекомендує організаціям, які використовують технології на основі штучного інтелекту code security Помічники продовжують використовувати традиційні AST та перевірку коду як засоби контролю балансування, оскільки оптимізатори ШІ можуть надмірно виправляти або пропускати проблеми, пов'язані з продуктивністю, надійністю та якістю коду.
Заключний виїзд
Автовиправлення більше не є новинкою в AppSec. Воно стає практичною вимогою для команд, яким потрібно зменшити кількість замовлень, не збільшуючи штат співробітників та не уповільнюючи виконання завдань.
Справжня проблема полягає не в тому, чи автоматизувати виправлення. Річ у тому, чи враховує ця автоматизація те, як програмне забезпечення фактично створюється та постачається.
Якщо ваша стратегія автоматичного виправлення ігнорує контекст, пріоритезацію та перевірку, вона створить більше тертя, ніж цінності. Якщо вона розроблена з урахуванням робочих процесів розробників, ризиків виправлення та CI/CD контрольних точок, це може суттєво покращити як результати безпеки, так і швидкість розробки.
Це є standard варто до цього прагнути.

Про автора
Співзасновник і технічний директор
Фатіма Said спеціалізується на контенті, орієнтованому на розробників, для AppSec, DevSecOps та software supply chain securityВона перетворює складні сигнали безпеки на чіткі, практичні рекомендації, які допомагають командам швидше розставляти пріоритети, зменшувати шум та створювати безпечніший код.
