






Сучасні команди DevOps повинні рухатися швидко, але їм також потрібен контроль і захист. Саме для цього потрібні... безпеку guardrails заходьте. Діючи як автоматизований шар програмне забезпечення для управління політиками протягом життєвого циклу розробки, ці DevOps guardrails допомагати командам залишатися сильними CI/CD pipeline security шляхом блокування небезпечних злиттів, виявлення ризикованих конфігурацій та автоматичного забезпечення безпечних робочих процесів.
З Ксігені Guardrails, цей захист щойно став простішим в управлінні. Новий реліз WebUI дозволяє переглядати, редагувати та застосовувати всі guardrails безпосередньо з інтерфейсу, що робить застосування політик швидшим та простішим для кожного розробника.
Що нового: керування безпекою Guardrails у вебінтерфейсі Xygeni
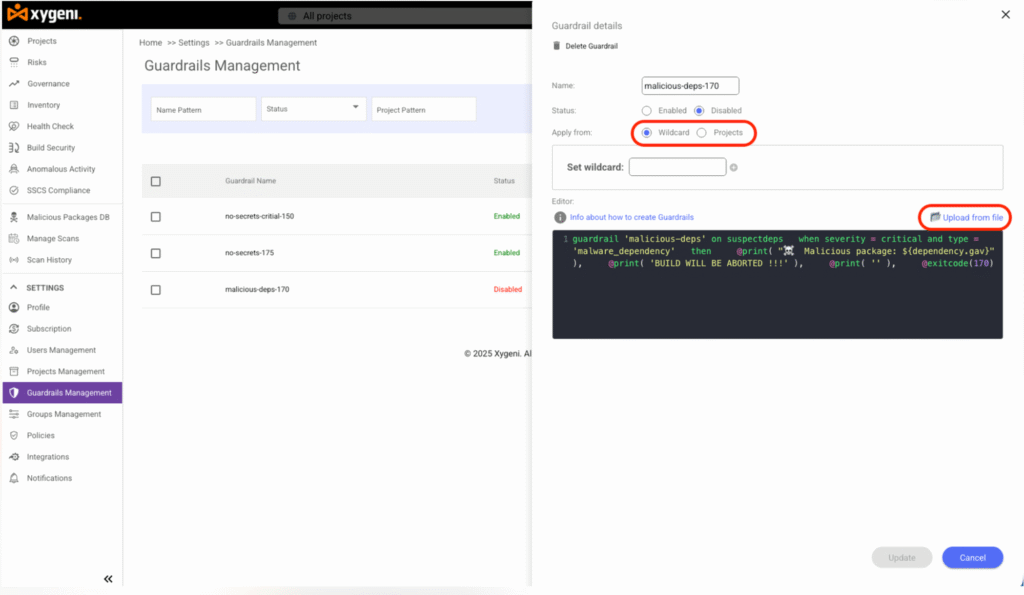
Найновіший реліз Xygeni вводить повний управління огорожею безпосередньо у веб-інтерфейсі. У новому розділі на бічній панелі команди можуть легко бачити всі активні guardrails, редагувати їхню логіку та відстежувати їхній статус у різних проектах.
З цього інтерфейсу ви можете:
- Список і фільтрація всіх існуючих guardrails з їхнім поточним станом.
- Створення, редагування та видалення guardrails не залишаючи dashboard.
- Завантажити guardrails з файлу або відредагуйте їх безпосередньо за допомогою вбудованого редактора синтаксису.
Це покращення спрощує весь робочий процес. Замість того, щоб писати чи оновлювати guardrails За допомогою файлів конфігурації команди можуть керувати ними візуально. В результаті, політики безпеки залишаються однаковими в усіх pipelineз меншою ручною роботою та кращою видимістю.
Що таке безпека Guardrails у програмному забезпеченні?
Простими словами, безпека guardrails він має автоматизовані правила, що запобігають ризикованим діям всередині вашого процес розробки та доставки. Вони працюють як частина вашого програмного забезпечення для управління політиками, надаючи вам контроль над тим, що відбувається в кожному pipeline без уповільнення розробників.
Замість того, щоб покладатися на ручні перевірки або сканування на пізніх стадіях, ці DevOps-проекти guardrails автоматично зупиняють небезпечну поведінку, перш ніж вона потрапить у виробництво. Вони діють як попередньо визначені політики, що вирішують, що має бути пропущено, що має бути виправлено, а що має бути заблоковано, і все це в режимі реального часу.
Наприклад, захисне огородження може:
- Збірка завершується невдачею, якщо в коді знайдено секрети.
- Блокувати злиття, коли залежність містить критичну вразливість.
- Зупинити розгортання, якщо файл конфігурації порушує правила безпеки standard.
Іншими словами, безпека guardrails діють як інтелектуальні захисні поручні для ваших робочих процесів DevOps. Вони забезпечують вашу pipelineшвидкий, сумісний та безпечний, забезпечуючи при цьому послідовність CI/CD pipeline security по кожному проєкту.
Як Безпека Guardrails Зміцнювати CI/CD Pipeline Security
Guardrails не є статичними перевірками. Швидше, це динамічні політики, що реагують на реальні умови у вашому pipeline.
Кожне правило містить умови (коли це трапляється) та дії (тоді зроби це), тому ваше збирання або злиття зупиняється саме тоді, коли виникає порушення.
Наприклад:
- Виявлення секретів: Стій commitколи ключі API або облікові дані з'являються в коді.
- Перевірте залежностіЗбірки завершуються невдачею, якщо нова залежність створює критичне CVE.
- Перевірити конфігурації: Прапор IaC шаблони з відкритими портами або небезпечними налаштуваннями за замовчуванням.
Тому що guardrails бігти на pipeline час виконання, вони забезпечують CI/CD pipeline security без додати вузькі місцяРозробники можуть швидко публікувати код, поки система автоматично застосовує правила.
Для ширшого огляду CI/CD принципи безпеки, див. OWASP CI/CD Керівні принципи безпеки.
Ксігені Guardrails як програмне забезпечення для управління політиками для DevSecOps
Як частина свого програмного забезпечення для управління політиками, Ксігені перетворює ручні правила на автоматизований DevOps guardrails що бігати у кожному проєкті. Ці guardrails забезпечувати однакові політики безпеки для розробників, операційних відділів та команд з дотримання вимог, допомагаючи уніфікувати CI/CD pipeline security зусилля всієї компанії.
Кожне захисне огородження дотримується простої логічної структури, визначеної в КсіФлоу, предметно-орієнтована мова Xygeni для автоматизації. Правила можна адаптувати до різних потреб, від блокування критично важливих секретів до зупинки ризикованих змін конфігурації, і все це за допомогою чітких та зрозумілих виразів:
					guardrail
  on secrets, misconf
  when severity = 'critical'
  then @exitcode(167)
Це правило означає, що коли з'являється критичний секрет або неправильна конфігурація, збірка негайно зупиняється.
Таким чином, завдяки guardrails виступати як інтелектуальний рівень для автоматизованого забезпечення дотримання політик, дозволяючи командам DevSecOps підтримувати відповідність вимогам під час просування коду pipeline.
Створення користувацьких GuardrailsРеальні приклади та варіанти використання
Xygeni містить багато готових до використання прикладів, щоб команди могли швидко адаптуватися:
1. Вихід з критичних питань
					on any
when severity = 'critical'
then @exitcode(167)
2. Нові критичні секрети заборонені
					on any
when severity = 'critical'
then @exitcode(167)
3. Неправильні конфігурації з високою достовірністю
					on cicd
when severity >= 'high' and confidence >= 'high'
then @exitcode(177)
Кожне правило допомагає запобігти різному типу ризику, і всіма ними можна керувати безпосередньо з веб-інтерфейсу.
Крім того, Xygeni інтегрується з GitHub, GitLab, Дженкінс та Azure DevOps, дозволяючи guardrails звітувати через commit перевірки статусу або коментарі автоматично.
Найкращі практики впровадження безпеки Guardrails
Щоб отримати максимальну користь від guardrails, важливо застосовувати послідовні політики до кожного проєкту.
Під час налаштування безпеки guardrails, ставтеся до них як до активних частин вашого програмного забезпечення для управління політиками. Регулярно оновлюйте свої DevOps-системи. guardrails у міру розвитку ваших інструментів та загроз, а також переглядайте їхню поведінку в кожному pipeline для забезпечення постійної безпеки.
У таблиці нижче наведено ключові практики, яких слід дотримуватися pipelineбезпечний та відповідає вимогам.
| Категорія | Найкраща практика | Чому це має значення |
|---|---|---|
| Управління доступом | Застосувати найменші привілеї для токенів та бігунів | Запобігайте несанкціонованому доступу |
| Управління секретами | Блокування розкритих облікових даних у коді або журналах | Зменшення ризику протікання |
| Безпека залежностей | Сканування та перевірка пакетів з відкритим кодом | Зупинити шкідливе програмне забезпечення та його вразливі версії |
| IaC Перевірка | перевірити IaC файли для ризикованих конфігурацій | Запобігання неправильній конфігурації інфраструктури |
| Виконання політики | додавати guardrails блокувати небезпечні злиття | Автоматизуйте відповідність безпосередньо в CI/CD |
| Безперервний моніторинг | Розгляд guardrails та політики регулярно | тримати pipelineвідповідає цілям безпеки |
Заключні думки
Безпека guardrails представляють собою практичний зсув у тому, як сучасні команди застосовують безпеку. Замість додавання перевірок наприкінці розробки, вони впроваджують захист безпосередньо в процес реалізації. Перетворюючи правила на автоматизовані елементи керування, команди зменшують кількість помилок, уникають неправильних конфігурацій та підтримують pipelineбезпечний за конструкцією.
З Ксігені Guardrails, організації отримують гнучкий рівень програмного забезпечення для управління політиками, який адаптується до будь-яких CI/CD середовище. Ці DevOps guardrails забезпечити безперервне та легке дотримання вимог, забезпечуючи відповідність вимогам вимогам та продуктивності на кожному етапі розробки.
Почніть будувати безпечніше pipelineсьогодні. Визначте, керуйте та застосовуйте свою безпеку guardrails безпосередньо з веб-інтерфейсу Xygeni та скористайтеся швидшим способом безпечної доставки.

