






现代攻击不再等到运行时。它们从你的依赖项开始,构建脚本,然后 pipelines.
这就是为什么恶意软件防护必须超越防病毒和端点工具。
当今的开发人员面临着新的挑战:确保免受恶意软件的侵害 before 代码甚至可以编译。传统工具在感染后才会做出反应,但最好的恶意软件防护措施是在软件供应链内部尽早采取行动。
为什么恶意软件防护必须不断发展
多年来,企业一直信赖防病毒和终端解决方案来应对恶意软件。然而,这些系统只能检测到已入侵的威胁。
与此同时,攻击者已经向上游移动。他们将恶意代码注入开源软件包,将有效载荷隐藏在预安装脚本中,并进行入侵 CI/CD pipelines.
根据 FBI 2024 年互联网犯罪报告去年,网络犯罪造成的损失超过12.5亿美元,软件供应链攻击数量急剧增加。英国NCSC还警告称,目前三分之一的事件涉及第三方组件或受损的依赖项。
这些数字证实了许多开发人员的怀疑:传统的恶意软件防护已经跟不上。
传统恶意软件防护的弊端
传统的恶意软件防护工具依赖于签名、模式匹配或终端行为分析。虽然它们对基于文件的恶意软件有效,但却忽略了隐藏在构建系统和注册表中的代码级威胁。
例如,npm 和 PyPI 每天都会收到数千个新包。许多包包含混淆或 恶意脚本 伪装成依赖项。一旦安装,这些脚本就可以在部署之前窃取凭据、连接到远程服务器或注入后门。
因此,仅仅依靠运行时检测只能提供部分针对恶意软件的保护。
相比之下,最好的恶意软件防护措施开始得更早,分析依赖关系 在它们进入你的环境之前。
日益增长的威胁背后的数据
软件供应链攻击的增加是可衡量的,很难忽视。
最近的研究揭示了开源生态系统和开发中威胁形势的扩张速度有多快 pipelines.
- A 同比增长 650% 根据 npm 和 PyPI 上传的恶意软件包 arXiv 研究(2024 年).
- 将近 2024 年所有数据泄露事件的 30% 涉及第三方组件或外部供应商,基于 ENISA 威胁态势 2024.
- 此 MITRE ATT&CK框架 识别超过 100种不同的技术 与软件供应链泄露有关,从依赖性混淆到凭证盗窃。
综合起来,这些发现表明恶意软件不再仅仅针对端点。
相反,它通过受信任的依赖关系进行传播,构建 pipelines,并且 CI/CD 环境。
这就是为什么组织需要 防范恶意软件 这项工作从源头开始,在任何受损包装进入生产之前。
传统恶意软件防护 vs. 现代 DevSecOps 恶意软件防护
| 方面 | 传统恶意软件防护 | 现代 DevSecOps 恶意软件防护 |
|---|---|---|
| 适用范围 | 专注于端点和用户设备。 | 保护从代码到云的整个软件供应链。 |
| 检测时序 | 反应性——在感染或执行后识别威胁。 | 主动——在构建或部署之前检测并阻止恶意软件。 |
| 检测方法 | 依赖于签名和已知威胁模式。 | 使用依赖项和代码的行为和上下文感知分析。 |
| 之路 | 独立工具,通常位于开发人员工作流程之外。 | 无缝集成 CI/CD GitHub、GitLab、Jenkins 和 Azure DevOps 等工具。 |
| 保障范围 | 仅限于设备和文件上的已知恶意软件。 | 扩展到源代码、开源包、容器和 pipelines. |
| 响应时效 | 取决于手动更新和防病毒签名。 | 提供实时警报并自动阻止可疑包裹。 |
| 误报 | 高 — 通常会产生嘈杂且重复的警报。 | 通过可利用性和可达性分析来减少。 |
| 省时提效 | 需要手动调查和补救。 | 包括自动修复、早期预警和依赖防火墙。 |
| 提升品牌曝光性 | 专注于端点,缺乏构建可追溯性。 | 提供完整的可追溯性 SBOMs、出处和证明。 |
| 最适合 | 事件后遏制和设备级防御。 | 在开发和交付过程中持续防御恶意软件 pipelines. |
最佳恶意软件防护应包含哪些内容
现代开发团队需要 一流的恶意软件防护 适应当今软件的构建方式。
为了保持安全,防御必须尽早开始并防止恶意代码进入 pipeline 在所有。
总之, 有效的恶意软件防护 注重预防而不是反应。
完整的解决方案应包括几个相互关联的防御层:
- 实时扫描 npm、PyPI、Maven 和 NuGet 等开源注册中心,在威胁蔓延之前将其阻止。
- 预警系统 它持续监控这些注册表并在零日恶意软件出现时立即检测出来,在受感染的软件包进入其环境之前向团队发出警报。
- 依赖防火墙 它会自动阻止或隔离可疑组件,从而减少手动检查的需要。
- 异常检测 横过 CI/CD 和 SCM 系统,帮助识别构建过程中的奇怪行为或意外的文件更改。
- 合作者和出版商分析 检测维护人员的突然变化或可能注入恶意代码的被劫持的帐户。
- 持续执行政策 保持合规性和一致性,同时不减慢开发速度。
漏洞数量的不断增加表明了这些保护措施的重要性。
根据 国家漏洞数据库 (NVD), 多于 2024 年报告了 29,000 起新的 CVE,创历史新高。
这种稳步增长凸显了威胁演变的速度以及开发人员为什么需要在其工作流程中直接构建分层防御。
这些功能共同确保恶意软件防护覆盖从代码到云的每个阶段,从而减少暴露、提高可见性并保持 pipeline很干净。
Xygeni 的方法:针对 DevOps 的主动恶意软件防护
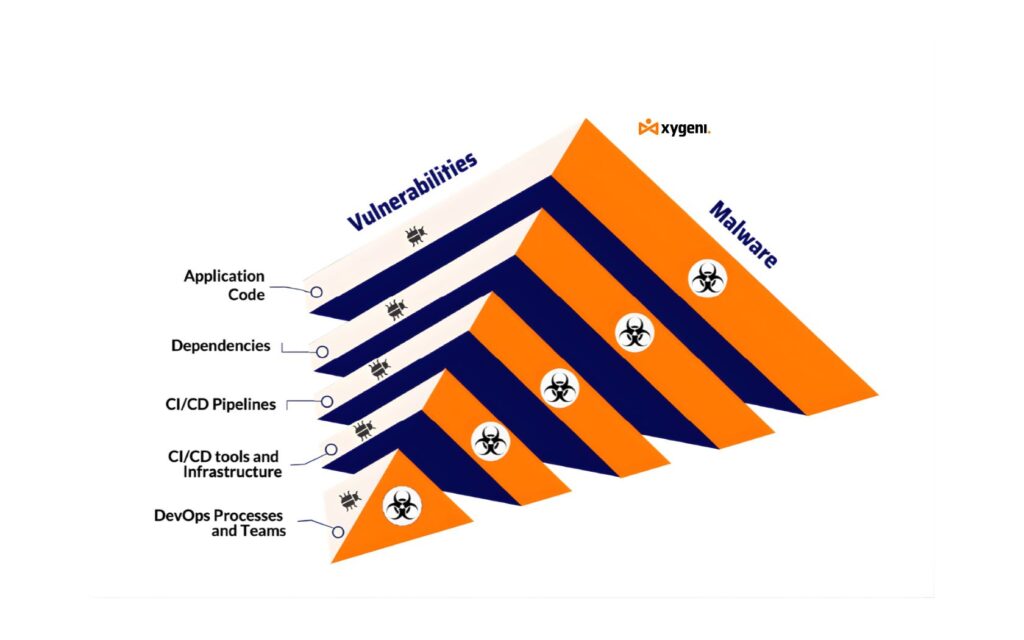
西吉尼 将现代恶意软件防护直接引入开发过程。
它无需等待构建后发出警报,而是跨源代码、依赖项和 CI/CD pipelines.
这种主动的设计可以帮助团队保持环境清洁,而不会减慢交付速度。
以下是 Xygeni 如何保持您的 pipeline安全:
- 持续监控:每天跟踪数千个新包裹,并在其进入生产之前标记可疑行为。
- 预警系统:提供有关开源注册表中发布的零日恶意软件的早期警报,让团队有时间立即做出响应。
- 自动化防御:自动隔离或阻止有风险的依赖关系,以防止构建污染。
- 异常检测:监视意外的文件更改、隐藏的脚本或在工作流内执行远程命令的尝试。
- 合作者声誉追踪: 监控维护者身份和发布模式以检测虚假或被劫持的发布者帐户。
因为 Xygeni 可以与以下平台顺利集成 GitHub上, GitLab,詹金斯和 到位桶,团队无需额外设置或复杂配置即可获得持续的恶意软件防护。
它在后台悄悄地处理检测和阻止,因此开发人员可以专注于编写代码。
通过这种方式,Xygeni 不仅提供实时防御,还提供针对现代软件实际构建方式设计的最佳恶意软件防护级别。
开发人员如何从主动保护中受益
对于开发人员来说,差异显而易见。传统工具通常会降低构建速度,或者淹没 dashboard存在误报。然而,Xygeni 让事情变得简单 并提供最重要的细节。
- 更少的误报和更清晰的报告。
- 内部即时反馈 pull requests.
- 持续监控整个软件供应链。
- 自动化恶意软件防护,无需人工检查。
此外,此工作流程为每个版本都建立了信心。
开发人员专注于代码,而安全团队获得全面覆盖并减少噪音。
加强恶意软件防护的最佳实践
即使是最好的恶意软件防护,如果与强大的 DevSecOps 实践相结合,也会发挥更好的作用。
例如,以下步骤可以使您的环境更安全、更可靠:
- 保持依赖项更新并固定到受信任的版本。
- 部署前扫描所有工件和容器。
- 在你的 CI/CD pipelines.
- 绝大部分储备使用 SBOMs(软件物料清单)以获得完全可见性。
- 观看 commit 历史和发布者活动的变化。
- 培训团队尽早识别供应链风险。
同时,集成 Xygeni 等工具有助于将这些最佳实践转化为自动化 guardrails 而不是手动任务。
简而言之,它简化了保护,同时加强了防御。
最后的想法:构建一个抵御恶意软件的软件供应链
恶意软件不断演变,因此,您的防御措施也必须随之演变。
仅仅保护终端已经不够了。相反,团队需要更早启动的恶意软件防护,包括代码、依赖项和 pipeline这就是软件真正开始的地方。
在此阶段关注安全性,可以为开发人员提供更好的可视性和更快的反馈。因此,在风险影响到生产环境或用户之前,风险就已经被降低了。
Xygeni 通过结合实时扫描、预警和自动阻止,提供持续的恶意软件防护,同时不会减慢开发速度。
这种主动的方法使团队能够专注于构建,同时避免每个存储库和构建中隐藏的威胁 pipeline.
简而言之,最好的恶意软件防护是在攻击开始之前就起作用的防护,帮助您从被动防御转向主动安全,并使您的软件供应链领先一步。

