






TL博士
“AI 安全公司”至少有三种不同的含义。 有些供应商会保护人工智能编写的代码,有些会保护模型和代理本身,还有一些只是将人工智能功能附加到现有工具上。在比较价格之前,务必弄清楚你实际评估的是哪一种方案。
发现方法将真实覆盖范围与演示范围区分开来。 需要实时流量或已部署代理才能查找内容的供应商只能告诉你哪些内容已经在运行;静态的、代码级的发现则可以捕获到它。 pull request 代替。
框架一致性应该进行检查,不能想当然。 OWASP 的 LLM Top 10、NIST 的 AI RMF 和 MITRE ATLAS 稳定且可引用;要求供应商展示实际的地图,而不仅仅是幻灯片上的徽标。
该品类整合速度很快。 自 2024 年以来,一些人工智能原生专家已被并入更大的平台。这并非否定其价值,但值得直接询问,你所购买的产品路线图在两年后是否仍然存在。
如何选择一家人工智能安全公司
在搜索栏输入“AI 安全公司”,你会发现几十家供应商,他们都使用相同的五个关键词:AI 驱动、全面、统一、下一代、智能。但这些都无法告诉你产品实际的功能,也无法告诉你它是否满足团队的需求。本指南旨在帮你拨开迷雾:它涵盖了“AI 安全”的真正含义,区分真正功能和花哨功能的试错方法,以及几乎每次评估都会出现的危险信号。
“AI 安全公司”至少有三种不同的含义
在比较任何产品之前,先弄清楚你真正想要解决的问题是什么。这个标签涵盖了三个不同的类别,而擅长其中一类产品的供应商往往在其他两类产品中表现不佳。
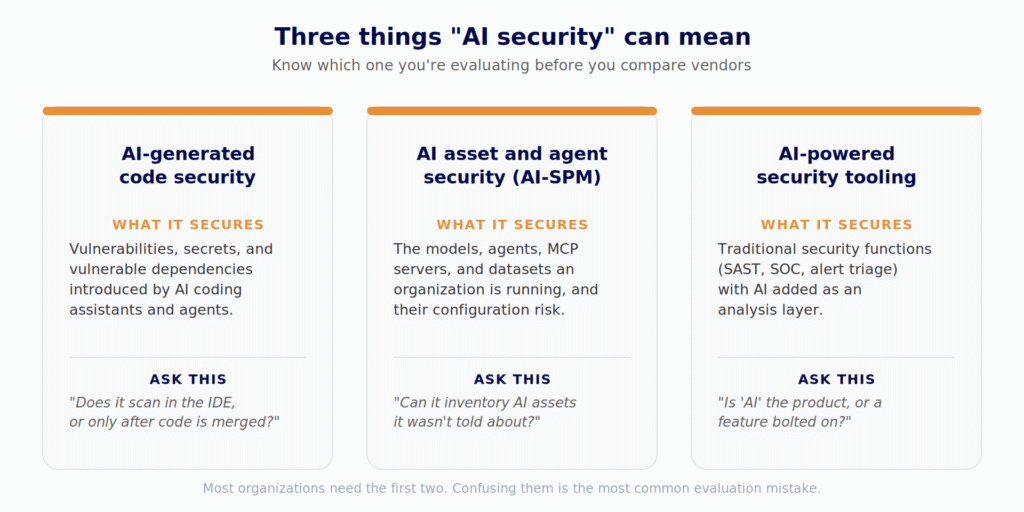
一款旨在保护生产环境中模型安全的工具无法检测到幻觉中的包名。 pull request代码扫描器不会告诉你,上周某个人的 IDE 中出现了一个未经批准的 MCP 服务器。
真正重要的购买标准
一旦你确定了你需要的类别,无论供应商的主页是如何描述他们的,以下这些问题都值得向你候选名单上的每个供应商提出。
应该立即远离的危险信号
这类模式中有些出现频率很高,值得直接提及,而无需指向任何特定供应商:
- “人工智能驱动”,但下面没有任何细节。 如果供应商不能用一句话解释人工智能与基于规则的扫描器究竟有何不同,那么它只是一个营销标签,而不是一项真正的功能。
- 一个框架徽章,背后什么都没有。 引用 OWASP 或 NIST 认证很容易。只需要求他们提供一个具体的例子,一个与该框架中某个实际类别相关的真实案例,而不是完整的认证映射,只需要一个例子。如果供应商无法当场提供任何例子,那么他们的认证徽章就只是个摆设。
- 扫描地点不明确。 直接问:我们的代码在分析过程中是否会离开我们的基础架构?对自身架构充满信心的供应商会用一句话回答。而那些避而不谈传输中加密,却又绕回正题的供应商,其实已经替你给出了答案。
- 免费版实际上是14天的试用期。 真正免费的开发者版本,而不是倒计时版本,表明供应商对产品本身足够自信,愿意先让产品说话。
- 所有功能都“即将推出”。 产品路线图幻灯片并非产品本身。请以书面形式询问目前已上市的产品。
实践起来是什么样的
Xygeni AI Security 通过分析组织内运行的 AI(包括模型、代理、MCP 服务器和 AI 编码工具)在代码和配置中留下的信息,而非通过调查或已部署的代理,来发现它们。它会生成一份 AI 物料清单 (AI-BOM)。 standard CycloneDX ML-BOM 格式和地图结果 OWASP 法学硕士前 10 名 和 NIST AI RMF. Xygeni DevAI 该工具在集成开发环境 (IDE) 内运行,开发者可以同时编写人工编写或 AI 生成的代码。其 AI 分类、AI 解释和 AI 修复功能同样适用于 Xygeni 自有扫描器发现的问题,以及组织现有应用安全工具中已存在的问题。这意味着采用该工具无需替换任何现有系统。源代码始终保留在客户环境中,并支持在必要时引入您自己的 LLM 合约。
如果您正在对照上面的清单进行权衡,那么开发者层级是可以免费开始使用的,并且可以更全面地了解它如何与现有系统兼容。 ASPM 程序 可在 定价页面.

常见问题解答:如何选择人工智能安全公司
AI安全与AI-SPM有什么区别?
人工智能安全是一个宽泛的概念。人工智能安全态势管理(AI-SPM)是一个更具体的术语,被 Gartner 认定为一个新兴的分析类别,指的是那些能够发现并持续评估组织人工智能资产(包括模型、代理、数据集及其配置风险)态势的工具,其工作方式与云基础设施安全态势管理(CSPM)类似。
我是否需要为人工智能生成的代码和人工智能基础设施分别寻找不同的供应商?
不一定,但你需要确认某个供应商是否真的同时提供这两项功能,而不是仅仅因为“AI”这个词在他们的主页上出现了两次就想当然地认为他们提供。分别询问他们关于IDE级别的代码扫描和AI资产发现的问题;这是不同的工程问题。
像 OWASP LLM Top 10 这样的框架,供应商可以获得“认证”吗?
不,这是社区发展起来的意识。 standard这并非一项认证。供应商可以将其检测结果映射到 OWASP,这可以验证,但“OWASP 认证”并非真正的声明,本身就应该被视为一个值得警惕的信号。
AI-BOM 是否符合特定法规?
人工智能物料清单(AI-BOM)本身并非必要条件,目前也没有任何法规将其列为强制性文件。它有助于满足欧盟人工智能法案等框架下的技术文档要求,但它只是合规性的证明,而非合规性的勾选框。
供应商最近被收购这件事为什么重要?
这并非意味着收购无效;收购可以带来资源和持续发展能力。但收购后,产品路线图、定价和支持模式通常会发生变化,因此最好直接询问,而不是想当然地认为一切都会保持不变。
