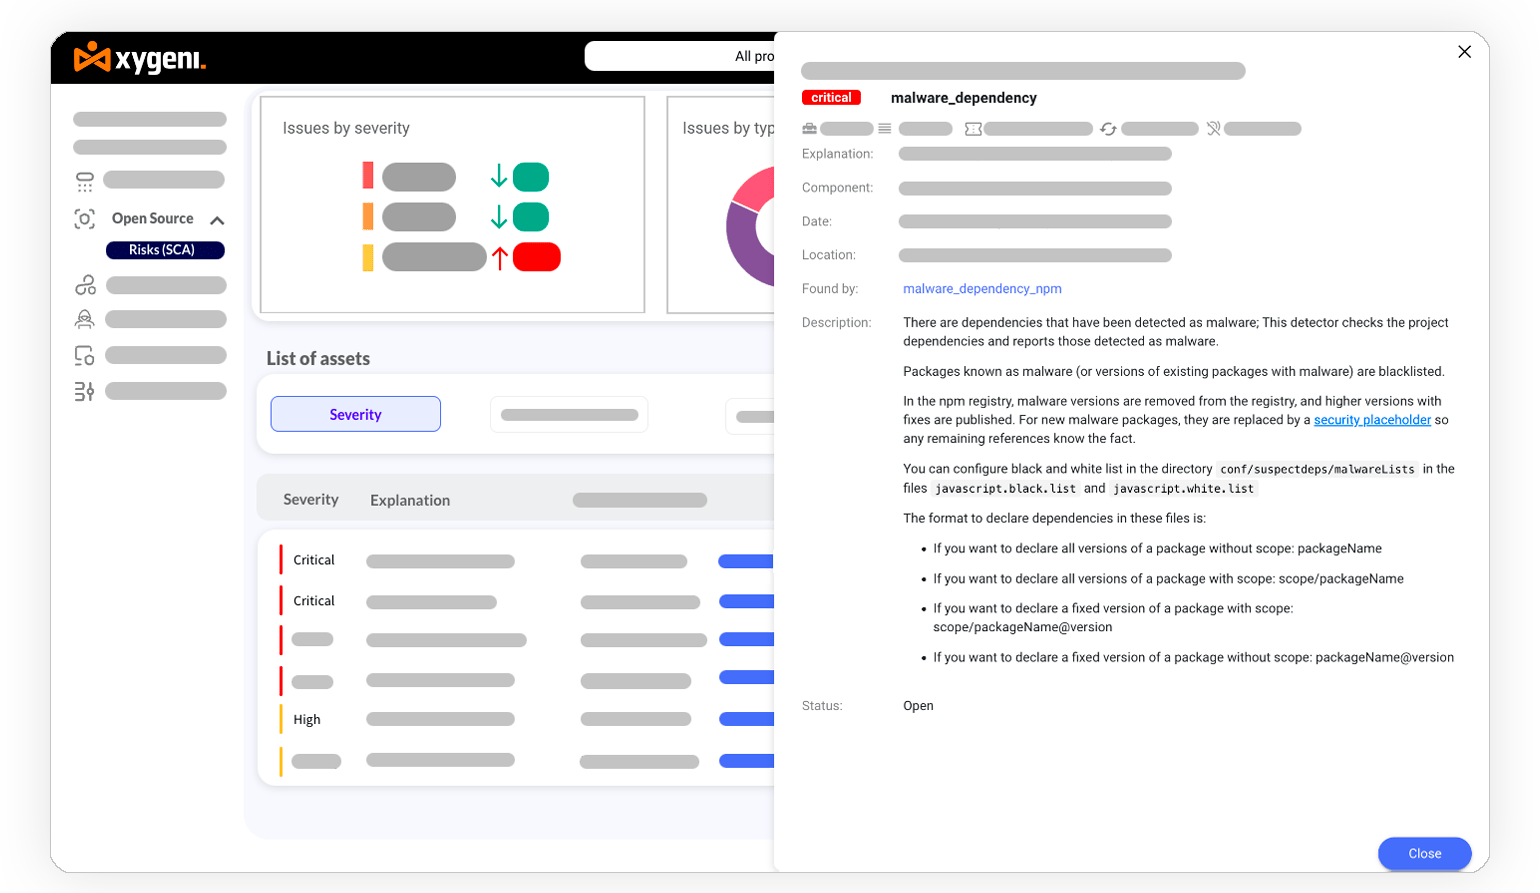
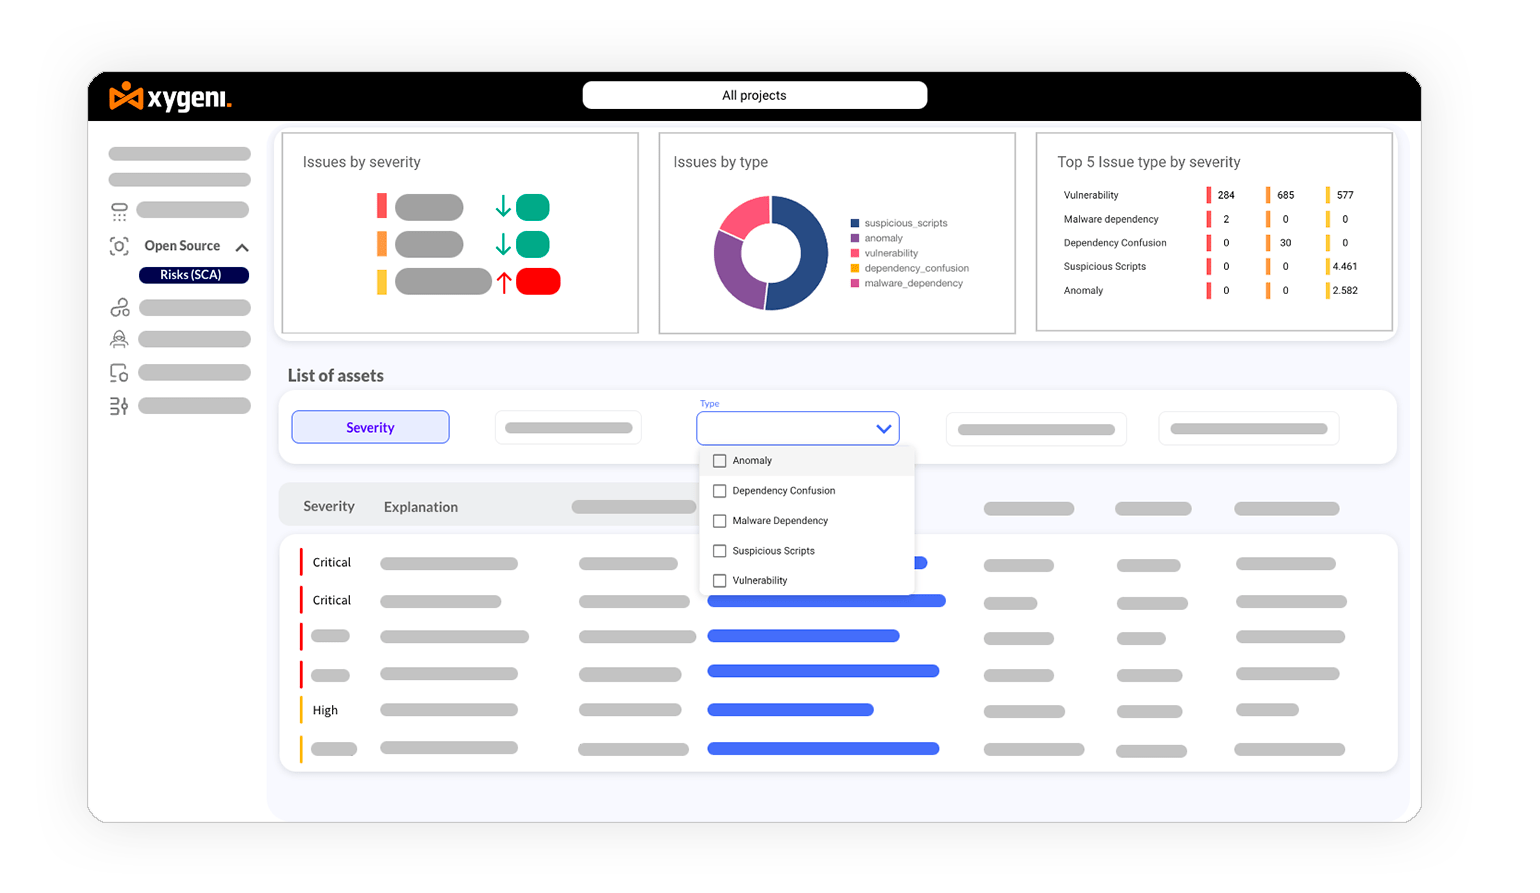
通过实时扫描新发布的软件包来检测和阻止恶意软件,最大限度地减少构建后的补救工作
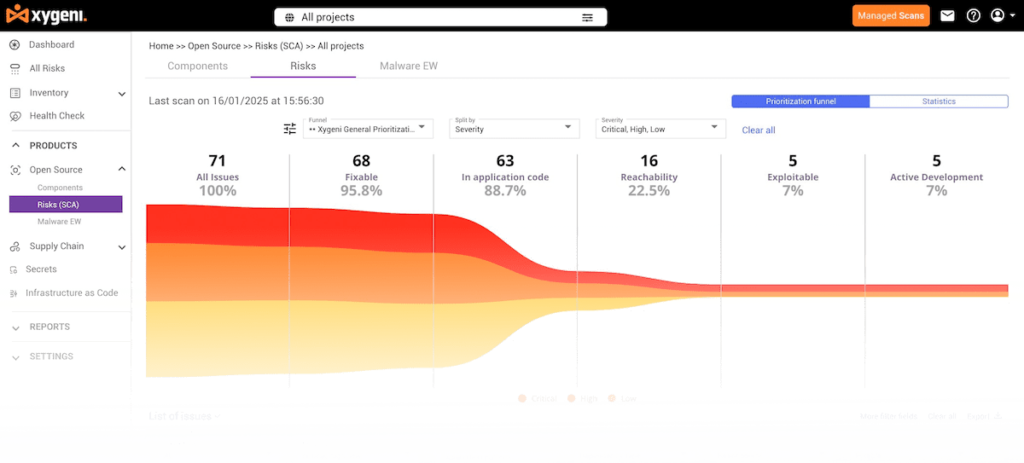
通过风险评估、情境感知优先级排序和可定制的风险指标,重点关注构成最大风险的漏洞
确保符合政策法规,帮助您放心使用开源软件的同时规避法律风险。
持续监控并识别过时的组件,确保您的项目始终使用最新、最安全的版本
保持透明度 SBOM 发电,确保合规并加强供应链安全
使用 Xygeni 的 Open Source Security 软件,您将能够优先处理高风险漏洞,简化补救措施,并与开发人员工作流程和问题跟踪系统集成
| 特性 | Xygeni OSS 安全 | 其它工具 |
|---|---|---|
| 全面的组件识别 | ✓ 预cis依赖关系映射和完整的 OSS 可见性 | ✗ 组件识别受限 |
| 实时恶意软件检测 | ✓ 立即检测恶意组件 | ✗ 依赖过时的数据库 |
| 情境风险优先级排序 | ✓ 使用可达性和可利用性指标进行风险评分 | ✗ CVSS 评分平坦且无背景信息 |
| 自动修复和修正 | ✓ 人工智能驱动的安全修复集成到工作流程中 | ✗ 需要手动修补 |
| 开源合规性 & SBOM 信号生成 | ✓ 确保法律合规性和透明度 | ✗ 无内置 SBOM 能力 |
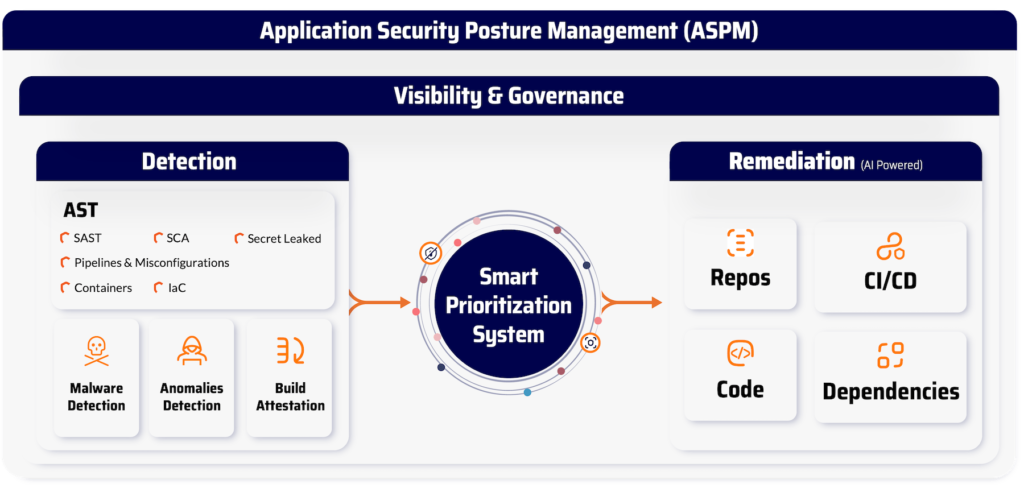
Xygeni 不仅仅是一个 Open Source Security 工具。我们的一体化 AppSec 平台可保护您软件供应链的每一层: