






ይህ ስለ በጣም የተለመዱ የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች በተከታታይ መጣጥፎች ውስጥ የመጀመሪያው ክፍል ነው፡- እነዚህ (ab) ለሶፍትዌር ክፍሎች የህዝብ መዝገብ ቤት የሚጠቀሙ፣ ለ ክፍት ምንጭ ፕሮጀክቶች ከሌሎች ተጠቃሚዎች ጋር ሊጋሩ የሚችሉ ቅርሶችን ለመስቀል። መጥፎዎቹ ሰዎች መዝገቡን እንደ ማልዌር ስርጭት ተሽከርካሪ በመጠቀም ተንኮል አዘል ሶፍትዌር እዚያ ሲያትሙ፣ የተጎጂ ድርጅቶች የተበከለውን የሶፍትዌር ክፍል ሲጭኑ ወይም ሲያሄዱ የአቅርቦት ሰንሰለት ጥቃት ይደርስብናል።
ውይይቱን ለማቃለል ስለምንነጋገርበት ጉዳይ እንነጋገራለን የሶፍትዌር ፓኬጆች:, በሶስተኛ ወገኖች በተዘጋጁ የታሸገ ቅጽ ውስጥ ያሉ ክፍሎች። ይህ እንደ NPM ወይም Poetry ያሉ የጥቅል አስተዳዳሪዎች የሚጠቀሙባቸውን ክፍሎች ብቻ ሳይሆን፣ እንዲሁም የስርዓተ ክወና ክፍሎች ቤተ-መጻሕፍትን እና ሊተገበሩ የሚችሉ ሁለትዮሽ ነገሮችን ጨምሮ፣ የመያዣ ምስሎች፣ እና ምናባዊ ማሽኖች፣ ወይም የመሳሪያ ቅጥያዎች ለልማት፣ ለግንባታ እና ለማሰማራት መሳሪያዎች። ተንኮል አዘል ፓኬጆችን በየቦታው አይተናል። የሳይበር ወንጀለኞች ግድ የላቸውም፡ በዘመናዊ የሶፍትዌር መሠረተ ልማቶች በሚቀርቡት አማራጮች ይደሰታሉ እና ለዓላማቸው የሚስማማውን መዝገብ ቤት እና መሳሪያ ይጠቀማሉ። ስለዚህ የሶፍትዌር ፓኬጆች ለኮንቴይነር ምስሎች፣ ለሁለትዮሽ ፓኬጆች፣ ለክፍት ምንጭ ማከማቻዎች እና ለሁሉም አይነት ቅጥያዎች ወይም ተሰኪዎች አጭር መግለጫ መሆናቸውን ያስታውሱ (IDEs፣ CI/CD ስርዓቶች፣ የግንባታ መሳሪያዎች)። ሁሉም በመደበኛነት ጥቃት ይደርስባቸዋል።
ተከታታይ ፊልሙ 5 ክፍሎች ይኖሩታል፡-
- በክፍት ምንጭ ፓኬጆች ላይ ያለው ችግር ምንድነው? የዚህ ጽሑፍ ጭብጥ ይህ ነው። የተለያዩ ወንጀለኞች ተንኮል አዘል ፓኬጆችን የሚያትሙት ለምንድን ነው? ለምን መጨነቅ አለብኝ?
- የተንኮል አዘል ፓኬጆች አወቃቀር፡ አዝማሚያዎች ምንድን ናቸው? በዚህ ክፍል፣ በየቀኑ በMEW ስርዓታችን እየተከታተልን ባለው ስጋት ላይ እናተኩራለን። በፊደል አጻጻፍ ወይም ጥገኛነት ግራ መጋባት ምክንያት ከፍተኛ ቁጥር ያላቸው ተንኮል አዘል ፓኬቶች በመኖራቸው ምክንያት፣ አነስተኛ የጥቃት መቶኛ በጣም ተንኮለኛ እና የበለጠ አደጋን ያስከትላል። በቅርብ ጊዜ ውስጥ መጥፎ ተዋናዮች ስለ ኦፕሬቲንግ ሲስተም ያላቸው ባህሪ እንዴት ተለውጧል? ቁጥሮቹ ምንድናቸው? ጥቅም ላይ የዋሉት ስልቶች፣ ቴክኒኮች እና ሂደቶች እና ጎጂ ድርጊቶች ምንድናቸው?
- ከክፍት ምንጭ ተንኮል አዘል ፓኬጆች መጠበቅ፡- ምን አይሰራም (አይሰራም)አብዛኛዎቹ የደህንነት እውቀት ያላቸው ባለሙያዎች ይህንን ስጋት እንዴት መቋቋም እንደሚችሉ ሀሳብ አላቸው። የደህንነት አስተዳዳሪዎች ያለምንም ማመንታት እንዲህ ሲሉ ሰምተናል SCA መሳሪያዎች የጥቅል ስሪት ማልዌር መቼ እንደሆነ አስቀድመው ይነግሩዎታል። ወይም ደግሞ በታወቁ፣ በከፍተኛ ደረጃ በተገመገሙ የሶፍትዌር ክፍሎች ላይ የተመሰረቱ ናቸው፣ እዚያም ማንኛውም ማልዌር በፍጥነት የሚታወቅ እና የሚወገድበት። የተጋላጭነት ጥገናዎችን በራስ-ሰር ለማግኘት ክፍት ጥቃቅን/የመጠገኛ ስሪቶችን እንደሚጠቀሙ እና ይህ “በቅድሚያ፣ ብዙ ጊዜ የመጠገን” መርህን በመከተል በክፍት ምንጭ ጥገኝነቶች ላይ ያለውን አደጋ ለመቀነስ ትክክለኛው እና የሚመከር መንገድ ነው። በዚህ ክፍል፣ እነዚህ ሀሳቦች ለምን የተሳሳቱ እንደሆኑ እና እንደዚህ ያሉ የተሳሳቱ አመለካከቶች ለዚህ የጥቃት ዘዴ ተወዳጅነት እና ድርጅቶች እያጋጠሟቸው ላለው ከፍተኛ አደጋ እንዴት አስተዋጽኦ እያደረጉ እንደሆነ እንገመግማለን። የሚሰራውን እና የትኛውን ጥረት እና ሀብቶችን እንደምናገኝ እንጨርሳለን።
- ክፍት ምንጭ ተንኮል አዘል ፓኬጆች፡ የXygeni አቀራረብበዚህ ክፍል፣ በXygeni ውስጥ ለማልዌር ቅድመ ማስጠንቀቂያ (MEW) ስርዓታችን የምንከተለውን ስልት እናቀርባለን። ይህ ባለብዙ ደረጃ ስርዓት አዲስ የጥቅል ስሪት ሲታተም በእውነተኛ ጊዜ እንዴት ይሰራል፣ ማስረጃዎች ከተለያዩ ምንጮች እንዴት እንደሚወሰዱ፣ ልዩነት እንዴት እንደሚደረግ፣ የትኞቹን የምደባ መስፈርቶች እየተከተልን ነው፣ እና የተንኮል አዘል ፓኬጅ እጩን ባህሪ ለማረጋገጥ በእጅ የሚደረግ ትንተና ለምን ያስፈልጋል? ከውስጣዊ እና ከመዝገብ ቡድኖቻችን የተገኘው ግብረመልስ ስርዓቱ የተሳሳቱ አወንታዊዎችን በትንሹ ለመቀነስ ከተሰበሰበው ካለፈው ማስረጃ እንዲማር እንዴት እንደሚረዳው እናብራራለን። እኛ እና በክፍት ምንጭ ክፍት ምንጭ ሥነ-ምህዳሮች ውስጥ የኖት ጊዜን ለመቀነስ NPM፣ GitHub፣ PyPI እና ሌሎች ቁልፍ መሠረተ ልማቶችን እንዴት እየረዳን እንደሆነ እናብራራለን።.
- ክፍት ምንጭን መጠቀም፡ ከመጥፎ ሰዎች ምን መጠበቅ ይቻላልተከታታይ ፊልሙ የሚያጠናቅቀው ተቃዋሚዎቹ ጥቃቶቹን ሚስጥራዊ፣ ለመለየት አስቸጋሪ፣ በተወሰኑ ኢንዱስትሪዎች ላይ የበለጠ ኢላማ ለማድረግ እና ከዚህ የጥቃት ክፍል የበለጠ ጥቅም ለማግኘት በሚወስዷቸው አዳዲስ እርምጃዎች ላይ ነው። የራንሰምዌር ጥቃቶች በዚህ ተሽከርካሪ ይደርሳሉ? መጥፎዎቹ ሰዎች የበለጠ የተራቀቁ ተንኮል አዘል ፓኬጆችን ለማቅረብ የAI መሳሪያዎችን እንዴት እየተጠቀሙ ነው? ታዋቂ ፕሮጀክቶች አደጋ ላይ ናቸው? ይህ አንባቢዎች ስለዚህ የጦር መሳሪያ ውድድር ስሜት እንዲሰማቸው እና በአጭር ጊዜ (በ2024 ሁለተኛ አጋማሽ) እና በመካከለኛ ጊዜ (2025) ምን እንደሚጠብቁ እንዲሰማቸው ለማድረግ ነው። ጥቃቶች እንደ የቅርብ ጊዜዎቹ እንዴት እንደሚመስሉ እንማራለን። XZ-Utils የኋላ በርወይም ከመሬት ውጭ የሚደርስ የኑሮ ጥቃት ኤሌክትሮን-ገንቢ በመጋቢት ወር 2024 ተቃዋሚዎች እንዴት እየተሻሻሉ እንደሆነ በንቃት መከታተል እንዳለብን እያሳዩ ነው።
መድረኩን በመጀመሪያው ክፍል እንክፈት፡- በተንኮል አዘል ክፍት ምንጭ ፓኬጆች ምን እየተከናወነ ነው?
በክፍት ምንጭ ፓኬጆች ላይ ያለው ችግር ምንድነው?
በቅርብ ዓመታት ውስጥ፣ ሁሉም ዓይነት ወንጀለኞች ተንኮል አዘል ባህሪን ለማድረስ ክፍት ምንጭ የሶፍትዌር መዝገቦችን ተጠቅመዋል። እነዚህ እንቅስቃሴዎች እንደ ክፍት ምንጭ ያረጁ ናቸው፣ ነገር ግን ድግግሞቻቸው ባለፉት ሶስት ዓመታት ውስጥ ጨምረዋል።
ተንኮል አዘል ክፍሎችን ወደ ይፋዊ መዝገቦች ማተም (ጥገኛ ላይ የተመሰረቱ ጥቃቶች) ተንኮል አዘል ዌርን ለማሰራጨት አስጊ ተዋናዮች የሚጠቀሙበት ያልተመጣጠነ የሽምቅ ውጊያ ሲሆን ድርጅቶች ከማይታወቁ ገንቢዎች የሚመጡ ክፍት ምንጭ ክፍሎችን ላይ የሚያተኩሩትን እምነት በመጠቀም ነው (ያስታውሱ) ጥገኛ xkcd ኮሚክ?) ፓኬጆቹን ስለምትተማመኑ እና የጥቅሉን ይዘቶች እና ጥገኖቻቸውን በእጅ ስለምትገመግሙ፣ እነዚህ ጥቃቶች እጅግ በጣም ውጤታማ ናቸው። እና አለመመጣጠን የሚመጣው በአብዛኛው በራስ-ሰር ሊሠሩ ስለሚችሉ እና መጥፎዎቹ ሰዎች ከተጎጂው ጋር በቀጥታ መገናኘት ስለማይፈልጉ ነው። ፓኬጁን ወደ የህዝብ መዝገብ ቤት ይሰቅሉና ይተዉታል።
ተንኮል አዘል ፓኬጆች እ.ኤ.አ. በ2022 በ6 እጥፍ ጨምሯልእና በ2023 በ2.5 እጥፍ ማደጉን ቀጥሏል። ባለፈው ዓመት ከፍተኛ ቁጥር ያላቸው 245,000 ተንኮል አዘል ፓኬጆች ታይተዋል፣ ይህም ከቀደሙት ዓመታት ጋር ሲነጻጸር አጠቃላይ ቁጥሩን በእጥፍ የሚጨምር ነው። ይህ እጅግ በጣም ከፍተኛ እድገት ነው! በ2021 በመቶዎች እንደተረጋገጠው የጥቅል ማስወገጃዎች እና በ2022 በሺዎች የሚቆጠሩት በ2023 በዚህ ዓመት ተመሳሳይ ፍጥነት ያለው ተጨማሪ የጀርባ "ጫጫታ" አይተናል። እና በዚያ ዳራ ውስጥ ተደብቀው "ዝቅተኛ የመቋቋም መንገድ" በመከተል ባልተራቀቁ የሳይበር ወንጀለኞች ምክንያት፣ ጥቂት ከፍተኛ ደረጃ ያላቸው ጥቃቶች በአጠቃላይ ሚዲያዎች እንኳን ዋና ዋና ዜናዎችን ደርሰዋል።
ይህ ለምን እንዲህ ያለ ትልቅ ችግር ሆነ? ከመጠን በላይ መተማመን በመላው ሰንሰለቱ። ክፍት ምንጭ ሶፍትዌር ከምንጭ ኮዱ ጋር ይሰራጫል እና በተሰጠው ፈቃድ ይለቀቃል። አዎ፣ ማንኛውም ሰው የምንጭ ኮዱን መመርመር ይችላል፤ ግን በአጠቃላይ ማን ያደርጋል? ሶፍትዌሩ ማልዌር እንደሌለው ከመረመረ በኋላ ሶፍትዌሩን ከምንጮቹ የሚገነባው ማነው? የታሸገውን ክፍል ከማለፉ በፊት (እንዲሁም በመባልም ይታወቃል) እሽግ) ወደ ፓኬጅ አስተዳዳሪው ወይም የግንባታ መሳሪያው ስንወርድ፣ ፓኬጁ በማልዌር የተጠመደ አለመሆኑን እና ከሚያስፈልገው ምንጭ ኮድ ጋር የሚዛመድ መሆኑን ያረጋግጣል?
መሠረተ ልማቱ እንዲህ ያሉ ቀላል ጥቃቶችን የሚፈቅደው ለምንድን ነው?
የጥቅል መዝገቦች ክፍት ናቸው፣ ብዙውን ጊዜ የአሳታሚውን ማንነት አነስተኛ ማረጋገጫ ይጠይቃሉ። “ማንኛውም ሰው ሶፍትዌራቸውን እዚህ እንዲያሳትም እንኳን ደህና መጡ!” የአጥቂዎች ማዕቀፍ ዝቅተኛ ነው፡ የሚጣሉ የኢሜይል አድራሻዎችን እና የሚጣሉ የጂትሁብጊትሁብ አካውንቶችን በመጠቀም በአጭር፣ እንደ ማጭበርበሪያ ባሉ ዘመቻዎች በመቶዎች የሚቆጠሩ ተንኮል አዘል ፓኬጆችን ይፈጥራሉ። ለታለሙ ሰዎች ብቻ ከፍተኛ ውስብስብነት ያስፈልጋል፡ ብዙ ኮከቦችን እና ኮከቦችን የያዘ አስተማማኝ የጂትሁብ ምንጭ ማከማቻ እንኳን ሲፈጥር አይተናል። commitከብዙ የውሸት አስተዋጽዖ አበርካቾች እና ከሌሎች የታዋቂነት እና የጥገና መለኪያዎች የተገኙ መረጃዎች። የኮከብ ተመልካቾች እና የውሸት አስተዋጽዖዎች ዝና በራስ-ሰር ለመስራት አስቸጋሪ አይደለም። እንደ ማልዌር ብቻ ሳይሆን በሁሉም አይነት ክፍት የሶፍትዌር መሠረተ ልማቶች ላይ የሚፈጸሙ ጥሰቶችን አይተናል። የሻይ ፕሮቶኮል ክስተት.
የጥቅል አስተዳዳሪዎች የተነደፉት ለአጠቃቀም ቀላልነት እንጂ ለደህንነት አይደለምከተጫነ በኋላ እና ከተጫነ በኋላ ስክሪፕቶችን ማስኬድ ይችላሉ (አንዳንድ ጊዜ ለቤተ-መጽሐፍት ቤተኛ ኮድ ማጠናቀር አስፈላጊ ነው)። እንዲሁም የጥቅል አስተዳዳሪዎች ፓኬጆችን ከብዙ ምንጮች ይጫኑ፣ እና አንዳንድ ጊዜ ነባሪው የህዝብ መዝገቦችን መጠቀም ነው። በህትመት ጥያቄው ውስጥ ባለው ሜታዳታ እና በጥቅሉ ራሱ ውስጥ ባለው ሜታዳታ መካከል አለመጣጣም እንዳለ አላረጋገጡም።
ጥገኛነቶች እርስ በርስ የተሳሰሩ እና ግራፍ ይፈጥራሉ። እንደ ኖድ (ጃቫስክሪፕት) ባሉ የተወሰኑ ሥነ-ምህዳሮች ውስጥ፣ ትናንሽ ሥር የሰደዱ ጥገኝነቶች በመቶዎች ወይም በሺዎች የሚቆጠሩ ይከማቻሉ። አንድ ነገር በሶፍትዌር ፕሮጀክቶቼ የተገለጹትን ቀጥተኛ ጥገኝነቶች ላይ ጥብቅ ቁጥጥር ማድረግ ነው፣ ነገር ግን ተሻጋሪ ጥገኛዎች ለመቆጣጠር አስቸጋሪ ናቸው። ክፍት ምንጭ “የጓደኞቼ ጓደኞች ጓደኞቼ ናቸው” የሚለውን ተከትሎ ነበር። ወንድማማችነት በሩቅ ምሥራቅ የዱር አካባቢ የተለመደ ነው! የዛቻ ተዋናዮች ይህንን ያውቃሉ እና ብዙውን ጊዜ በማይታወቁ ግልጽ ያልሆኑ ጥገኝነቶች ውስጥ ተንኮል አዘል ባህሪን በጥልቀት ይደብቃሉ። ይህ የሆነው በ የክስተት-ዥረት ዒላማ ያደረገ ክስተት የኮፓይ ቦርሳ.
ክፍት ምንጭ ሶፍትዌር ከተጀመረበት ጊዜ ጀምሮ እንዴት እንደሰራ ነው። ብዙም አይለወጥም። አንዳንድ የጥቅል መዝገቦች ቢበዛ ባለ ሁለት ደረጃ ማረጋገጫ ይጠይቃሉ፣ እና ብዙ ጊዜ ለታዋቂ ፓኬጆች ብቻ። አንዳንድ መዝገቦች ስኮፖችን፣ በተጣራ ድርጅት የተያዘ የስም ቦታን ይሰጣሉ፣ ነገር ግን በሚያሳዝን ሁኔታ ሌሎች ደግሞ (PyPI)ን አይደግፉትም ወይም አማራጭ አድርገውታል (NPM)። ልብ ሊባል የሚገባው ነገር ቢኖርም እንኳን ቀላል የማጣሪያ ዘዴ (የቡድን መታወቂያውን የሚዛመድ የዲኤንኤስ ወይም የጂቲኤችቲ ማከማቻ/ድርጅት ቁጥጥር ላይ የተመሠረተ) እና ማድረግ የPGP ፊርማዎች አስገዳጅ ናቸው ከቼክሰም በስተቀር ለሁሉም ቅርሶች አብዛኛዎቹን “ጫጫታ”፣ የፊደል አጻጻፍ መሰል ተንኮል አዘል ፓኬጆችን ያስወግዳል እና አብዛኛውን ይገድባል የጥገኝነት ግራ መጋባትየተራቀቁ ጥቃቶች ሊደረጉ ይችላሉ ነገር ግን በጣም ከባድ ናቸው፣ እንደ com.github.codingandcoding:maven-compiler-plugin በማቨን ሴንትራል ይታወቃል። እና ሁሉም የማቨን መዝገቦች ተመሳሳይ ልምዶችን አይከተሉም!
በጥቅል አስተዳዳሪዎች ላይ የደህንነት መቆጣጠሪያዎች ሊጫኑ ይችላሉ ነገር ግን የጥገኝነት ጥቃቶችን አያደናቅፉም። ባለብዙ-ደረጃ ማረጋገጫ ችግር ለአውቶሜሽን፣ እንደ የመዳረሻ ቶከኖች ወይም የኤፒአይፒ ቁልፎች ያሉ የተገኙ ምስክርነቶች ከአውቶሜሽን ስክሪፕቶች በተደረጉ የኤፒአይፒ ጥሪዎች ውስጥ ጥቅም ላይ እንዲውሉ መለያዎች ይፈጠራሉ፣ ምንም አይነት የኋላ መስተጋብራዊ ተጠቃሚ ሁለተኛ ምክንያት የማያቀርብ። MFA የተጠቃሚ መለያዎችን ከይለፍ ቃል መፍሰስ ለመጠበቅ ጥሩ ነው፣ ነገር ግን የተፈጠሩት የመዳረሻ ቶከኖች ወይም የኤፒአይፒ ቁልፎች ንቁ ሲሆኑ መጠበቅ አለባቸው፣ አለበለዚያ ባለቤታቸው በተቃዋሚዎች ይመሰላል። በጥቅል ላይ የተመሰረቱ የአቅርቦት ሰንሰለት ዘመቻዎች ትልቅ ክፍል የሚጀምሩት በፈሰሰ ቁልፍ/ቶከን ነው። እንደ ክስተቶች ብቻ ያስታውሱ። እንደ የሒሳብ መዝገብ, 3CXእና ሌሎችም ብዙ፣ በይነተገናኝ ያልሆኑ ማስረጃዎች ለመጀመሪያ ጊዜ የአቅርቦት ሰንሰለት ጥቃትን ለማስጀመር በተደረገ የመጀመሪያ ጣልቃ ገብነት ውስጥ ተፈትተዋል።
ለዚህ ስጋት የተሰጠው ምላሽ በቂ ጠንካራ አልነበረም። በሦስተኛው ክፍል፣ በምን ላይ እና እንዴት ባልተሳካው ላይ እናተኩራለን። ኢንዱስትሪው በጋራ መስራት አለበት standardበዓለም አቀፍ የአቅርቦት ሰንሰለቶች ላይ የሚደርሱ አደጋዎችን ለመቀነስ የሚያስችሉ s፣ ሂደቶች፣ ትምህርት እና መሳሪያዎች። ይህ አንድ ድርጅት በራሱ ሊፈታው የሚችል ችግር አይደለም።
ይህንን ክፍል ለማጠናቀቅ፣ ወሳኝ የሆነው የተሳሳተ ግንዛቤ፡- እየተነጋገርን ያለነው ስለ ተንኮል ያዘለ ፓኬጆች፣ አይደለም ተጋላጭነት ተጋላጭነቶች የሚመጡት በዲዛይን ወይም በኮድ ስህተቶች፣ በአጋጣሚ ከገቡ እና ያለ መጥፎ ዓላማ ከተከሰቱ ነው። ተጋላጭነቶቹ ጥቅም ላይ ሊውሉ ይችላሉ፣ ግን ብዙዎቹ ጥቅም ላይ ሊውሉ አይችሉም። ተንኮል አዘል ፓኬጆች ሁልጊዜ ሆን ተብሎ የሚደረጉ ናቸው፣ እና ከተተገበሩ 100% የብዝበዛ አቅም አላቸው። ምንም ተመሳሳይ አደጋ የለም! ስለዚህ! ተጋላጭነቶችን ለመለየት እና ለመቀነስ ምን ያህል ጥረቶች እየተደረጉ እንደሆነ እና ለተንኮል አዘል አካላት ተመጣጣኝ እርምጃዎች አለመኖርን ማየት እንቆቅልሽ ነው።.
"ደህንነትን በቁም ነገር እንወስዳለን"
እስቲ የተለመደውን እናስብ አክሜ ኮርፖሬሽን. የዊሌኮዮቴ.ኮም ዋና አቅራቢ የሆነው አክሜ፣ አብዛኛው ሶፍትዌሩ ከሶስተኛ ወገኖች የሚመጣ ሲሆን ከ80% በላይ የሚሆነው ከክፍት ምንጭ ፕሮጀክቶች ነው። ለውስጣዊ አጠቃቀም ሶፍትዌር ያመርታል፣ ነገር ግን ለአጋሮቻቸው፣ ለአቅራቢዎቻቸው እና ለደንበኞቻቸው/ለመጨረሻ ተጠቃሚዎች ሶፍትዌር ያቀርባል። አክሜ በGo፣ JavaScript፣ Java፣ C# እና Python የተጻፈ ሶፍትዌር አለው፣ እና አብዛኛውን ሶፍትዌሩን በደመና ላይ በKuberneteskubernetes ክላስተር ስር ያሂዳል። አክሜ ብጁ ምስሎቹን ከDocker Hub እና ከሌሎች መዝገቦች የተወሰዱ መሰረታዊ ምስሎችን ይገነባል። እንዲሁም በሕዝብ መዝገቦች ውስጥ ጥቂት ቤተ-መጻሕፍት፣ ፓኬጆች እና የኮንቴይነር ምስሎችን ያጋራል።
አክሜ ደህንነትን በቁም ነገር ይመለከተዋል። ስለ ችግሩ በሚገባ ያውቃሉ። open source securityእና የሚያስከትላቸው አደጋዎች። ሁሉም ገንቢዎች፣ የስርዓት አስተዳዳሪዎች እና የዴቭኦፕስዴቮፕስ መሐንዲሶች እነዚያን ቆንጆ ትናንሽ የክሪፕቶ ቁልፎች እንደ ሁለተኛ ደረጃ ማረጋገጫ ይጠቀማሉ። ሁሉም commits ወደ ኮድ ማከማቻዎች ተፈርመዋል፣ የቅርንጫፍ ጥበቃ በግዴታ የኮድ ግምገማዎች ነቅቷል፣ CI/CD የተቆለፉ፣ ሚስጥራዊ መዝገብ ውስጥ የተከማቹ ምስጢሮች፣ እና የተፈቀደላቸው፣ በነጭ የተዘረዘሩ ክፍሎች ብቻ የሚቀመጡበት ውስጣዊ መዝገብ በከፊል የሚያንጸባርቅ ውጫዊ መዝገቦችን ያካትታል። በአክሜ የተገነባ ሶፍትዌር ከዚህ መዝገብ የሶስተኛ ወገን ጥገኝነቶችን መውሰድ አለበት።
ምናልባት አብዛኛዎቹ ድርጅቶች ከዚህ መገለጫ ጋር ይጣጣማሉ። ውድ አንባቢ፣ እስካሁን እዚህ ከሆንክ የአንተ በእርግጥ ይስማማል፣ አይደል?
ከዚያም አንድ መጥፎ ቀን፣ አንድ አስፈላጊ የፊት ለፊት ገንቢ በአክሜ ሮጥ ላይ npm install acme-cute-lib@acme/cute-lib ትክክለኛው የተቀረጸ ጥገኝነት እንደነበር ረስተናል። ትክክለኛው ስህተት አስፈላጊ አይደለም፣ አንድ ሰው የሶፍትዌር የህይወት ዑደትን ሙሉ በሙሉ ቢቆጣጠርም እንኳ ብዙ ነገሮች ሊሳሳቱ ይችላሉ። ገንቢያችን አንድ የAPT ቡድን Acmeን ኢላማ እያደረገ መሆኑን እና በዚያ ስም ተንኮል የተሞላበት ክፍልን እንዳሳተመ አያውቅም ነበር፣ ስለዚህ ተንኮል የተሞላበት ባህሪው ሶፍትዌሩ በAcme ኮምፒውተሮች ላይ ሲጫን ብቻ ነው የሚነቃው። ፓኬጁ ከታተመ በኋላ ለሳምንታት አልተገኘም።
የመጫኛ ስክሪፕት የሚተዳደር ሲሆን ይህም ለውስጣዊ የሶፍትዌር ማከማቻዎች እና ከላይ ለተጠቀሰው ውስጣዊ ማከማቻ መዳረሻን የሚፈልግ ሲሆን ይህም በቪፒኤን በኩል ብቻ ተደራሽ ነው። ተንኮል አዘል ኮዱ አሁን ያለውን የቪፒኤን ግንኙነት ተጠቅሞ ሁለተኛ ደረጃ ተንኮል አዘል አካልን ወደ ውስጣዊ መዝገብ ቤት ለማተም ችሏል፣ ይህም በአክሜ የሚቀርበው አብዛኛው ሶፍትዌር የሚጋራውን የጋራ የአጠቃቀም ቤተ-መጽሐፍት ላይ ተጽዕኖ አሳድሯል።
ከሳምንታት በኋላ፣ የአክሜ የታተሙ መሳሪያዎችን የሚጠቀሙ ሌሎች ድርጅቶች በኔትወርኮቻቸው ላይ እንግዳ የሆነ ትራፊክ ማየት ጀመሩ፣ ትራፊክ የአክሜ ፕሮቶኮልን በመጠቀም ነገር ግን የአክሜ ጎራን ለሚመስሉ አስተናጋጆች ተተክቷል። ትራፊኩ ኢንክሪፕት ተደርጓል ነገር ግን የስርዓት ክትትል መሳሪያዎች ያልተጠበቁ ፋይሎችን እና የስርዓት ትዕዛዞችን የሚመስሉ ነገር ግን የወረዱ አስፈፃሚዎችን የሚያስኬዱ ሂደቶችን ማስኬድ ችለዋል።
የተቀረው ታሪክ ነው፡ አክሜ መጀመሪያ ላይ እንዲህ ዓይነቱ ባህሪ ለእነሱ ተጠያቂ እንደሆነ እና ሁሉም የደህንነት እርምጃዎች መኖራቸውን ክዷል። የሳይበር ሴክሽን ሚዲያዎች የተገኘው ባህሪ ምንጭ ከአክሜ ክፍሎች ለምን እንደመጣ መጠየቅ ከጀመሩ እና የደህንነት ትንተና እነዚያ ሚስጥራዊ ማልዌር ያላቸው ክፍሎች ምን ያህል የተወሳሰቡ እንደሆኑ ካሳዩ በኋላ፣ አክሜ ክስተቱን ለይቶ ማወቅ እና የአደጋ ምላሽ ሰጪ ድርጅትን መጥራት ነበረበት። በአንድ ሰከንድ ውስጥ በትጋት የተገኘውን በራስ መተማመን ያዳከመ አሉታዊ የግብይት ዘመቻ።Acme ከ di አንድ npm ጭነት ርቀት ላይ ነበርsaster" የሚለው የተለመደ ርዕስ ነበር። ከዚያም ክሶችና የተሰረዙ ውሎች ተከትለው መጡ።
ከታወቁት ያለፉ ክስተቶች ጋር ተመሳሳይነት ታያለህ? አክሜ በሁለት ደረጃዎች በአቅርቦት ሰንሰለት ክስተት ውስጥ ወደቀ፣ ይህም የሁለቱን ክስተቶች ድብልቅ በመጠቀም የጥገኝነት ግራ መጋባት/የፊደል አጻጻፍ የሶስተኛ ወገኖች ጥቅም ላይ የዋሉ ሶፍትዌሮችን በመጠቀም የገንቢ ጣቢያን እንደ የባህር ዳርቻ ማዕከል አድርገው የተጠቀሙ ጥቃቶች። ይህ እንዴት መከላከል ወይም መቀነስ ይቻላል?
የተመረዙ ፓኬጆች ለምን በጣም ተወዳጅ ናቸው
ይህ ግምታዊ ክስተት እንደሚያሳየው ለክፍት ምንጭ ደህንነት ምክንያታዊ አቀራረብ ቢኖርም፣ ድርጅቶች በክፍት ምንጭ ክፍሎች ውስጥ ለተንኮል አዘል ዌር ሰለባ እንዳይሆኑ የተወሰኑ እርምጃዎችን መውሰድ አለባቸው። በስዕላዊ መልኩ፣ የአደጋው ተዋናዮች የሚከተሉትን ማድረግ ይችላሉ፡
- አዲስ ፓኬጅ ይፍጠሩ (በሚታወቀው የፊደል አጻጻፍ ወይም የጥገኝነት ግራ መጋባት መንገዶችን በመከተል፣ ይህ በመጥፎ ሰዎች ዘንድ በጣም የተሻገረ መንገድ ነው)፤
- አንድን ነባር ሰው ወደ ምንጭ ኮድ በማስገባት፣ እንደ አስተዋጽዖ አበርካች ለመደበቅ በመሞከር፣ ለመበከል ይሞክሩ። pull requestወይም የማህበራዊ ምህንድስናን በመጠቀም አስተናጋጅ ለመሆን (እንደ “ጃኦ ታን” በ XZ Backdoor ወይም ቀኝ9ctrl የጂትሆብ ተጠቃሚ በ... ውስጥ ያደረገው የክስተት-ዥረት በ2018 መኸር ወቅት የተከሰተው ክስተት)፣ ወይም የክፍት ምንጭ ማከማቻ ማስረጃዎችን በማግኘት እና የአስተናጋጅን በማስመሰል፤
- ጥቅሉን በሚገነቡበት ጊዜ ተንኮል አዘል የግንባታ ስክሪፕት በማስኬድ ተንኮል አዘል ዌርን ይወጉወይም በመካከለኛው-መካከል ኢንተርሴፕተሮች ላይ የጥቅል ውርዶችን ጣልቃ መግባት (እንደ እድል ሆኖ፣ TLS አሁን በአብዛኛዎቹ መዝገቦች ውስጥ ሁልጊዜ ያስፈልጋል)።
- የታሸገውን ክፍል በቀጥታ ወደ መዝገቡ ውስጥ ያስገቡ፣ በተለይም የመዝገብ ማስረጃዎችን በመያዝ (እንደ Acme's ላሉ ብዙ የተራቀቁ ጥቃቶች ተመራጭ አማራጭ ነው፣ በመጀመሪያው ደረጃ የተጎዳው የስራ ጣቢያ ውስጣዊ የመዝገብ መዳረሻ ቶከን ነበረው ለምሳሌ በተለመደው ሁኔታ። .env or ~/.m2/settings.xml: መጥፎ ተዋናዮች ምስጢሮችን የት መፈለግ እንዳለባቸው ያውቃሉ)። በመዝገቦች ውስጥ ያሉ ተጋላጭነቶችም እንዲሁ ጥቅም ላይ ውለዋል።
በማልዌር አማካኝነት መዝገቦችን መመረዝ የጥገኝነት ጥቃቶች መሰረት ነው። ከፀሐይ በታች ምንም አዲስ ነገር የለም፡- ስርጭቱ ፈነዳ፣ ነገር ግን ተመሳሳይ ዘዴዎች ከአምስት ዓመታት በፊት እንደነበሩት አሁን ይሰራሉ።
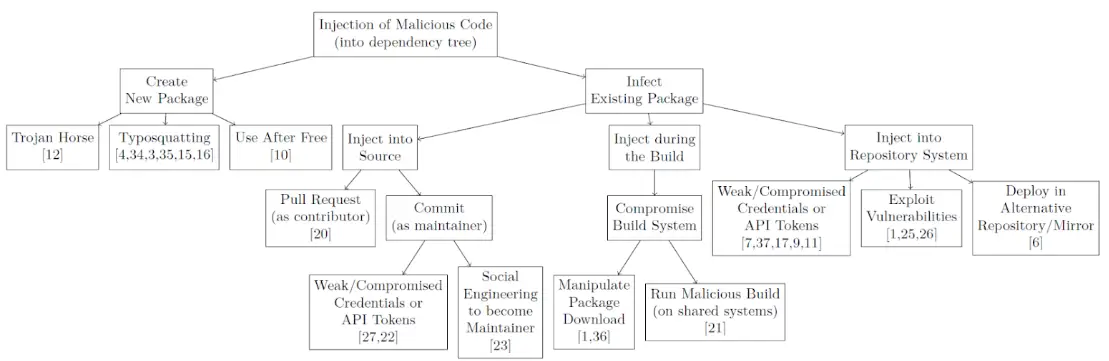
ምንጭ: የባክስታበር ቢላዋ ስብስብ.
ተንኮል አዘል ፓኬጁ በተጫነበት ጊዜ፣ በሶፍትዌር ግንባታ ወቅት ወይም በማስኬድ ጊዜ ሊሠራ ይችላል። ባህሪውም ከመረጃ ማጣራት ለምሳሌ ለሁለተኛ ደረጃ ሙከራ ሚስጥሮችን ማውጣት፣ የምንጭ ኮድ ማውጣት፣ ተጨማሪ ማልዌር መጣል ጀምሮ ይደርሳል። በሚቀጥለው ክፍል፣ ተንኮል አዘል ፓኬጆቹን እና እንዴት እንደሚታተሙ እንመረምራለን።
ተጨማሪ ንባብ
የሚቀጥለው ክፍል የተንኮል አዘል ፓኬጆች አወቃቀር፡ አዝማሚያዎች ምንድን ናቸው? በየቀኑ በማልዌር ቅድመ ማስጠንቀቂያ ስርዓታችን እየተከታተልን ባሉ እውነተኛ ጉዳዮች ላይ እናተኩራለን። የትኞቹ የማልዌር አይነቶች እንደታዩ እና የትኞቹ ዘዴዎች፣ ቴክኒኮች እና ሂደቶች ተወዳጅ እንደሆኑ እንገመግማለን። መሸፋፈንን እና ከተመልካቾች ለመደበቅ እንዴት እንደሚሞክሩ፣ ለይቶ ማወቅን ለማስወገድ የማምለጫ ዘዴዎችን እና በቴሌሜትሪ እና በጎን እንቅስቃሴ እንዴት እየተሻሻሉ እንደሆነ እንመረምራለን። እባክዎ ይከታተሉን!
ማጣቀሻዎች
- የባክስታበር የቢላ ስብስብ፡ የክፍት ምንጭ ሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች ግምገማኤም. ኦህም እና ሌሎች፣ ግንቦት 2020።
- የክፍት ምንጭ ማልዌር ጥበቃ. ከ Xygeni የተወሰደ ነጭ ወረቀት።
- Software Supply Chain Security ወደኋላ መለስ ብሎ ማሰብ፡ 2024ን የበለጠ ደህንነቱ የተጠበቀ ማድረግሪፖርት ከ Xygeni።
