






ይህ በክፍል ውስጥ አራተኛው ክፍል ነው ተከታታይ ልጥፎች ስለ ተንኮል አዘል ክፍሎች፣ የምናቀርበውን ዚጌኒ ይህንን ስጋት ለመቆጣጠር የሚያስችል አቀራረብ፣ እንደ የሽፋን ሽፋንችን አካል Open Source Security.
እርግጠኛ ባልሆነ ምንጭ ክፍት ምንጭ ክፍሎች ላይ ከመጠን በላይ መተማመን በሁሉም ዓይነት ወንጀለኞች ጥቅም ላይ የሚውል ሲሆን ይህም በገንቢ ማሽኖች ውስጥ እንዲሠራ ያልተጠበቀ ባህሪን እንደሚያሳይ አይተናል። CI/CD ስርዓቶችን ወይም በተጎጂው ድርጅት ሶፍትዌር ውስጥ የተካተቱ፣ ስለዚህ ለድርጅቱ ደንበኞች ይተላለፋል። በ ክፍል #2 ተንኮል አዘል ዌርን ለማድረስ የህዝብ መዝገቦችን በመጠቀም የሚፈጸሙ ጥቃቶችን እና መጥፎ ተዋናዮች እንዴት እንደሚሰሩ ከተመለከትን በኋላ የተማርነውን እና በቀደሙት ክፍል #3 ይህንን ስጋት የሚከላከሉ (እና የማይሳኩ) መቆጣጠሪያዎች ተመርምረዋል።
አሁን ለችግሩ ያለንን አቀራረብ የምንመለከትበት ጊዜ ነው። በዚህ ክፍል፣ በXygeni ውስጥ የምንከተለውን ስልት ለራሳችን እናቀርባለን የማልዌር ቅድመ ማስጠንቀቂያ (MEW) ስርዓት። ይህ ባለብዙ-ደረጃ ስርዓት አዲስ የጥቅል ስሪት ሲለቀቅ በእውነተኛ ጊዜ እንዴት እንደሚሰራ፣ ማስረጃዎች ከተለያዩ ምንጮች እንዴት እንደሚገኙ፣ መለያየት እንዴት እንደሚደረግ፣ የትኞቹን የምደባ መስፈርቶች እየተከተልን እንደሆነ፣ እና የተንኮል አዘል ፓኬጅ እጩን ባህሪ ለማረጋገጥ አንዳንድ የእጅ ትንተና ለምን እንደሚያስፈልገው። እንዲሁም ለተንኮል አዘል ዌር የመቆያ ጊዜን ለመቀነስ NPM፣ GitHub፣ PyPI እና ሌሎች ቁልፍ መሠረተ ልማቶችን በክፍት ምንጭ ሥነ-ምህዳሮች ውስጥ እንዴት እንደረዳን እናብራራለን።
የ pipeline
የXygeni Malware Early Warning (MEW) ቀጣይነት ባለው መልኩ አካልን እያስኬደ ነው፣ እንደ ጃቫስክሪፕት/ኖድ ወይም Python፣ Docker / OCI ኮንቴይነር ምስሎች፣ ወይም እንደ IDE ወይም ላሉ መሳሪያዎች ቅጥያዎች እና ተሰኪዎች ያሉ ለቤተ-መጻሕፍት እና ለተደገፉ የፕሮግራም አወጣጥ ስርዓቶች ማዕቀፎች የጥቅል ታርቦሎች። CI/CD ስርዓቶች። እንደዚህ ያሉ ክፍሎች በሕዝብ መዝገቦች ውስጥ በተለያዩ የተጠቃሚዎች የማጣራት ደረጃዎች ይታተማሉ።
የሚከተለው ስርዓቱ እንዴት እንደሚሰራ የሚያሳይ ስዕላዊ መግለጫ ነው፡
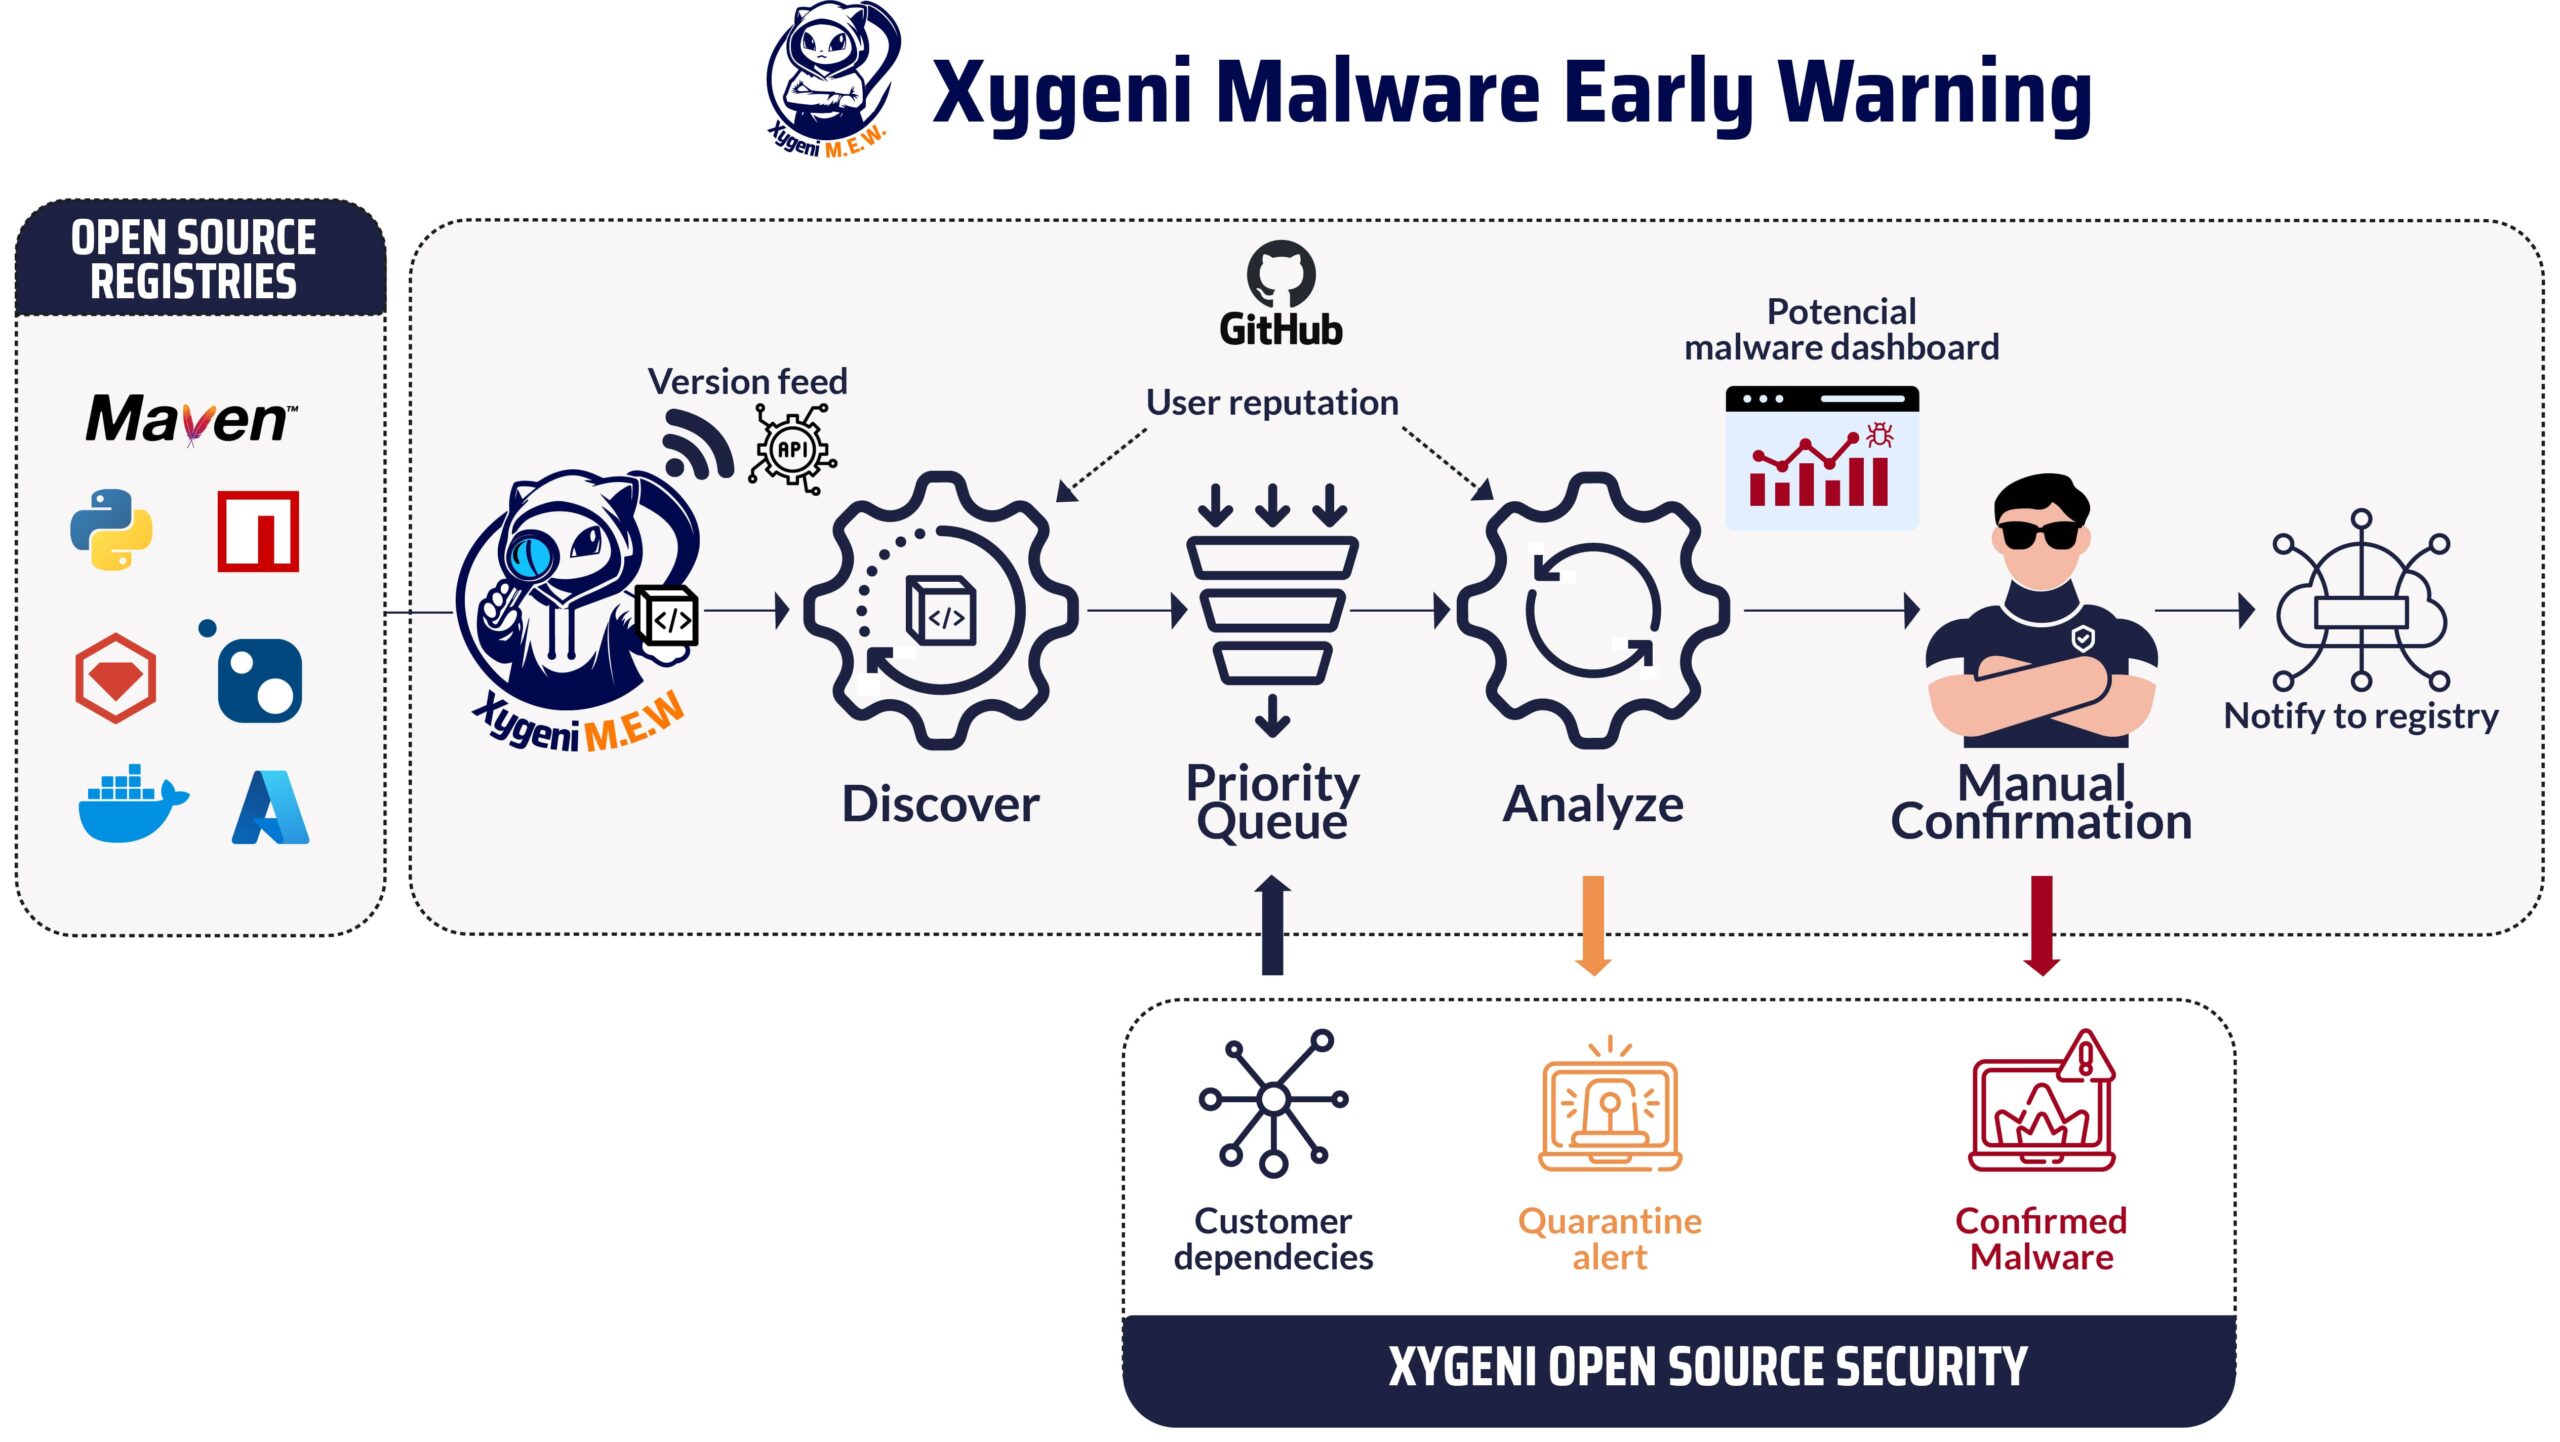
የ ፈላጊ ሂደቱ የህትመት ዝግጅቶችን መጋቢ ያገኛል። የህትመት ክስተት አዲስ ወይም ነባር አካል አዲስ ስሪት መፍጠር ነው። ታዋቂ መዝገቦች ፍላጎት ላላቸው ሸማቾች የፐብ-ንዑስ ዘዴ ስለማይሰጡ፣ ይህ ብዙውን ጊዜ የሚደረገው የቅርብ ጊዜ ክስተቶችን መዝገብ ቤት በመገምገም ነው። ከ OSSF የተወሰደ እጅግ በጣም ጥሩ ፕሮጀክት፣ የጥቅል ምግቦች፣ ድጋፍ። እንደ PyPI ወይም Maven Central ያሉ ታዋቂ መዝገቦች፣ እና የተዋሃደ የምግብ ላይ የተመሠረተ በይነገጽ ያቀርባሉ። በMEW ውስጥ የጥበቃ ጊዜን የሚቀንሱ የተወሰኑ የተወሰኑ አተገባበሮችን አክለናል፣ ለምሳሌ ከሕዝብ መዝገብ ቤት የውሂብ ጎታ ጋር የሚመሳሰል NPM የሚጠቀምበትን የCouchDB የውሂብ ጎታ ቅጂ ጋር።
በXygeni ውስጥ፣ ክምችት አለን[1] የደንበኞቻችን ሶፍትዌር ጥቅም ላይ ከሚውላቸው ሁሉም ክፍሎች (በቀጥታም ሆነ በተዘዋዋሪ)። የደንበኞች የክፍል መጋጠሚያዎች ትንታኔዎችን ቅድሚያ ለመስጠት ለMEW በመደበኛነት ይመገባሉ፡ ደንበኞቻችን የሚጠቀሙባቸው ክፍሎች ቀደም ብለው ይከናወናሉ። ቅድሚያ የሚሰጠው በአሳታሚው ዝና እና በክፍሉ ወሳኝነት ላይ የተመሰረተ ነው፣ ስለዚህ ዝቅተኛ ዝና ካላቸው አታሚዎች የሚመጡ ክፍሎችም ቅድሚያ ይሰጣቸዋል።
የ ተንታኞች ከዚያም በቀዳሚ ወረፋ ውስጥ ያሉትን በመጠባበቅ ላይ ያሉትን ክፍሎች ይጠቀሙ። የክፍል ስሪት ለትንተና ሲመረጥ፣ የታርቦሉ ከመዝገቡ ይወርዳል። የታሸገው የሁለትዮሽ ክፍል እንደሚተነተን ልብ ይበሉ፡ አብዛኛዎቹ ክፍት ምንጭ ክፍሎች በተለምዶ ከክፍት ምንጭ ማከማቻ፣ ብዙውን ጊዜ በgithub.com ላይ ነው የሚመጡት፣ ይህም ለአውድ ብቻ ጥቅም ላይ የሚውል ነው፣ እና ተንኮል አዘል ዌር ሁልጊዜ በክፍል ታርቦል ውስጥ ይፈለጋል ምክንያቱም የአደገኛ ተዋናዮች የሚለቁትን የክፍል ታርቦል ለመገንባት እንደተጠቀሙባቸው የሚናገሩትን ምንጮች በስርዓት ይዋሻሉ።
ከተጠቃሚው እይታ አንጻር
እያሰብክ እንደሆነ እሰማለሁ፡- ስለ ተንኮል አዘል የጥቅል ስሪት ቀደም ብዬ ማወቅ እንዴት ጥቅም ማግኘት እችላለሁ? በክፍል ውስጥ "የተንኮል አዘል ፓኬጆች አናቶሚ፡ አዝማሚያዎች ምንድናቸው?" አጠቃላይ የመቆያ ጊዜ በቀናት ክልል ውስጥ መሆኑን አይተናል፣ ነገር ግን ከMEW የተጎዳውን ክፍል ለሚጠቀሙ ደንበኞች የመጀመሪያው ማሳወቂያ በደቂቃዎች ክልል ውስጥ ነው። በቀላል የጥበቃ መንገድ[2] ግንባታውን ማገድ ይችላሉ (ሁለት የማንቂያ ደረጃዎች አሉ፣ ሞተሩ ማልዌር ሊኖር እንደሚችል ሲደመድም አንዱ ሙሉ በሙሉ በራስ-ሰር የሚሠራ ሲሆን የደህንነት ቡድናችን ማልዌር መኖሩን በእጅ ሲፈትሽ በኋላ ላይ የሚገልጽ ማሳወቂያ)። መዝገቡ ማልዌርን እስኪያረጋግጥ እና ከመዝገቡ ውስጥ እስኪያስወግደው ድረስ መጠበቅ ብዙውን ጊዜ ረጅም የመጋለጥ መስኮት ስላለው በጣም ዘግይቷል።
ድርጅቱ እምቅ ማልዌር ያለበት አካል (በሁለቱ የማንቂያ ደረጃዎች ውስጥ በማንኛውም) መኖሩን የሚያረጋግጥ የጥበቃ መከላከያ ሊጠቀም ይችላል ወይም በኤፒአይ በኩል በሶፍትዌር ፕሮጀክት ውስጥ ያሉ ቀጥተኛ ወይም ቀጥተኛ ያልሆኑ ጥገኝነቶች ተንኮል አዘል አካል እየተጠቀሙ መሆኑን በፍጥነት ማወቅ ይችላል።
MEW እንዴት እንደሚሰራ፡ የውስጥ ዝርዝሮች
ኮር፡ የማልዌር መፈለጊያ ፕሮግራም
ተንታኙ የተለያዩ መመርመሪያዎችን በመጠቀም የስህተት ማስረጃዎችን ይይዛል። መመርመሪያዎች የማይንቀሳቀስ ትንተናን፣ የችሎታ ትንተናን እና የአውድ ትንተናን ያጣምራሉ[3]በዚህ ተከታታይ ቀዳሚ ልጥፍ ላይ እንደተገለጸው።
በXygeni፣ በስታቲስቲክስ ትንተና ረጅም ልምድ ያለው የምህንድስና ቡድን አለን፣ እና ይህ ከሌሎች ፀረ-ማልዌር መፍትሄዎች ጋር ያለው ዋና ልዩነት ነው። ለአንዳንድ ሥነ-ምህዳሮች የታሸገው ታርቦል የምንጭ ኮድ (ለምሳሌ ለNPM ፓኬጆች ጃቫስክሪፕት ወይም የTypeScript ኮድ፣ ለPyPI ፓኬጆች የፓይዘን ምንጮች) ወይም ለስታቲስቲክስ ትንተና ከምንጭ ኮድ ጋር በበቂ ሁኔታ ቅርብ የሆነ የተጠናቀረ ኮድ (ለምሳሌ ለMaven በJAR ፋይሎች ውስጥ ባይትኮድ) እንደሚይዝ ልብ ይበሉ። ለሌሎች፣ እንደ ኮንቴይነር ምስሎች፣ ሁለትዮሽ ሊፈፀሙ የሚችሉ ነገሮች የተለመዱ ናቸው፣ ስለዚህ የችሎታ ግምት ጥቅም ላይ የሚውለው ዘዴ ሲሆን በYARA ህጎች እና በማልዌር ፊርማዎች ላይ የተመሠረተ ባህላዊ የማልዌር ማወቂያ ጋር አብሮ ጥቅም ላይ ይውላል።
እንደ መደበኛ አገላለጾች ወይም ፊርማዎች ያሉ ቀላል ቴክኖሎጂዎች ተንኮል አዘል ባህሪን ለመለየት ተስማሚ እንዳልሆኑ እባክዎ ልብ ይበሉ። dropper ወይም downloader ን እንደሚያገኙ ያስቡ፡- አንዳንድ ኮድ ወይም ሁለትዮሽ በጥቅሉ ውስጥ ይገኛል ወይም ከውጫዊ ጎራ ወርዷል፣ ከክፍሉ ጋር ግንኙነት የለውም (ከአንድ ሊሆን ይችላል)። በአደጋው ተዋናይ የተገዙ ትላልቅ የዶሜይኖች ዝርዝር[4], ወይም a ለይቶ ማወቅን ለማምለጥ የሚያስችል ህጋዊ ጎራ) ያ ኮድ ከዚያ ለዚያ ተግባር አንዱን በመጠቀም ይፈጸማል። ኮዱ የማውረጃ ዩአርኤልን ወይም የወረደውን ኮድ ለማስኬድ የሚያገለግለውን ተግባር ለመደበቅ ሊለወጥ ይችላል። ሙሉ የውሂብ-ፍሰት ትንተና ለማግኘት፣ ሙሉውን የስታቲስቲክስ ትንተና ማሽን በመጠቀም ወይም በአሸዋ ሳጥን ውስጥ የተቀመጠ አፈፃፀም (ተንኮል አዘል ባህሪ በትክክል እንዲሰራ ለማድረግ የሚያስፈልጉት ሁኔታዎች ከተሟሉ) በአጠቃላይ ሁኔታ ይህንን ሊያገኝ ይችላል።
የስጋት ተዋናዮች ተመሳሳይ ቴክኒኮችን ይከተላሉ እና ለእነሱ የተነደፉትን እና የተተገበሩትን መመርመሪያዎች ይከተላሉ። እንዲሁም የተደበቀውን ባህሪ ለማጋለጥ ብዙውን ጊዜ የሚያስፈልጉ አንዳንድ የቅድመ-ሂደት ደረጃዎች አሉ፣ ለምሳሌ መደበቅን ለማስወገድ።
አውድ ማከል
አንዳንድ መመርመሪያዎች የአውድ መረጃን ይጠቀማሉ። ለምሳሌ፣ በክፍል መዝገብ ውስጥ ባለው ስሪት እና በተያያዘው የጂቲኤችቢ ማከማቻ ውስጥ ባለው መለያ/ልቀት መካከል ያለው አለመጣጣም ምናልባት አንድ መጥፎ ተዋናይ ለጂቲኤችቢ ማከማቻ ሳይሆን ለመዝገቡ የህትመት ምስክርነቶችን እንዳገኘ ጠንካራ ማስረጃ ነው። እንደ ክሪፕቶ ቦርሳ አቅራቢው ላይ ተጽዕኖ የሚያሳድረው ጥቃቶች የሒሳብ መዝገብ በዚህ አለመጣጣም በቀላሉ ሊታወቅ ይችላል።
A የተንኮል ውጤት (ኤምኤስ) የሚሰላው በምርመራዎቹ ሂደት ግኝቶች ሲሆን፣ በተያዙት ማስረጃዎች ጥንካሬ ላይ በመመስረት ነው። ሁሉም ግኝቶች አንድ አይነት አይደሉም፣ እና የአፈፃፀም ቅደም ተከተል ተገቢ ነው።
የተጠቃሚ እና የክፍሎች ዝና
ሁሉም ክፍት ምንጭ ገንቢዎች እኩል የተፈጠሩ አይደሉም!
አንድ ታዋቂ ገንቢ የNPM መለያው ሊጠለፍ ይችላል (ይህ ለደህንነት ጠንቅቀው በሚያውቁ ሰዎች ላይም ቢሆን ይከሰታል) እና በዚያ መለያ በመጠቀም ማልዌር ሊታተም ይችላል። በግልጽ ለማየት እንደሚቻለው ዝና በድንገት ሊወድቅ እና የተጠለፈው መለያ ሲመለስ እና ገንቢው መለያውን ለመውሰድ ምክንያት የሆኑትን ሁኔታዎች ሲያስተካክል ብቻ ወደ ቀድሞ ክብሩ መመለስ አለበት። ዝና ለማግኘት አስቸጋሪ ነው ነገር ግን ወዲያውኑ ሊጠፋ ይችላል።
በMEW፣ አወንታዊ ባህሪን ለመሸለም እና አጠራጣሪ እንቅስቃሴዎችን ለመቅጣት አጠቃላይ የዝና አስተዳደር ስርዓት ተግባራዊ አድርገናል። ይህ ስርዓት የሚጀምረው አዳዲስ ተጠቃሚዎች ገለልተኛ አቋም በመያዝ ሲሆን ዝናቸውን በቀጣይ እንቅስቃሴዎቻቸው ላይ በመመስረት ያስተካክላል።
የተጠቃሚው ስም እንደ ንቁ የማህበራዊ ሚዲያ መለያዎችን ማቆየት፣ ባለብዙ-ደረጃ ማረጋገጫን ማንቃት፣ ለፕሮጀክቶች አዘውትሮ መዋጮ ማድረግ እና መፈረም ባሉ አዎንታዊ እርምጃዎች ይሻሻላል commitሊረጋገጡ የሚችሉ ቁልፎችን በመጠቀም። በተቃራኒው፣ ማልዌርን ማተም፣ የሚጣሉ የኢሜይል አድራሻዎችን መጠቀም፣ አለመፈረም ባሉ የጥላቻ ድርጊቶች ምክንያት ዝናው እየተበላሸ ይሄዳል። commitዎች፣ ወይም በአስተዋጽዖዎች ውስጥ ያልተለመዱ ቅጦችን ማሳየት።
የስርዓታችን ዋና ግብ ደህንነቱ የተጠበቀ እና አስተማማኝ አካባቢን ማረጋገጥ ነው። ይህንንም የሚያሳካው የተጠቃሚዎችን ዝና በተለያዩ ምክንያቶች ላይ በመመስረት በተለዋዋጭ ሁኔታ በማስተካከል፣ እንዲሁም የግላዊነት ስጋቶችን እና የተለያዩ መዝገቦችን ገደቦች በማክበር ነው።
ውስጣዊ የዝና ውጤት ለተጠቃሚው (በተቻለ መጠን መዝገብ ቤቱን እና የጊትቡብን አካውንት መቀላቀል)፣ እና በመተንተን ላይ ባለው ክፍል ምደባ ወቅት ጥቅም ላይ ከሚውለው የተንኮል አዘልነት ነጥብ ጋር፣ እና በክፍል ህትመት ስር ላለ ሰው የተሻለ ብቃት ይሰላል።
በተንኮል ባህሪ ላይ ማስረጃ ተገኝቷል። ታዲያ ምን? የመመሪያ ግምገማ ሂደት
የአሁኑ ክላሲፋየር የተተነተነውን የክፍል ስሪት ወደ “የተረጋገጠ ተንኮል”፣ “ምናልባት ተንኮል”፣ “ከፍተኛ አደጋ”፣ “ዝቅተኛ አደጋ” ወይም “ተንኮል-አዘል” ምድቦች ያስቀምጣል፣ ይህም ግኝቶቹን እና የተጠቃሚ/የክፍል ዝናን የሚያጠቃልሉ ውጤቶችን በሚሸፍኑ ገደቦች ላይ በመመስረት። ወደ “ከፍተኛ አደጋ” ወይም “ምናልባት ተንኮል-አዘል” ምድቦች መመደብ የእጅ ግምገማ እና የመጀመሪያ ማሳወቂያን ያስጀምራል። “የተረጋገጠ ተንኮል-አዘል” ምድብ የሚዘጋጀው በእጅ ግምገማ ከተደረገ በኋላ ወይም ማስረጃው ከተረጋገጠ ተንኮል-አዘል ስሪት ተመሳሳይ ማስረጃ ጋር ሲዛመድ ነው።
ለተንኮል አዘል ባህሪ በቂ ማስረጃ ሲኖር፣ ለተጎዱት ድርጅቶች የመጀመሪያ ማስጠንቀቂያ (የኳራንቲን ማስጠንቀቂያ) ይተላለፋል። ቀደም ሲል እንደተጠቀሰው፣ ይህ በኳራንቲን ክፍሉ ላይ የተመሰረተ የሶፍትዌር ጭነት ወይም ግንባታን ሊያግድ ይችላል።
ይህ በ MEW ውስጣዊ ክፍል ውስጥ ችግር ይፈጥራል dashboard ስለዚህ የደህንነት ተንታኞች ለክፍሉ የእጅ ግምገማ ሂደቱን ሊጀምሩ ይችላሉ። ቡድኑ በምርመራ ላይ ያለውን የክፍሉን ስሪት በፍጥነት ለመገምገም ልዩ መሣሪያዎች (ማጠሪያ፣ ዲኦብፉስካተሮች፣ የማልዌር ምርምር ስርጭት፣ የማልዌር መሳሪያዎችን ሪፖርት ማድረግ) አሉት። አብዛኛዎቹ ማልዌር ("አንቾቪዎች" ወይም ያልተራቀቁ ማልዌር ክፍሎች) ተገምግመዋል።
የግምገማው ውጤት በሁለቱም ውስጥ ይጠናቀቃል አስተማማኝስለዚህ አውቶማቲክ የትንታኔ ሞተር የስህተት ፖዘቲቭ ሆኖ አግኝቶታል፤ ይህም ንድፉን ለመማር ለማሽን መማሪያ ክላሲፋየር እንደ ግብረመልስ ያገለግላል፤ ወይም የተረጋገጠ ተንኮል አዘል ወንጀልስለዚህ ክፍሉ ለሕዝብ መዝገብ ቤት ተንኮል አዘል እንደሆነ በኃላፊነት ይገለጻል፣ የሪፖርት ማቅረቢያ ሂደቱን ተከትሎ። ሁለተኛ ማሳወቂያ ለተጎዱት ድርጅቶች ይላካል፣ ይህም በተራው ሊሆን ይችላል ክፍሉን ማግለል ወይም በውስጣዊ መዝገብ ዝርዝራቸው ውስጥ ጥቅም ላይ ከሚውለው የስሪት ማሻሻያ ሂደታቸው ወይም የክፍል ፋየርዎል በእርግጠኝነት ማገድ።
ይህ ቅንብር በየቀኑ በአስር ሺዎች የሚቆጠሩ አዳዲስ ስሪቶችን እንድንመረምር እና ምናልባትም ተንኮል አዘል የሆኑ አስሮችን እንድንለይ ያስችለናል፣ ከዚያም በእጅ የምንገመግማቸው። ከቀደመው ክፍል አንድ ከአስር ሺህ አንዱ በአሁኑ ጊዜ በዱር ውስጥ የምናያቸው የተንኮል አዘል ክፍሎች መጠን መሆኑን ያስታውሱ።
ለመዝገብ ቤቱ ሪፖርት ማድረግ
አብዛኛዎቹ የህዝብ መዝገቦች፣ የክፍት ምንጭ መሠረተ ልማት ዋና ዋና ክፍሎች፣ የደህንነት ጉዳዮችን እና በተለይም ተንኮል አዘል ክፍሎችን ሪፖርት ለማድረግ በጣም ውስን የሆኑ ዘዴዎችን እንደሚሰጡ ደርሰንበታል። የሪፖርት ማድረጊያ ሂደቱን መሰረታዊ አደረጃጀት ለማሻሻል እየታገልን ነው። በተለምዶ ክፍሉ ከመዝገቡ መወገዱን የሚያረጋግጥ በመዝገቡ ውስጥ ካለው የደህንነት ቡድን ቢበዛ የግብረመልስ ኢሜይል እንቀበላለን።
አንዳንድ ጊዜ መዝገቡ አላግባብ ጥቅም ላይ ይውላል፣ የአጠቃቀም ውሉን ይጥሳል፣ ነገር ግን በሚቀርበው ሶፍትዌር ውስጥ ተንኮል አዘል ባህሪ አያመጣም። ይህ ለመዝገቡ ሪፖርት ይደረጋል፣ ነገር ግን ድምፁን ለመገደብ ለድርጅቶች አይነገርም።
የወደፊት ሥራ
በአሁኑ ጊዜ በካርታው ላይ ብዙ ማሻሻያዎች አሉ። በመጀመሪያ ደረጃ፣ የስርዓተ ክወና አካል ጤና የህዝብ ፖርታልበተለይም ከተንኮል አዘልነት ጋር የተያያዘው ማስረጃ በአሁኑ ጊዜ እየተሰራ ነው። ይህ ለክፍት ምንጭ ማህበረሰብ መጠነኛ አስተዋጽኦ ለማድረግ የታሰበ ነው። ይከታተሉን።
ሌላው ቀጣይነት ያለው ልማት የተሻሻለው እ.ኤ.አ. የማሽን መማሪያ ክላሲፋየርMEW ካለፉት ምደባዎች ይማራል። ከሞተር መመርመሪያዎች የተገኙ ግኝቶች ቬክተር፣ እንዲሁም ለክፍሉም ሆነ ለአሳታሚው የተገኘው የተንኮል ነጥብ እና የዝና ነጥብ ("የተገኘ ማስረጃ") የክላሲፋየር ሞዴሉን የሚያዘምን የማሽን መማሪያ ስርዓት ግብዓት ሆኖ ያገለግላል። የውጤት ተለዋዋጭ የሚሆነው መዝገቡ ክፍሉ ተንኮል አዘል መሆኑን ካረጋገጠ ብቻ ነው። ይህ በኮድ የተሰየመው "ኦራክል" ሲሆን የበለጠ ቅድመ ዝግጅት ለማድረግ ይረዳል።cisኢ ኳሊቨርሲቲ፣ ጤናማ እንዲሆን የተነደፈ (ከፍተኛ የማስታወስ ችሎታ ማለትም ተንኮል አዘል ክፍሎችን እንዳያመልጥዎት) ነገር ግን ያነሱ የውሸት አዎንታዊ ውጤቶች (ደህንነታቸው የተጠበቀ ክፍሎችን እንደ ተንኮል አዘል ሪፖርት አያድርጉ)።
A ወሳኝ ነጥብ ለደንበኞች ጥገኝነት ስብስብ ከመሆን እና የአሳታሚው ዝቅተኛ ዝና ከመኖሩ በተጨማሪ ለቅድሚያ መስፈርቶች ይታከላል። የበለጠ ተጽዕኖ እና ጠቀሜታ ያላቸው ፕሮጀክቶች ቀደም ብለው ለትንታኔ መታየት እንዳለባቸው ግልጽ ነው። እዚህ ያለውን ጎማ እንደገና አናድስም፣ እና እንከተላለን የክፍት ምንጭ ፕሮጀክት ወሳኝ ነጥብ.
ለተጨማሪ ሥነ-ምህዳሮች ድጋፍ በመገንባት ላይ ነው። እንደ PHP ወይም Jenkins ተሰኪዎች ያሉ ሰፊ ቴክኖሎጂዎች እና መሳሪያዎች በካርታው ላይ ይገኛሉ።
እንዲሁም ጥቂት የተራቀቁ ተንኮል አዘል ክፍሎችን ትንተና ለማቀላጠፍ በእጅ የሚደረግ የግምገማ ሂደት በ AI እገዛ ሊደረግ ይችል እንደሆነ እየመረመርን ነው።
በዚህ ተከታታይ ቀጣይ እና የመጨረሻ ክፍል ላይ፣ “ክፍት ምንጭን መጠቀም፡ ከመጥፎ ሰዎች ምን መጠበቅ ይቻላል"፣ ተቃዋሚዎቹ ጥቃቶቹን የበለጠ ስውር፣ ለመለየት አስቸጋሪ፣ ለተወሰኑ ኢንዱስትሪዎች የበለጠ ኢላማ ያደረጉ እና የበለጠ ትርፋማ ለማድረግ በሚወስዷቸው የቅርብ ጊዜ መንገዶች ላይ እናተኩራለን። የራንሰምዌር ጥቃቶች በዚህ ተሽከርካሪ ይደርሳሉ? መጥፎዎቹ ሰዎች የበለጠ የተራቀቁ ማልዌርዎችን ለማቅረብ የAI መሳሪያዎችን እንዴት እየተጠቀሙ ነው? ከፍተኛ ተወዳጅ ፕሮጀክቶች አደጋ ላይ ናቸው? ይህ አንባቢዎች ስለዚህ የጦር መሳሪያ ውድድር ስሜት እንዲሰማቸው እና በአጭር ጊዜ (በ2024 ሁለተኛ አጋማሽ) እና በመካከለኛ ጊዜ (2025) ምን እንደሚጠብቁ እንዲሰማቸው ነው።
ማህበረሰቡ የክፍት ምንጭ ዓለምን ክፍትነት ሳይቀይር ምን አይነት የህፃናት እርምጃዎችን ሊወስድ እንደሚችል አንዳንድ ሀሳቦችን በመጥቀስ እንጨርሳለን። ለምሳሌ፣ ለሕዝብ መዝገቦች ማልዌርን ሪፖርት ለማድረግ የበለጠ ቀልጣፋ ዘዴ እና ተንኮል አዘል ሊሆኑ የሚችሉ ክፍሎችን ማስረጃ ለመዝጋቢዎች እና ለማህበረሰቡ ለማካፈል ለአደጋ ተጋላጭ አካላት በሮችን ለመዝጋት በትክክለኛው አቅጣጫ የሚወስድ ትንሽ እርምጃ ይሆናል።
በክፍት ምንጭ ክፍሎች ውስጥ ያሉ ማልዌር ክፍት ምንጭ ማህበረሰቡ ለማህበረሰባችን ያመጣቸውን ከፍተኛ ጥቅሞች ማበላሸት የለበትም።
- [1] የእኛ ስካነር በተተነተኑት የሶፍትዌር ፕሮጀክቶች የተጠቀሱ ክፍት ምንጭ ክፍሎችን ያገኛል፣ ስለዚህ ሙሉው የዘመነ የጥገኝነት ግራፍ ይታወቃል፣ ቢያንስ በመደበኛነት ለሚቃኙ ፕሮጀክቶች። የXygeni OSS ደንበኞች የፍላጎት አካልን በተፈቀደላቸው ዝርዝር ውስጥ ሲያስገቡ ሊጠቀሙበት የሚችሉትን ኤፒአይ ያጋልጣል፣ ይህም ለተጋላጭነት እና ለተንኮል አዘል ማስረጃዎች መረጃን ያካትታል።
- [2] የደህንነት ችግሮችን የሚመለከት ሁኔታ ከተገኘ የጥበቃ መደገፊያ ግንባታውን ሊሰብር ይችላል። እንደ ወሳኝ እና ሊደረስበት የሚችል ተጋላጭነት ወይም የተገለለ አካል መጠቀም ያሉ የደህንነት ግኝቶች ለተጎዳው ሶፍትዌር ግንባታውን ለማፍረስ በቂ ከባድ እንደሆኑ ሊቆጠሩ ይችላሉ።
- [3]የደህንነት ተንታኞቻችን አስፈላጊ በሚሆንበት ጊዜ ክፍሉን ወይም የመጫኛ ስክሪፕቶቹን በአሸዋ በተሞላ አካባቢ ያካሂዳሉ። ሆኖም፣ MEW ተለዋዋጭ ትንተና አያደርግም፣ በዋናነት ተንኮል አዘል ባህሪው ሁልጊዜ በታለሙ ጥቃቶች ላይ ስለማይከናወን እና የአደገኛ ተዋናዮች ተለዋዋጭ ትንተናን ለማምለጥ የሚጠቀሙበት የማምለጫ አመክንዮ ምክንያት።
- [4] ይህ ዘዴ፣ የተመዘገበ የዶሜይን ማመንጫ ስልተ ቀመሮች ወይም RDGA እና እንደ የሚባሉት አዳዲስ የአደጋ ተዋናዮች የሚል ስም ተሰጥቶታል። ሪቮልቨር ጥንቸል በ500 ዶሜይኖች እስከ 1 ሚሊዮን ዶላር ኢንቨስት አድርጓል፣ ይህም የሳይበር ወንጀል ኢንዱስትሪው ምን ያህል ትርፋማ እንደሆነ ያሳያል።
