






የሳይበር ደህንነት የሶፍትዌር ልማት ዋና አካል የሆነው ለምንድን ነው (ከዚህ በኋላ የታሰበ አይደለም)
ውስጣዊ መሳሪያዎችን ወይም የ SaaS መድረኮችን እየገነቡ ይሁኑ፣ ለሶፍትዌር አፕሊኬሽን የሳይበር ደህንነትከመጀመሪያው ጀምሮ መካተት አለበት commitገንቢዎች እንደ ሌላ ሰው ኃላፊነት አድርገው ሊመለከቱት አይችሉም። እንዲያውም፣ የ የሳይበር ደህንነት ከሶፍትዌር ኢንጂነሪንግ ጋር ሲነጻጸር ቡድኖች ተግባራዊ ብቻ ሳይሆን ጠንካራም ኮድ እንዲያቀርቡ ይረዳል። ዘመናዊ የሆነው እዚህ ላይ ነው የሳይበር ደህንነት ሶፍትዌር ና የAppSec ልምዶች ያበራል። እነዚህ መሳሪያዎች ገንቢዎችን በእውነተኛ ጊዜ የስጋት ፈልጎ እንዲያገኙ ያስታጥቃሉ፣ ደህንነቱ የተጠበቀ ኮድ ያስፈጽማሉ standardዎች፣ እና በሶፍትዌር አቅርቦት ሰንሰለቱ ውስጥ ያለውን አደጋ ያስተዳድሩ። በዚህም ምክንያት፣ “Shift Left” በመባል የሚታወቀው ይህ ለውጥ ደህንነትን በጣም አስፈላጊ በሆነው ቦታ ላይ ያስቀምጣል፤ ይህም በኮድ ቤዝዎ ውስጥ ነው።
በዚህ ጽሑፍ ውስጥ፣ ምን እንደሆነ እናብራራለን cybersecurity ለልማት ቡድኖች በጣም አስፈላጊ ነው እና እያንዳንዱ የDevOps መሐንዲስ ለምን ቀደም ብሎ ማካተት እንዳለበት።
ለሶፍትዌር አፕሊኬሽኖች የሳይበር ደህንነት ምንድን ነው?
የሶፍትዌር አፕሊኬሽኖች የሳይበር ደህንነት የልማት ቡድኖች ኮዳቸውን ከውሂብ ጥሰቶች፣ ካልተፈቀደ መዳረሻ እና ከተንኮል አዘል እንቅስቃሴዎች ከመጀመሪያዎቹ ደረጃዎች ጀምሮ ለመከላከል የሚጠቀሙባቸውን ሁሉንም ልምዶች እና መሳሪያዎች ያካትታል SDLC.
ይህ አካሄድ በአሂድ ጊዜ አካባቢ ላይ ብቻ ከማተኮር ይልቅ፣ እንደ ምንጭ ፋይሎች ያሉ ትክክለኛ የሶፍትዌር ሀብቶችን ደህንነት ቅድሚያ ይሰጣል፣ የሶስተኛ ወገን ቤተ-መጻሕፍት, ውቅሮች፣ እና CI/CD የስራ ፍሰቶች። ይህን ሲያደርጉ፣ ቡድኖች ተጋላጭነቶችን በፍጥነት ለመለየት፣ ሚስጥራዊ ምስጢሮችን ለማስተዳደር፣ የደህንነት ፖሊሲዎችን ተግባራዊ ለማድረግ እና ክፍት ምንጭ እና ብጁ ክፍሎችን ለመጠበቅ የሳይበር ደህንነት ሶፍትዌርን ይጠቀማሉ።
ስለዚህ፣ ይህ በእውነተኛው ዓለም እንዴት ይሰራል pipelineየDevSecOps ቡድኖች በተለምዶ የሚወስዷቸው እነዚህ ናቸው፡
- የማይንቀሳቀስ የመተግበሪያ ደህንነት ሙከራ (SAST) በ IDE ውስጥ ወይም በኮድ ግምገማዎች ወቅት ሳንካዎችን እና ጉድለቶችን በቀጥታ ለመጠቆም መሳሪያዎች
- የባህሪ ክትትል በግንባታ ስርዓቶች ውስጥ እንደ የፊልሙ ያልተለመዱ እንቅስቃሴዎችን ለመያዝ የሚደረጉ እርምጃዎች ወይም ጄንኪንስ
- የሶፍትዌር ቅንብር ትንተና (SCA) አደገኛ ጥገኝነቶችን እና ጊዜ ያለፈባቸውን ፓኬጆችን ለመለየት
- CI/CD ማስተባበር ከላይ የተጠቀሱትን ሁሉ በራስ-ሰር ለማድረግ፣ ስለዚህ እያንዳንዱን commit ግጭት ሳይጨምር በደህንነት ሌንስ ውስጥ ያልፋል
ወደ ግራ ይቀያይሩ፡ በገንቢ የስራ ፍሰቶች መጀመሪያ ላይ የሳይበር ደህንነትን ማካተት
በግልጽ እንደሚታየው፣ ጽንሰ-ሀሳቡ "ወደ ግራ አዙር" በልማት የሕይወት ዑደት ውስጥ ደህንነትን ቀደም ብሎ ማስተዋወቅ ማለት ነው። ሆኖም ግን፣ ቡድኖች በተግባር ሲተገብሩ፣ የሶፍትዌር ልማትን እንዴት እንደሚይዙ በመሠረታዊነት ይለውጣሉ።
የፖስታ ኮድ ከመግፋት እና ዘግይቶ የሚመጣ የደህንነት ቅኝት ከመጠበቅ ይልቅ፣ DevSecOps ቡድኖች እያንዳንዱን በንቃት ይቃኛሉ pull requestኮዱ ወደ ምርት ከመሄዱ በፊት እንኳን ቅርስ እና የውቅር ፋይል ይገነባሉ። በሌላ አነጋገር፣ ደህንነትን በቀጥታ በስራ ፍሰታቸው ውስጥ ያዋህዳሉ።
እንደ የሳይበር ደህንነት መሪ ኬሊ ሾርትሪጅ እንደሚለው, "ደህንነት ከበር ጠባቂነት ወደ ተመሳሳይ ተግባር አካልነት መቀየር አለበት" pipelineእንቅፋት አይደለም።” ይህ ፍልስፍና የ Shift Left እንቅስቃሴን ይደግፋል።
በተለይም፣ ዘመናዊ ቡድኖች እነዚህን ልምዶች ይከተላሉ፡
- የደህንነት-እንደ-ኮድ፡ ቡድኖች ፖሊሲዎችን ይገልፃሉ፣ ያወጣሉ እና በራስ-ሰር ያስኬዳሉ፣ በዚህም ማስፈጸሚያው ያለ መዘግየት እንዲከናወን ያደርጋል
- የመስመር ውስጥ ቅኝት፦ እንደ Xygeni ያሉ መድረኮች በየእያንዳንዱ ይቃኛሉ commit ምስጢሮችን፣ ማልዌርን እና አደገኛ ቤተ-መጻሕፍትን ወዲያውኑ ለማግኘት
- የአደጋ ቅድሚያ መስጠት፡ ቡድኖች በሲቪኤስኤስ (CVSS) ላይ ብቻ ከመተማመን ይልቅ፣ EPSSን፣ ብዝበዛን እና ተደራሽነትን በመጠቀም ተጋላጭነቶችን ቅድሚያ ይሰጣሉ።
- የገንቢ-የመጀመሪያ ግብረመልስ፡ የደህንነት ማንቂያዎች በቀጥታ በገንቢ መሳሪያዎች ውስጥ ተግባራዊ ሊሆኑ የሚችሉ፣ ራስ-ሰር ማስተካከያ ጥቆማዎች አሏቸው
በዚህም ምክንያት ገንቢዎች ጊዜያቸውን እንደገና በመሥራት ወይም ዘግይተው በሚመጡ ችግሮች ላይ አያባክኑም። በምትኩ፣ በጣም አስፈላጊ በሆነው ነገር ላይ ያተኩራሉ ደህንነቱ የተጠበቀ እና አስተማማኝ ኮድ በፍጥነት መላክ።
የሳይበር ደህንነት ከሶፍትዌር ኢንጂነሪንግ ጋር ሲነጻጸር፡ ገንቢዎቹ ሁለቱንም ለምን ያስፈልጋቸዋል?
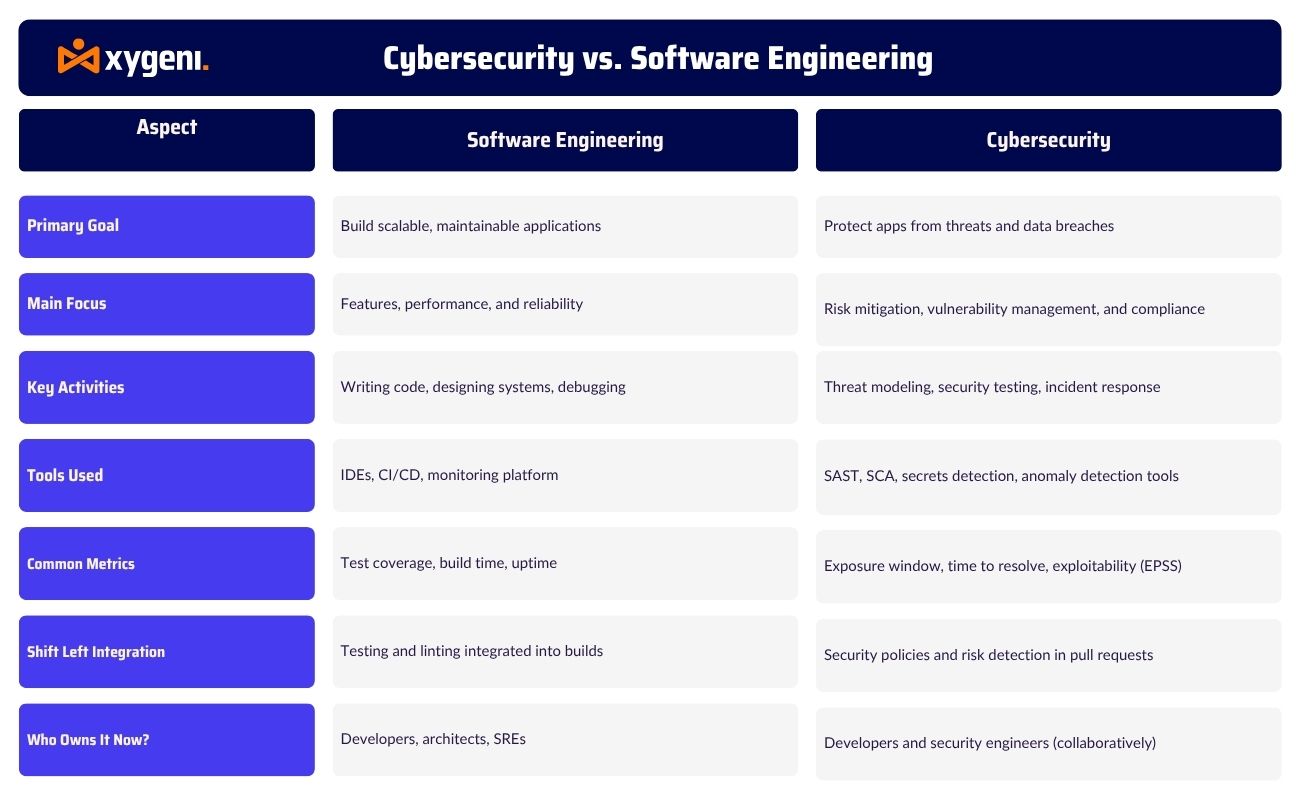
በመጀመሪያ ሲታይ፣ የሳይበር ደህንነት እና የሶፍትዌር ኢንጂነሪንግ የተለያዩ ዘርፎች ሊመስሉ ይችላሉ። ሆኖም ግን፣ በዕለት ተዕለት የልማት ሥራ ውስጥ ከጊዜ ወደ ጊዜ እየተገናኙ ነው።
የሶፍትዌር ምህንድስና እንደሚያስቡት የሚሰሩ አስተማማኝ፣ ሊሰፋ የሚችል ስርዓቶችን በመገንባት ላይ ያተኩራል። በተቃራኒው፣ የሳይበር ደህንነት እነዚህን ስርዓቶች እንደ የውሂብ ጥሰቶች፣ ማልዌር እና የአቅርቦት ሰንሰለት ጥቃቶች ካሉ ሆን ተብሎ ከሚከሰቱ ስጋቶች ይጠብቃል።
በባህላዊ መልኩ፣ ገንቢዎች ኮድ ይጽፉ ነበር፣ እና የደህንነት ቡድኖች በኋላ ላይ ኦዲት ያደርጉታል። ዛሬ፣ ያ ሞዴል ከእንግዲህ አይሰራም። DevSecOps አሁን ደህንነትን ወደ ግራ ስለሚያዞር፣ ገንቢዎች መጻፍ አለባቸው ደህንነቱ የተጠበቀ ኮድምስጢሮችን በአግባቡ መያዝ እና ጥገኝነቶችን በእውነተኛ ጊዜ ማረጋገጥ።
በሌላ አነጋገር፣ ዘመናዊ ገንቢዎች የሚጠብቋቸውን ባህሪያት ብቻ ሳይሆን የሳይበር ደህንነት ሶፍትዌርን ለመቃኘት ይጠቀማሉ። pull requestsአደገኛ ባህሪያትን መከታተል፣ እና የፖሊሲ-እንደ-ኮድ ደንቦችን ከIDEዎቻቸው ሳይወጡ ማስፈጸም።
በመጨረሻም፣ በሳይበር ደህንነት እና በሶፍትዌር ምህንድስና መካከል ያለውን ሚዛን መረዳት ቡድኖች የበለጠ ውጤታማ በሆነ መንገድ እንዲተባበሩ ያስችላቸዋል። ከኋላ መሐንዲሶች እስከ SREዎች ያሉ ሁሉም ሰዎች ለደህንነት ኃላፊነት ሲጋሩ፣ አፕሊኬሽኖች በዲዛይን የበለጠ ጠንካራ ይሆናሉ።
ልዩነትን መረዳት፡ በገንቢ የስራ ፍሰቶች ውስጥ የሳይበር ደህንነት እና የሶፍትዌር ምህንድስና
ለስታክዎ ትክክለኛውን የሳይበር ደህንነት ሶፍትዌር መምረጥ
ምርጡ የሳይበር ደህንነት ሶፍትዌር ከእርስዎ ውጭ አይቀመጥም pipeline ከእሱ ጋር አብሮ ይሰራል። ለዚህም ነው የእርስዎ ቁልል የስራ ፍሰትዎ ተፈጥሯዊ አካል ሆኖ ሊሰማዎት የሚገባው፣ የተለየ የመሳሪያ ገንቢዎች ለማስወገድ የሚሞክሩት አይደለም።
ከዚጄኒ ጋር ሁሉም-በአንድ-አንድ የAppSec መድረክየሶፍትዌር አፕሊኬሽኖችን በአንድ ቦታ ለማስጠበቅ የሚያስፈልጉትን ነገሮች ሁሉ ያገኛሉ። የተለያዩ መሳሪያዎችን ከማዋሃድ ይልቅ፣ Xygeni ደህንነትን በጠቅላላ ያጣምራል SDLC ከመጀመሪያው ጀምሮ commit እስከ መጨረሻው ማሰማራትዎ ድረስ።
ቡድኖች ከ Xygeni ጋር የሚያገኙት ጥቅም እነሆ፡
- SAST + SCA የኮድ ጉድለቶችን እና የክፍት ምንጭ አደጋዎችን በእውነተኛ ጊዜ ለመያዝ
- የጂት፣ የጂትሆብ እና የጂትላብ ውህደት በግምገማዎች እና በውህደቶች ወቅት ለአገር በቀል የደህንነት ፍተሻዎች
- ሚስጥራዊ መረጃዎችን መለየት እና IaC ስካን የተሳሳቱ ቅንብሮችን እና ድንገተኛ ተጋላጭነቶችን ለመከላከል
- የአስተዳደር እና የተገዢነት ሪፖርት ከDORA፣ NIST እና ISO ማዕቀፎች ጋር የተጣጣመ
- የራስ-ሰር ማስተካከያ ባህሪ ገንቢዎች ችግሮችን ወዲያውኑ ከIDE ወይም ከIDE ወዲያውኑ እንዲፈቱ የሚያስችል CI/CD መሣሪያዎች
በተጨማሪም፣ Xygeni አደጋዎችን ብቻ ሳይሆን ቅድሚያ የሚሰጣቸውን ነገሮች በመጠቀም የብዝበዛ መለኪያዎች እንደ EPSS ና ተደራሽ መሆንይህ ቡድንዎ በጣም አስፈላጊ በሆነው ነገር ላይ እንዲሠራ፣ ታዛዥ እና ቁጥጥር እየተደረገበት እንዲቀጥል ይረዳል።
የደህንነት መሳሪያዎች ይህንን በጥብቅ ሲያዋህዱ፣ ገንቢዎች ያለ ግጭት በፍጥነት እና ደህንነቱ በተጠበቀ ሁኔታ ይንቀሳቀሳሉ።
የመጨረሻ ሀሳቦች፡ የሳይበር ደህንነት ከገንቢዎች ጋር መጀመር ያለበት ለምንድን ነው?
ለሶፍትዌር አፕሊኬሽኖች የሳይበር ደህንነት ተጨማሪ ነገር ብቻ ሳይሆን አስፈላጊ የእድገት አስፈላጊ ነው። የማድረስ ዑደቶች እየተፋጠኑ ሲሄዱ፣ ለመከታተል ብቸኛው መንገድ ደህንነትን ከጅምሩ ማካተት ነው።
ለዚህም ነው በሳይበር ደህንነት እና በሶፍትዌር ምህንድስና መካከል ያለውን ልዩነት መረዳት አስፈላጊ የሆነው። ገንቢዎች ስርዓቶችን ከመገንባት ባለፈ በንቃት ይጠብቃቸዋል። የሶስተኛ ወገን ቤተ-መጻሕፍትን እያስተዳደሩም ሆነ መሠረተ ልማትን እንደ ኮድ እየጻፉ፣ ደህንነት ከኮድ ቤዝ ጋር ቅርብ መሆን አለበት።
እንደ Xygeni ሁሉን አቀፍ የAppSec መድረክ ያሉ ዘመናዊ የሳይበር ደህንነት ሶፍትዌሮች ገንቢዎች ተጋላጭነቶችን ቀደም ብለው እንዲይዙ፣ ጥገናዎችን በራስ-ሰር እንዲያስተካክሉ እና እንደ ማዕቀፎች ካሉ ጋር እንዲጣጣሙ የሚያስችል ደህንነትን ወደ ግራ ለማዞር ይረዳል። ዶር ና NIST.
ለሶፍትዌር አፕሊኬሽኖች የሳይበር ደህንነትን በመተግበር፣ እ.ኤ.አ. SDLCቡድኖች እንደገና ስራን ይቀንሳሉ፣ አደጋን ይቀንሳሉ እና ተገዢነትን ያለምንም ጥረት ያቆያሉ። ደህንነት የስራ ፍሰትዎ ተፈጥሯዊ አካል ሲሆን፣ ማድረስ ፈጣን ሳይሆን ቀርፋፋ ይሆናል።
Xygeni ደህንነትን በእርስዎ ላይ እንዴት ማካተት እንደሚችል ለማወቅ ጓጉቻለሁ pipeline? ዛሬ ጀምር እና በመተማመን ይላኩ.

