






በተለያዩ ቡድኖች የተገነባ አንድ ፎቅ ሰማይ ጠቀስ ሕንፃን አስቡት። በአንድ ቡድን የተገጠመ አንድ የተሳሳተ ምሰሶ መላውን መዋቅር አደጋ ላይ ሊጥል ይችላል። ይህ ድርጅቶች በዛሬው ዲጂታል መልክዓ ምድር ውስጥ የሶፍትዌር አቅርቦት ሰንሰለቶች ያጋጠሟቸው እውነታ ነው።
ኩባንያዎች ውስብስብ በሆኑ የአቅራቢዎች አውታረ መረቦች እና ክፍት ምንጭ ክፍሎች ላይ እየመኩ ሲሄዱ፣ ተጋላጭነቶችን የሚጠቀሙ ተንኮል አዘል ተዋናዮች የመጠቀም አደጋ በከፍተኛ ሁኔታ ጨምሯል። እንደ ታዋቂው የሶላርዊንድስ እና የካሴያ ጥሰቶች ያሉ የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች አስደንጋጭ ጭማሪ ንግዶችንም ሆነ ደንበኞቻቸውን ከአስከፊ ውጤቶች ለመጠበቅ ጠንካራ የደህንነት እርምጃዎች አስፈላጊነትን ያጎላል።
እነዚህ ጥቃቶች አስከፊ ውጤቶች ሊኖራቸው ይችላል፣ ከአሠራር ብቃት እስከ የደንበኛ እምነት ድረስ ሁሉንም ነገር ይነካል። ጥቂት የተበላሹ ልቀትዎች ብቻ በአንድ ድርጅት ላይ ውድመት ሊያስከትሉ ይችላሉ። በዚህም ምክንያት፣ software supply chain security ከታሰበበት በኋላ ወደ ጽናት እና ጤናማ የሳይበር ቦታ በማንኛውም ዲጂታል ውስጥ ለመጠበቅ ፍጹም አስፈላጊነት ተለውጧል enterprise.
ድርጅትዎ ለቀጣዩ ትልቅ የአቅርቦት ሰንሰለት ጥቃት ሰለባ እንዲሆን አይፍቀዱ። በዘመናዊ ቴክኖሎጂያችን በመመዝገብ የሶፍትዌር አቅርቦት ሰንሰለቱን ለማጠናከር እራስዎን በእውቀትና በክህሎት ያጠናክሩ። የተረጋገጠ Software Supply Chain Security የባለሙያ ኮርስበራስ-ሰር በሚደረግ የመማሪያ ፍጥነት፣ በአሳሽ ላይ የተመሰረተ የላብራቶሪ መዳረሻ እና በማተርሞስት በኩል 24/7 የአስተማሪ ድጋፍ በማድረግ፣ ኩባንያዎን እና ደንበኞችዎን ከሚከሰቱ ችግሮች ለመጠበቅ የሚያስፈልገውን እውቀት ያገኛሉ።sasters. አሁኑኑ እርምጃ ይውሰዱ እና በ ውስጥ መሪ ይሁኑ software supply chain security – የድርጅትዎ የወደፊት ዕጣ ፈንታ በእሱ ላይ የተመሰረተ ነው።
የ'CSSE' ኮርስን በጨረፍታ ይመልከቱ፡
የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች ለምን ይከሰታሉ?
የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች ባለፉት ዓመታት ጠቀሜታቸው እየጨመረ በመምጣቱ በዓለም ዙሪያ ያሉ ድርጅቶችን አደጋ ላይ ጥለዋል። እነዚህ በሶፍትዌሩ ልማት እና ስርጭት ላይ ባሉ ደህንነታቸው ባልተጠበቁ ክፍሎች ላይ የሚደርሱ ጥቃቶች ናቸው። pipelineበጣም ሰፊ በሆነ መልኩ ደካማ ደህንነታቸው በተጠበቁ ስርዓቶች ላይ ያነጣጠሩ ናቸው። የሚከሰቱበት ምክንያት ይህ ነው፡
- ትልቁ የጥቃት ወለል ስፋት፡ ዘመናዊ የሶፍትዌር ፕሮግራሞች ብዙ የሶስተኛ ወገን ክፍሎችን ይጠቀማሉ፣ ይህም ለተንኮል አዘል የሳይበር ወንጀለኞች የመግቢያ ነጥቦችን ቁጥር ይጨምራል።
- ለመለየት አስቸጋሪ፦ የአቅርቦት ሰንሰለት ጥቃቶች በተለምዶ የታመኑ ምንጮችን ይጠቀማሉ፣ ይህም ከባህላዊ ማልዌር ይልቅ ለመለየት የበለጠ አስቸጋሪ ያደርጋቸዋል።
- ከፍተኛ ተጽዕኖ፡ አንድ አጥቂ በሺዎች የሚቆጠሩ የመጨረሻ ተጠቃሚዎችን ለማጥቃት አንድን ክፍል ሊጠቀም ይችላል፣ ይህም እነዚህን ጥቃቶች በሳይበር ወንጀለኞች ዘንድ በጣም ማራኪ ያደርጋቸዋል።
- ደካማ የደህንነት ልምዶች; ብዙ ኩባንያዎች የሶስተኛ ወገን ሶፍትዌርን ለማረጋገጥ እና ለመቆጣጠር ጥብቅ የደህንነት እርምጃዎች የላቸውም።
- የአደገኛ ተዋናዮች ውስብስብነት፡ የተራቀቁ የማያቋርጥ ስጋቶች (APT) እና የብሔራዊ መንግሥት ጠላፊዎች በአቅርቦት ሰንሰለት ጥቃት ቴክኒኮች ላይ ከፍተኛ ኢንቨስት እያደረጉ ነው።
- የሶፍትዌር ልማት አውቶሜሽን (ለምሳሌCI/CD pipelineዎች): እንደ አለመታደል ሆኖ፣ የሶፍትዌር አቅርቦትን በተከታታይ ውህደት/ቀጣይነት ባለው ማሰማራት በራስ-ሰር ማድረግ (CI/CD) pipeline በአግባቡ ካልተጠበቀ ተጋላጭነቶችን ያስተዋውቃል።
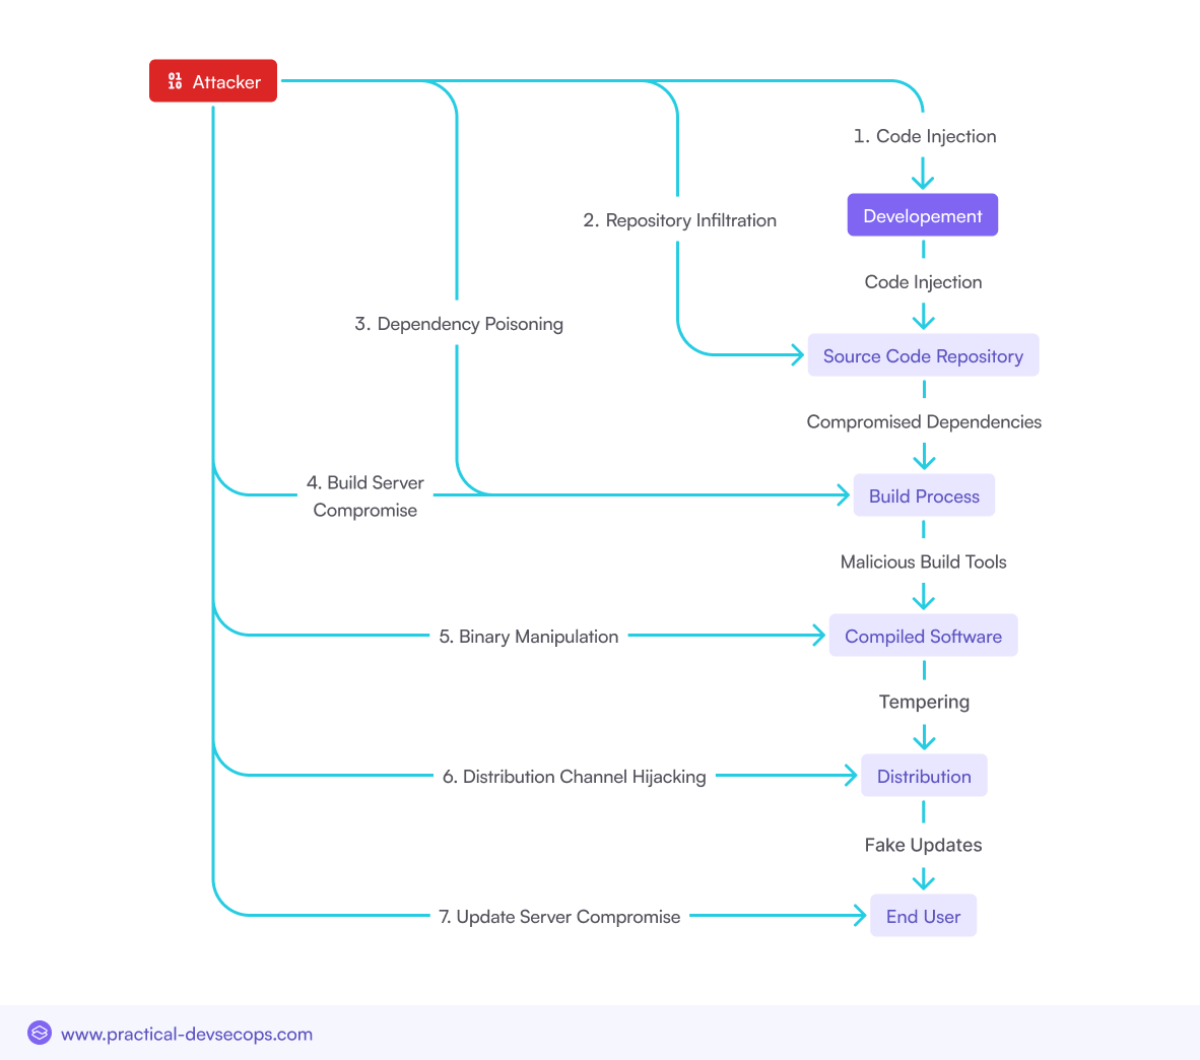
የተለያዩ የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች ዓይነቶች
ተንኮል አዘል ኮድ መርፌ
አጥቂዎች የሶፍትዌር ልማት ሂደቱን ሰርገው በመግባት በመጨረሻው ምርት ውስጥ ተንኮል አዘል ኮድ ያስገቡ። ይህ ኮድ ውሂብ ለመስረቅ፣ ያልተፈቀደ መዳረሻን ለማንቃት ወይም ለወደፊቱ ብዝበዛ የኋላ በሮችን ለመፍጠር የተነደፈ ሊሆን ይችላል።
የተጎዱ ጥገኝነቶች
ብዙ የሶፍትዌር ፕሮጀክቶች በሶስተኛ ወገን ቤተ-መጻሕፍት እና ፓኬጆች ላይ የተመሰረቱ ናቸው። አጥቂዎች እነዚህን ጥገኝነቶች የሚያበላሹት ተንኮል አዘል ዝማኔዎችን በማስተዋወቅ ሲሆን ከዚያም በአቅርቦት ሰንሰለቱ ውስጥ ለዋና ተጠቃሚዎች ይሰራጫሉ።
የአቅርቦት ሰንሰለት ጠለፋ
ይህ እንደ የዝማኔ ሰርቨሮች ወይም የጥቅል ማከማቻዎች ያሉ ህጋዊ የሶፍትዌር ስርጭት ቻናሎችን መቆጣጠርን ያካትታል፣ ይህም ተንኮል አዘል ሶፍትዌሮችን ወይም ዝማኔዎችን ለተጠቃሚዎች ለማሰራጨት ነው።
የሶፍትዌር አቅርቦት ሰንሰለቶችዎን አሁኑኑ ይጠብቁ! አስፈላጊ የሆነውን የኢ-መጽሐፍ መመሪያችንን ያውርዱ።
የቅርብ ጊዜ ከፍተኛ ደረጃ ያላቸው የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች
ዋና ዋና የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች (2020-2024)
ባለፉት ጥቂት ዓመታት በርካታ ጉልህ የሆኑ የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶችን አጋጥሞናል፣ እያንዳንዳቸውም እርስ በርስ በተያያዙ ዲጂታል ሥነ-ምህዳራችን ውስጥ ያሉትን ተጋላጭነቶች ያጎላሉ፡
የ3CX የአቅርቦት ሰንሰለት ጥቃት
በዓለም ዙሪያ በሺዎች የሚቆጠሩ ንግዶች የሚጠቀሙበት የ3CX ዴስክቶፕ መተግበሪያ፣ የላቀ የአቅርቦት ሰንሰለት ጥቃት ተብሎ በሚጠራው ጥቃት ተጥሷል።
የኔ አወሳሰድ፡- ይህ ጠለፋ የተከሰተበት ምክንያት አጥቂዎች ተንኮል አዘል ኮዳቸውን በእውነተኛ የሶፍትዌር ዝመና ውስጥ በማካተት እንደ ልማት ሂደቱ ኦፊሴላዊ አካል አድርገው በማሰራጨት ነው።
ተጽእኖ: ጥቃቱ የድምፅ ግንኙነቶችን ጨምሮ ሚስጥራዊ መረጃዎችን ጨምሮ ያልተፈቀደ መዳረሻን በማስቻል በአስር ሺዎች የሚቆጠሩ ግለሰቦችን አደጋ ላይ ጥሏል። ጥሰቱ የሶፍትዌር ልማት ሂደትን እና የሶስተኛ ወገን ሶፍትዌር ጥገኝነቶችን በተመለከተ ስጋቶችን አሳይቷል።
SolarWinds ጥቃት
የ SolarWinds ጥቃት የኦሪዮን የሶፍትዌር አቅርቦት ሰንሰለትን አበላሽተዋል። አጥቂዎች በሴፕቴምበር 2019 የሶላርዊንድስን ኔትወርክ ሰርገው በመግባት እስከ መጋቢት 2020 ድረስ በኦሪዮን ዝማኔዎች ውስጥ ተንኮል አዘል ኮድ አስገብተዋል። እነዚህ የተበላሹ ዝመናዎች ከ18,000 በላይ ለሆኑ ደንበኞች ተሰራጭተዋል፣ ይህም አጥቂዎች በተለያዩ ድርጅቶች የአይቲ ስርዓቶች ላይ እንዲሰልሉ አስችሏቸዋል።
የእኔ ውሰድ: ይህ ጥሰት በአቅርቦት ሰንሰለት ደህንነት ላይ ወሳኝ የሆኑ ተጋላጭነቶችን ያጋልጣል፣ ይህም የሶስተኛ ወገን አቅራቢዎች ለሳይበር ሰላዮች እንዴት መግቢያ በር ሊሆኑ እንደሚችሉ ያሳያል። ድርጅቶች የደህንነት እርምጃዎቻቸውን በተለይም ከውጭ አቅራቢ ሶፍትዌሮች እና አገልግሎቶች ጋር በተያያዘ እንደገና መገምገም እንዳለባቸው አፅንዖት ይሰጣል።
ተጽእኖ: ጥቃቱ ከፍተኛ የሆነ የፋይናንስ ጉዳት አስከትሏል፣ በዚህም ምክንያት የተጎዱ ድርጅቶች በአማካይ 11% ዓመታዊ ገቢ (በአሜሪካ እስከ 14%) አጥተዋል። እንዲሁም በግል እና በመንግስት ዘርፎች የተሻሻለ የመረጃ መጋራት እና የሳይበር ደህንነት ልምዶችን በማነሳሳት የአቅርቦት ሰንሰለት ደህንነት ፕሮቶኮሎችን እንደገና መገምገም አስችሏል።
የኮዴኮቭ ባሽ ጫኝ ጥቃት
እ.ኤ.አ. በ2024፣ የአቅርቦት ሰንሰለት ጥቃት በተሳካ ሁኔታ የተፈፀመ ሲሆን የኮድ ሽፋንን ወደ ኮዴኮቭ ለመስቀል በታዋቂ መሳሪያ የቀረበውን የባሽ ፕሎደር ማሻሻያ አስከትሏል። ይህ ብዙ ገንቢዎች የሽፋን ሪፖርቶችን እስከ ኮዴኮቭ ለመላክ የሚጠቀሙበት ስክሪፕት ነው፣ እና ይህ የተቀየረው ስሪት የአካባቢ ተለዋዋጮችን - እንደ ቶከኖች ወይም ቁልፎች - ማሳየት ችሏል።
የእኔ ውሰድ: ብዙ ፕሮጀክቶች ሚስጥራቸው እንዲጋለጥ ክፍት ሆነው ተተዉ፣ ምናልባትም በብዙ ሺህ የሚቆጠሩ ሰዎችን ሊነኩ ይችላሉ። ይህ ጥቃት ለልማት አካባቢዎች ምርጥ የደህንነት ልምዶችን መከተል እንደሚገባ እና ከሳጥኑ ውጪ በሆኑ ስክሪፕቶች ላይ መመካት ምን ያህል አደገኛ እንደሆነ አጉልቶ አሳይቷል።
ተጽእኖ: ጥቃቱ በስፋት ሚስጥራዊ ሽግሽግ እንዲፈጠር፣ በሶስተኛ ወገን መሳሪያዎች ላይ ያለንን እምነት እንዲሸረሽር፣ የቁጥጥር ሂደቱን እንዲጨምር ምክንያት ሆኗል። CI/CD pipelineዎች፣ እና የቁጥጥር ትኩረትን ስቧል። በኮድ ሽፋን መሳሪያዎች ዲዛይን ላይ በኢንዱስትሪው ውስጥ ለውጦችን አነሳስቷል፣ የገንዘብ ኪሳራ አስከትሏል፣ እና እንደ የላቁ የደህንነት እርምጃዎችን መተግበርን አፋጥኗል SBOM እና የታማኝነት ማረጋገጫ።
የካሴያ ቪኤስኤ የአቅርቦት ሰንሰለት ጥቃት
መጥፎ ተዋናዮች በ2021 የካሴያ ቪኤስኤ ጥቃት ላይ በተጠቀሱት ዘዴዎች ላይ ተመስርተው የርቀት ክትትል እና አስተዳደር ሶፍትዌሩን እንደገና ተከታትለዋል፣ በዚህ ጊዜ በ2024። ራንሰምዌርቸውን በሶፍትዌሩ የዝማኔ ዘዴ ለማሰራጨት የዜሮ ቀን ተጋላጭነትን ተጠቅመዋል።
የእኔ ውሰድ: ይህ ጥቃት በመቶዎች የሚቆጠሩ ተጨማሪ ኩባንያዎችን እና አነስተኛ እና መካከለኛ መጠን ያላቸውን የራንሰምዌር ኩባንያዎችን ከፍተኛ ተጋላጭነት አስከትሏል። enterpriseኤስ (አነስተኛና መካከለኛ ኢንተርፕራይዞች)። ምርመራ ከተደረገ በኋላ፣ ከፍተኛ የሥራ መስተጓጎል እና የገንዘብ ጉዳት እንዳስከተለ ታወቀ፣ ይህም በአቅርቦት ሰንሰለት ላይ በሚሰነዘሩ ዋና ዋና መሠረተ ልማቶች ላይ የሚደርሰውን አደጋ የበለጠ አጉልቶ ያሳያል።
ተጽእኖ: እ.ኤ.አ. በ2021 የተከሰተው የካሴያ ቪኤስኤ ጥቃት በስፋት የራንሰምዌር ኢንፌክሽኖችን አስከትሏል፣ ይህም በዋናነት አነስተኛና መካከለኛ ኢንተርፕራይዞችን ነክቷል። ይህም ከፍተኛ የገንዘብ ኪሳራ፣ የውሂብ ጥሰቶች እና ለረጅም ጊዜ የሚቆይ የአገልግሎት መስተጓጎል አስከትሏል። ይህ ክስተት በሚተዳደሩ የአገልግሎት አቅራቢዎች ላይ ጥብቅ ደንቦችን አስነስቷል፣ የዜሮ-ትረስት አርክቴክቸሮችን ተቀባይነት አፋጥኖታል፣ እና ለ… ጠንካራ software supply chain security እርምጃዎች.
የፒፒአይ እና የኤንፒኤም ፓኬጅ መመረዝ
ተከታታይ የጥቅል መመረዝ ጥቃቶች የፓይዘን ፓኬጅ ኢንዴክስ (PyPI) እና ኖድ ላይ ተጽዕኖ አሳድረዋል። ጠላፊዎች እውነተኛ የሚመስሉ ነገር ግን መሰረታዊ ማልዌር የያዙ ፓኬጆችን አሳትመዋል። ሀሳቡ እነዚህ ፓኬጆች በገንቢዎች ይወርዳሉ እና ፕሮጀክቶቻቸውን ያበላሻሉ የሚል ነበር።
የእኔ ውሰድ: ይህ ጥቃት በክፍት ምንጭ ሥነ-ምህዳሮች ላይ ያለውን እምነት ይጠቀማል፣ ይህም በሶፍትዌር አቅርቦት ሰንሰለት ውስጥ ያለውን ወሳኝ ድክመት ያሳያል። በልማት ውስጥ በጥቅል ማከማቻዎች ውስጥ የተሻሻለ ማረጋገጫ እና በራስ-ሰር የደህንነት ፍተሻዎች ውስጥ የሚያስፈልገውን አስፈላጊነት ያሳያል። pipelines. ክስተቱ አሁን ያለውን ክፍት ምንጭ ሞዴል የሚፈታተን ሲሆን የተሻሻለ የክትትል ወይም በማህበረሰብ ላይ የተመሰረቱ የደህንነት እርምጃዎችን አስፈላጊነት ይጠቁማል።
ተጽእኖ: ጥቃቶቹ በሺዎች የሚቆጠሩ ገንቢዎችን ነክተው በመቶዎች የሚቆጠሩ አፕሊኬሽኖቻቸውን ለአደጋ አጋልጠዋል። ይህ ክስተት ክፍት ምንጭ የሶፍትዌር ደህንነት ሥነ-ምህዳሮች ጥሩ እምነት እና የደህንነት ጥንቃቄ እንደሚያስፈልጋቸው አፅንዖት ሰጥቷል።
ጥቅም ላይ የዋሉ ስልቶች፣ ቴክኒኮች እና ሂደቶች (TTPs)
የእነዚህ ጥቃቶች የተለመዱ ባህሪያት፣ ብዙውን ጊዜ ከተለመዱት ስልቶች፣ ቴክኒኮች እና ሂደቶች (TTPs) ጋር፣ የሚከተሉትን ያካትታሉ፡
- የላቀ ዘላቂ ማስፈራሪያዎች (ኤ.ፒ.ቲ.) የAPT አጥቂዎች ግባቸውን ለማሳካት ከራዳር በታች ለረጅም ጊዜ ይሰራሉ። አጥቂዎች ተጋላጭነታቸውን ከመታደሳቸው በፊት እንዲጠቀሙባቸው ይፈቅዳሉ፣ ይህም ባህላዊ የደህንነት እርምጃዎች ጥቃቶቹን እንዳይለዩ ይከላከላል።
- ማስገር እና ማህበራዊ ምህንድስና፡- አጥቂዎች ብዙውን ጊዜ የማስገር ዘዴን እንደ የመጀመሪያ የመግቢያ ዘዴ ይጠቀማሉ፣ የማረጋገጫ መረጃ መሰብሰብ ወይም ተንኮል አዘል ኮድን በመጨረሻ ነጥብ ማስጀመር ይሁን።
በሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች ውስጥ ብቅ ያሉ አዝማሚያዎች
የክፍት ምንጭ ሶፍትዌር የደህንነት አንድምታዎችን አጠቃቀም መጨመር
ክፍት ምንጭ ሶፍትዌር በስፋት መጠቀሙ ጥቅሞችንም ሆነ አደጋዎችን ያስከትላል። ክፍት ምንጭ ክፍሎች ልማትን ሊያፋጥኑ እና ወጪዎችን ሊቀንሱ ቢችሉም፣ በአግባቡ ካልተያዙም ተጋላጭነቶችን ያመጣሉ። የእነዚህ ክፍሎች አጠቃቀም እየጨመረ መምጣቱ የጥቃት ገጽታውን አስፍቷል፣ ይህም አጥቂዎች በስፋት ጥቅም ላይ በሚውሉ ቤተ-መጻሕፍት እና ማዕቀፎች ውስጥ ተንኮል አዘል ኮድ እንዲያስተዋውቁ ቀላል አድርጎታል።
የአቅርቦት ሰንሰለት ራንሰምዌር ጥቃቶች መጨመር
የራንሰምዌር ጥቃቶች የሶፍትዌር አቅርቦት ሰንሰለቶችን ኢላማ ለማድረግ ተሻሽለዋል፣ አጥቂዎች የሶፍትዌር አቅርቦት ሂደቱን በማጣመም ራንሰምዌርን ወደ ብዙ ድርጅቶች በአንድ ጊዜ ያሰራጫሉ። ይህ አዝማሚያ በተለይ በአንድ ስኬታማ ጥቃት ምክንያት የሚመጣውን የመወርወር ውጤት ከግምት ውስጥ በማስገባት አሳሳቢ ነው።
የሶፍትዌር ግንባታ ኢላማ ማድረግ እና CI/CD Pipelines
የሶፍትዌር ግንባታ ሂደት እና ቀጣይነት ያለው ውህደት/ቀጣይነት ያለው ማሰማራት (CI/CD) pipelineዎች የአጥቂዎች ዋና ኢላማ እየሆኑ ነው። እነዚህን በማበላሸት pipelineዎች፣ አጥቂዎች በራስ-ሰር ከሶፍትዌር ምርቶች ጋር የተዋሃደ ተንኮል አዘል ኮድ ሊያስተዋውቁ ይችላሉ፣ ከዚያም ለዋና ተጠቃሚዎች ይሰራጫሉ።
የሶፍትዌር ተጋላጭነቶችን እና የተሳሳቱ ውቅሮችን መጠቀም
አጥቂዎች በሶፍትዌር ክፍሎች ውስጥ ያሉ ተጋላጭነቶችን እና የተሳሳቱ ውቅሮችን መጠቀማቸውን ቀጥለዋል። ይህም በክፍት ምንጭ ቤተ-መጻሕፍት ውስጥ የታወቁ ተጋላጭነቶችን ወይም በደመና አካባቢዎች ውስጥ ያሉ የተሳሳቱ ውቅሮችን መጠቀምን ያካትታል፣ ይህም በአቅርቦት ሰንሰለቱ ውስጥ ላሉ ጥልቅ ጥቃቶች መሠረት ሊጥል ይችላል።
የክፍት ምንጭ ሶፍትዌር ደህንነት ተግዳሮቶች
ክፍት ምንጭ ሶፍትዌርን የመጠቀም ጥቅሞች እና አደጋዎች
የክፍት ምንጭ ሶፍትዌር ደህንነት ጥቅሞች ብዙ ናቸው፤ ተለዋዋጭነት፣ ፈጠራ እና የወጪ ቁጥጥርን ያሳያሉ። ሆኖም ግን፣ አደጋዎቹ ከፍተኛ ናቸው፡
- መደበኛ ድጋፍ እጥረት፡ ብዙ ክፍት ምንጭ ፕሮጀክቶች ምንም አይነት መደበኛ የድጋፍ አይነት ወይም ደረጃ አያካትቱም፣ የደህንነት ችግሮች ቢከሰቱ ድርጅቶችን ባዶ ያደርጋሉ።
- ተጨማሪ ክፍት ተጋላጭነትቁልፍ ምልከታ፡- የእነዚህ ፕሮጀክቶች ይፋ በመሆናቸው፣ ተጋላጭነት ካለ፣ ለሁሉም ሰው ብቻ ሳይሆን ለአጥቂዎችም ጭምር ይታያል።
- በሶስተኛ ወገን አስተዳዳሪዎች ላይ ጥገኛ፦ ደህንነት በአብዛኛው የተመካው በዚያ ክፍት ምንጭ ማህበረሰብ ውስጥ ባሉ ሌሎች ሰዎች ወይም ሁልጊዜ ደህንነትን ቅድሚያ የማይሰጡ ግለሰቦችን በንቃት እና ድጋፍ ላይ ነው።
በክፍት ምንጭ ማከማቻዎች ውስጥ ያሉ ተንኮል አዘል ጥቅሎች
አደገኛ አዝማሚያ ነው፡ እንደ PyPI፣ NPM እና RubyGems ባሉ ማከማቻዎች ውስጥ የተንኮል አዘል ፓኬጆች መጨመር። አጥቂዎች ትክክለኛ የሚመስሉ ፓኬጆችን እየሰቀሉ ሲሆን ይህም ወደ ሶፍትዌር ፕሮጀክቶች ሊጎተት የሚችል ተንኮል አዘል ኮድ አለው።
በአቅርቦት ሰንሰለቱ ውስጥ ለክፍት ምንጭ ሶፍትዌር ደህንነት ስልቶች
እነዚህን አደጋዎች ለመቀነስ ድርጅቶች የሚከተሉትን ማድረግ አለባቸው፡
ተግባራዊ ማድረግ SCA: SCA መሣሪያዎች ክፍት ምንጭ ክፍሎችን እና አስተዳደርን በመለየት ላይ እንዲሰሩ ሊረዳዎት ይችላል፣ ይህም ድርጅትዎ በተረጋገጡ እና ደህንነታቸው በተጠበቁ ጥገኝነቶች ላይ ብቻ እንዲተማመን ያስችለዋል፣ በዚህም አደጋዎችን ይቀንሳል።
ጠንካራ የማረጋገጫ ሂደቶችን ተግባራዊ ማድረግ፡- ድርጅቶች በስርዓቶቻቸው ውስጥ ከማካተታቸው በፊት ኮዱን ለመመርመር እና አስቀድሞ የታወቁትን ድክመቶች ለመለየት ክፍሎችን መገምገም አለባቸው።
የማህበረሰብ ተሳትፎ ክፍት ምንጭ ያለው ማህበረሰብ ድርጅቶች የደህንነት ማስታወቂያዎችን እንዲያውቁ እንዲሁም ጥገኛ ለሆኑባቸው ሶፍትዌሮች መሻሻል አስተዋጽኦ እንዲያበረክቱ ሊረዳቸው ይችላል።
CI/CD Pipeline Security በሶፍትዌር አቅርቦት ሰንሰለቶች ውስጥ
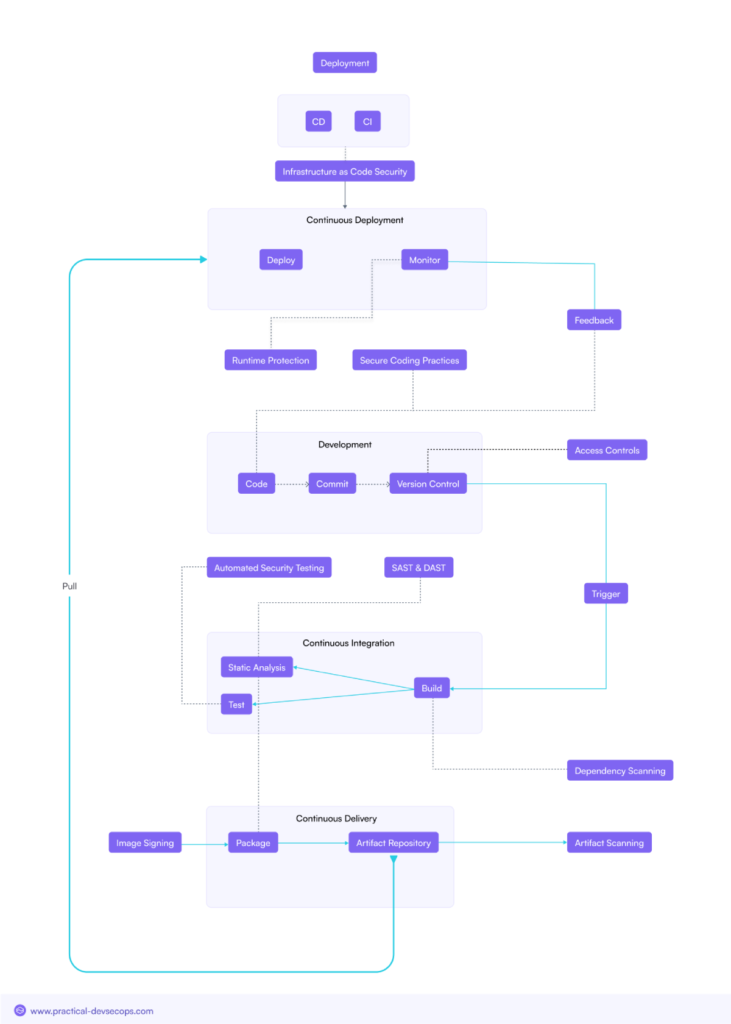
የጥበቃ አስፈላጊነት CI/CD Pipelines
CI/CD pipelineኤስ ለዘመናዊ የሶፍትዌር ልማት ወሳኝ ናቸው፣ ይህም የኮድ ለውጦችን በፍጥነት እንዲያቀርቡ ያስችላል። ሆኖም ግን፣ ወሳኝ ሚናቸው ለአጥቂዎች ዋና ኢላማ ያደርጋቸዋል። እነዚህን መጠበቅ pipelineዎች ተጋላጭነቶችን ወደሚያመነጩት የሶፍትዌር ምርቶች እንዳይገቡ ለመከላከል አስፈላጊ ነው።
የተለመዱ የጥቃት ቬክተሮች ኢላማ ማድረግ CI/CD Pipelines
- የተበላሹ የግንባታ አገልጋዮች፡ አጥቂዎች የግንባታ አገልጋዮችን ኢላማ ያደርጋሉ፣ በግንባታ ሂደቱ ወቅት ተንኮል አዘል ኮድ ይጭናሉ።
- ተንኮል አዘል ኮድ መርፌ፡ ኮድ በማንኛውም ደረጃ ላይ ገብቷል CI/CD pipeline እስከ ምርት ድረስ ሊሰራጭ ይችላል፣ ይህም የመጨረሻ ተጠቃሚዎችን ሊጎዳ ይችላል።
- የአቅርቦት ሰንሰለት ጠለፋ፡ አጥቂዎች በስርጭት ቻናሎች ውስጥ ቁጥጥር ይደረግባቸዋል CI/CD pipelineየተበላሹ ሶፍትዌሮችን ለደንበኞች እንዲያቀርቡ ያስችላቸዋል።
ደህንነትን ለመጠበቅ ምርጥ ልምዶች CI/CD Pipelines
በማስጠበቅ ላይ CI/CD pipelineድርጅቶች የሚከተሉትን ጨምሮ ምርጥ ልምዶችን መከተል አለባቸው፡
የኮድ ፊርማ፡ ሁሉንም ኮድ በዲጂታል መንገድ መፈረም መነሻውን እና ታማኝነቱን ያረጋግጣል።
ደህንነቱ የተጠበቀ የግንባታ አካባቢዎች፡ ያልተፈቀደ መዳረሻን ለመከላከል እና ተንኮል አዘል ኮድ የማስተዋወቅ ወሰንን ለመገደብ የግንባታ አካባቢዎችን ለይ።
የቅርስ ፊርማ እና ማረጋገጫ፡ ህጋዊ፣ ያልተለወጡ ሶፍትዌሮች ብቻ እንዲተገበሩ ሁሉንም የግንባታ ቅርሶች ይፈርሙ እና ያረጋግጡ።
የሶፍትዌር አቅርቦት ሰንሰለት አደጋዎችን ለመቀነስ የሚረዱ ስልቶች
አጠቃላይ Software Supply Chain Security ፕሮግራም
ለቢ2ቢ enterpriseዎች፣ የቅርብ ጊዜ የሶፍትዌር አቅርቦት ሰንሰለት ስጋቶችን ለመከላከል በመከላከል ላይ ያተኩሩ። ይህ ፕሮግራም የሶፍትዌር ልማት፣ የግዥ እና የስርጭት ሁሉንም ገጽታዎች የሚያካትት ሲሆን ቀጣይነት ባለው ክትትል እና ማሻሻያ ላይ ትኩረት ማድረግ አለበት።
የአደጋ ግምገማዎች እና ቅድሚያ መስጠት
ጥልቅ የአደጋ ግምገማዎችን ማካሄድ በጣም ወሳኝ የሆኑ የሶፍትዌር ክፍሎችን ለመለየት እና ቅድሚያ ለመስጠት ወሳኝ ነው። ትላልቅ አደጋዎች የት እንዳሉ በመረዳት ድርጅቶች ሀብቶችን በብቃት መመደብ እና ሊከሰቱ የሚችሉ ስጋቶችን ከመበዝበዝዎ በፊት መቀነስ ይችላሉ።
ደህንነቱ የተጠበቀ የሶፍትዌር ልማት ልምዶች
- ደህንነቱ የተጠበቀ የልማት የህይወት ዑደት (SDLC): በመተግበሪያው የህይወት ዑደት ውስጥ በእያንዳንዱ ደረጃ ደህንነትን ማሰማራት።
- ደህንነቱ የተጠበቀ ኮድ መስጠት፦ ኮዱን ደህንነቱ በተጠበቀ ሁኔታ መጠበቅ እና ደህንነትን ከግምት ውስጥ በማስገባት መጻፉን ማረጋገጥ። ማንኛውም አዲስ ኮድ ሲፈጠር ወይም ከመተግበሩ በፊት ምንም አይነት ተጋላጭነት ካለ ለማወቅ መሞከር አለበት።
የአቅርቦት ሰንሰለት የአደጋ አስተዳደር ሂደቶች
ውጤታማ የአቅርቦት ሰንሰለት ስጋት አስተዳደር የሚከተሉትን ያካትታል፡
- የሻጭ ስጋት ግምገማዎች፡ የአቅራቢዎች እና አቅራቢዎች የድርጅታዊ አሠራራቸውን የሚያሟሉ መሆናቸውን ለማረጋገጥ የደህንነት ልምዶችን መገምገም standards.
- የሶስተኛ ወገን ክትትል፡ የሶስተኛ ወገን ክፍሎችን ተጋላጭነቶችን እና ሊሆኑ የሚችሉ ስጋቶችን ያለማቋረጥ መከታተል።
የሶፍትዌር ቅንብር ትንተና (SCA) መሳሪያዎች
SCA መሳሪያዎች በሶፍትዌር አቅርቦት ሰንሰለት ውስጥ ያሉ ክፍት ምንጭ ክፍሎችን ለመለየት እና ለማስተዳደር እጅግ በጣም ጠቃሚ ናቸው። እነዚህ መሳሪያዎች ጊዜ ያለፈባቸውን ወይም ተጋላጭ የሆኑ ጥገኝነቶችን መለየት ይችላሉ፣ ይህም የብዝበዛ አደጋን ለመቀነስ ይረዳል።
ደህንነቱ የተጠበቀ የሶፍትዌር አቅርቦት እና ማሰማራት
አንድ እርምጃ ወደፊት ከወሰድን፣ ልማት ለደህንነት አስፈላጊ በሚሆንበት ጊዜ ሶፍትዌሩን ደህንነቱ በተጠበቀ ሁኔታ ማቅረብ እና ማሰማራት ቀዳሚው ቅድሚያ የሚሰጠው ጉዳይ እንደሚሆን ግልጽ ይሆናል።
የኮድ ፊርማ፡ ከማሰማራቱ በፊት የኮድ ምንጭን ማረጋገጥ ያስችላል።
የቅርስ ፍተሻ፡ በግንባታው ወቅት የተፈጠሩት ቅርሶች ከመሰማራታቸው በፊት ምንም ጉዳት የሌላቸው እና እንደተጠበቀው መሆናቸውን ያረጋግጡ።
ደህንነቱ የተጠበቀ ዝመናዎች ሁለቱም የሚያጋልጧቸውን የስነ-ምህዳር ተጋላጭነቶችን ይፈታሉ እና ሌሎች ፒሲዎችም ሊያታልሉት እንዳይችሉ በማዘመን ከሚከሰቱ ስጋቶች ጋር ለመራመድ የሚያስችል የዝማኔ መንገድ ይሰጣሉ።
የአደጋ ምላሽ እና የመልሶ ማግኛ ዕቅዶች
በመጨረሻም፣ ድርጅቶች ለሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች ምላሽ ለመስጠት እና ለማገገም ዝግጁ መሆን አለባቸው። ይህም ጥቃት በሚከሰትበት ጊዜ ሊወሰዱ የሚገባቸው እርምጃዎችን የሚዘረዝሩ የአደጋ ምላሽ ዕቅዶችን ማዘጋጀት እንዲሁም መደበኛ ስራዎችን በተቻለ ፍጥነት ወደነበረበት ለመመለስ የማገገሚያ ዕቅዶችን ያካትታል።
ተዛማጅ ደንቦች እና ኢንዱስትሪ Standards
የተለያዩ ደንቦች እና የኢንዱስትሪ ዘርፎች standardድርጅቶች የሶፍትዌር አቅርቦት ሰንሰለቶቻቸውን በማስጠበቅ ረገድ እንዲመሩ ለማድረግ የተዘጋጁ ናቸው። እነዚህም የሚከተሉትን ያካትታሉ፡
- NIST SP 800-161: በፌዴራል የመረጃ ስርዓቶች ውስጥ የአቅርቦት ሰንሰለት አደጋዎችን ለማስተዳደር መመሪያዎች።
- ISO/IEC 20243፡- ክፍት የታመነ የቴክኖሎጂ አቅራቢ StandardበICT አቅርቦት ሰንሰለት ውስጥ ያለውን ደህንነት የሚመለከት።
- ሲኤምኤምሲ (የሳይበር ደህንነት የብስለት ሞዴል ማረጋገጫ)፡ ማዕቀፍ የሆነ standardበመከላከያ ኢንዱስትሪ መሠረት የሳይበር ደህንነት ልምዶችን ይለካል።
መደምደሚያ
አሁን ከመቼውም ጊዜ በበለጠ፣ የ software supply chain security እየጨመረ በመጣው ዲጂታል ዓለም ውስጥ እጅግ በጣም አስፈላጊ ነው። የሶፍትዌር አቅርቦት ሰንሰለቶች አሁን እየጨመረ በሚሄድ ውስብስብነት እየተጋፈጡ በመሆናቸው፣ አደጋዎቹም ጨምረዋል። ድርጅቶች እነዚህ ስጋቶች እንዴት እንደሚሰሩ እና በቂ የደህንነት ስልቶችን በመረዳት ከአቅርቦት ሰንሰለት ጥቃቶች አስከፊ ውጤቶች ጥበቃ ማድረግ እና ደንበኞቻቸውን መጠበቅ ይችላሉ።
ድርጅቶች የደህንነት አቋማቸውን በየጊዜው መገምገም እና ከአደጋ መከላከል ጀምሮ ለአደጋ ቅነሳ ቅድመ ጥንቃቄ ማድረግ አለባቸው። CI/CD pipelineክፍት ምንጭ ክፍሎችን ለማስተዳደር እና የኢንዱስትሪ ደንቦችን ለማክበር። ይህም የበለጠ አስተማማኝ ሰንሰለት እንዲፈጥሩ እና የዲጂታል ዘመንን ከጊዜ ወደ ጊዜ እየተራቀቁ ያሉ የተራቀቁ ስጋቶችን እንዲቋቋሙ ያስችላቸዋል።
የሶፍትዌር አቅርቦት ሰንሰለትዎን ከሚጨምሩ ስጋቶች ለመጠበቅ ዝግጁ ነዎት? የደህንነት ክህሎታቸውን ከሚከተሉት ጋር ካሻሻሉ በሺዎች የሚቆጠሩ የደህንነት ባለሙያዎች ጋር ይቀላቀሉ ተግባራዊ የDevSecOps የምስክር ወረቀቶች. ዛሬውኑ ይመዝገቡ እና የደህንነት ክህሎቶችዎን ያሻሽሉ።
ተደጋግመው የሚጠየቁ ጥያቄዎች
በሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች ውስጥ በብዛት ጥቅም ላይ የሚውሉት የጥቃት ቬክተሮች ምንድናቸው?
የተለመዱ የጥቃት ቬክተሮች በግንባታ ሂደት ውስጥ ተንኮል አዘል ኮድ ማስገባት፣ በክፍት ምንጭ ሶፍትዌር ውስጥ ያሉ ጥገኝነቶችን ማበላሸት እና የሶፍትዌር ስርጭት ቻናሎችን መጥለፍ የተበላሹ ዝመናዎችን ለማቅረብ ያካትታሉ።
ድርጅቶች በአቅርቦት ሰንሰለቱ ውስጥ ክፍት ምንጭ ሶፍትዌሮቻቸውን እንዴት ማረጋገጥ ይችላሉ?
ድርጅቶች የሶፍትዌር ቅንብር ትንተናን በመተግበር ክፍት ምንጭ ክፍሎችን ደህንነት መጠበቅ ይችላሉ (SCA) መሳሪያዎችን፣ ለክፍት ምንጭ ሶፍትዌሮች ጠንካራ የማጣሪያ ሂደቶችን ማቋቋም፣ እና ስለ ደህንነት ጉዳዮች መረጃ ለማግኘት በክፍት ምንጭ ማህበረሰብ ውስጥ በንቃት መሳተፍ።
ደህንነትን ለመጠበቅ በጣም ጥሩ ዘዴዎች ምንድናቸው? CI/CD pipelineከሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች s?
ምርጥ ልምዶች የግንባታ አካባቢዎችን መጠበቅ፣ ኮድ እና የቅርስ ፊርማ መተግበር እና ከማሰማራቱ በፊት የሁሉም የሶፍትዌር አካላት ትክክለኛነት በየጊዜው ማረጋገጥን ያካትታሉ።
ድርጅቶች ለሶፍትዌር አቅርቦት ሰንሰለታቸው ውጤታማ የአደጋ ግምገማዎችን እንዴት ማድረግ ይችላሉ?
ውጤታማ የአደጋ ግምገማዎች ወሳኝ የሶፍትዌር ክፍሎችን መለየት እና ቅድሚያ መስጠት፣ የአቅራቢዎችን የደህንነት ልምዶች መገምገም እና ሊሆኑ የሚችሉ ተጋላጭነቶችን በተመለከተ የሶስተኛ ወገን ክፍሎችን ያለማቋረጥ መከታተልን ያካትታሉ።
የአጠቃላይ አጠቃላይ ዋና ዋና ነገሮች ምንድናቸው? software supply chain security ፕሮግራም?
ቁልፍ አካላት ደህንነታቸው የተጠበቀ የልማት ልምዶችን መተግበር፣ መደበኛ የአደጋ ግምገማዎችን ማካሄድ፣ ክፍት ምንጭ ክፍሎችን ማስተዳደር እና ደህንነትን መጠበቅን ያካትታሉ። CI/CD pipelineዎች፣ እና የክስተት ምላሽ እና የማገገሚያ ዕቅዶችን ማቋቋም።
