






1. መግቢያ፡ የሶፍትዌር ደህንነት አሁንም አስፈላጊ የሆነው ለምንድን ነው?
የሶፍትዌር ደህንነት ማለት ኮድዎን እና ለመገንባት የሚያገለግሉ መሳሪያዎችን መጠበቅ ማለት ነው። ልማት በፍጥነት እየጨመረ እና በሶስተኛ ወገን ኮድ እና አውቶሜሽን ላይ የበለጠ ጥገኛ እየሆነ ሲሄድ የሶፍትዌር አቅርቦት ሰንሰለቱ ዋና የጥቃት ገጽታ ይሆናል። እየጠየቁ ከሆነ የሶፍትዌር ደህንነት ምንድን ነው፣ ሳንካዎችን ማስተካከል ብቻ አይደለም—አስተማማኝ ያልሆኑ ኮዶችን መከላከል፣ ምስጢሮችን ደህንነቱ የተጠበቀ ማድረግ እና ደህንነትን መጠበቅ ነው CI/CD pipelineከመጀመሪያው ጀምሮ።
ጥቃቶች አሁን እንደ የምንጭ ቁጥጥር እና የግንባታ ስርዓቶች ያሉ የመጀመሪያ ደረጃዎችን ኢላማ ያደርጋሉ። በዚህም ምክንያት የሶፍትዌር ደህንነት ሶፍትዌር ከፔሪሜትር መከላከያዎች በላይ መሄድ እና አጠቃላይ የልማት ሂደቱን መሸፈን አለበት።
አደጋዎች እየጨመሩ ሲሄዱ እና እንደ DORA እና NIS2 ያሉ ደንቦች ተግባራዊ ሲሆኑ፣ የአቅርቦት ሰንሰለትዎን ማስጠበቅ አማራጭ አይደለም። ይህ መመሪያ የሚከተሉትን ይረዳዎታል፡
- በተግባር የሶፍትዌር ደህንነትን መረዳት
- አጥቂዎች የሶፍትዌር አቅርቦት ሰንሰለትን እንዴት ሰርገው እንደሚገቡ ይወቁ
- እያንዳንዱን የእድገት ደረጃ ለማረጋገጥ ምርጥ ልምዶችን ይተግብሩ
እስቲ ወደ ውስጥ እንገባለን.
2. የሶፍትዌር ደህንነት ምንድን ነው እና ለሶፍትዌር አቅርቦት ሰንሰለት አስፈላጊ የሆነው ለምንድነው?
የደህንነት ሶፍትዌር በመሠረቱ፣ በእውነተኛ ዓለም ውስጥ ለሚከሰቱ ስጋቶች መቋቋም የሚችል ሶፍትዌር መገንባት እና ማቆየት ማለት ነው። በሌላ አነጋገር፣ በልማት መጨረሻ ላይ ስካነሮችን ማስኬድ ብቻ አይደለም - ይልቁንም ከጅምሩ ጀምሮ ደህንነትን ወደ ሂደቱ መንደፍ ነው።
የሶፍትዌር ደህንነት ምንድን ነው?
የሶፍትዌር ደህንነት ሶፍትዌርን ከድክመቶች፣ ካልተፈቀደ መዳረሻ እና ከተንኮል አዘል ጥቃቶች ለመጠበቅ የሚያስችል የመንደፍ፣ የማልማት እና የመጠበቅ ልምምድ ነው።
በሶፍትዌሩ ውስጥ የደህንነት መሰረታዊ መርሆዎች SDLC
- ደህንነቱ የተጠበቀ ኮድ በመጻፍ ላይ
- ጥገኝነቶችን በአስተማማኝ ሁኔታ ማስተዳደር
- የእርስዎን ደህንነት CI/CD pipelines
- ያልተፈቀዱ ለውጦችን ወይም መዳረሻን መከላከል
- ምስጢሮችን እና ሚስጥራዊ መረጃዎችን ከምንጭ ቁጥጥር ውጭ ማድረግ
እያንዳንዳቸው እነዚህ ልምዶች ከልማት እስከ ማሰማራት ድረስ በሶፍትዌር አቅርቦት ሰንሰለት ውስጥ ያለውን አደጋ ለመቀነስ ይረዳሉ።
በኢንዱስትሪው መሠረት የሶፍትዌር ደህንነት ምንድን ነው? standards
- ወደ መሠረት ክፍት የድር መተግበሪያ ደህንነት ፕሮጀክት (OWASP), የሶፍትዌር ደህንነት ማለት ከጅምሩ ደህንነቱ የተጠበቀ ሶፍትዌር የመገንባት ሂደት ነው - በሰዎች፣ በሂደት እና በቴክኖሎጂ ላይ ማተኮር።
- የካርኔጊ ሜሎን የCERT ክፍል በተንኮል አዘል ጥቃት ስር በትክክል መስራቱን ለመቀጠል ሶፍትዌርን መንደፍ እና መተግበር እንደሆነ ይገልጸዋል።
- የ ብሔራዊ ተቋም Standardኤስ እና ቴክኖሎጂ (NIST) ሶፍትዌሩን ካልተፈቀደ መዳረሻ፣ አጠቃቀም፣ ይፋ ማድረግ፣ መስተጓጎል ወይም ማሻሻያ እንደሚከላከል ይገልጻል።
እያንዳንዱ በተለያዩ አቅጣጫዎች ላይ የሚያተኩር ቢሆንም፣ የተጋራው መልእክት ግልጽ ነው፡ የሶፍትዌር ደህንነት ቀደም ብሎ መጀመር እና በልማት ሂደት ውስጥ ቅድሚያ የሚሰጠው መሆን አለበት።
የሶፍትዌር ደህንነትን ከገለጽን በኋላ፣ ከመተግበሪያ ደህንነት ጋር እናወዳድረው፣ እና ልዩነቱን መረዳት ለምን አስፈላጊ እንደሆነ እናብራራ።
3. የሶፍትዌር ደህንነት ከመተግበሪያ ደህንነት ጋር ሲነጻጸር
የሶፍትዌር ደህንነት እና የመተግበሪያ ደህንነት ብዙ ጊዜ ቢደበላለቁም፣ የተለያዩ ችግሮችን ይፈታሉ። ስለዚህ፣ እንዴት እንደሚደራረቡ - እና የት እንደማይደራረቡ - መረዳት ቡድኖች በትክክለኛው ደረጃ ላይ ትክክለኛ ጥበቃዎችን ተግባራዊ እንዲያደርጉ ይረዳል።
የማመልከቻ ደህንነት፡ በመጨረሻው መስመር ላይ መከላከያ
የመተግበሪያ ደህንነት ሶፍትዌሩ ከተገነባ በኋላ ላይ ያተኩራል። አፕሊኬሽኖችን ከጥቃት ለመጠበቅ ያለመ ሲሆን የሚከተሉትን ያካትታል፡
- የቁርጭምጭሚት ሙከራ
- የማረጋገጫ እና የመዳረሻ ቁጥጥር
- የድር መተግበሪያ ፋየርዎሎች
- የሩጫ ጊዜ ክትትል እና ጥገና
ይህ ከ ጋር ይጣጣማል የ OWASP መተግበሪያ ደህንነት ማረጋገጫ Standard (ASVS)፣ በተሰማሩ አፕሊኬሽኖች ውስጥ ደህንነቱ የተጠበቀ ተግባር እና አርክቴክቸር መስፈርቶችን የሚያስቀምጥ።
የሶፍትዌር ደህንነት፡ በዲዛይን መከላከያ
የመተግበሪያ ደህንነት ምላሽ ሰጪ በሚሆንበት ጊዜ፣ የሶፍትዌር ደህንነት ቅድመ-ዝግጅት ነው። ቀደምት ደረጃዎችን ይሸፍናል—የኮድ አጻጻፍ፣ የጥገኝነት አስተዳደር፣ pipeline ታማኝነት እና ሌሎችም። ይህንን በክፍል 2 በዝርዝር ሸፍነነዋል፣ ነገር ግን ዋናው መፍትሔ ይህ ነው፡
🖋️ የደህንነት ሶፍትዌር ደህንነቱ በተጠበቀ ሁኔታ መገንባትን ያካትታል። የመተግበሪያ ደህንነት ማለት ደህንነቱ በተጠበቀ ሁኔታ መስራትን በተመለከተ ነው።.
NIST በሴኩዌት ሶፍትዌሩ ላይ እንዳብራራው የልማት ማዕቀፍዘመናዊ ስጋቶች ደህንነት በሂደቱ ውስጥ እንዲካተት ይጠይቃሉ - በኋላ ላይ መቆም የለበትም።
ሁለቱም አቀራረቦች የሶፍትዌር አቅርቦት ሰንሰለትን እንዴት እንደሚነኩ
ሁለቱም አቀራረቦች ወሳኝ ናቸው። ነገር ግን ስጋቶችን ቀደም ብሎ ማስቆም ከተሰማሩ በኋላ ከማስተካከል ይልቅ ፈጣን፣ ርካሽ እና የበለጠ ውጤታማ ነው።
ለምሳሌ:
- በግንባታ ሂደትዎ ውስጥ የተገባ ተንኮል አዘል ፓኬጅ በፋየርዎል አይያዝም።
- በጂት ውስጥ የፈሰሰ ምስጢር commit በአሂድ ጊዜ ቅኝት ላይ ላይታይ ይችላል።
ይህ ለውጥ ብዙ ድርጅቶች እንደ ሙሉ የህይወት ዘመን የደህንነት መድረኮችን እየተጠቀሙ ያሉት ለዚህ ነው ዚጌኒየሶፍትዌር አቅርቦት ሰንሰለትን ከኮድ ወደ ደመና በማስጠበቅ ሁለቱንም ዘርፎች የሚያገናኝ።
4. በሶፍትዌር አቅርቦት ሰንሰለት ውስጥ ያሉ ስጋቶችን መረዳት
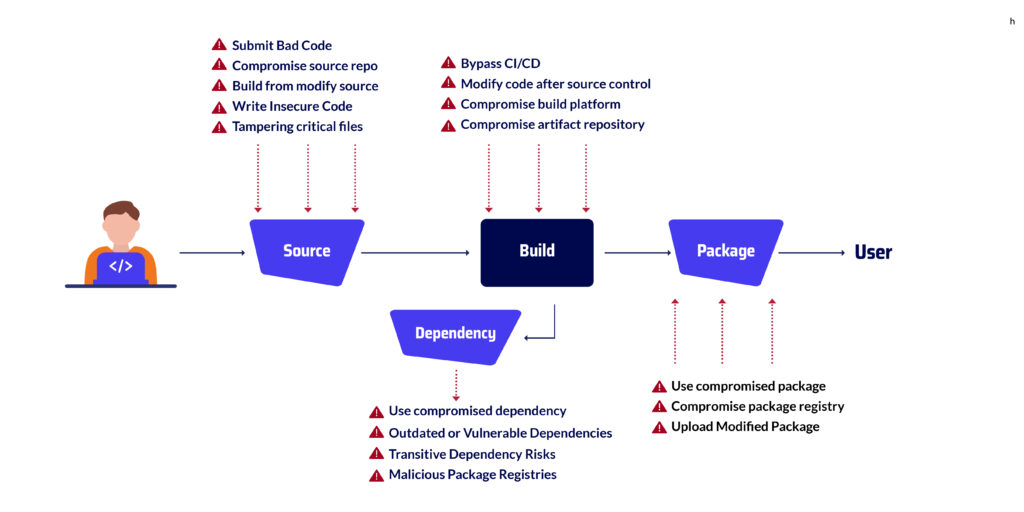
ስርዓቶችዎን በብቃት ለመጠበቅ፣ በመጀመሪያ በሶፍትዌር አቅርቦት ሰንሰለት ውስጥ ስጋቶች የት እንደሚፈጠሩ መረዳት በጣም አስፈላጊ ነው። ይህ ሰንሰለት ከጽሑፍ ኮድ እስከ ምርት ውስጥ ሶፍትዌርን እስከ ማሰማራት እና ማስተዳደር ድረስ ያለውን እያንዳንዱን ደረጃ ያካትታል፣ እና እያንዳንዱ ደረጃ የተለያዩ አደጋዎችን ያስከትላል። ይህንን በአእምሯችን ይዘን፣ ቁልፍ ደረጃዎችን እና የሚያስተዋውቋቸውን ልዩ ተጋላጭነቶች እንከፋፍል።
የምንጭ ደረጃ፡ የሶፍትዌር ደህንነት የሚጀመርበት ቦታ
ኮድ የሚፈጠርበት፣ የሚገመገምበት እና የሚገመገምበት ቦታ ይህ ነው። commitቴድ። ሆኖም፣ በዚህ መጀመሪያ ላይ እንኳን፣ ማስፈራሪያዎች ቀድሞውኑ አሉ። ለምሳሌ፡
- ተንኮል አዘል አስተዋጽዖ አበርካቾች ወይም የፊደል አጻጻፍ የተሳሳቱ ፓኬጆች አደገኛ ኮድ ሊያስተዋውቁ ይችላሉ
- የተሳሳተ የጂት ማከማቻዎች ሚስጥራዊ ውቅሮችን ሊያጋልጡ ይችላሉ
- ገንቢዎች አንዳንድ ጊዜ commit በአጋጣሚ ምስጢሮች፣ ስርዓቶችን አደጋ ላይ የሚጥል
→ ተጨማሪ ያስሱ፦ በምንጭ ደረጃ ላይ ያሉ ስጋቶች
የጥቅል ደረጃ፡ የሶስተኛ ወገን ስጋትን ማስተዳደር
የጥገኝነት አስተዳደር አስፈላጊ ቢሆንም አደገኛም ነው። አጥቂዎች ብዙውን ጊዜ የሚከተሉትን ይጠቀማሉ፦
- ተመሳሳይ ስም ያላቸውን ቤተ-መጻሕፍት በመጠቀም የጥገኝነት ግራ መጋባት ጥቃቶች
- አሁንም በስፋት ጥቅም ላይ የሚውሉ ጊዜ ያለፈባቸው ወይም ተጋላጭ የሆኑ ክፍት ምንጭ ፓኬጆች
- ያልተጣራ ማረጋገጫ ሳይደረግ የተዋሃደ ያልተረጋገጠ የሶስተኛ ወገን ኮድ
→ በጥልቀት ዘልለው ይግቡ፡ በፓኬጅ ደረጃ ላይ ያሉ ስጋቶች
የግንባታ ደረጃ፡ ደህንነትን ማስጠበቅ CI/CD የስራ ፍሰት
ያንተ CI/CD pipeline ኮድን ያጠናቅራል እና ሊተገበሩ የሚችሉ ቅርሶችን ያመርታል። እንደ አለመታደል ሆኖ፣ ውስብስብነቱ ማራኪ ኢላማ ያደርገዋል። የተለመዱ ችግሮች የሚከተሉትን ያካትታሉ፡
- ያልተስተዋሉ የተዛቡ ግንባታዎች ወይም ያልተፈረሙ ሁለትዮሽ ግንባታዎች
- ደህንነታቸው ያልተጠበቀ ወይም የተጎዱ የራስ-ሰር ስክሪፕቶች
- ነባሪ ወይም ያልተረጋገጡ የአካባቢ ተለዋዋጮች
ማሰማራት እና መስራት፡ የመጨረሻው - ግን ብቸኛው አይደለም - የፊት መስመር
አንዴ ከተመረተ በኋላ አፕሊኬሽኖች አሁንም ተጋላጭ ናቸው። ቀደም ብለው ተንኮል አዘል ኮድ የጫኑ አጥቂዎች ከትግበራ በኋላ ሊያነቃቁት ይችላሉ፣ ብዙውን ጊዜ ባህላዊ የፍተሻ ዘዴዎችን በመሸሽ። በዚህም ምክንያት፣ የሩጫ ጊዜ ደህንነት በአጠቃላይ የአቀማመጥዎ ወሳኝ አካል ሆኖ ይቀጥላል።
→ ምሳሌዎችን ይመልከቱ፡- ታዋቂ የአቅርቦት ሰንሰለት ስምምነት ጥቃቶች
የአቅርቦት ሰንሰለቱን ለማስጠበቅ ምስላዊነት ለምን ቁልፍ ነው?
ሁሉንም ነገር ከግምት ውስጥ በማስገባት፣ ብዙ ቡድኖች ኮዳቸው በእያንዳንዱ ደረጃ እንዴት እንደሚያልፍ ግልጽ የሆነ ግንዛቤ የላቸውም። ይህ የታይነት እጥረት አጥቂዎች ለመጠቀም የሚጓጉትን ዓይነ ስውር ቦታዎች ይፈጥራል። ለዚህም ነው የሶፍትዌር አቅርቦት ሰንሰለት ምስላዊ መሳሪያዎች አስፈላጊ የሆኑት። የሚከተሉትን እንዲያደርጉ ያስችሉዎታል፡
- በእርስዎ ውስጥ ያሉትን እያንዳንዱን ክፍል፣ ሂደት እና ባለድርሻ አካላት ካርታ ይስሩ pipeline
- ደካማ ነጥቦችን እና የስርዓት ጉድለቶችን መለየት
- ጉዳዮችን ወደ መነሻቸው በግልፅ እና በራስ መተማመን ይከታተሉ
→ ተጨማሪ ይወቁ፡ የኤስኤስሲ ቪዥዋላይዜሽንን በደንብ መቆጣጠር
ይህ በተቀረጸው ሰነድ ውስጥ እንዲካተት ከፈለጉ ወይም የሚከተሉትን ክፍሎች ለተመሳሳይ ቃና እና መዋቅር እንደገና ለመስራት እገዛ ከፈለጉ ያሳውቁኝ።
5. የሶፍትዌር ደህንነት ምርጥ ልምዶች፡- በስራ ፍሰትዎ ውስጥ ጥበቃን መገንባት
ጠንካራ የሶፍትዌር ደህንነት የሚመጣው በመጨረሻ ደቂቃ ጥገናዎች አይደለም - ደህንነቱ የተጠበቀ ልምዶችን ቀደም ብሎ እና በተከታታይ ከመገንባት ነው። እንደ እውነቱ ከሆነ፣ በጣም ውጤታማ የሆኑት ቡድኖች በመጨረሻ ደህንነትን አያግዱም፤ ይልቁንም፣ በጠቅላላው የእድገት ዑደታቸው ውስጥ ይክተቱታል። ይህ ቅድመ ዝግጅት ያለው አካሄድ የሶፍትዌር አቅርቦት ሰንሰለቱን ከውስጥ ወደ ውጭ ይጠብቃል - ቡድኖችን ሳይቀንስ።
የስራ ፍሰትዎን ከልማት እስከ ማሰማራት ድረስ ለመጠበቅ የሚረዱ አስፈላጊ ልምዶች ከዚህ በታች ቀርበዋል፡
ደህንነቱ በተጠበቀ ልማት ወደ ግራ ይቀያይሩ
በመጀመሪያ ደረጃ፣ ችግሮችን ቀደም ብሎ መያዝ ጊዜን ይቆጥባል እና ተጋላጭነትን ይከላከላል። ደህንነትን በቀጥታ ከልማት ጋር ያዋህዱ፦
- ደህንነቱ የተጠበቀ ኮድ ማስፈጸም standards
- የማይንቀሳቀስ የመተግበሪያ ደህንነት ሙከራን በማስኬድ ላይ (SAST) በእውነተኛ ጊዜ
- በማገድ ላይ commitሚስጥሮችን ወይም ከፍተኛ አደጋ ያላቸውን የኮድ ቅጦችን የሚያካትቱ
ይህ አካሄድ የሶፍትዌር ደህንነት የሚጀምረው ከገንቢው ነው - ከኦዲተሩ ሳይሆን።
ጥቅም SCA ተደራሽ እና EPSS ያለው
እያንዳንዱን CVE ከመከታተል ይልቅ፣ አስፈላጊ በሆኑት ነገሮች ላይ ያተኩሩ። የሶፍትዌር ቅንብር ትንተናን ይጠቀሙ (SCA) የሚከተሉትን መሳሪያዎች
- በኮድዎ ውስጥ የትኞቹ ተጋላጭነቶች በትክክል ሊደረስባቸው እንደሚችሉ ያድምቁ
- በExploit Prediction Scoring System (EPSS) መለኪያዎች ላይ ተመስርተው ለአደጋዎች ቅድሚያ ይስጡ
በዚህም ምክንያት፣ ቡድኖችዎ ተዛማጅ ያልሆኑ ድምፆችን ችላ በማለት ሊበዘበዝ የሚችለውን በፍጥነት ያስተካክላሉ።
የሚስጥር ተጋላጭነትን ይከላከሉ
ሌላ ቁልፍ ነጥብ፡ እንደ ቶከን፣ ምስክርነቶች እና የኤፒአይ ቁልፎች ያሉ ምስጢሮች በምንጭ ኮድዎ ውስጥ አይካተቱም። ምስጢሮችን ከመፍጠራቸው በፊት ለማግኘት እና ለማገድ አውቶማቲክ ስካነሮችን ይጠቀሙ። commitቴድ። እና አንድ ሰው ቢፈስስ? ወዲያውኑ አሽከርክረው የኦዲት ዱካዎችን ለማግኘት ክስተቱን ይመዝግቡ።
የእርስዎን ቆልፍ CI/CD Pipelines
እኩል አስፈላጊ ነው፣ የእርስዎ pipelineኤስ እንደ የምርት ስርዓቶች መታየት አለበት። ይህ ማለት፡
- ዝቅተኛ መብት ያለው መዳረሻን ማስፈጸም
- ሁሉንም የግንባታ ቅርሶች መፈረም እና ማረጋገጥ
- ከመጠቀምዎ በፊት መሳሪያዎችን እና ተሰኪዎችን ማረጋገጥ
ይህንን በአእምሯችን ይዘን፣ CI/CD ሂደቱ ከውስጣዊ እና ውጫዊ ጣልቃገብነቶች በጣም ጠንካራ የመከላከያ መስመርዎ ይሆናል።
በእውነተኛ ጊዜ ውስጥ ከአኖማሊ ምርመራ ጋር ክትትል ያድርጉ
ጠንካራ ቁጥጥሮች ቢኖሩም እንኳን ክትትል ወሳኝ ነው። የሚከተሉትን ለመለየት የአኖማሊ ምርመራን ይጠቀሙ፦
- በኮድ ወይም ውቅር ላይ ያልተጠበቁ ለውጦች
- አጠራጣሪ commit ጠባይ
- ከመደበኛው የመነሻ መስመር ውጭ ያሉ ቅጦችን የመዳረስ ችሎታ
የእውነተኛ ጊዜ ታይነት ችግሮችን እንዲያቆሙ ያስችልዎታል ከዚህ በፊት እነሱ ክስተቶች ይሆናሉ።
በህይወት ዑደት ውስጥ በራስ-ሰር ተገዢነት
በመጨረሻም፣ የቁጥጥር ዝግጁነትን ችላ አትበሉ። የደህንነት መቆጣጠሪያዎችን በራስ-ሰር ማድረግ ጥሩ ልምዶችን ከማስፈጸም ባለፈ እንደ DORA፣ NIS2 እና ሌሎች ማዕቀፎች ካሉ ተገዢነት ጋር እንዲጣጣም ይረዳል። የመሳሪያዎችዎ የሚከተሉትን ማድረግ እንደሚችሉ ያረጋግጡ፡
- በተለያዩ ደረጃዎች አውቶማቲክ ፍተሻዎችን ያሂዱ
- ማስረጃዎችን እና መዝገቦችን ይሰብስቡ
- በኦዲት ወቅት የቁጥጥር ሽፋንን ያሳዩ
እንዲህ በማድረግ፣ ተገዢነት ደህንነቱ የተጠበቀ ምህንድስና ውጤት ይሆናል - እንቅፋት አይደለም።
ደህንነቱ የተጠበቀ የሶፍትዌር ልማት፡ 8 ምርጥ ልምዶች
አስተማማኝነትን ለማሻሻል፣ አደጋዎችን ለመቀነስ እና የሶፍትዌር አስተማማኝነትን ለማረጋገጥ ለደህንነት ሶፍትዌር ልማት ምርጥ ልምዶችን ያግኙ።
6. ለዘመናዊ የሶፍትዌር ደህንነት አስፈላጊ መሣሪያዎች
እውነቱን እንነጋገር - ሰዎችና ሂደቶች አስፈላጊ ናቸው፣ ነገር ግን የደህንነት ሶፍትዌርን እውነተኛ የሚያደርጉት መሳሪያዎች ናቸው። ያለ አውቶሜሽን እና ታይነት፣ መከታተል ፈጽሞ የማይቻል ነው። እና የሶፍትዌር አቅርቦት ሰንሰለት በጣም ብዙ የሚንቀሳቀሱ ክፍሎች ስላሉት፣ የመሳሪያዎ ኮድዎን ብቻ ሳይሆን ተጨማሪ ነገሮችን መሸፈን አለበት።
ከዚህ በታች እያንዳንዱ ዘመናዊ ቡድን ሊጠቀምባቸው የሚገቡ መሳሪያዎችን ዝርዝር መግለጫ ነው። ምርጥ ልምዶች ስለሆኑ ብቻ ሳይሆን ጊዜን ስለሚቆጥቡ፣ አደጋን ስለሚቀንሱ እና ተገዢነትን ቀላል ስለሚያደርጉ ነው።
የማይንቀሳቀስ እና ተለዋዋጭ የመተግበሪያ ደህንነት ሙከራ (SAST እና DAST)
መጀመር, SAST መሳሪያዎች ኮድዎን ከመስራቱ በፊት ይቃኛሉ። እንደ SQL injection፣ ደህንነቱ ያልተጠበቀ አመክንዮ ወይም ምስጢሮችን በቀላል ጽሑፍ ውስጥ ይይዛሉ - በልማት ጊዜ እንጂ በኋላ አይደለም።
ይህ በእንዲህ እንዳለ, የመጨረሻ የተለየ አካሄድ ይወስዳል። የቀጥታ መተግበሪያዎችዎን ከውጭ ይፈትሻል፣ እንደ የተሰበሩ የመዳረሻ መቆጣጠሪያዎች ወይም የተጋለጡ የመጨረሻ ነጥቦች ያሉ እውነተኛ ጥቃቶችን በማስመሰል።
ሁለቱም ጠቃሚ ናቸው። ነገር ግን አንድ ላይ ሆነው በዲዛይን የተጠበቀ እና በምርት ላይ ደህንነቱ የተጠበቀ ሶፍትዌር እንዲገነቡ እና እንዲያሄዱ ይረዱዎታል።
የሶፍትዌር ቅንብር ትንተና (SCA)
ዛሬ ሁሉም ማለት ይቻላል መተግበሪያዎች በክፍት ምንጭ ላይ የተመሰረቱ ናቸው። ይህ ለፍጥነት በጣም ጥሩ ነው - ግን ሁልጊዜ ለደህንነት አይደለም።
SCA መሣሪያዎች የሶስተኛ ወገን ጥገኝነቶችዎን እና ቤተ-መጻሕፍትዎን ለሚታወቁ ተጋላጭነቶች ይቃኙ። ነገር ግን ምርጡዎቹ ከዚያ በላይ ይሄዳሉ። ይጠቀማሉ የተደራሽነት ትንተና ኮድዎ በእርግጥ ተጋላጭ ተግባርን ይጠራ እንደሆነ ለማየት። እና ከ የEPSS ውጤቶችበዱር ውስጥ ምን ጥቅም ላይ ሊውል እንደሚችል የተሻለ ግንዛቤ ያገኛሉ።
በሌላ አነጋገር፣ ስለተበላሸው ነገር ብቻ አይደለም፤ በእርግጥ አደገኛ ስለሆነው ነገር ነው።
መሠረተ ልማት እንደ ኮድ (IaC) ደህንነት
መሠረተ ልማት አሁን በኮድ ስለተጻፈ፣ ሊገመገም፣ ሊገለጽ እና - አዎ - ሊበዘበዝ ይችላል። እዚህ ላይ ነው IaC security ወደ ውስጥ ገባ.
እነዚህ መሳሪያዎች የTerraform፣ Helm ወይም Kubernetes ፋይሎችዎን በመቃኘት፣ እንደ ከመጠን በላይ የተፈቀደ ሚናዎች፣ ክፍት ወደቦች ወይም የጎደሉ መቆጣጠሪያዎችን ከመስራትዎ በፊት ለመያዝ ያግዝዎታል።
በዚህም ምክንያት፣ የደመና ቅንብሮችዎ ንጹህ፣ ወጥነት ያለው እና ተገዢ ሆነው ይቆያሉ።
Application Security Posture Management (ASPM)
የደህንነት መሳሪያዎች ጫጫታ ሊፈጥሩ ይችላሉ። ማንቂያዎች ይከማቻሉ፣ እና ምን አስፈላጊ እንደሆነ ለማወቅ አስቸጋሪ ነው። ለዚህም ነው ASPM መድረኮች አሉ።
ከእርስዎ የኮድቤዝ፣ ጥገኞች፣ CI/CD pipelineዎች፣ እና የደመና አካባቢዎችን - ከዚያም ጉዳዮችን በእውነተኛ አደጋ ላይ በመመስረት ቅድሚያ ይሰጣሉ። የማረጋገጫ ዝርዝሮችን ብቻ ሳይሆን አውድ ያገኛሉ።
አቅርቦትን ሳያዘገዩ ደህንነትን ለማስተዳደር እየሞከሩ ከሆነ፣ ASPM ን ው dashboard እንደሚያስፈልግህ አታውቅም ነበር።
የምስጢር ምርመራ እና ያልተለመደ ምርመራ
እውነቱን እንነጋገር፡ የሚስጥር መፍሰስ። የኤፒአይ ቁልፎች፣ ቶከኖች እና ምስክርነቶች አሁንም ይገኛሉ commitልምድ ባላቸው ቡድኖችም ጭምር እንደገና እንዲቆዩ ተደርጓል።
የሚስጥር ማወቂያ መሳሪያዎች መጀመሪያ ላይ ይህ እንዳይከሰት ያቆማሉ። እና የሆነ ነገር ከተሳሳተ፣ ያልተለመደ መለየት ብልሹነትን ያስወግዳል - ያልተለመዱ ለውጦችን፣ የተበላሹ ግንባታዎችን ወይም እንግዳ ነገሮችን መጠቆም commit ንድፎች.
እነዚህ መሳሪያዎች አንድ ላይ ሆነው፣ ለእርስዎ የእውነተኛ ጊዜ ግንዛቤን ይጨምራሉ pipeline.
ለምን ሁሉም ነገር አስፈላጊ ነው።
እነዚህ ጥሩ ነገሮች ብቻ አይደሉም። ለማንኛውም ቡድን የደህንነት ሶፍትዌርን በቁም ነገር የሚመለከት መሰረታዊ ነገር ናቸው። አጥቂዎች የእርስዎን ማከማቻ ሊመቱ ሲችሉ፣ የእርስዎ pipelineወይም የሶስተኛ ወገን ፓኬጆችዎን፣ አጠቃላይ ሽፋን ያስፈልግዎታል።
እንደ Xygeni ያሉ መሳሪያዎች ይህንን ሁሉ ወደ አንድ መድረክ ያመጣሉ። ስለዚህ ነገሮችን አንድ ላይ ከማስፋት ይልቅ፣ ከኮድ እስከ ደመና ሙሉ ታይነትን ያገኛሉ - በራስ-ሰር፣ በማንቂያዎች እና በእውነተኛ ጊዜ ጥበቃ አብሮገነብ።
7. የሚመከሩ ግብዓቶች በ የሶፍትዌር ደህንነት ና የአቅርቦት ሰንሰለት ጥበቃ
ውጫዊ መመሪያዎች እና Standards
እነዚህ ግብዓቶች በዚህ መመሪያ ውስጥ ለተገለጹት ስልቶች ተግባራዊ ማሟያ ይሰጣሉ።
8. መደምደሚያ፡ የሶፍትዌር ደህንነት ለንግድ ቀጣይነት መሰረት የሆነው ለምንድን ነው?
እስቲ እንጠቅሰው። በዛሬው የስጋት ገጽታ፣ አጥቂዎች ምርትን መጠበቅ በማይችሉበት እና በመሳሪያ ሰንሰለትዎ ውስጥ በየትኛውም ቦታ ሊመቱ በሚችሉበት፣ የሶፍትዌር ደህንነት ጥሩ ነገር ብቻ አይደለም፤ አስፈላጊ ነው። የእርስዎ ግንባታ፣ ጥገኝነት ወይም CI/CD pipelineዎች ጥበቃ አይደረግላቸውም፣ ኮድህም እንዲሁ ጥበቃ አይደረግለትም።
በተለየ መንገድ ለማስቀመጥ የደህንነት ሶፍትዌር ለቡድንዎ ንግዱን አደጋ ላይ ሳይጥሉ በፍጥነት እንዲልክ በራስ መተማመንን የሚሰጠው ነው። ይህንን ለማድረግ የሚፈቅድልዎት ይህ ነው፡
- ችግሮች ወደ ምርት ከመምጣታቸው በፊት ይቆጣጠሩ
- እንደ DORA እና NIS2 ካሉ ማዕቀፎች ጋር መጣጣምን ያረጋግጡ
- የሆነ ነገር ሲያልፍ በፍጥነት ማገገም
ከሁሉም በላይ፣ እንዴት እንደሚጠብቁት ነው የሶፍትዌር አቅርቦት ሰንሰለት ከጫፍ እስከ ጫፍ። ስትረዱ። የሶፍትዌር ደህንነት ምንድን ነው, በእያንዳንዱ ደረጃ ላይ በተከታታይ መተግበር ይችላሉ - ደህንነቱ የተጠበቀ ኮድ ከመጻፍ እና ሚስጥሮችን ከማስተዳደር ጀምሮ እስከ የሶስተኛ ወገን ክፍሎችን ማጣራት እና ያልተለመዱ ነገሮችን መከታተል።
እና ምንም አይነት ስርዓት ፍጹም ባይሆንም፣ ትክክለኛዎቹ መከላከያዎች በቦታው መኖራቸው አንድ ነገር ሲበላሽ ከዜሮ አይጀምሩም ማለት ነው።
🔧 የመጨረሻ Takeaways
ደህንነትን በጅምር ይጀምሩ SDLC እና የስራ ፍሰትዎ አካል ያድርጉት
የምርት ሰንሰለትዎን እያንዳንዱን ደረጃ ደህንነቱ የተጠበቀ ያድርጉት፣ ምርትን ብቻ ሳይሆን
እንደ ዘመናዊ መሣሪያዎችን ይጠቀሙ SCA, IaC ቅኝት እና ያልተለመደ ምርመራ
አብሮገነብ የተገዢነት አውቶሜሽን በመጠቀም ደንቦችን ቀድመው ይቆዩ

ተደጋጋሚ ጥያቄዎች፡ የሶፍትዌር ደህንነት እና የአቅርቦት ሰንሰለት ጥያቄዎችዎ ተመልሰዋል
ምርጡ የደህንነት ሶፍትዌር ምንድነው?
ምንም አይነት ሁለንተናዊ ምርጥ ነገር የለም፣ ግን በጣም ውጤታማው የደህንነት ሶፍትዌር አደጋን በንቃት በመቀነስ ከጠቅላላው የእድገት ሂደትዎ ጋር የሚስማማ ነው። በሐሳብ ደረጃ፣ በእውነተኛ ጊዜ ክትትልን፣ የተጋላጭነት መለየትን፣ የሚስጥር ቅኝትን፣ ያልተለመደ ምርመራን እና የተገዢነት አውቶሜሽንን - ሁሉንም በአንድ መድረክ ማዋሃድ አለበት።
ያ በትክክል ነው ዚጌኒ ያቀርባል ፡፡
የኛ ሁሉን-በአንድ-አንድ የመተግበሪያ ደህንነት (AppSec) መድረክ መላውን ደህንነት ለመጠበቅ የተገነባ ነው የሶፍትዌር አቅርቦት ሰንሰለትከኮድ እስከ ማሰማራት። ደህንነቱ የተጠበቀ ኮድ እየጻፉ፣ የሶስተኛ ወገን ጥገኞችን እያስተዳደሩ፣ የእርስዎን ደህንነት እየጠበቁ ይሁኑ CI/CD pipelineወይም ከመልቀቂያ በፊት ቅርሶችን ማረጋገጥ - Xygeni እርስዎን ይሸፍናል።
አሁን ካሉዎት የDevOps መሳሪያዎች ጋር ያለምንም እንከን ይዋሃዳል፣ ማዕከላዊ ታይነትን እና ተግባራዊ ግንዛቤዎችን ይሰጣል፣ ስለዚህ ቡድንዎ አቅርቦትን ሳያዘገዩ ደህንነቱ የተጠበቀ ሆኖ መቆየት ይችላል።
በደህንነት ሶፍትዌሮች ላይ አውቶማቲክ ዝመናዎችን ማንቃት ይመከራል?
አዎ፣ በአብዛኛዎቹ ሁኔታዎች። አውቶማቲክ ዝመናዎችን ማንቃት የደህንነት ሶፍትዌርዎ የቅርብ ጊዜ የስጋት ፍቺዎችን እና ጥገናዎችን እንዳለው ያረጋግጣል። ይህ አዲስ ለተገኙ ተጋላጭነቶች መጋለጥን ይቀንሳል - በተለይም በፍጥነት በሚንቀሳቀሱ አካባቢዎች ውስጥ አስፈላጊ ነው።
ምንድነው software supply chain security?
Software supply chain security የሶፍትዌር ልማት እና የማድረስ ሂደቱን እያንዳንዱን ደረጃ የመጠበቅ ልምምድ ነው። ይህም የክፍት ምንጭ ጥገኝነቶችን ማስተዳደርን፣ የግንባታ ደህንነትን መጠበቅን ያካትታል። pipelineዎች፣ ቅርሶችን ማረጋገጥ እና በሕይወት ዑደቱ ውስጥ ያልተፈቀዱ ለውጦችን መከታተል።
የትኛው SBOM መድረክ ለሶፍትዌር አቅርቦት ሰንሰለት ጥበቃ በጣም ጥሩ ነው?
ከሁሉም ምርጥ SBOM (የሶፍትዌር ቢል ኦፍ ማቴሪያልስ) መድረኮች ጥገኝነቶችን ከመዘርዘር ባለፈ ይሰራሉ። እንዲሁም አደጋን ለመገምገም፣ ተጋላጭነቶችን ለመለየት እና ተገዢነትን ለመጠበቅ ይረዳሉ። አሁን ካለው የመሳሪያ ሰንሰለትዎ ጋር የሚዋሃድ እና ተግባራዊ ግንዛቤዎችን የሚሰጥ አንዱን ይምረጡ - Xygeni ይህንን እንደ የአቅርቦት ሰንሰለት የደህንነት ስብስቡ አካል ያቀርባል።
የአቅርቦት ሰንሰለት አስተዳደር ሶፍትዌር ምን ያደርጋል?
የአቅርቦት ሰንሰለት አስተዳደር ሶፍትዌር በባህላዊ መልኩ ንግዶች ሎጂስቲክስን እና ክምችትን እንዲከታተሉ ይረዳል። ሆኖም ግን፣ በሶፍትዌር አውድ ውስጥ፣ የኮድ፣ የክፍሎች እና የአስተዋጽኦ አበርካቾችን ፍሰት የሚከታተሉ መሳሪያዎችን ያመለክታል - እያንዳንዱ ክፍል የተረጋገጠ፣ የሚታመን እና ደህንነቱ የተጠበቀ መሆኑን ያረጋግጣል።
