






የሳይበር ደህንነት በፍጥነት እየተንቀሳቀሰ ያለው ቦታ አስገኝቷል የሶፍትዌር ቅንብር ትንተና ምንድን ነው? (SCA) ወሳኝ የቴክኖሎጂ ቃል። SCA የሶፍትዌር አፕሊኬሽኖችን ደህንነት፣ የፈቃድ ተገዢነትን እና ታማኝነትን ለመጠበቅ ስለሚረዳ ወሳኝ ነው። የታወቁ ተጋላጭነቶች ያሏቸውን ክፍት ምንጭ ክፍሎችን ለይቶ ማወቅ እና ማስተካከል በራስ-ሰር ያደርገዋል። ነገር ግን የሶፍትዌር ቅንብር ትንተና መሳሪያዎች እንዴት መጡ፣ እና ለምን አስፈላጊ ሆነ?
የሶፍትዌር ቅንብር ትንተና አመጣጥ
የሶፍትዌር ቅንብር ትንተና ምንድን ነው እና ለምን ተፈጠረ?
የሶፍትዌር ቅንብር ትንተና ምንድን ነው፣ እና እንዴት ተገኘ? SCA የክፍት ምንጭ ሶፍትዌር (OSS) አጠቃቀምን እና በዘመናዊ የመተግበሪያ ልማት ውስጥ የሶስተኛ ወገን ቤተ-መጻሕፍት ስርጭትን ለማስተዳደር ካለው ፍላጎት የመነጨ ነው። ኩባንያዎች የልማት ዑደቶችን ለማፋጠን እና ወጪዎችን ለመቀነስ ሲሞክሩ፣ ወደ እነዚህ እንደገና ጥቅም ላይ ሊውሉ ወደሚችሉ ክፍሎች በፍጥነት ዞረዋል።
ይሁን እንጂ፣ ይህ ለውጥ እንደ የደህንነት ተጋላጭነቶችን እና ከክፍት ምንጭ ጋር የተያያዙ የፈቃድ ጉዳዮችን መፍታት ያሉ አዳዲስ ችግሮችን አስከትሏል።
ገንቢዎች ከዚህ በፊት የእነዚህን ክፍሎች በእጅ ዝርዝር መያዝ ነበረባቸው SCA ተቋማዊ ነበር። ይህ ለስህተት የተጋለጠ እና ጊዜ የሚወስድ ሂደት ነበር። የበለጠ ስልታዊ አቀራረብ የመፈለግ ፍላጎት የእነዚህን ክፍሎች አደጋዎች በራስ-ሰር ለመቃኘት፣ ለመለየት እና ለመገምገም የሚያስችሉ መሳሪያዎችን እና ዘዴዎችን ለማዘጋጀት ምክንያት ሆኗል። ዛሬ ይህ አካሄድ የሶፍትዌር ቅንብር ትንተና በመባል ይታወቃል።
የሶፍትዌር ቅንብር ትንተና፡- ኦፊሴላዊ ፍቺ
ከባለስልጣን ምንጮች የተገኙ ጥቂት ትርጓሜዎች አሉ። እነዚህ ሁሉ ምንጮች የ የሶፍትዌር ጥንቅር ትንተና በዛሬው የሳይበር ደህንነት ዓለም ውስጥ።
ሊኑክስ ፋውንዴሽን በ ውስጥ የግምገማ መመሪያን ይክፈቱ SCA መሣሪያዎች, ይገልጻል SCA as «በኮድቤዝ ውስጥ ክፍት ምንጭ ክፍሎችን ለመለየት፣ የደህንነት ተጋላጭነታቸውን ለመገምገም እና የፈቃድ ግዴታዎችን ማክበርን ለማረጋገጥ የታለመ የዘመናዊ የሶፍትዌር ልማት ልምዶች ወሳኝ አካል።» ይህ ፍቺ የሚያጎላው አጠቃላይ ሚናውን ነው SCA በሶፍትዌር ልማት ውስጥ የደህንነት እና የህግ አደጋዎችን በማስተዳደር ላይ ይጫወታል።
OWASP (ክፍት የድር መተግበሪያ ደህንነት ፕሮጀክት)የሶፍትዌር ደህንነትን ለማሻሻል የተቋቋመው ለትርፍ ያልተቋቋመ ድርጅት፣ SCA እንደ የሶስተኛ ወገን እና የክፍት ምንጭ ሶፍትዌር እና የሃርድዌር ክፍሎችን በመጠቀም ሊከሰቱ የሚችሉ የአደጋ ቦታዎችን የመለየት ሂደት።
NIST (ብሔራዊ የኢንስቲትዩት ኦ.ሲ. Standardኤስ እና ቴክኖሎጂ)በደህንነት መመሪያዎቹ ውስጥ፣ የ SCA በሶፍትዌር አፕሊኬሽኖች ውስጥ የሶስተኛ ወገን እና ክፍት ምንጭ ክፍሎችን ከመጠቀም ጋር ተያይዘው የሚመጡ አደጋዎችን በመለየት እና በማስተዳደር ረገድ። የNIST መመሪያዎች ብዙውን ጊዜ በኢንዱስትሪዎች ውስጥ ላሉ የሳይበር ደህንነት ልምዶች እንደ መለኪያ ያገለግላሉ።
የሶፍትዌር ቅንብር ትንተናን በተግባራዊ ቃላት መግለጽ
አሁን እንዴት እንደሆነ ዘግበናል፣ የሶፍትዌር ጥንቅር ትንተና የመጣው እና የኢንዱስትሪ መሪዎች እንዴት እንደሚገልጹት፣ በቀላል አነጋገር እንከፋፍለው እና የሶፍትዌር ቅንብር ትንተና ምን እንደሆነ በትክክል እንረዳ።
የሶፍትዌር ቅንብር ትንተና ድርጅቶች ከክፍት ምንጭ እና ከሶስተኛ ወገን የሶፍትዌር ክፍሎች ጋር የተያያዙ አደጋዎችን እንዲለዩ፣ እንዲገመግሙ እና እንዲቀንሱ የሚያግዝ የደህንነት ልምምድ ነው።. ተጋላጭነቶችን የመቃኘት፣ የፈቃድ ችግሮችን የመፈተሽ እና የሶፍትዌር አቅርቦት ሰንሰለትን የማስጠበቅ ሂደትን በራስ-ሰር ያከናውናል።
በብጁ የኮድ ተጋላጭነቶች ላይ ከሚያተኩሩ ባህላዊ የደህንነት እርምጃዎች በተለየ፣ የሶፍትዌር ቅንብር ትንተና ከውስጥ ከተዘጋጁ ሶፍትዌሮች ባሻገር ይመለከታል። በአንድ መተግበሪያ ውስጥ ጥቅም ላይ የዋለው እያንዳንዱ ውጫዊ ጥገኝነት ደህንነቱ የተጠበቀ፣ በህግ የሚገዛ እና ከሚታወቁ ስጋቶች የጸዳ መሆኑን ያረጋግጣል።
ድርጅቶች በክፍት ምንጭ ሶፍትዌር ላይ መመካታቸውን ሲቀጥሉ፣ የሶፍትዌር ቅንብር ትንተና የዘመናዊ የDevSecOps ስልቶች መሠረታዊ አካል ሆኗል። ገንቢዎች እና የደህንነት ቡድኖች የልማት ሂደቱን ሳያዘገዩ ደህንነታቸው የተጠበቀ መተግበሪያዎችን እንዲጠብቁ ያስችላቸዋል።
የሶፍትዌር ቅንብር ትንተና መሳሪያዎችን ወደ ውስጥ በማዋሃድ CI/CD pipelineዎች፣ ቡድኖች የደህንነት ፍተሻዎችን በራስ-ሰር ማድረግ፣ ተጋላጭነቶችን ቀደም ብለው መለየት እና ከማሰማራታቸው በፊት የመጨረሻ ደቂቃ ድንገተኛ ነገሮችን ማስወገድ ይችላሉ። የአቅርቦት ሰንሰለት ጥቃቶች እየጨመሩ ባሉበት በዚህ ዘመን፣ ጠንካራ የሶፍትዌር ቅንብር ትንተና ስትራቴጂ መኖሩ አማራጭ አይደለም - አስፈላጊ ነው።
ጥቅሞች የሶፍትዌር ጥንቅር ትንተና
ድክመቶችን መለየት እና መፍታት: የሶፍትዌር ጥንቅር ትንተና መሳሪያዎች የሚታወቁ ተጋላጭነቶችን ለመለየት የኮድ ቤዞችን ያለማቋረጥ ያጣራሉ። መሐንዲሶች ችግሮችን ከመጠቀማቸው በፊት እንዲፈቱ የሚያስችል ጉልህ ግንዛቤዎችን ያስተላልፋሉ።
የፈቃድ ተገዢነትን ይጠብቃል: የሶፍትዌር ጥንቅር ትንተና የሶስተኛ ወገን አካላት ፈቃዶችን አስተዳደር ይቆጣጠራል። ይህም ህጋዊ አደጋዎችን ለማስወገድ ይረዳል እና የእያንዳንዱን አካል የአጠቃቀም ውሎች ማክበርን ያረጋግጣል።
የላቀ የደህንነት አቀማመጥ: ወደ ውስጥ ሲዋሃድ SDLC, SCA የጥቃት ገጽዎን ለመቀነስ ሊረዳ ይችላል። እንዲሁም ለተቃዋሚዎች የበለጠ ፈታኝ የሆኑ የተጋላጭነት ኢላማዎችን ይፈጥራል።
እንዴት SCA በሳይበር ደህንነት ውስጥ አስፈላጊ ነው
ዛሬ የሶፍትዌር ቅንብር ትንተና ከመቼውም ጊዜ በበለጠ ወሳኝ ነው። የሶፍትዌር አቅርቦት ሰንሰለት ጥቃቶች ተሻሽለዋል፣ ይህም የሶስተኛ ወገን ተጋላጭነቶችን ልክ እንደ ቀጥተኛ የኮድ ብዝበዛዎች አደገኛ አድርጓቸዋል።
አጥቂዎች በስፋት ጥቅም ላይ የዋሉ ክፍት ምንጭ ክፍሎችን ኢላማ እያደረጉ ነው። እነዚህ ጥገኝነቶች ብዙውን ጊዜ እንደ ደካማ አገናኝ ሆነው ያገለግላሉ፣ ይህም ወደ ሌላ ደህንነቱ የተጠበቀ መተግበሪያ በቀላሉ ለመግባት የሚያስችል ነጥብ ይሰጣሉ።
ያለ SCAድርጅቶች ሶፍትዌሮቻቸውን ለዝምታ ግን ለከባድ የደህንነት አደጋዎች ያጋልጣሉ። የሶስተኛ ወገን ጥገኝነቶችን መጠበቅ ከአሁን በኋላ አማራጭ አይደለም - አስፈላጊ ነው።
SCA በAppSec የመሬት ገጽታ ውስጥ
የሶፍትዌር ቅንብር ትንተና (SCA) ለመተግበሪያ ደህንነት አስፈላጊ ነው። በሶስተኛ ወገን ክፍሎች ውስጥ ያሉ አደጋዎችን በመፍታት አሁን ያሉትን የደህንነት ሙከራ ልምዶችን ያጠናክራል።
የማይንቀሳቀስ የመተግበሪያ ደህንነት ሙከራ (SAST) በብጁ የተጻፈ ኮድ ውስጥ ያሉ ተጋላጭነቶችን ይለያል። ሆኖም ግን፣ ውጫዊ ጥገኝነቶችን አይተነትንም። SCA ይህንን ክፍተት የሚሞላው ክፍት ምንጭ እና የሶስተኛ ወገን ቤተ-መጻሕፍትን በመቃኘት፣ የሚታወቁ እና የተደበቁ ተጋላጭነቶችን በመለየት ነው።
ለምሳሌ፣ በብሎግ ጽሑፋችን ላይ፣ "SCA vs SAST፦ በመተግበሪያ ደህንነት ውስጥ ቁልፍ ልዩነቶች, " እነዚህ ዘዴዎች እንዴት አብረው እንደሚሠሩ እናብራራለን። SCA እንደ ክፍት ምንጭ ጥገኝነት ባሉ ውጫዊ ኮድ ላይ ያተኩራል፣ ነገር ግን SAST በውስጥ የተገነባ ኮድን ይመረምራል። እንዲሁም የSafeDev Talk እትማችንን በ ላይ መመልከት ይችላሉ SCA or SAST - ለጠንካራ ደህንነት እርስ በእርስ እንዴት ይጣጣማሉ?
አንድ ላየ, SCA ና SAST ሁሉን አቀፍ የደህንነት ስትራቴጂ ይፍጠሩ። SAST በገንቢዎች የሚቀርቡ ችግሮችን ለመከላከል ይረዳል፣ በተመሳሳይ ጊዜ SCA መተግበሪያዎችን ከውጭ አደጋዎች ይጠብቃል።
የሶፍትዌር ቅንብር ትንተና መሳሪያዎች እንዴት እንደሚሰሩ
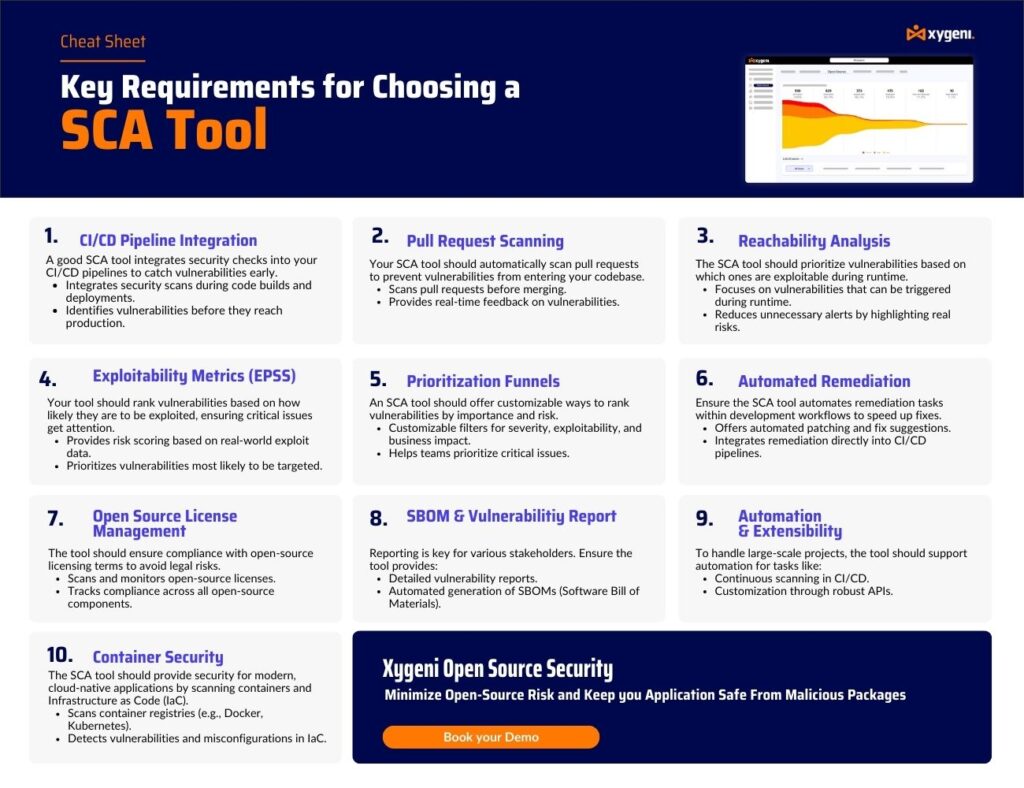
ደህንነቱ የተጠበቀ ሶፍትዌር ለመገንባት፣ ቡድኖች የሶፍትዌር ቅንብር ትንተና (የሶፍትዌር ቅንብር ትንተና) ምን እንደሆነ መረዳት አለባቸውSCA) ነው እና እንዴት እንደሚሰራ። ዘመናዊ አፕሊኬሽኖች በክፍት ምንጭ እና በሶስተኛ ወገን ክፍሎች ላይ የተመሰረቱ ናቸው፣ ይህም ተጋላጭነቶችን ማግኘት፣ አደጋዎችን ማስተዳደር እና ተገዢነትን ማረጋገጥ አስፈላጊ ያደርገዋል።
የሶፍትዌር ቅንብር ትንተና መሳሪያዎች ቡድኖች በሶፍትዌር ጥገኖቻቸው ውስጥ የደህንነት ስጋቶችን እንዲያውቁ፣ እንዲገመግሙ እና እንዲያስተካክሉ በመርዳት ይህንን ሂደት በራስ-ሰር ያደርጉታል። እንዴት እንደሚሰሩ እንመልከት።
1. ክፍሎችን ማግኘት
በሶፍትዌር ቅንብር ትንተና ውስጥ የመጀመሪያው እርምጃ ሁሉንም የሶፍትዌር ጥገኝነቶች ማግኘት ነው። ዘመናዊ አፕሊኬሽኖች ብዙ ክፍት ምንጭ ቤተ-መጻሕፍትን ይጠቀማሉ፣ እና አንዳንዶቹ ገንቢዎች ሁልጊዜ የማይከታተሏቸውን የተገነቡ ጥገኝነቶችን ያመጣሉ።
SCA መሳሪያዎች ሁሉንም ቀጥተኛ እና ጊዜያዊ (ቀጥተኛ ያልሆኑ) ጥገኝነቶችን ለመለየት የውሂብ ማከማቻዎችን፣ የጥቅል አስተዳዳሪዎችን ይቃኛሉ እና ፋይሎችን ይገነባሉ። ከቃኙ በኋላ የሶፍትዌር ቁሳቁሶች ሂሳብ ይፈጥራሉ (SBOM)—ዝርዝር የክፍሎች፣ ስሪቶች እና ምንጮች ዝርዝር።
በዚህ ታይነት፣ ቡድኖች የደህንነት ስጋቶችን ከማጣራታቸው በፊት በኮድ ቤዝ ውስጥ ያለውን በትክክል ያውቃሉ።
2. ተጋላጭነቶችን መለየት
የሶፍትዌር ቅንብር ትንተና መሳሪያው ጥገኝነቶችን ካካተተ በኋላ፣ የሚቀጥለው እርምጃ የደህንነት ስጋቶችን ማግኘት ነው። SCA መሳሪያዎች እንደሚከተሉት ካሉ ታዋቂ የተጋላጭነት የውሂብ ጎታዎች ጋር ክፍሎችን ይፈትሹ፡
- ብሔራዊ የተጋላጭነት ዳታቤዝ (NVD) - በስፋት ጥቅም ላይ የዋለ የመንግስት የመረጃ ቋት።
- የተለመዱ ተጋላጭነቶች እና ተጋላጭነቶች (CVE) - በዓለም አቀፍ ደረጃ የሚታወቁ የደህንነት ጉድለቶች ዝርዝር።
- GitHub የደህንነት ምክሮች – ከደህንነት ተመራማሪዎች እና የጥቅል አስተዳዳሪዎች የተገኙ ሪፖርቶች።
- ሌሎች የደህንነት ምንጮች - አንዳንድ መሳሪያዎች የግል የስጋት መረጃንም ያካትታሉ።
የክፍሎችን ስሪቶች ከሚታወቁ ተጋላጭነቶች ጋር በማዛመድ፣ SCA መሳሪያዎች ሶፍትዌሮችን ከመልቀቃቸው በፊት የደህንነት ችግሮችን መፍታት እንዲችሉ ቡድኖችን ቀደም ብለው ያሳውቃሉ።
3. የፈቃድ መስፈርቱን ማክበርን ማረጋገጥ
ብዙ ክፍት ምንጭ ክፍሎች ከህግ መስፈርቶች ጋር ይመጣሉ። አንዳንዶቹ ነፃ አጠቃቀምን ይፈቅዳሉ፣ ሌሎች ደግሞ ማሻሻያን፣ እንደገና ማሰራጨትን ወይም የንግድ አጠቃቀምን ይገድባሉ።
የሶፍትዌር ቅንብር ትንተና መሳሪያዎች የእያንዳንዱን አካል የፈቃድ እና የባንዲራ ጉዳዮችን ይፈትሻሉ፣ ለምሳሌ፡
- ተኳሃኝ ያልሆኑ የፈቃድ ውሎች – አንዳንድ ፈቃዶች (ለምሳሌ፣ GPL) ክፍት ምንጭ ለመሆን የባለቤትነት መብት ያላቸው ሶፍትዌሮች ያስፈልጋቸዋል።
- የባለቤትነት መስፈርቶች - አንዳንድ ፈቃዶች በሰነድ ውስጥ ተገቢ ክሬዲት ያስፈልጋቸዋል።
- የተከለከለ አጠቃቀም – የተወሰኑ ፈቃዶች የንግድ ወይም የንግድ ሥራ እገዳዎችን ያግዳሉ enterprise ትግበራዎች.
ቡድኖች የፈቃድ ተገዢነትን ቀደም ብለው በማረጋገጥ፣ ከኩባንያው ፖሊሲዎች ጋር ህጋዊ አደጋዎችን እና ግጭቶችን ያስወግዳሉ።
4. ለአደጋዎች ቅድሚያ መስጠት
ሁሉም የደህንነት ጉዳዮች አፋጣኝ ትኩረት የሚያስፈልጋቸው አይደሉም። አንዳንድ ተጋላጭነቶች ወሳኝ ሲሆኑ ሌሎቹ ደግሞ አነስተኛ አደጋ ያስከትላሉ። SCA መሳሪያዎች የደህንነት ስጋቶችን በሚከተሉት ላይ በመመስረት ደረጃ ይሰጣሉ፦
- የክብደት ውጤቶች (CVSS፣ EPSS) - ተጋላጭነት ምን ያህል አደገኛ እንደሆነ ይለካል።
- ብዝበዛ – አጥቂዎች ጉዳዩን በእውነተኛ ዓለም ጥቃቶች ውስጥ እየተጠቀሙበት መሆኑን ያሳያል።
- የንግድ ተጽዕኖ - ተጋላጭነቱ ወሳኝ የሶፍትዌር ተግባራትን ይጎዳ እንደሆነ ይፈትሻል።
አንዳንድ የላቁ የሶፍትዌር ቅንብር ትንተና መሳሪያዎች እንዲሁም ተጋላጭ የሆነው ኮድ በመተግበሪያው ውስጥ በትክክል መሥራቱን የሚወስን የተደራሽነት ትንተና ይጠቀማሉ። ይህ የተሳሳቱ አወንታዊ ነገሮችን ይቀንሳል እና ቡድኖች በእውነተኛ ስጋቶች ላይ እንዲያተኩሩ ይረዳል።
5. ቀጣይነት ያለው ክትትል
አዳዲስ ተጋላጭነቶች በየቀኑ ይታያሉ። ትላንት ደህንነቱ የተጠበቀ ፓኬጅ ነገ የደህንነት ስጋት ሊሆን ይችላል። የአንድ ጊዜ ቅኝት ሶፍትዌሩን ደህንነቱ የተጠበቀ ለማድረግ በቂ አይደለም።
የሶፍትዌር ቅንብር ትንተና መሳሪያዎች ጥገኝነቶችን ያለማቋረጥ ይቆጣጠራሉ፣ ይህም ወደ ውስጥ በማዋሃድ CI/CD pipelineየልማት እና የልማት የስራ ፍሰቶች። እነሱ፡
- በነባር ክፍሎች ውስጥ አዳዲስ ተጋላጭነቶችን ያግኙ።
- አዳዲስ የደህንነት ስጋቶች ሲከሰቱ በእውነተኛ ጊዜ ማንቂያዎችን ይላኩ።
- በልማት ሂደቱ ውስጥ የደህንነት ፍተሻዎችን በራስ-ሰር ያከናውኑ።
ቡድኖች ጥገኝነቶችን ሁልጊዜ በመከታተል፣ ተጋላጭነቶች እንደታዩ ወዲያውኑ ያስተካክላሉ፣ በየጊዜው የሚደረጉ ግምገማዎችን ከመጠበቅ ይልቅ።
6. ተጋላጭነቶችን በማስተካከል መመሪያ ማስተካከል
የደህንነት ችግሮችን መፈለግ ግማሽ ስራ ብቻ ነው - ቡድኖችም እነሱን ለማስተካከል ግልጽ የሆነ እቅድ ያስፈልጋቸዋል። SCA መሳሪያዎች ገንቢዎች የሚከተሉትን ችግሮች በፍጥነት እንዲፈቱ ያግዛሉ፦
- ደህንነታቸው የተጠበቀ የጥገኝነት ስሪቶች - ወደተስተካከለ ልቀት ማሻሻል።
- አማራጭ ቤተ-መጻሕፍት - ያልተጠበቁ ወይም አደገኛ የሆኑ ክፍሎችን መተካት።
- የደህንነት ጥገናዎች – ማሻሻያዎች በማይቻሉበት ጊዜ የሚገኙ ጥገናዎችን መተግበር።
አንዳንድ የላቁ የሶፍትዌር ቅንብር ትንተና መሳሪያዎች እንኳን በማስተካከል በራስ-ሰር ይሰራሉ pull requests ጥገናዎችን በማድረግ፣ የእጅ ሥራን በመቀነስ እና ጥገናን በማፋጠን።
የዚጄኒ የላቀ SCA መፍትሔ
ባህላዊ የሶፍትዌር ቅንብር ትንተና (ሲኖር)SCA) መሳሪያዎች በመሠረታዊ የተጋላጭነት ምርመራ ላይ ያተኩራሉ፣ ዚጌኒ የበለጠ የላቀ አካሄድን ይወስዳል። ትክክለኛነትን ለማሻሻል፣ የተሳሳቱ አወንታዊ ነገሮችን ለመቀነስ እና አጠቃላይ የደህንነት አቀማመጡን ለማሻሻል በእውነተኛ ጊዜ የስጋት ብልህነት፣ በራስ-ሰር ማስተካከያ እና ተደራሽ የሆነ ትንተናን ያዋህዳል።

የዚጄኒንስ ለምን መምረጥ አለብዎት? SCA?
- የእውነተኛ ጊዜ የስጋት ብልህነት - በየጊዜው በሚደረጉ ቅኝቶች ላይ ከመተማመን ይልቅ ተጋላጭነቶችን ወዲያውኑ ይለያል።
- የተደራሽነት ትንተና - አንድ ተጋላጭነት በተግባር ላይ ጥቅም ላይ መዋሉን ይወስናል፣ ይህም የሐሰት ማንቂያዎችን ይቀንሳል።
- ራስ-ሰር ማስተካከያ - ያመነጫል pull requests ለአፋጣኝ ጥገናዎች ከፓች ጋር።
- CI/CD Pipeline ማስተባበር - ልማትን ሳያስተጓጉል የደህንነት ፍተሻዎችን በ DevOps የስራ ፍሰቶች ውስጥ ያለምንም እንከን ያካታል።
- የፈቃድ ስጋት አስተዳደር - ከክፍት ምንጭ የፈቃድ መስፈርቶች ጋር መጣጣምን ይተነትናል እና ያስፈጽማል።
- ቀደምት የማልዌር ፈልጎ ማግኘት – ተንኮል አዘል ክፍት ምንጭ ፓኬጆችን ከመጫንዎ በፊት ያግዳል፣ የአቅርቦት ሰንሰለት ጥቃቶችን ይከላከላል።
Xygeni እያንዳንዱን እንዴት እንደሚያሻሽል SCA መድረክ
- የተሻለ የክፍሎች ግኝት - የሶፍትዌር ጥገኝነቶችን ሙሉ በሙሉ ታይነት ለመስጠት በበርካታ የህዝብ መዝገቦች ላይ በእውነተኛ ጊዜ ቅኝቶችን ያከናውናል።
- ይበልጥ ትክክለኛ የሆነ የተጋላጭነት ምርመራ - የደህንነት ክፍተቶችን ለማስወገድ ከብዙ የውሂብ ጎታዎች የተሻገሩ ማጣቀሻዎች ተጋላጭነቶች።
- ብልህ የአደጋ ቅድሚያ መስጠት - የደህንነት ቡድኖች እውነተኛ አደጋዎችን በሚፈጥሩ ተጋላጭነቶች ላይ እንዲያተኩሩ ለመርዳት የብዝበዛ መለኪያዎችን ይጠቀማል።
- ጠንካራ የተገዢነት መቆጣጠሪያዎች - የፈቃድ ፍተሻዎችን በራስ-ሰር ያከናውናል፣ ከኩባንያው ፖሊሲዎች እና ተቆጣጣሪዎች ጋር መጣጣምን ያረጋግጣል standards.
- ፕሮአክቲቭ ሪሜዲሽን - አውቶማቲክ ጥቆማዎችን ያቀርባል እና ጥገናን ያመነጫል pull requests የተጋላጭነት ጥገናዎችን ለማፋጠን።
በXygeni የተሻሻለ የሶፍትዌር ቅንብር ትንተና፣ ድርጅቶች ቀጣይነት ያለው የደህንነት ክትትል ያገኛሉ፣ ቅድመcisየአደጋ አስተዳደር እና ቀልጣፋ የማስተካከያ የስራ ፍሰቶች። ይህ የክፍት ምንጭ ጥገኝነቶች ደህንነታቸው የተጠበቀ፣ ተገዢ እና ለልማት ፍጥነት የተመቻቸ ሆነው እንዲቆዩ ያረጋግጣል።
በሶፍትዌር ቅንብር ትንተና ደህንነትን ማጠናከር
ዘመናዊ የሶፍትዌር ልማት ከመቼውም ጊዜ በበለጠ በክፍት ምንጭ ክፍሎች ላይ የተመሰረተ ነው። እነዚህ ክፍሎች ልማትን የሚያፋጥኑ እና ወጪዎችን የሚቀንሱ ቢሆኑም፣ በአግባቡ ካልተተዳደሩ የደህንነት ተጋላጭነቶችን እና የተገዢነት አደጋዎችን ያመጣሉ።
የሶፍትዌር ቅንብር ትንተና (SCA) ቡድኖችን በመርዳት ቅድመ-ሁኔታዊ መፍትሄ ይሰጣል፡
- ሙሉ ታይነትን ለማረጋገጥ ሁሉንም የሶፍትዌር ክፍሎች እና ጥገኝነቶች ይለዩ።
- በእውነተኛ ጊዜ የስጋት መረጃ በመጠቀም ተጋላጭነቶችን ቀደም ብለው ይለዩ።
- ከክፍት ምንጭ ፈቃድ መስፈርቶች ጋር መጣጣምን ያረጋግጡ።
- ጊዜን በሐሰት አዎንታዊ ነገሮች ከማባከን ይልቅ በጣም ወሳኝ የሆኑትን ስጋቶች ቅድሚያ ይስጡ።
- አዳዲስ የደህንነት ስጋቶች ሲከሰቱ ለማግኘት ጥገኝነቶችን ያለማቋረጥ ይከታተሉ።
- የደህንነት ችግሮችን በብቃት በመርዳት ወይም በራስ-ሰር በማስተካከል ያስተካክሉ።
በማጣመር SCA ድርጅቶች በልማት የስራ ፍሰቶች ውስጥ ካሉ አደጋዎች ቀድመው ሊቀጥሉ፣ ተገዢነታቸውን መጠበቅ እና የልማት እንቅስቃሴን ሳያዘገዩ ሶፍትዌሮቻቸውን ደህንነት መጠበቅ ይችላሉ።
የላቀ ፍለጋ እየፈለጉ ነው SCA መፍትሄ? Xygeni ሶፍትዌርዎን እንዴት ደህንነቱ የተጠበቀ ማድረግ እንደሚችል ለማየት ዛሬውኑ ነፃ የሙከራ ጊዜ ይጠይቁ።
ተዘውትረው የሚጠየቁ ጥያቄዎች (ተየጥ)
1. የትኞቹ መተግበሪያዎች ያስፈልጋሉ SCA ቅኝት?
ክፍት ምንጭ ወይም የሶስተኛ ወገን ክፍሎችን የሚጠቀም ማንኛውም ሶፍትዌር የሚከተሉትን ማድረግ አለበት SCA ቅኝት። ይህ የሚከተሉትን ያካትታል፦
- የድር እና የሞባይል መተግበሪያዎች – እንደ React፣ Django እና Spring Boot ያሉ ብዙ ዘመናዊ ማዕቀፎች በክፍት ምንጭ ቤተ-መጻሕፍት ላይ የተመሰረቱ ናቸው።
- Enterprise ሶፍትዌር እና የ SaaS መድረኮች - እነዚህ አፕሊኬሽኖች ብዙውን ጊዜ ተግባራዊነትን ለማስፋት ውጫዊ ጥገኝነቶችን ያዋህዳሉ።
- CI/CD pipelineበ DevOps የስራ ፍሰቶች ውስጥ - ቀጣይነት ያለው የውህደት አካባቢዎች የደህንነት ፍተሻዎችን የሚያስፈልጋቸው አዳዲስ ጥገኝነቶችን በተደጋጋሚ ያስተዋውቃሉ።
- የደመና ተወላጅ እና ኮንቴይነር የተገጠመላቸው መተግበሪያዎች - የማይክሮ ሰርቪስ አርክቴክቸር በክፍት ምንጭ ክፍሎች ላይ የተመሰረተ ሲሆን ይህም SCA ወሳኝ.
- ኤፒአይዎች፣ የኋላ አገልግሎት አገልግሎቶች እና የአይኦቲ መሳሪያዎች - እነዚህ ስርዓቶች የሶስተኛ ወገን ፓኬጆችን ይጠቀማሉ፣ እነዚህም ለተጋላጭነት ክትትል ሊደረግባቸው ይገባል።
ክፍት ምንጭ ቤተ-መጻሕፍት ያለማቋረጥ ስለሚሻሻሉ፣ የደህንነት ስጋቶች እና የተገዢነት ጉዳዮች ችግር ከመሆናቸው በፊት በየጊዜው መፈተሽ እንዳለባቸው ያረጋግጣል።
2. ምንድነው SCA ቅኝት?
SCA ቅኝት ለክፍት ምንጭ ጥገኝነቶች የደህንነት ፍተሻዎችን በራስ-ሰር ያደርጋል። የሚከተሉትን ተግባራት በማከናወን ሶፍትዌርን በመጠበቅ ረገድ ወሳኝ ሚና ይጫወታል፡
- ሁሉንም የሶፍትዌር ክፍሎች መለየት ሙሉ ታይነትን ለማረጋገጥ።
- የታወቁ ጉድለቶችን መለየት ክፍሎችን ከደህንነት የውሂብ ጎታዎች ጋር በማዛመድ።
- የፈቃድ ተገዢነትን ማረጋገጥ የሕግ እና የፖሊሲ ጥሰቶችን ለመከላከል።
- የደህንነት አደጋዎችን ቅድሚያ መስጠት በከባድነት፣ በብዝበዛ እና በንግድ ላይ ባለው ተጽእኖ ላይ የተመሠረተ።
- የማስተካከያ እርምጃዎችን መስጠት ወይም ጥገናዎችን በራስ-ሰር ማስተካከል እንኳን ጥገናዎችን ለማፋጠን።
በማጣመር SCA ወደ ውስጥ መቃኘት CI/CD የሥራ ፍሰቶች፣ ድርጅቶች የምርት ላይ ተጽዕኖ ከማሳደራቸው በፊት የደህንነት ስጋቶችን ቀደም ብለው መለየት እና ማስተካከል ይችላሉ።
3. የሶፍትዌር ቅንብር ትንተና እንዴት ነው (SCA) በDevOps ውስጥ ጥቅም ላይ ውሏል?
በDevOps አካባቢ፣ ፍጥነት እና ደህንነት አብረው መሄድ አለባቸው። SCA በቀጥታ ወደ ውስጥ ይዋሃዳል CI/CD pipelineዎች፣ ቡድኖች የሚከተሉትን እንዲያደርጉ ያስችላቸዋል፦
- የደህንነት ፍተሻዎችን በራስ-ሰር ማድረግ አዲስ ኮድ ከማስገባትዎ በፊት።
- ተጋላጭ የሆኑ ጥገኝነቶችን መከላከል ወደ ኮድቤዝ ከመተዋወቁ።
- የክፍት ምንጭ ፈቃድ ተገዢነትን ያረጋግጡ በእጅ የሚደረግ ክትትል ሳይኖር።
- በእውነተኛ ጊዜ የማስተካከያ ጥቆማዎችን ያቅርቡ ስለዚህ ገንቢዎች በፍጥነት ጥገናዎችን መተግበር ይችላሉ።
በመክተት SCA በDevOps ሂደት መጀመሪያ ላይ፣ ቡድኖች ወደ ምርት ከመድረሳቸው በፊት ደህንነትን ወደ ግራ ማዞር እና አደጋዎችን መያዝ ይችላሉ።
4. ምን ያህል ጊዜ ማስኬድ አለብኝ? SCA ቅኝት?
አዳዲስ ተጋላጭነቶች በየቀኑ ስለሚታዩ፣ አንድ ጊዜ መቃኘት ብቻውን በቂ አይደለም። ምርጡ አካሄድ ቀጣይነት ያለው ክትትል ሲሆን፣ SCA ቅኝቶች በራስ-ሰር በ ውስጥ ይሰራሉ CI/CD የስራ ፍሰቶች። ይህ አዳዲስ ተጋላጭነቶች አሁን ያሉትን ጥገኝነቶች ሲነኩ ቡድኖች ፈጣን ማንቂያዎችን እንዲያገኙ ያረጋግጣል፣ ይህም ፈጣን ማስተካከያ ያስችላል።
5. ይችላል SCA መሳሪያዎች ተጋላጭነቶችን በራስ-ሰር ያስተካክላሉ?
አዎ፣ አንዳንድ የተሻሻሉ SCA መሳሪያዎች በማመንጨት በራስ-ሰር ማስተካከያዎችን ያደርጋሉ pull requests ጥገኝነቶችን የሚያዘምኑ ወይም የደህንነት ጥገናዎችን የሚተገብሩ። ይህ በእጅ የሚሰራ ጥረትን ይቀንሳል፣ ይህም ገንቢዎች የስራ ፍሰቶችን ሳያስተጓጉሉ ተጋላጭነቶችን በፍጥነት እንዲያስተካክሉ ያስችላቸዋል።
