






يتطور الذكاء الاصطناعي بسرعة، وكذلك مخاطره. ولإدارة هذه المخاطر بكفاءة، تحتاج الفرق إلى منهجية واضحة وموثوقة. إطار عمل NIST AI لإدارة المخاطر تُقدم هذه الطريقة. فهي تُساعد المؤسسات على تخطيط مخاطر الذكاء الاصطناعي وقياسها وتقليلها في كل مرحلة من مراحل التطوير. بالنسبة للمطورين وفرق الأمن، يُنصح بتطبيق إدارة مخاطر الذكاء الاصطناعي لا يقتصر الأمر على اكتشاف الأخطاء، بل يشمل البيانات والنماذج والموصلات والبناء. pipelineس. لذلك، الجمع بين إطار عمل إدارة مخاطر الذكاء الاصطناعي التابع للمعهد الوطني للمعايير والتكنولوجيا إن ممارسات DevSecOps تجلب النظام والسرعة إلى العمل اليومي.
ما هو إطار عمل إدارة مخاطر الذكاء الاصطناعي التابع للمعهد الوطني للمعايير والتكنولوجيا (NIST)؟
استخدم إطار عمل إدارة مخاطر الذكاء الاصطناعي التابع للمعهد الوطني للمعايير والتكنولوجيا (AI RMF) هو دليل عملي تم تطويره بواسطة المعهد الوطني لل Standardالتكنولوجيا والذكاء الاصطناعييساعد الفرق على تحديد مخاطر الذكاء الاصطناعي وقياسها والتحكم فيها عبر دورة حياة البرنامج الكاملة.
ويحدد أربع وظائف رئيسية: الخريطة، القياس، الإدارة، والحوكمة. يشرح كلٌّ منها ما يجب فعله، ومتى يجب فعله، وكيفية الحفاظ على أنظمة الذكاء الاصطناعي آمنة وموثوقة. باختصار، يُحوّل الإطار الذكاء الاصطناعي في إدارة المخاطر إلى عملية واضحة وقابلة للتكرار تتناسب مع عمل التطوير الحقيقي.
الوظائف الأربع لإطار عمل إدارة الذكاء الاصطناعي التابع للمعهد الوطني للمعايير والتكنولوجيا (NIST)
| الوظيفة | الهدف | في التمرين |
|---|---|---|
| خريطة | اكتشف أين يتم استخدام الذكاء الاصطناعي وما الذي يمكن أن يحدث خطأً. | إنشاء مخزون من النماذج والموصلات ومجموعات البيانات. |
| قياس | التحقق من جودة البيانات وسلوك النموذج وضوابط الأمان. | قم بتشغيل عمليات الفحص ومراجعة التبعيات واختبار قواعد الوصول. |
| إدارة | تصرف بناء على ما تجده. | تطبيق Guardrails، إصلاح المشكلات وتوثيق الإجراءات. |
| حكم | الحفاظ على الرقابة والمساءلة. | تتبع الإصدارات، ومراجعة السجلات، وإرسال التقارير إلى أصحاب المصلحة. |
الوظائف الأربع لإطار عمل إدارة مخاطر الذكاء الاصطناعي التابع للمعهد الوطني للمعايير والتكنولوجيا
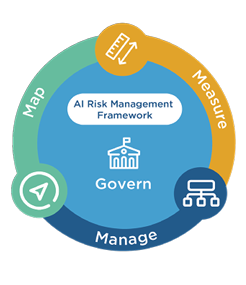
قبل تطبيق الإطار، من المفيد فهم ما يمثله كل وظيفة حقًا.
هذه ليست خطواتٍ في قائمة مراجعة، بل أنشطةٌ مستمرة تتكرر طوال دورة حياة الذكاء الاصطناعي، من التصميم إلى المراقبة. كلٌّ منها يدعم الآخر ويخلق حلقةً من التحسين والمساءلة.
- احكم: بناء ثقافة المسؤولية حول الذكاء الاصطناعي. تحديد المسؤول عن كل خطر، ومراجعة السياسات، والتأكد من الرقابة المبكرة، وليس بعد الإصدار.
- الخريطة: حدد مكان ظهور الذكاء الاصطناعي في نظامك، والبيانات التي يستخدمها، والجهات المتأثرة به. فهم هذا السياق أساسي لتجنب الأخطاء لاحقًا.
- قياس: اختبر مكونات الذكاء الاصطناعي في ظروف واقعية. راجع التحيز والانحراف والخصوصية والمتانة. قِس سلوك نموذجك وقارنه بمعايير الأمان.
- يدير: اتخذ إجراءات واضحة بناءً على النتائج. صحح التبعيات غير الآمنة، وألغِ النماذج الخطرة، ووثّق جميع التغييرات لمنع تكرارها.
عندما تعمل هذه الوظائف الأربع داخل CI/CD pipelineس، الفرق تدير خطر الذكاء الاصطناعي بشكل استباقي بدلاً من رد الفعل.
لماذا تُعدّ إدارة مخاطر الذكاء الاصطناعي مهمة؟
يقدم الذكاء الاصطناعي مخاطر لا تستطيع أدوات الأمن التقليدية اكتشافها دائمًا، على سبيل المثال، تسرب البيانات, الحقن الفوري أو التسمم النموذجيبدون هيكلية، يمكن أن تنتشر هذه المشكلات بسرعة في نظامك.
وذلك باتباع إطار عمل NIST AI لإدارة المخاطر، يمكن للفرق:
- تحديد المكان الذي يتم فيه استخدام الذكاء الاصطناعي في جميع أنحاء pipelines
- اكتشاف نقاط الضعف في الكود والبيانات قبل الإصدار
- إعطاء الأولوية لما يجب إصلاحه أولاً
- احتفظ بسجلات شفافة لعمليات التدقيق وثقة العملاء
بالإضافة إلى ذلك، يتوافق المعهد الوطني للمعايير والتكنولوجيا مع المعايير العالمية الأخرى standardإن تطبيق معايير مثل ISO/IEC 42001 ومبادئ الذكاء الاصطناعي لمنظمة التعاون الاقتصادي والتنمية يجعل من الأسهل الحفاظ على الاتساق عبر المؤسسات.
لمزيد من المعلومات، استكشف:
- ENISA: تأمين الذكاء الاصطناعي
- OWASP: دليل أمان وخصوصية الذكاء الاصطناعي
- OWASP: أفضل 10 تطبيقات للحصول على درجة الماجستير في القانون
- الذكاء الاصطناعي في الأمن السيبراني: فهم المخاطر الحقيقية
كيفية تشغيل إطار عمل إدارة المخاطر للذكاء الاصطناعي التابع للمعهد الوطني للمعايير والتكنولوجيا (NIST)
استخدم NIST AI RMF 1.0 تم بناؤه كـ دليل تطوعي ومرن تحت قانون المبادرة الوطنية للذكاء الاصطناعي لعام 2020. تم تصميمه لأي منظمة، كبيرة كانت أم صغيرة، للتكيف وفقًا لنضجها.
الهدف بسيط: جعل الذكاء الاصطناعي جديرة بالثقة وشفافة وآمنة من خلال إدارة المخاطر منذ البداية.
لدعم عملية التبني، يوفر المعهد الوطني للمعايير والتكنولوجيا العديد من الموارد:
- دليل AI RMF: يوضح كيفية تطبيق كل وظيفة في التصميم والاختبار والنشر.
- خارطة طريق AI RMF: تسرد إجراءات المجتمع والتحديثات المستمرة.
- مَمَرّات المُشاة: ربط NIST AI RMF بآخر standardمثل ISO/IEC 42001 أو قانون الذكاء الاصطناعي للاتحاد الأوروبي.
- مركز موارد الذكاء الاصطناعي الموثوق والمسؤول: تستضيف الملفات الشخصية ودراسات الحالة وأفضل الممارسات المشتركة.
في الممارسة العملية، فرق DevSecOps يمكن دمج هذه الأفكار من خلال الأتمتة. على سبيل المثال، باستخدام Xygeni ASPM المنصة لإجراء مسح وقياس ومراقبة للمخاطر المرتبطة بالذكاء الاصطناعي بشكل مستمر في نفس سير العمل حيث يقومون بالفعل ببناء وإصدار التعليمات البرمجية.
ربط NIST AI RMF مع DevSecOps
في البيئات سريعة الحركة، إدارة مخاطر الذكاء الاصطناعي يجب أن تتناسب مع CI/CD pipelineدون إبطاء عملهم. عندما تُدمج عمليات التحقق الأمني في سير عمل التسليم، يُمكن للفرق تخطيط المخاطر وقياسها وإدارتها والتحكم فيها. كجزء من البرمجة اليومية، وليس كمراجعة منفصلة.
هذا هو المكان بالضبط زيجيني يساعد. Application Security Posture Management (ASPM) تُدمج المنصة هذه الضوابط مباشرةً في عملية التطوير. ونتيجةً لذلك، أصبح الأمان آليًا ومستمرًا.
- الخريطة: اكتشف جميع الأكواد البرمجية والتبعيات وموصلات الذكاء الاصطناعي في جميع المشاريع. تساعد هذه الرؤية المبكرة على سد الثغرات قبل النشر.
- قياس: حلل قابلية الاستغلال، وإمكانية الوصول، وسلامة التبعيات في الوقت الفعلي. بالإضافة إلى ذلك، وفّر سياقًا واضحًا للفرق لمعرفة المشكلات المهمة حقًا.
- يدير: تطبيق Guardrails تمنع عمليات الدمج غير الآمنة وتفرض السياسات الداخلية تلقائيًا. هذا يضمن حماية متسقة دون الحاجة إلى مراجعة يدوية.
- احكم: سجل كل إجراء، وأظهر من قام بتغيير ماذا، واحتفظ بسجل جاهز للتدقيق من أجل الامتثال والتعاون.
معًا، تعمل هذه القدرات على جلب إطار عمل NIST AI لإدارة المخاطر إلى الحياة داخل سير عمل DevSecOps.
إنهم يربطون السياسة بالممارسة ويحولون النظرية إلى نتائج يمكن للمطورين رؤيتها بالفعل.
NIST AI RMF و Xygeni ASPM في التمرين
على سبيل المثال، يوضح الجدول أدناه كيفية تعيين كل وظيفة NIST إلى قدرة حقيقية داخل Xygeni ASPM ونتيجة لذلك، يمكن للفرق الانتقال من المبادئ المجردة إلى التنفيذ العملي.
| دالة NIST AI RMF | الهدف | كيفية Xygeni ASPM يطبقها |
|---|---|---|
| خريطة | حدد أين يتم استخدام الذكاء الاصطناعي وما هي المخاطر التي قد يجلبها. | يكتشف Xygeni تلقائيًا جميع المستودعات والتبعيات ومكونات الذكاء الاصطناعي عبر SDLC. |
| قياس | تقييم نقاط الضعف، وسلامة البيانات، والضوابط. | يتحقق Xygeni من إمكانية الاستغلال وإمكانية الوصول وصحة التبعيات في كل فحص. |
| إدارة | تقليل المخاطر والسيطرة عليها. | Guardrails تنفيذ السياسات بشكل مباشر في CI/CD، حظر التعليمات البرمجية غير الآمنة وأتمتة الإصلاحات. |
| حكم | الحفاظ على الرؤية والمساءلة. | Dashboardتُظهر مسارات التدقيق والمراجعة سجل التغيير الكامل للامتثال والتعاون. |
هذا هو المكان الذي يلتقي فيه إطار عمل NIST مع ممارسات DevSecOps اليومية.
يوضح الجدول أدناه كيفية محاذاة كل وظيفة NIST مع Xygeni ASPM منصة في المشاريع الحقيقية.
تطبيق الإطار خطوة بخطوة
بمجرد وضع الأساسيات في مكانها، يمكن للفرق تطبيقها إطار عمل NIST AI لإدارة المخاطر من خلال بضع خطوات واضحة وقابلة للتكرار تتناسب مع سير عمل DevSecOps العادية:
- تحديد حالات استخدام الذكاء الاصطناعي: تحديد مكان عمل الذكاء الاصطناعي، والبيانات التي يتعامل معها، ومن يمكنه الوصول إليها. يساعد الرصد المبكر على تجنب التعرض غير الضروري لاحقًا.
- تقييم البيانات والتبعيات: قم بمراجعة المجموعة الخاصة بك بحثًا عن بيانات اعتماد ضعيفة أو مكتبات قديمة أو أسرار مسربة قبل وصولها إلى الإنتاج.
- بكج Guardrails: أضف قواعد واضحة في CI/CD pipelines التي تمرر التغييرات أو تمنعها تلقائيًا، مما يحافظ على تطبيق السياسة بشكل متسق عبر المستودعات.
- إصلاحات تلقائية: تستخدم بوت زيجيني و الإصلاح التلقائي بالذكاء الاصطناعي لتوليد pull requests مع التغييرات الموصى بها، مما يقلل من الجهد اليدوي ووقت المراجعة.
- راقب ووثق: احتفظ بسجلات لكل إصلاح وتحديث للسياسة وcisهذه الخطوة البسيطة تدعم المساءلة وتسهل متابعة التقدم.
معًا، تحافظ هذه الإجراءات على إدارة مخاطر الذكاء الاصطناعي موثوقة وواضحة طوال دورة حياة التطوير. كما أنها تساعد الفرق على اكتشاف المشكلات وحلها قبل أن تتفاقم وتتحول إلى مشاكل أمنية مكلفة.
من الاكتشاف إلى الإصلاح: كيف تتعامل Xygeni مع مخاطر الذكاء الاصطناعي
عندما يظهر خطر ما، يساعد Xygeni الفرق على التصرف بسرعة دون مغادرة سير العمل الخاص بهم.
قد يكشف الفحص عن حقنة سريعة في الموصل. قمع تحديد الأولويات ثم يقوم بتصنيف المشكلة حسب شدتها وإمكانية استغلالها، مما يساعد المطورين على التركيز على ما هو أكثر أهمية.
بوت زيجيني يخلق pull request مع الحل المقترح. Guardrails تحقق من التغيير محليًا وعلى الخادم للتأكد من سلامته. أخيرًا، الإصلاح التلقائي بالذكاء الاصطناعي يعمل على تحسين التصحيح باستخدام النموذج الخاص بك، مما يضيف طبقة إضافية من الدقة.
مثال حالة: عثر فريق التكنولوجيا المالية على موصل MCP غير آمن أثناء العلاقات العامة. Guardrails تم حظر الدمج، و بوت زيجيني تم فتح إصلاح خلال دقائق. باستخدام مخاطر المعالجةلقد اختاروا إصدارًا آمنًا للاعتماد ونشروا التحديث في نفس اليوم.
هذه العملية تجعل إدارة مخاطر الذكاء الاصطناعي مستمر وسريع، مما يقلل الاحتكاك بين التطوير والأمان.
عملية Guardrails لأمن الذكاء الاصطناعي
Guardrails احتفظ pipelineيمكن التنبؤ بها من خلال إيقاف الأعمال الخطرة قبل انتشارها. إنها خفيفة الوزن، وشفافة، وسهلة الصيانة.
فمثلا:
- تقييد أصول MCP على مساحات العمل الموثوقة.
- تحديد نطاقات مفاتيح API وتقصير وقت انتهاء الصلاحية.
- التحقق من صحة المطالبات وتحديد حجم الإدخال لمنع إساءة الاستخدام.
هذه القواعد تجعل الذكاء الاصطناعي في إدارة المخاطر جزء من الترميز اليومي، وليس مهمة ما بعد النشر.
قائمة التحقق: جاهز للشحن مع NIST AI RMF
قبل الإصدار، راجع قائمة التحقق السريعة هذه للتأكد من أن مشروعك يتماشى مع إطار عمل NIST AI لإدارة المخاطر مبادئ:
| قائمة مرجعية | الهدف |
|---|---|
| تم تحديث مخزون نماذج الذكاء الاصطناعي ونقاط النهاية والموصلات | ضمان الرؤية عبر جميع مكونات الذكاء الاصطناعي قبل الإصدار. |
| Guardrails لمفاتيح MCP وAPI التي تم ضبطها لمنع التغييرات غير الآمنة | يمنع التكوينات الخاطئة أو الوصول غير المصرح به من الوصول إلى الإنتاج. |
| مسح على كل pull request مع بوت زيجيني | يكتشف نقاط الضعف وقضايا الامتثال في وقت مبكر CI/CD تدفق. |
| خاص الإصلاح التلقائي بالذكاء الاصطناعي مُهيأ للإصلاح التلقائي | يطبق الإصلاحات بشكل آمن مع الحفاظ على خصوصية الكود المصدر والبيانات. |
| مخاطر المعالجة المراجعة قبل ترقيات التبعية | التحقق من أن الإصدارات الجديدة آمنة ومتوافقة قبل النشر. |
يساعد التحقق من هذه العناصر الفرق على الشحن بشكل أسرع وأكثر أمانًا مع الحفاظ على إدارة مخاطر الذكاء الاصطناعي نشط في كل دورة.
التعليمات السريعة
ما هو إطار عمل إدارة مخاطر الذكاء الاصطناعي التابع للمعهد الوطني للمعايير والتكنولوجيا؟
إطار عمل لمساعدة الفرق على رسم خريطة مخاطر الذكاء الاصطناعي وقياسها وإدارتها وحكمها من التصميم إلى الإنتاج.
كيف يمكنني تطبيقه في DevSecOps؟
إضافة Guardrails in CI/CD، أتمتة الإصلاحات باستخدام طلبات السحب، وتسجيل التغييرات للمراجعة.
ما هي عناصر التحكم التي يجب أن أبدأ بها؟
تقييد أصول MCP، وتحديد نطاقات API، والتحقق من صحة المطالبات، والتحقق من تغييرات التبعية باستخدام Remediation Risk.
الأفكار النهائية: من الإطار إلى الممارسة المستمرة
استخدم إطار عمل NIST AI لإدارة المخاطر ليس مجرد قائمة تحقق للامتثال، بل هو نموذج عملي لبناء أنظمة ذكاء اصطناعي موثوقة. من خلال تحديد مواقع تواجد الذكاء الاصطناعي، وقياس سلوكه، وإدارة نقاط الضعف، وإدارة...cisتسعى المؤسسات إلى جعل الأمن جزءًا من العملية، وليس حدثًا لمرة واحدة.
في بيئات DevSecOps، هذا النهج مثالي. فحوصات الأمان، Guardrails، والأتمتة تصبح جزءًا من نفس pipeline التي تُقدّم ميزات. فبدلاً من انتظار المراجعات أو التدقيق، يُدرك المطورون المخاطر أثناء كتابة الأكواد البرمجية وإصلاحها قبل وصولها إلى مرحلة الإنتاج.
زيجيني يضفي هذا الإطار طابعًا حيويًا من خلال تحويل مبادئه إلى أدوات يومية:
- ASPM مركزية الرؤية من الكود إلى السحابة.
- بوت زيجيني أتمتة عملية الإصلاح من خلال pull requests.
- الإصلاح التلقائي بالذكاء الاصطناعي تحسين الدقة مع الحفاظ على خصوصية البيانات.
- مخاطر المعالجة يساعد الفرق على اختيار إصدار التبعية الأكثر أمانًا.
معًا، هذه القدرات تجعل إدارة مخاطر الذكاء الاصطناعي مستمر وعملي.
يساعدون الفرق في بناء برامج سريعة الحركة و يظل آمنًا، دون إضافة احتكاك إلى التطوير.
في نهاية المطاف، قيمة نيست منظمة العفو الدولية RMF لا يكمن الأمان في الوثيقة نفسها، بل في كيفية تطبيقها من قِبل الفرق. مع الأتمتة والثقافة المناسبتين، يصبح الأمان عادة مشتركة بين فرق الهندسة، وليس تدقيقًا منفصلًا لاحقًا.

