






أصبح برنامج Visual Studio Code من أشهر برامج تحرير النصوص للمطورين حول العالم. يتميز بخفته وقوته، فهو يدعم الإضافات وتصحيح الأخطاء والتكاملات، مما يجعله برنامجًا يوميًا لملايين المبرمجين. ولأنه مفتوح المصدر ومرن، يلعب Visual Studio Code دورًا هامًا في سير عمل DevSecOps الحديثة. تستخدمه الفرق لتحرير البنية التحتية ككود (IaC)، دمج عمليات المسح الضوئي، وتطبيق Visual Studio code security التحقق قبل دفع التغييرات.
ومع ذلك، فإن القوة تأتي دائمًا مع المسؤولية. قد يؤدي وجود ملحق غير آمن أو مساحة عمل غير مُهيأة بشكل صحيح إلى مخاطر في pipelineلهذا السبب، يجب على المطورين التعامل مع برنامج VS Code ليس فقط كمحرر، بل أيضًا كجزء أساسي من تطوير البرمجيات الآمن. في هذه الأسئلة الشائعة، نجيب على أكثر الأسئلة شيوعًا حول Visual Studio Code، ونشرح آثاره الأمنية، ونشارك أفضل الممارسات التي تضمن سلامته في سير عمل DevOps.
ما هو برنامج Visual Studio Code؟
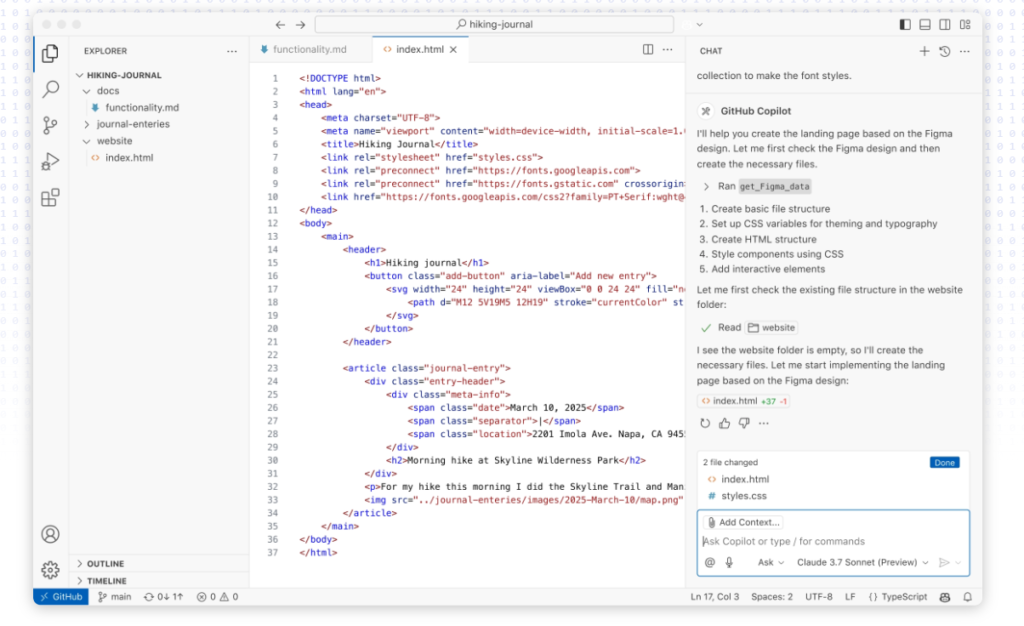
برنامج Visual Studio Code (يُعرف عادةً باسم VS Code) هو محرر أكواد مفتوح المصدر من مايكروسوفت. يعمل على أنظمة Windows وmacOS وLinux، ويدعم مئات لغات البرمجة. يتضمن البرنامج ميزات إضافية، مثل تمييز بناء الجملة، وتصحيح الأخطاء، وتكامل Git، وإضافات لتطوير التطبيقات السحابية والحاويات.
على عكس التقليدية ايديسبرنامج vs code خفيف الوزن وقابل للتعديل. ما عليك سوى تثبيت الإضافات التي تحتاجها، مما يحافظ على سرعة المحرر مع إمكانية تخصيصه بشكل كبير. من الناحية الأمنية، تُعدّ هذه المرونة ميزةً ومخاطرةً في آنٍ واحد: يعتمد الاستخدام الآمن على كيفية تهيئة المطورين للإضافات ومساحات العمل.
هل VS Code مجاني للاستخدام؟
نعم. برنامج Visual Studio Code مجاني تمامًا ومفتوح المصدر. تُدير مايكروسوفت المحرر الأساسي، بينما يُطوّر مجتمع المطورين آلاف الإضافات. ولأنه مجاني، أصبح برنامج VS Code المحرر المفضل للطلاب والمطورين. enterprise فرق.
ومع ذلك، فالمجاني لا يعني الخالي من المخاطر. code security يعتمد الأمر على تنزيل المحرر من مصادر رسمية والتحقق من الإضافات قبل تثبيتها. ينشر المهاجمون أحيانًا إضافات ضارة لتقليد الأدوات الشائعة. لذلك، تحقق دائمًا من سمعة الناشر وتقييماته في السوق.
كيفية تثبيت برنامج Visual Studio Code؟
يعد تثبيت برنامج vs code أمرًا بسيطًا.
- على نظام التشغيل Windows: قم بتنزيل برنامج التثبيت من رسمي صفحة مايكروسوفت.
- على نظام macOS: قم بتثبيته عبر Homebrew (
brew install --cask visual-studio-code). - على Linux: استخدم مدير الحزم الخاص بك، مثل
apt install codeعلى أوبونتو.
بعد التثبيت، قم بالتحقق من الإصدار الخاص بك باستخدام:
code --version
لأسباب أمنية، لا تُنزّل برامج التثبيت من مصادر غير رسمية. بالإضافة إلى ذلك، إذا شغّلت VS Code في CI/CD حاويات، ثبّت الإصدار وحدّثه بانتظام لتجنب الثغرات الأمنية. هذا يتماشى مع CI/CD أمن standardالصورة لعام 2025.
كيفية تشغيل الكود في Visual Studio Code؟
لتشغيل الكود في برنامج VS Code، عادةً ما تستخدم الطرفية المدمجة أو لوحة التصحيح. على سبيل المثال:
- Python → قم بتثبيت ملحق Python، ثم قم بتشغيل البرامج النصية باستخدام
python file.py. - JavaScript / TypeScript → الاستخدام Node.js
اندماج (
node index.js). - حاويات → قم بتشغيل الكود مباشرة في Docker باستخدام ملحق الحاويات البعيدة.
استوديو مرئي code security يحدث هذا عند تنفيذ المهام وتكوينات التشغيل للأوامر. قد تكشف المهام المُهيأة بشكل خاطئ عن أسرار أو تُشغّل نصوصًا برمجية غير آمنة. لذلك، تحقق من صحة جميع تعريفات المهام وتجنب نسخ ولصق التكوينات من مستودعات غير معروفة.
كيفية استخدام برنامج Visual Studio Code بأمان؟
يمكنك استخدام برنامج vs code لتحرير وتصحيح أخطائه ونشره في مشاريع متعددة. مع ذلك، يتطلب استخدامه بأمان انضباطًا:
- قم بتثبيت الإضافات من الناشرين الموثوق بهم فقط.
- قم بتعطيل أو إلغاء تثبيت الملحقات التي لم تعد تستخدمها.
- قم بمراجعة إعدادات مساحة العمل بحثًا عن الأسرار أو المسارات غير الآمنة.
- قم بتشغيل عمليات الفحص داخل المحرر باستخدام مكونات DevSecOps الإضافية.
بالإضافة إلى ذلك، يقوم العديد من المطورين بدمج Visual Studio code security الأدوات مباشرةً في VS Code. على سبيل المثال، يفحص تكامل بيئة التطوير المتكاملة (IDE) في Xygeni البنية التحتية كملفات برمجية، وملفات Dockerfiles، والتبعيات مفتوحة المصدر بحثًا عن أي أخطاء في التكوين أو البرامج الضارة. بهذه الطريقة، لا يغادر الكود غير الآمن بيئتك المحلية أبدًا.
للحصول على الخلفية، انظر ما هي البنية التحتية كرمز (IaC) وسائل وكيف يستهدف المهاجمون بالفعل أدوات المطورين مثل Terraform وnpm.
هل تنزيل Visual Studio Code آمن؟
نعم، إذا نزّلته من موقع مايكروسوفت الرسمي أو من مديري حزم موثوقين. تظهر المخاطر عندما يلجأ المطورون إلى استخدام إصدارات غير رسمية، أو نسخ محمولة من مواقع مشبوهة، أو إضافات مجمعة مسبقًا.
علاوة على ذلك، برنامج vs code مفتوح المصدر، لذا يُمكن لأي شخص تطويره. بعض التفرعات تُضيف مانعات أو سمات للقياس عن بُعد، بينما قد يُخفي بعضها الآخر برامج ضارة. تأكد دائمًا من صحة بيانات المجموع الاختباري والتزم بالتوزيعات الرسمية.
هل ملحقات Visual Studio Code آمنة؟
ليس دائمًا. تُعطي الإضافات VS Code قوتها، لكنها تُوسّع أيضًا نطاق الهجوم. على سبيل المثال، يُمكن للإضافة الخبيثة:
- سرقة رموز المصادقة من مساحة العمل الخاصة بك.
- تنفيذ الأوامر أثناء مهام البناء.
- تحميل الأسرار الموجودة في
.envالملفات.
هذا الخطر حقيقي. ينشر المهاجمون بالفعل حزم مفتوحة المصدر ضارة إلى npm وPyPI، ويمكن أن يحدث الأمر نفسه في أسواق الإضافات. نتيجةً لذلك، يجب عليك:
- مراجعة امتداد الناشر للسمعة.
- تحقق من التحديثات الأخيرة وتعليقات المجتمع.
- تحديد الأذونات حيثما كان ذلك ممكنا.
إن استخدام IDE بدون نظافة الامتداد يشبه تشغيل Terraform مع وحدات غير مؤكدة، فهو يخلق مخاطر غير مرئية.
أفضل الممارسات للإضافات والإعدادات الآمنة
متابعة الاستوديو المرئي code security تساعد أفضل الممارسات الفرق على الحفاظ على أمان محرريها ومواءمتهم مع سير عمل DevSecOps. تتضمن بعض الممارسات الرئيسية ما يلي:
- حافظ على تحديث VS Code → تطبيق التصحيحات بسرعة لإصلاح الثغرات الأمنية.
- تمديدات التدقيق بانتظام → قم بإزالة الأدوات غير المستخدمة ومراجعة الأدوات ذات الامتيازات العالية.
- حماية الأسرار → لا تخزن مفاتيح API أبدًا في settings.json أو launch.json.
- دمج عمليات المسح في المحرر → تشغيل SAST, SCAو IaC المسح الضوئي باستخدام الملحقات.
- استخدام ثقة مساحة العمل → الحد من تنفيذ التعليمات البرمجية غير الموثوق بها في المشاريع الجديدة.
بدمج هذه الممارسات مع الأتمتة، يصبح برنامج VS Code ليس مجرد محرر أكواد، بل أيضًا نقطة تفتيش أمنية. المراجعات اليدوية وحدها لا تُجدي نفعًا. تضمن أدوات الفحص المدمجة في بيئة التطوير المتكاملة عدم وصول التكوينات غير الآمنة أو الأكواد الضارة إليك. pipelines.
كيف يساعدك Xygeni
يعد برنامج Visual Studio Code سريعًا ومرنًا، ولكن الحفاظ عليه آمنًا يتطلب الاستخدام الصحيح guardrailsلا يمكن للمراجعات اليدوية تغطية كل ملحق أو مساحة عمل أو تبعية. هنا يكمن الخلل. مكون Visual Studio Code الإضافي من Xygeni يضيف قيمة حقيقية، ويجلب الحماية الآلية مباشرة إلى المحرر.
بمجرد تثبيت ، و ملحق Xygeni VS Code يقوم بمسح الكود والبيئة بشكل مستمر لتطبيقه استوديو مرئي code security أفضل الممارسات تلقائيا:
- اصطياد غير آمن IaC في وقت مبكر → عمليات المسح Terraform, Ansible، وتم فتح تكوينات Kubernetes في VS Code.
- حماية الأسرار → يكتشف المفاتيح المضمنة في الملفات ويقترح الإصلاحات.
- إيقاف الكود الخبيث → علامات الحزم المشبوهة والبرامج الضارة في التبعيات.
- أتمتة عملية الإصلاح → مع AutoFix، يتم إنشاء تصحيحات آمنة أو pull requests.
- Guardrails in CI/CD → يتم تطبيق سياسات مثل "عدم تسريب الأسرار" أو "عدم تخزين غير مشفر" تلقائيًا.
بفضل هذه القدرات، يتكامل المطورون استوديو مرئي code security يتم دمجها افتراضيًا في سير العمل اليومي الخاص بهم، دون الحاجة إلى خطوات إضافية أو فحوصات يدوية.
يتم تحليل كل سطر من التعليمات البرمجية تلقائيًا، مع الحفاظ على البيئة المحلية و CI/CD pipelineآمنة.
الاستنتاج: بناء سير عمل DevSecOps أكثر أمانًا
يمنح برنامج Visual Studio Code المطورين السرعة والمرونة وقوة النظام البيئي. ولكن، مثل Terraform أو Ansible، لا يبقى آمنًا إلا عند اقترانه بممارسات أمنية قوية. إضافة واحدة غير آمنة، أو مهمة مُهيأة بشكل خاطئ، أو سر مُسرّب قد يُقوّض النظام بأكمله. pipeline.
لهذا السبب، فإن اعتماد برنامج vs code مع Visual Studio code security guardrails أمرٌ أساسي. يكتسب المطورون الذين يتبعون أفضل الممارسات، ويستخدمون الفحص المتكامل مع بيئة التطوير المتكاملة (IDE)، ويؤتمتون عمليات الفحص، الكفاءة والثقة.
باختصار، Visual Studio Code ليس مجرد محرر، بل هو جزء من بيئة DevSecOps. ومن خلال التعامل معه على هذا النحو، تحافظ الفرق على pipelineآمنة، والأسرار محمية، والأتمتة تحت السيطرة.

