

Топ 10 инструменти за анализ на състава на софтуера (SCA Инструменти) за 2026 г.
Съвременният софтуер зависи силно от библиотеки с отворен код. Последните проучвания показват, че повече от 77% от кода в производствените приложения днес идва от компоненти с отворен код. Това ускорява разработката, но също така създава реална опасност за сигурността и съответствието: една-единствена остаряла библиотека, злонамерен пакет или пренебрегната транзитивна зависимост могат да компрометират цялото приложение. Това ръководство разглежда 10-те най-добри инструмента за анализ на състава на софтуера за 2026 г., като обхваща какво прави всеки един от тях, къде се отличава, къде не успява и как да изберете правилния за вашия екип.
Какво представляват инструментите за анализ на състава на софтуера?
Анализ на състава на софтуера (SCA) инструментите са решения за сигурност, които идентифицират, наблюдават и управляват библиотеки с отворен код, използвани в софтуерни проекти. Те откриват уязвимости в сигурността, проследяват съответствието с лицензите и помагат за предотвратяване на рискове за веригата на доставки през целия жизнен цикъл на разработка.
За разлика от по-старите скенери, които изброяват само известни CVE спрямо манифест на зависимости, съвременните SCA Инструментите анализират как библиотеките с отворен код действително се използват във вашия код. Те могат да определят дали дадена уязвима функция е достъпна по време на изпълнение, дали корекция ще повреди вашата компилация или дали пакет с отворен код съдържа скрит зловреден софтуер. Резултатът е по-точен поглед върху реалния риск, а не шумен списък с теоретични експозиции.
Топ 10 инструменти за анализ на състава на софтуера
Преди да се потопим в подробностите за всяка платформа, таблицата по-долу обобщава как се използват основните... инструменти за анализ на състава на софтуера (SCA инструменти) сравняват се по отношение на ключови възможности, като например оценка на експлоатационността, управление на лицензи, откриване на зловреден софтуер и обща пригодност за работни процеси на DevSecOps.
Сравнителна таблица: SCA Инструменти
| Инструмент | Фокусна зона | Оценка на експлоатационността | Управление на лицензи | Откриване на злонамерен софтуер | Най-добър за |
|---|---|---|---|---|---|
| Ксигени | Пълна защита на веригата за доставки на софтуер | ✅ EPSS и достъпност | ✅ Напреднали | ✅ Да, базирано на поведение в реално време | Отборите се нуждаят от пълен SCA, защита от злонамерен софтуер и CI/CD интеграция |
| Айкидо | Унифицирана платформа за сигурност на приложенията | ✅ Анализ на достъпността | ✅ Напреднали | ✅ Да | Екипи, търсещи цялостна платформа за AppSec, обхващаща SCA, SAST, облачна и сигурност по време на изпълнение |
| Сник | Сканиране за уязвимости, насочено към разработчиците | ⚠️ Ограничено | ✅ Основен | ❌ Няма | Разработчици, търсещи бърза интеграция с IDE и CI/CD |
| Черна патица | Задълбочен анализ на отворения код и съответствието с лицензите | ⚠️ Ограничено | ✅ Напреднали | ❌ Няма | Голям enterpriseизискващи подробно управление на лицензи и политики |
| Веракод | Enterprise съответствие и интеграция с AppSec | ❌ Няма | ✅ Напреднали | ❌ Няма | Регулирани организации, фокусирани върху управлението и одитабилността |
| Жизнен цикъл на Sonatype | Автоматизация на политиките и сигурност на веригата за доставки | ✅ Частична достъпност | ✅ Напреднали | ❌ Няма | Екипи, нуждаещи се от автоматизирано управление SDLC |
| JFrog Xray | Анализ на двоични файлове и контейнери | ⚠️ Основно | ✅ Напреднали | ⚠️ Налично в premium планове | Екипи, използващи екосистемата на JFrog за сигурност на артефакти и контейнери |
| Checkmarx One | Унифицирана платформа AppSec с SCA | ✅ Анализ на експлоатираните пътища | ✅ Напреднали | ⚠️ Частично | Enterpriseвече използва Checkmarx за статичен анализ |
| Верига за доставки на Semgrep | Лек, фокусиран върху разработчиците SCA | ✅ Базирано на достъпност | ✅ Основен | ❌ Няма | Малки екипи, които искат бързо и лесно внедряване |
| Поправка.io | Откриване на рискове и съответствие с отворения код | ⚠️ Базиран на EPSS | ✅ Основен | ❌ Няма | Организации, търсещи автоматизирани сигнали за уязвимости и лицензи |

Най-напредналият SCA Инструмент за DevSecOps
Общ преглед: Ксигени SCA инструменти за сигурност правят open source security по-лесно за разработчиците. Вместо просто да изброяват всяка известна уязвимост, те ви помагат да се съсредоточите върху това, което наистина е важно, като проверяват дали рисковият код е действително достъпен, експлоатиран или представлява реална заплаха.
Нещо повече, Xygeni сканира в реално време, пасва идеално на вашите CI/CD, и дори открива скрити опасности като зловреден софтуер в зависимости. Той също така се грижи за лицензионните рискове и съответствието, така че не е нужно да ги преследвате ръчно.
Казано по-просто, Ксигени-SCA е един от най-добрите SCA инструменти на пазара. Помага ви да защитите веригата си за доставки, да отстранявате проблеми бързо и да се фокусирате върху кода за доставка, без да ви забавя.
Основни функции:
- Анализи на риска от отстраняване
Преди да приложи корекция, Xygeni ви показва компромисите: какво е поправено, какво може да се повреди и какви нови рискове могат да бъдат въведени. По този начин вие избирате най-умното надграждане, а не само следващата версия. - Разширено откриване на уязвимости
Интегрирано с NVD, OSV и GitHub Advisories за пълна видимост на рисковете, свързани с отворен код. В резултат на това екипите получават навременна и точна информация за заплахите. - Фунии за приоритизиране
Персонализируема оценка на риска въз основа на тежест, експлоатационност (EPSS), въздействие върху бизнеса и достъпност. Следователно, вие се фокусирате върху това, което наистина има значение. - Анализ на достъпността и експлоатационността
Открива кои уязвимости са действително достъпни по време на изпълнение и каква е вероятността те да бъдат използвани. По този начин екипите избягват загубата на време за фалшиви аларми. - CI/CD & Pull Request Integration
Автоматично сканира по време на компилации и pull requests за да се открият проблемите рано, с други думи, проверките за сигурност се извършват без забавяне на доставката. - Автоматизирано отстраняване
Предлага или прилага корекции директно в разработчика pipelineс, така че екипите да могат да решават проблеми по-бързо с минимални ръчни усилия. - Откриване на зловреден софтуер в реално време
Блокира зловреден софтуер, скрит в пакети с отворен код, използвайки анализ, базиран на поведение, и сигнали за ранно предупреждение. Междувременно това осигурява непрекъсната защита. - Управление на съответствието с лицензите
Помага ви да проследявате и спазвате лицензите за отворен код, използвайки най-добрите практики на OWASP. Съответно, намалява правния риск и прилага политиката. - SBOM & Генериране на VDR
Генерира спецификация на софтуера и отчети за разкриване на уязвимости при поискване, за да осигури прозрачност и да отговори на изискванията за съответствие.
Защо да изберете Ксигени?
- Ексклузивно ранно откриване на зловреден софтуер → Ксигени е единственият SCA инструмент с поведенческо сканиране за зловреден софтуер в реално време, в зависимости от отворен код и работни процеси на DevOps.
- Повече от просто откриване на уязвимости → Включва защита от злонамерен софтуер, управление на лицензи и автоматизирано отстраняване на проблеми в една унифицирана платформа.
- По-интелигентно приоритизиране → Комбинира EPSS, достъпност и бизнес контекст, за да гарантира, че вашият екип се фокусира върху най-критичните рискове.
- Създаден за разработчици → Безшевни CI/CD интеграция, сканиране в реално време и корекции с възможност за действие – всичко това без прекъсване на доставката.
- Проактивна защита на веригата за доставки → Открива правописни грешки, объркване в зависимости и zero-day заплахи, преди да влязат в производство.
Планове*:
- Започва от $33/месец за пълната платформа „всичко в едно“, без скрити такси или допълнителни такси за критични характеристики.
- За разлика от други доставчици, той включва всичко: SCA, SAST, CI/CD Сигурност, откриване на тайни, IaC Securityи сканиране на контейнери, всичко в един унифициран план.
- Освен това, има няма ограничения за хранилищата или сътрудници, без ценообразуване на работно място, без ограничения за използване и без изненади.
2. Айкидо
Общ преглед: Айкидо е унифицирана платформа за сигурност на приложенията, която надхвърля SCA да обхване код, облак и среда за изпълнение в един инструмент. От самото начало той обединява SCA, SAST, откриване на тайни, контейнер/IaC сканиране, управление на облачната позиция (CSPM), DAST/API сканиране, откриване на зловреден софтуер и защита по време на изпълнение, позиционирайки се директно като алтернатива на точкови решения като Snyk.
Въпреки това, тъй като Айкидо обединява толкова много категории в една платформа, то е по-нова компания (основана през 2022 г.) от по-утвърдена компания с една цел. SCA доставчици, така че купувачите оценяват дълбоки, дългогодишни SCA Специализацията може да изисква преценка на широчината на платформата спрямо зрелостта на доставчика в тази категория.
Основни функции:
- Пълно покритие на стека → Комбайни SCA, SAST, DAST/API сканиране, CSPM, сканиране на контейнери, откриване на секрети и защита по време на изпълнение (Zen) — собственото сравнение на Aikido посочва, че включва DAST, API сканиране, CSPM и сканиране за зловреден софтуер по подразбиране, които Snyk обикновено продава като отделни добавки или не предлага.
- Анализ на достъпността (всички езици) → Aikido предлага пълен анализ на достъпността за всички езици, позиционирайки го като по-широк от езиковото покритие на Snyk за същата възможност — това е твърдение на доставчик от страницата за сравнение на Aikido, което си струва да се провери независимо за вашия конкретен езиков стек.
- Намаляване на шума → Aikido заявява, че филтрирането и анализът на достъпността намаляват фалшивите положителни резултати с приблизително 85%, като множество клиентски отзиви на G2 независимо посочват намаляване на шума в диапазона 75-92% след преминаване от Snyk.
- Откриване на зловреден софтуер и верига за доставки → Задвижван от Aikido Intel, той открива зловреден код, вграден в JavaScript файлове или npm пакети, включително задни врати, троянски коне и скриптове за криптоджакинг — категория, в която Snyk е в основата си SCA не покрива.
- Автоматизирани корекции → Автоматичното коригиране с едно щракване генерира pull requests в целия код, зависимости, контейнери и IaC, плюс групово коригиране на множество свързани сигнали едновременно.
- Бърза настройка → Отзивите на клиенти цитират въвеждането на 150+ разработчици за 45 минути и получаването на първи отчети за сканиране за по-малко от 10 минути.
Минуси:
- По-нова платформа, по-малко опит → Основана през 2022 г. в сравнение с по-дългата история на Snyk; enterprise Инструментите за управление и поддръжката на език/екосистема с дълга опашка може да са по-малко изпитани в битки в специфични крайни случаи.
- Компромис между широчина и специализация → Отбори, които искат тясно свързана, най-добра в класа си SCAинструмент, който е само за специалист (а не широка платформа), все пак може да предпочете специалист, въпреки че няколко рецензенти на G2, преминали от Snyk, специално посочват Айкидо като „по-пълноценен“.
- Твърденията на доставчиците се нуждаят от независима проверка → Сравнителната статистика (85% по-малко фалшиви положителни резултати, „по-голямо отразяване от Snyk“) идва от собствения маркетинг на Aikido; струва си да се провери със собствен опит преди commitзвън.
💲 Цени:
- Публикуваният основен план на Айкидо започва от € 3,240 / година (включени 10 потребители); Pro планът е € 6,480 / година (включително 10 потребители) — и двете са с фиксирани, публикувани цени, за разлика от модела на Snyk, който предлага цените на отделни функции и програмисти.
- За разлика от това, сравнението на Айкидо показва приблизително еквивалентното ниво на Сник в Отбора на... € 9,167 / година за до 10 потребители — Aikido позиционира това като спестявания до 65%, въпреки че това е сравнение, предоставено от доставчика, а не независим бенчмарк.
- Предлага се безплатен пакет, не се изисква кредитна карта, като първото сканиране е за по-малко от минута.
- В ЧЗВ на Aikido се посочва, че се начислява фиксирана, прозрачна такса и не се изисква минимален разход (например ~$20 000) за получаване на поддръжка - в контраст с докладваните практики на Snyk относно нивата на поддръжка и мащабирането за всяка функция/разработчик.
- За разлика от публикуваната от Snyk цена за екип от $25/разработчик/месец плюс отделни платени добавки за SCA, IaC, Контейнер и др., Айкидо обединява основни модули (SCA, SAST, DAST, CSPM, тайни, откриване на зловреден софтуер) в основните си нива.
3. Сник SCA Инструмент

Общ преглед: Snyk е един от най-известните инструменти на Sca Security, широко предпочитан заради подхода си, насочен към разработчиците, и силните интеграции с екосистемата. От самото начало той позволява на екипите да откриват и отстраняват уязвимости директно в своите среди за разработка, което го прави особено привлекателен за гъвкави работни процеси в DevSecOps.
Въпреки че е широко възприет, Сник се фокусира предимно върху SCA и липсват разширени функции като анализ на достъпността, оценка на експлоатационните възможности и откриване на зловреден софтуер в реално време. В резултат на това покритието му може да е недостатъчно за екипи, търсещи по-цялостна сигурност с отворен код.
Основни функции:
- Интеграция, ориентирана към разработчиците → Работи по-специално в IDE, Git и CI/CD pipelineда се откриват уязвимости още в началото на кодирането и pull requests.
- Приоритизиране, основано на риска → Комбинира EPSS, CVSS, зрялост на експлоатацията и достъпност, за да създаде динамична оценка на риска.
- Автоматизирани корекции → Забележително е, че осигурява само едно щракване pull requests с препоръчителни корекции и пътища за надграждане, за да се ускори отстраняването на проблеми.
- Непрекъснат мониторинг → Следователно, проследява новоразкритите уязвимости в различни среди и информира екипите в реално време.
- Управление на лицензи и съответствие → Освен това, поддържа политики за управление и прилагане на лицензи чрез персонализирано отчитане и автоматизация.
Минуси:
- Няма откриване на зловреден софтуер → Не защитава от неизвестен зловреден софтуер или атаки по веригата за доставки, като например типосквотинг.
- Ограничено покритие на веригата за доставки → Фокусира се само върху известни CVE, без функции за откриване на аномалии или за целостта на изграждането.
- Цените растат бързо → Тъй като всички продукти се продават поотделно, разходите се мащабират за всеки сътрудник и функция, което затруднява управлението на бюджета в по-големи екипи.
💲 Ценообразуване*:
- Започва с 200 теста/месец с плана Team — обаче, SCA не е включен и трябва да се закупи като добавка. Също така не може да работи самостоятелно без базов план.
- Функции, продавани отделно — Ценообразуването на Snyk е модулно, което изисква индивидуални покупки за SCA, Сигурност на контейнерите, IaC, Тайни и други.
- Обща скала на разходите за всяка функция — ценообразуването зависи от броя на избраните функции и всички се таксуват заедно в един и същ план.
- Няма публично ценообразуване за пълно покритие — ще ви е необходима персонализирана оферта. Следователно, разходите се увеличават бързо с нарастването на използването и размера на екипа.
4. BlackDuck от Синопсис SCA Инструмент
Общ преглед: Black Duck от Synopsys е един от най-утвърдените инструменти за анализ на състава на софтуера, специално фокусиран върху идентифицирането и управлението на рисковете в код с отворен код и код на трети страни. За да постигне това, той осигурява задълбочена видимост в цялата верига за доставки на софтуер чрез комбинация от технологии за сканиране и предлага силна поддръжка за съответствие с лицензите и... SDLC интеграция.
Въпреки това, управлението му може да е трудно за някои екипи и, което е по-важно, липсва му ориентирана към разработчиците лекота на използване и защита от зловреден софтуер в реално време. Следователно, екипите може да се сблъскат с трудности, когато се опитват да го вградят безпроблемно в бързо развиващите се работни процеси на DevSecOps.
Основни функции:
- Цялостен анализ на компонентите → Сканира за уязвимости, съответствие с лицензите и рискове за качеството в изходния код, двоичните файлове, артефактите и контейнерите.
- Множество техники за сканиране → Поддържа анализ на зависимости, двоични файлове, кодови отпечатъци и фрагменти, за да открива дори недекларирани компоненти.
- Приоритетизиране на риска → По-специално използва Black Duck Security Advisories, за да оцени тежестта, въздействието и контекста, което позволява по-информирано отстраняване на проблеми.
- Управление и автоматизация на политики → Съответно, позволява прилагането на политики за използване на отворен код по време на етапите на разработка, изграждане и внедряване.
- SBOM Генериране и мониторинг → Създаване, импортиране и наблюдение SBOMс поддръжка на SPDX/CycloneDX за прозрачност и съответствие.
Минуси:
- Няма откриване на зловреден софтуер в реално време → Не може проактивно да открива или блокира злонамерен софтуер в зависимости от отворен код.
- Тежки оперативни разходи → Поради своята дълбочина, внедряването, мащабирането и поддръжката му в различни среди може да изискват много ресурси.
- Ограничен опит на разработчиците → Липсва и безпроблемна интеграция с IDE и потребителско изживяване, насочено към разработчиците, което може да забави внедряването и да увеличи трудностите за инженерните екипи.
💲 Ценообразуване*:
- Започва от $525/година на член на екипа (Издание за сигурност) — таксува се годишно, с минимум 20 потребители.
- Без гъвкавост — всички потребители трябва да бъдат лицензирани по един и същ начин в цялата организация.
- Изданието за верига за доставки изисква персонализирано ценообразуване — необходими за разширени функции като двоично сканиране, анализ на фрагменти и SBOM автоматизация.
5. Veracode SAST Инструмент
Общ преглед: Анализ на състава на софтуера на Veracode (SCA) е част от по-широката ѝ платформа за сигурност на приложенията. По-конкретно, тя се фокусира върху идентифицирането на уязвимости и рискове за лицензиране в компоненти с отворен код, със силен акцент върху enterprise съответствие и прилагане на политиките.
Въпреки че е добре интегриран в екосистемата на Veracode, в крайна сметка му липсват по-задълбочен контекст за експлоатационност и удобни за разработчиците функции за автоматизация, които се намират в по-модерните инструменти за анализ на състава на софтуера. В резултат на това екипите може да се затруднят да приоритизират реалните заплахи или да рационализират отстраняването им в бързо развиващи се среди за разработка.
Основни функции:
- Интегрирана платформа AppSec → SCA работи като част от цялостния пакет на Veracode, като по този начин рационализира усилията за сигурност при статично, динамично и отворено тестване.
- Автоматично сканиране → Автоматично открива уязвимости в компоненти с отворен код, особено по време на планиран или задействан анализ на код.
- Подробно отчитане → Следователно, предоставя подробни отчети за уязвимости и съответствие с лицензите в подкрепа на enterpriseуправление на риска на -ниво.
- Прилагане на политиката → Позволява на организациите да дефинират и прилагат политики за сигурност и съответствие последователно във всички pipelines.
Минуси:
- Без EPSS или анализ на достижимостта → В резултат на това липсва приоритизиране на уязвимостите въз основа на експлоатационност или релевантност по време на изпълнение.
- Няма откриване на зловреден софтуер → Не може проактивно да идентифицира или блокира злонамерени компоненти с отворен код в реално време.
- По-малко удобен за разработчици → Освен това, платформено-ориентираният му дизайн може да ограничи безпроблемната интеграция с различни инструменти за разработка и работни процеси.
💲 Ценообразуване*:
- Средната стойност на договора е 18 633 долара годишно — въз основа на данни за покупки от реални клиенти.
- Няма план „всичко в едно“, Въпреки това, SCA трябва да се закупи заедно с други решения на Veracode за пълно покритие.
- Изискват се персонализирани оферти, в резултат на това няма прозрачно или самообслужващо се ценообразуване.
6. Жизнен цикъл на Sonatype Nexus
Общ преглед: Жизнен цикъл на Sonatype е мощен SCA инструмент, създаден да помага на екипите да управляват сигурността и управлението на софтуер с отворен код през целия жизнен цикъл на разработка на софтуер. Като начало, той предлага полезни функции като автоматизирано прилагане на правила, откриване на риск в реално време и инструменти, които помагат на разработчиците бързо да отстраняват проблеми.
Много от ключовите му функции обаче изискват допълнителни компоненти на платформата. Освен това ценообразуването е разделено между различните модули, което затруднява разбирането на пълната първоначална цена. В резултат на това екипите, търсещи по-просто и по-предсказуемо решение, може да се затруднят да управляват както настройката, така и бюджета.
Основни функции:
- Автоматизирано управление → Прилага персонализирани политики за сигурност и лицензиране по време на разработката, CI/CDи внедряване pipelines. По този начин, организациите могат да поддържат последователност standardвъв всички отбори.
- Откриване на уязвимости в реално време → Непрекъснато следи за известни уязвимости и лицензионни рискове в компонентите с отворен код. Като резултат, екипите получават по-бърза осведоменост за възникващите заплахи.
- Управление на зависимостите, управлявано от изкуствен интелект → Автоматично прилага освобождавания и надстройки въз основа на динамични оценки на риска. Освен това, това намалява ръчното усилие и подобрява консистентността.
- Механизъм за приоритизиране → Използва сигнали за достигане и реално време, за да идентифицира най-сериозните заплахи за отстраняване. следователно, разработчиците могат да се съсредоточат върху това, което наистина има значение, вместо да се задълбочават в шума.
- Софтуерен Инженер Dashboard → Централизира анализите за разработчиците в рамките на съществуващите им инструменти, за да подобри внедряването и да намали времето за реакция. особено, това подобрява сътрудничеството между сигурността и инженерите.
- SBOM управление → Предлага експорт във формати SPDX и CycloneDX. Обаче, пълната автоматизация и поддръжката на съответствие може да изискват допълнителни компоненти.
Минуси:
- Няма откриване на зловреден софтуер в реално време → В резултат на това му липсва проактивна защита срещу злонамерени пакети с отворен код, които могат да компрометират вашата pipeline.
- Изисквания за модулна платформа → С други думи, основните функции работят само ако добавите допълнителни инструменти като IQ Server, SBOM Мениджър или защитна стена.
- Фрагментиран модел на ценообразуване → Следователно, екипите трябва да закупят множество лицензи и добавки, което увеличава както разходите, така и сложността на настройката с разрастването на компанията.
💲 Ценообразуване*:
- Започва от $57.50/месец на потребител; обаче, изисква и отделен лиценз за IQ Server, който е достъпен само чрез персонализирана оферта.
- Освен това, няма унифицирано ценообразуване, функции като SBOM, защитната стена и сигурността на контейнера трябва да се закупят поотделно.
- Като резултат, фрагментираният модел на лицензиране води до нарастване на общите разходи въз основа на инструментите, броя на потребителите и настройката на внедряването.
7. Рентген на Jfrog SCA Инструмент
Общ преглед: ДжейФрог Ексраy е инструмент за анализ на софтуерния състав, създаден за защита на двоични файлове, контейнери и пакети с отворен код. Той се интегрира тясно с платформата JFrog, предлагайки ранно откриване и непрекъснато наблюдение в целия процес. SDLCВ резултат на това разработчиците могат да забележат рисковете рано, без да променят начина си на работа.
Някои от най-модерните му функции обаче, като откриване на зловреден софтуер и задълбочена оценка на риска, зависят от собствени системи. Освен това достъпът до тези функции често изисква закупуване на допълнителни модули. Следователно, екипите могат да се сблъскат с допълнителни разходи и сложност по време на настройката.
Основни функции:
- Рекурсивно сканиране → Сканира дълбоко двоични файлове, контейнери и пакети с отворен код. В резултат на това получавате пълна видимост върху уязвимостите и рисковете, свързани с лиценза.
- Откриване на зловреден софтуер и заплахи → Използва вътрешна информация за заплахи, за да открива злонамерени компоненти. Това включва рискове, които не са изброени в публичните CVE емисии.
- SBOM и поддръжка на VEX → Генерира SPDX и CycloneDX SBOMс VEX анотации. С други думи, това помага на екипите да останат в съответствие с изискванията и готови за одит.
- Политики за оперативния риск → Блокира ненадеждни пакети въз основа на възраст, активност на участниците и тенденции в употребата. Следователно, рисковите компоненти се изключват рано.
- IDE и CI/CD Integration → Предоставя обратна връзка в реално време директно в инструментите за разработка и pipelineПо този начин сигурността се осигурява, без да се забавя доставката.
- Задвижвано от изследвания в областта на сигурността → Обогатява CVE с контекстуални прозрения от вътрешни проучвания. За тази цел екипите получават по-добра яснота относно действителния риск.
Минуси:
- Без оценка за експлоатационност (напр. EPSS) → Следователно, приоритизирането не включва контекст на изпълнение и достъпност.
- Тясно свързан с екосистемата на JFrog → Заради това, идеален е само за потребители, които вече са на JFrog; самостоятелната употреба е ограничена.
- Разширените функции изискват допълнително лицензиране → Например, възможности като „Разширена сигурност“ или „Интегритет по време на изпълнение“ са налични само в планове от най-високо ниво.
💲 Ценообразуване*:
- Започва от $960/месец. SCA функциите са заключени зад Enterprise X ниво.
- Освен това, основните функции като куриране на пакети и интегритет по време на изпълнение се продават отделно.
- Всичко на всичко, ценообразуването е фрагментирано и расте бързо с добавките и мащаба на внедряването.
8. Checkmarx One SCA
Общ преглед: Checkmarx One SCA предоставя анализ на състава на софтуера като част от по-широка платформа за сигурност на приложенията. По-конкретно, той помага за откриване на уязвимости с отворен код, рискове за лицензиране и злонамерени пакети, предлагайки разширени функции като откриване на експлоатираеми пътища и SBOM поколение.
Въпреки това, липсва вградена защита от зловреден софтуер в целия SDLC и не предлага приоритизиране в реално време, базирано на достъпност. Освен това, възможностите, които обикновено са унифицирани в други платформи, изискват отделни модули тук. В резултат на това, зависимостта му от enterprise Лицензирането и модулните добавки могат значително да увеличат както сложността, така и разходите за екипите по сигурност.
Основни функции:
- Откриване на експлоатираеми пътища → Подчертава кои уязвимости са действително достижими по време на изпълнение. Като резултат, екипите могат да приоритизират това, което наистина има значение.
- Откриване на злонамерени пакети → Идентифицира оръжейни компоненти с отворен код. Насам, заплахите за веригата за доставки се блокират, преди да достигнат до производството.
- Сканиране на частни пакети → Сканира собствени и вътрешни пакети, дори и да не са регистрирани в публични регистри. Следователно, скритите рискове не остават незабелязани.
- Анализ на риска при лицензиране → Сигнализира проблеми с лиценза за отворен код с ясни и приложими доклади. По този начин, правните рискове и рисковете, свързани с съответствието, са по-лесни за управление.
- SBOM Поколение → Износ на SPDX и CycloneDX SBOMс едно кликване. съответно, опростява одитите и поддържа регулаторните изисквания.
- Сканиране на код, генериран от изкуствен интелект → Анализира код, подпомаган от изкуствен интелект, за скрити рискове за сигурността и нарушения на правилата. следователно, вие запазвате контрол – дори когато използвате генеративен код.
Минуси:
- Няма откриване на зловреден софтуер в реално време → Липсва непрекъснато поведенческо сканиране за нововъзникващи заплахи.
- Без роден CI/CD or pipeline интеграция за SCA → Вместо това, разчита на по-широка интеграция с платформата Checkmarx, което добавя допълнителни разходи за настройка.
- Модулната конфигурация увеличава сложността → Пълно SCA Покритието може да изисква сдвояване с други решения на Checkmarx.
- Само персонализирано лицензиране → Без ценообразуване на базата на самообслужване, бюджетирането и снабдяването стават едновременно по-малко предвидими и по-отнемащи време.
💲 Ценообразуване*:
- Започва в enterpriseценообразуване на ниво: докладвани внедрявания диапазон от от 75,000 150,000 до XNUMX XNUMX долара годишно.
- Няма план „всичко в едно“, вместо, SCA е едно от многото модулни решения; пълното покритие изисква обединяване на множество инструменти.
9. Семгреп SCA Инструмент
Общ преглед: Semgrep Supply Chain е лека SCA решение, предназначено за разработчици. То намалява умората от аларми, използвайки приоритизиране въз основа на достъпността и предлага основни функции, като например съответствие с лицензите, SBOM генериране и приложимо отстраняване.
Въпреки това, липсват му критични защити за CI/CD pipelines, изграждане на системи и заплахи от зловреден софтуер. В резултат на това ключови етапи от веригата за доставки на софтуер остават открити, което ограничава пригодността му за цялостни AppSec програми.
Основни функции:
- Приоритизиране въз основа на достижимост → Сигнализира само уязвимости, извикани по време на изпълнение.
- Прилагане на съответствие с лицензите → В резултат на това, може да блокира рискови пакети директно на ниво PR, за да предотврати сливането на нарушенията.
- SBOM Поколение → Поддържа CycloneDX с пълно търсене на зависимости.
- UX, ориентиран към разработчиците → Интегрира се с IDE, GitHub, GitLab и популярни CI/CD инструменти.
- Прозрения за отстраняване на проблеми → Поради тази причина, той подчертава засегнатите редове от код и предоставя подробни насоки за рационализиране на корекциите.
Минуси:
- Не CI/CD or Build Security → Следователно, не може да осигури pipelines, компилации или производствени артефакти.
- Няма откриване на зловреден софтуер → Следователно, не може да идентифицира злонамерени пакети във веригата за доставки на софтуер.
- Фрагментиран набор от функции → Изисква отделни покупки за модулите „Код“, „Верига за доставки“ и „Секрети“.
- Разходите се увеличават бързо → Всъщност ценообразуването, базирано на сътрудниците, се увеличава бързо с размера на екипа.
💲 Ценообразуване*:
- Започва в $40/месец на сътрудник за продукт.
- Няма платформа „всичко в едно“трябва да закупите всеки продукт отделно, за да покриете пълната сума SDLC.
- Заключване на лицензвсички участници трябва да бъдат лицензирани по един и същи начин за всички модули.
10. Поправи.io SCA Инструмент
Общ преглед:
Поправка.io SCA е част от цялостна AppSec платформа, създадена за откриване и отстраняване на уязвимости в отворен код, проблеми с лицензите и заплахи за веригата за доставки. По-специално, тя предлага анализ на достъпността и интелигентно приоритизиране, за да ви помогне да се съсредоточите върху реалните рискове, а не само върху суровия брой на CVE.
Повечето основни функции обаче са достъпни само с premium лиценз. В резултат на това екипите, търсещи гъвкавост, може да се наложи да платят за целия пакет, което може да увеличи общите разходи и да ограничи внедряването.
Основни функции:
- Анализ на достъпността → Сигнализира само уязвимостите във вашия код, които действително могат да бъдат използвани. По този начин екипите не губят време за проблеми с нисък риск.
- Приоритизиране на риска, базирано на EPSS → Комбинира оценките за тежест на CVSS с данни за експлойти, за да класира най-важните заплахи. Следователно, разработчиците могат първо да поправят това, което е спешно.
- Сигнали за съответствие с лицензите → Открива проблемни лицензи за отворен код рано и поддържа прилагането им в реално време. По този начин намалявате правните и оперативните рискове.
- SBOM Поколение → Създава машинночетими SBOMвъв формати SPDX и CycloneDX. За тази цел ви помага да поддържате съответствие и да сте готови за одит.
Минуси:
- Няма откриване на зловреден софтуер → Липсва проактивно сканиране за злонамерени пакети с отворен код, което оставя пропуски в защитата на веригата за доставки.
- Контекст с ограничена експлоатационна възможност → Въпреки че включва EPSS, Mend SCA не осигурява достъпност на ниво изпълнение или задълбочена проследимост на функциите.
- Ограничена автоматизация на персонализирани правила → По-малко детайлна автоматизация за блокиране на уязвимости или прилагане преди сливане в сравнение с по-специализирани платформи.
- Силна зависимост от интеграцията на платформата → SCA функциите са тясно свързани с пълния пакет на Mend, което ограничава гъвкавостта за екипи, използващи други инструменти в своите SDLC.
💲 Ценообразуване*:
- Започва от $1,000/година на сътрудник-разработчик — включва SCA, SAST, сканиране на контейнери и други.
- Прилагат се допълнителни такси за Mend AI Premium, DAST, API сигурност и услуги за поддръжка, следователно, разширената защита добавя значително към базовата цена.
- Няма гъвкавост, базирана на употребаВ резултат на това разходите се увеличават рязко с размера на екипа и приемането на функции.
Основни характеристики, които трябва да се вземат предвид при избора на SCA Инструмент
След прегледа на инструментите, това са критериите, които са най-важни за информиран избор...cisйон:
Анализ на достижимостта. Инструмент, който маркира всяко CVE във всяка транзитивна зависимост, произвежда повече шум, отколкото сигнал. Анализ на достъпността определя дали уязвимият код действително се изпълнява по време на изпълнение, елиминирайки по-голямата част от неподходящите открития и позволявайки на екипите да се съсредоточат върху истинския риск.
Показатели за експлоатационност извън CVSS. Само оценките за тежест на CVSS са лош показател за действителния риск. Инструменти, които включват Резултати от EPSS и известната наличност на експлойти предоставят значително по-точна картина за това кои уязвимости е вероятно да бъдат обект на атака.
Осъзнаване на риска от отстраняване. Поправянето на уязвимост чрез надграждане на зависимост може да въведе нови уязвимости или да прекъсне компилацията. Инструменти, които показват пълния компромис с дадена корекция, преди да бъде приложена, както прави Xygeni чрез Анализ на риска от отстраняване, предотвратяване на създаването на нови проблеми от страна на корекциите.
Откриване на зловреден софтуер в реално време. Базите данни за CVE обхващат само известни уязвимости в публикувани пакети. Атаките във веригата за доставки все по-често използват злонамерени пакети, които нямат CVE, разчитайки на типоскопски грешки, объркване на зависимости или компрометирани акаунти на администратори. Само инструменти с поведенческо откриване на зловреден софтуер в реално време могат да се справят с този клас заплахи.
CI/CD интеграция с капацитета за правоприлагане. Сканирането е ценно само ако откритията могат да блокират достигането на опасен код до продуктивна среда. Прилагането на политики като код в pull requests намлява pipeline Гейтс конвертира SCA от консултативен инструмент в реален контрол на сигурността.
Управление на съответствието с лицензите. Задълженията, свързани с лиценза за отворен код, са правен риск, не само риск за сигурността. Най-доброто SCA инструментите проследяват лицензите през директни и транзитивни зависимости, сигнализират за нарушения на правилата и поддържат SBOM генериране за отчитане на съответствието.
SBOM поколение. Софтуерните спецификации на материалите се изискват все по-често от клиенти, регулаторни органи и рамки като CISА и Закона на ЕС за киберустойчивост. Проверете дали инструментът генерира SBOMвъв формати CycloneDX и SPDX при поискване като част от standard работен процес, а не като premium добавка.
Как да изберем правилното SCA Инструмент
Ако основната ви нужда е приемането от разработчиците с минимално напрежение: Snyk или Semgrep Supply Chain предлагат входни точки с най-ниско триене, със силна IDE и Git интеграция и удобен за разработчици UX.
Ако спазването на лицензите и анализът на двоични файлове са приоритет: Black Duck остава най-цялостният вариант за организации със сложни изисквания за управление на лицензи и големи наследени кодови бази.
Ако вече сте в определена екосистема: JFrog Xray за потребители на платформата JFrog, Checkmarx One за екипи, използващи Checkmarx SASTи Веракод SCA За клиентите на платформата Veracode всички предлагат естествена интеграция в рамките на съответните им екосистеми.
Ако имате нужда от истинска защита от злонамерен софтуер, наред с откриването на CVE: Само Xygeni предоставя сканиране за зловреден софтуер в реално време, базирано на поведение, като вградена функция. SCA възможност, обхващаща заплахи, които не са адресирани от никоя база данни за CVE.
Ако имате нужда от SCA като част от цялостна DevSecOps програма: Унифицирана платформа като Xygeni премахва необходимостта от поддържане на отделни инструменти за SCA, SAST, тайни, IaC, и pipeline securityКонстатациите са корелирани чрез ASPM, приоритизирани според експлоатационната годност и бизнес контекста и адресирани чрез AI AutoFix, всичко това без ценообразуване на работно място. Сравнете опциите, използвайки най-добрите инструменти за сигурност на приложенията общ преглед за по-широк контекст.
Бързо резюме
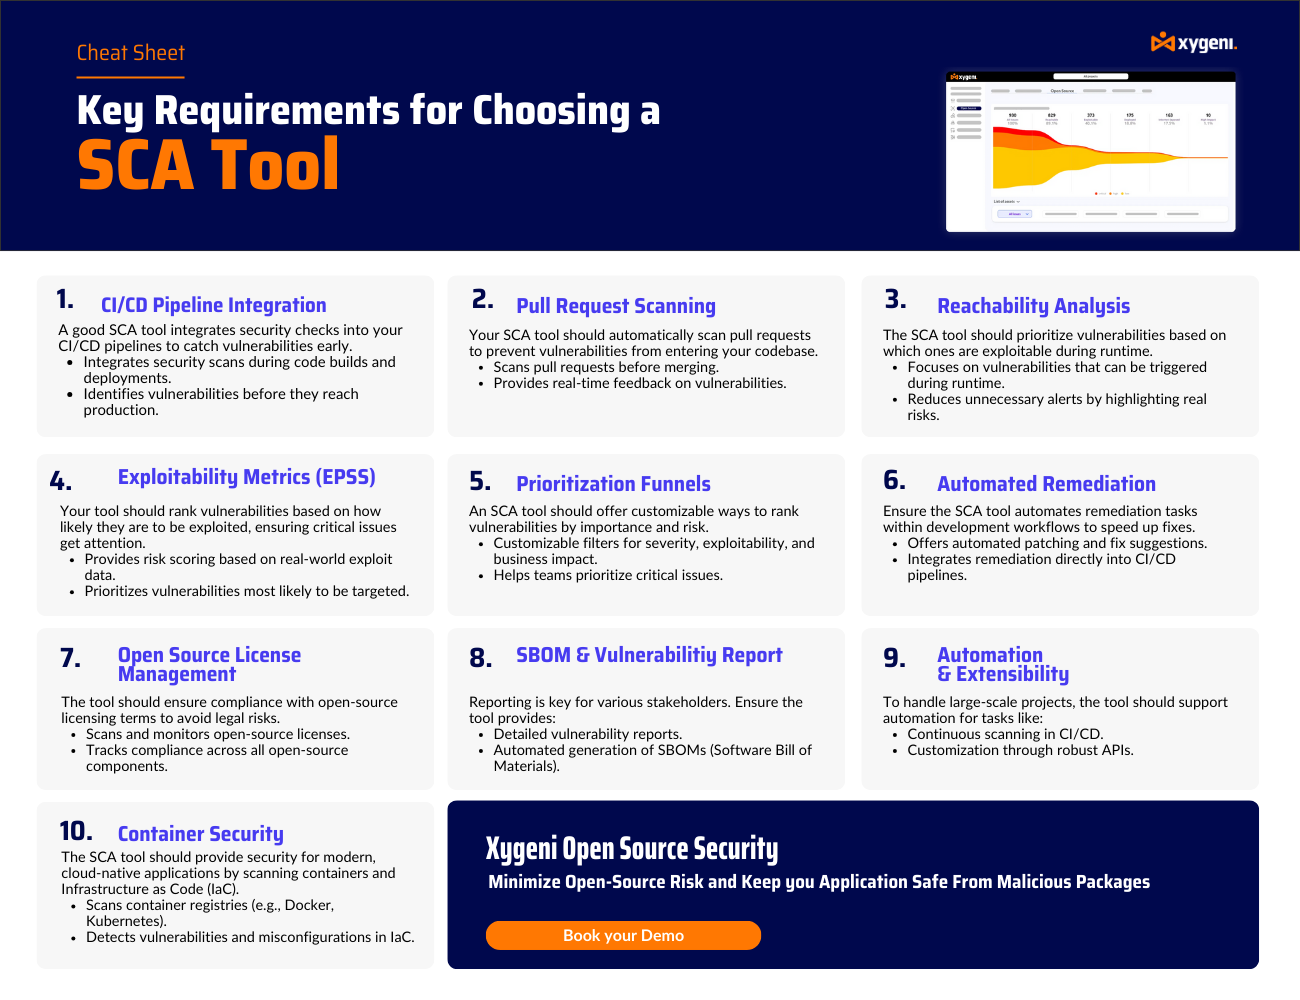
Ксигени: Пълна SCA защита с анализ на достъпността, оценка на експлоатационните възможности и откриване на зловреден софтуер в реално време CI/CD pipelines.
АйкидоУнифицирана платформа AppSec, комбинираща SCA, SAST, облачна сигурност, откриване на зловреден софтуер и защита по време на изпълнение в едно решение.
СникУдобен за разработчици инструмент за бързо сканиране и отстраняване на уязвимости в IDE и pipelines.
Черна патица: Enterprise-вижност на ниво библиотеки с отворен код и строг контрол на съответствието с лицензите.
ВеракодИнтегрирана платформа AppSec, фокусирана върху прилагането на политики и управлението за големи организации.
Жизнен цикъл на SonatypeАвтоматизирано управление на политиките и видимост на веригата за доставки с дълбоко проследяване на зависимостите.
JFrog XrayРазширено сканиране на двоични файлове и контейнери, най-подходящо за екипи, които вече използват екосистемата на JFrog.
Checkmarx OneУнифицирано AppSec решение с експлоатираемо откриване на пътища и модулна enterprise покритие.
Верига за доставки на SemgrepЛек и базиран на достъпност SCA за малки екипи, нуждаещи се от бързо внедряване.
Поправка.io: SCA платформа, комбинираща достъпност и EPSS оценка, за да помогне за приоритизиране и отстраняване на рисковете с отворен код.
Защо Xygeni-SCA По-умният избор ли е
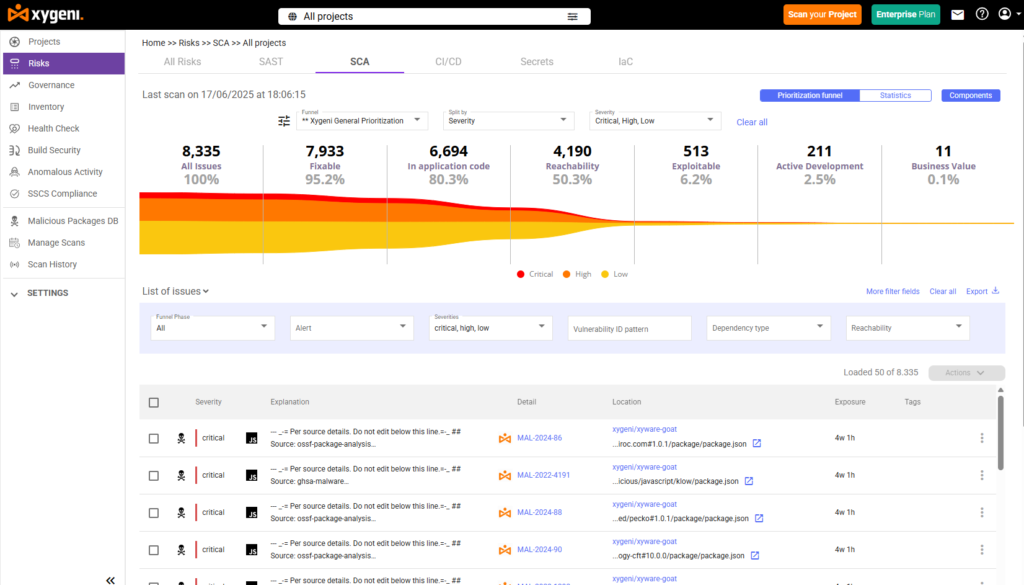
Ксигени SCA Инструментите за сигурност са създадени за начина, по който съвременните екипи се развиват днес. Те не просто маркират остарели пакети. Вместо това, те добавят информация за заплахите в реално време, по-интелигентно приоритизиране и автоматизация без ръце, като гарантират, че сигурността протича естествено с разработката ви, а не срещу нея.
Ето как Xygeni вдига летвата за инструментите за анализ на състава на софтуера:
Ранно откриване на зловреден софтуер
Xygeni открива злонамерени пакети, преди да достигнат до вашата кодова база. Това включва правописни зависимости и заплахи за веригата за доставки, като например объркване със зависимости. В резултат на това предотвратявате проблеми рано и запазвате... pipeline чиста.
Достижимост и оценяване по EPSS
Вместо да затрупва екипа ви с неподходящи предупреждения, Xygeni се фокусира върху това, което всъщност може да бъде използвано във вашия код. Следователно, вие намалявате шума и се фокусирате само върху уязвимостите, които са най-важни.
Автоматично отстраняване на проблеми в Pull Requests
Xygeni автоматично предлага най-безопасното решение или дори отваря pull request за вас. Следователно, вашият екип може да отстрани проблемите по-бързо, без да нарушава нормалния си работен процес.
Риск от отстраняване и откриване на прекъсвания/промени
Xygeni надхвърля традиционното инсталиране на корекции, като анализира как всяка актуализация влияе на вашата кодова база. Неговият механизъм за коригиране сравнява версиите ред по ред, за да открие критични промени, изтрити методи и модификации на API преди да се слеете.
Всяко предложено решение е класифицирано по Нисък, среден или висок риск, показвайки ви най-безопасния път напред. По този начин можете уверено да решите кои корекции да приложите – балансирайки сигурността, стабилността и скоростта на разработка.
Знайте преди да закърпите
Преди commitПри всяка актуализация, Xygeni обяснява точно какво прави всяка корекция. Ще видите кои CVE-та поправя, дали въвежда нови рискове и дали може да повлияе на компилацията. Тази прозрачност ви помага да действате уверено и да избягвате ненужни преработки.
Разбиране на въздействието на ниво код
Xygeni маркира изтрити или модифицирани методи, засегнати файлове и възможни грешки при компилация, преди да извършите сливане. В резултат на това избягвате грешки при компилация и поддържате стабилни дори критичните пътища.
CI/CD-Нативно по дизайн
Xygeni се вписва във вашите съществуващи работни процеси безпроблемно. Работи с GitHub Actions, GitLab, Jenkins, Bitbucket и други. Преди всичко, интегрира се лесно, без да забавя нищо.
SBOM и лиценз Guardrails
Xygeni генерира SPDX или CycloneDX SBOMавтоматично и прилага правилата за съответствие с лиценза в реално време. Благодарение на това, вие сте готови за одит и отговаряте на изискванията през целия жизнен цикъл на разработка.
Като цяло, Ксигени SCA Инструментите за сигурност ви помагат да поправите важните неща, да избегнете счупвания и да разпространявате защитен код с увереност. Вие не просто сканирате за проблеми, а ги решавате интелигентно.
Заключителни мисли
Анализът на състава на софтуера вече не е задължителен за екипите, които доставят производствен софтуер. Веригата за доставки на отворен код е активна повърхност за атака, а сканирането само за CVE оставя реални пропуски, които злонамерените лица вече експлоатират.
Десетте инструмента, разгледани тук, обхващат широк спектър от подходи, от леки скенери с отворен код до пълноценни enterprise платформи за управление. Правилният избор зависи от размера на вашия екип, съществуващите инструменти, изискванията за съответствие и от това колко далеч отвъд откриването на CVE трябва да стигне вашата програма за сигурност.
За екипи, които се нуждаят SCA С реална защита от зловреден софтуер, приоритизиране въз основа на достъпността, безопасно автоматизирано отстраняване на проблеми и корелация в цялата верига за доставки на софтуер, Xygeni предоставя най-пълния подход през 2026 г. като част от своята унифицирана платформа AppSec, задвижвана от изкуствен интелект.

Често задавани въпроси
Какво е инструмент за анализ на състава на софтуера?
Инструмент за анализ на състава на софтуер идентифицира библиотеките с отворен код и зависимостите от трети страни, използвани в софтуерен проект, проверява ги спрямо бази данни за уязвимости и регистри на лицензи и помага на екипите да разберат и управляват рисковете, които те въвеждат. SCA Инструментите включват също анализ на достъпността, оценка на експлоатационните възможности, откриване на зловреден софтуер и автоматизирано отстраняване на проблеми.
Каква е разликата между SCA намлява SAST?
SAST (Статично тестване на сигурността на приложенията) анализира вашия собствен изходен код за уязвимости в сигурността. SCA анализира компонентите с отворен код на трети страни, от които зависи вашият код. И двете са необходими: SAST открива проблеми в кода, който пишете, SCA открива проблеми в кода, който използвате. Пълната програма за сигурност на приложенията включва, наред с DAST, и двете, IaC сканиране и откриване на тайни.
Защо е важен анализът на достъпността SCA?
Повечето приложения зависят от десетки или стотици пакети с отворен код, много от които съдържат известни CVE във функции, които никога не се извикват. Без анализ на достъпността, SCA Инструментите маркират всички тези рискове като рискове, създавайки списък с шум, който претоварва екипите за разработка. Анализът на достъпността филтрира откритията само до тези, при които уязвимият код действително се изпълнява по време на изпълнение, като драстично намалява шума и помага на екипите да се съсредоточат върху истинския риск.
Каква е разликата между SCA и SBOM?
SCA е процес и набор от инструменти за идентифициране и управление на зависимости от отворен код и техните рискове. SBOM (Софтуерна спецификация на материалите) е структуриран изходен документ, в който са изброени всички компоненти на даден софтуер. SCA инструментите обикновено генерират SBOMкато част от работния си процес, но двата термина се отнасят до различни неща: единият е процесът на анализ, другият е специфичен артефакт, създаден от този процес.
Които са SCA инструмент открива зловреден софтуер в пакети с отворен код?
мост SCA Инструментите откриват само известни уязвимости в публикувани пакети чрез бази данни за CVE. Те не могат да откриват злонамерени пакети, които нямат CVE, което е начинът, по който работят повечето атаки срещу веригата за доставки. Xygeni е единственият инструмент в този списък, който включва откриване на зловреден софтуер в реално време, базирано на поведение, в регистри с отворен код като вградена функция. SCA способност, блокирайки заплахите, преди да влязат в SDLC.
Опровержение: Цените са ориентировъчни и се базират на публично достъпна информация. За точни и актуални оферти, моля, свържете се директно с продавача.
