






SSH с обратна врата
Злонамерен или компрометиран разработчик е вмъкнал злонамерено поведение в библиотека с име либлзма, част от инструментите и библиотеките за компресиране на xz, което води до задна вратичка в SSH. Това е усъвършенствана атака срещу веригата за доставки на софтуер, тъй като библиотеката е била умишлено модифицирана за задната вратичка, с техники за обфускация и стелт за скриване на полезния товар на атаката от проверяващите.
Атаката беше открита и разкрита наскоро (на 29 март) и обработката на атаката продължава. Въпреки това, тя беше бързо овладяна, тъй като изглежда засяга само предварителните версии на ограничен набор от среди (DEB и RPM пакети за x86_64 архитектурата и изградени с GCC). Както и да е, CVE беше даден Базов резултат на CVSS от 10, което е запазено за най-критичните уязвимости в киберсигурността. Ако влезе в стабилни дистрибуции, въздействието ще бъде огромно.
Техническият анализ на атаката, включително xz backdoor обяснен подробно, беше анализиран другаде. Тази публикация ще се фокусира върху хронологията на атаката, как е могла да бъде открита, как е бил обработен инцидентът до момента и какви поуки могат да бъдат извлечени от атаката.
Дългата опашка на задната вратичка продължи да съществува и след първоначалния пач. През август 2025 г., повече от година след разкриването на CVE-2024-3094, изследователи по сигурността в Binarly откриха, че задната вратичка все още присъства в дузина изображения на Debian Docker, публикувани в Docker Hub, като екипът на Debian отказа да ги премахне, третирайки ги като артефакти от историческото развитие, а не като активен риск. Отделно, OpenSSF и OpenJS издадоха съвместно предупреждение малко след инцидента с XZ, че подобни опити за поглъщане чрез социално инженерство вече са били насочени към JavaScript проекти, което предполага, че моделът на атака „доверие на поддържащия“, използван тук, се използва повторно и другаде.
Как е била инжектирана задната вратичка на XZ
Забележка: Git хранилището е в git.tukaani.org. Въпреки това, имаше и Хранилище, хоствано в GitHub (в момента блокиран), където акаунтът в GitHub публикуваше промените, които по-късно бяха интегрирани в хранилището на Git.
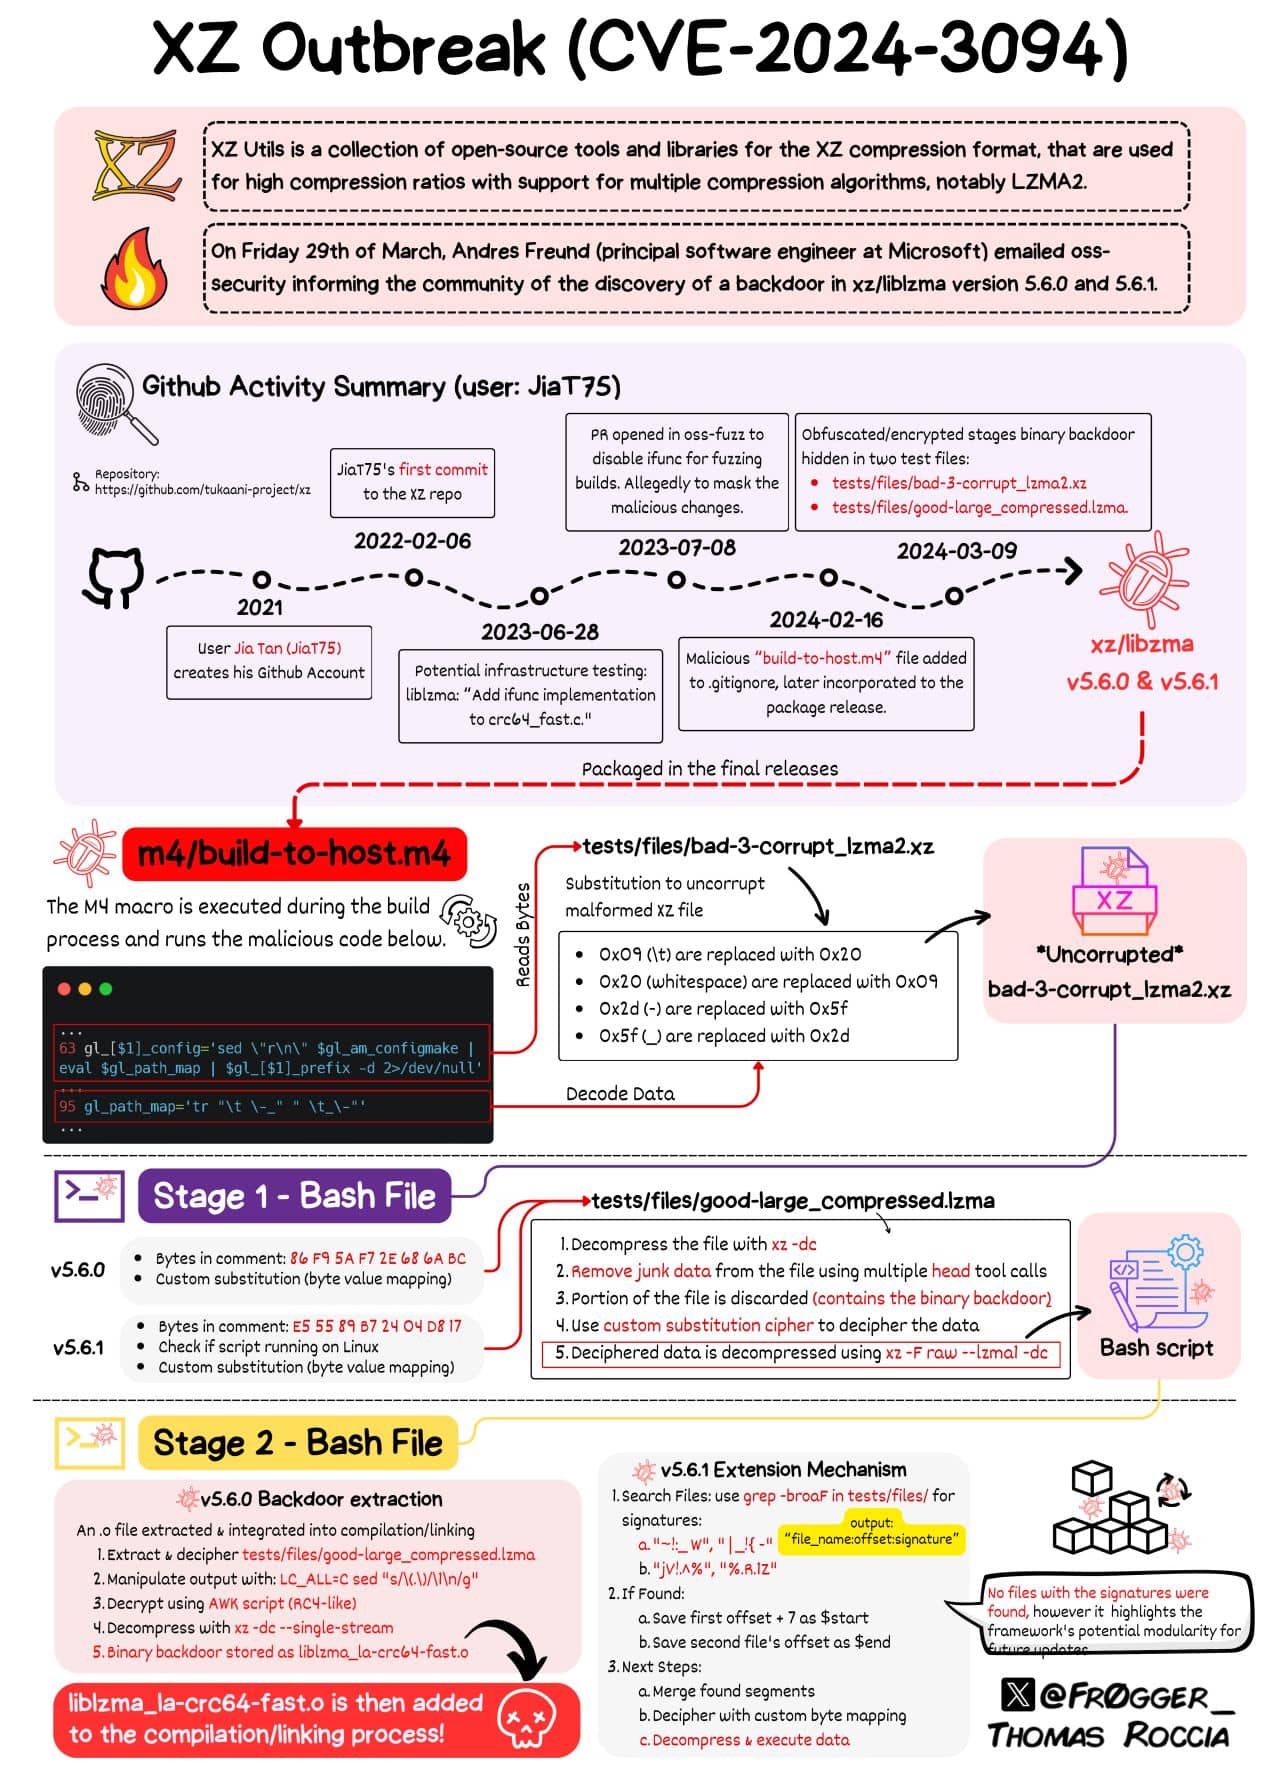
Една част от задната вратичка изглежда е само в разпределените tarballs за версиите 5.6.0 и 5.6.1, а не в git хранилищата и разчита на един ред във файла build-to-host.m4 макро файл, използван от autoconf. Другата част беше в два предполагаеми тестови файла bad-3-corrupt_lzma2.xz намлява good-large_compressed.lzma
това бяха commitТед от акаунта в GitHub „Jia Tan“ (JiaT75) В xz хранилище на 23 февруари. Това беше безобидна промяна, добавяща тестови файлове (уж компресирани блокове .lzma и .xz). Интересното е, че тестовите файлове не бяха използвани от тестовете! Редът във файла .m4 инжектира обфускиран скрипт (включен в tarball-а), който се изпълнява в края на configure, ако някои условия съвпадат. Той променя Makefile за либлзма библиотека, която да съдържа код, който извлича данни от .xz файла, който след деобфускацията приключва в този сценарий, се извиква в края на configure. Той решава дали да промени процеса на изграждане, за да инжектира код: само под GCC и GCC линкера, под Debian или rpm и само за x86_64 Linux. Когато е налице съвпадение, инжектираният код прехваща изпълнението, като замества два ифунк резолвери, така че определени извиквания се заменят. Това води до анализиране на таблиците със символи в паметта (това отнема време, което доведе до откриването, както е обяснено по-късно).
След това нещата стават интересни: Задната вратичка инсталира одитна кука в динамичния линкер, чакайки пристигането на символа на функцията RSA_public_decrypt, който се пренасочва към точка в кода на задната вратичка, която от своя страна извиква обратно. libcrypto, вероятно за извършване на нормално удостоверяване. И полезният товар се активира, ако изпълняваната програма има името на процеса /usr/sbin/sshdБеше ясно, че целта са SSH сървърите. Традиционно, SSHD сървъри като OpenSSH не бяха свързани с либлзма, но sshd е често закърпен за да поддържа systemd-notify, така че други услуги да могат да стартират, когато sshd работи. И след това liblzma се зарежда индиректно от systemd, затваряйки кръга.
Задната вратичка все още не е напълно анализирана, но изглежда е позволява дистанционно изпълнение на команди (RCE) с привилегиите на sshd демона, работещ в контекст на предварително удостоверяване. Информацията от отдалечения сертификат, когато бъде съпоставена със задната вратичка, се декриптира с ChaCha20 и когато декриптирането е успешно, се предава на система()Така че това е по същество затворен RCE, много по-лош от обикновено заобикаляне на публичен ключ.
По-късен tarball 5.6.1 показа допълнителни усилия за скриване на следите, добавяйки допълнително обфускация за имената на символите и опитвайки се да поправи наблюдаваните грешки. механизъм за удължаване където бяха търсени допълнителни тестови файлове за определени сигнатури, които да се добавят към задната вратичка.
Тази доста сложна атака може да остане незабелязана, докато не се постигнат стабилни Linux дистрибуции. За щастие, някои хора обичат да проверяват защо се случват необичайни неща.
Откриването на атаката с бекдор на XZ
Много пъти инжектираното злонамерено поведение се разкрива случайно или злонамерено. Добър пример беше предупреждение за отхвърляне („Кого го е грижа за предупрежденията?“), което доведе до откриването на атака върху поток от събития през октомври 2018 г. Друг е потребителят, който предупреди Codecov през април 2021 г., че техният bash качващ скрипт не е преминал проверката на контролната сума („Кой проверява целостта на артефактите с контролни суми“?) Аномалии и странни симптоми с ssh loginс (login(заемайки много процесорно натоварване и увеличавайки изминалото време, грешки във Valgrind) събудиха любопитството на Андрес Фройнд, бдителен разработчик на PostgreSQL, но не и анализатор по сигурността (както той заявиСлед известно проучване с OpenSSH на Debian Sid, той заключи, че проблемът с времето за реакция зависи от библиотека, либлзма, Част от xz-utils библиотека за компресия. Причината: „хранилището на upstream xz и tarball-овете на xz са били взети чрез backdoor„Тази диагноза беше толкова точна!“ На 29 март 2024 г. Андрес публикува в Openwall първия анализ: „Задна вратичка в upstream xz/liblzma, водеща до компрометиране на ssh сървърФактът: Архивираните файлове на XZ Utils 5.6.0 и 5.6.1 съдържат задна врата. Тези архивирания са създадени и подписани от гореспоменатия акаунт Jia Tan. He публикувано в Мастодонт по-късно същия ден, осъзнавайки, че откритието е било случайно и е изисквало много съвпадения. Коментарите на други потребители си струва да се прочетат. Потребител на GitHub същият сам (известен още като Сам Джеймс) публикува хубава статия ЧЗВ за задната вратичка xz-utils където атаката беше обобщена, свързвайки я с още задълбочени анализи от полезния товар на атаката. Тези анализи бяха технически сочни и ни помогнаха да разберем по-добре инжекцията, която беше много сложна:- xz/liblzma: Обяснение на обфускацията на ниво BashДобър анализ на деобфускацията чрез инжекционния скрипт, в четири „етапа“.
- Темата за синьото небе на Филипо Валсорда Анализ на самата задна врата в RSA_public_decrypt, който показва нейната същност: RCE, не заобикаляне на оторизацията и е затворена (приема частния ключ на автора и ако не, се връща към нормално поведение) / невъзстановима. Авторът е възнамерявал да остане скрит, за да избегне откриване!
- Анализ на XZ Backdoor от @smx-smx (в процес на разработка) – Допълнителен анализ на задната врата (почти се изгубих в началото 😀)
- Уики за документацията на xz backdoor, друг анализ на скрипта за инжектиране 5.6.1.
Как е бил обработен инцидентът
Разкритието на Андреас Фройнд беше предпазливо, защото, по негови собствени думи:„Предвид очевидното участие на upstream-а, не съм съобщил за грешка в upstream-а. Тъй като първоначално си помислих, че е специфичен за Debian проблем, изпратих по-предварителен доклад на security@...ian.org. Впоследствие съобщих за проблема на distros@.“ CISА беше уведомен чрез дистрибуция.“
Кой е под атаката?
Или акаунтът в GitHub JiaT75 е бил компрометиран (не забравяйте, че GitHub наскоро наложи 2FA), или физическият потребител, притежаващ акаунта, е преминал към тъмната страна. Но има убедителни причини да се мисли за напреднала постоянна заплаха (APT), вероятно подкрепена от държавата, поради техническата сложност на атаката. По-нататъшно разследване от агенциите за киберсигурност и правоприлагащите органи ще покаже... Този запис в YCombinator Hacker News за Джиа Тан хвърля светлина върху „кой“ е извършителят и неговата дейност. Препоръчва се! Дава много информация за това как злодеите се опитват да заблудят други потребители, използвайки социално инженерство.„Много досадно - очевидният автор на задната вратичка комуникираше с мен (rwmj) в продължение на няколко седмици, опитвайки се да добави xz 5.6.x към Fedora 40 и 41 заради „страхотните нови функции“. Дори работихме с него, за да отстраним проблема с valgrind (който, както се оказа, е причинен от задната вратичка, която той беше добавил). Снощи трябваше да се състезаваме, за да отстраним проблема след неволно нарушаване на ембаргото. Той е част от проекта xz от 2 години, добавяйки всякакви двоични тестови файлове и, честно казано, с това ниво на сложност бих се отнесъл с подозрение дори към по-стари версии на xz, докато не се докаже противното.“
Джиа Тан е предприел мерки, за да предотврати проследяването: Изглежда, че е използвал VPN (vpn.singapore.witopia.net) за свързване – което само по себе си е приемливо. И много промени изглежда са подкрепени от временни имейли за еднократна употреба (в този случай от ProtonMail), които призовават за обединяване на промените.
Актьорът може да възнамерява да стигне още по-дълбоко, чак до ядрото на Linux, като сътрудник на... xy-вграден проект. Първоначалният анализ не е открил данни за спонтанен аборт към днешна дата.
Забележка: друг нископрофилният сътрудник на XZ „Ханс Янсен“ (Потребител на GitHub „hansjans162“) е под наблюдение. Акаунтът му в debian вече е блокиранТой направи много актуализации на Debian Games, за да скрие тази, която искаше, в debian/xz-utils, актуализация до upstream версия 5.6.1, за да ускори разпространението на задната вратичка към... debian/нестабилен.
Всичко, което можем да кажем засега, е, че това е (все още неидентифицирана) APT, използваща различни акаунти, работеща поне две години по тази кампания и търпеливо работеща за имплантиране на RCE в SSH.
Към момента на писане на това, самоличността зад „Джиа Тан“ остава непотвърдена. Не е публично потвърдено достоверно приписване на конкретен човек, организация или държавен служител, което потвърждава колко ефективна е била оперативната дисциплина на личността.
Беше ли предотвратима атаката със задната врата на XZ?
Доста трудно.
Първо, част от инжектирания backdoor попадна в компресирани тестови файлове, които не бяха използвани от тестовете. Ретроспективно, това би могло да предизвика някои (шумни) аларми, но кой го е грижа да проверява дали всички тестови файлове се използват от действителните тестове в реалния свят? Второ, част от инжектирания backdoor попадна в макро файлове в tarball-овете на пускането на продукта и е трудно да се провери ръчно за разлики с очакваните tarball-ове. Автоматизацията също е сложна, тъй като очакваният резултат от самото компилиране (за всеки, който знае как работи automake/autoconf) е трудно да се моделира за анализ дали истинският tarball отговаря на очакванията. Някои го представиха as „Несъответствието на tarball-ите с git дървото е функция, а не грешка“Произходът на двоичните tarball-ове от техния изходен код е нерешен проблем.
Репутация на потребителя? Според миналото, акаунтът на JiaTan75 в GitHub не е правил неправомерни неща. commitс. Беше спряно едва след натрупването на доказателства, но до 29 март това беше редовен потребител, извършващ нормална дейност. Е, не чак толкова нормална. По-късно commitс (това, това, това, и това (който коригира кода на експлойта) се опита да поправи грешките и сривовете на valgrind в някои конфигурации, поради разлики в оформлението на стека, очаквано от задната вратичка. Commit Прегледите биха могли да открият това, но кой има търпението да анализира промените в двоичен тестов файл или истинската мотивация за промяна в GCC атрибутите в C изходния код?
Трябва ли да се вдига тревога, когато SSH login отнема 800 ms вместо 300 ms? Вероятно само свръхпредпазливи хора биха го забелязали. Цицерон е казал, „Прибързаността е свойствена на младостта, благоразумието - на старостта.“
Инфраструктурата ifunc беше добавена през юни 2023 г. от „Ханс Янсен“ и „Джиа Тан“. Това е първата commit добавяне на ifunc поддръжка към crc64_fast.c (по-късно използван за инжектиране на backdoor). Месеци преди инжектирането на backdoor двоичните файлове в тестовите файлове!
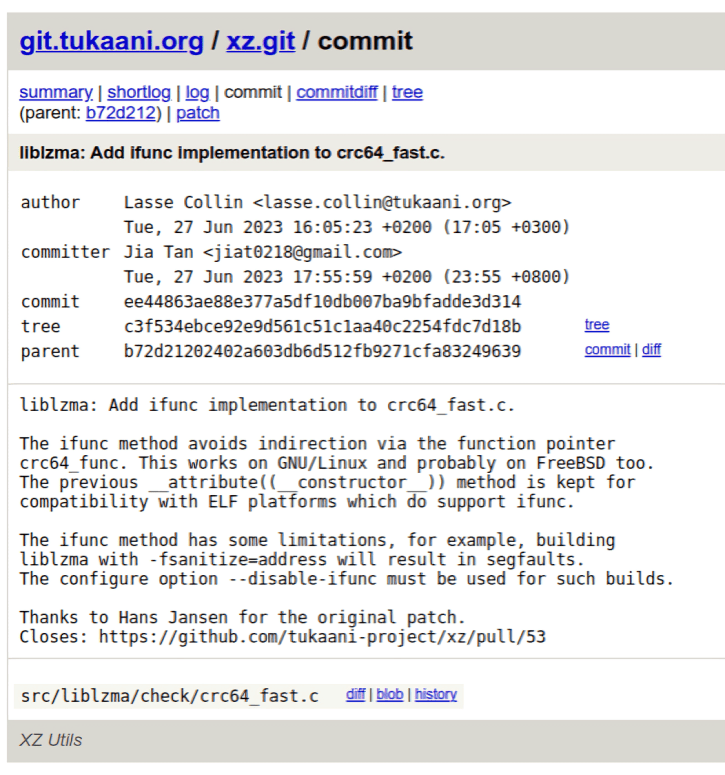
Забележка: Автор и commitМоже да има разлика тук, но това е нормално: Ласе Колин е отговорникът за проекта и той е обединил промените. Той дори благодари на „Ханс Янсен“...
Никой не е повдигал опасения преди публикацията на Андрес Фройнд и CVE, създадено от RedHat. Ако видите каскада от инструменти, които биха могли да уловят това, те откриват засегнатия компонент сега. ex post facto.
Вероятно най-добрата превенция идва от естеството на Linux дистрибуциите и как нестабилните, най-новите версии преминават към стабилни дистрибуции само след определен процес.
Поуки от атаката с задната врата XZ b
Отбелязахме колко е трудно да се открие умишлен Задни вратички. Задните вратички трябва да се считат за вътрешна заплаха, тъй като се поставят от вътрешен персонал или чрез компрометирани вътрешни акаунти. А на тези хора се има доверие. А когато задната вратичка е имплантирана в разпределения артефакт, това затруднява откриването ѝ.
Някои автори като Кевин Бомонт посочи към система, което отваря голяма повърхност за атака на услуги на трети страни към задната врата. Това е, с което злодеят злоупотреби тук. Systemd има много наблюдения, но XZ е неясна библиотека нагоре по веригата. „Когато горният поток е заразен, всички пият отровна вода надолу по веригата“.
Несвързана заявка за промяна в системата за динамично зареждане на библиотеки за компресия, което би премахнало задната вратичка, вече беше интегрирано в системата, но все още не е доставено. Допълнителните зависимости, въведени от libsystemd, може да са източник на уязвимости.и вчера тази заявка беше отворена.
A коментар в „xz: Деактивирайте ifunc, за да отстраните проблема“ commit даде ясна представа къде да се съсредоточим, ако искаме да предотвратим подобна дейност (акцентът е мой):
„Урокът, който трябва да научим като общност, е по-скоро да осигурим сигурност.“ software supply chain security холистично, одитиране на системи за изграждане отвъд просто изходния код. Като пробива в SolarWinds, при който хакерите модифицираха софтуерни актуализации за софтуера за мониторинг със затворен код на SolarWinds.

Често задавани въпроси
Все още ли е рискована задната вратичка на XZ днес?
До голяма степен е ограничено, но не е напълно изчезнало. През август 2025 г. изследователите откриха, че задната вратичка все още присъства в няколко образа на Debian Docker Hub, третирани от Debian като неактивни исторически артефакти. Екипите трябва да проверят, че не изграждат върху остарели, необработени базови образи, вместо да приемат, че пачът от 2024 г. е затворил напълно вратата.
