






TL; DR
Постквантова криптография (PQC) означава криптографски алгоритми, предназначени да устоят на атака от бъдещ квантов компютър с голям мащаб. Мигрирането към нея вече е остаряло задължение в Европа, Северна и Южна Америка и Азиатско-тихоокеанския регион. вече не е тема на изследване.
Първият резултат навсякъде е инвентаризация, а не промяна на кода. Всеки режим, като например NIST IR 8547, Преход към постквантова криптография Standards- Пътна карта на ЕС, Испания CCN-TEC 009 и подобни за други региони, плюс секторни препоръки, като например PCI DSS 12.3.3, започва с молба да изброите криптографията, която използвате.
Предложено въплъщение на такъв инвентар за криптографски активи е CBOM (Криптографска спецификация на материалите), която представлява машинночетим списък на алгоритмите, ключовете, сертификатите и протоколите, използвани от системата. Тя е разширение на добре познатия SBOM и препоръчаното standardизиран формат за този инвентар.
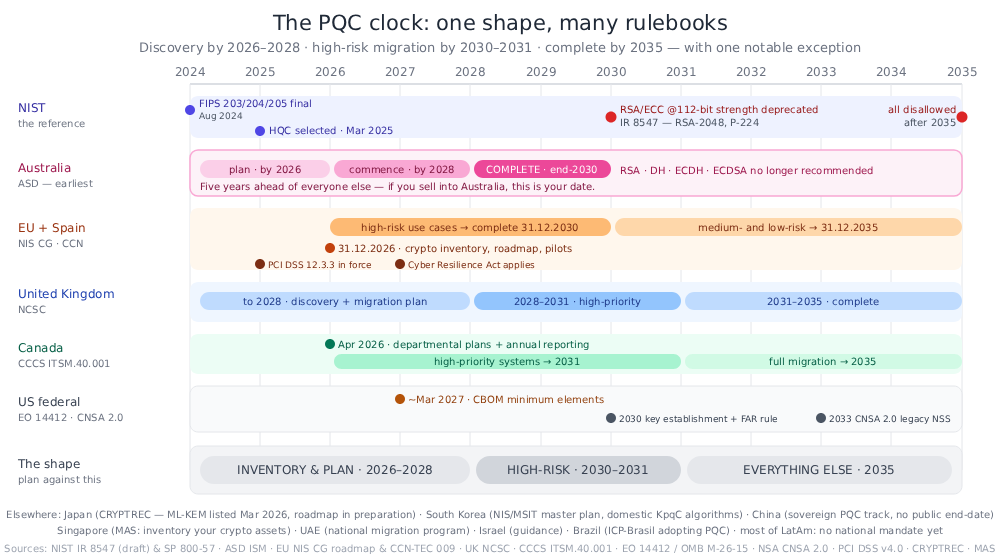
Проверете най-ранната си дата на обвързване; може да не е 2035 г. Повечето юрисдикции се стремят към откриване до 2026–2028 г., високорискови до 2030–2031 г. и завършване до 2035 г. Целите са известни, но те не са едно заместване. ML-KEM замества обмена на ключове, ML-DSA замества подписите с общо предназначение, докато схемите, базирани на хеш (SLH-DSA, XMSS/LMS) обхващат фърмуер и дълготрайни корени. Key Establishment вече се доставя в интернет мащаб; сертификатите и подписите са с години назад — така че спешната поръчка и поръчката с необходимото време за изпълнение се различават и вашият план се нуждае и от двете.
Преходът е десетилетие на съвместно съществуване, а не пълно преодоляване. До средата на 30-те години на 21-ви век повечето организации ще използват класическа и постквантова криптография едновременно и често буквално комбинирани: хибридна конструкция. Крипто-гъвкавост е това, което прави този период оцелял. Това означава да можете да променяте алгоритъма, параметрите или дали изобщо използвате хибрид чрез конфигурация и правила, а не чрез пренаписване и повторно внедряване на код.
Има два „часовника“, които тиктакат, а не един: регулаторният часовник отгоре и „събери реколтата сега, дешифрирай по-късно“ (HNDL). Последното включва злонамерени лица, които записват криптиран трафик днес, за да го декриптират, след като квантовият компютър съществува. Това означава, че данните с дълъг живот на поверителност вече са изложени на риск.
Трудната част не са алгоритмите, а откритието. Криптографията се крие в изходния код, зависимостите, сертификатите, ключовите файлове, инфраструктурата като код, образите на контейнери, конфигурацията на протоколи и продуктите на трети страни. Един надежден инвентар трябва да казва честно какво не може да види.
Xygeni може да ви помогне да се подготвите за PQC, като изготви CBOM, класифицира всеки крипто актив по квантов риск, класира натрупаните миграционни задачи по експозиция на HNDL, съпостави резултатите с шест регулаторни режима и докладва за постквантовата готовност на вашите зависимости. Пълни подробности: Съответствие с Quantum-Safe.
Какво нарушава квантовият компютър - и какво не
Това разграничение е най-важният технически факт за аудиторията на GRC, защото то решава дали дадено откритие е проект за подмяна или промяна на конфигурациятаГрешното схващане води до съвети за отстраняване, които са не само безполезни, но и активно вредни.
алгоритъм на Шор — квантов алгоритъм, който ефективно разлага големи цели числа и изчислява дискретни логаритми — структурно разбива днешната криптография с публичен ключ: RSA, ECDSA, EdDSA, Diffie-Hellman и ECDH, или DSA. Съществува няма корекция за размера на ключа4096-битов RSA ключ не е значително по-безопасен от 2048-битов срещу квантов противник. Тези алгоритми трябва да бъдат заменяСъщото важи и за националните варианти, изградени върху същата математика — например китайският SM2 е базиран на елиптична крива и следователно е еднакво изложен на риск.
Алгоритъмът на Гроувър — алгоритъм за квантово търсене — отслабва симетричните шифри и хеш функциите, но само като намалява наполовина ефективната им сила. Това са втвърдяващ се на място: преминаване от AES-128 към AES-256, от SHA-256 към SHA-384 или SHA-512. NIST IR 8547 директно посочва това: симетричният код на NIST standard„са значително по-малко уязвими към известни квантови атаки, отколкото криптографията с публичен ключ“ standards“, и всеки одобрен симетричен примитивен, предлагащ поне 128 бита класическа сигурност, все още отговаря на най-ниската постквантова категория сигурност на NIST.
Машината, която би направила това, се нарича CRQC - а криптографски релевантен квантов компютърПубличната политика е внимателна относно статута му; меморандумът за прилагане на САЩ го формулира ясно: „Все още не е известно да съществува CRQC, но постоянният напредък в областта на квантовите изчисления може да доведе до CRQC през следващото десетилетие.“
Това, което се е променило, не е, че машината е пристигнала, а че оценката за това, което би било необходимо, продължава да се свива. През май 2025 г. Крейг Гидни от Google Quantum AI публикува оценка на ресурсите, показваща, че RSA-2048 може да бъде отчетен за по-малко от седмица от квантов компютър с по-малко от милион шумни кубита — приблизително двадесеткратно намаление от собствената му оценка от 2019 г. за ~20 милиона. Това е инженерна оценка, но оценка, която спада 20 пъти за шест години, е точно онази тенденция, за която на рисковата функция се плаща, за да я приема сериозно.
Часовникът, който вече е започнал: жънете сега, дешифрирайте по-късно
Съберете реколтата сега, декриптирайте по-късно (HNDL) е практиката за улавяне на криптиран трафик или данни днес и съхраняването им, докато CRQC не може да ги декриптира. Тя превръща бъдеща възможност в настояща експозиция за всичко, което трябва да остане поверително в продължение на години: здравни досиета, правни досиета, интелектуална собственост, държавни тайни, дълготрайни пълномощия, подписани доказателства.
Регулаторите са спрели да се предпазват от това. Предложението на Европейската комисия от януари 2026 г. за изменение на NIS2 гласи в съображение 8, че „възможността за атаки „събиране на данни сега – декриптиране по-късно“, които вероятно вече се случват, и бъдещите рискове, породени от квантови атаки срещу фалшифициране на подписи“, оправдават прехода.
Последицата от планирането е проста аритметика, аргумент, който Микеле Моска излага от 2015Добавете броя години, през които данните ви трябва да останат поверителни, към броя години, през които ще отнеме миграцията. Ако тази сума надхвърли точката, в която е правдоподобно да съществува CRQC, вече сте закъснели. За повечето регулирани организации многогодишната миграция плюс десетилетие съхранение на данни надвишава всяка достоверна оценка.
NIST прави оперативното заключение в IR 8547: той „очаква да даде приоритет на миграцията към квантово-устойчиви схеми за установяване на ключове... за да се предпази от атаки от типа „съберете сега, декриптирайте по-късно“, особено в интерактивни протоколи като TLS и IKE.“ Първо установяване на ключове, второ подписи – нареждане на федералното поетапно въвеждане на САЩ следва буквално, като пост-квантовото установяване на ключове се извършва цяла година преди подписите. (IKE е протоколът за договаряне на ключове, който стои зад IPsec VPN мрежите.)
Защо това е проблем на GRC, преди да е проблем на криптографията?
Има три причини, поради които това се озовава на бюрата на CISОперационни системи и служители по съответствието, вместо да останат с крипто инженери.
Крайните срокове идват от закона и разпоредбите, а не от физиката. Никой не знае кога ще пристигне CRQC. Всеки може да провери, че ЕС очаква случаите на употреба с висок риск да бъдат мигрирани до края на 2030 г., че австралийският ASD очаква целия преход... завършен до края на 2030 г., и че NIST отхвърля RSA и криптографията с елиптична крива на ниво на сигурност от 112 бита след 2030 г. и забранява всякаква квантово уязвима криптография с публичен ключ след 2035 г. Тези дати подлежат на одит; квантовата времева линия не е.
Първият резултат е артефакт от одита. Преди да се смени който и да е алгоритъм, всеки режим задава един и същ въпрос: Каква криптография имате и къде? Това е задължение за инвентаризация — резултат от управлението със собственик, честота на преглед и изисквания за доказателства. PCI DSS изисква точно това от март 2025 г., с или без количествено определяне.
Това е проблем с обществените поръчки. По-голямата част от криптографията във вашето имущество не е ваша. Тя се намира в библиотеки, платформи, устройства, SaaS доставчици и платежни терминали. Пътната карта на ЕС изисква от организациите да „създадат карти на зависимостите... разглеждащи както вътрешни зависимости, така и зависимости от трети страни“; ASD публикува съпътстващ списък с пост-квантови въпроси, които да зададете на вашите доставчици. И двете са дейности по управление на доставчиците и и двете се нуждаят от доказателства, които можете да представите пред одитор.
Правилотоebookкакво всъщност се отнася за вас
Алгоритмите са установени
NIST финализира основния постквантов standardпрез август 2024 г. — ML-KEM за ключово установяване (FIPS 203), И ML-DSA (FIPS 204) И SLH-DSA (FIPS 205) за подписи — така че вече няма „изчакване за standardзащита „s“. А КЕМ, или механизъм за капсулиране на ключове, е постквантовият заместител на обмена на ключове: той установява споделена тайна между две страни и е частта, която спира HNDL.
Още два са в полет: FN-DSA (FIPS 206, базиран на Falcon) все още не е публикуван дори като чернова и HQC беше избран през март 2025 г. като механизъм за капсулиране на резервни ключове, базиран на код, документиран в NIST IR 8545Нито едно от двете не бива да блокира план днес, но и двете са причини да се гради. крипто-гъвкавост — възможност за промяна на алгоритъма чрез конфигурация, а не чрез пренаписване на код. Кой от вашите алгоритми става кой е посочен в картата за замяна по-надолу.
Референтна времева линия: NIST IR 8547
NIST IR 8547, Преход към постквантова криптография Standards, е документът, спрямо който се калибрират повечето други пътни карти, защото той определя дати за оттеглянето на класическата криптография с публичен ключ:
| Семейство алгоритми | параметри | Преход |
|---|---|---|
| ECDSA, RSA (подписи) | 112 бита сигурност | Отхвърлено след 2030 г., забранено след 2035 г. |
| ECDSA, EdDSA, RSA (подписи) | ≥ 128 бита сигурност | Забранено след 2035 г. |
| Установяване на ключове за крайно поле DH и MQV, ECDH, RSA | 112 бита сигурност | Отхвърлено след 2030 г., забранено след 2035 г. |
Бележка относно мерните единици: NIST щати сила на сигурността, а не дължина на ключа. На SP 800-57 Част 1, редакция 5, Таблица 2, нивото на 112-битова сигурност е RSA-2048 и елиптични криви с 224–255-битов порядък (P-224); 128-битовото ниво е RSA-3072 и криви от 256–383 бита (P-256). Така че „112-битов RSA“ не е 112-битов ключ — RSA-2048 е този, който все още прекратява голяма част от производствения TLS. А повсеместното сдвояване P-256 / RSA-3072 е не в групата за отхвърляне през 2030 г.; тя е в групата за забрана през 2035 г. И двете групи завършват на едно и също място: след 2035 г. не се одобрява квантово уязвим алгоритъм с публичен ключ при какъвто и да е размер на параметъра.
Едно предупреждение, което си струва да знаете, преди да го цитирате в ръководството commitтениска: IR 8547 все още е първоначален публичен проект — публикувано ноември 2024 г., периодът за коментари приключи януари 2025 г., няма окончателна версия към момента на писане. Това не му попречи да се превърне в отправна точка; национални пътни карти и продукти на доставчици, Ксигени включено, калибрирайте спрямо него. Обърнете внимание също какво е то не: не се казва нищо за инвентаризация, откриване или крипто-гъвкавост. Тези задължения идват от другаде.
Глобалната карта: кой какво казва и до кога
Тази таблица обобщава регулаторната рамка по региони:
| Юрисдикция / орган | Какво е зададено | Ключови дати |
|---|---|---|
| Австралия — ASD | Най-точният график навсякъде. ISM препоръчва прекратяване на RSA, DH, ECDH и ECDSA. | план 2026 · започва 2028 · завършва 2030 |
| Пътна карта на ЕС — NIS CG; COM(2026) 13 предлага включване на PQC в NIS2 | Национални пътни карти, криптографски инвентаризации, карти на зависимостите; CBOM препоръчва поименно | 2026 г. първи стъпки · 2030 г. висок риск завършен · 2035 г. среден/нисък |
| Испания — CCN-TEC 009 / BP-37 (юли 2026 г.) | Основните етапи на ЕС, постигнати чрез криптографска инвентаризация | 31.12.2026 стратегия, управление, крипто инвентаризация, пилотни проекти · 31.12.2030 висок риск · 31.12.2035 среден риск |
| Великобритания — NCSC | Първо откриване, след това приоритетна миграция | 2028 откриване + план · 2031 висок приоритет · 2035 завършен |
| Канада — CCCS ITSM.40.001 | Планове на ведомствата плюс годишно отчитане на напредъка | Планове за април 2026 г. · 2031 г. с висок приоритет · 2035 г. пълни |
| Федерални данни на САЩ — EO 14412 / OMB M-26-15 | Миграция на агенции, каскада на изпълнители и минимални елементи на CBOM | ~Март 2027 г. Елементи на CBOM · Ключово установяване 2030 г. + правило FAR · Подписи 2031 г. · Пълно издание 2035 г. |
| Национални системи за сигурност на САЩ — NSA CNSA 2.0 | Чист PQC, без хибрид; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | повечето категории 2030–2031 · останалите 2033 |
| Япония — CRYPTREC; Стратегия за киберсигурност до 2025 г. | ML-KEM е добавен към списъка с препоръчителни шифри (март 2026 г.); PQC е повишен в непосредствен политически приоритет. | пътна карта за миграцията в процес на подготовка |
| Южна Корея — Национална разузнавателна служба / MSIT, KpqC | Национален генерален план плюс набор от вътрешни алгоритми (HAETAE, AIMer, SMAUG-T, NTRU+), избрани за периода 2024–25 г., изпълнявани успоредно с плановете на NIST | пилотни проекти в сектора са в ход |
| Китай — ICCS / Държавна администрация по криптография | Суверенна писта: собствено състезание за контрол на качеството (приемът на заявки е затворен през юни 2026 г.), вместо приемане на алгоритми на NIST | няма публична крайна дата |
| Сингапур — предупреждение за MAS (февруари 2024 г.) | Водени от сектора: финансовите институции са инструктирани да инвентаризират криптографските активи и да идентифицират приоритетни активи за миграция | без фиксирана дата |
| Нова Зеландия — NZISM | Съществува секция за подготовка на PQC; няма одобрени алгоритми за PQC и няма определен краен срок за миграция. | няма зададено |
| ОАЕ | Национална политика за криптиране и национална програма за постквантова миграция, с подкрепен от държавата тласък за откриване на криптовалути | програма в ход |
| Израел — INCD / Bank of Israel | На държавните органи е наредено да картографират инфраструктурата и да идентифицират открити данни; секторни насоки относно инвентаризациите и пътните карти — насоки, все още не са задължителни | ръководство |
| Бразилия — ИТИ | Постквантови алгоритми, включени в ICP-Brasil, националната инфраструктура за публични ключове, чрез нормативна инструкция (януари 2026 г.) | поетапно издаване на сертификати |
| Останалата част от Латинска Америка (Мексико, Колумбия, Перу, Чили...) | Към момента на писане не е публикуван специфичен национален мандат за PQC. | задълженията идват чрез секторните регулатори, PCI DSS и договорите с клиентите |
Три дивергенции струват повече от един ред от таблицата.
- Австралия е с пет години пред всички останали. Насоките на ASD не са „да се откажат от слабите параметри до 2030 г.“ — те са „да се завърши преходът до края на 2030 г.“, а ISM препоръчва до тази дата да се прекрати използването на традиционна асиметрична криптография, „включително криптографски алгоритми като примитивите на Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Elliptic Curve Diffie-Hellman (ECDH) и Elliptic Curve Digital Signature Algorithm (ECDSA)“. Ако работите в Австралия или продавате на австралийски държавни вериги за доставки, това е вашата обвързваща дата, а не 2035 г.
- Китай следва суверенен курс. Не е приела ML-KEM и ML-DSA; институтът на Държавната криптографска администрация е провел собствена покана за търговски алгоритми от следващо поколение, като крайният срок за подаване на предложения е юни 2026 г. standardкоито да следвате. За мултинационална компания това означава планиране за две семейства от постквантови алгоритми в едно и също състояние, като SM2 — базиран на елиптична крива, следователно също толкова разбит по Шор — е титулярът, който ще мигрира. Крипто-гъвкавостта престава да бъде абстракция тук.
- По-голямата част от света изобщо няма национален мандат за PQC – и това променя малко. В по-голямата част от Латинска Америка, както и в голяма част от Близкия изток и Азиатско-тихоокеанския регион, не е публикуван краен срок за PQC. Задълженията все още пристигат по три канала, които игнорират границите: секторни регулатори (съвети по сингапурски начин за финансовите институции; очаквания на централната банка), хоризонтални standardкоито вече изискват криптографски инвентар (PCI DSS, контролни набори ISO/IEC 27001) и клиенти. Доставчик на купувач от ЕС, Австралия или САЩ наследява крайния си срок чрез договора.
Какво изобщо обвързва една частна организация
Оставете за момент настрана националните пътни карти. За повечето частни организации изпълнимите задължения идват от четири места, нито едно от които не е писано за квантовата система:
- 2 шекели (Директива (ЕС) 2022/2555) изисква в член 21(2)(h) „политики и процедури относно използването на криптография и, където е уместно, криптиране“ като основна мярка за управление на риска. COM(2026) 13 би направил квантовото измерение изрично, като добави преход за PQC към член 7(2).
- ДОРА - Закон за цифровата оперативна устойчивост и неговите технически standards, Делегиран регламент (ЕС) 2024/1774 на КомисиятаЧлен 6 изисква от финансовите субекти да включат в политиката си за криптиране „разпоредби за актуализиране или промяна, където е необходимо, на криптографската технология въз основа на развитието на криптоанализа“, а когато не могат да актуализират, да „приемат мерки за смекчаване и наблюдение, които гарантират устойчивост срещу киберзаплахи“. Това е задължение за крипто-гъвкавост с прикрепен надзорник, а в неговите съображения изрично се посочват квантовите постижения.
- Изискване на PCI DSS v4.0 12.3.3 — това, което повечето организации вече не успяват, без да осъзнават, че е прикрито изискване на PQC. PCI SSC го описва като „ново изискване за документиране и преглед на използваните криптографски шифрови пакети и протоколи поне веднъж на всеки 12 месеца“ и то е престанало да бъде най-добра практика по отношение на 31 март 2025Няма краен срок за PQC, няма списък с квантови алгоритми — но годишната криптографска инвентаризация и документираният план за реагиране на криптографските промени са предварително...cisконтролите, от които се нуждае една програма за контрол на качеството (PQC), вече са в сила и вече са одитирани.
- Каскада от обществени поръчки. Две клаузи ще обхванат повече от всяка национална пътна карта. Закон за киберустойчивостта (Регламент (ЕС) 2024/2847) се прилага от 11 декември 2027 и вече прави SBOM задължение на производителя за продукти с цифрови елементи — то не налага CBOM (Списък с материали за производство), но установява машинно четими спецификации на материалите като артефакти за съответствие на продукта. А в САЩ, ЕО 14412 възлага на Федералния съвет за регулиране на обществените поръчки (FAR) да предложи правило, изискващо покрити изпълнители да отговаря на NIST FIPS, включващ PQC алгоритми до 31 декември 2030 ги — клаузата с най-широк обхват — заповеди CISА и NIST да публикуват в рамките на 270 дни (около 19 март 2027), „публични насоки, описващи обмисленото мнение на агенциите относно минималните елементи за криптографска спецификация на материалите. Тези елементи трябва да позволяват автоматизирана оценка на криптографските активи, използвани от хардуерен или софтуерен елемент.“
Последното е от значение далеч отвъд Вашингтон. „Минимални елементи за SBOM„е предварителноcisкак софтуерната спецификация се превърна от добра идея в договорен артефакт в световен мащаб. CBOM сега е на същия път, с автоматизирана оценка записано в изискването — ръчно написана електронна таблица няма да го удовлетвори.
Форматът: CycloneDX CBOM
CycloneDX е standard което придава на CBOM бетонна форма. Версия 1.7, публикувана на 21 октомври 2025 г. и ратифицирана като ECMA-424 2-ро издание, е текущата крипто-фокусирана редакция: тя добавя standardсписък с криптографски семейства алгоритми и изчерпателен списък на елиптични криви, изрично в подкрепа на „одити, прегледи за съответствие и оценки на готовността за PQC“. CycloneDX CBOM описва четири вида крипто активи – алгоритми, протоколи, сертификати и свързани материали като ключове, IV и соли – плюс софтуерните компоненти, които ги имплементират.
Въпросът е ограничен, но полезен: когато бъдат публикувани минималните елементи на CBOM, CycloneDX е форматът, за който пазарът вече ще говори.
Консолидираната времева линия
Моделът е почти навсякъде с еднаква форма: открития до 2026–2028 г., миграция с висок риск до 2030–2031 г., всичко останало до 2035 г. Планирайте спрямо тази форма и ще бъдете в общи линии съобразени с всички тях. След това намерете единната дата, която ви свързва. Вие първо — рядко е 2035 г., а за всеки, който попада в обхвата на PCI DSS, задължението за инвентаризация е започнало още през 2025 г.
Самата миграция: какво замества какво
Крайните срокове са само половината от инструктажа. Другата половина е това, което всъщност мигрирате. да се — и отговорът не е едно заместване, а няколко, с различна зрялост, различни размери и много различни срокове за изпълнение.
Заместваща карта
| Какво имаш днес | В какво се превръща | Standard | Какво да гледате |
|---|---|---|---|
| Транспортиране на RSA ключове, обмен на DH / ECDH ключове — TLS, VPN/IPsec, SSH, съобщения | ML-KEM, на практика като хибрид с X25519 днес | FIPS 203 | Спешното: това е, което спира HNDL. Вече е внедрено в интернет мащаб. |
| RSA / ECDSA / EdDSA подписи с общо предназначение — сертификати, токени, документи | ML-DSA | FIPS 204 | Размери. ML-DSA-44 добавя приблизително 15 kB на TLS връзка спрямо средна верига от 3.2 kB днес. |
| Подписи, изискващи различен математически залог, или много дълготрайни доверителни корени | SLH-DSA | FIPS 205 | Базирано на хеш и консервативно, но големи подписи и бавно подписване |
| Подписване на фърмуер, софтуер и защитено зареждане | XMSS или LMS (базиран на хеширане със състояние), или SLH-DSA | СП 800-208 | Управлението на състоянието е строго оперативно изискване — повторното използване на еднократен ключ разрушава сигурността на схемата. |
| Сигнатури с ограничен размер | FN-DSA | FIPS 206 — все още не е публикуван | Не го включвайте в план за 2026–2027 г. |
| Жив плет срещу счупване на решетка | HQC | Избрано март 2025 г. standard в очакване на | Резервен KEM, а не план |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 или SHA-3; премахнете 3DES, MD5, SHA-1 | Съществуващ FIPS | Територията на Гроувър: промяна на параметъра, а не заместване |
Хибрид — комбинирането на постквантов алгоритъм с класически, така че атакуващият да трябва да разбие и двата — е позицията по подразбиране по време на прехода, и RFC 9794 (юни 2025 г.) най-накрая standardализира речника за него („PQ/T хибрид“). Политиките тук се различават, така че това е въпрос на юрисдикция, а не на инженерно предпочитание: Испанската CCN препоръчва хибридизиране на решетъчно-базирани подписи (ML-DSA, FN-DSA), като същевременно заявява, че схемите, базирани на хеш (XMSS, SLH-DSA), не се нуждаят от това, а позицията на ЕС е като цяло благоприятна за хибриди; CNSA 2.0, за разлика от това, иска чист PQC за националните системи за сигурност. Мултинационална компания ще се нуждае и от двете конфигурации, което е аргумент за избор на алгоритъм, а не от код.
Какво няма замяна
NIST има standardизира точно две неща: капсулиране на ключове и цифрови подписи. Това е достатъчно за по-голямата част от имуществото и нищо за останалото. Ако вашите системи разчитат на конструкции, базирани на сдвояване, криптиране, базирано на идентичност или атрибути, прагове, слепи или групови подписи или друга усъвършенствана криптография на ниво протокол, няма одобрен постквантов еквивалент, към който да мигрирате днес - честният отговор е да идентифицирате тези употреби сега, да ги маркирате като нерешени и да проектирате изход, вместо да чакате... standardСъщото важи и за хардуерните основи на доверие: HSM (хардуерни модули за сигурност), TPM и смарт картите работят на цикли на обновяване на силиция, които са по-дълги от регулаторния прозорец.
Не една миграция, а няколко с различни срокове за изпълнение
Тук картата за подмяна променя графика за готовност. Редът на спешност и редът на времето за изпълнение не са еднаквии план, изграден само върху един от тях, ще пропусне краен срок.
- Данни в процес на пренос — ключово установяване. Най-висока спешност (това е повърхността HNDL) и -краткия време за изпълнение: за повечето стекове това е надграждане на библиотеката и промяна в конфигурацията. Освен това е демонстративно изпълнимо — Cloudflare съобщава в октомври 2025 че над половината от трафика, иницииран от човек, към мрежата му вече е използвал пост-квантово споразумение за ключове. Разликата е от вашата страна на връзката: само ~39% от топ 100 000 публични уеб сървъра го поддържат и 3.7% от оригиналните сървъри зад Cloudflare. Текущите данни са на Радар за облачни пламъци. Започни оттук, свърши рано.
- Код, фърмуер и подписване при защитено зареждане. Ниска спешност по HNDL — никой не събира подпис — но дълго време за изпълнение и ранен краен срок, тъй като устройство, доставено през 2027 г., все още трябва да проверява подписи през 2040 г., а корените на подписите имат живот над десетилетия. standardса готови (SP 800-208, SLH-DSA); CNSA 2.0 и испанската CCN поставят подписването на фърмуера начело на опашката точно по тази причина. Започнете сега, въпреки ниската спешност.
- PKI и сертификати. Вие не контролирате този график. Не се очакваше пост-квантовите сертификати да бъдат широко достъпни и надеждни в браузърите преди 2027 г., хибридните формати на сертификати все още не бяха установени в IETF към края на 2025 г., а размерите на веригите нарастват многократно. Пилотен проект и бюджет; не обещавайте дата, която не притежавате.
- Данни в покой и дълготрайни архиви. Масовото криптиране е добре — AES-256 е промяна на параметъра. Изложеността е в йерархията на ключовете над него: опаковане на ключове и транспортиране на ключове, които използват RSA или ECDH. Кампаниите за повторно криптиране са бавни и засягат резервни копия, архиви и ескроу.
- Вградени, OT (операционни технологии — промишлени и контролни системи) и системи на трети страни. Циклите на обновяване са по-дълги от прозореца, а някои активи просто не могат да бъдат мигрирани. За тях отговорът е подмяна, компенсиращи контроли или документиран, приет риск – и колкото по-рано ги посочите, толкова по-евтина е всяка от тези опции.
Две практически последици за GRC план. Първо, планирайте назад от най-ранната си обвързваща дата по време на изпълнение, а не само по рискова оценка: класираният списък с неизпълнени задачи ви казва кое да поправите първо сред нещата, които мога поправете бързо; списъкът с времеви рамки ви казва какво да Начало първо, независимо. Второ, Инвентаризацията трябва да записва случая на употреба, а не само алгоритъма„RSA-2048 в това хранилище“ не подлежи на действие; „RSA-2048, използван за транспортиране на ключове в публично достъпна услуга“ и „RSA-2048, използван за подписване на фърмуер“ са два различни проекта с две различни цели, два различни крайни срока и двама различни собственици. Ето защо инвентаризацията трябва да обхваща примитивния клас и повърхността, върху която е открита криптографията, а не просто име на алгоритъм — и защо изграждането на такава се оказва по-трудно, отколкото звучи.
Защо е трудно да се подготвите за PQC: криптографията наистина е навсякъде
Всеки режим първо изисква инвентаризация, защото инвентаризацията е трудната част. Организациите откриват това в момента, в който се опитат.
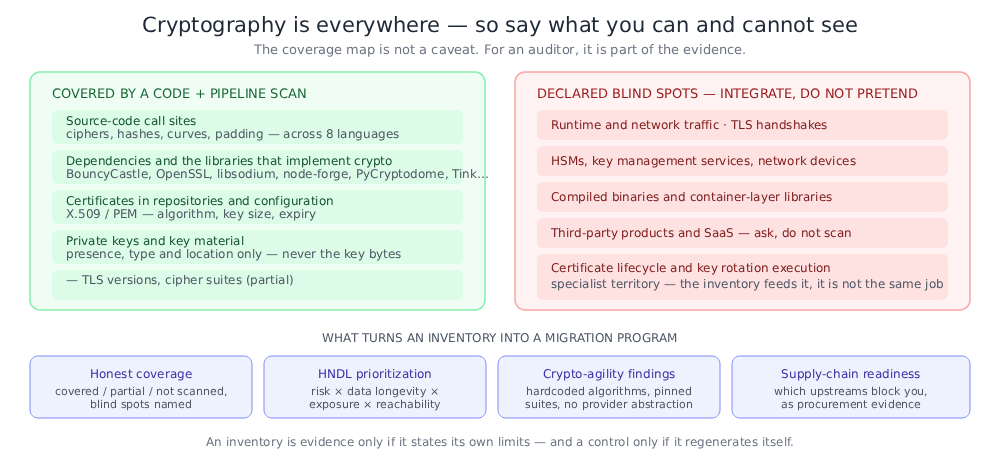
Къде всъщност се крие криптографията
- Обадете се на сайтове във вашия собствен източник — шифър, конструиран в услуга, хеш, избран в клас на полезност, крива, посочена в рутина за подписване. Осем езика в едно монохранилище означават осем набора идиоми.
- Зависимостите — по-голямата част от крипто кода в повечето приложения се изпълнява от библиотеки, които екипът никога не е избирал умишлено: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. Кой алгоритъм всъщност се изпълнява, е свойство на библиотеката, а не на вашия код.
- Сертификати и ключови материали — X.509 сертификати, регистрирани в хранилища, PEM ключови файлове в конфигурационни директории, хранилища за ключове, вградени в образи.
- Конфигурация на инфраструктура като код и протокол — минимална TLS версия в Terraform модул, списък с шифри в ingress контролер, SSH конфигурация в базов образ.
- Контейнерни образи и компилирани двоични файлове — крипто библиотеки, свързани в слоеве, които ничие сканиране на изходния код никога не чете.
- Продукти на трети страни и SaaS — криптовалутата, която не можеш нито да видиш, нито да промениш, само да попиташ за нея.
- HSM, услуги за управление на ключове и мрежови устройства — криптовалутата, която съществува изцяло извън софтуера.
Четирите неща, които правят това програма, а не сканиране
Честно отразяване. Инвентаризацията е доказателство само ако посочва свои собствени граници. „Сканирахме изходния код, зависимостите, сертификатите, ключовите файлове и IaC конфигурация; не сканирахме трафик по време на изпълнение, TLS handshakes, HSM съдържание, компилирани двоични файлове или контейнерни слоеве“ е защитима позиция. Число без знаменател не е.
Приоритизиране, а не изброяване. Голямо наследство произвежда хиляди крипто открития. Плоският списък е неизползваем. Класацията, която има значение, съчетава четири неща: дали алгоритъмът е „Shor-breaknan“ или просто „Grover-weaknan“; колко дълго данните, които защитава, трябва да останат поверителни (HNDL фактор); изложен ли е на мрежа; и дали всъщност е достъпен при работещ код, а не е в тестов комплект или предоставен от доставчик пример. Всяка пътна карта, която казва „високорисковите случаи на употреба първо“, издава инструкция за приоритизиране и не можете да й отговорите от азбучен списък.
Гъвкавост, не просто подмяна. Както показа картата за замяна, целевият набор все още се движи и хибридните правила се различават в зависимост от региона — смяната, която направите през 2027 г., няма да е последната ви. Твърдо кодираните имена на алгоритми, фиксираните шифрови пакети, липсата на абстракция на доставчика и неподлежащите на договаряне версии на протоколите са това, което превръща... до превключете в друг многогодишен проект. Това са открития сами по себе си, евтини за поправяне сега и скъпи за поправяне по-късно.
Веригата за доставки. Не можете да мигрирате по-бързо от най-бавния си upstream. Кои от вашите зависимости поддържат PQC, кои предлагат хибридни режими, кои са публикували пътна карта, кои изобщо публикуват CBOM – това определя вашия критичен път и е също така доказателството, от което екипът по снабдяване се нуждае съгласно задълженията за риск от доставчици на NIS2 и DORA.
Още един капан: инвентаризацията е контрол, а не проект
Инстинктът е да се направи упражнение за откриванеcisд., създайте електронна таблица и я подайте. PCI DSS вече изключва това с дванадесетмесечния си цикъл на преглед; испанската CCN завършва своя контролен списък за миграция с „актуализиране на инвентара на криптографските активи и техните зависимости“; а меморандумът за прилагане на САЩ е още по-директен:
Предвид мащаба и сложността на федералните ИТ среди, ръчните подходи за откриване и управление на криптографията често са недостатъчни. Агенциите трябва да използват автоматизация, когато е възможно и подходящо, за да постигнат цялостно и непрекъснато актуализирано разбиране за своята криптографска структура. Автоматизацията е от решаващо значение за управлението на инвентара, прилагането на политиките и отчитането на съответствието.
Криптографията се променя: разработчик добавя библиотека, базовото изображение се променя, нова услуга се доставя с набор от шифри по подразбиране. Инвентар, който се регенерира при всяка компилация, е контрола; такъв, който се регенерира ежегодно на ръка, е археологически проект, който ще повтаряте завинаги.
Какво означава на практика „готовност за контрол на качеството“
Премахнете езика на доставчика и готовността за PQC е способността да произвеждате шест неща при поискване:
- Криптографски инвентар в standard машинночетим формат, покриващ видимите повърхности, регенериран автоматично.
- Класификация на риска на всеки актив в него: трябва да бъде заменен (Shor-broken), може да бъде втвърден на място (Grover-weakeded) или вече квантово безопасен.
- Класифицирано натрупано закъснение при миграция това отразява дълготрайността на данните, експозицията и достъпността им — така че „първо случаите на употреба с висок риск“ е отговорно.
- Декларация за покритие което изрично посочва слепите ви зони.
- Доказателства за съответствие съпоставени с режимите, които всъщност ви обвързват, с техните дати.
- Преглед на готовността на веригата за доставки като ви казва кои възходящи потоци блокират миграцията ви.
Всичко останало – ротация на ключове, жизнен цикъл на сертификати, оркестрация на HSM, откриване на мрежа – има значение, но е надолу по веригата след тези шест. Не можете да ротирате това, което не сте намерили.
Как помага Ксигени
Ксигени Съответствие с Quantum-Safe възможността да генерира всичките шест от сканирането, което вече се изпълнява във вашия pipelineНяма отделен крипто-продукт, няма агент, няма промяна в начина, по който изграждате — откриването на криптовалути протича успоредно с... SCA (анализ на състава на софтуера — сканиране на зависимостите), SAST (статично тестване на сигурността на приложенията — сканиране на изходния код) и IaC анализ, който вече имате.
1 · CBOM. Xygeni излъчва CycloneDX CBOM, обхващащ четирите типа крипто активи – алгоритми, протоколи, сертификати и свързани материали, като ключове и соли – в Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP и Swift и свързва всеки алгоритъм с библиотеката, която го имплементира. Крипто активите са първокласни инвентарни обекти на платформата, наред с компоненти, уязвимости, тайни и IaC находките, така че те носят един и същ произход и история. Ключовият материал никога не се включва в инвентара — само неговото наличие, вид и местоположение.
2 · Класификация на квантовата риска. Всеки актив е етикетиран късо счупен (публичен ключ, трябва да бъде заменен), отслабен от гроувър (симетрични или хеширани, втвърдяващи се на място) или pqc-safeи маркирани за експозиция на HNDL. Същото разграничение е в основата на SAST съвет за отстраняване на проблеми, който се разклонява върху примитивен клас: RSA и ECC получават „мигриране към ML-KEM или ML-DSA, с хибридна конструкция по време на прехода“, докато AES-128 и SHA-256 получават „увеличаване на размера на ключа или дайджеста“. Това е умишлено — съветването за по-голям RSA ключ срещу квантов противник е по-лошо от това да не се каже нищо и всеки инструмент, който смесва двата случая, ще направи точно това.
3 · Класифицирано натрупано изоставане по миграция. Вместо плоски списък, Xygeni оценява всеки квантово уязвим актив с оценка от 0 до 100 по квантова уязвимост, дълготрайност и чувствителност на данните, мрежова експозиция, достъпност и бизнес стойност, и генерира класиран списък с неизпълнени задачи. Това е, което превръща „високорисковите случаи на употреба до 2030 г.“ от слоган в работна опашка.
4 · Картата на покритието. Xygeni съобщава какво е разгледал и какво не: изходен код, сертификати, атрибуция на зависимости, файлове с частен ключ и IaC конфигурацията е изброена като покрита, частично сканирана или несканирана, като трафикът по време на изпълнение и мрежата, TLS handshakes, HSM и KMS съдържанието, компилираните двоични файлове и библиотеките на контейнерни слоеве са изрично посочени като слепи зони. Одиторите реагират добре на инструмент, който посочва собствените си ограничения; така че, по наш опит, CISОперационна система.
5 · Доказателства за съответствие. Механизмът за съответствие оценява крипто инвентара спрямо шест режима и връща оценки за успешно, частично или неуспешно изпълнение спрямо действителните им крайни срокове: NIST IR 8547, НСА CNSA 2.0- Пътна карта на ЕС за контрол на качеството (PQC)и постквантовите подмножества на PCI DSS 4.0, ДОРА намлява 2 шекелиТова се намира в същия скенер за съответствие като CIS Бенчмарк за веригата за доставки на софтуер, OWASP SCVS и OpenSSF standards, така че докладите за състоянието на PQC се подават през същия канал като останалата част от съответствието на вашата верига за доставки на софтуер. Организациите, чийто обвързващ краен срок идва от другаде - ASD, CCCS, CCN - могат да работят със същите доказателства, тъй като тези пътни карти са базирани на един и същ скелет за 2030/2035 г.; само датата на завършване на Австралия в края на 2030 г. трябва да се проследява отделно.
6 · Готовност на веригата за доставки. Всяка зависимост носи атрибут за постквантова готовност – поддържа ли PQC, предлага ли хибридни режими, има ли публикувана пътна карта – така че можете да видите кои upstream-ове се намират на вашия критичен път и да създадете изглед за готовност на доставчика за обществени поръчки.
Отвъд шестте: открития за крипто-гъвкавост. Xygeni също така маркира моделите, които правят до миграция и пренаписване — твърдо кодиран алгоритъм и избор на крива, липсваща абстракция на доставчика, закачени стари шифри, неподлежащи на договаряне версии на протоколи. Слабите и квантово уязвими криптографии могат да бъдат приложени чрез същия слой на политиката като останалите ви открития, така че нетно нов, Shor-breakнат алгоритъм може да бъде хванат в... pull request а не в одита през следващата година.
Ключови заведения
- Намерете най-ранната си обвързваща дата, преди да планирате каквото и да било. Повечето пътни карти са насочени към 2030 г. за високорисковите региони и 2035 г. за останалите, но Австралия очаква цяло преходът е завършен до края на 2030 г., а PCI DSS започва да изисква инвентаризация през 2025 г.
- Планирайте спрямо формата, а не спрямо юрисдикцията. Откриване до 2026–2028 г., миграция с висок риск до 2030–2031 г., завършване до 2035 г. Съгласуването веднъж удовлетворява повечето от тях; проследявайте изключенията отделно.
- Започнете с инвентара, защото всички първо го искат — ЕС, Испания, Канада, Австралия, MAS и PCI DSS на Сингапур, всички отворени с един и същ продукт.
- Използвайте CBOM като формат. Пътната карта на ЕС го препоръчва поименно; насоките на САЩ относно минималните елементи на CBOM се очакват около март 2027 г. и изрично изискват автоматизирана Оценяване.
- Никога не смесвай Шор и Гроувър. Публичният ключ трябва да бъде заменен; симетричният и хеш кодът могат да бъдат подсилени на място. Съвет за отстраняване, който ги смесва, е по-лош от никакъв съвет.
- HNDL определя вашия реален краен срок. Данните, които трябва да останат поверителни след 2035 г., са разкрити днес. Дайте приоритет на установяването на ключове – TLS, IKE, всичко, което защитава данните по време на пренос – пред подписите.
- Планирайте по време на изпълнение, не само по риск. Установяването на ключове е спешно, но бързо; подписването на фърмуер и PKI не са спешни, а бавни, а бавните елементи трябва да започнат първо. Всичко, което не можете да мигрирате - стар хардуер, замразени продукти на трети страни - трябва да бъде посочено тази година, защото подмяната е единствената останала опция и се нуждае от бюджетен цикъл.
- Запишете случая на употреба, не само алгоритъма. RSA защитата на TLS ръкостискане и RSA фърмуерът за подписване са два различни проекта с различни цели, крайни срокове и собственици. Инвентаризация, която изброява само имена на алгоритми, не може да доведе до миграция.
- Изискайте честна карта на покритието. Всеки инструмент, който твърди за пълна криптографска видимост от сканиране на източника, е прекалено популярен. Това, което не може да види, е от значение за одитора, както и това, което може да види.
- Изградете за втората миграция. FIPS 206 не е окончателен, HQC не е standardизирани, а Китай и Корея са standardизиране на собствените им семейства. Мултинационалното имение ще притежава повече от един постквантов набор от алгоритми; откритията за крипто-гъвкавост са евтини сега и скъпи през 2031 г.
- Автоматизирайте го или го повторете. Криптографският инвентар, регенериран при всяко изграждане, е контрола. Електронната таблица е моментна снимка, която започва да се променя в деня на подписването ѝ.
За да прочетете повече
Пълните технически подробности – какво е открито, как работи класификацията на квантовите рискове и оценяването на приоритетите, спрямо какво се оценява всеки режим на съответствие и как да се получат отчетите – са в документацията на Xygeni:
- Ксигени: „Съответствие с Quantum-Safe„. Документи на Xygeni.
- Ксигени: „Генерирайте CBOM с Xygeni CLI„. Документи на Xygeni.
- Ксигени: „Поддържано съответствие standards„. Документи на Xygeni.
Standardи алгоритми:
- НИСТ: „IR 8547 (Първоначален публичен проект): Преход към постквантова криптография Standards„. Ноември 2024 г.
- НИСТ: „FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)„. Август 2024 г.
- НИСТ: „IR 8545: Доклад за състоянието на четвъртия кръг от NIST PQC Standardпроцес на изация„. март 2025 г.
- НИСТ: „SP 800-57 Част 1 Rev. 5: Препоръка за управление на ключове„— Таблица 2, сравними силни страни по отношение на сигурността.“
- НИСТ: „SP 800-208: Препоръка за схеми за подписване, базирани на хеширане, с отчитане на състоянието„(LMS, HSS, XMSS, XMSS^MT). Октомври 2020 г.
- IETF: „RFC 9794: Терминология за постквантови традиционни хибридни схеми„. юни 2025 г.
- Клаудфлейър: „Състоянието на постквантовия интернет през 2025 г.„и данни за осиновяване на живо на „Радар за облачни пламъци".
- ЦиклонDX: „Криптографски комплект материали (CBOM)"А"Издание на CycloneDX v1.7„. Октомври 2025 г.
Национални и регионални пътни карти:
- ASD (Австралия): „Планиране за постквантова криптография„. Септември 2025 г.
- Група за сътрудничество в областта на НИС: „Координирана пътна карта за внедряване на прехода към постквантова криптография„. юни 2025 г.
- CCN (Испания): „CCN-TEC 009 / BP-37 — Препоръки за преход след обезопасяване„. Юли 2026 г.
- Европейска комисия: „Препоръка (ЕС) 2024/1101 на Комисията„(11 април 2024 г.) и „COM(2026) 13 — Предложение за изменение на Директива (ЕС) 2022/2555 (NIS2)„(20 януари 2026 г.).“
- NCSC (Великобритания): „Срокове за миграция към постквантова криптография„. март 2025 г.
- Канадски център за киберсигурност: „Пътна карта за миграция към постквантова криптография за правителството на Канада (ITSM.40.001)„. юни 2025 г.
- Белият дом: „Изпълнителна заповед 14412 — Защита на нацията срещу напреднали криптографски атаки„(22 юни 2026 г.) и OMB“М-26-15„(24 юни 2026 г.).“
- НСА: „Ресурси за постквантова киберсигурност (CNSA 2.0)".
- CRYPTREC (Япония): „КРИПТРЕК„— ML-KEM е добавен към списъка с препоръчителни шифри, март 2026 г.
- MAS (Сингапур): „Консултации относно справяне с рисковете за киберсигурността, свързани с квантовата технология„. Февруари 2024 г.
- NZISM (Нова Зеландия): „Подготовка за постквантова криптография".
- ICCS (Китай): „Институт по търговска криптография Standards„— програма за търговски криптографски алгоритми от следващо поколение.“
- ITI (Бразилия): „ITI publica Instrução Normativa que incorpora algoritmos pós-quânticos à ICP-Brasil„. Януари 2026 г.
Секторни и хоризонтални задължения:
- ЕС: „Директива (ЕС) 2022/2555 (NIS2)"; "Регламент (ЕС) 2022/2554 (DORA)"; "Делегиран регламент (ЕС) 2024/1774 на Комисията (DORA ICT risk management RTS)"; "Регламент (ЕС) 2024/2847 (Закон за киберустойчивост)".
- PCI сигурност StandardСъветът: „Обобщение на промените от PCI DSS v3.2.1 до v4.0„(изискване 12.3.3).“
Въведение:
- Крейг Гидни: „Как да се факторизират 2048-битови RSA цели числа с по-малко от милион шумни кубити„. Google Quantum AI, май 2025 г.“.
- Микеле Моска: „Киберсигурност в ерата на квантовите компютри: ще бъдем ли готови?". IACПрепечатка 2015/1075.
