






স্থির উৎস কোড বিশ্লেষণ প্রথম দিন থেকেই সুরক্ষিত সফটওয়্যার তৈরির অন্যতম কার্যকর উপায় হলো এটি। কোড কার্যকর করার আগে স্ক্যান করার মাধ্যমে, এই ধরনের উৎস কোড বিশ্লেষণ ডেভেলপারদের SQL ইনজেকশন, XSS, এবং হার্ডকোডেড সিক্রেটের মতো সমস্যাগুলো আগেভাগেই, প্রায়শই সরাসরি IDE-তেই শনাক্ত করতে সাহায্য করে। CI/CD pipeline। ডান সঙ্গে সোর্স কোড বিশ্লেষণ সরঞ্জামএর ফলে, টিমগুলো প্রোডাকশনে পৌঁছানোর আগেই দুর্বলতাগুলো শনাক্ত করতে পারে, যা ডেলিভারির গতি না কমিয়েই ঝুঁকি হ্রাস করে।
এই সক্রিয় পদক্ষেপটি শুধু ডেভেলপারদের আত্মবিশ্বাসই বাড়ায় না, বরং নিরাপত্তা দলগুলোকে তা কার্যকর করতেও সাহায্য করে। standardএর মত OWASP শীর্ষ 10 or NIST নির্দেশিকা রিলিজের গতি না কমিয়েই। DevSecOps ওয়ার্কফ্লোতে সমন্বিত হয়ে, স্ট্যাটিক অ্যানালাইসিস শিফট-লেফট সিকিউরিটিকে সমর্থন করে এবং নিরাপদ কোডিংকে সাধারণ ডেভেলপমেন্ট রুটিনের অংশ করে তোলে।
তাছাড়া, প্রয়োজনটি জরুরি। এনিসা প্রতিবেদনে বলা হয়েছে যে অনেক আধুনিক নিরাপত্তা লঙ্ঘনের ঘটনাই অনিরাপদ কোড থেকে উদ্ভূত হয়, তাই ত্রুটিগুলো আগেভাগে শনাক্ত করা ঐচ্ছিক নয়, বরং অত্যন্ত গুরুত্বপূর্ণ।
🔧সংক্ষেপে: স্ট্যাটিক সোর্স কোড বিশ্লেষণ এখন সহজ
- এটা কি: আপনার সোর্স কোড রান করার আগেই তাতে থাকা বাগ এবং নিরাপত্তা ত্রুটি ধরার একটি উপায়, যা আরও বলা হয় SAST.
- কেন এটি গুরুত্বপূর্ণ: CISএ-এর মতে, ৫০ শতাংশেরও বেশি নিরাপত্তা সমস্যার উৎপত্তি কোড থেকেই হয়। এগুলো আগেভাগে শনাক্ত করতে পারলে সময় বাঁচে এবং ঝুঁকি কমে।
- কিভাবে এটা কাজ করে: আপনার কোডবেসে পরিচিত দুর্বলতার ধরণ এবং লজিক ত্রুটি খুঁজে বের করার জন্য স্ক্যান করে।
- এটি যা ধরে: SQL ইনজেকশন, XSS, হার্ডকোডেড সিক্রেটস, অসুরক্ষিত API এবং আরও অনেক কিছু।
- যেখানে এটি মানানসই: সরাসরি আপনার IDE-তে কাজ করে অথবা CI/CD pipelineআপনার কর্মপ্রবাহ পরিবর্তন করার কোনো প্রয়োজন নেই।
- বোনাস: শিফট-লেফট অনুশীলন সমর্থন করে, OWASP/NIST-এর সাথে সামঞ্জস্যপূর্ণ এবং শুরু থেকেই নিরাপদ কোডিং স্বয়ংক্রিয় করে।
২. স্ট্যাটিক সোর্স কোড অ্যানালাইসিস বলতে কী বোঝায়?
জাইজেনি পরিভাষাকোষ
স্ট্যাটিক সোর্স কোড অ্যানালাইসিস বলতে কী বোঝায়?
স্ট্যাটিক সোর্স কোড অ্যানালাইসিস হলো সফটওয়্যার কোডকে এক্সিকিউট না করেই পর্যালোচনা করার একটি প্রক্রিয়া, যার মাধ্যমে ডেভেলপমেন্টের প্রাথমিক পর্যায়েই বাগ, নিরাপত্তা ঝুঁকি এবং কোডের মান সম্পর্কিত সমস্যা শনাক্ত করা হয়। এটি টিমগুলোকে প্রোডাকশনে যাওয়ার আগেই ত্রুটিগুলো ধরতে সাহায্য করে।
স্ট্যাটিক সোর্স কোড অ্যানালাইসিস মানে হলো আপনার অ্যাপ্লিকেশনের কোডকে বাস্তবে না চালিয়েই পর্যালোচনা করা। ডাইনামিক টেস্টিং (যা রানটাইমে আচরণ পরীক্ষা করে) থেকে ভিন্ন, এই কৌশলটি সোর্স কোডকে “স্থির অবস্থায়” বিশ্লেষণ করে, যা সাধারণত ডেভেলপমেন্টের সময় বা CI-এর অংশ হিসেবে করা হয়। pipelineসফটওয়্যার জীবনচক্রের প্রাথমিক পর্যায়ে নিরাপত্তাজনিত সমস্যা শনাক্ত করার এটি অন্যতম নির্ভরযোগ্য উপায়।
এর লক্ষ্য হলো লজিকের ত্রুটি, অনিরাপদ প্যাটার্ন এবং নিরাপদ কোডিং অনুশীলনের লঙ্ঘন, যেমন—অপরিষ্কার ইনপুট, হার্ডকোডেড সিক্রেট বা ঝুঁকিপূর্ণ এপিআই ব্যবহার শনাক্ত করা। এই সমস্যাগুলো স্বয়ংক্রিয়ভাবে চিহ্নিত করা হয়, যা ডেভেলপারদের প্রোডাকশনে পৌঁছানোর আগেই সেগুলোর সমাধান করতে সাহায্য করে।
এর একটি বিশেষায়িত শাখা হলো স্ট্যাটিক অ্যাপ্লিকেশন সিকিউরিটি টেস্টিং (SASTযদিও সাধারণ সোর্স কোড বিশ্লেষণ টুলগুলো কোডের গুণমান এবং রক্ষণাবেক্ষণযোগ্যতা পরীক্ষা করতে পারে, SAST সম্পূর্ণরূপে নিরাপত্তার উপর দৃষ্টি নিবদ্ধ করে। এই টুলগুলি আপনার নিজস্ব কোডবেস স্ক্যান করে, ওপেন-সোর্স ডিপেন্ডেন্সি নয়, এবং প্রায়শই সরাসরি আপনার IDE বা এর সাথে একীভূত হয়ে যায়। CI/CD pipelines.
যখন আপনি আপনার দৈনন্দিন কার্যপ্রবাহে স্ট্যাটিক সোর্স কোড অ্যানালাইসিস অন্তর্ভুক্ত করেন, তখন ডেভেলপমেন্টের গতি না কমিয়েই আপনি স্বাভাবিকভাবেই সুরক্ষিত সফটওয়্যার তৈরি করেন।
৩. কেন স্ট্যাটিক সোর্স কোড বিশ্লেষণ গুরুত্বপূর্ণ
নিরাপত্তাজনিত সমস্যা যত আগে শনাক্ত করা যায়, তা সমাধান করা তত সাশ্রয়ী হয়। স্ট্যাটিক সোর্স কোড অ্যানালাইসিস আপনাকে ঠিক এই কাজটিই করতে সাহায্য করে—ঝুঁকিপূর্ণ কোড রান করার আগেই তা চিহ্নিত করার মাধ্যমে। ENISA এবং CISএ, উপরে ব্যবহৃত সফটওয়্যার দুর্বলতাগুলোর ৫০% কোডের মধ্যেই শুরু হয়।এর ফলে প্রাথমিক শনাক্তকরণ শুধু সহায়কই নয়, অপরিহার্য হয়ে ওঠে।
ধরা যাক, একজন ডেভেলপার ব্যবহারকারীর ইনপুট যাচাই করতে ভুলে গেছেন। login ফর্ম। সেই সামান্য ভুলটি একটি গুরুতর পরিণতির দিকে নিয়ে যেতে পারে। এসকিউএল ইনজেকশন অথবা ক্রস-সাইট স্ক্রিপ্টিং (XSS) দুর্বলতা। কিন্তু আপনার IDE বা CI-তে সোর্স কোড বিশ্লেষণ টুল অন্তর্নির্মিত থাকলে pipelineসেই সমস্যাটি শুরুতেই চিহ্নিত করা হয়—কোড প্রকাশের অনেক আগেই।
উন্নয়নের গতি বাড়ার সাথে সাথে এবং সাপ্লাই চেইন আরও জটিল হয়ে ওঠায়, অনিরাপদ এপিআই (API), ফাঁস হওয়া গোপনীয় তথ্য এবং পুরোনো ফাংশনের মতো ঝুঁকিগুলো ম্যানুয়ালি শনাক্ত করা আরও কঠিন হয়ে পড়ে। সোর্স কোড অ্যানালাইসিস এই চেকগুলোকে স্বয়ংক্রিয় করে, যা টিমগুলোকে গতি না কমিয়েই এগিয়ে থাকতে সাহায্য করে।
অধিকন্তু, স্ট্যাটিক বিশ্লেষণ সম্মতি প্রচেষ্টাকে সমর্থন করে standardOWASP Top 10, NIST 800-53, এবং ISO/IEC 27001-এর মতো স্ট্যান্ডার্ড। যখন আপনি নিরাপত্তাকে আপনার দৈনন্দিন ডেভেলপমেন্ট প্রক্রিয়ার অংশ করে তোলেন, তখন আপনি ইনসিডেন্ট কমান, সময় বাঁচান এবং অডিটের জন্য প্রস্তুত থাকেন।
৪. স্ট্যাটিক সোর্স কোড বিশ্লেষণ কীভাবে কাজ করে
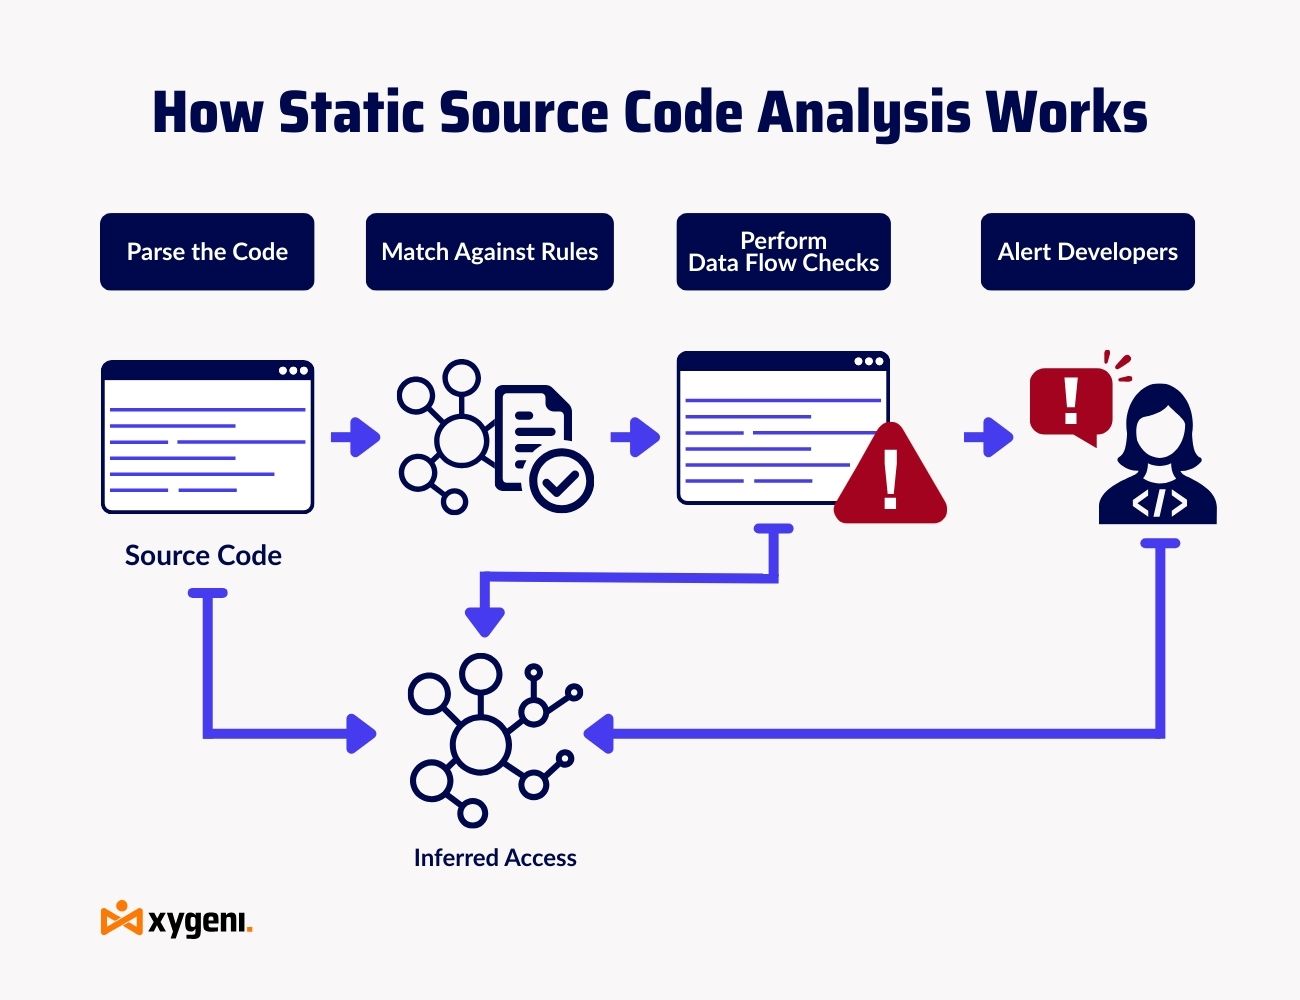
স্ট্যাটিক সোর্স কোড অ্যানালাইসিসকে একটি স্বয়ংক্রিয় নিরাপত্তা পর্যালোচনা হিসেবে ভাবুন। প্রতিবার আপনি যখন কোড লেখেন বা পুশ করেন, এটি দ্রুত ভুল ধরার জন্য ব্যাকগ্রাউন্ডে চলতে থাকে।
বেশিরভাগ সোর্স কোড বিশ্লেষণ টুল যেভাবে কাজ করে তা নিচে দেওয়া হলো:
- কোডবেস পার্সিং
এই টুলটি আপনার ফাইলগুলো পড়ে আপনার কোডের যুক্তি ও কাঠামো বোঝার জন্য একটি অ্যাবস্ট্রাক্ট সিনট্যাক্স ট্রি (AST) তৈরি করে। - প্যাটার্ন মেলানো এবং নিয়ম পরীক্ষা
OWASP বা CWE-এর মতো নিয়মাবলী ব্যবহার করে এটি ঝুঁকিপূর্ণ প্যাটার্ন, যেমন অপরিশোধিত ইনপুট বা অনিরাপদ ক্রিপ্টোগ্রাফিক ফাংশন, অনুসন্ধান করে। - ডেটা প্রবাহ বিশ্লেষণ
উন্নত টুলগুলো আপনার কোডের মধ্যে দিয়ে ডেটার চলাচল পর্যবেক্ষণ করে এবং সংবেদনশীল মান (যেমন, পাসওয়ার্ড, টোকেন) প্রকাশ বা অপব্যবহার করা হচ্ছে কিনা তা পরীক্ষা করে। - সতর্কীকরণ এবং প্রতিকার
যখন কোনো সমস্যা খুঁজে পাওয়া যায়, তখন সেগুলোকে তীব্রতার স্কোর এবং প্রস্তাবিত সমাধানসহ সরাসরি আপনার IDE, CI-তে চিহ্নিত করা হয়। dashboard, বা pull requests.
স্ট্যাটিক সোর্স কোড বিশ্লেষণের মাধ্যমে বিভিন্ন ধরনের সমস্যা শনাক্ত করা যায়:
- SQL ইনজেকশনের ঝুঁকি
- ক্রস-সাইট স্ক্রিপ্টিং (XSS)
- হার্ডকোডেড ক্রেডেনশিয়াল
- অপ্রচলিত বা অনিরাপদ এপিআই
- ইনপুট যাচাইকরণের ফাঁক
- কোডিং standard লঙ্ঘনের
উদাহরণস্বরূপ, যদি কেউ ভুলবশত একটি হার্ডকোডেড এপিআই কী চেক ইন করে, তাহলে স্ক্যানারটি তা সঙ্গে সঙ্গে চিহ্নিত করে। এটি আপনার দলকে একটি সম্ভাব্য নিরাপত্তা দুর্ঘটনা এবং তার ব্যয়বহুল প্রতিকার থেকে বাঁচায়।
৫. স্ট্যাটিক সোর্স কোড বিশ্লেষণের প্রধান সুবিধাসমূহ
স্ট্যাটিক সোর্স কোড অ্যানালাইসিস শুধু বাগ ধরার জন্যই নয়, বরং নিরাপত্তাকে সর্বোচ্চ গুরুত্ব দিয়ে আরও দ্রুত উন্নত সফটওয়্যার তৈরির জন্যও অপরিহার্য। এখানে তুলে ধরা হলো কীভাবে এটি প্রতিটি টিমকে উপকৃত করে। pipeline:
১. আগে শনাক্তকরণ, পরবর্তীতে কম কষ্ট।
SQL ইনজেকশন বা অনিরাপদ ডিসিরিয়ালাইজেশনের মতো সমস্যা চিহ্নিত করা আগে কোড রান করার মানে হলো আপনি সেগুলোকে সরাসরি ঠিক করতে পারবেন। pull requestএই “শিফট-লেফট” মডেলটি সবকিছু পরিচ্ছন্ন রাখে এবং ডেপ্লয়মেন্টের পর তাড়াহুড়ো করে সমাধান খোঁজার ঝামেলা এড়ায়। উদাহরণস্বরূপ, আজ কোনো ডেভেলপারের IDE-তে চিহ্নিত করা একটি ত্রুটিপূর্ণ ইনপুটই হয়তো আগামীকাল আপনাকে একটি সিকিউরিটি প্যাচ এবং গ্রাহকের ডাউনটাইম থেকে বাঁচিয়ে দেবে।
২. খরচ কমান, কিন্তু কাজের মান কমাবেন না
অনুসারে আইবিএম, দেরিতে আবিষ্কৃত দুর্বলতা SDLC এটি ঠিক করতে ৩০ গুণ বেশি খরচ হতে পারে। সোর্স কোড অ্যানালাইসিস টুল দিয়ে আগেভাগেই কোড স্ক্যান করলে, রিলিজ বিলম্ব না করেই দ্রুত ও কম খরচে সমাধান করা যায়।
৩. নকশাগতভাবে ডেভেলপার-বান্ধব
স্ট্যাটিক কোড অ্যানালাইসিস আপনার বর্তমান কর্মক্ষেত্রের সাথে মানানসই। যেমন: IDE ইন্টিগ্রেশন, GitHub Actions, GitLab CI, Jenkins pipelineএই টুলগুলো ডেভেলপারদের নিজস্ব কর্মক্ষেত্রে তাদের চাহিদা পূরণ করে। টুল বদলানোর ঝামেলা নেই, অপেক্ষার সময় নেই, শুধু প্রাসঙ্গিক ও স্পষ্ট ফিডব্যাক।
৪. অন্তর্নির্মিত সম্মতি আস্থা
OWASP, NIST, বা ISO 27001-এর সাথে সামঞ্জস্য বিধান করা প্রয়োজন? সোর্স কোড বিশ্লেষণ নীতি প্রয়োগে সহায়তা করে। guardrails এবং নিরীক্ষার জন্য প্রস্তুত লগ তৈরি করুন। দুর্বল ক্রিপ্টো প্রতিরোধ করা হোক বা হার্ডকোডেড গোপনীয় তথ্য চিহ্নিত করা হোক, দলগুলো কোনো অতিরিক্ত ঝামেলা ছাড়াই নিয়ম মেনে চলে।
৫. পরিচ্ছন্ন কোড, সুসংহত দল
বিষয়টি শুধু নিরাপত্তার মধ্যেই সীমাবদ্ধ নয়। স্ট্যাটিক অ্যানালাইসিস কোডের মানও উন্নত করে, যা জটিলতা, অব্যবহৃত লজিক বা অসঙ্গত স্টাইল চিহ্নিত করে। এটি টিমগুলোকে আরও রক্ষণাবেক্ষণযোগ্য কোড লিখতে এবং বিভিন্ন বিষয়ে একমত হতে সাহায্য করে। standardএবং ভবিষ্যতের প্রযুক্তিগত ঋণ এড়ান।
৬. স্ট্যাটিক সোর্স কোড বিশ্লেষণের সাধারণ ব্যবহারসমূহ
স্ট্যাটিক সোর্স কোড বিশ্লেষণ দৈনন্দিন কাজের সাথে স্বাভাবিকভাবেই খাপ খায়। ডেভসেকস ওয়ার্কফ্লো। উচ্চ-কার্যক্ষমতাসম্পন্ন দলগুলো সফটওয়্যার লাইফসাইকেল জুড়ে যেভাবে এটিকে কাজে লাগাচ্ছে, তা এখানে তুলে ধরা হলো:
১. মাইক্রোসার্ভিস এবং এপিআই সুরক্ষিত করা
প্রতিটি মাইক্রোসার্ভিস একটি নতুন আক্রমণের ক্ষেত্র তৈরি করায়, আগেভাগেই নিরাপত্তা যাচাই করা অপরিহার্য। ডেপ্লয়মেন্টের আগে সোর্স কোড বিশ্লেষণ প্রতিটি সার্ভিস স্ক্যান করে এবং অনিরাপদ অথেন্টিকেশন, ইনপুট ভ্যালিডেশনের অভাব বা বিপজ্জনক ডিফল্ট সেটিংস চিহ্নিত করে।
উদাহরণ স্বরূপএকটি Node.js মাইক্রোসার্ভিস স্ক্যান করার সময় এর রাউট হ্যান্ডলারে আন-এসকেপড ইনপুট শনাক্ত হওয়ায়, একটি ইনজেকশন বাগ অলক্ষ্যে ছড়িয়ে পড়া থেকে প্রতিরোধ করা হয়েছে।
২. নিরাপদ কোডিং প্রয়োগ করা Standards
যখন প্রতিটি দল ভিন্নভাবে কোড করে, তখন অসঙ্গতি ঝুঁকি তৈরি করে। স্ট্যাটিক সোর্স কোড বিশ্লেষণ টুলগুলো OWASP ASVS-এর মতো অভ্যন্তরীণ নিয়ম বা শিল্প কাঠামো প্রয়োগ করতে সাহায্য করে। মিশ্র.
এই ক্ষেত্রেআপনার দল ব্যবহার বন্ধ করার জন্য একটি নিয়ম তৈরি করতে পারে। eval() পাইথনে অথবা দুর্বল হ্যাশগুলিকে ফ্ল্যাগ করুন যেমন md5()কোড পর্যালোচনার সময় এ সবই স্বয়ংক্রিয়ভাবে কার্যকর করা হয়।
৩. স্বয়ংক্রিয়করণ Pull Request চেক
ম্যানুয়াল রিভিউয়ের পরিধি বাড়ানো সম্ভব নয়। স্ট্যাটিক অ্যানালাইসিস টুল প্রতিটি পিআর (PR)-এর ওপর চলে, যা ডেভেলপারদের তাৎক্ষণিক ফিডব্যাক দেয় এবং মার্জ করার আগেই সমস্যাগুলো ধরে ফেলে। এতে কোনো বিলম্ব হয় না, এবং কাজ শেষ হওয়ার পর কোনো অপ্রত্যাশিত সমস্যাও সামনে আসে না।
ফলডেভেলপাররা আত্মবিশ্বাসের সাথে প্রোডাক্ট প্রকাশ করতে পারেন, অ্যাপসিকিউরিটি স্বচ্ছতা পায় এবং ঝুঁকিপূর্ণ কোড প্রোডাকশন থেকে দূরে থাকে।
🔧 প্রো টিপXygeni-এর মতো টুলগুলির সাহায্যে, Guardrails উচ্চ-ঝুঁকিপূর্ণ গোপনীয় তথ্য বা পরিচিত দুর্বল নির্ভরতা শনাক্ত হলে স্বয়ংক্রিয়ভাবে মার্জ ব্লক করতে পারে—ফলে অসুরক্ষিত কোড প্রোডাকশনে যাওয়া থেকে বিরত থাকে।
৪. সরবরাহ শৃঙ্খলের ঝুঁকি প্রতিরোধ
সরবরাহ শৃঙ্খলে আক্রমণ প্রায়শই একটিমাত্র উপেক্ষিত বিষয় দিয়ে শুরু হয়। commit অথবা ভুলভাবে কনফিগার করা ফাইল। স্ট্যাটিক সোর্স কোড অ্যানালাইসিস টুলগুলো প্রোডাকশনে পৌঁছানোর আগেই টেম্পারিং, অনিরাপদ ডিফল্ট বা লুকানো স্ক্রিপ্টের জন্য স্ক্যান করে এগুলো শনাক্ত করতে পারে।
উদাহরণস্বরূপ, কল্পনা করুন একটি তৃতীয় পক্ষের লাইব্রেরি নীরবে যোগ করছে একটি postinstall যথেচ্ছ কমান্ড চালানোর জন্য একটি স্ক্রিপ্ট। অথবা SELinux এনফোর্সমেন্ট নিষ্ক্রিয় করার জন্য একটি ডকারফাইল। স্ট্যাটিক অ্যানালাইসিস পর্যালোচনার সময় উভয়কেই চিহ্নিত করবে—এগুলো শোষণযোগ্য ঝুঁকিতে পরিণত হওয়ার আগেই।
7. SAST বনাম SCA বনাম DAST: পার্থক্যগুলো বোঝা
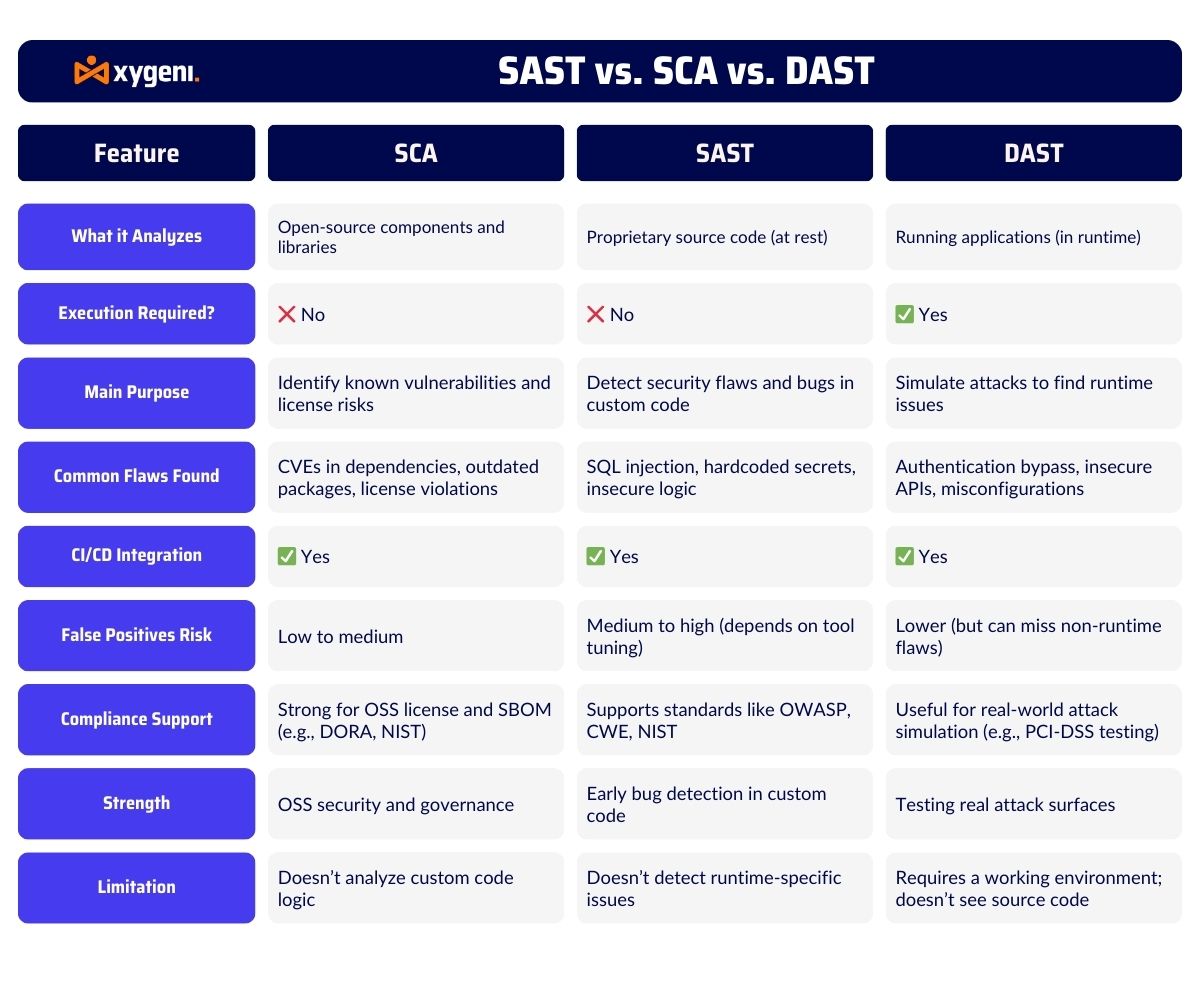
স্ট্যাটিক সোর্স কোড বিশ্লেষণ করার সময় (SASTনিরাপদ উন্নয়নে গুরুত্বপূর্ণ ভূমিকা পালন করলেও, এটি একটি সম্পূর্ণ অ্যাপসেক কৌশলের মাত্র একটি অংশ। কোড থেকে ক্লাউড পর্যন্ত সত্যিকারের নিরাপদ সফটওয়্যার তৈরি করতে, এটি কীভাবে কাজ করে তা বোঝা সহায়ক। SAST সফটওয়্যার কম্পোজিশন অ্যানালাইসিস (Software Composition Analysis) এর মতো অন্যান্য পদ্ধতির সাথে তুলনা করেSCAএবং ডাইনামিক অ্যাপ্লিকেশন সিকিউরিটি টেস্টিং (DAST)।
প্রতিটি পদ্ধতির একটি স্বতন্ত্র উদ্দেশ্য রয়েছে:
- SAST বাগ, গোপনীয় তথ্য এবং ব্যবসায়িক যুক্তির ত্রুটিগুলো আগেভাগেই শনাক্ত করতে আপনার কাস্টম কোড স্ক্যান করে।
- SCA পরিচিত CVE, ঝুঁকিপূর্ণ লাইসেন্স বা পুরোনো উপাদানের জন্য থার্ড-পার্টি লাইব্রেরিগুলো স্ক্যান করে, যেগুলো দুর্বলতা সৃষ্টি করতে পারে।
- ডাস্ট ইনজেকশন দুর্বলতা বা উন্মুক্ত কনফিগারেশনের মতো ত্রুটিগুলো ধরার জন্য, এটি রানটাইমে বিভিন্ন আক্রমণ অনুকরণ করে অ্যাপ্লিকেশনটি পরীক্ষা করে।
আরও গভীরে যেতে চান?
৮. সেরা সোর্স কোড বিশ্লেষণ টুলসমূহ: দ্রুত তুলনা
ওপেন সোর্স থেকে enterpriseস্ট্যাটিক সোর্স কোড বিশ্লেষণের টুল বিভিন্ন ধরনের হয়ে থাকে, এবং প্রতিটিরই ভিন্ন ভিন্ন দলের জন্য আলাদা আলাদা সুবিধা রয়েছে।
জনপ্রিয় পছন্দ অন্তর্ভুক্ত:
- সোনারকিউব কোডের গুণমানের জন্য
- সেমগ্রেপ দ্রুত, কাস্টমাইজযোগ্য নিরাপত্তা নিয়মের জন্য
- স্নিক কোড রিয়েল-টাইম ডেভেলপার প্রতিক্রিয়ার জন্য
- চেকমার্ক এবং ভেরাকোড সম্মতি এবং প্রতিবেদনের জন্য
জাইজেনি ভিন্ন কিছু নিয়ে আসে: CI/CDনেটিভ ইন্টিগ্রেশন, পৌঁছানোর যোগ্যতার উপর ভিত্তি করে অগ্রাধিকার নির্ধারণ, এবং কাস্টম guardrails কি যে SAST আরও স্মার্ট, কোলাহলপূর্ণ নয়।
২০২৫ সালে সোর্স কোড বিশ্লেষণ টুলগুলোর তুলনা
আপনার স্ট্যাকের জন্য সঠিক সমাধান খুঁজছেন? আজকের সেরা সোর্স কোড অ্যানালাইসিস টুল, যেমন SonarQube, Semgrep, Snyk, Xygeni এবং আরও অনেক টুল গতি, নির্ভুলতা এবং কার্যকারিতার দিক থেকে একে অপরের সাথে কীভাবে তুলনীয়, তা দেখে নিন। CI/CD ইন্টিগ্রেশন।
৯. ডেভসেকওপিএস ওয়ার্কফ্লোতে স্ট্যাটিক সোর্স কোড অ্যানালাইসিস বাস্তবায়ন
স্ট্যাটিক সোর্স কোড বিশ্লেষণ সবচেয়ে ভালোভাবে কাজ করে যখন এটি আপনার সিস্টেমের মধ্যে অন্তর্ভুক্ত থাকে। pipeline শেষে জোড়াতালি দিয়ে যুক্ত করা নয়। লক্ষ্য কী? দুর্বলতাগুলো আগেভাগে শনাক্ত করা, পুনরায় কাজ করার পরিমাণ কমানো এবং আপনার দলের গতি না কমিয়ে নিরাপদ কোডিংকে সমর্থন করা।
আধুনিক দলগুলো যেভাবে তাদের DevSecOps কর্মপ্রবাহে এটিকে অন্তর্ভুক্ত করে, তা এখানে দেওয়া হলো:
- প্রতিটিতে স্ক্যান করুন Commit অথবা জনসংযোগ
আপনার সোর্স কোড বিশ্লেষণ টুলটি সংযুক্ত করুন CI/CD GitHub Actions, GitLab CI, বা Jenkins-এর মতো সিস্টেম। এটি প্রতিটি নিশ্চিত করে commit or pull request মার্জ করার আগে এটি স্ক্যান করা হয়—ফলে শিপ করার আগেই আপনি সমস্যাগুলো ধরতে পারবেন। - IDE প্লাগইনগুলির সাহায্যে বাম দিকে সরান
ডেভ-ফ্রেন্ডলি টুল (যেমন জাইজেনি) সরাসরি IDE-এর সাথে ইন্টিগ্রেট হয়ে যায় এবং কোড লেখার সময় রিয়েল-টাইম সিকিউরিটি ফিডব্যাক প্রদান করে। এটি অনেকটা একটি সুরক্ষিত লিন্টিং লেয়ার যুক্ত করার মতো, যা কোড আপনার লোকাল মেশিন থেকে বের হওয়ার আগেই দুর্বলতাগুলো চিহ্নিত করে দেয়। - স্মার্ট নীতি নির্ধারণ করুন এবং Guardrails
ব্যবহার guardrails স্বয়ংক্রিয় পদক্ষেপ নির্ধারণ করতে। উদাহরণস্বরূপ: যদি কোনো উচ্চ-ঝুঁকিপূর্ণ সমস্যা একটি PR-এ থাকে, তাহলে মার্জটি ব্লক করুন এবং AppSec-কে সতর্ক করুন। এটি আপনাকে পূর্ব-প্রস্তুতির মাধ্যমে নীতি প্রয়োগ করতে সাহায্য করে।cisআয়ন, কোলাহল নয়। - নিরাপদ ডিফল্টগুলি অন্তর্ভুক্ত করুন
পূর্ব-কনফিগার করা টেমপ্লেট প্রয়োগ করুন যা ইনপুট যাচাইকরণ, আউটপুট এনকোডিং এবং ন্যূনতম বিশেষাধিকার নিশ্চিত করে। এটি বিশেষত শক্তিশালী যদি IaCএপিআই এবং মাইক্রোসার্ভিস। - অগ্রাধিকার দিন এবং দ্রুত পদক্ষেপ নিন।
ফলাফলগুলি ফেলে দেওয়ার পরিবর্তে dashboardসেগুলোকে পৌঁছানোর যোগ্যতা, তীব্রতা এবং EPSS স্কোর ব্যবহার করে অগ্রাধিকার দিন। যা শোষণযোগ্য তা ঠিক করুন, এবং যা নয় তা এড়িয়ে যান।
১০. জাইজেনির পদ্ধতি: Guardrails প্রি-এর জন্যcisই স্ট্যাটিক সোর্স কোড বিশ্লেষণ
Xygeni স্ট্যাটিক সোর্স কোড বিশ্লেষণকে আরও এক ধাপ এগিয়ে নিয়ে যায় Guardrails, নমনীয়, নীতি-চালিত নিয়মাবলী যা স্ক্যান ফলাফলের উপর রিয়েল টাইমে কাজ করে। শুধু সমস্যা চিহ্নিত করার পরিবর্তে, Guardrails দলগুলোকে জুড়ে অর্থপূর্ণ, স্বয়ংক্রিয় পদক্ষেপ নিতে সাহায্য করুন SDLC.
কিভাবে এটা কাজ করে
জাইজেনির গার্ডরেল লজিক টার্ম সহ সহজ, পঠনযোগ্য সিনট্যাক্স ব্যবহার করুন, যেমন:
- on টাইপ X এর দুর্বলতা
- কখন তীব্রতা সংকটজনক এবং উপাদানটি নাগালের মধ্যে রয়েছে।
- তারপর ব্যর্থ pipeline এবং নিরাপত্তা দলকে অবহিত করুন
- আর চালিয়ে যান কিন্তু পর্যালোচনার জন্য চিহ্নিত করুন
এই লজিকটি নিশ্চিত করে যে আপনার পলিসিগুলো ম্যানুয়াল বাছাই বা কোনো ধাপ বাদ পড়া ছাড়াই স্বয়ংক্রিয়ভাবে প্রয়োগ করা হবে।
কেন এটা আলাদা
প্রচলিত সোর্স কোড বিশ্লেষণ টুলগুলো আপনাকে সতর্কবার্তার একটি দীর্ঘ তালিকা দেখায়। Guardrails আপনাকে বুদ্ধিমত্তার সাথে এবং বৃহৎ পরিসরে কাজ করতে সাহায্য করা।
- প্রভাব অনুসারে অগ্রাধিকার দিনশোষণযোগ্যতা, ব্যবসায়িক প্রেক্ষাপট এবং EPSS ব্যবহার করে প্রাপ্ত ফলাফল ফিল্টার করুন।
- স্বয়ংক্রিয় প্রতিকারইনলাইন পিআর মন্তব্য বা টিকিট তৈরি শুরু করুন।
- প্রসঙ্গ অনুসারে বলবৎ করুনপ্রোডাকশন কোডের ক্ষেত্রে কঠোর নিয়ম এবং অভ্যন্তরীণ টুলগুলোর ক্ষেত্রে শিথিল নিয়ম প্রয়োগ করুন।
কার্যক্ষেত্রে ব্যবহার: নিরাপত্তা ভিত্তি জোরদার করার মাধ্যমে Guardrails
ধরা যাক, আপনার স্টেজিং ব্রাঞ্চে ইতিমধ্যেই পর্যালোচনার অধীনে কিছু পরিচিত দুর্বলতা রয়েছে। Guardrailsআপনি স্বয়ংক্রিয়ভাবে এমন যেকোনো নতুন গুরুতর সমস্যা ব্লক করতে পারেন যা সর্বশেষ অনুমোদিত স্ক্যানে ছিল না। কোনো অপ্রত্যাশিত ঘটনা ঘটবে না, কোনো রিগ্রেশন হবে না।
- নতুন কোনো সমস্যা পাওয়া গেছে? একত্রীকরণ অবরুদ্ধ।
- টিমকে স্ল্যাক বা জিরাতে জানানো হয়েছে।
- প্রস্তাবিত সমাধানটি কোড কমেন্ট হিসেবে যোগ করা হয়েছে।
এটি টিমের গতি না কমিয়ে বা নতুন কোনো ঝুঁকিকে প্রবেশ করতে না দিয়েই আপনার কোডকে সুরক্ষিত রাখে।
কৌতূহলী কিভাবে Guardrails আপনার মধ্যে মাপসই CI/CD? জাইজেনি চেষ্টা করুন Guardrails আপনার Pipeline.

