





Per què és important per als desenvolupadors crear artefactes
Si alguna vegada has tingut problemes amb compilacions fallides, incompatibilitats de versions o fitxers perduts dependències, ja sabeu com de crítics són els artefactes en el desenvolupament de programari d'artefactes. Des dels binaris fins als paquets de desplegament, els artefactes de compilació són la base del lliurament de programari modern. pipelines. Però gestionar aquests artefactes de manera eficaç és un repte, sobretot a mesura que els projectes s'escalen. Aquí és on entren en joc les eines de gestió d'artefactes de compilació.
Ajuden els desenvolupadors a organitzar, protegir i rastrejar artefactes al llarg de cada etapa del cicle de vida del programari, cosa que facilita el compliment dels terminis i la col·laboració en artefactes de gestió de projectes com ara documentació i registres de compliment.
Glossari de seguretat de Xygeni
Què són els artefactes de programari?
Els artefactes de programari són els fitxers o sortides que els desenvolupadors creen durant el procés de desenvolupament de programari. Quan creeu, proveu o empaqueteu el vostre codi, produïu artefactes com ara programes compilats, imatges de Docker o fitxers de configuració. Aquests artefactes són importants perquè els equips els utilitzen per implementar aplicacions, compartir amb els companys d'equip o executar programari fora de l'entorn de desenvolupament. En poques paraules, són els resultats del vostre treball com a desenvolupador.
Amenaces comunes per construir artefactes a CI/CD Pipelines
Gestió d'artefactes en CI/CD pipelines comporta diversos riscos que poden interrompre els fluxos de treball i debilitar la seguretat. Aquests riscos no només afecten la qualitat del programari, sinó que també poden crear maldecaps innecessaris per als equips de desenvolupament. Fem una ullada als principals reptes als quals s'enfronten els desenvolupadors:
Manipulació durant les construccions:
Algunes vegades els atacants modifiquen artefactes durant el procés de compilació, afegint codi maliciós que passa desapercebut fins que es desplega. Quan això passa, el dany sovint s'estén abans que els equips puguin actuar.Intoxicació per dependència:
Les versions malicioses de biblioteques populars sovint són carregats a repositoris públics M'agrada NPM or MavenSi aquestes biblioteques estan incloses al vostre pipeline, poden introduir vulnerabilitats i comprometre els vostres artefactes.Configuracions incorrectes d'artefactes:
Errors comuns, com ara deixar les claus de l'API exposades a estibador imatges o l'ús de credencials predeterminades als gràfics de Helm, creen punts d'entrada fàcils per a l'accés no autoritzat o les fuites de dades.Falta de traçabilitat:
Sense eines per fer un seguiment de l'origen dels artefactes o de com es van crear, es fa més difícil investigar problemes o respondre preguntes durant les auditories. Aquesta manca de visibilitat pot alentir les resolucions i crear més confusió.
Què necessiten els desenvolupadors a les eines de gestió d'artefactes de compilació
Per afrontar aquests reptes, els desenvolupadors necessiten eines que siguin fàcils d'utilitzar però efectives per abordar els riscos. La correcta eina de gestió d'artefactes de construcció hauria d'incloure aquestes característiques:
Seguiment de versions:
Registra totes les versions dels teus artefactes, de manera que sigui més fàcil revertir els canvis o depurar problemes quan alguna cosa vagi malament.Funcions de seguretat:
Detecta canvis inusuals, controla qui pot accedir als artefactes i protegeix-los de la manipulació durant l'emmagatzematge o la transferència.CI/CD Integració:
Treballar bé amb eines com ara Jenkins, GitLab o Accions de GitHub, així que pipelinemantenir-se eficients i fàcils de gestionar.Suport al creixement:
Gestioneu més artefactes a mesura que els vostres projectes s'expandeixen sense causar retards ni problemes de rendiment.Suport al compliment:
Crear registres automàticament per complir amb la seguretat standardcom el SOC 2 o DORA, estalviant temps durant les auditories i revisions.
Com les eines de gestió d'artefactes de compilació ajuden a protegir el vostre programari
Les bones eines de gestió d'artefactes no només mantenen les coses organitzades, sinó que també protegeixen el vostre pipeline de les amenaces de seguretat. Així és com ajuden:
Controls d'accés:
Restringeix qui pot carregar, editar o descarregar artefactes. Això redueix el risc d'errors o canvis perjudicials.Seguiment de procedència:
Connecta cada artefacte amb el seu procés de construcció, de manera que sempre sàpigues d'on prové i com es va fer.Detecció d'anomalies:
Identifiqueu canvis inesperats, com ara diferències en la mida dels fitxers o les metadades, que poden indicar manipulacions. La detecció precoç permet als equips solucionar els problemes més ràpidament.Emmagatzematge i transferència segurs:
Utilitzeu el xifratge per mantenir els artefactes segurs, fins i tot si altres parts del sistema estan compromeses.
Per exemple, Xígeni porta encara més la protecció dels artefactes generant informació a prova de manipulacions SLSA (Nivells de la cadena de subministrament per a artefactes de programari) registres. Aquests registres no només fan un seguiment de l'historial de cada artefacte, sinó que també faciliten el compliment de les normes standards com en tot.
Per abordar aquests riscos, eines com ara Xygeni Build Security donar als desenvolupadors més control sobre els seus pipelinealhora que redueix el risc de problemes inesperats. Amb eines més intel·ligents, els equips poden centrar-se en crear un programari excel·lent en lloc de preocupar-se per les vulnerabilitats.
Vols saber-ne més sobre CI/CD Seguretat?
Consulteu la nostra guia Build Security Essentials: Enfortir el programari des de zero per obtenir consells pràctics i informació sobre com protegir la vostra compilació. pipeline i mantenint el vostre programari segur.
Desenvolupament de programari d'artefactes segurs Xygeni
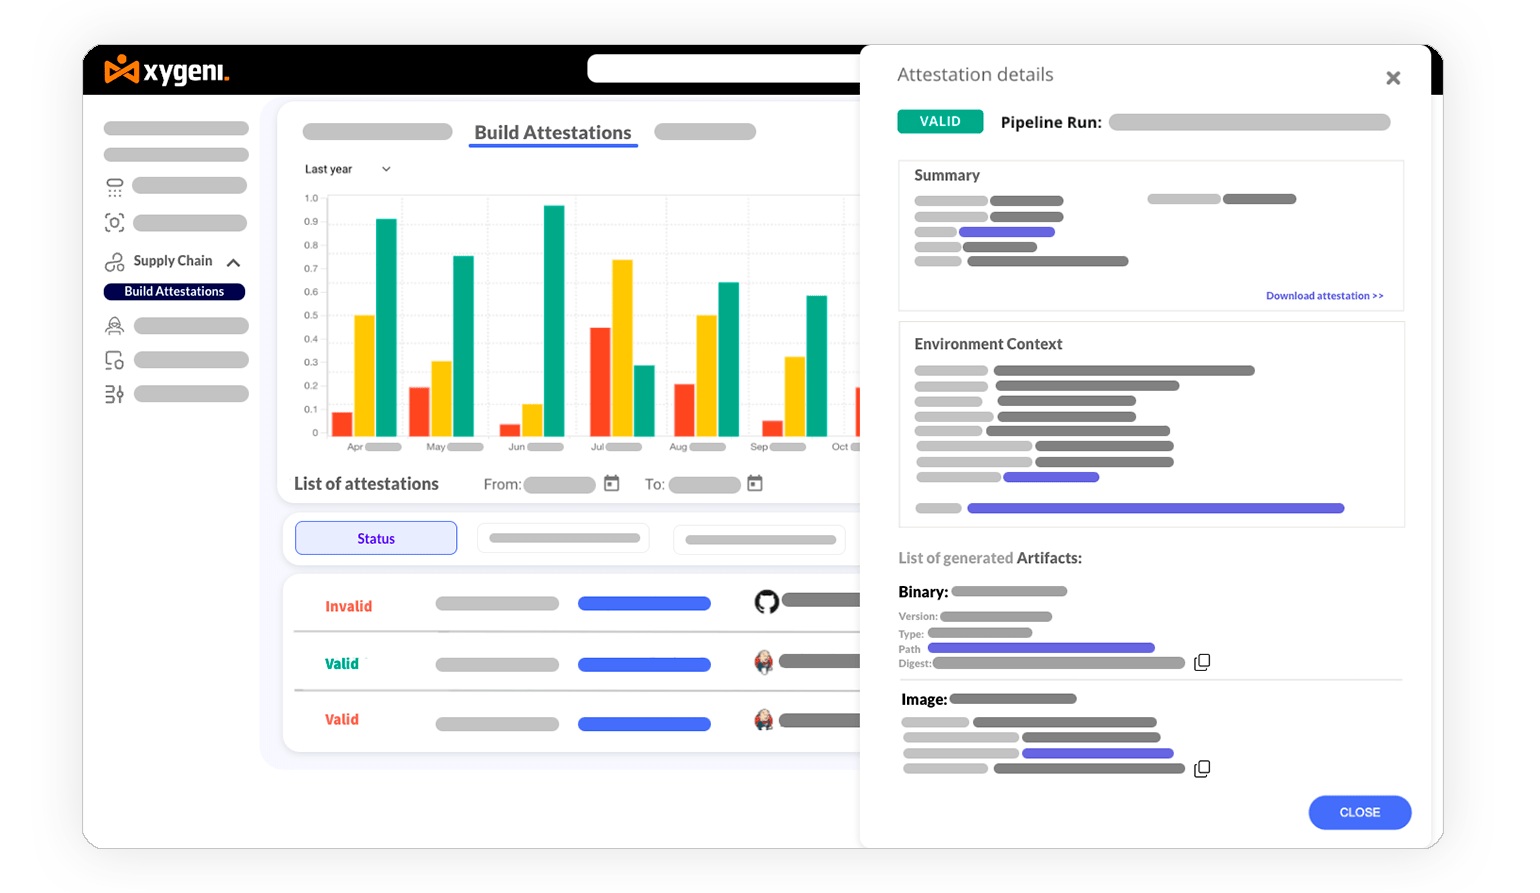
Programari modern pipelines'enfronten a riscos creixents, però Xygeni Build Security Solució intervenen per proporcionar una protecció fiable per als vostres artefactes i CI/CD processos. Centrant-nos en Build Security, aquesta solució garanteix que tots els artefactes siguin rastrejables, verificables i protegits contra manipulacions. Una part clau d'això és la creació, l'emmagatzematge i la verificació de atestacions integrals, que proporcionen un registre transparent del vostre procés de construcció.
Aquí teniu la forma de fer-ho Xygeni Build Security Solució ajuda a protegir el vostre pipeline:
Genera fàcilment atestacions in-toto:
Afegint només una línia a la teva CI/CD pipeline us permet recopilar automàticament proves de cada pas del vostre procés de construcció. Aquesta funció simplifica el compliment normatiu i afegeix una nova capa de traçabilitat en el desenvolupament de programari d'artefactes.Verificar artefactes en temps real:
Xygeni verifica tots els artefactes immediatament, incloent-hi el codi font, els fitxers de configuració i els informes, mitjançant comprovacions de signatures. A diferència dels mètodes tradicionals crear eines de gestió d'artefactes, Xygeni afegeix validació de seguretat en temps real, aturant les manipulacions abans que puguin progressar.Atura els artefactes compromesos abans del desplegament:
Portes de seguretat a la pipeline bloquejar els artefactes manipulats durant el lliurament o la implementació, una característica crítica en el desenvolupament de programari d'artefactes. Aquest enfocament protegeix el vostre entorn de producció de possibles riscos de seguretat.Centralitzar els registres d'atestatació:
Xygeni utilitza sigstore Rekor i in-toto Archivista per proporcionar un registre transparent i a prova de manipulacions per a la gestió d'atestats. Aquest registre admet fluxos de treball segurs en el desenvolupament de programari d'artefactes, donant als equips confiança en els seus... pipelinela integritat de.
L' Xygeni Build Security La solució ajuda els equips a gestionar amb confiança els seus artefactes protegint-los en cada etapa del procés. pipelineAutomatitza la generació i verificació de atestacions integrals, compleix amb la indústria standardés com SLSA i manté les vulnerabilitats fora de les teves compilacions.
Els desenvolupadors necessiten eines de gestió d'artefactes de compilació més intel·ligents
As pipelinecreixen en complexitat, és clar que crear eines de gestió d'artefactes han evolucionat fins a ser molt més que solucions d'emmagatzematge. Ara tenen un paper fonamental en la protecció del programari contra les amenaces modernes. Xygeni Build Security Solució destaca per integrar-se atestacions integrals a la vostra CI/CD flux de treball, oferint-vos artefactes rastrejables i a prova de manipulacions i un sistema més segur pipeline.
Combinant funcions de seguretat avançades amb una integració fàcil, aquesta solució ajuda els desenvolupadors a centrar-se en oferir un programari excel·lent sense preocupar-se per compilacions compromeses o maldecaps de compliment normatiu. Una gestió d'artefactes més intel·ligent comença per la protecció del que creeu.
Preparat per assegurar el vostre pipeline? Prova el Xygeni Build Security Solució gratuïta!