






Desenvolupament modern pipelineEls sistemes estan impulsats per programari de codi obert. Però sense una visibilitat adequada, la vostra organització pot estar exposada a riscos de llicència, vulnerabilitats i una creixent pressió de compliment normatiu. Per això és fonamental adoptar el bones pràctiques per divulgar components de codi obert als clients, i per recolzar aquestes revelacions amb accions utilitzant el les millors solucions per assegurar els components de codi obert.
En aquesta guia, explicarem com construir un procés de divulgació transparent i fiable amb SBOMs, VDR i la dreta open source security escànerCada pas s'alinea amb les normatives actuals i enterprise expectatives.
1. Per què són importants les millors pràctiques per a la divulgació de components de codi obert
L'ús de components de codi obert és standard en gairebé tots els fluxos de treball de desenvolupament. Tanmateix, sense una divulgació clara, us arrisqueu a:
- Infraccions legals per llicències desconegudes
- Atacs a la cadena de subministrament des de paquets maliciosos
- Pèrdua de contractes a causa d'una documentació de compliment deficient
Per evitar aquests errors, la vostra estratègia de divulgació ha de ser completa, precisa i actualitzada. Adoptar la les millors solucions per assegurar els components de codi obert garanteix que la transparència vagi acompanyada d'una reducció real del risc.
2. Automatitzar SBOM i VDR per a la transparència de components de codi obert
Per aplicar les millors pràctiques per divulgar components de codi obert als clients, la base més important és l'automatització. En lloc de compilar manualment les llistes de paquets, els equips haurien de confiar en eines que generin una llista completa i standardcompatible amb s Llista de materials de programari (SBOM) i una precisió Informe de divulgació de vulnerabilitats (VDR).
An SBOM detalls cada component de codi obert utilitzat a la vostra aplicació, incloent-hi dependències directes i transitives, amb informació com ara números de versió, llicències i origen. Això ja no és opcional. Regulacions com ara NIS2 i l'Ordre Executiva 14028 exigeix una visibilitat completa de tota la cadena de subministrament de programari.
Tanmateix, una llista per si sola no és suficient. Un VDR us dóna a vosaltres i als vostres clients respostes reals: quins components són vulnerables, si aquestes vulnerabilitats són explotables i quines mesures de mitigació s'han pres. Els VDR són especialment útils en indústries regulades on els proveïdors de programari han de mostrar no només què utilitzen, sinó també com gestionen el risc.
Amb Xygeni, SBOM i la generació de VDR està integrada en el vostre desenvolupament pipelineEl sistema recopila automàticament metadades de dependències, les enriqueix amb informació de llicències i vulnerabilitats i les exporta en formats del sector com ara SPDX i CycloneDXAquests informes compleixen els requisits de compliment més estrictes i permeten la divulgació de dades basades en la confiança en els fluxos de treball de clients, auditories i compres.
3. Escaneja dependències amb analitzadors conscients de l'ecosistema
Una divulgació correcta comença amb una exploració precisa. Per garantir la integritat, necessiteu analitzadors creats per a cada ecosistema de paquets: npm, Maven, PyPI, NuGet i altres.
L' Xígeni open source security escàner utilitza analitzadors específics de cada llenguatge per anar més enllà de l'anàlisi estàtica de manifestos. Aquests analitzadors detecten components directes i transitius reals utilitzats a les compilacions, resolen versions i recopilen metadades clau com ara:
- Tipus de llicència
- Orígens dels components
- Identitat del mantenidor
- Antiguitat o estat de manteniment del paquet
Aquest nivell de detall és essencial per aplicar les millors pràctiques per divulgar components de codi obert als clients. Els escàners genèrics passen per alt indicadors crítics, com ara paquets npm interns sense àmbit, que podrien quedar exposats accidentalment al registre públic.
4. Detecta components arriscats i sospitosos abans de divulgar-los
Un procés de divulgació d'alta qualitat va més enllà de l'inventari, inclou filtratge de riscosAquí és on és Xygeni open source security escàner es diferencia. Inclou detectors específics per a:
- Confusió de dependència: Detecta els noms de paquets interns que coincideixin amb els públics.
- typosquattingBloqueja paquets semblants dissenyats per enganyar.
- malware: Identifiqueu comportaments maliciosos en scripts de temps d'instal·lació o d'execució.
- Scripts sospitososDetecta ordres de shell no fiables o lògica codificada.
- Paquets anòmals: Ressalteu els components poc comuns o fora de patró.
- Mòduls npm sense àmbit: Marca el codi intern que es podria publicar accidentalment.
Aquestes capacitats fan que open source security L'escàner és una part crítica de les millors solucions per protegir els components de codi obert, garantint que les vostres divulgacions reflecteixin un enfocament prioritari de la seguretat abans d'arribar als vostres clients.
| Gestor de paquets | Llenguatge | Fitxers de dependències compatibles |
|---|---|---|
| Maven | Java | pom.xml |
| Gradle | Java, Kotlin | build.gradle, build.gradle.kts, gradle.lockfile, gradle.properties |
| NPM | JavaScript | paquet.json, bloqueig de paquet.json |
| Yarn | JavaScript | fil.bloqueig |
| PNPM | JavaScript | pnpm-lock.yaml |
| bower | JavaScript | bower.json |
| NuGet | .NET, C# | .nuspec, paquets.config, .csproj, projecte.assets.json, paquets.lock.json |
| Pip | Pitó | requisits.txt, pipfile.toml, pipfile.lock, setup.py, setup.cfg, environment.yml |
| Poesia | Pitó | requisits.txt, pyproject.toml, poesia.bloqueig |
| Mòduls Go | Golang (Anar) | go.mod, go.sum |
| compositor | PHP | compositor.json, compositor.bloqueig |
| RubyGems | Ruby | Gemfile, Gemfile.lock |
5. Afegir context de vulnerabilitat amb accessibilitat i explotabilitat
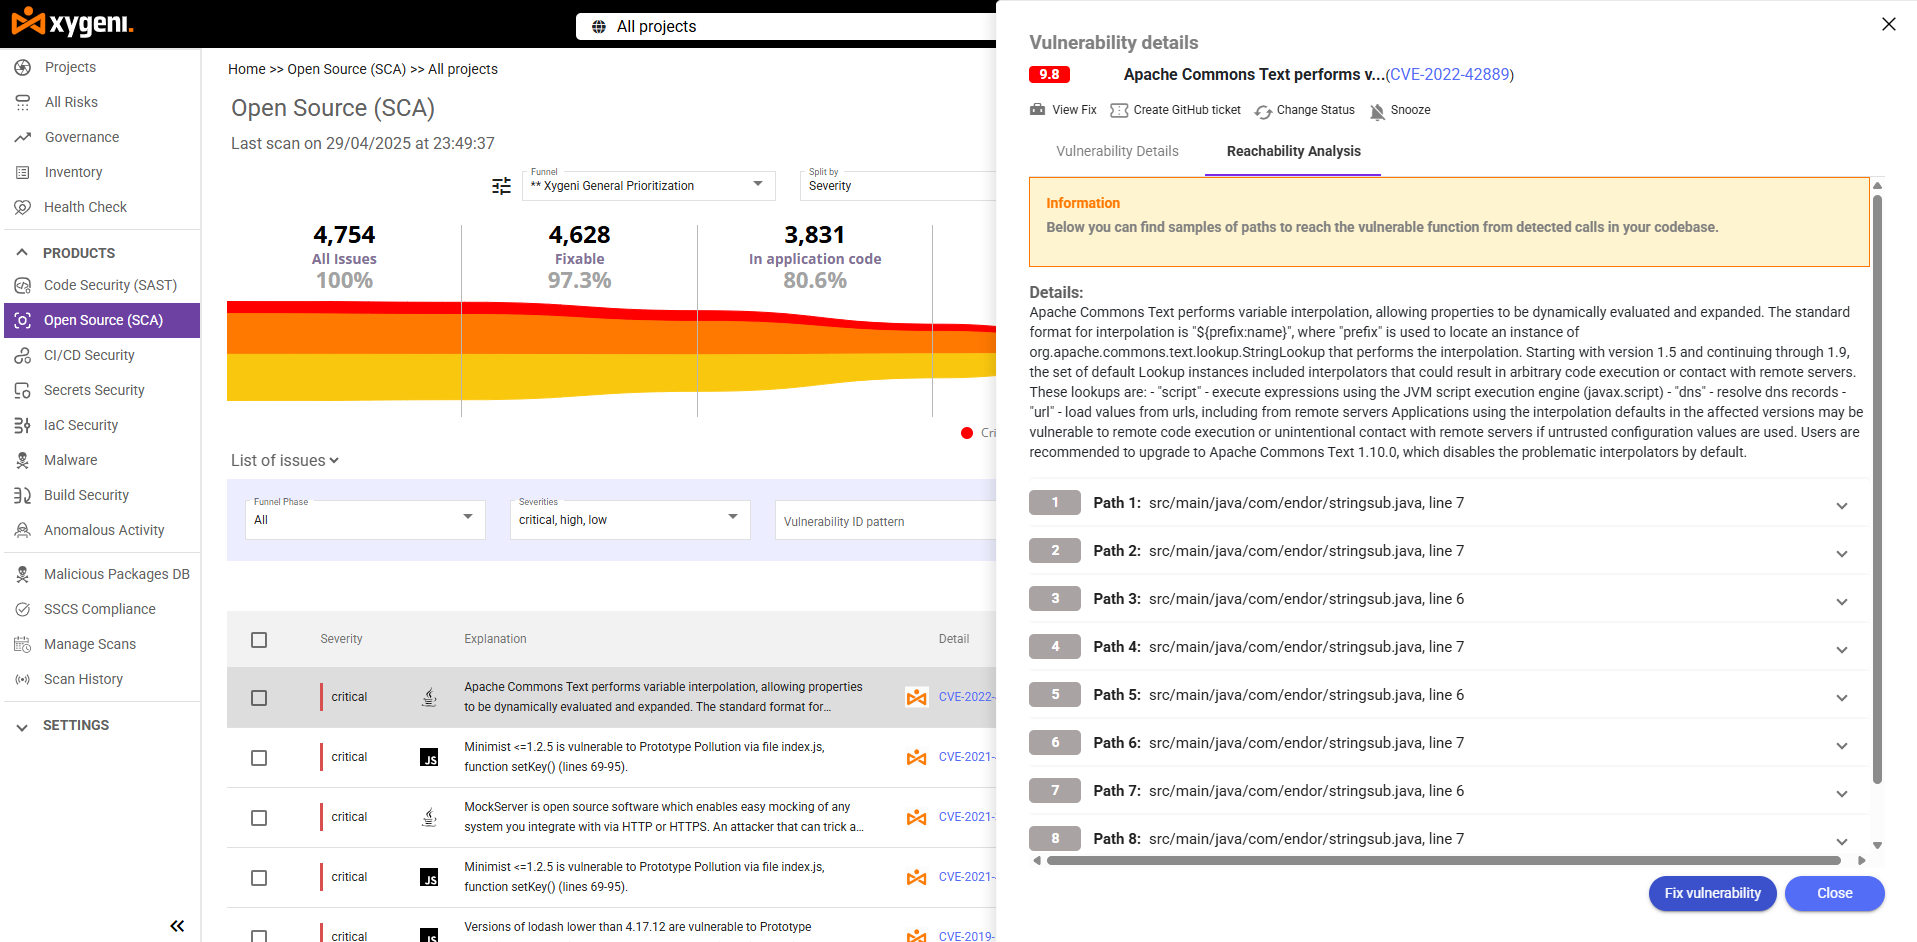
Quan es revelen vulnerabilitats, el context ho és tot. No totes les CVE són iguals. És possible que una vulnerabilitat greu no es desencadeni mai a l'aplicació si el codi afectat és inaccessible.
Xygeni enriqueix els seus VDR amb:
- Anàlisi d'accessibilitat: Identifica si la funció vulnerable s'ha cridat realment.
- Puntuació EPSS: Estima la probabilitat d'explotació al món real.
- Informació sobre el risc de remediacióMostra quines opcions d'actualització són més segures, inclosos els canvis importants o els nous riscos introduïts a les versions amb pegats.
Això redueix el soroll i us ajuda a centrar les divulgacions en allò que importa. Els clients reben intel·ligència de seguretat real, no una llarga llista sense possibilitat d'acció.
6. Integrar CI/CD per mantenir les divulgacions precises i en temps real
Els components de codi obert canvien amb freqüència. És per això que els documents de divulgació estàtics es tornen obsolets ràpidament. Per garantir la precisió, el flux de treball de divulgació s'ha d'integrar amb CI/CD.
Xygeni et permet:
- Automatitzar SBOM i generació de VDR durant les compilacions
- Instal·leu portes de seguretat per bloquejar paquets no segurs
- Rebre alertes instantànies quan una dependència neta esdevingui vulnerable
- Fes un seguiment dels canvis a través de pull requests i desplegaments
Aquesta integració en temps real manté les vostres divulgacions actualitzades i alineades amb bones pràctiques per divulgar components de codi obert als clients, sobretot quan es tracta enterprise clients o marcs d'auditoria.
7. Oferir informes preparats per a auditories que generin confiança
Els vostres clients i auditors necessiten més que una llista, necessiten claredat i proves. Xygeni ho posa fàcil.
Tu pots:
- Exporta SBOMi VDR amb un sol clic
- Filtra per gravetat, tipus de llicència o explotabilitat
- Utilitzeu la nostra interfície web per al compliment de les normes dashboards
- Anotar els riscos i adjuntar notes de correcció
Aquestes funcions no només simplifiquen les auditories, sinó que també us ajuden a complir amb tot l'abast de les millors solucions per assegurar els components de codi obert.
Aplicar les millors pràctiques per divulgar components de codi obert als clients
Gestió amb èxit open source security ja no és només un repte tècnic, és un avantatge competitiu. Seguint les bones pràctiques per divulgar components de codi obert als clients, demostreu que el vostre programari no només és funcional, sinó també segur, transparent i compatible.
Divulgant el vostre components de codi obert clarament, juntament amb dades de vulnerabilitat en temps real, genera confiança tant amb els usuaris com amb enterprise clients. També admet el compliment de marcs com NIS2, DORA i l'Ordre Executiva 14028.
Utilitzant un open source security escàner com Xygeni, dóna al teu equip l'automatització i la intel·ligència que necessita per:
- Generar amb precisió SBOM i informes VDR amb cada compilació
- Detecta amenaces ocultes a la teva cadena de subministrament de programari
- Destaqueu l'explotabilitat i els riscos de llicència en els vostres components
- Lliurar informes accionables i llestos per a auditories sota demanda
Aquestes capacitats formen part de les millors solucions per assegurar els components de codi obert i posicionen el vostre equip com a socis proactius i fiables en matèria de seguretat.

