






L' Sistema de puntuació de predicció d'exploits (EPSS) transforma la manera com els equips de seguretat aborden les vulnerabilitats. En lloc de centrar-se únicament en les puntuacions de gravetat, l'EPSS centra l'atenció en l'explotabilitat del món real, ajudant els equips a solucionar allò que els atacants realment s'estan dirigint en lloc de perdre el temps en riscos teòrics. Aprofitant la puntuació de l'EPSS, les organitzacions poden millorar significativament la seva estratègia de gestió de vulnerabilitats, assegurant-se que s'apliquen pegats. alt risc CVE abans són explotats.
Les organitzacions s'enfronten més de 20,000 CVE nous cada anyMantenir el ritme és gairebé impossible. Els equips de seguretat ja tenen problemes amb la fatiga d'alerta, sovint dedicant hores a solucionar vulnerabilitats que potser mai no s'explotaran. El resultat? Recursos malgastats, temps de resposta retardats i una acumulació interminable de problemes.
Aquí és on Gestió de puntuacions EPSS marca la diferència. A diferència de les qualificacions de risc fixes del CVSS, la puntuació de l'EPSS pren una basat en previsions enfocament. Ajuda els equips a centrar-se en bretxes de seguretat és més probable que sigui atacat en els propers 30 dies, cosa que fa que els esforços de correcció siguin més específics i eficients.
Què hi ha de nou? EPSS v4
Desenvolupat per la Fòrum d'Equips de Resposta a Incidents i Seguretat (FIRST), EPSS v4—publicat el Març 17, 2025—introdueix millores importants:
- Millor modelització de dades per a prediccions d'explotació més precises.
- Seguiment en temps real de l'activitat d'explotació per reflectir les amenaces actuals.
- Major precisió en la identificació de quines vulnerabilitats atacaran els atacants a continuació.
Expert en ciberseguretat Jay Jacobs, cocreador d'EPSS, ho explica en el seu article recent, “Introducció a EPSS Versió 4", que aquestes actualitzacions milloren com els equips de seguretat prediuen i prioritzen les amenaces. Ell emfatitza que EPSS ara ofereix models estadístics millorats i estimacions de probabilitat més refinades, ajudant les organitzacions a centrar-se en riscos del món real en lloc de puntuacions de gravetat teòriques.
Amb aquestes millores, la puntuació EPSS proporciona informació més clara sobre l'explotabilitat, cosa que ajuda els equips de DevOps, seguretat i TI a centrar-se en les amenaces reals en lloc dels possibles riscos.
Què és E?xploit PSistema de puntuació de redicció
L' Sistema de puntuació de predicció d'exploits (EPSS) transforma la manera com els equips de seguretat gestionen les vulnerabilitats. A diferència del CVSS, que avalua la gravetat potencial de les vulnerabilitats, l'EPSS prioritza l'explotabilitat del món real. prediu quines vulnerabilitats probablement explotaran els atacants, ajudant els equips a centrar-se en amenaces reals en lloc de riscos teòrics.
Aquest canvi és important perquè no totes les vulnerabilitats d'alta gravetat es converteixen en objectius d'atac. Moltes romanen intactes, mentre que les vulnerabilitats de risc moderat sovint s'enfronten a una explotació freqüent. Els equips de seguretat han de prendre decisions intel·ligents i basades en el risc.cisions per utilitzar els recursos de manera eficient. EPSS els permet fer exactament això.
L' Fòrum d'Equips de Resposta a Incidents i Seguretat (FIRST) creat EPSS a tancar la bretxa entre classificacions de gravetat i risc real. El recull dades de intel·ligència d'amenaces, exploits passats i atacs en temps real. Aquest plantejament ajuda equips enfocar en el més en risc vulnerabilitats, enfortir seguretat, i respondre més ràpid davant les amenaces.
Glossari de seguretat de Xygeni
Què es?
Prediu la probabilitat que els atacants explotin una vulnerabilitat en els propers 30 dies. La puntuació s'actualitza diàriament, cosa que ajuda les organitzacions a centrar-se en les vulnerabilitats que comporten el risc més alt. Les puntuacions van de 0 a 1: les puntuacions més altes indiquen una major probabilitat d'explotació.
Com funciona?
L' Sistema de puntuació de predicció d'exploits (EPSS) millora la manera com els equips de seguretat gestionen les vulnerabilitats desplaçant el focus de les classificacions de gravetat als riscos del món real. En lloc de suposar que totes les vulnerabilitats d'alta gravetat presenten el mateix nivell de perill, l'EPSS determina quines són les que els delinqüents probablement explotaran en els propers 30 dies.
Aquest canvi d'enfocament és important perquè els ciberdelinqüents no ataquen totes les vulnerabilitats d'alta gravetat. Algunes passen desapercebudes durant anys, mentre que d'altres es converteixen en objectius d'atac freqüents tot i tenir puntuacions de gravetat més baixes. Per aquest motiu, EPSS ajuda els equips a classificar les vulnerabilitats de manera més eficaç i a solucionar primer les amenaces més urgents en lloc de perdre el temps en riscos teòrics.
Com determina l'EPSS una puntuació?
EPSS analitza la intel·ligència d'amenaces, l'activitat històrica d'explotació i els patrons d'atac del món real per calcular una puntuació de probabilitat entre 0 i 1 (0-100%). Aquesta puntuació representa la probabilitat que els atacants explotin una vulnerabilitat en els propers 30 dies.
EPSS v4, publicat el 17 de març de 2025, millora les versions anteriors introduint més precismodelització electrònica, seguiment d'explotacions en temps real i major precisió predictiva.
El procés de cinc passos de la puntuació EPSS
EPSS calcula el risc d'explotabilitat utilitzant un procés estructurat de cinc passos. Cada pas es basa en l'anterior, garantint que els equips de seguretat rebin informació en temps real i basada en dades sobre les amenaces cibernètiques. Com a resultat, les organitzacions poden prioritzar més les vulnerabilitats eficaçment i respondre a les amenaces amb més precisió.
- Recopilació de dadesPer començar, l'EPSS recopila dades de vulnerabilitats de la base de dades CVE i d'altres fonts de confiança. Aquest pas estableix les bases per a una puntuació precisa mitjançant l'obtenció d'atributs detallats de vulnerabilitat.
- Recopilació de proves d'explotacióAlhora, EPSS supervisa els registres diaris de l'activitat d'explotació de dades, tant públiques com privades, a partir de fonts d'intel·ligència d'amenaces. Analitzant aquestes dades, els equips de seguretat poden identificar quines vulnerabilitats ataquen activament els delinqüents.
- Formació de modelsPosteriorment, EPSS examina les tendències històriques per identificar patrons entre vulnerabilitats i activitat d'explotació. En refinar contínuament els seus models d'aprenentatge automàtic, EPSS millora la seva precisió predictiva al llarg del temps.
- Avaluació de rendimentPer tal de mantenir la fiabilitat, l'EPSS prova i ajusta regularment les seves prediccions. En incorporar la validació estadística, el sistema garanteix que les seves puntuacions segueixin sent precises i rellevants.
- Actualitzacions diàriesFinalment, EPSS actualitza les puntuacions de vulnerabilitat cada dia en funció de l'activitat d'explotació i la intel·ligència d'amenaces més recents. Tenint això en compte, els equips de seguretat sempre poden accedir a avaluacions de riscos actualitzades i prioritzar les amenaces en conseqüència.
Per què l'explotabilitat és important en la ciberseguretat
L'explotabilitat (la probabilitat que un atacant exploti una vulnerabilitat) impulsa la gestió de vulnerabilitats de la puntuació EPSS.
Aquest enfocament és el que diferencia l'EPSS dels models de puntuació tradicionals, que tendeixen a prioritzar en excés les vulnerabilitats basant-se únicament en la gravetat.
Per exemple, una vulnerabilitat pot tenir greus conseqüències teòriques però no explotar-se a la pràctica a causa de:
- Interès limitat de l'atacant—No totes les vulnerabilitats valen la pena.
- Barreres ambientals—Alguns requereixen condicions específiques per ser explotats.
- Manca de codi d'explotació públic—Si no hi ha cap exploit disponible, el risc és menor.
Mitjançant l'ús explotabilitat, EPSS permet a les organitzacions centrar-se en les vulnerabilitats que presenten els riscos més immediats i realistes, assegurant-me una postura de seguretat més eficaç.
Exemple del món real
Una empresa analitza dues vulnerabilitats del seu sistema i ha de decidir quina solucionar primer:
- CVE-2023-12345Una vulnerabilitat crítica en un programari de servidor àmpliament utilitzat, amb una Puntuació CVSS de 9.5, cosa que indica un impacte potencial greu. Tanmateix, la seva puntuació EPSS és de 0.05, cosa que significa que la probabilitat d'explotació és baixa a causa de la manca de codi d'explotació públic o d'interès per part de l'atacant.
- CVE-2023-67890Una vulnerabilitat moderada en una biblioteca popular, amb una Puntuació CVSS de 6.0Malgrat la menor gravetat, la seva puntuació EPSS és de 0.78, cosa que destaca una alta probabilitat d'explotació.
En utilitzar EPSS, l'empresa evita perdre temps amb CVE-2023-12345 només perquè té una puntuació CVSS alta. En canvi, centren els seus recursos en CVE-2023-67890 perquè els atacants l'estan explotant.
Aquest exemple mostra per què la gestió de vulnerabilitats basada en EPSS ajuda els equips a millorar la seguretat.cisions. Per això, deixen de solucionar només riscos hipotètics. En canvi, es centren primer en les amenaces reals. Com a resultat, les defenses es tornen més fortes mentre que els equips estalvien temps i esforç.
Com la puntuació EPSS millora la gestió de vulnerabilitats
Els equips de seguretat gestionen milers de fallades de seguretat, cosa que fa que sigui gairebé impossible solucionar-ho tot. Els mètodes tradicionals classifiquen els problemes per gravetat, però això sovint provoca fatiga d'alerta, esforços innecessaris i respostes lentes a amenaces reals. L'EPSS se centra en l'explotabilitat, ajudant els equips a filtrar els problemes de baix risc i a concentrar-se en els que tenen més probabilitats de ser atacats.
Elimina la fatiga d'alerta:
Els estudis mostren que 48% de les organitzacions rebre més 10,000 alertes de seguretat diàries, i fins a El 52% són falsos positius (Estudi de Gartner). L'EPSS ajuda els equips a centrar-se en les amenaces reals, reduint el soroll de les alertes que no importen.
Estalvia temps i recursos:
Els equips de seguretat perden temps solucionant vulnerabilitats que els atacants mai explotaran. L'EPSS prioritza les que corren més risc, cosa que ajuda els equips a treballar de manera eficient i a reforçar la seva postura de seguretat.
Accelera els temps de resposta:
Sense dades d'explotabilitat reals, els equips podrien endarrerir les correccions de vulnerabilitats greus o malgastar esforços en les de baix risc. L'EPSS proporciona informació en temps real, ajudant els equips a prendre decisions.cisions més ràpids i tanquen les bretxes de seguretat abans que els atacants ataquen.
Ajuda a prevenir futurs atacs:
Moltes organitzacions tenen dificultats per reaccionar a les amenaces, i només s'afanyen a aplicar solucions després que els atacants s'aprofitin de les debilitats. L'EPSS ajuda els equips a mantenir-se al capdavant identificant les bretxes de seguretat que podrien ser els propers objectius.
Fa que la priorització sigui més intel·ligent:
L'EPSS funciona millor quan es combina amb l'anàlisi d'accessibilitat (comprovació de si una falla de seguretat s'utilitza realment en una aplicació) i les avaluacions d'impacte empresarial (comprovació de la importància d'un actiu). Amb aquest context addicional, els equips solucionen els problemes que representen riscos reals i eviten treballs innecessaris.
EPSS ajuda els equips de seguretat a treballar de manera més intel·ligent, no més intensa. En lloc de perseguir totes les vulnerabilitats, se centren en les que representen riscos reals, estalvien recursos i es mantenen per davant dels atacants.
EPSS vs CVSS: Voleu saber-ne més?
Tot i que l'EPSS se centra en l'explotabilitat i el CVSS proporciona qualificacions de gravetat, tots dos tenen un paper crucial en la gestió de vulnerabilitats.
Exploreu la nostra entrada de blog detallada on analitzem el Diferències clau entre CVSS i EPSS, com es complementen i les millors pràctiques per a una priorització més intel·ligent.
L'enfocament de Xygeni per explotar el sistema de puntuació de predicció
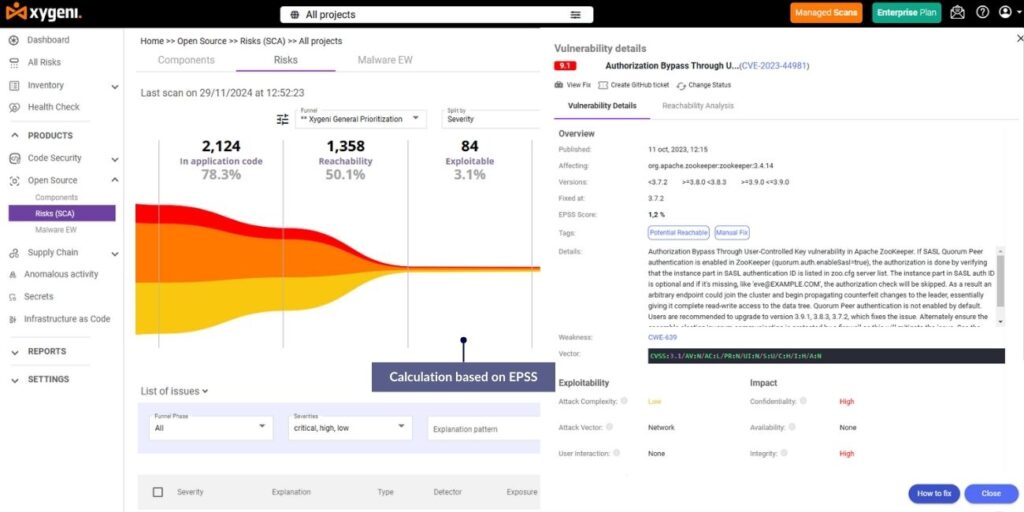
Anàlisi d'accessibilitat per a una gestió eficaç de les vulnerabilitats de la puntuació EPSS
XígeniLa destacada capacitat de , l'anàlisi d'accessibilitat, ajuda els equips a avaluar si una vulnerabilitat s'invoca activament durant l'execució. En combinar les puntuacions EPSS amb les dades d'accessibilitat, Xygeni permet als equips:
- Identificar vulnerabilitats que són explotables i accessibles dins del seu entorn.
- No ignoreu cap amenaça necessària, centrant-se només en les vulnerabilitats que presenten riscos immediats en lloc de les teòriques.
Per exemple, considerem una falla de seguretat amb una puntuació EPSS alta però sense accessibilitat en temps d'execució. En lloc de centrar-se en aquest problema, l'equip pot redirigir els seus esforços cap a amenaces més urgents. Aquest enfocament garanteix que el temps i els recursos es destinin als riscos més importants, fent que les operacions siguin més efectives.
Ús d'embuts dinàmics amb puntuacions EPSS per prioritzar els riscos
Xygeni millora la gestió de vulnerabilitats amb embuts de priorització dinàmics, ajudant les organitzacions a ajustar la manera com prioritzen els riscos en funció de les necessitats empresarials específiques. Aquesta funció integra les puntuacions EPSS amb dades contextuals addicionals, com ara:
- Mètriques d'explotabilitat, que avaluen si una vulnerabilitat està sent atacada activament.
- Impacte empresarial, avaluant com l'explotació podria afectar els sistemes crítics.
- Nivells de gravetat, incorporant les puntuacions CVSS tradicionals per a una visió més completa dels riscos.
Amb el sistema d'embuts flexible de Xygeni, els equips de seguretat poden alinear les seves estratègies de priorització amb els objectius operatius. Per exemple, poden centrar-se en vulnerabilitats d'alt risc que afecten sistemes crítics alhora que aborden problemes de baix impacte segons ho permetin els recursos. Aquest enfocament específic garanteix que els equips es mantinguin concentrats i eficients.
Aprofitant l'automatització per a la gestió de vulnerabilitats de puntuació EPSS
Xygeni utilitza l'automatització per millorar la integració de les puntuacions EPSS, ajudant els equips a organitzar els seus fluxos de treball i respondre més ràpidament a les amenaces. Algunes característiques clau inclouen:
- Detecció i alertes en temps realAfegint informació sobre EPSS a CI/CD pipelines, Xygeni proporciona alertes immediates sobre implementacions de risc, ajudar els els equips els bloquegen abans que causin danys.
- Sistemes d'alerta primerencaAquests sistemes detecten vulnerabilitats que els atacants probablement explotaran aviat. Això ajuda els equips a gestionar les amenaces aviat i a prevenir els atacs abans que es produeixin.
Aquest nivell d'automatització redueix el treball manual, cosa que ajuda els equips de seguretat a estalviar temps i esforç alhora que millora la seva resposta general a les amenaces.
Col·laboració optimitzada entre equips
Xygeni facilita que els equips de seguretat i desenvolupament treballin conjuntament. Mostra les puntuacions EPSS d'una manera clara i fàcil d'entendre, cosa que ajuda els dos equips a centrar-se en les vulnerabilitats més importants. Els desenvolupadors reben prioritat de les tasques segons l'explotabilitat del món real, de manera que poden solucionar les amenaces més urgents. Aquest enfocament compartit manté tothom en la mateixa pàgina i treballant de manera eficient.
L'avantatge de Xygeni
Xygeni integra les puntuacions EPSS a les seves eines de gestió de vulnerabilitats, ajudant les organitzacions a prioritzar l'explotabilitat per sobre de la gravetat teòrica. El sistema de puntuació de predicció d'explotacions (EPSS) proporciona una manera basada en dades de centrar-se en les vulnerabilitats que tenen més probabilitats de ser explotades, garantint que els equips de seguretat solucionin primer les amenaces del món real.
- Reduir la fatiga d'alerta centrant-se només en les vulnerabilitats amb un alt Puntuació EPSS.
- Corregir els riscos crítics més ràpidament prioritzant en funció de explotabilitat en lloc de només severitat.
- Utilitzeu els recursos amb prudència adreçant-se les amenaces més immediates primer.
Porta la gestió de vulnerabilitats al següent nivell. Contacta amb Xygeni avui mateix per aprendre com les puntuacions EPSS us poden ajudar a mantenir-vos per davant dels atacants i a corregir les vulnerabilitats correctes més ràpidament.

