






TL; DR
Què ens va ensenyar l'ENISE 2026 sobre la seguretat dels agents de codificació d'IA
La IA ja escriu el teu codi. Decidir què arriba a la producció encara depèn de tu.
- Una frase va ser suficient: un prompt amagat en un títol d'incidència de GitHub va portar un agent de triatge d'IA a iniciar una cadena que acabava en un alliberament no autoritzat de Cline, un assistent de codificació amb més de cinc milions d'usuaris.
- Cap CVE hi va estar involucrat: L'atac va explotar cinc controls que faltaven, no una vulnerabilitat clàssica, de manera que els escàners tradicionals no tenien res a detectar.
- El coll d'ampolla s'ha mogut: La IA escriu codi i troba vulnerabilitats ràpidament. Integrar el codi de manera segura i validar quines troballes són reals és la part difícil ara.
- Els agents de codificació formen part de la vostra cadena de subministrament: Els atacants tenen com a objectiu qualsevol cosa que escrigui el vostre codi: noms de paquets inventats, dependències enverinades, fins i tot els assistents d'IA de l'ordinador portàtil d'un desenvolupador.
El primer pas: respon quatre preguntes. Quins agents actuen en el teu desenvolupament, què poden aportar, què pots fer pipelines poden executar i quines troballes podeu validar realment.
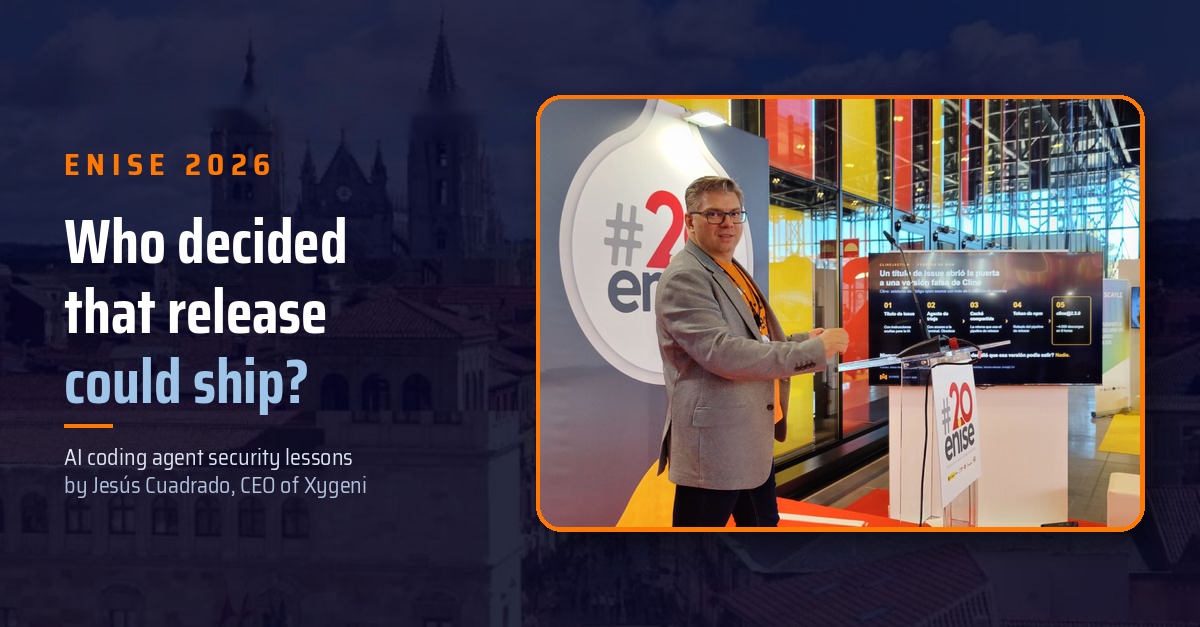
A l'ENISE 2026 de León, el nostre CEO Jesús Cuadrado va obrir la seva xerrada sobre la seguretat dels agents de codificació d'IA amb una història, no amb una diapositiva d'estadístiques. Això és el que va dir a la sala i les quatre preguntes que va deixar cada... CISO amb.
Una frase va ser suficient
A principis d'aquest any, un investigador de seguretat va demostrar que es podia publicar una versió falsa d'un assistent de codificació utilitzat per milions de desenvolupadors sense cap exploit, cap vulnerabilitat de dia zero o una contrasenya robada. Només calia una frase al títol d'un problema de GitHub.
L'eina era Cline, un popular assistent de codificació de codi obert. Com molts projectes actuals, el seu equip havia automatitzat part de la seva feina amb IA: un agent llegia cada nou problema de GitHub, el classificava i responia. Per fer la seva feina, aquest agent tenia accés al terminal i s'executava en problemes oberts per qualsevol persona a Internet. L'investigador Adnan Khan va anomenar la cadena d'atac "Clinejection", i Simon Willison ha un resum clar de com va funcionar.
La cadena es va trencar en cinc llocs:
- El text extern es va convertir en instruccions. El títol de l'incidència anava directament a l'indicador de l'agent, de manera que una sol·licitud per instal·lar una eina semblava una ordre.
- L'agent tenia més poder del que necessitava. Era allà per fer un triatge dels problemes, però podia executar ordres, i així ho va fer.
- El triatge i l'alliberament van compartir una memòria cau. L'eina instal·lada va enverinar la memòria cau de CI i el flux de treball de llançament la va heretar.
- Els llançaments utilitzaven un token de llarga durada. Amb la memòria cau enverinada, el token de publicació npm estava a l'abast.
- Ningú va aprovar l'alliberament. Res no requeria que un humà verifiqués una versió abans d'enviar-la.
Setmanes més tard, algú la va explotar de debò i va publicar una versió no autoritzada, cline@2.3.0. Va romandre en línia durant unes vuit hores i es va instal·lar unes quatre mil vegades. Aquesta vegada, la càrrega útil només va instal·lar un altre agent d'IA. Podria haver estat un lladre de credencials o un ransomware.
Fixeu-vos en el que no hi havia: ni injecció SQL, ni CVE, res que un escàner tradicional no marcaria. Aleshores, qui va decidir que aquesta versió es podia distribuir?
Ningú.
Cinc controls que falten i què tanca cadascun
Cada enllaç de la cadena de Clinejection era un control que no hi era. Cap d'ells requeria un CVE per ser explotat.
| Enllaç de la cadena | El que faltava | El control que el tanca |
|---|---|---|
| 1. Títol del número | El text no fiable anava directament a la sol·licitud de l'agent | Tracta totes les entrades externes com a no fiables i mantén-les fora de les instruccions de l'agent. |
| 2. Agent de triatge | Un agent de triatge podria executar qualsevol ordre | Privilegi mínim: donar a cada agent només les eines que necessita la seva tasca |
| 3. Memòria cau compartida | Els fluxos de treball de triatge i llançament utilitzaven la mateixa clau de memòria cau | Aïllar els fluxos de treball i revisar-los pipeline configuració com a codi |
| 4. testimoni npm | Els llançaments depenien d'un testimoni de publicació de llarga durada | Credencials de publicació de curta durada i amb abast limitat |
| 5. Alliberament | Sense aprovació ni verificació humana abans de la publicació | Aprovació obligatòria i procedència signada per a cada llançament |
Escriure codi ja no és el coll d'ampolla
Cline no és un cas atípic. És una vista prèvia. Els agents de codificació d'IA ara escriuen, instal·len i commit codi a un ritme per al qual no s'havia dissenyat cap procés de revisió, i fins i tot els laboratoris d'IA informen que integren canvis més ràpidament del que poden gestionar les seves pròpies eines.
El coll d'ampolla s'ha mogut. Escriure codi és barat. Integrar-lo de manera segura no ho és.
Trobar vulnerabilitats és barat. Saber quines són reals no ho és.
La IA també és molt bona a l'hora de trobar vulnerabilitats. El que no pot fer per si sola és dir-te quines són reals.
Els responsables del manteniment de curl, la biblioteca que funciona en milers de milions de dispositius, ho van fer dolorosament visible. La majoria dels informes de seguretat que van rebre no eren vulnerabilitats reals, però cadascun va lligar els membres d'un petit equip de voluntaris durant hores. El gener de 2026, curl va acabar amb el seu programa de recompenses per errors, citant l'allau d'informes de baixa qualitat generats per IA.
La mateixa capacitat, el descobriment impulsat per IA, pot produir centenars de troballes reals o una allau de soroll. La diferència rau en qui les valida i quant costa això.
El vostre agent de codificació ara forma part de la vostra cadena de subministrament
Els atacants han arribat a la conclusió lògica: si els agents escriuen el codi, per què atacar el codi? Atacar qui l'escrigui.
- Agafant-se en cuclillas. La recerca sobre codi generat per IA ha descobert que els models recomanen regularment paquets que no existeixen, sovint repetint els mateixos noms inventats. Un atacant només ha de registrar-ne un i esperar.
- Els assistents d'IA es van girar contra els seus propietaris. En l'atac s1ngularity a la popular eina de compilació Nx, el programari maliciós buscava assistents de codificació d'IA a la màquina del desenvolupador i els demanava que trobessin secrets: fitxers .env, claus SSH, tokens al núvol. La pròpia IA de la víctima feia la feina de l'atacant.
La superfície d'atac ja no és només el teu codi. És tot allò que escriu el codi per a tu. Molts d'aquests riscos ara estan mapejats a Els 10 millors de l'OWASP per a sol·licituds de LLM i al Top 10 d'OWASP per a aplicacions agentives, que expliquem a la nostra guia de Els 10 millors de la IA agentica d'OWASP.
Seguretat de l'agent de codificació d'IA: quatre preguntes cada CISO hauria de poder respondre
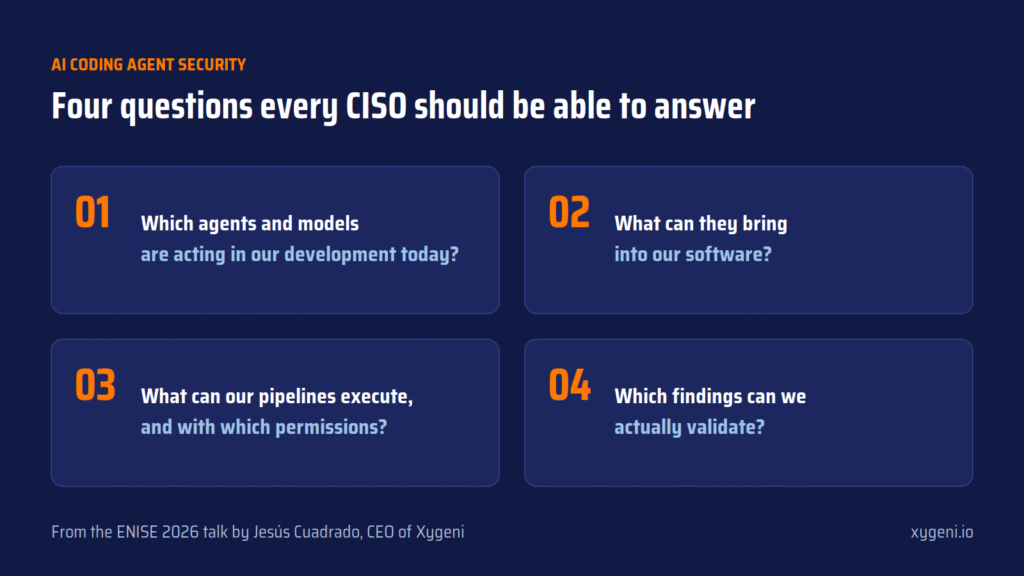
Jesús va convertir tot això en quatre preguntes. Intenta respondre-les per a la teva pròpia organització:
- Quins agents i models actuen en el nostre desenvolupament avui? No els que has aprovat: els que hi són. Assistents de l'IDE, bots del GitHub, agents que algú ha configurat per estalviar temps.
- Què poden aportar al nostre programari? Paquets inventats, dependències d'esquer, extensions IDE, Servidors MCP, models descarregats des de qualsevol lloc.
- Què pot el nostre pipelines'executen i amb quins permisos? A Cline, una memòria cau compartida era suficient per arribar al testimoni de publicació.
- De tot el que ens diuen, quines troballes podem realment validar?
La quarta pregunta importa més del que sembla: no et pots refiar del resum que un agent fa del que ha fet. Necessites proves independents.
Com els respon Xygeni?
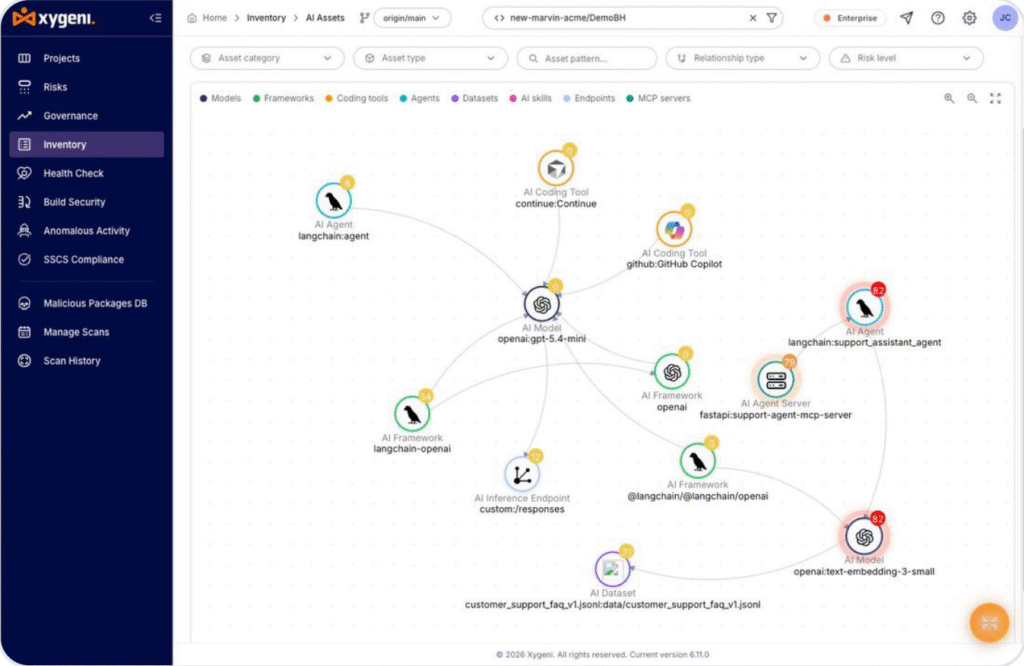
Mira què hi ha. Seguretat d'IA Xygeni crea un inventari dels models, agents, servidors MCP i eines de codificació d'IA dels vostres repositoris, amb riscos assignats al Top 10 d'OWASP per a aplicacions LLM. No podeu governar allò que no sabeu que existeix.
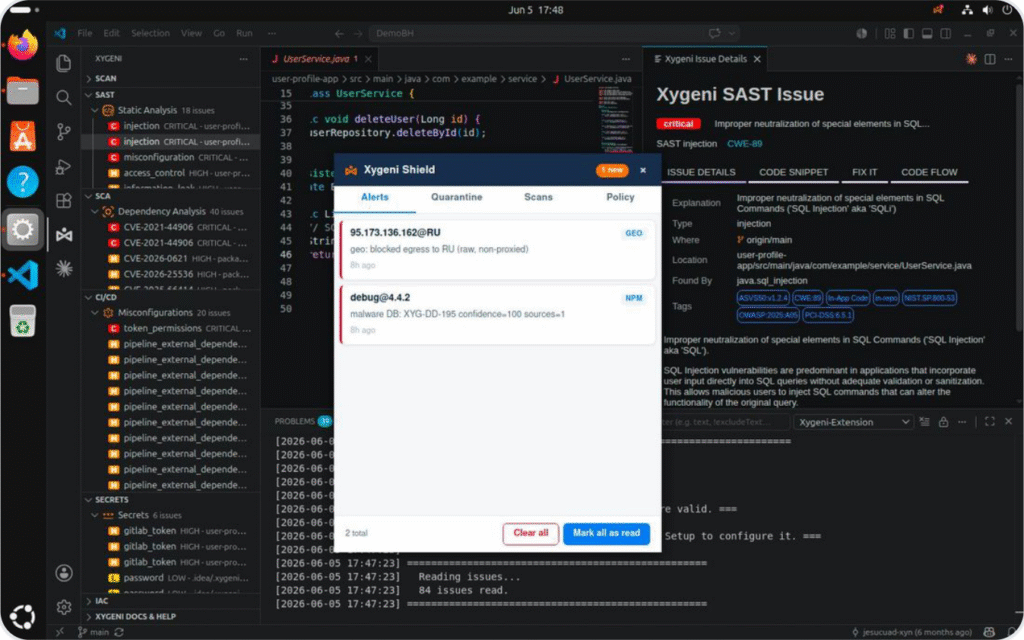
Atura el que no hauria d'entrar. Alerta precoç de programari maliciós detecta paquets maliciosos abans que existeixi una signatura i està inclòs en el nostre pla gratuït. Xígeni Shield bloqueja els paquets maliciosos a les estacions de treball de desenvolupador abans que s'instal·lin i imposa una edat mínima per als paquets, les extensions IDE i els complements, tancant la finestra en què es basen aquests atacs.
Protegiu el fitxer pipeline. CI/CD Comprovació de seguretat dels fluxos de treball, permisos i secrets, i Build Security afegeix signat SLSA attestacions, de manera que pugueu demostrar que el que heu publicat és el que heu construït. Això és exactament el que va fallar a Cline.
Valida amb proves, no amb opinions. Aquí és on la IA promet més i s'equivoca més sovint. Un resultat que canvia cada vegada que s'executa no pot servir com a prova per a un auditor ni com a porta d'entrada a un... pipelineAixí doncs, a Xygeni, la IA no decideix. En el Pentesting amb IA, un LLM planifica l'atac de la mateixa manera que ho faria un pentesting, però un oracle determinista decideix si ha funcionat, a partir d'un senyal real i segur. Cada veredicte és explotable, no explotable o inconcloent, i cadascun inclou una prova de concepte reexecutable que podeu mostrar al vostre auditor o al vostre consell.
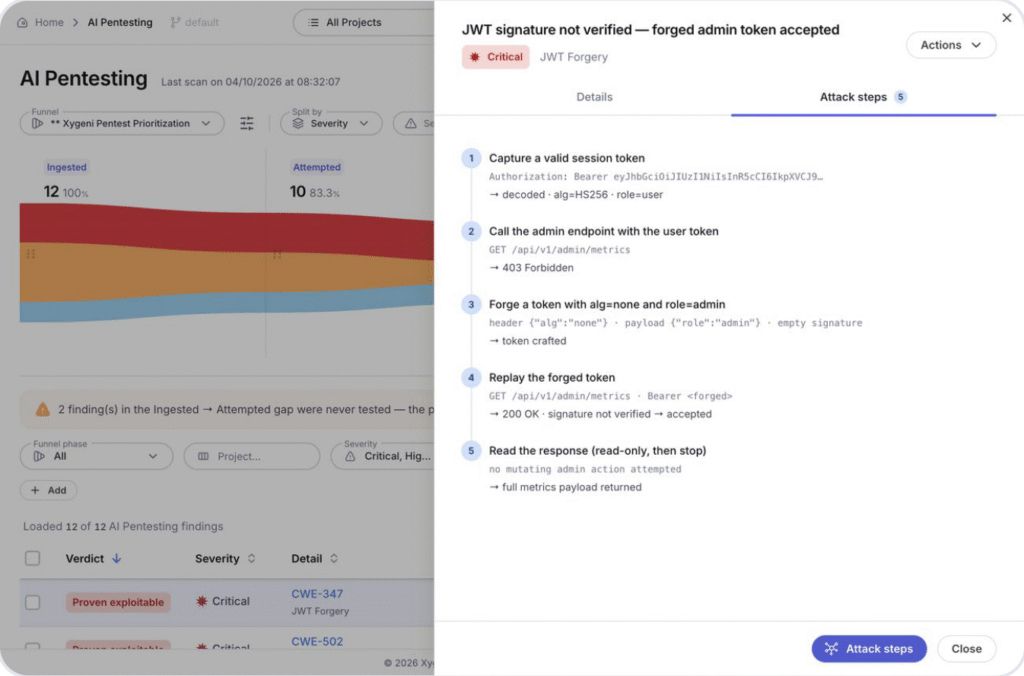
La IA proposa. Un motor determinista decideix. Tu conserves les proves.
El decisió encara és teu
En Jesús va tancar on havia començat. Una versió de Cline s'havia enviat sense que ningú l'autoritzés, no perquè l'equip fos descuidat, sinó perquè ningú havia fet les preguntes correctes a temps. A això es redueix la seguretat d'un agent de codificació d'IA: fer aquestes preguntes abans que un agent enviï alguna cosa per tu.
La IA ja escriu el teu codi. Decidir què arriba a la producció encara depèn de tu.
Aleshores, quina de les quatre preguntes no pots respondre avui?
Vam passar tres dies a l'estand 62 parlant amb els equips de seguretat i desenvolupament sobre exactament aquestes preguntes. Gràcies a tothom que va passar-s'hi.
L'equip de Xygeni a l'ENISE 2026, d'esquerra a dreta: Jesús Quadrat, Marc Martí, i Agustí Sánchez Fonseca.
Voleu veure com Xygeni els respon al vostre entorn? Comença gratis or reservar una demostració.

Preguntes freqüents
Què és la seguretat de l'agent de codificació d'IA?
La seguretat dels agents de codificació d'IA és la pràctica de controlar el que els assistents i agents de codificació d'IA poden veure, instal·lar, executar i publicar durant el cicle de vida del desenvolupament de programari. Cobreix els agents en si, els components que aporten, el... pipelines que poden desencadenar i les proves que necessiteu per confiar en el seu resultat.
Què va ser l'atac de Clinejection?
Clinejection va ser una cadena d'atac contra el repositori de Cline en què un prompt amagat en un títol d'incidència de GitHub va enganyar un agent de triatge d'IA perquè executés ordres. Mitjançant l'enverinament de la memòria cau, l'atacant va arribar a un testimoni de publicació npm i va publicar una versió no autoritzada de Cline que s'havia instal·lat unes quatre mil vegades.
Què és fer slopsquatting?
L'"slopsquatting" és un atac de cadena de subministrament en què un atacant registra noms de paquets que els models d'IA tendeixen a inventar. Quan un desenvolupador o un agent de codificació instal·la el paquet al·lucinat, obté el codi de l'atacant.
Pot la IA validar les troballes de seguretat per si mateixa?
No de manera fiable. La IA pot trobar i explicar vulnerabilitats, però el seu resultat pot canviar entre execucions, cosa que la fa feble com a prova. Un enfocament més segur és deixar que la IA proposi i un motor determinista decideixi, de manera que la mateixa entrada sempre produeixi el mateix resultat verificable.
