






L'equip mitjà d'AppSec gestiona milers de troballes obertes en qualsevol moment. La majoria d'elles no val la pena solucionar-les avui. Algunes no val la pena solucionar-les mai. El problema no és que els equips de seguretat no tinguin esforç; és que el triatge manual no s'escala, i la remediació sense priorització produeix un retard que creix més ràpid que es redueix. El triatge amb IA i l'AutoFix amb IA canvien l'economia de remediació de vulnerabilitatsEl triatge d'IA filtra el soroll, reduint milers de troballes al grapat que són realment explotables, accessibles i crítiques per al negoci. IA AutoFix tanca aquestes troballes automàticament, proporcionant correccions segures i contextuals directament al flux de treball del desenvolupador sense necessitat d'aplicar pegats manualment. Junts, són la resposta pràctica al problema de l'acumulació de seguretat que ha afectat els equips d'AppSec des que les eines d'anàlisi estàtica van començar a generar més troballes de les que ningú podia actuar.
Aquesta guia explica com funciona el triatge per IA, què fa realment IA AutoFix a la pràctica, Com es connecten la reducció de soroll i la remediació automatitzada de vulnerabilitats, i què cal tenir en compte a l'hora d'avaluar les eines.
El problema de l'endarreriment: per què la correcció manual es trenca a gran escala
Els endarreriments en matèria de seguretat no són un problema de disciplina. Són un problema matemàtic.
Un programa de seguretat d'aplicacions modern en funcionament SAST, SCA, detecció de secrets, IaC l'escaneig i el DAST en una organització d'enginyeria de mida mitjana genera desenes de milers de troballes al mes. Cada troballa requereix que una persona la llegeixi, n'avaluï la gravetat en context, determini si és explotable en l'aplicació i l'entorn específics, decideixi si val la pena solucionar-la ara o més tard, l'assigni a un desenvolupador, esperi la correcció i verifiqui el resultat. Aquest procés requereix un temps que la majoria dels equips de seguretat no tenen.
El resultat és un endarreriment que s'agreuja. Les troballes d'alta gravetat de fa sis mesos es troben al costat de les troballes de mitjana de la setmana passada. Els desenvolupadors reben tiquets sense una guia clara per a la solució. Els equips de seguretat dediquen el seu temps al triatge en lloc de a la remediació. I les troballes que realment representen un risc explotable, les que serien importants en un atac real, estan enterrades en una llista d'alertes de senyal baix que ningú té temps de llegir atentament.
Tres dinàmiques empitjoren l'acumulació de treballs endarrerits amb el temps. En primer lloc, el codi generat per IA ha accelerat el volum de codi que entra en producció i, amb ell, el volum de troballes. L'anàlisi de Veracode del 2025 va trobar que només El 55% del codi generat per IA era segur en més de 100 models provats. En segon lloc, la proliferació d'eines AppSec significa que els resultats arriben de múltiples escàners sense una vista unificada ni una lògica de priorització compartida. En tercer lloc, la majoria d'eines d'anàlisi estàtica estan ajustades per ser completes en lloc de predefinides.cisió; prefereixen marcar alguna cosa segura que passar per alt alguna cosa perillosa, cosa que genera falsos positius que erosionen la confiança dels desenvolupadors i alenteixen encara més la correcció.
El triatge d'IA i la remediació automatitzada de vulnerabilitats aborden directament les tres dinàmiques.
Què fa realment el triatge per IA
El triatge de la IA és l'aplicació de l'aprenentatge automàtic i l'anàlisi contextual al problema de prioritzar. El seu objectiu no és trobar més vulnerabilitats, sinó identificar quines de les vulnerabilitats ja trobades val la pena actuar, en quin ordre i per què.
Puntuació de gravetat tradicional (CVSS, per exemple) assigna una puntuació basada en les característiques generals de la vulnerabilitat: vector d'atac, complexitat, privilegis necessaris, impacte. No sap si la funció vulnerable es crida realment a l'aplicació, si és accessible des d'Internet, si es troba darrere de l'autenticació o si afecta un sistema que gestiona dades sensibles. Un punt crític Puntuació CVSS en una funció que mai s'invoca en producció no és un risc crític; és soroll.
El triatge per IA aplica el context que el CVSS no pot. Combina:
- Anàlisi d'accessibilitat: determinar si la ruta de codi vulnerable s'executa realment a l'aplicació en execució, no només si està present a la base de codi. Una vulnerabilitat en codi mort no és explotable. El triatge d'IA coneix la diferència.
- Puntuació d'explotabilitat: utilitzant dades d'EPSS (Exploit Prediction Scoring System) i telemetria d'atacs del món real per avaluar la probabilitat que una vulnerabilitat determinada sigui explotada en estat natural. No tots els CVE amb un exploit públic s'utilitzen activament. No totes les vulnerabilitats que no en tenen són segures.
- Context d'impacte empresarial: comprendre quines aplicacions, serveis i actius de dades es veuen afectats per una troballa i ponderar la gravetat en conseqüència. Una injecció SQL en una API pública que gestiona dades de pagament és categòricament diferent de la mateixa troballa en una eina d'informes interna sense accés extern.
- Filtratge de falsos positius: identificant troballes que coincideixen amb un patró vulnerable conegut però que en realitat no són explotables en context, i eliminant-les de la cua activa abans que un desenvolupador les vegi.
El resultat del triatge amb IA no és una llista més curta de les mateixes troballes. És una llista qualitativament diferent, on cada element representa un risc genuí, prioritzat i accionable en lloc d'una possibilitat teòrica. Els equips que executen el triatge amb IA solen veure una reducció del soroll del 80-90% des de la sortida bruta de l'escàner fins a les troballes accionables.
Què fa realment AI AutoFix
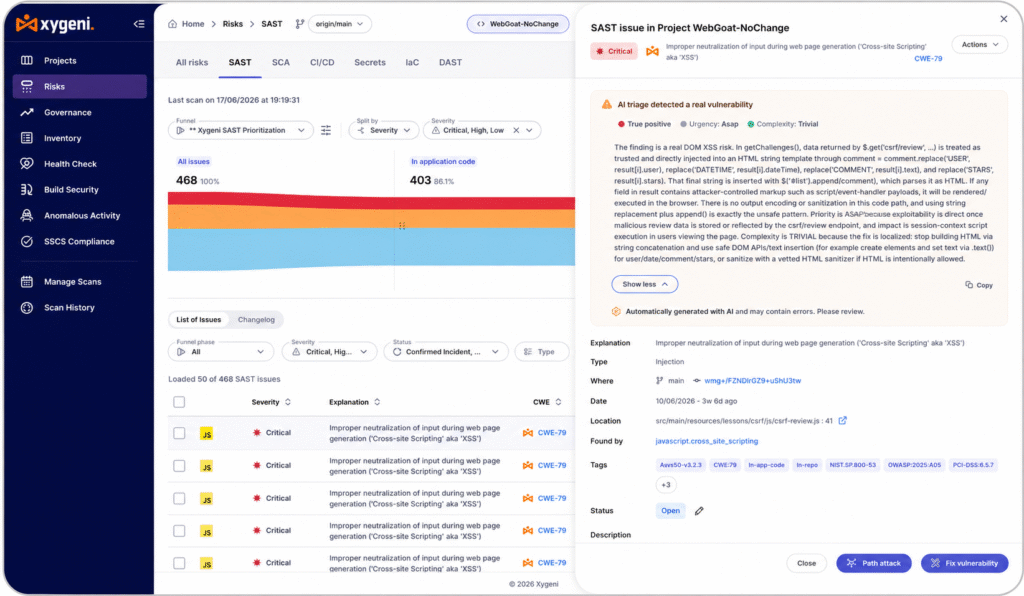
AI AutoFix és el costat de la remediació de l'equació. Mentre que el triatge d'IA identifica què cal solucionar, AI AutoFix genera la correcció en si mateixa, un canvi de codi segur i sensible al context que resol la vulnerabilitat sense introduir nous problemes.
La distinció amb la generació de codi d'IA genèrica és important aquí. Un assistent d'IA d'ús general a qui se li demani que solucioni una vulnerabilitat d'injecció SQL produirà codi que sembli raonable. La correcció automàtica d'IA en una plataforma de seguretat produeix codi que es valida segons el patró de vulnerabilitat específic, el llenguatge i el marc de treball específics que s'utilitzen, les convencions de codificació específiques del repositori i el context de risc específic identificat per la capa de triatge. La correcció no és un suggeriment, és una... pull request, llest per a la revisió del desenvolupador, amb la vulnerabilitat resolta i l'explicació de la correcció inclosa.
Què fa AI AutoFix a la pràctica:
- Substitueix patrons arriscats per alternatives segures. Una consulta parametritzada en lloc de concatenació de cadenes. Una biblioteca de deserialització segura en lloc d'una vulnerable. Una funció de validació d'entrada en lloc de l'entrada directa de l'usuari en una crida al sistema. La correcció aborda la causa arrel, no només el símptoma.
- Gestiona la consciència del canvi radical. Actualitzar una dependència vulnerable és senzill quan la nova versió és un reemplaçament drop-in. Es torna complex quan l'API ha canviat, quan les dependències transitives entren en conflicte o quan la correcció trenca les proves existents. AI AutoFix entén el gràfic de dependències i marca o gestiona els canvis trencadors abans que... pull request s’obre.
- Ofereix correccions on treballen els desenvolupadors. Les implementacions d'AutoFix més efectives mostren correccions a l'IDE a mesura que s'escriu el codi, a CI/CD pipeline com és el codi committed, i en pull requests a mesura que es revisa el codi, no en un valor separat dashboard que els desenvolupadors mai obren. La fricció és l'enemic de la velocitat de la remediació.
- Balances sense recompte de personal. Un equip de seguretat de cinc persones no pot revisar i corregir manualment cinc mil troballes. AI AutoFix pot generar i enviar correccions per a les cinc mil, deixant que l'equip de seguretat revisi i aprovi cada canvi en lloc d'autoritzar-lo.
Reducció de soroll a la pràctica: des de milers de troballes fins a les que importen
La reducció del soroll no és només una millora de la qualitat de vida. És un resultat de seguretat. Quan els desenvolupadors reben milers d'alertes, desenvolupen fatiga d'alertes, el fenomen ben documentat en què un gran volum de notificacions de senyal baix fa que els humans deixin de llegir-les atentament. La fatiga d'alertes no només alenteix la remediació. Fa que es passin per alt vulnerabilitats reals.
La reducció del soroll pipeline que permet el triatge amb IA té aquest aspecte a la pràctica:
A SAST L'escàner s'executa en un repositori i produeix 2,400 troballes. Sense triatge, totes les 2,400 acaben en un report. Amb el triatge d'IA, les troballes es filtren per accessibilitat (eliminant troballes en camins de codi inaccessibles), per explotabilitat (eliminant troballes sense un vector d'atac realista en el context actual), per probabilitat de falsos positius (eliminant troballes que coincideixen amb un patró però que són demostrablement segures en el context) i per impacte empresarial (classificant les troballes restants per la gravetat de les dades i els sistemes que afecten). El resultat són 60 troballes prioritzades, les que representen un risc real i accionable en l'aplicació i l'entorn específics.
Aquests 60 resultats arriben als desenvolupadors amb orientació per a la correcció. La correcció automàtica per IA genera pull requests per a aquells amb solucions automatitzades clares i segures. L'equip de seguretat revisa i aprova. Els 60 riscos genuïns estan resolts. Els 2,340 problemes no rellevants mai van arribar a la cua d'un desenvolupador.
Això no és una millora marginal de l'eficiència. És la diferència entre un programa de seguretat que s'escala i un que no.
Consolidació d'eines: un efecte secundari que val la pena planificar
Un dels beneficis menys comentats del triatge amb IA i la correcció automàtica amb IA és el que fan per dispersar les eines.
La majoria dels equips d'AppSec executen diversos escàners: un per a SAST, un per SCA, un per a secrets, un per a IaC, un per a contenidors, un per a DAST. Cada escàner produeix el seu propi format de troballes, la seva pròpia escala de gravetat, la seva pròpia taxa de falsos positius i la seva pròpia guia de remediació, o cap guia de remediació. Els equips de seguretat dediquen molt de temps a reconciliar troballes entre eines, deduplicar alertes que representen el mateix problema subjacent i traduir la sortida de l'escàner en tiquets llegibles pel desenvolupador.
Una plataforma que combina el triatge d'IA a totes les fonts de troballes amb l'entrega unificada d'AutoFix elimina la major part d'aquesta despesa general. Troballes de SAST, SCA, secrets i IaC flux en un únic motor de priorització. La capa de triatge aplica una lògica de puntuació coherent a totes les fonts. AutoFix genera correccions independentment de quin escàner hagi identificat el problema. El desenvolupador veu una cua, una escala de gravetat i un format de correcció.
L'equip de seguretat gestiona una plataforma en lloc de cinc. Els contractes dels proveïdors es consoliden. El manteniment de la integració es redueix. I el model de dades unificat significa que la capa de triatge té més context, una troballa que apareix en ambdós SAST i SCA la sortida, i també és accessible des d'un punt final exposat públicament, obté una puntuació més alta que la que qualsevol dels escàners la puntuaria per si sol.
La consolidació d'eines no és l'objectiu principal del triatge amb IA i AutoFix; la reducció de l'endarreriment sí que ho és. Però és una conseqüència que s'agreuja amb el temps, reduint la sobrecàrrega operativa i millorant la qualitat del senyal de priorització.
Com avaluar el triatge d'IA i les eines d'AutoFix
No totes les implementacions de triatge d'IA i AutoFix ofereixen el mateix resultat. Aquestes són les capacitats que distingeixen la reducció de soroll genuïna i la correcció automatitzada de vulnerabilitats d'una afirmació de màrqueting:
- Priorització basada en l'accessibilitat, no només en la puntuació de gravetat. Si l'eina puntua els resultats únicament amb el CVSS sense entendre si la ruta de codi vulnerable s'executa realment, no està fent un triatge per IA; està fent una classificació. Pregunteu específicament als proveïdors com es determina l'accessibilitat i quines fonts de dades informen la puntuació de l'explotabilitat.
- Correlació entre escàners. Una capa de triatge que només veu les troballes d'un escàner té una imatge incompleta. La priorització més precisa prové de la correlació de les troballes entre SAST, SCA, secrets, IaCi DAST, entenent quan diverses eines marquen el mateix risc subjacent i ponderant aquest senyal adequadament.
- Qualitat i validació d'AutoFix. Una correcció que introdueix una nova vulnerabilitat o trenca una funcionalitat existent és pitjor que cap correcció. Avalueu la qualitat de la correcció preguntant si la correcció automàtica està validada amb patrons segurs coneguts, si gestiona canvis importants i si inclou cobertura de proves per a la ruta de codi corregida.
- IDE i pipeline integració Correcció automàtica que apareix en un espai separat dashboard requereix que els desenvolupadors abandonin el seu flux de treball per actuar-hi. La remediació de més alta velocitat es produeix quan hi ha correccions disponibles a l'IDE, al PR i al CI/CD pipeline, allà on el desenvolupador ja hi estigui treballant.
- Taxa de falsos positius, no només taxa de veritables positius. La taxa de veritables positius indica quant detecta l'eina. La taxa de falsos positius indica quant de soroll genera. Ambdues són importants, i la relació entre elles és el senyal real. Demana dades de referència, no només afirmacions de màrqueting.
- Pista d'auditoria i capacitat de substitució. Correcció automàtica en una producció pipeline necessita governança. Els desenvolupadors i els equips de seguretat han de poder revisar, aprovar, modificar i rebutjar correccions automatitzades, amb un registre d'auditoria complet del que s'ha canviat, per què i per qui.
Triatge i correcció automàtica amb IA amb Xygeni
Xygeni's L'enfocament de la remediació automatitzada de vulnerabilitats es basa en un principi: la detecció sense remediació és un retard a l'espera de produir-se.
L' Embut de priorització de Xygeni aplica el triatge per IA a totes les fonts de troballa (SAST, SCA, detecció de secrets, IaC, CI/CD seguretat i DAST), reduint la sortida bruta de l'escàner mitjançant capes successives d'anàlisi d'accessibilitat, puntuació d'explotabilitat i context d'impacte empresarial. La sortida és una cua prioritzada de troballes realment accionables, no una llista plana de tot el que ha trobat l'escàner.
AI AutoFix genera correccions contextuals i específiques de l'idioma que es lliuren directament a pull requests, cobrint SAST troballes, dependències vulnerables i exposició de secrets a través de codi escrit per humans i generat per IA. La intel·ligència de canvis inesperats marca les actualitzacions de dependències que podrien trencar la compilació abans que s'obri la PR. Les explicacions de correcció donen als desenvolupadors el context per revisar i aprovar els canvis amb confiança en lloc de confiança cega.
DevAI, el copilot de seguretat d'IA integrat a l'IDE de Xygeni, mostra els resultats del triatge i els suggeriments d'AutoFix directament a l'entorn del desenvolupador, a mesura que s'escriu el codi, abans d'un commit es fa. La integració del servidor MCP significa que els assistents de codificació d'IA poden activar escanejos de seguretat, rebre resultats prioritzats i aplicar correccions segures sense sortir de l'IDE.
El resultat: els equips que executen Xygeni informen que han passat de milers de troballes obertes a una cua prioritzada i gestionable, i de l'aplicació manual de pegats a una remediació automatitzada que s'escala amb la base de codi en lloc de amb el nombre de treballadors. Si el vostre retard en la seguretat creix més ràpid del que el vostre equip pot abordar-lo, el problema no és l'esforç. És que les eines que esteu utilitzant no es van dissenyar per resoldre'l.

FAQ
Quant pot reduir el soroll de l'endarreriment en la seguretat el triatge per IA?
Els equips que utilitzen el triatge d'IA amb priorització basada en l'accessibilitat solen veure una reducció del 80-90% des de la sortida bruta de l'escàner fins a resultats accionables. La xifra exacta depèn de la base de codi, el nombre d'escàners en ús i l'especificitat del model de triatge, però l'impacte direccional és consistent: la majoria dels resultats produïts per les eines d'anàlisi estàtica no són explotables en context, i el triatge d'IA els identifica i els elimina abans que arribin a la cua del desenvolupador.
És segur utilitzar AI AutoFix en producció? pipelines?
Sí, quan s'implementa amb una governança adequada. La correcció automàtica d'IA sempre hauria d'incloure la revisió humana abans que els canvis es fusionin a la producció; el valor rau en generar la correcció automàticament, no en eludir el procés de revisió. Busqueu implementacions que incloguin explicacions de les correccions, detecció de canvis importants i una pista d'auditoria completa del que s'ha canviat i per què.
En què es diferencia la correcció automatitzada de vulnerabilitats de l'aplicació manual de pegats?
L'aplicació manual de pegats requereix que un enginyer o desenvolupador de seguretat llegeixi la troballa, entengui la vulnerabilitat, investigui la solució segura, la implementi, la provi i la enviï per a la seva revisió. La remediació automatitzada de vulnerabilitats genera la solució automàticament en funció del tipus de vulnerabilitat, el llenguatge, el marc de treball i les convencions de codificació, reduint el temps entre la troballa i la reparació de dies o setmanes a hores o minuts, i escalant a tota la cua de troballes en lloc d'un problema a la vegada.
Quina és la connexió entre la reducció de soroll i la reducció del retard en la seguretat?
Són dues cares del mateix problema. El soroll (troballes de baixa senyal, no explotables o falsos positius) omple la cartera de treballs pendents amb elements que mai haurien d'haver arribat a la cua d'un desenvolupador. La reducció del soroll mitjançant el triatge de la IA elimina aquests elements aigües amunt, de manera que la cartera de treballs pendents només conté riscos genuïns. AutoFix tanca aquests riscos genuïns més ràpidament. La combinació redueix la cartera de treballs pendents des dels dos extrems simultàniament.
