






Introducció al programari Ansible i les millors pràctiques de seguretat
Programari Ansible s'ha convertit en una de les eines més populars per automatitzar desplegaments i gestionar infraestructura. Tot i que va començar com un simple motor d'automatització, avui també juga un paper important en responsable per a la seguretat, ajudant els equips a aplicar configuracions segures, protegir els servidors i mantenir els entorns coherents. Tot i això, com qualsevol eina potent, la seguretat depèn de com s'utilitza i de si es segueixen les normes millors pràctiques d'Ansible des de l'inici.
En aquesta guia de preguntes freqüents, respondrem les preguntes més freqüents sobre Ansible, des de què és fins a com l'utilitzen els desenvolupadors per a la seguretat. També explicarem per què. programari ansible és més que orquestració, com responsable per a la seguretat admet els fluxos de treball de DevSecOps i millors pràctiques d'Ansible cada equip hauria de seguir evitar riscos en pipelines.
Preguntes freqüents sobre el programari Ansible
Què és el programari Ansible?
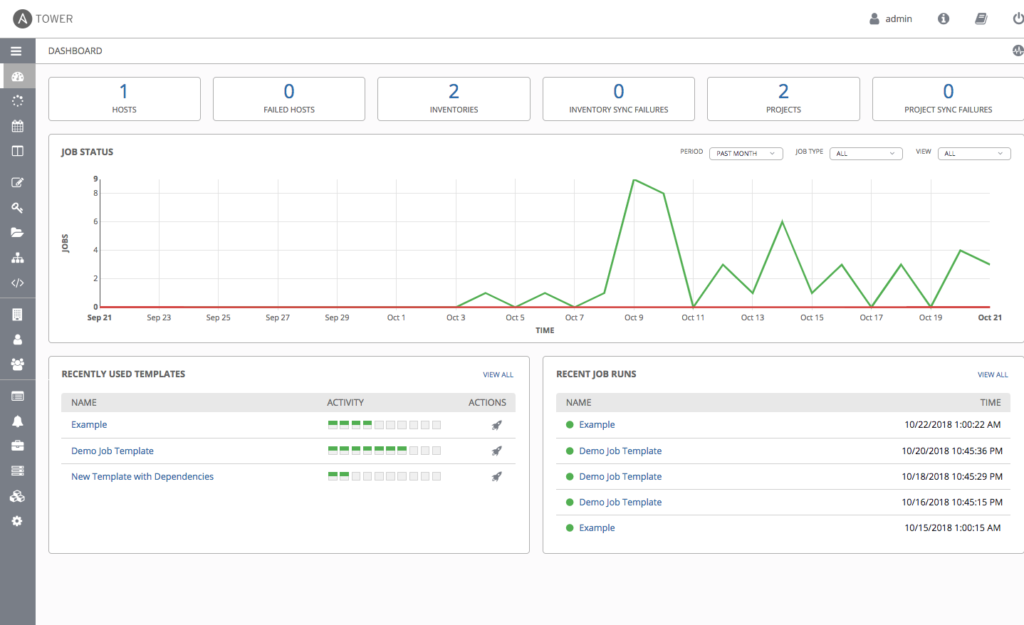
Programari Ansible és una eina d'automatització de codi obert que ajuda els desenvolupadors i els equips d'operacions a gestionar sistemes, implementar aplicacions i definir Infraestructura com a Codi (IaC). Utilitza YAML senzill playbooks, cosa que facilita la descripció de tasques i l'aplicació de la configuració de manera coherent entre servidors, contenidors i recursos al núvol.
A diferència d'altres eines d'automatització, Ansible no requereix agents a les màquines de destinació. En canvi, es connecta a través de SSH o API, cosa que facilita l'adopció i redueix la sobrecàrrega. Com a resultat, els equips poden ràpidament standarditzar entorns i escalar implementacions sense complexitat addicional.
A més, els desenvolupadors utilitzen cada cop més responsable per a la seguretat. Playbooks pot automatitzar l'enduriment del sistema, aplicar polítiques de seguretat o configurar tallafocs i grups de seguretat d'AWS de manera coherent. Això fa que Ansible no només sigui una eina DevOps, sinó també una part valuosa dels fluxos de treball de DevSecOps.
Per evitar errors, els equips sempre han de seguir millors pràctiques d'AnsiblePer exemple, utilitzeu rols per mantenir playbooks organitzat, xifra les variables sensibles amb Ansible Vault i executa playbooks dins CI/CD pipelines. A més, l'escaneig d'Infraestructura com a Codi amb automatització guardrails ajuda a garantir que les configuracions insegures no arribin mai a la producció.
Per a què serveix Ansible?
Els equips utilitzen programari Ansible per automatitzar tasques repetitives, gestionar la infraestructura i definir entorns consistents durant el desenvolupament, la posada en escena i la producció. Com que no té agents i es basa en SSH o API, Ansible facilita la implementació de codi, la configuració de sistemes i l'orquestració d'aplicacions multinivel sense afegir dependències addicionals.
Per exemple, els desenvolupadors utilitzen playbooks per aprovisionar servidors, aplicar pegats a sistemes operatius, implementar contenidors Docker o gestionar clústers de Kubernetes. A més, moltes organitzacions confien en ansible per a la seguretat per fer complir les normes. standards, aplicar l'enduriment del sistema operatiu i configurar recursos al núvol com ara grups de seguretat d'AWS o polítiques d'IAM.
Tanmateix, l'automatització sense disciplina pot crear riscos. Per tant, els equips han d'aplicar les millors pràctiques possibles per mantenir els seus entorns fiables i segurs. Les millors pràctiques inclouen la divisió playbooks en rols reutilitzables, validant la sintaxi del llibre de jugades CI/CD pipelines, i protegir les dades sensibles amb Ansible Vault. A més, la combinació d'aquestes pràctiques amb l'escaneig d'infraestructura com a codi ajuda a garantir que els valors predeterminats de risc no arribin mai a la producció.
Com instal·lar Ansible?
Instal · lació programari ansible és senzill perquè s'executa sense agents a les màquines de destinació. A Linux, el podeu instal·lar amb el vostre gestor de paquets (per exemple, apt install ansible a Ubuntu o yum install ansible a Red Hat). A macOS, podeu utilitzar Homebrew. Els desenvolupadors de Windows sovint l'executen dins de WSL o contenidors.
Per seguretat, comproveu sempre l'origen i la versió del paquet abans de la instal·lació. Les versions antigues poden contenir problemes coneguts. A més, els equips que utilitzen responsable per a la seguretat sovint l'instal·len dins d'imatges de contenidors o CI/CD entorns per mantenir la configuració coherent i controlada.
Recordeu que la instal·lació és el primer pas per aplicar millors pràctiques d'AnsibleDocumenta com ho has configurat, gestiona les dependències al control de versions i evita executar Ansible des de compilacions locals i no verificades.
Com executar un llibre de jugades d'Ansible?
Executeu un llibre de jugades amb l'ordre ansible-playbook playbook.yml. Playbooks, escrits en YAML, descriuen les tasques que Ansible aplica a la vostra infraestructura. Perquè programari ansible es connecta a través de SSH o API, podeu executar canvis en desenes o centenars de màquines amb una sola ordre.
Per exemple, un manual de joc pot aplicar pegats als servidors, establir regles de tallafocs o configurar recursos al núvol. Molts equips també utilitzen responsable per a la seguretat per rotar claus, fer complir polítiques de seguretat i mantenir els sistemes alineats amb les normes de l'empresa.
Per reduir el risc, seguiu millors pràctiques d'Ansible en córrer playbooksProveu-les en staging abans de la producció, emmagatzemeu-les en control de versions i executeu comprovacions automàticament a CI/CD pipelines. A més, protegeix els secrets amb Ansible Vault en comptes d'escriure'ls com a text sense format.
Com funciona Ansible?
Programari Ansible es connecta a sistemes mitjançant SSH, WinRM o API i aplica instruccions definides a playbooksUn cop connectat, executa tasques com ara instal·lar paquets, configurar serveis o configurar la infraestructura. Com que no utilitza agents, és més fàcil de gestionar i afegeix menys sobrecàrrega.
Des d'un punt de vista de seguretat, responsable per a la seguretat ajuda a reduir els errors automatitzant passos com ara establir regles de tallafocs, desactivar serveis no utilitzats o aplicar configuracions segures entre servidors. Això redueix l'error humà i manté els entorns coherents.
Tot i això, cal seguir millors pràctiques d'Ansible quan s'utilitza Ansible en pipelines. Organitzar playbooks amb rols, comproveu-los amb eines de linting i afegiu escanejos automatitzats a CI/CDD'aquesta manera, l'automatització millora tant l'eficiència com la seguretat sense afegir nous riscos.
Com s'utilitza Ansible?
Podeu utilitzar programari ansible per gestionar la infraestructura, configurar serveis i automatitzar desplegaments en diferents entorns. Playbooks, escrits en YAML, descriuen l'estat desitjat dels vostres sistemes. Un cop escrits, els executeu per aplicar els mateixos canvis a servidors, contenidors o recursos del núvol.
Per exemple, podeu utilitzar Ansible per configurar servidors Linux, gestionar clústers de Kubernetes o controlar grups de seguretat d'AWS. A més, molts equips utilitzen responsable per a la seguretat per comprovar configuracions, configurar tallafocs i rotar secrets sense treball manual.
Per mantenir-vos segurs, seguiu sempre millors pràctiques d'Ansible quan s'utilitza Ansible. Prova playbooks en staging, mantingueu-los en control de versions i comprovar la seva sintaxi automàticamentA més, afegiu Infraestructura com a Escaneig de codi al vostre pipelineperquè els errors, com ara grups de seguretat oberts o emmagatzematge sense xifrar, no arribin mai a producció. Eines com Xígeni suportar això escanejant playbooks, IaC plantilles i imatges de contenidors a CI/CD, Afegint guardrails que aturen les configuracions insegures abans que es posin en marxa.
Millors pràctiques d'Ansible
Quines són les millors pràctiques d'Ansible?
Següent millors pràctiques d'Ansible ajuda els equips a mantenir els seus entorns fiables i segurs. Sense regles clares, l'automatització pot crear més problemes que no pas resoldre. Amb organitzat playbooks, control de versions i guardrails, cada canvi s'executa amb seguretat.
Alguns dels més importants millors pràctiques d'Ansible incloure:
- Utilitza rols per organitzar-te playbooks → això fa que siguin més fàcils de reutilitzar i mantenir.
- Xifra els secrets amb Ansible Vault → no emmagatzemeu mai contrasenyes o claus de text pla en repositoris.
- Correr playbooks in CI/CD pipelines → afegir comprovacions per provar la sintaxi i escanejar problemes de seguretat automàticament.
- Aplica el privilegi mínim a playbooks → limitar els permisos per a usuaris, claus SSH i serveis només al que sigui necessari.
- Documentar i controlar les versions de tot → això fa que les configuracions siguin transparents i més fàcils de recuperar.
A més, els equips que depenen de responsable per a la seguretat pot enfortir aquestes pràctiques amb Infraestructura com a escaneig de codi i automatització guardrails. Eines com Xígeni faciliteu-ho comprovant playbooks, plantilles i dependències directament a pipelines, bloquejant configuracions no segures o secrets exposats abans que es publiquin.
Com Xygeni ajuda els equips a aplicar el programari Ansible per a la seguretat i les millors pràctiques
Ansible ofereix velocitat i consistència, però la seguretat només funciona quan els equips configuren playbooks correctament i fer complir guardrails en el seu pipelinesLes revisions manuals no es poden escalar. Aquí és on Xígeni afegeix valor: automatitza l'aplicació de millors pràctiques d'Ansible i reforça la seguretat directament en els fluxos de treball dels desenvolupadors.
- Atrapa insegur playbooks hora
Xygeni escaneja Ansible playbooks i rols per a valors predeterminats arriscats, secrets filtrats o controls de seguretat que falten. Bloqueja els canvis no segurs abans que es fusionin. - Protegir els secrets per disseny
Pipeline Les comprovacions garanteixen que les credencials no s'emmagatzemen mai en text sense format. Xygeni valida l'ús d'Ansible Vault i marca els tokens o les claus exposades als repositoris. - Infraestructura segura com a codi
La plataforma revisa les configuracions de Terraform, CloudFormation i Ansible per detectar regles no segures com ara0.0.0.0/0Grups de seguretat o recursos sense xifrar. - Protegir les càrregues de treball automàticament
Xygeni escaneja imatges de contenidors i dependències de codi obert a les quals Ansible fa referència playbooks, detectant CVE, programari maliciós i secrets incrustats. - Automatitzar la correcció
Amb AutoFix, Xygeni no només detecta problemes. Genera pegats segurs o pull requests, ajudant els desenvolupadors a solucionar problemes sense alentir el lliurament. - Guardrails in CI/CD
Les polítiques personalitzades imposen regles com ara "no hi ha contenidors S3 públics" o "no hi ha secrets codificats". Si es produeix una infracció, la compilació falla automàticament.
Com a resultat, els equips s'apliquen responsable per a la seguretat i millors pràctiques d'Ansible per defecte, no com una idea de darrer moment. En lloc de confiar en revisions manuals, Xygeni garanteix que cada llibre de jugades, plantilla i dependència s'alineï amb l'automatització segura per defecte.

