





Infraestructura com a Code security ha canviat la manera com les organitzacions configuren i gestionen la infraestructura, facilitant l'automatització i garantint la fiabilitat. Tanmateix, sense les millors pràctiques d'Infraestructura com a Codi, IaC pot crear riscos de seguretat, com ara configuracions incorrectes, problemes de compliment normatiu i exposició a amenaces cibernètiques. Per reduir aquests riscos, les organitzacions han de seguir IaC security bones pràctiques que protegeixen els entorns de núvol des del principi. Millorar IaC security & IaC La ciberseguretat ajuda a la infraestructura a mantenir-se forta, redueix els riscos d'atac i aplica polítiques de seguretat a escala.
Què és IaC Security?
IaC security ha canviat la manera com les organitzacions configuren i gestionen la infraestructura, fent que l'automatització i la coherència siguin la prioritat standardTanmateix, sense les millors pràctiques d'Infraestructura com a Codi, IaC pot crear riscos de seguretat greus, com ara configuracions incorrectes, problemes de compliment i exposició a amenaces cibernètiques. Per això, els següents IaC security Les millors pràctiques són essencials per mantenir els entorns al núvol segurs de vulnerabilitats.
Una ben planificada IaC security aquest enfocament fa més que automatitzar les implementacions. Millora la visibilitat, aplica regles de seguretat i evita canvis no aprovats que podrien posar en risc els entorns de núvol. A més, afegint IaC security & IaC La ciberseguretat als fluxos de treball de DevOps permet als equips trobar activament vulnerabilitats, protegir dades sensibles i reduir el risc d'atacs causats per una infraestructura mal configurada.
L'Institut Nacional de StandardEl Departament de Tecnologia i Infraestructura (NIST) defineix la infraestructura com Code security com la pràctica de gestionar i configurar la infraestructura informàtica mitjançant l'automatització basada en codi, garantint que les configuracions es mantinguin coherents i fàcils de reproduir. Per tant, seguir les millors pràctiques d'Infraestructura com a Codi ajuda les empreses a reduir les bretxes de seguretat i complir amb les normes de compliment normatiu. standards, i mantenir polítiques de seguretat sòlides durant tot el procés de configuració.
IaC Security Millors Pràctiques
L' Estat de les infraestructures del 2024 com a codi (IaC) Informe identifica la seguretat com un dels principals reptes als quals s'enfronten les organitzacions a l'hora de gestionar la infraestructura al núvol. Per això, les empreses han d'adoptar les millors pràctiques d'Infraestructura com a Codi per reduir els riscos derivats de configuracions incorrectes, infraccions de compliment normatiu i vulnerabilitats de seguretat. De la mateixa manera, OWASP proporciona directrius essencials per integrar les millors pràctiques de seguretat en el cicle de vida del desenvolupament de programari (SDLC), ajudant les organitzacions a mitigar els riscos derivats de configuracions insegures i implementacions defectuoses.
Incorpora controls de seguretat a tot el IaC procés
Enfortir IaC security, els controls de seguretat s'han d'integrar en totes les etapes del desenvolupament pipelineEn lloc d'esperar auditories posteriors al desplegament, els equips haurien d'escanejar IaC plantilles per a vulnerabilitats abans del desplegament per detectar les fallades de seguretat aviat. Si adopten aquest enfocament preventiu, les organitzacions poden millorar significativament IaC ciberseguretat i prevenir configuracions incorrectes d'arribar mai a la producció.
Garantir la immutabilitat de la infraestructura
Un dels més efectius IaC security Les millors pràctiques són assegurar-se que la infraestructura romangui immutable després del desplegament. En altres paraules, un cop s'ha aprovisionat un recurs, no s'hauria d'alterar. En mantenir la immutabilitat, les organitzacions poden:
- Reduir el risc de desviació de la configuració, que sovint provoca vulnerabilitats de seguretat.
- Evitar canvis no autoritzats, assegurant-me la infraestructura es manté coherent.
- Reforçar la infraestructura com a Code security limitant les superfícies d'atac.
Control de versions i pista d'auditoria
El control de versions juga un paper crític en IaC security & IaC ciberseguretat. No només fa un seguiment de totes les modificacions de la infraestructura, sinó que també garanteix que tots els canvis siguin revisats, registrats i aprovats. A més:
- Mantenir un registre d'auditoria permet als equips tornar ràpidament a configuracions segures si sorgeixen problemes de seguretat.
- El control de versions ajuda a evitar modificacions no autoritzades, reduint el risc de configuracions incorrectes.
- L'ús d'eines de control de versions de Git i infraestructura garanteix la traçabilitat de tots els canvis de codi i polítiques.
Aplicar el principi de mínim privilegi (PoLP)
Restringir els drets d'accés és una pràctica recomanada d'Infraestructura crítica com a Codi que millora IaC security bones pràctiques. Mantenint el principi de mínim privilegi (PoLP), les organitzacions poden:
- Minimitzar els riscos de seguretat mitjançant assegurant-me només els usuaris autoritzats poden modificar la infraestructura.
- Limiteu els permisos excessius, reduint el risc de canvis accidentals o maliciosos.
- Enfortir en general IaC security aplicant controls d'accés estrictes basats en rols.
Implementar la monitorització contínua i l'anàlisi estàtica
Per mantenir IaC security Segons les millors pràctiques, les organitzacions han d'integrar eines d'anàlisi estàtica i monitorització contínua per identificar vulnerabilitats abans del desplegament.
- Escaneigs d'anàlisi estàtica IaC scripts per a fallades de seguretat, violacions de compliment normatiu i configuracions incorrectes.
- La monitorització en temps real detecta canvis d'infraestructura no autoritzats, assegurant-me les polítiques de seguretat continuen aplicant-se.
- Eines automatitzades com ara Snyk, Checkov o Terrascan ajuden a protegir IaC plantilles abans que entrin en producció.
Escaneig d'imatges de contenidors
Moltes de les millors pràctiques d'Infraestructura com a Codi s'estenen més enllà de les configuracions a entorns contenidoritzats, on les imatges insegures presenten riscos de seguretat. Integrar l'escaneig d'imatges de contenidors en IaC security Les millors pràctiques ajuden a:
- Identificació de programari obsolet o vulnerable dins de les imatges de contenidors.
- Detecció de secrets codificats i possible programari maliciós abans de desplegar les imatges.
- Assegurant-me configuracions segures escanejant imatges amb eines com ara Dagda, Clair, Trivy i Anchore.
Mitjançant la integració seguretat dels contenidors en IaC fluxos de treball, els equips poden evitar configuracions errònies que exposen els entorns de núvol a atacs.
CI/CD Pipeline Security i informes consolidats
Integrar la seguretat en CI/CD pipelines és essencial per IaC security bones pràctiques. Aquest enfocament garanteix:
- Automatitzeu les comprovacions de seguretat per a cada canvi de codi.
- Assegureu-vos que el compliment de les normes s'apliqui contínuament, sense dependre d'auditories manuals.
- Mantingueu un historial de compliment normatiu per fer un seguiment i solucionar els problemes de seguretat més ràpidament.
Eines com Jenkins, GitHub Actions i GitLab CI/CD integrar les comprovacions de seguretat directament en el desenvolupament pipelines. A més, plataformes com DefectDojo i OWASP Glue consoliden la informació de seguretat en un únic dashboard, cosa que facilita el seguiment i l'abordatge de vulnerabilitats en els desplegaments d'infraestructures.
Signatura d'artefactes per a la integritat i la procedència
Per garantir la integritat de IaC configuracions, les organitzacions haurien d'implementar la signatura d'artefactes com a part de les seves pràctiques recomanades d'Infraestructura com a Codi. Aquest enfocament:
- Evitar la manipulació entre la compilació i el temps d'execució.
- Verificar l'autenticitat dels components de la infraestructura abans del desplegament.
- Utilitzeu eines de codi obert com ara TUF (The Update Framework) per implementar mecanismes de signatura segurs.
La signatura d'artefactes garanteix que només s'utilitzen configuracions d'infraestructura fiables i validades, cosa que redueix el risc d'atacs a la cadena de subministrament. IaC desplegaments.
Per què aquests IaC Security Les millors pràctiques importen
Seguint aquestes pràctiques recomanades d'Infraestructura com a Codi, les organitzacions poden:
- Evitar configuracions incorrectes de seguretat que exposen els entorns al núvol a atacs.
- Millorar IaC security & IaC ciberseguretat mitjançant la mitigació proactiva de riscos.
- Automatitzeu l'aplicació de la seguretat amb anàlisi estàtica i CI/CD integració de seguretat.
- Assegureu-vos que la infraestructura al núvol continuï sent compatible, resilient i a prova de manipulacions.
Integrar la seguretat en IaC des de l'inici és l'única manera de fer-ho mantenir el control, prevenir les infraccions i garantir que la infraestructura romangui segura durant tot el seu cicle de vida.
Xygeni's IaC SecurityPlataforma tot en un per a infraestructura com a codi: millors pràctiques
A mesura que les organitzacions adopten cada cop més la infraestructura com a codi (IaC) per automatitzar la infraestructura al núvol, els riscos de seguretat continuen creixent. Sense IaC security Les bones pràctiques, les configuracions incorrectes, els secrets exposats i les dependències vulnerables creen greus bretxes de seguretat. En conseqüència, les empreses han d'integrar IaC mesures de ciberseguretat per protegir els entorns al núvol des del principi. Tenint això en compte, Xygeni proporciona una plataforma tot en un que garanteix que la infraestructura es mantingui resilient, conforme i segura des del codi fins al núvol.
Detecció i prevenció de configuracions incorrectes al núvol IaC Security
Sens dubte, les configuracions incorrectes continuen sent una de les principals causes d'incidents de seguretat al núvol. Per això, els equips de seguretat necessiten eines que identifiquin i mitiguin els riscos abans del desplegament. És per això que Xygeni escaneja contínuament. Terraform, CloudFormation, Kubernetes, bíceps i plantilles ARM, assegurant-me els entorns de núvol segueixen les millors pràctiques d'Infraestructura com a Codi. En automatitzar l'aplicació de la seguretat, Xígeni permet a les organitzacions:
- Eviteu l'emmagatzematge mal configurat, els permisos IAM excessius i els grups de seguretat exposats.
- Assegureu el compliment de les normes bloquejant les configuracions d'infraestructura de risc.
- Reduir les revisions manuals de seguretat, millorant l'eficiència i mantenint alhora IaC security millors pràctiques.
Secrets Security: Protecció de dades sensibles a IaC
Credencials codificades de manera permanent a IaC els scripts exposen els entorns de núvol a accés no autoritzat. Com a resultat, les organitzacions han de prendre precaucions addicionals per protegir la seva infraestructura. Per abordar aquest repte, Xygeni solució de seguretat secreta garanteix que les dades sensibles estiguin protegides per:
- Escaneig de repositoris per buscar secrets codificats de manera fixa abans del desplegament.
- Bloqueig insegur commitsa CI/CD pipelines per evitar filtracions de credencials.
- Alertar els equips de seguretat en temps real per mitigar les amenaces abans que s'agreugin.
Mitjançant la integració IaC security best practices, les organitzacions eliminen un risc de seguretat crític que els atacants exploten amb freqüència.
Exhaustiu IaC Suport de marc de treball per a una seguretat millorada
Per millorar la seguretat en entorns híbrids i multinúvol, Xygeni ofereix una àmplia compatibilitat de marcs de treball. En conseqüència, Xygeni admet:
- Terraform – Assegura el provisionament a AWS, Azure i GCP.
- Kubernetes i Docker – Detecta vulnerabilitats en configuracions de Kubernetes i entorns contenidoritzats.
- Plantilles de bíceps i braços – Identifica configuracions incorrectes al Microsoft Azure.
- CloudFormation – Automatitza les polítiques de seguretat per a la infraestructura d'AWS.
Com que Xygeni protegeix múltiples marcs de treball, les organitzacions guanyen seguretat consistent en diverses infraestructures de núvol.
Aplicació automatitzada de polítiques de seguretat a IaC Flux de treball
Com que les comprovacions de seguretat manuals requereixen molt de temps, afegir IaC security les millors pràctiques en el desenvolupament pipelines és essencial. Per facilitar el procés, Xygeni aplica automàticament l'aplicació de polítiques mitjançant:
- Detecció de vulnerabilitats, configuracions incorrectes i infraccions de compliment normatiu abans del desplegament.
- Bloqueig de riscos de seguretat en CI/CD pipelines, impedint que les infraestructures insegures arribin a la producció.
- Proporcionar comentaris instantanis als desenvolupadors, ajudant-los a corregir configuracions incorrectes aviat.
D'aquesta manera, els equips de seguretat poden fer complir IaC seguretat cibernètica mesures sense interrompre els fluxos de treball de desenvolupament.
Escaneig d'imatges de contenidors per a IaC Seguretat cibernètica
Perquè molts IaC Les implementacions depenen d'entorns contenidoritzats, les imatges insegures sovint introdueixen riscos ocults. Per tant, l'escaneig d'imatges de contenidors juga un paper crucial en assegurar IaC security bones pràctiques. Xygeni integra l'escaneig avançat per a:
- Analitza les imatges de Docker per detectar programari obsolet i vulnerabilitats.
- Detecta programari maliciós, configuracions incorrectes i debilitats de seguretat en entorns contenidoritzats.
- Bloquegeu el desplegament d'imatges insegures assegurant-vos que la infraestructura sigui adequada Code security es segueixen les millors pràctiques en CI/CD pipelines.
Integrant la seguretat dels contenidors en IaC fluxos de treball, els equips eviten configuracions errònies que exposen els entorns de núvol a atacs.
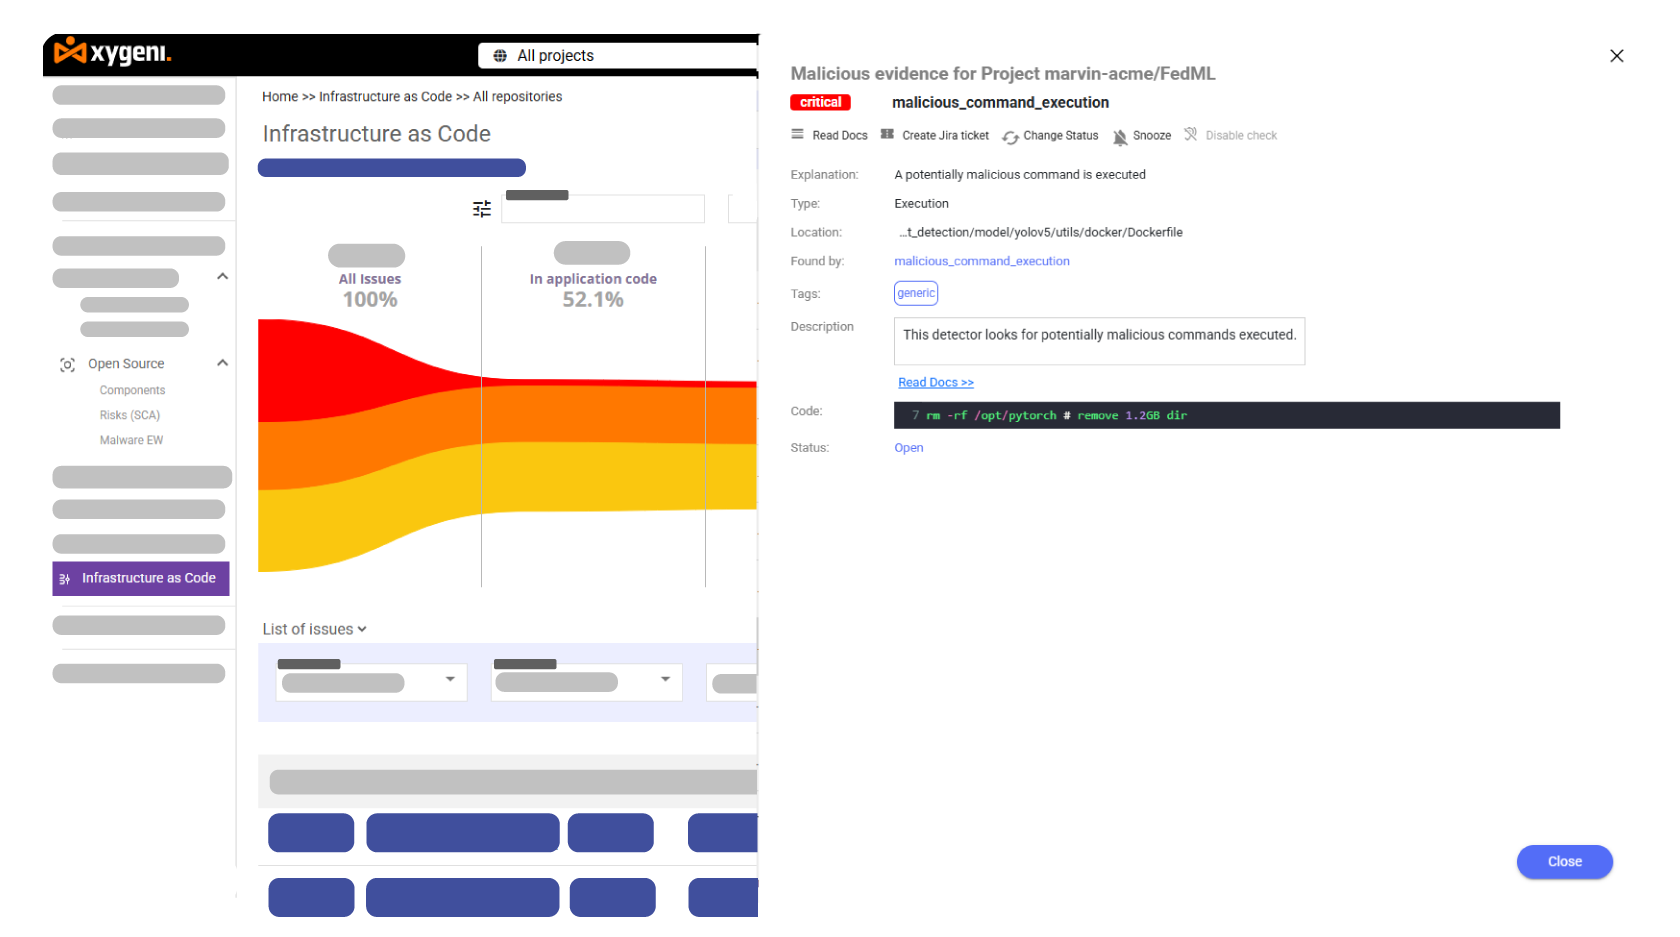
PrevencióComandes malicioses i atacs a la cadena de subministrament IaC
Tradicional IaC security les eines sovint falten ordres malicioses i amenaces a la cadena de subministrament amagat dins dels scripts d'infraestructura. Tanmateix, Xygeni reforça la seguretat mitjançant:
- Detecció d'ordres no autoritzades que introdueixen portes del darrere.
- Bloqueig de la confusió de dependències i la injecció de paquets maliciosos.
- Prevenir la manipulació de la configuració de la infraestructura mitjançant la verificació integritat dels artefactes.
Com a resultat, les organitzacions eliminen els vectors d'atac ocults abans que afectin la seguretat de la infraestructura.
Monitorització contínua i protecció contra amenaces en temps real
Per anar més enllà standard detecció de vulnerabilitats, Xygeni proporciona informació de seguretat en temps real. En particular, Xygeni permet als equips de seguretat:
- Identificar vulnerabilitats d'alt risc a través de anàlisi d'accessibilitat.
- Supervisar els canvis en la infraestructura per detectar modificacions no autoritzades.
- Ús intel·ligència d’amenaça per evitar els atacs abans que s'agreugin.
Afegint IaC security Amb les millors pràctiques, els equips poden anar millorant la seguretat i reduint els riscos abans del desplegament.
Per què Xygeni és la millor opció per a IaC Security
A diferència del tradicional IaC security eines, Xygeni proporciona:
- Aplicació automatitzada de Millors pràctiques d'infraestructura com a codi per evitar configuracions errònies.
- Avançat secrets de seguretat per eliminar els riscos de les credencials exposades.
- Escaneig d'imatges de contenidors per assegurar les aplicacions natives del núvol.
- Complet suport per a Terraform, Kubernetes, Docker, Bicep i CloudFormation.
- Monitorització contínua amb informació de seguretat en temps real per a entorns de núvol.
Assegureu la vostra infraestructura amb Xygeni IaC Security Millors Pràctiques
Com que els riscos de seguretat evolucionen constantment, les organitzacions han d'integrar les millors pràctiques d'Infraestructura com a Codi en els seus processos de desenvolupament. Per aquest motiu, Xygeni ofereix una plataforma tot en un per a IaC security & IaC ciberseguretat, garantint que els entorns al núvol estiguin protegits des del desenvolupament fins a la implementació.
Amb polítiques de seguretat automatitzades, monitorització contínua i detecció de programari maliciós, Xygeni ajuda les organitzacions a aplicar IaC security bones pràctiques per eliminar els riscos de seguretat abans que afectin la producció.
Protegiu la vostra infraestructura al núvol avui mateix. Poseu-vos en contacte amb nosaltres per saber com Xygeni assegura les millors pràctiques d'Infraestructura com a Codi des del desenvolupament fins a la implementació.