





A mesura que les empreses depenen cada cop més de seguretat dels contenidors Per protegir les aplicacions de Docker i Kubernetes, assegurar les cadenes de subministrament de programari mai ha estat tan crític. A escàner de seguretat de contenidors juga un paper clau en la detecció precoç de vulnerabilitats, garantint que les amenaces s'identifiquin abans que arribin a la producció. Al mateix temps, escaneig d'imatges de contenidors evita que les configuracions incorrectes, el codi maliciós i les dependències obsoletes s'introdueixin en el desplegament.
Sense aquestes mesures de seguretat proactives, les organitzacions s'enfronten a atacs a la cadena de subministrament, vulnerabilitats en temps d'execució i errors de compliment—amenaces que poden interrompre les operacions i provocar infraccions costoses. Per mantenir-se al capdavant, els equips de DevSecOps han d'integrar escaneig de seguretat automatitzat en el seu pipelines, fent que la seguretat sigui una part integral del flux de treball de desenvolupament.
Què és Seguretat de contenidors?
Garanteix la protecció de les aplicacions, la infraestructura i la cadena de subministrament de programari al llarg de tot el cicle de vida del desenvolupament. Els contenidors ajuden a mantenir la coherència entre entorns aïllant les aplicacions i les seves dependències. Tanmateix, sorgeixen riscos de seguretat quan imatges de contenidors contenir vulnerabilitats de biblioteques insegures, dependències obsoletes o components de tercers no verificats.
A més, codi maliciós pot entrar en el desenvolupament pipeline a través de dependències compromeses, que porten a atacs de programari a la cadena de subministramentPer mitigar aquests riscos, les organitzacions han d'implementar bones pràctiques de seguretat de contenidors, Incloent escaneig d'imatges de contenidors, protecció en temps d'execució i polítiques de seguretat automatitzadesUn enfocament proactiu garanteix que els contenidors es mantinguin segurs des del desenvolupament fins a la implementació i més enllà.
Aspectes clau de la seguretat dels contenidors
Per garantir que els vostres sistemes en contenidors siguin segurs, heu de centrar-vos en diverses àrees crítiques:
Escaneig d'imatges de contenidors per a la seguretatAnalitzeu regularment les imatges dels contenidors per identificar vulnerabilitats de manera anticipada, assegurant-vos que utilitzeu imatges base de confiança. Això mitiga els riscos associats a biblioteques insegures i possibles atacs a la cadena de subministrament on es pot inserir codi maliciós.
Defensa en temps d'execució: procedir amb un escàner continu de seguretat de contenidors per detectar comportaments anormals i aplicar polítiques estrictes per mitigar els riscos.
Seguretat de la infraestructuraProtegiu els sistemes subjacents que executen contenidors per evitar l'explotació a nivell d'amfitrió.
Defensa de la cadena de subministramentProtegiu les dependències de tercers mitjançant eines com ara un escàner de seguretat de contenidors, garantint que la cadena de subministrament de programari es mantingui resistent contra atacs que podrien introduir vulnerabilitats durant el desenvolupament.
Per què els escàners de seguretat de contenidors són més crítics que mai
A mesura que les empreses adopten cada cop més contenidors i Kubernetes, la necessitat de escaneig de seguretat automatitzat s'ha tornat urgent. El mercat global de seguretat de contenidors es preveu que arribi9.88 mil milions per 2030, però els ciberdelinqüents evolucionen igual de ràpid.
El risc creixent d'atacs a contenidors
Un estudi recent ho va trobar 94% de les organitzacions faced incidents de seguretat en el seu Entorns de Kubernetes l'any passat. Els principals riscos de seguretat inclouen:
- Configuracions incorrectes (60%) – Temes com accés amb privilegis excessius or contenidors que s'executen com a root augmentar l'exposició a l'atac.
- Errors de seguretat en temps d'execució (27%) – Processos no autoritzats, manipulació de fitxersi els atacs d'escalada de privilegis tenen com a objectiu els contenidors en execució.
- Vulnerabilitats en imatges de contenidors (24%) – Biblioteques sense pegats, dependències inseguresi el programari obsolet introdueix riscos ocults.
Per què passa això? Els atacants amb freqüència explotar les debilitats del desenvolupament pipelines, injectant codi maliciós a les imatges del contenidor abans del desplegament. Sense un escàner de seguretat de contenidors, aquestes amenaces poden romandre sense detectar fins que sigui massa tard.
L'impacte empresarial d'una mala seguretat dels contenidors
Infraccions de seguretat no només comprometreu els sistemes—Ells interrompre les operacions comercials:
- 47% d'organitzacions van informar que Les fallades de seguretat dels contenidors van provocar temps d'inactivitat i pèrdues econòmiques.
- Només 45% de les empreses tenen equips dedicats a la seguretat de contenidors, deixant buits crítics.
- Errors de compliment normatiu, filtracions de dades i interrupcions operatives esdevenir inevitable sense mesures de seguretat fortes.
Com un escàner de seguretat de contenidors resol aquests problemes
Per combatre aquests riscos, les organitzacions necessiten solució de seguretat proactiva que:
- Escaneja les imatges dels contenidors abans del desplegament per detectar vulnerabilitats aviat.
- Supervisa el comportament en temps d'execució per detectar anomalies i activitat sospitosa.
- Protegeix contra les amenaces de la cadena de subministrament assegurant dependències de tercers.
Adaptant-se al panorama d'amenaces en evolució: seguretat de contenidors
A mesura que els entorns contenidoritzats evolucionen, les organitzacions han d'adoptar estratègies avançades per mantenir-se per davant de les possibles amenaces.
1. Abordar la complexitat de Kubernetes
Kubernetes s'ha convertit en la plataforma líder per a l'orquestració de contenidors, però la seva complexitat presenta reptes de seguretat únics. Els atacants sovint tenen com a objectiu el pla de control i les API de Kubernetes, cosa que fa que el control d'accés basat en rols (RBAC) i l'ús d'escàners de seguretat de contenidors siguin essencials per mantenir un entorn segur.
2. Adoptar la confiança zero en entorns de contenidors
El model Zero Trust està guanyant terreny en el panorama de la seguretat dels contenidors, on totes les interaccions, internes i externes, requereixen verificació i autorització. Aquest enfocament redueix dràsticament el risc d'accés no autoritzat, garantint que només les entitats de confiança puguin interactuar amb els contenidors.
3. Integració de la seguretat a DevOps amb DevSecOps
Integració de la seguretat en els fluxos de treball de DevOps, conegut com a DevSecOps—ara és crucial per a les empreses que utilitzen contenidors. En incorporar escàners de seguretat de contenidors al CI/CD pipeline, les organitzacions poden detectar i abordar les vulnerabilitats de manera anticipada, garantint que només el codi segur arribi a producció.
Bones pràctiques per a la seguretat dels contenidors
Per mantenir un entorn contenidoritzat segur i resilient, és essencial seguir les directrius de fonts fiables. Autoritats destacades com ara Institut Nacional de Standardi Tecnologia (NIST), MITRE, I el Fundació Linux proporcionar marcs de treball per ajudar les organitzacions a assegurar els seus contenidors de manera eficaç. Basant-nos en les seves recomanacions, aquí teniu un resum de les millors pràctiques per a la seguretat dels contenidors:
Realitzar l'escaneig d'imatges de contenidors
Procediu regularment amb un procediment d'escaneig d'imatges de contenidors per detectar vulnerabilitats abans del desplegament, assegurant-vos que només s'utilitzen imatges base de confiança. Això mitiga el risc d'importar biblioteques insegures o codi maliciós durant el desenvolupament de programari.
Limitar els privilegis del contenidor
Seguint els principis de mínims privilegis de MITRE, utilitzeu controls d'accés basats en rols (RBAC) per garantir que els contenidors només tinguin els permisos mínims necessaris. Eines com Seccomp i AppArmor restringeixen encara més les crides al sistema, proporcionant aïllament de l'amfitrió i reduint el risc d'explotació.
Enfortir la infraestructura de l'amfitrió
La Linux Foundation emfatitza la importància de mantenir els sistemes amfitrions actualitzats. L'aplicació contínua de pegats i la segmentació de xarxa aïllen els contenidors i limiten l'impacte de possibles violacions.
Monitorització en temps real amb un escàner de seguretat de contenidors
Feu servir un escàner de seguretat de contenidors per a la supervisió en temps real per detectar comportaments sospitosos, com ara accés no autoritzat o trànsit inusual. El registre centralitzat, tal com recomana el NIST, permet una detecció i resposta ràpides a les amenaces.
Assegurar la cadena de subministrament de programari
Implementar una llista de materials de programari (SBOM) per fer un seguiment de les dependències de tercers i garantir la transparència a la cadena de subministrament de programari. Les exploracions regulars i la signatura criptogràfica, segons les directrius del NIST i la Linux Foundation, ajuden a prevenir la introducció de codi maliciós.
Integrar la seguretat en el CI/CD Pipeline
Incorporeu mesures de seguretat al principi del procés de desenvolupament incorporant escàners de seguretat de contenidors al vostre CI/CD pipelineAquest enfocament de "desplaçament a l'esquerra", compatible amb MITRE i NIST, permet abordar les vulnerabilitats durant el desenvolupament en lloc de la producció. Automatitzeu les comprovacions de compliment per garantir que el codi segur avanci en cada etapa.
Gestiona els secrets de manera segura
Eviteu posar dades sensibles, com ara claus API, directament a les imatges del contenidor. En comptes d'això, utilitzeu eines de gestió de secrets per injectar-los de manera segura durant l'execució, cosa que redueix el risc d'exposició.
Solució completa d'escaneig d'imatges de contenidors de Xygeni
Seguretat integral per a entorns contenidoritzats
A mesura que creix l'adopció de contenidors, també ho fan els riscos de seguretat. Xygeni's escàner de seguretat proporciona un solució integral per detectar vulnerabilitats, configuracions incorrectes i secrets dins imatges de contenidors abans que arribin a la producció. Oferint escaneig d'imatges multifont, informació detallada sobre seguretat, i sense costures CI/CD integració, Xygeni garanteix que les càrregues de treball en contenidors es mantinguin segures des del desenvolupament fins a la implementació.
Escaneig d'imatges de contenidors multifont
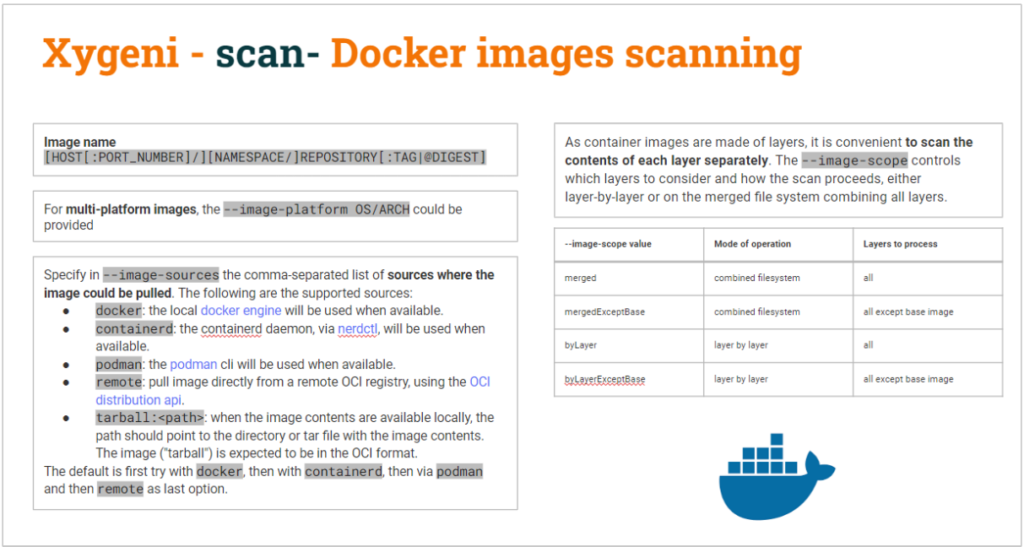
Ofertes de Xygeni capacitats versàtils d'escaneig d'imatges, permetent als equips de seguretat analitzar imatges de contenidors de diverses fonts, Incloent:
- Motor Docker local – Escaneja imatges creades localment abans del desplegament.
- Contenidor – Realitzar escanejos de seguretat exhaustius mitjançant Dimoni Containerd o nerdctl.
- Podman – Assegurar els contenidors gestionats per Podman mitjançant Escaneig basat en CLI.
- Registres OCI remots – Escaneja directament imatges des de Registres compatibles amb OCI o analitzar imatges tarball OCI emmagatzemades localment.
Capacitats de seguretat avançades de l'escaneig d'imatges de contenidors
- Detecció automatitzada de vulnerabilitats – Identifica CVE coneguts, dependències obsoletes i riscos de la cadena de subministrament dins de les imatges.
- Escaneig de secrets – Detecta credencials codificades, claus API i dades sensibles dins de les capes del contenidor.
- Alertes de configuració incorrecta – Banderes privilegis excessius, programari sense pegats i configuracions d'execució insegures.
- Seguiment continu - Proporciona seguretat en temps d'execució en temps real, detectant canvis no autoritzats i possibles explotacions.
Sense costura CI/CD Integració per a la seguretat automatitzada
Xygeni s'integra directament a CI/CD pipelines, El que permet escaneig automatitzat d'imatges de contenidors sense alentir el desenvolupament. Admet:
- Accions de GitHub, GitLab CI/CD, Jenkins, Bitbucket Pipelines i Azure DevOps per a l'aplicació de la seguretat en temps real.
- Pre-commit exploracions – Detectar vulnerabilitats abans de fusionar codi.
- Comprovacions de seguretat en temps de compilació – Bloqueja imatges de contenidors de risc abans d'enviar als registres.
- Validació prèvia al desplegament – Assegurar només imatges segures i compatibles es despleguen.
Per què escollir Xygeni per a la seguretat de contenidors?
- Evita que les vulnerabilitats arribin a la producció
- Protegeix contra atacs de la cadena de subministrament de programari
- Elimina els secrets codificats i les configuracions incorrectes
- S'integra sense esforç amb els fluxos de treball de DevSecOps
Assegureu els vostres contenidors amb Xygeni avui mateix
Escàner de seguretat de contenidors de Xygeni ofereix protecció en temps real, informació detallada sobre seguretat i comprovacions de compliment automatitzades, garantint que les càrregues de treball en contenidors estiguin sempre segures.
- Prova gratuïta 7-dia
- No cal targeta de crèdit
- Informació de seguretat instantània

Preguntes freqüents sobre la seguretat dels contenidors
1.Què és un contenidor Docker?
Un contenidor Docker és un paquet lleuger i portàtil que inclou tot el necessari per executar una aplicació, com ara codi, eines del sistema, biblioteques i configuracions. Aïlla l'aplicació del sistema amfitrió, garantint un rendiment consistent en diferents entorns.
2. Què és una imatge de contenidor?
Una imatge de contenidor és un fitxer estàtic que conté el codi executable necessari, les biblioteques del sistema i les configuracions necessàries per crear una instància contenidoritzada d'una aplicació. Quan executeu una imatge de contenidor, es converteix en un contenidor en directe. Xygeni ajuda a protegir les imatges de contenidors mitjançant l'anàlisi de vulnerabilitats i la garantia de la seva integritat.
3. Els contenidors de Docker són segurs?
Tot i que els contenidors de Docker ofereixen aïllament i consistència, poden plantejar riscos de seguretat si no es gestionen correctament. Per mantenir-los segurs, és important seguir les millors pràctiques com ara escanejar les imatges dels contenidors per detectar vulnerabilitats, limitar els privilegis dels contenidors i utilitzar eines com l'escàner de seguretat de contenidors de Xygeni. Aquests passos ajuden a garantir la seguretat en entorns Docker.
4. Com puc assegurar el meu clúster de Kubernetes?
Assegurar un clúster de Kubernetes requereix un enfocament multicapa. Com s'esmenta en aquest article, seguiu les millors pràctiques com les que esmentem en aquest article. Xygeni millora la seguretat supervisant els contenidors en execució i identificant vulnerabilitats en temps real.
5. Els secrets de Kubernetes són segurs?
Els secrets de Kubernetes emmagatzemen informació sensible com ara claus d'API i contrasenyes, però poden estar en risc si no es gestionen correctament. Per defecte, els secrets s'emmagatzemen com a text sense format a etcd. Per millorar la seguretat, activeu el xifratge en repòs, restringiu l'accés amb RBAC i gestioneu els secrets amb eines com Xygeni per protegir-los durant l'execució.
6. Per què l'escaneig d'imatges de contenidors és fonamental per a la seguretat de la cadena de subministrament?
Bàsicament, perquè juga un paper clau en la protecció de la cadena de subministrament de programari detectant vulnerabilitats, biblioteques obsoletes i programari maliciós ocult a les imatges dels contenidors abans del desplegament. Sense aquesta comprovació, els components insegurs poden introduir fàcilment riscos en els entorns de producció. Si utilitzeu aquests tipus d'escàners, us assegurareu que les vostres aplicacions es mantinguin segures des del desenvolupament fins al desplegament, reduint el risc d'atacs a la cadena de subministrament.
Preparat per millorar el teu Seguretat de contenidors?
Si feu servir aquestes pràctiques recomanades, l'escàner de seguretat de contenidors de Xygeni i la nostra funció d'escaneig d'imatges de contenidors, sens dubte podreu reforçar i millorar la seguretat dels vostres contenidors. Mireu la nostra demostració en vídeo avui per veure com Xygeni t'ajuda a mantenir-te per davant de les amenaces.