






La seguretat de les aplicacions modernes ja no es tracta d'eines aïllades. Avui dia, els equips tracten amb senyals dispersos, alertes infinites i una claredat limitada sobre el que realment s'executa als seus entorns. Aquest repte ha empès moltes organitzacions a repensar com un motor de control d'aplicacions, Una contenidor de client d'aplicaciói Application Security Posture Management (ASPM) encaixen entre si per oferir un control real de l'execució.
ASPM proporciona una manera unificada d'entendre el risc a través del codi, pipelines i temps d'execució. Tanmateix, la postura per si sola no és suficient. Per actuar sobre aquesta postura, els equips necessiten un control d'execució real. Aquí és on un motor de control d'aplicacions esdevé crític i on els models tradicionals com el contenidor de client d'aplicacions comencen a mostrar els seus límits.
Per què ASPM És el punt de partida per al control d'aplicacions
ASPM respon a una pregunta fonamental: Quina és la meva postura de seguretat real en totes les aplicacions?.
Ho fa correlacionant els senyals del codi font, les dependències, CI/CD pipelines, infraestructura i comportament d'execució. Com a resultat, els equips obtenen visibilitat sobre què existeix, com es relacionen els components i on es concentra el risc.
Tanmateix, la visibilitat sense acció crea ràpidament fricció. Per tant, ASPM ha de connectar la postura amb l'aplicació de la llei. En altres paraules, un cop entès el risc, la plataforma ha d'ajudar a decidir què s'ha de permetre executar i què no.
Aquí és exactament on encaixa el control d'aplicacions ASPM.
Què ASPM Resol aquest punt que les eines de seguretat no poden
La majoria d'eines de seguretat es van crear per respondre a preguntes específiques. Els escàners estàtics examinen el codi. Les eines de dependències analitzen les biblioteques. Les solucions en temps d'execució observen els esdeveniments d'execució. Cadascuna funciona de forma aïllada.
Tal i com defineix el document Marc de gestió de riscos del NIST, seguretat eficaç decisEls ions requereixen un context continu, no controls aïllats. Aquesta limitació explica per què les eines puntuals tenen dificultats per descriure el risc real de l'aplicació.
Tanmateix, el risc de les aplicacions modernes no existeix de manera aïllada. En canvi, sorgeix de la interacció entre els canvis de codi, les dependències, pipelines i el comportament en temps d'execució. Com a resultat, les eines puntuals sovint generen alertes sense explicar l'exposició real.
Aquí és on ASPM canvia el model.
ASPM correlaciona els senyals al llarg de tot el cicle de vida de l'aplicació. En lloc d'avaluar un sol escaneig o esdeveniment, crea una visió contínua del que existeix, de com es relacionen els components i de com evoluciona el risc al llarg del temps. En conseqüència, els equips poden entendre no només què va passar, sinó també per què va passar i si realment importa.
Sense ASPM, els mecanismes de control operen sense context. Un canvi pot semblar perillós de manera aïllada mentre que és completament esperat. Al mateix temps, una petita modificació pot introduir un risc real si trenca patrons establerts. Per tant, la postura esdevé la base d'un control significatiu.
En resum, ASPM converteix les dades de seguretat disperses en informació estructurada. Substitueix les alertes fragmentades per una comprensió del risc de l'aplicació sobre la qual poden actuar els mecanismes de control.
Què és un motor de control d'aplicacions
An motor de control d'aplicacions és un mecanisme que decideix quines aplicacions, processos o components poden executar-se en un entorn. En lloc de reaccionar després de l'execució, se centra en evitar execucions no desitjades des del principi, convertint el motor de control d'aplicacions en una part clau de la seguretat proactiva.
Tradicionalment, els motors de control d'aplicacions es basaven en llistes de permesos estàtiques. Si un binari o un procés no s'aprovava explícitament, l'execució es bloquejava. Al principi, aquest enfocament reduïa el risc en sistemes estables i predictibles.
Tanmateix, els entorns de programari moderns canvien constantment. Les dependències s'actualitzen automàticament, les compilacions són freqüents i les càrregues de treball són de curta durada. En conseqüència, les regles estàtiques perden rellevància molt ràpidament.
A diferència de les solucions antivirus, les eines EDR clàssiques o els tallafocs que se centren en amenaces conegudes o trànsit de xarxa, un motor de control d'aplicacions opera a un nivell diferent. Decideix si l'execució s'ha de produir. Per tant, juga un paper en la prevenció més que no pas en la detecció posterior.
Què és un contenidor de client d'aplicació?
An contenidor de client d'aplicació Proporciona un entorn d'execució gestionat per a aplicacions client. Gestiona aspectes com la gestió del cicle de vida, la configuració i el context de seguretat.
En termes senzills, el contenidor envolta l'aplicació i ofereix serveis compartits perquè els desenvolupadors no hagin de crear-los manualment. Aquest model es va popularitzar a enterprise entorns on la consistència i standardes requeria la ització.
Avui dia, els contenidors de clients d'aplicacions encara són rellevants en aspectes específics enterprise i escenaris antics. Tanmateix, se centren en com s'executa una aplicació, no en si s'hauria d'executar. Assumeixen que l'aplicació i els seus components ja són de confiança i no tenen visibilitat sobre el risc de la cadena de subministrament o els canvis inesperats.
Motor de control d'aplicacions vs. contenidor de client d'aplicacions
Tot i que els noms sonen similars, aquests mètodes tenen finalitats molt diferents.
| Aspecte | Motor de control d'aplicacions | Contenidor de client d'aplicació |
|---|---|---|
| Propòsit principal | Decidir què es pot executar | Proporcioneu un temps d'execució gestionat |
| Moment de control | Abans i durant l'execució | Durant l'execució |
| Visibilitat | Limitat en models antics | Només en temps d'execució |
| execució | Control d'execució basat en polítiques | Execució a nivell de plataforma |
| Consciència de la cadena de subministrament | Sovint desaparegut | No està dissenyat per a això |
En resum, un contenidor de client d'aplicacions gestiona l'execució després que els equips assumeixin confiança. Un motor de control d'aplicacions decideix si l'execució mereix confiançaSense context de postura, però, molts motors operar a cegues i perdre el risc real.
Per què falla el control d'aplicacions heretades sense ASPM
Motors de control d'aplicacions antics orientat entorns on el programari canviat lentament. Ells assumit camins d'execució predictibles i tractat aplicacions tal com s'entenen completament.
Avui, aquest model descompon.
Dependències enter projectes automàticament des de registres públics.
Teams empenta el codi canvia diverses vegades al dia.
Plataformes correr aplicacions en contenidors efímers.
Atacants amagar components interns en què els equips ja confien.
D'acord amb OWASP, Els atacs moderns a la cadena de subministrament sovint abusen de components de confiança, cosa que fa que el control d'execució estàtic sigui insuficient per si sol. En aquest context, les llistes de permesos i les regles fixes no aconsegueixen capturar com el risc entra realment a les aplicacions.
Com a resultat, les llistes de permesos estàtiques perdre rellevància gairebé immediatamentA més, el control heretat manca de consciència postural. El no aconsegueix explicar per què es va produir un canvi o si aquest canvi introdueix un risc real.
Per tant, el control d'aplicacions sense ASPM esdevé massa restrictiu o perillosament permissiu.
Control d'aplicacions modern a l'interior ASPMDe la postura a l'aplicació
Control d'aplicacions modernes funciona millor com a part ASPM, no com un mecanisme autònom.
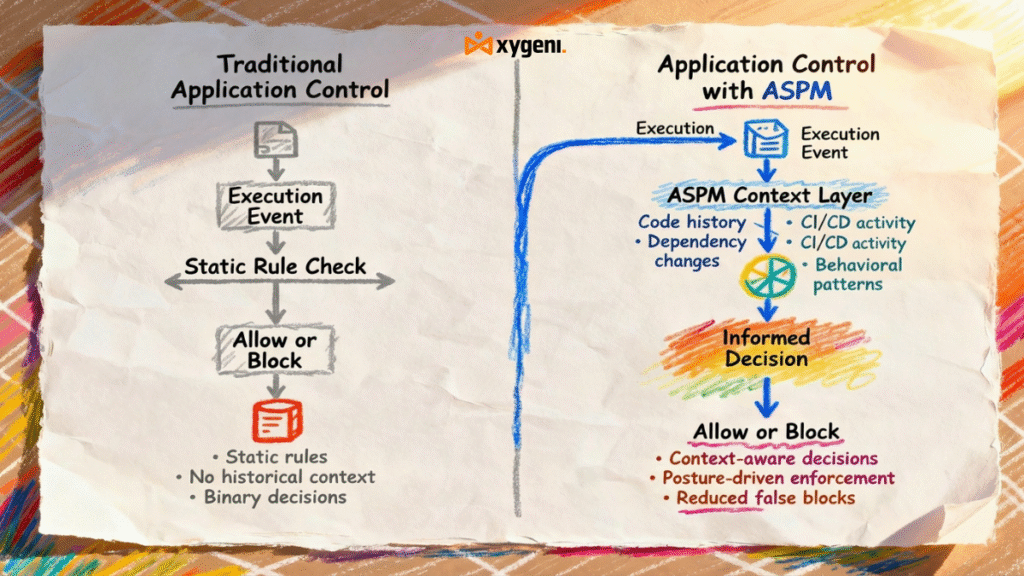
En lloc de confiar només en regles estàtiques, els equips control de base decisions en senyals posturals com ara:
- Com els equips van construir l'aplicació
- Quines dependències van introduir o modificar els equips
- Si el comportament es desvia de versions anteriors
- Si els patrons d'execució canvi inesperadament
Com a resultat, el control d'aplicacions funciona contínuamentEn lloc de preguntar només "hauria de funcionar això", els sistemes demanar «Aquesta execució s'alinea amb la postura i la història conegudes?»
En aquest model, el motor de control d'aplicacions actua com a capa d'aplicació conduit per ASPM perspicàcia.
Com es defineix el control d'aplicacionscisEls ions canvien amb ASPM Context
Control d'aplicacionscisions canviar significativament quan els equips apliquen el context de postura.
Sense ASPM, motors de control d'aplicacions confieu sobre regles estàtiques. Un binari passa o falla. Un procés coincideix amb una regla o noCom a resultat, decisions romandre binari i ignorar la intenció.
Amb ASPM context, control esdevé situacional.
Per exemple, els equips permetre una nova dependència quan s'alinea amb l'activitat de desenvolupament recent. Tanmateix, els equips bloquejar la mateixa dependència quan apareix inesperadament en una aplicació estable. D'aquesta manera, el control s'adapta al context en lloc d'imposar suposicions fixes.
De la mateixa manera, el comportament d'execució que sembla normal en una aplicació senyals de risc en un altre. ASPM proporciona un context històric i relacional, Que ajuda a distingir els mecanismes de control entre l'evolució esperada i la desviació sospitosa.
En lloc de preguntar "això coincideix amb una regla", el control d'aplicacions demana «Té sentit això tenint en compte el que sabem?» En conseqüència, l'aplicació de la llei esdevé més precís i menys perjudicial.
Com es connecta Xygeni ASPM, Control d'aplicacions i aplicació
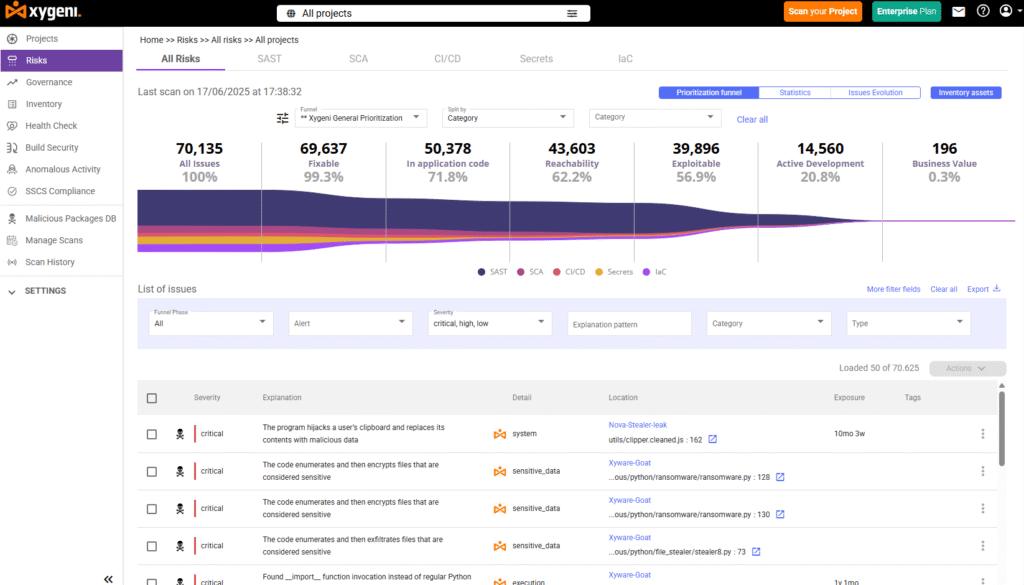
Enfocaments xigeni el control d'aplicacions com a extensió natural de ASPM.
Primer, Xygeni construeix la postura mapejant aplicacions, dependències, pipelines i senyals d'execució. Això crea una visió clara del que existeix i de com es relacionen els components.
A continuació, Xygeni aplica el control d'aplicacions utilitzant aquesta postura. En lloc de llistes de permisos estàtiques, decisLes ions consideren el context de compilació, la procedència de les dependències i l'historial de comportament.
És important destacar que aquest enfocament no depèn d'agents d'execució pesats. La lògica de control d'aplicacions s'integra directament a CI/CD pipelinei fluxos de treball de seguretatCom a resultat, l'aplicació es produeix aviat, de manera consistent i sense impacte en el rendiment.
Finalment, la postura, el control i l'aplicació formen un bucle tancat:
- ASPM identifica el risc real
- El control d'aplicacions decideix què s'ha d'executar
- L'aplicació de la llei s'aplicacisions automàticament
En altres paraules, Xygeni no bloqueja a cegues. Ho fa perquè entén el risc.
Per exemple, es pot permetre una nova dependència introduïda durant el desenvolupament actiu si s'alinea amb l'activitat de compilació recent i els patrons històrics. Tanmateix, la mateixa dependència que apareix inesperadament en un servei estable es pot bloquejar automàticament. D'aquesta manera, el control d'aplicacions decisels ions es determinen pel context postural en lloc de per suposicions fixes.
Idees errònies comunes sobre els motors de control d'aplicacions
Molts equips encara pensen que el control d'aplicacions només consisteix a bloquejar fitxers binaris. Tanmateix, el control d'aplicacions modern és més ampli.
Els errors comuns inclouen:
- El control d'aplicacions substitueix l'escaneig de vulnerabilitats
- Les llistes permeses estàtiques són suficients
- El control només importa en temps d'execució
En realitat, el control eficaç de les aplicacions depèn de la postura, el context i el comportament al llarg del temps. Sense ASPM, el control continua incomplet.
Consideracions finals
Els contenidors de clients d'aplicacions ajuden a que les aplicacions s'executin de manera consistent. Motors de control d'aplicacions decidir si l'execució s'ha de dur a terme. Tanmateix, en entorns moderns, cap de les dues coses funciona de manera aïllada.
ASPM proporciona el context. El control d'aplicacions proporciona la definició.cisió. L'aplicació proporciona l'acció.
En connectar la postura, el control i l'aplicació, plataformes com Xygeni permeten als equips controlar què s'executa, per què s'executa i si s'hauria d'executar. En entorns moderns, el control què s'executa abans de l'execució importa molt més que escanejar després de l'execució, sobretot perquè el programari canvia contínuament.
Sobre l'autor
Escrit per Fàtima Said, Director de màrqueting de continguts especialitzat en seguretat d'aplicacions a Seguretat Xygeni.
Fátima crea contingut basat en la recerca i fàcil d'usar per a desenvolupadors sobre AppSec. ASPMi DevSecOps. Tradueix conceptes tècnics complexos en coneixements clars i pràctics que connecten la innovació en ciberseguretat amb l'impacte empresarial.

