






Per què són importants les mancances de visibilitat en la gestió de la seguretat de les aplicacions
Tots els gestors de seguretat d'aplicacions s'enfronten a reptes creixents per garantir que les aplicacions estiguin protegides contra les amenaces modernes. A mesura que les organitzacions s'expandeixen, el nombre d'aplicacions, API i microserveis continua augmentant. En conseqüència, els equips de seguretat han de fer front a una superfície d'atac creixent, cosa que dificulta... detectar vulnerabilitats i aplicar els controls de seguretat de manera efectiva. Sense una definició ben definida Application Security Posture Management estratègia, els equips tenen dificultats per identificar els riscos de seguretat, prioritzar les amenaces i mantenir un marc de gestió de seguretat d'aplicacions eficaç. Com a resultat, les bretxes de seguretat persisteixen, cosa que augmenta el risc d'infraccions i fallades de compliment.
Per mantenir-se al dia amb les creixents amenaces, Application Security Posture Management (ASPM) proporciona visibilitat contínua, priorització automatitzada de riscos i correcció en temps real. En altres paraules, ASPM ajuda els equips de seguretat a centrar-se en amenaces reals en lloc de perseguir falsos positius. A més, integrant l'automatització en els fluxos de treball de seguretat, ASPM redueix l'esforç manual i garanteix que les vulnerabilitats s'abordin abans que es converteixin en exploits.
Com s’explica a Descobreix el valor de ASPM Plataformes: Perspectives de les xerrades de SafeDev, els equips de seguretat necessiten més que només alertes: necessiten eines que els ajudin a entendre quins riscos importen més i com solucionar-los ràpidament. Un equip fort ASPM La plataforma connecta els equips de seguretat i desenvolupament, cosa que facilita l'aplicació de polítiques de seguretat i la prevenció de problemes abans que es converteixin en amenaces importants.
Aquesta guia explora com ASPM millora la gestió de la seguretat de les aplicacions, com Xygeni ASPM la plataforma tanca eficaçment les bretxes de seguretat i per què l'automatització és especialment crítica per als equips de DevOps que busquen optimitzar la seguretat sense alentir el desenvolupament.
Glossari de seguretat de Xygeni
Què és ASPM?
El codi obert (OSS) se centra en la protecció dels projectes de programari i les seves dependències de vulnerabilitats, codi maliciós i altres amenaces. Ampliament adoptat en el desenvolupament, el codi d'accés públic pot convertir-se en un objectiu per a riscos com el programari maliciós. Aquests reptes sovint sorgeixen quan s'utilitzen components obsolets o repositoris mal mantinguts.
Reptes als quals s'enfronta un gestor de seguretat d'aplicacions
- Ampliació de superfícies d'atac – L'augment d'aplicacions, API i dependències de tercers comporta més punts d'entrada per als atacants.
- Manca de priorització de riscos – Sense una priorització adequada, massa alertes sobrecarreguen els equips de seguretat, cosa que dificulta la concentració en vulnerabilitats crítiques.
- Llacunes de compliment i governança – Complir amb marcs de seguretat com ara ISO 27001, NIST i OWASP és tot un repte sense l'aplicació de polítiques en temps real.
- Remediació manual i lenta – Corregir vulnerabilitats manualment triga massa, cosa que augmenta el període d'exposició.
En resum, les organitzacions que no adopten Application Security Posture Management (ASPM) risc de respostes retardades, fallades de compliment i acumulació de deute de seguretat.
Com Xygeni ASPM Tanca les bretxes de visibilitat en la gestió de la seguretat de les aplicacions
Els equips de seguretat s'enfronten a reptes constants a causa d'eines fragmentades, alertes excessives i punts cecs en aplicacions modernes. Sense un enfocament centralitzat, els equips de seguretat tenen dificultats per detectar vulnerabilitats, fer un seguiment dels riscos i aplicar polítiques de seguretat de manera eficient. Com a resultat, les configuracions errònies es passen desapercebudes, les bretxes de seguretat s'eixamplen i el deute de seguretat augmenta amb el temps.
Per superar aquests reptes, les organitzacions han d'adoptar un enfocament proactiu. Com a resultat, poden abordar eficaçment els riscos de seguretat abans que s'agreugin. A més, Xygeni... Application Security Posture Management (ASPM) la solució no només proporciona visibilitat en temps real, sinó que també millora la priorització automatitzada de riscos i garanteix una correcció sense problemes.
Característiques principals de Xygeni ASPM per a la gestió de seguretat d'aplicacions
Descobriment automatitzat d'actius: una postura de seguretat més clara
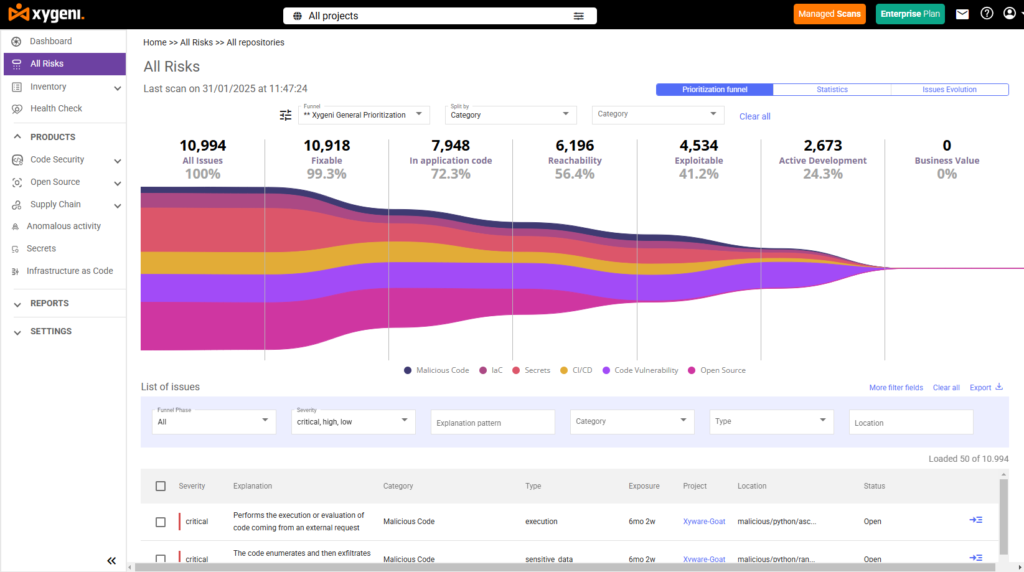
Els equips de seguretat no poden protegir allò que no poden veure. Per tant, és crucial obtenir una visibilitat completa de totes les aplicacions, API, dependències i components d'infraestructura.
- Xygeni mapeja contínuament els actius de programari entre repositoris, CI/CD pipelines i entorns de núvol.
- Els equips de seguretat obtenen informació en temps real sobre configuracions incorrectes, dependències obsoletes i riscos emergents.
- Com a resultat, els gestors de seguretat poden avaluar ràpidament l'exposició al risc i prendre mesures abans que un problema empitjori.
CI/CD Pipeline Security i detecció de manipulació de codi
La integritat del desenvolupament pipeline és fonamental per prevenir atacs. Tanmateix, sense una supervisió adequada, el codi maliciós o les configuracions incorrectes poden colar-se en producció.
Xygeni enforteix CI/CD seguretat per:
- Detecció de canvis de codi no autoritzats abans del desplegament.
- Identificació de secrets codificats i claus API que podrien conduir a filtracions de credencials.
- spotting pipeline configuracions incorrectes que exposen les aplicacions a atacs.
Per això, els equips de seguretat poden llançar programari de manera segura sense afegir vulnerabilitats.
Priorització basada en el risc: centrar-se en les vulnerabilitats adequades
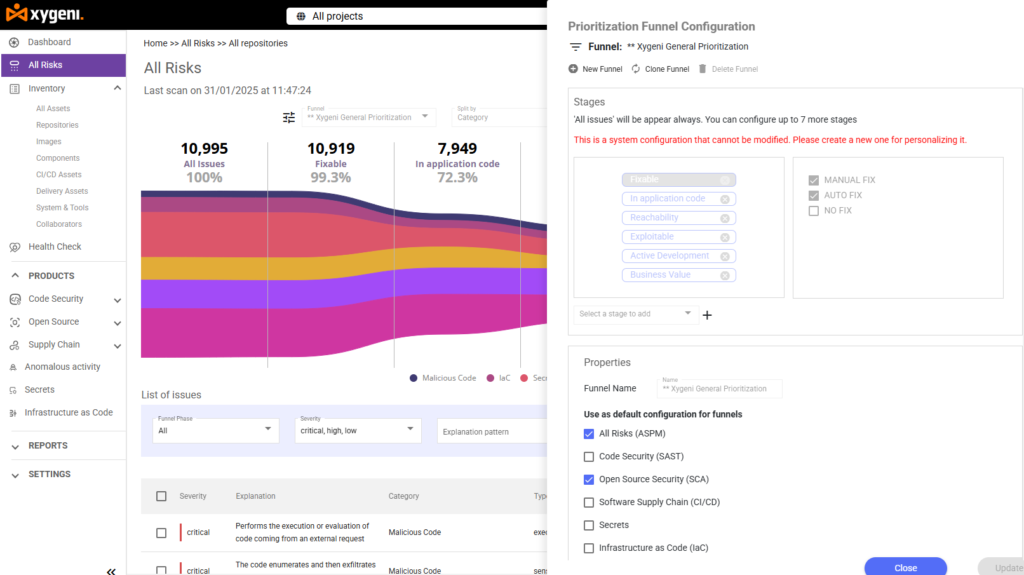
Com es destaca a ASPM: Elevació de la ciberseguretat i l'èxit empresarial, no tots els problemes de seguretat requereixen una acció immediata. Per exemple, una vulnerabilitat en una biblioteca de tercers pot semblar crítica, però si la funció afectada no s'executa mai, no representa cap risc real.
Xygeni's ASPM garanteix que els equips se centrin en les amenaces reals mitjançant:
- Aprofitant l'EPSS (Sistema de puntuació de predicció d'exploits) per determinar quines vulnerabilitats són més propensos a explotar els atacants.
- Ús Anàlisi d'accessibilitat per confirmar si un component vulnerable s'executa realment en producció.
- Filtrar els falsos positius perquè els equips de seguretat no perdin el temps en problemes sense importància.
Gràcies a això, els equips poden treballar de manera més intel·ligent, solucionant primer les vulnerabilitats d'alt risc en lloc de veure's desbordats per una llista interminable d'alertes.
Remediació automatitzada: seguretat que avança a la velocitat de DevOps
La correcció manual és lenta i propensa a errors. Tanmateix, els fluxos de treball de seguretat automatitzats ajuden els equips a corregir les vulnerabilitats abans que es converteixin en exploits.
Xygeni permet:
- Aplicació automatitzada de pegats a dependències vulnerables.
- Rotació de secrets per eliminar les credencials codificades abans que els atacants les explotin.
- Aplicació de polítiques per garantir que les configuracions de seguretat es mantinguin intactes.
En conseqüència, els gestors de seguretat redueixen la càrrega de treball manual alhora que milloren la postura de seguretat general.
Compliment normatiu: estigueu preparats per a les auditories
Marcs de seguretat M'agrada ISO 27001, RGPD i NIST requereixen que les organitzacions apliquin controls de seguretat estrictes. Tanmateix, sense automatització, el seguiment del compliment de les normes no només esdevé tediós, sinó que també és propens a errors humans.
Xygeni simplifica el compliment normatiu mitjançant:
- Seguiment de les infraccions de polítiques en temps real.
- Generació d'informes de seguretat preparats per a auditories sobre vulnerabilitats, esforços de remediació i avaluacions de riscos.
- Assegurar el compliment continu mitjançant l'aplicació automatitzada de polítiques.
Gràcies a això, els equips de seguretat poden complir els requisits reglamentaris sense esforç, evitant sancions costoses i bretxes de seguretat.
Què defineix Xygeni ASPM A part
A diferència de les eines de seguretat tradicionals que generen un nombre aclaparador d'alertes, Xygeni se centra en els riscos que realment importen.
En integrar-se amb CI/CD pipelineMitjançant un seguiment eficient dels actius en tots els entorns i l'automatització de la remediació, Xygeni garanteix que els equips de seguretat puguin mantenir-se per davant de les amenaces sense alentir el desenvolupament.
Així és com destaca Xygeni:
- Priorització que funciona – A diferència de les eines antigues que marquen totes les vulnerabilitats, Xygeni filtra els riscos no explotables, cosa que ajuda els equips a centrar-se en allò que importa.
- Integració perfecta de DevSecOps – La seguretat no hauria d'interrompre el desenvolupament. Xygeni s'integra perfectament amb GitHub, GitLab, Jenkins, Kubernetes i plataformes al núvol.
- Temps de resposta més ràpids – Amb l'aplicació automatitzada de pegats, la rotació de secrets i la supervisió en temps real, els equips de seguretat poden solucionar els problemes en minuts en lloc de dies.
- Aplicació contínua de la seguretat – Xygeni garanteix que les polítiques de seguretat es mantinguin intactes, fins i tot quan els equips de desenvolupament publiquen codi nou.
Per això, Xygeni ASPM solució és una eina essencial per a qualsevol gestor de seguretat d'aplicacions que vulgui eliminar les bretxes de visibilitat i aplicar la seguretat sense esforç.
Curiós com ASPM es compara amb l'orquestració i correlació de seguretat d'aplicacions (ASoC)?
Consulteu el nostre desglossament complet a ASPM vs ASoC: què els diferencia per entendre les diferències clau i quin enfocament s'adapta millor a la vostra estratègia de seguretat.
Com implementar-lo ASPM
Implementació Application Security Posture Management (ASPM) comporta reptes, com ara la integració d'eines, la gestió de falsos positius i l'alineació de la seguretat amb la velocitat de desenvolupament. Tal com s'esbossa a Quins són els reptes de la implementació ASPM a la vostra organització?, les organitzacions han d'abordar aquests obstacles per adoptar amb èxit ASPM i maximitzar-ne l'eficàcia.
Per garantir una implementació sense problemes, seguiu aquests passos clau:
Definir polítiques i objectius de seguretat
- Alinear els objectius de seguretat amb els objectius empresarials i les necessitats de compliment.
- Definir límits de risc per centrar-se en les amenaces més importants.
integrar ASPM en CI/CD Pipelines
- Automatitzar les comprovacions de seguretat en cada etapa del procés de construcció.
- Aplicar polítiques de seguretat abans que les aplicacions arribin a producció.
Prioritzar i solucionar les vulnerabilitats de manera eficient
- Utilitzeu EPSS i l'anàlisi d'accessibilitat per filtrar les vulnerabilitats de baix risc.
- Aplicar correccions automatitzades per reduir els temps de resposta.
Supervisar contínuament la postura de seguretat de les aplicacions
- Utilitza el temps real dashboards per a una visibilitat de seguretat completa.
- Configura alertes automatitzades per infraccions de polítiques de seguretat.
Automatitzar el compliment normatiu i la generació d'informes
- Mantingueu els marcs de seguretat en marxa amb comprovacions automatitzades.
- Generar informes de seguretat detallats per a auditories internes.
Pren el control de la seguretat de les teves aplicacions
Descarregueu la Xygeni ASPM Catàleg del producte per veure com l'automatització, la priorització de riscos en temps real i la visibilitat completa poden transformar la vostra estratègia de seguretat!
Per què tot gestor de seguretat d'aplicacions necessita Xygeni ASPM
An Gestor de seguretat d'aplicacions no es pot confiar en fluxos de treball manuals i obsolets per protegir les aplicacions modernes. A mesura que les API, els microserveis i els entorns de núvol s'expandeixen, les organitzacions necessiten un enfocament automatitzat de la seguretat. En cas contrari, les vulnerabilitats continuaran escapant-se, augmentant el risc d'infraccions.
En adoptar Application Security Posture Management (ASPM), els equips de seguretat poden:
- Obtingueu una visibilitat completa de la seguretat: supervisió d'aplicacions, API, actius al núvol i dependències en temps real.
- Aplicar polítiques de seguretat automàticament, garantint que els controls crítics romanguin intactes en tots els entorns.
- Remeieu les vulnerabilitats més ràpidament mitjançant l'automatització, reduint el deute de seguretat i minimitzant el risc.
A estratègia de seguretat proactiva permet un Gestor de seguretat d'aplicacions per prevenir les amenaces abans que esdevinguin crítiques, en lloc de reaccionar massa tard. A més, la informació en temps real, la priorització de riscos i l'automatització ajuden a eliminar els punts cecs, reduint les falses alarmes i permetent que els equips es concentrin en les amenaces reals.
Comença la teva prova gratuïta avui i vegeu com els premiats de Xygeni ASPM apodera Gestors de seguretat d'aplicacions per reforçar la seva estratègia de seguretat.

