






Cross-Site Scripting (XSS) és una vulnerabilitat que permet als atacants injectar scripts maliciosos a pàgines web de confiança, que després s'executen al navegador de qualsevol persona que les visiti. Està darrere d'alguns dels les infraccions més grans de la memòria recent, incloent-hi British Airways i eBay, exposant milions d'usuaris al robatori de dades, al segrest de comptes i al frau. Aquesta guia tracta els tres tipus principals d'XSS, exemples reals de cadascun i com prevenir-los.
Què és Cross-Site Scripting (XSS)?
Cross-Site Scripting (XSS) és una vulnerabilitat que permet als atacants injectar scripts nocius a pàgines web de confiança. Quan els usuaris interactuen amb aquestes pàgines, els scripts s'executen als seus navegadors. Per aquest motiu, XSS pot comportar riscos importants, com ara:
- Robatori de dadesEls atacants roben informació privada com ara galetes de sessió i login credencials.
- Segrest de la sessióEls atacants obtenen accés a les sessions d'usuaris actius i es fan passar per ells.
- Accions no autoritzadesEls scripts maliciosos executen accions sense el coneixement de la víctima.
Les vulnerabilitats XSS solen derivar-se d'una validació o sanejament deficient de l'entrada de l'usuari. Comprendre com funcionen aquests atacs és el primer pas per prevenir-los.
Tipus d'atacs de scripts entre llocs i exemples del món real
Els experts en seguretat classifiquen els atacs de Cross Site Scripting en tres tipus principals: XSS emmagatzemats, reflectits i basats en DOM. Cada tipus té com a objectiu diferents punts febles de les aplicacions web, cosa que comporta conseqüències úniques. Per explicar-ho més a fons, aquí teniu com funciona cada tipus i exemples dels danys que poden causar.
Scripting entre llocs emmagatzemat (XSS)
L'XSS emmagatzemat, també conegut com a XSS persistent, es produeix quan els scripts nocius es desen permanentment en un servidor. Per exemple, aquests scripts es poden emmagatzemar en una base de dades o en un perfil d'usuari. Sempre que algú accedeix al recurs compromès, l'script s'executa automàticament.
Els atacants solen utilitzar XSS emmagatzemat per atacar plataformes amb molt trànsit. Com que la càrrega útil maliciosa roman al servidor, pot afectar milers d'usuaris abans de ser detectada.
Exemple del món real: eBay (2014)
El 2014, uns atacants van injectar JavaScript maliciós a Llistats de productes d'eBay. Això va passar perquè eBay no va sanejar correctament les entrades dels usuaris. Sempre que els usuaris visitaven els anuncis afectats, els seus navegadors executaven sense saber-ho l'script maliciós.
Conseqüències:
- Les víctimes eren redirigides a llocs de phishing, on els atacants robaven login credencials i dades privades.
- eBay va patir danys importants a la seva reputació a causa de la manca de seguretat adequada.
- Com a resultat, aquest cas va demostrar la necessitat crítica d'una validació d'entrada robusta i una monitorització en temps real.
Scripting entre llocs reflectit (XSS)
L'XSS reflectit es produeix quan els scripts nocius s'incrusten en una URL o entrada de formulari i es reflecteixen a la resposta del servidor. Aquest tipus d'atac de Cross Site Scripting es produeix normalment a través d'enllaços de phishing i s'executa tan bon punt la víctima fa clic a l'enllaç.
Alhora, el Reflected XSS afecta les víctimes individuals, però encara pot tenir conseqüències greus.
Exemple del món real: British Airways (2018)
British Airways va experimentar una Vulnerabilitat XSS reflectida el 2018. Els atacants van crear enllaços de phishing que contenien scripts incrustats, enganyant els usuaris perquè hi fessin clic.
Conseqüències:
- Els pirates informàtics van robar informació confidencial dels clients, com ara noms, adreces i dades de targetes de pagament.
- Més de 400,000 clients es van veure afectats, cosa que va comportar una multa de 20 milions de lliures esterlines segons el RGPD a British Airways.
- En definitiva, la violació va posar de manifest els riscos financers i legals associats a les vulnerabilitats de Cross-Site Scripting.
Scripting entre llocs basat en DOM (XSS)
L'XSS basat en DOM es produeix quan els atacants manipulen el navegador. Model d'objecte document (DOM) en lloc de atacar vulnerabilitats del costat del servidor. Aquest atac ignora completament la validació del costat del servidor i sovint explota mètodes JavaScript no segurs com ara innerHTML or document.write().
Per il·lustrar-ho, aquí teniu un exemple de XSS basat en DOM en acció.
Exemple del món real: GitHub (2020)
El 2020, els atacants van explotar un Vulnerabilitat XSS basada en DOM a la funcionalitat de cerca de GitHub. Van injectar scripts maliciosos a les entrades de les consultes de cerca, evitant les proteccions del servidor.
Conseqüències:
- Els atacants van robar cookies de sessió i tokens d'autenticació, permetent l'accés no autoritzat als repositoris.
- GitHub va solucionar el problema ràpidament, però el cas va demostrar els riscos que plantejaven les vulnerabilitats del costat del client.
Voleu saber-ne més sobre com mantenir-vos per davant de les amenaces en temps real?
Baixeu el nostre informe tècnic "Avís precoç: detecció i priorització d'amenaces en temps real" i descobriu com protegir la vostra cadena de subministrament de programari.
Com evitar els scripts entre llocs (XSS)
Aturar el Cross-Site Scripting (XSS) requereix una defensa proactiva i per capes. Això significa abordar Vulnerabilitats al principi del desenvolupament i continuant protegint les aplicacions un cop estiguin en funcionament. Les solucions de Xygeni estan dissenyades per cobrir ambdós extrems, garantint una seguretat integral.
Detectar problemes aviat amb Xygeni's SAST
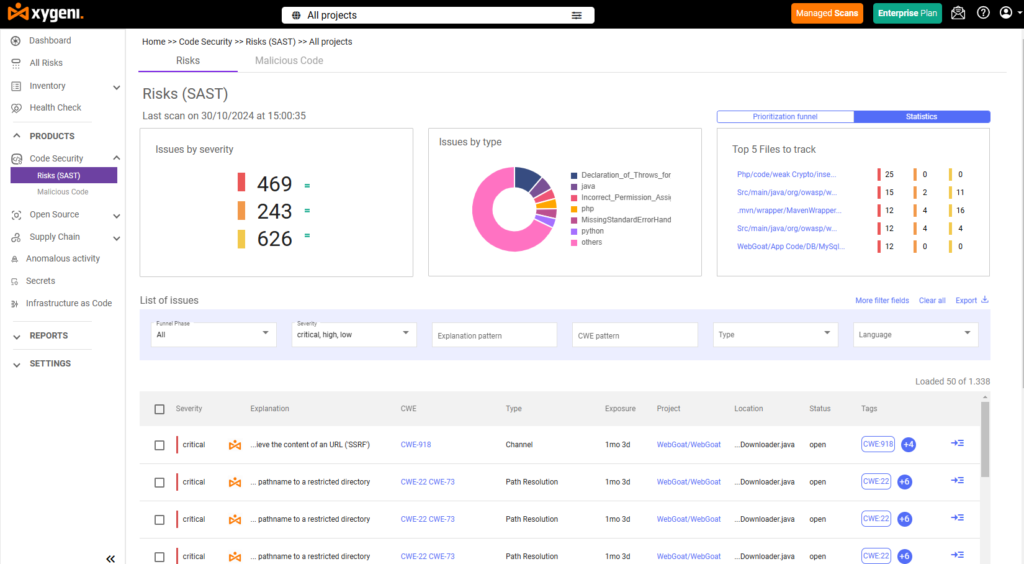
Proves de seguretat d'aplicacions estàtiques de Xygeni (SAST) L'eina és revolucionària per als desenvolupadors. Escaneja el codi a mesura que l'escriviu, identificant vulnerabilitats de Cross-Site Scripting abans que tinguin l'oportunitat d'arribar a producció. En resum, us ajuda a solucionar problemes aviat, quan és més ràpid i econòmic fer-ho.
Això és el que fa que Xygeni sigui SAST destacar:
- Alertes en temps realObteniu comentaris instantanis sobre les vulnerabilitats mentre programeu, per tal de poder-les solucionar immediatament.
- Precisió puntualXygeni et mostra exactament on és el problema, fins a la línia de codi.
- Integració sense problemesFunciona sense esforç amb les teves eines preferides, com ara IntelliJ IDEA, Visual Studio Code i CI/CD pipelines.
- Detecció avançadaIdentifica problemes complicats com ara la gestió d'entrada no segura i les manipulacions insegures del DOM.
En conjunt, Xygeni's SAST redueix el risc d'atacs XSS detectant vulnerabilitats a l'origen, fent que el codi sigui més segur des del principi.
Enfortiment de les defenses amb la monitorització en temps d'execució
La supervisió en temps d'execució és essencial per bloquejar les amenaces en evolució. Les eines de Xygeni proporcionen protecció en temps real identificant i aturant activitats malicioses.
- Detecció d’anomaliesSupervisa contínuament comportaments inusuals, com ara execucions de scripts no autoritzades.
- CI/CD Integració: Analitza automàticament les compilacions i les implementacions per garantir que siguin segures.
- Regles personalitzablesPermet als equips de seguretat establir alertes específiques en funció de les necessitats de l'organització.
Per explicar-ho més detalladament, la detecció d'anomalies impediria que els scripts maliciosos explotessin immediatament una vulnerabilitat XSS basada en DOM.
Scripting entre llocs web més enllà del navegador
Els atacs de Cross Site Scripting s'estenen més enllà dels llocs web tradicionals. Les API, les aplicacions mòbils i els dispositius IoT també són vulnerables:
- APIEls atacants poden injectar codi maliciós en punts finals d'API mal validats, exposant dades sensibles.
- exempleUna aplicació financera va ser vulnerada quan uns pirates informàtics van explotar un punt final de l'API per accedir a les dades del compte d'un client.
- Aplicacions mòbilsEls marcs de treball insegurs i els navegadors integrats a les aplicacions fan que les aplicacions mòbils siguin vulnerables a XSS.
- Dispositius IoTEls atacants poden comprometre les interfícies web dels dispositius domèstics intel·ligents i obtenir el control de les xarxes.
En aquest cas, la validació d'entrada i la supervisió en temps d'execució són crucials per assegurar aquests sistemes.
Protegir les vostres aplicacions contra atacs de scripts entre llocs
Els scripts entre llocs web continuen sent una amenaça important, però les solucions de Xygeni ajuden les organitzacions a mantenir-se al capdavant. Comprendre què són els scripts entre llocs web i utilitzar eines avançades com ara SAST i la supervisió en temps d'execució permet als desenvolupadors eliminar vulnerabilitats i protegir les aplicacions en temps real.
No esperis la propera infracció - Reserva una demostració i explora les solucions de Xygeni per enfortir les teves defenses avui mateix.
Aturar el Cross-Site Scripting (XSS) requereix una defensa proactiva i per capes. Això significa abordar Vulnerabilitats al principi del desenvolupament i continuant protegint les aplicacions un cop estiguin en funcionament. Les solucions de Xygeni estan dissenyades per cobrir ambdós extrems, garantint una seguretat integral.
Detectar problemes aviat amb Xygeni's SAST
Proves de seguretat d'aplicacions estàtiques de Xygeni (SAST) L'eina és revolucionària per als desenvolupadors. Escaneja el codi a mesura que l'escriviu, identificant vulnerabilitats de Cross-Site Scripting abans que tinguin l'oportunitat d'arribar a producció. En resum, us ajuda a solucionar problemes aviat, quan és més ràpid i econòmic fer-ho.
Això és el que fa que Xygeni sigui SAST destacar:
- Alertes en temps realObteniu comentaris instantanis sobre les vulnerabilitats mentre programeu, per tal de poder-les solucionar immediatament.
- Precisió puntualXygeni et mostra exactament on és el problema, fins a la línia de codi.
- Integració sense problemesFunciona sense esforç amb les teves eines preferides, com ara IntelliJ IDEA, Visual Studio Code i CI/CD pipelines.
- Detecció avançadaIdentifica problemes complicats com ara la gestió d'entrada no segura i les manipulacions insegures del DOM.
En conjunt, Xygeni's SAST redueix el risc d'atacs XSS detectant vulnerabilitats a l'origen, fent que el codi sigui més segur des del principi.
Enfortiment de les defenses amb la monitorització en temps d'execució
La supervisió en temps d'execució és essencial per bloquejar les amenaces en evolució. Les eines de Xygeni proporcionen protecció en temps real identificant i aturant activitats malicioses.
- Detecció d’anomaliesSupervisa contínuament comportaments inusuals, com ara execucions de scripts no autoritzades.
- CI/CD Integració: Analitza automàticament les compilacions i les implementacions per garantir que siguin segures.
- Regles personalitzablesPermet als equips de seguretat establir alertes específiques en funció de les necessitats de l'organització.
Per explicar-ho més detalladament, la detecció d'anomalies impediria que els scripts maliciosos explotessin immediatament una vulnerabilitat XSS basada en DOM.
Scripting entre llocs web més enllà del navegador
Els atacs de Cross Site Scripting s'estenen més enllà dels llocs web tradicionals. Les API, les aplicacions mòbils i els dispositius IoT també són vulnerables:
- APIEls atacants poden injectar codi maliciós en punts finals d'API mal validats, exposant dades sensibles.
- exempleUna aplicació financera va ser vulnerada quan uns pirates informàtics van explotar un punt final de l'API per accedir a les dades del compte d'un client.
- Aplicacions mòbilsEls marcs de treball insegurs i els navegadors integrats a les aplicacions fan que les aplicacions mòbils siguin vulnerables a XSS.
- Dispositius IoTEls atacants poden comprometre les interfícies web dels dispositius domèstics intel·ligents i obtenir el control de les xarxes.
En aquest cas, la validació d'entrada i la supervisió en temps d'execució són crucials per assegurar aquests sistemes.
Protegir les vostres aplicacions contra atacs de scripts entre llocs
Els scripts entre llocs web continuen sent una amenaça important, però les solucions de Xygeni ajuden les organitzacions a mantenir-se al capdavant. Comprendre què són els scripts entre llocs web i utilitzar eines avançades com ara SAST i la supervisió en temps d'execució permet als desenvolupadors eliminar vulnerabilitats i protegir les aplicacions en temps real.
A punt per capturar XSS abans que arribi a producció? Reserva una demostració i vegeu com està Xygeni SAST i la supervisió en temps d'execució funcionen conjuntament.

FAQ
Quins són els tres tipus d'XSS?
L'XSS emmagatzemat (persistent) desa un script maliciós al servidor, de manera que s'executa per a cada visitant. L'XSS reflectit incrusta l'script en una URL o entrada de formulari, executant-se una vegada quan una víctima fa clic en un enllaç creat. L'XSS basat en DOM manipula directament el model d'objectes de document del navegador, evitant completament les proteccions del costat del servidor.
XSS continua sent una vulnerabilitat comuna?
Sí. XSS ha causat bretxes en plataformes importants, com ara eBay, British Airways i GitHub, que abasten variants emmagatzemades, reflectides i basades en DOM, cosa que demostra que continua sent un risc real en diferents tipus d'aplicacions, no un problema resolt.
Pot l'XSS afectar alguna cosa a més de llocs web?
Sí. Les API, les aplicacions mòbils i els dispositius IoT són vulnerables a la injecció d'estil XSS quan l'entrada no es valida correctament, un punt final d'API insegur o un navegador dins de l'aplicació es poden explotar de la mateixa manera que una pàgina web tradicional.
Com es pot detectar XSS abans que arribi a producció?
Proves de seguretat d'aplicacions estàtiques (SAST) escaneja el codi a mesura que s'escriu i marca la manipulació d'entrada no segura o la manipulació del DOM abans del desplegament. La supervisió en temps d'execució i la detecció d'anomalies cobreixen el que SAST no puc veure, execucions inusuals de scripts que es produeixen en directe en producció.
