






Si gestioneu vulnerabilitats en els vostres fluxos de treball de DevOps, entendre la diferència entre CWE i CVE no és només teòric (és la base d'una priorització eficaç. Només durant la primera meitat del 2025 es van revelar més de 23,000 CVE), un augment del 16% interanual, i la bretxa entre una debilitat catalogada i una vulnerabilitat explotada activament s'està reduint més ràpidament que mai. Aquesta guia explica com es relacionen CWE i CVE, com els sistemes de puntuació com CVSS i EPSS us ajuden a prioritzar i com utilitzar tots dos en el vostre... pipeline per arreglar allò que realment importa.
Conceptes bàsics: què són CWE i CVE?
Què és CWE?
CWE (enumeració de debilitat comuna) és una llista estructurada de debilitats del programari; penseu-hi com un catàleg de defectes de codificació i disseny. Gestionat per MITRE, CWE ajuda a identificar patrons que, si no s'aborden, podrien conduir a vulnerabilitats de seguretat.
- Finalitat: Evitar que les debilitats entrin al codi durant el desenvolupament.
- Exemple: CWE-89 fa referència a SQL Injection, un defecte de disseny que obre la porta a exploits de bases de dades.
- públic: Principalment desenvolupadors, arquitectes de seguretat i formadors.
Què és el CVE?
D'altra banda, CVE (Vulnerabilitats i exposicions comunes) identifica vulnerabilitats específiques en programari que ja s'estan utilitzant. A cada vulnerabilitat se li assigna un ID CVE únic per facilitar-ne el seguiment i la correcció.
- Finalitat: Gestionar i solucionar els problemes de seguretat existents.
- Exemple: CVE-2023-12345 podria descriure un desbordament de memòria intermèdia en una biblioteca àmpliament utilitzada.
- públic: Enginyers de DevOps, equips SOC i analistes de seguretat.
CVE vs CWE: Entendre la diferència
El debat sobre CVE i CWE sovint sorgeix perquè els dos estan estretament relacionats però serveixen a propòsits diferents. Mentre que CWE (Common Weakness Enumeration) cataloga els possibles defectes en el disseny del codi, CVE se centra en vulnerabilitats específiques identificades en programari del món real. Comprendre l'enumeració de debilitats comunes i les vulnerabilitats i exposicions comunes ajuda a reduir la bretxa entre el desenvolupament i les operacions, garantint que hi hagi mesures de seguretat proactives i reactives.
| CWE | CVE | |
|---|---|---|
| Què és això | Un tipus de debilitat del programari | Una instància específica de vulnerabilitat |
| Mantingut per | MITRE | Autoritats de numeració MITRE / CVE |
| Propòsit | Prevenir errors durant el desenvolupament | Seguiment i correcció de vulnerabilitats conegudes |
| exemple | CWE-89: Injecció SQL (el tipus de debilitat) | CVE-2021-44228: Log4Shell (una vulnerabilitat específica) |
| Audiència | Desenvolupadors, arquitectes, formadors | DevOps, equips SOC, analistes de seguretat |
| Relació | Un CWE pot ser la causa principal de milers d'ECV | Cada CVE es correspon amb un CWE primari |
| Quan s’ha d’utilitzar | Majúscules esquerra, revisions de codi, SAST | Gestió de pegats, SCA, resposta a incidents |
El paper de la puntuació: prioritzar allò que importa
Un cop hàgiu identificat les debilitats (CWE) o les vulnerabilitats (CVE), la priorització esdevé el següent repte. Els enginyers sovint fan malabars amb múltiples sistemes de puntuació, com ara CVSS i EPSS, sense una guia clara. Per tant, entendre com funcionen aquestes puntuacions és crucial.
La puntuació CVSS
El sistema comú de puntuació de vulnerabilitats (CVSS) avalua les vulnerabilitats en funció de la seva gravetat, utilitzant mètriques com l'explotabilitat i l'impacte. Com a resultat, les puntuacions van de 0 (risc baix) a 10 (crític).
- força: Universalment reconegut i detallat.
- debilitat: Manca de context en temps real, cosa que porta a una priorització excessiva.
La puntuació EPSS
El sistema de puntuació de predicció d'exploits (EPSS) prediu la probabilitat d'explotació al món real, cosa que us ajuda a centrar-vos en les vulnerabilitats que tenen més probabilitats de ser utilitzades pels atacants.
- força: Dinàmic i sensible al context.
- debilitat: Complementa el CVSS però no és un substitut independent.
El 2026, les plataformes líders combinen CVSS i EPSS juntament amb l'anàlisi d'accessibilitat, filtrant els resultats no només per gravetat o probabilitat, sinó també per si el codi vulnerable es crida realment a la vostra aplicació. Aquest enfocament de tres capes és ara el de la indústria. standard per reduir el soroll de vulnerabilitat en grans bases de codi.
Mapeig de CWE a CVE
Enumeració de debilitats comunes Les entrades sovint estan vinculades a les CVE, cosa que redueix la bretxa entre les possibles debilitats i les seves manifestacions al món real. Per exemple:
- CWE-79 (XSS) → CVE-2023-56789 (explotació XSS en una aplicació web).
Així, comprendre CVE vs CWE permet als enginyers rastrejar les vulnerabilitats fins a les seves causes arrel i implementar millors salvaguardes de disseny.
Trobeu les eines adequades per a la gestió de CWE i CVE
1. Explora els catàlegs i les eines de CWE
El catàleg CWE és una llista estructurada de debilitats del programari. A més, és molt valuós per prevenir vulnerabilitats en les primeres etapes del desenvolupament.
- Visiteu el lloc web de CWE: Explora les debilitats de CWE per categoria o rellevància per a la teva pila.
- Assignació de CWE a CVE: Utilitzeu les eines de MITRE per vincular debilitats comunes a CVE específics, connectant defectes de disseny amb vulnerabilitats explotables.
Consell professional: Utilitzeu CWE com a punt de referència per a les revisions de codi o combineu-lo amb CI/CD eines com Xygeni per a la detecció i prevenció automàtica de defectes de codificació.
2. Cerca i segueix les CVE en temps real
Les bases de dades CVE enumeren les vulnerabilitats que ja són presents al programari, cosa que permet una remediació més ràpida. A més, automatitzar aquest procés pot estalviar molt de temps.
- Cerca CVE per producte o proveïdor: Feu servir l' Base de dades NVD CVE per localitzar vulnerabilitats conegudes.
- Automatitzar alertes: Eines com Xygeni integren el seguiment CVE al vostre CI/CD pipelines, garantint alertes immediates per vulnerabilitats crítiques.
Com funcionen els embuts de priorització de Xygeni
Xygeni simplifica la gestió de CVE vs CWE oferint embuts de priorització que centren els vostres esforços en riscos accionables. Analitzant les entrades de l'enumeració de debilitats comunes juntament amb les vulnerabilitats CVE, Xygeni garanteix que el vostre equip es concentri en solucionar el que més importa.
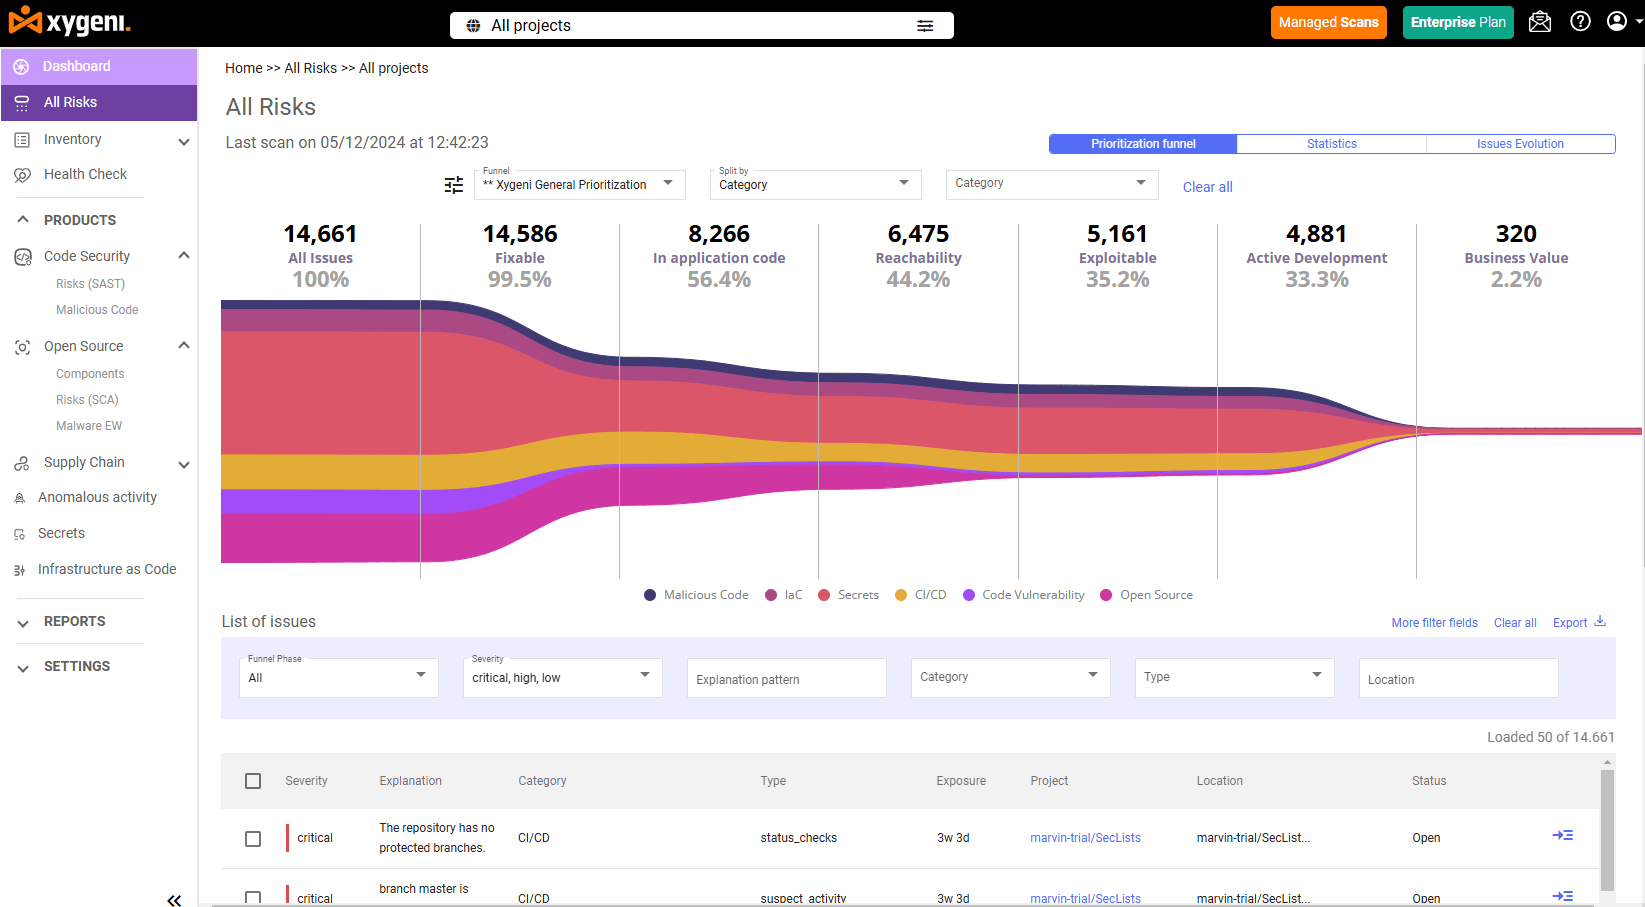
Característiques principals:
- Embuts preconfigurats
Xygeni proporciona embuts predefinits, com ara "Priorització de Xygeni" i "Accessivitat de Xygeni".- Exemple: Filtrar els problemes de baixa prioritat, reduint 28,000 vulnerabilitats a un grapat de vulnerabilitats accionables combinant EPSS, accessibilitat, impacte empresarial i exposició a Internet. Xygeni's ASPM plataforma correlaciona els resultats de CWE i CVE de SAST, SCA, DAST i escàners de tercers en una única vista de riscos prioritzada, de manera que el vostre equip corregeixi les vulnerabilitats importants, no només les que tenen la puntuació CVSS més alta.
- Embuts personalitzats per a control granular
Crea embuts personalitzats adaptats a la teva organització. Per exemple:- Accessibilitat: Es crida realment el codi vulnerable a la teva aplicació?
- Explotació: Quina és la probabilitat que la vulnerabilitat sigui explotada?
- Context integrat de CWE i CVE
- Els mapatges CWE ajuden a identificar les causes arrel, com ara les debilitats de la codificació (per exemple, CWE-89: Injecció SQL).
- Les dades de CVE, enriquides amb puntuacions EPSS i CVSS, prioritzen les vulnerabilitats en funció del risc real.
Per què això és important per als equips de DevOps i seguretat
Gestionar CVE vs CWE no només consisteix a solucionar vulnerabilitats, sinó a solucionar les vulnerabilitats adequades. En conseqüència, les eines de Xygeni us permeten:
- Centrar-se en les debilitats assolibles des del Enumeració de debilitats comunes llista
- Prioritzar les CVE segons l'impacte en el món real.
- Alinear les correccions amb les prioritats empresarials.
Optimitza la gestió de CVE i CWE avui mateix
Gestionar CVE vs CWE a escala significa més que fer un seguiment dels identificadors, significa correlacionar les debilitats, puntuar l'explotabilitat del món real i solucionar el que realment importa al vostre entorn. Xygeni's Plataforma AppSec tot en un recol·lectores SAST, SCA, ASPMi la priorització basada en IA per reduir el soroll de vulnerabilitats, de manera que el vostre equip dedica menys temps a la classificació i més temps a l'enviament de codi segur.

FAQ
Quina diferència hi ha entre CWE i CVE?
Una CWE (Enumeració de Debilitats Comunes) descriu un tipus de debilitat del programari, la categoria de causa arrel darrere de les vulnerabilitats. Una CVE (Vulnerabilitats i Exposicions Comunes) identifica una instància de vulnerabilitat específica en un producte específic. Una CWE pot ser la causa arrel de milers de CVE.
Quin és un exemple de CWE vs CVE?
La CWE-89 descriu la injecció SQL com un tipus de debilitat. La CVE-2021-44228 (Log4Shell) és una vulnerabilitat específica explotable a Apache Log4j. La Log4Shell es relaciona amb una causa arrel de CWE, però és una CVE diferent i rastrejable amb el seu propi pegat i puntuació de gravetat.
Què és més important: CWE o CVE?
Tots dos serveixen per a propòsits diferents i funcionen millor junts. Els CWE ajuden a prevenir debilitats durant el desenvolupament. Els CVE ajuden a solucionar vulnerabilitats conegudes en producció. Els programes de seguretat madurs utilitzen CWE durant la revisió del codi i SAST escaneig i seguiment de CVE durant SCA i la gestió de pegats.
Què és el CVSS i com es relaciona amb el CVE?
CVSS (Common Vulnerability Scoring System) és el marc de puntuació de gravetat que s'utilitza per qualificar les CVE en una escala de 0 a 10. Ajuda a prioritzar quines CVE cal solucionar primer, però li falta context d'explotabilitat en temps real, motiu pel qual la majoria dels equips ara el combinen amb les puntuacions EPSS.
Què és l'EPSS i per què és important?
L'EPSS (Exploit Prediction Scoring System) prediu la probabilitat que un CVE sigui explotat al món real en els propers 30 dies. Combinat amb l'anàlisi de gravetat i accessibilitat del CVSS, l'EPSS és ara la manera més eficaç de reduir el soroll de vulnerabilitats i centrar la remediació en allò que els atacants realment s'estan dirigint.
Com ajuda Xygeni a gestionar la CWE i la CVE?
L'embut de priorització de Xygeni combina CVSS, EPSS, accessibilitat, exposició a Internet i impacte empresarial per reduir milers de troballes CVE en brut a un grapat de riscos realment accionables. Els mapatges CWE identifiquen les causes arrel perquè els equips puguin solucionar la debilitat subjacent, no només pegats d'instàncies individuals.
