






A la pràctica, el risc de seguretat no s'atura al codi. Si bé això pot ser cert, l'anàlisi estàtica detecta problemes aviat, però no pot confirmar quines vulnerabilitats continuen sent explotables un cop una aplicació està en funcionament. Per exemple aquesta raó, DAST i ASPM han de treballar junts per connectar el comportament en temps d'execució amb les troballes a nivell de codi i determinar l'exposició real en la producció
En altres paraules, sense context d'execució, els equips d'AppSec prioritzen les vulnerabilitats basant-se en suposicions en lloc de proves. Com a resultat, els retards creixen, els falsos positius s'acumulen i els problemes crítics es barregen amb troballes de baix impacte. Aquí és on combinar DAST amb ASPM canvia l'equació, perquè els senyals d'execució validen l'accessibilitat, l'exposició i l'explotabilitat en condicions reals.
Per què el DAST per si sol no és suficient
El DAST simula atacs del món real contra aplicacions en directe. Com a resultat, detecta problemes que les eines estàtiques no poden veure abans del desplegament.
Tanmateix, les eines DAST solen generar grans volums d'alertes sense prou context.
En conseqüència, els equips s'enfronten a:
- Llistes planes de vulnerabilitats
- Priorització limitada
- Falta de correlació amb el codi i les dependències
En contrast, ASPM proporciona l'estructura necessària per interpretar aquestes troballes.
El DAST revela vulnerabilitats en temps d'execució, però sense correlació ni priorització, les seves troballes encara generen soroll i una correcció lenta.
Ingestió DAST a ASPMDe senyals d'execució a riscos accionables
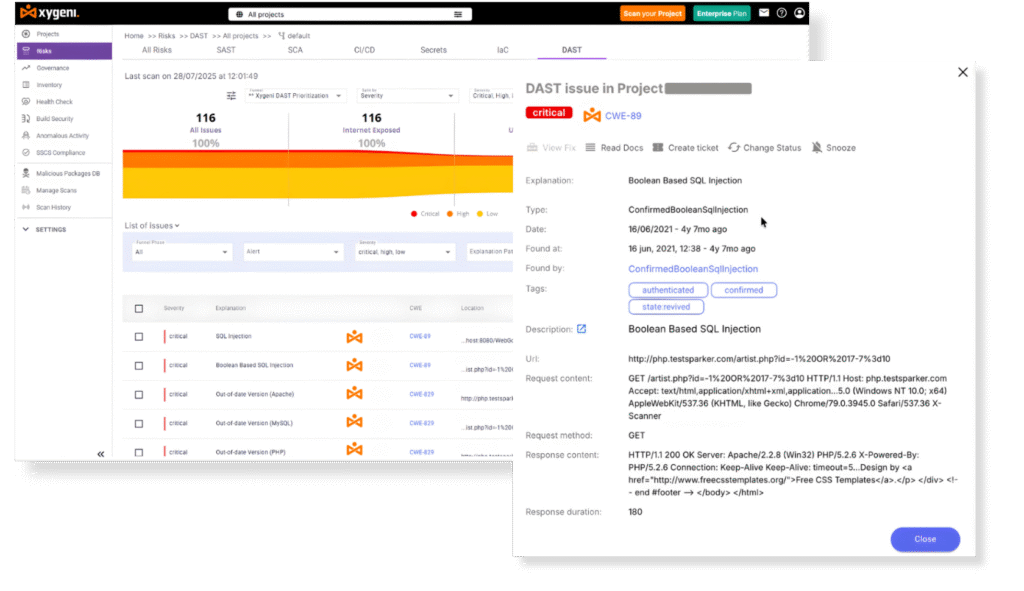
Per tal de tancar aquesta bretxa, Xygeni ingereix les sortides DAST directament al seu ASPM motor.
Això inclou resultats d'eines com ara OWASP ZAP, Acunetix 360i altres escàners basats en XML.
Després d'això, Xygeni correlaciona les troballes en temps d'execució amb senyals estàtics i el context dels actius.
Què fa Xygeni
- Ingereix les troballes del DAST a ASPM
- Correlaciona les dades d'execució amb SAST, SCAi context de configuració
- Enriqueix els problemes amb l'exposició i les metadades dels recursos
- Passa totes les troballes a través d'un embut de priorització de diverses etapes
Com es pot veure, el DAST esdevé un senyal entre molts, no una sortida aïllada.
L'embut de priorització de DAST: filtratge en temps d'execució
En lloc de tractar totes les troballes per igual, Xygeni aplica un embut progressiu:
Tots els problemes → Internet exposat → No autenticat → Valor empresarial
A cada etapa, els resultats es filtren en funció de:
- Exposició externa
- Requisits d'autenticació
- Accessibilitat en temps d'execució
- Rellevància empresarial
Com a resultat, els problemes de baix impacte o inabastables s'eliminen aviat.
Per què això és important per als equips de DevSecOps
Validació de l'exposició al món real
DAST confirma l'explotabilitat en sistemes en funcionament. Per tant, els equips deixen de solucionar vulnerabilitats que mai es materialitzen en producció.
Senyal sobre soroll
Els punts finals només interns i les rutes autenticades es descarten abans d'hora. En conseqüència, els treballs endarrerits continuen sent accionables en lloc de ser aclaparadors.
Remediació més ràpida i intel·ligent
Els enginyers fan el triatge en funció de l'exposició i l'impacte en temps d'execució. D'aquesta manera, els cicles de correcció s'escurcen i la precisió de la remediació millora.
Vista unificada: codi → execució → risc
Correlacionant els senyals estàtics i dinàmics, ASPM elimina els punts cecs. En última instància, la seguretat decisels ions esdevenen basats en dades i defensables.
DAST + ASPM en entorns de lliurament continu
Les aplicacions modernes canvien contínuament. Tenint en compte que, la seguretat decisEls ions han de reflectir el comportament actual en temps d'execució, no les suposicions fetes anteriorment. SDLC.
Integrant DAST a l'interior ASPM:
- La seguretat s'alinea amb el comportament real de l'aplicació
- DevOps manté la velocitat de llançament
- El deute de seguretat disminueix amb el temps
En resum, la priorització en temps d'execució manté la seguretat rellevant a mesura que els sistemes evolucionen.
Concloure
Espectacles DAST què es pot atacar.
ASPM explica el que realment importa.
Presos junts, DAST i ASPM tancar la bretxa entre l'exposició al codi i al temps d'execució, oferint una priorització precisa, reducció del soroll i una remediació segura per als equips de DevSecOps moderns.

