






DevSecOps és la pràctica d'integrar la seguretat en totes les fases del cicle de vida del desenvolupament de programari, automatitzant les comprovacions i fent que la seguretat sigui una responsabilitat compartida entre els equips de desenvolupament, seguretat i operacions, en lloc d'un pas separat al final.
Aquesta definició d'una sola línia és fàcil d'enunciar. Fer-la realitat en una organització d'enginyeria en ràpid moviment és la part més difícil, i és el que tracta la resta d'aquesta guia: d'on provenen els principis de DevSecOps, com l'automatització els converteix de teoria en pràctica diària i què cal buscar realment en una plataforma DevSecOps.
De DevOps a DevSecOps: Com la seguretat es va convertir en feina de tothom
La revolució DevOps només va ser el principi
Durant l'última dècada, DevOps ha transformat radicalment la manera com es crea i es lliura el programari, però sovint a costa de la seguretat. Aquí és on entra en joc DevSecOps. En integrar la seguretat com a part fonamental del cicle de vida del desenvolupament, l'automatització de DevSecOps garanteix que els equips puguin implementar proteccions robustes sense sacrificar la velocitat. Permet l'aplicació coherent dels principis de DevSecOps, com ara la seguretat com a codi, les proves contínues i la detecció precoç d'amenaces, tot perfectament integrat. CI/CD fluxos de treball. Per donar suport a aquesta evolució, cada cop més organitzacions recorren a plataformes DevSecOps dissenyades específicament que incorporen la seguretat a tota la cadena de subministrament de programari.
Per què va sorgir DevSecOps
En els primers dies de DevOps, la seguretat sovint arribava massa tard, al final del pipeline, on la correcció d'errors era lenta, costosa i estressant. Les revisions estàtiques, les proves de penetració manuals i els equips aïllats simplement no podien mantenir-se al dia amb les tecnologies modernes CI/CD pràctiques.
L'automatització de DevSecOps, en canvi, va desplaçar la seguretat "cap a l'esquerra" (més a prop dels desenvolupadors i més aviat en la fase inicial). pipeline) de manera que els riscos es poguessin detectar abans que es convertissin en problemes de producció.
Aquesta evolució no només va ser intel·ligent, sinó que va ser essencial. Entre el 2021 i el 2023, Els ciberatacs a la cadena de subministrament van augmentar un 431%, i només en el primer trimestre del 2025, gairebé 18,000 nous paquets maliciosos de codi obert es van descobrir, contribuint a un total acumulat de més de 828,000 amenaces conegudes. Afegiu-hi l'impuls regulador de DORA i NIS2, i està clar: adoptant Principis de DevSecOps ara és un requisit fonamental.
El mercat reflecteix aquesta urgència. Segons Recerca d'insiders de SNS, El Mercat de DevSecOps es preveu que arribi 45.93 milions de dòlars el 2032, creixent a CAGR del 24.7%.
Què és DevSecOps? (I què és) No)
DevSecOps estands per Desenvolupament, Seguretat i OperacionsÉs un enfocament col·laboratiu que integra la seguretat en totes les fases del cicle de vida del desenvolupament de programari, des de la planificació fins a la codificació, les proves i el desplegament. A diferència dels models tradicionals, on la seguretat s'incorpora al final, l'automatització de DevSecOps integra la seguretat de manera primerenca i contínua.
Dit d'una altra manera, DevSecOps fa de la seguretat una part fonamental de com es construeix el programari, no un bloquejador que l'alenteix.
És important destacar que DevSecOps no és només una eina o un producte, sinó una mentalitat. Una plataforma DevSecOps sòlida simplement permet que aquesta mentalitat prosperi fent que les pràctiques segures siguin fàcils, automatitzades i coherents.
Glossari de Xygeni
Què és DevSecOps?
DevSecOps és la pràctica d'integrar la seguretat en totes les etapes del cicle de vida del desenvolupament de programari: automatitzar les comprovacions i fer que la seguretat sigui una responsabilitat compartida entre els equips de desenvolupament, seguretat i operacions.
D'on provenen els principis de DevSecOps?
A diferència dels marcs de compliment com el NIST o l'ISO, Principis de DevSecOps no van ser transmeses per ni un sol standardel cos. En canvi, ells evolucionat orgànicament des dels punts febles que van experimentar els equips en intentar "incorporar" la seguretat fins als fluxos de treball àgils de DevOps.
Organitzacions com DevSecOps.org va formalitzar per primera vegada la mentalitat, descrivint DevSecOps com "un augment de DevOps per incloure la seguretat com a ciutadà de primera classe." Mentrestant, agències governamentals dels EUA com la GSA va començar a publicar directrius pràctiques per a l'adopció de DevSecOps dins de sistemes crítics.
En altres paraules, els reptes del món real (des de la fatiga d'alerta fins als equips aïllats) fonamenten aquests principis, i els experts els han validat en totes les indústries.
Principis de DevSecOps que donen vida a la seguretat
Per integrar realment la seguretat en el lliurament de programari, els equips necessiten més que eines: necessiten principis que s'escalin. Els següents principis de DevSecOps es basen en l'experiència del món real i demostren com els equips poden integrar la seguretat en el desenvolupament modern sense comprometre la velocitat o l'agilitat.
1. Desplaçament de seguretat a l'esquerra
Un dels canvis més importants consisteix a detectar els problemes a temps. Els equips integren anàlisis de seguretat i guardrails durant la codificació —no després del desplegament— per estalviar temps, reduir les repeticions de treball i minimitzar el risc d'errors de darrera hora. Quan els equips troben vulnerabilitats abans que arribin a la producció, les corregeixen més fàcilment i ràpidament.
2. Proves de seguretat contínues a CI/CD
Les proves de seguretat no són una tasca puntual, els equips les han d'automatitzar, repetir i executar contínuament al llarg del pipeline. Els exemples comuns inclouen:
- Anàlisi de la composició del programari (SCA)
- Detecció de secrets
- IaC escanejos de configuració incorrecta
- Valoracions de vulnerabilitat
Escanejant en cada etapa (des de commit els equips per implementar) incorporen la seguretat en el cicle de lliurament en lloc de tractar-la com una idea a posteriori.
3. Política com a codi i automatització
Un altre principi clau implica la substitució dels processos manuals per l'automatització. Quan els equips escriuen polítiques com a codi i les apliquen programàticament, aconsegueixen consistència i escalabilitat. Com a resultat, mitiguen els riscos més ràpidament i mantenen els entorns alineats tant amb els interns com amb els externs. standards.
4. Prioritzar el risc amb el context
No tots els problemes tenen el mateix pes. Per aquest motiu, els equips s'han de centrar en allò que és realment explotable, utilitzant indicadors com ara puntuacions EPSS, accessibilitat i impacte empresarial. Si el codi mai crida una funció vulnerable, per exemple, els equips no l'haurien de prioritzar. La priorització sensible al context ajuda els equips a actuar de manera més intel·ligent, no més dura.
5. Fomentar la col·laboració, no la culpa
Finalment, DevSecOps té tant a veure amb la cultura com amb el codi. En lloc de repartir tiquets o assenyalar els altres, els equips haurien de compartir la responsabilitat. Retroalimentació en temps real pull requests o els registres de CI, juntament amb el context que els desenvolupadors entenen, converteixen la seguretat en un esport d'equip, no en una càrrega per als guardians.
I recordeu, la seguretat no ha de ser aïllada. Si teniu preguntes, idees o simplement voleu donar voltes als reptes de DevSecOps, Uneix-te a la nostra comunitat a Daily.dev. Som aquí per ajudar, xerrar i col·laborar.
Uneix-te al DevSecOps Xygeni Hub
Connecta amb altres desenvolupadors i professionals de la seguretat. Pregunta el que vulguis. Aprèn-ho tot.
Els beneficis de DevSecOps
Per a moltes organitzacions, el canvi de DevOps a DevSecOps va començar com un moviment tàctic. Tanmateix, el valor a llarg termini d'adoptar els principis bàsics de DevSecOps ha demostrat ser estratègic i mesurable. Quan la seguretat s'integra aviat i sovint, els beneficis es compuneixen, afectant-ho tot, des de la qualitat del programari fins a la velocitat de l'equip i la preparació per al compliment de les normes.
L'automatització de DevSecOps garanteix que la seguretat no sigui només una casella de verificació d'auditoria o una solució d'última hora. Esdevé un procés coherent i escalable integrat als vostres fluxos de treball, impulsat per eines intel·ligents i reforçat per la col·laboració.
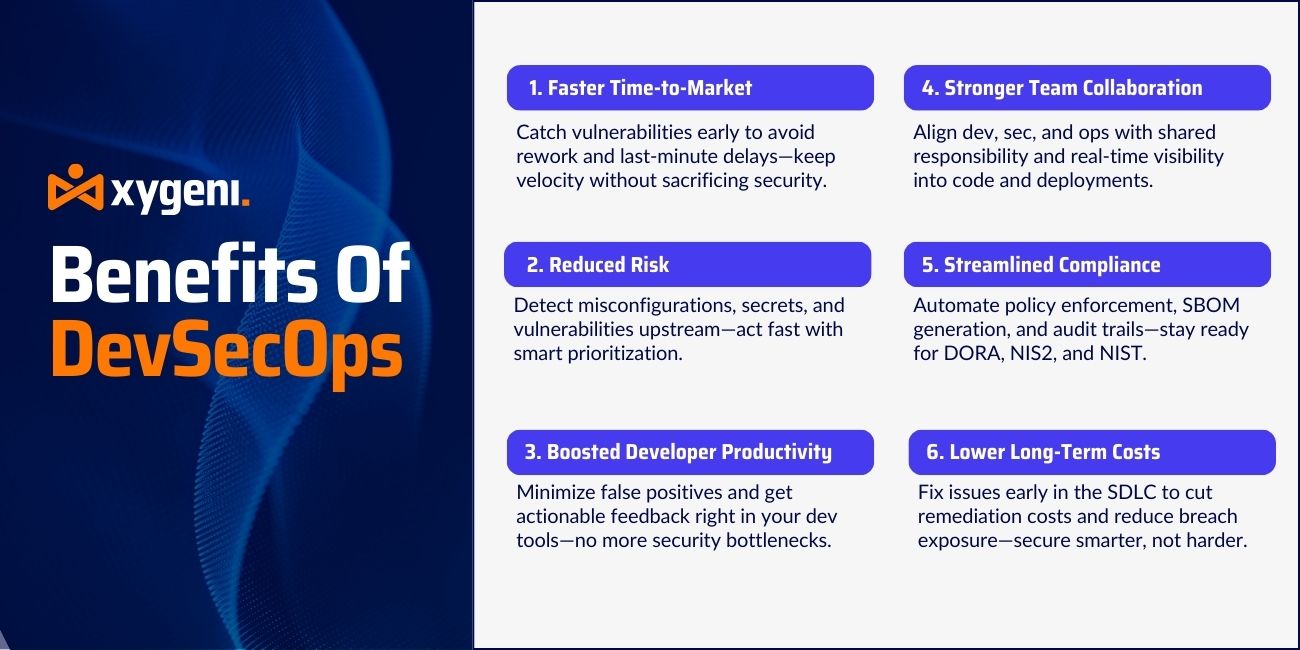
A continuació es mostren els principals beneficis que experimenten els equips de desenvolupament i seguretat en adoptar una plataforma DevSecOps ben estructurada.
Temps de comercialització més ràpid sense compromisos
Detectar vulnerabilitats durant el desenvolupament, no al final. pipeline, significa que els equips eviten costoses repeticions de treball i retards d'última hora. Això preserva l'agilitat que DevOps prometia originalment, alhora que elimina els obstacles de seguretat que solien comportar.
Escaneig continu durant pull requests i les compilacions signifiquen que la seguretat deixa de ser un coll d'ampolla. Es converteix en una comprovació lleugera que suporta la velocitat en lloc de treballar en contra.
Reducció del risc mitjançant la detecció precoç
Les vulnerabilitats, els secrets i les configuracions incorrectes són més barats i fàcils de solucionar en el moment en què es detecten aigües amunt. L'anàlisi d'accessibilitat i la puntuació EPSS van més enllà, filtrant el soroll perquè els equips actuïn només sobre els problemes que realment són explotables.
El resultat és una menor exposició a violacions i un canvi del control de danys reactiu a la gestió de riscos proactiva.
Millora de la productivitat dels desenvolupadors
Les revisions de seguretat tradicionals tendeixen a generar un excés de falsos positius i elements d'acció vagues. Una plataforma d'automatització DevSecOps madura elimina aquest soroll, oferint comentaris rellevants just on els desenvolupadors ja treballen, en pull requests o registres de CI.
Això millora l'experiència del desenvolupador, fomenta la responsabilitat i evita que la seguretat vagi en detriment de la productivitat.
Col·laboració en equip millorada
DevSecOps converteix la seguretat d'un rol de guardià en una funció compartida. Els desenvolupadors obtenen el context de seguretat aviat. Els equips de seguretat obtenen visibilitat del que realment s'implementa. Les operacions poden fer complir la normativa i la integritat del sistema sense alentir el lliurament.
Aquest model de responsabilitat compartida genera confiança, claredat i objectius alineats entre els tres equips.
Més preparació per al compliment i l'auditoria
Els marcs reguladors moderns, com ara DORA, NIS2 i NIST SP 800-204D, exigeixen que els controls de seguretat siguin auditables, aplicables i continus. Els principis de DevSecOps ho avalen directament fent que les polítiques de seguretat siguin rastrejables i integrades al control de versions.
Una plataforma DevSecOps com Xygeni automatitza SBOM generació, fa un seguiment de l'aplicació de polítiques a través pipelines, i manté un historial detallat de resolució de vulnerabilitats, de manera que les auditories i les respostes reguladores deixen de ser una confusió.
Menors costos a llarg termini
Corregir una vulnerabilitat al principi del procés SDLC costa una fracció del que costa solucionar-ho en producció o després d'una bretxa, i el cost d'un defecte només augmenta com més tard es detecta.
DevSecOps redueix aquests costos aplicant controls i visibilitat des del primer dia, sense dependre d'un nombre més gran de personal ni de revisions manuals externes.
Automatització DevSecOps: Escalar la seguretat sense alentir-la
L'automatització és l'eix vertebrador de qualsevol estratègia DevSecOps eficaç. Si bé principis com ara "desplaçament a l'esquerra" i "seguretat com a codi" constitueixen la base, és l'automatització DevSecOps la que realment dóna vida a aquestes idees a escala. En altres paraules, l'automatització transforma la teoria en pràctica. Sense ella, fins i tot les millors polítiques de seguretat es poden aplicar de manera inconsistent, ignorar-se sota pressió o quedar enterrades en retards manuals.
Alhora, els entorns de desenvolupament moderns avançaven ràpidament: els equips publiquen desenes o fins i tot centenars de canvis cada dia. En aquestes circumstàncies, confiar en comprovacions de seguretat manuals simplement no és escalable. Això és previcisper què una plataforma DevSecOps robusta no només esdevé útil, sinó essencial.
El paper de l'automatització en la seguretat SDLC
L'automatització garanteix que les comprovacions de seguretat es facin aviat, sovint i de manera fiable. Això inclou:
- Anàlisi contínua de la composició de programari (SCA) durant el codi commits i construccions
- Detecció de secrets a cada hook de Git o pull request
- Infraestructura com a codi (IaC) escaneig abans del provisionament
- Avaluacions de vulnerabilitats amb context d'accessibilitat i explotabilitat
- Aplicació automàtica de pegats a CVE coneguts sempre que sigui possible
Integrant aquestes accions directament en CI/CD fluxos de treball, els equips poden aplicar la seguretat standards sense interrompre els cicles de lliurament.
D'acord amb DevSecOps.org, l'objectiu és aplicar la seguretat "al mateix ritme i escala que el desenvolupament i les operacions"—ni més lent, no per separat.
Per què l'automatització per si sola no és suficient
Tot i que l'automatització elimina la fricció, no és efectiva sense context. Els equips han de saber:
- Quines vulnerabilitats són realment explotables?
- El component afectat s'utilitza realment en temps d'execució?
- Aquesta vulnerabilitat infringeix alguna política de compliment normatiu?
Aquí és on plataformes intel·ligents de DevSecOps com Xygeni destaquen. Combinant Puntuació EPSS, anàlisi d'accessibilitati filtres d'impacte empresarialXygeni permet als equips centrar-se en els problemes que realment importen: eliminar la fatiga d'alerta i reduir el soroll.
Automatització tant per a la velocitat com per a la precisió
A diferència de les eines antigues que generen llargues llistes d'alertes sense filtrar, les eines DevSecOps modernes plataformes adoptar un enfocament més quirúrgic. Per exemple, Xygeni automatitza:
- Detecció de paquets typosquatted o sospitosos
- Aplicació de regles de configuració segura a CI pipelines
- Bloqueig de secrets abans que el codi arribi a les branques principals
- Priorització de CVE explotables mitjançant filtres dinàmics
- Creació de remediació pull requests—automàticament
Aquestes capacitats donen suport a la Principi de DevSecOps de detecció precoç i resolució ràpida, alhora que dóna als desenvolupadors la confiança que no s'estan alentint innecessàriament.
🔧 Portable de tecla
L'automatització de DevSecOps no només consisteix a escanejar-ho tot, sinó a escanejar les coses adequades, en el moment adequat i amb el context adequat.
El resultat? Una protecció consistent i en temps real que s'adapta al lliurament del programari, s'alinea amb les necessitats de compliment normatiu i permet als equips mantenir la seguretat sense friccions.
A continuació, veurem com un Plataforma DevSecOps—específicament Xygeni— dóna suport a aquests objectius amb funcions integrades, pensades primer pels desenvolupadors, creades per a entorns moderns pipelines.
Com Xygeni permet DevSecOps escalables i fàcils de desenvolupar
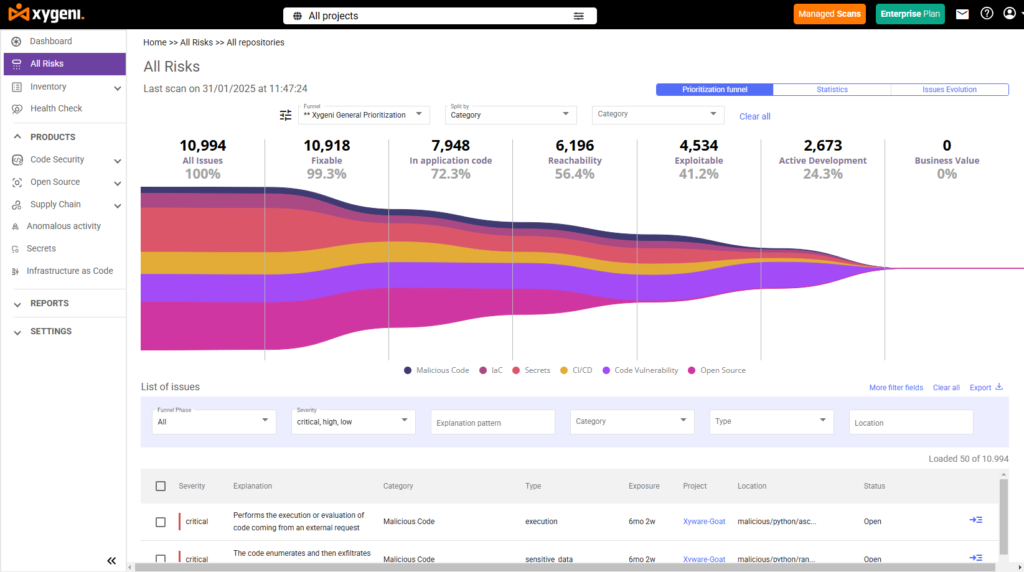
Una estratègia DevSecOps reeixida no només depèn de la mentalitat i el procés, sinó també de la Plataforma DevSecOps tries posar-ho en pràctica. La plataforma adequada redueix la bretxa entre els equips de seguretat i de desenvolupament, oferint claredat, automatització i velocitat sense interrompre els fluxos de treball.
Xygeni es va crear específicament per donar suport a aquest model. Integra la seguretat en cada etapa del SDLC—des del codi fins a la compilació, la implementació i l'execució— perquè els equips puguin detectar les amenaces de manera anticipada, prioritzar-les de manera intel·ligent i solucionar-les automàticament.
Capacitats clau que impulsen l'automatització de DevSecOps
Per posar en pràctica els principis de DevSecOps, Xygeni ofereix una cobertura profunda de tota la cadena de subministrament de programari. La plataforma ofereix:
CI/CD Pipeline Integració
Xygeni s'integra amb els principals CI/CD sistemes com ara GitHub Actions, GitLab CI i Bitbucket Pipelines, Jenkins i Azure DevOps. Realitza comprovacions de seguretat en temps real durant les compilacions i pull requests, habilitant la seguretat de desplaçament a l'esquerra des del primer dia.
Pull Request Escaneig i detecció de secrets
Automatitzat pull request L'escaneig ajuda a detectar vulnerabilitats, secrets i canvis arriscats abans es fusionen. Xygeni aplica polítiques de secrets directament als fluxos de treball de Git, bloquejant les fuites de tokens abans d'hora.
Això s'alinea amb el principi de "seguretat com a codi", garantint que les normes de seguretat s'apliquin de manera automàtica i coherent.
Context d'accessibilitat i explotabilitat
Els escàners tradicionals alerten sobre tot. Xygeni filtra les vulnerabilitats en funció del risc real mitjançant:
- Gestió de vulnerabilitats de puntuació EPSS per predir la probabilitat d'explotació
- Anàlisi d'accessibilitat per determinar si les rutes de codi vulnerables s'invoquen realment
Això permet als desenvolupadors centrar-se només en els problemes rellevants, millorant els resultats de seguretat i mantenint la velocitat de lliurament.
Embuts de priorització i correcció automàtica
Els equips de seguretat poden crear embuts de priorització dinàmics que combinen la gravetat, l'explotabilitat i l'impacte empresarial. Xygeni genera automàticament pull requests per solucionar problemes coneguts, accelerar la remediació i reduir l'acumulació de treballs endarrerits.
Infraestructura com a codi i Build Security
Exploracions de Xygeni IaC plantilles per a configuracions incorrectes, verifica la procedència de la compilació i aplica la política com a codi a tot el SDLCAixò garanteix que la infraestructura sigui auditable i conforme.
Mitjançant la integració certificació de construcció, SBOM generaciói detecció d'amenaces a la cadena de subministrament, Xygeni també estén la cobertura de DevSecOps més enllà de la capa d'aplicació.
Application Security Posture Management (ASPM): El Centre de Control de DevSecOps
A mesura que els equips adopten més eines de seguretat i fluxos de treball, el repte esdevé visibilitat i coordinació. Aquí és on Xygeni's ASPM entren en joc les capacitats.
ASPM serveix com una capa de seguretat unificada que consolida les troballes de tot el SDLC—Incloent SCA, secrets, IaC, CI/CD seguretat i detecció d'anomalies. Normalitza aquestes dades en una única vista de postura perquè els equips puguin:
- Detectar i prioritzar els riscos contextualment
- Fes un seguiment dels problemes no resolts per origen, pipeline, o unitat de negoci
- Crea dinàmic dashboards per al compliment i la presentació d'informes
- Integrar informació sobre riscos a les eines de ticketing (per exemple, Jira)
Xygeni's ASPM ajuda els equips Deixa de perseguir alertes desconnectades i comença a gestionar la postura de seguretat des d'una plataforma central i intel·ligent.
Això s'alinea directament amb Principis de DevSecOps d'automatització, col·laboració i enfocament basat en el risc: transformar la seguretat de revisions reactives a una disciplina contínua, visible i mesurable.
Per què guanyen tant els desenvolupadors com els equips de seguretat
Una plataforma DevSecOps madura no només protegeix, sinó que habilita.
- Els desenvolupadors reben comentaris en línia i de relacions públiques sobre els quals poden actuar.
- Els equips de seguretat obtenen visibilitat sobre el risc real i la postura de compliment normatiu.
- Els líders d'enginyeria aconsegueixen una fricció reduïda, un risc més baix i KPI mesurables.
En resum, Xygeni permet als equips adoptar Automatització de DevSecOps sense comprometre l'agilitat, precisió o col·laboració.
DevSecOps: De "bo-to-have" a "no-negociable"
El canvi de DevOps a DevSecOps és més que una evolució cultural; és una necessitat pràctica. A mesura que la cadena de subministrament de programari s'enfronta a atacs cada cop més sofisticats i la pressió reguladora continua augmentant, la integració de la seguretat en totes les fases del procés. SDLC ja no és opcional. És fonamental.
L'automatització de DevSecOps ofereix a les organitzacions una manera d'afrontar aquests reptes de manera directa: integrant la seguretat en els fluxos de treball dels desenvolupadors, prioritzant els riscos reals i automatitzant les tasques repetitives, de manera que els equips puguin oferir resultats més ràpids i segurs, amb menys sorpreses al final del cicle.
Aquí teniu la conclusió clau: DevSecOps no és només una iniciativa de seguretat, sinó un multiplicador de qualitat, velocitat i resiliència del producte.
Equips que adopten DevSecOps aviat:
- Envia codi amb menys errors i vulnerabilitats crítiques
- Respon a les amenaces més ràpidament, abans que s'agreugin
- Millorar la col·laboració i la responsabilitat entre equips
- Aconseguir el compliment normatiu sense ofegar-se en esforços manuals
La seguretat ara és feina de tothom, però amb plataformes com Xígeni, no ha de semblar feina extra. En canvi, es converteix en una capa automatitzada i perfecta del vostre procés de lliurament, que protegeix el vostre programari, els vostres usuaris i el vostre negoci.
Mira com és això en el teu propi pipeline.

Preguntes freqüents sobre DevSecOps: Obteniu els conceptes bàsics, aprofundiu
Què significa DevSecOps?
DevSecOps significa Desenvolupament, Seguretat i OperacionsÉs un enfocament modern que integra la seguretat en totes les fases del cicle de vida del desenvolupament de programari (des de la planificació fins a la codificació, les proves i el desplegament) sense alentir el lliurament.
Quins són els principis de DevSecOps?
Els principis de DevSecOps són les pràctiques que fan que la seguretat formi part del desenvolupament diari en lloc d'una porta final: desplaçar la seguretat cap a l'esquerra perquè els problemes es detectin mentre s'escriu el codi, executar proves de seguretat contínues a través CI/CD, escrivint polítiques com a codi perquè les regles s'apliquin automàticament i de manera coherent, prioritzant les troballes segons l'explotabilitat real en lloc de tractar tots els problemes com a igualment urgents, i fomentant la responsabilitat compartida entre desenvolupadors, seguretat i operacions en lloc d'un model de traspàs i culpa.
Què és una plataforma DevSecOps?
Una plataforma DevSecOps és la capa d'eines que posa en pràctica els principis de DevSecOps a escala, integrant comprovacions de seguretat com ara SCA, detecció de secrets, IaC escaneig i priorització de vulnerabilitats directament a CI/CD pipelines i pull requests, de manera que els equips reben comentaris de seguretat automatitzats i coherents sense alentir el lliurament. DevSecOps en si mateix és una mentalitat; una plataforma és el que fa que aquesta mentalitat sigui pràctica en desenes o centenars de canvis diaris de codi.
Què és la metodologia DevSecOps?
La metodologia DevSecOps se centra en l'automatització de la seguretat, desplaçant-la cap a l'esquerra i convertint-la en una responsabilitat compartida entre els equips. Promou les proves contínues, la política com a codi, la priorització de vulnerabilitats i la retroalimentació en temps real, de manera que la seguretat esdevé part del flux de treball, no un bloquejador.
Com puc aprendre DevSecOps?
Bona pregunta! Si tot just comences o vols perfeccionar les teves habilitats:
- explora la nostra bloc per obtenir informació i bones pràctiques
- Submergeix-te al nostre documentació per a una guia pràctica
- Consulta tots els nostres recursos d'aprenentatge to mantenir-se al dia de les últimes novetats en lliurament segur de programari
Quins són els components clau de DevSecOps?
En essència, DevSecOps inclou:
- Automatització de seguretat (p. ex., escanejos, proves, polítiques)
- CI/CD integració per integrar controls a pipelines
- Priorització amb context (puntuacions EPSS, accessibilitat, impacte empresarial)
- Cultura de col·laboració primer entre Desenvolupament, Seguretat i Operacions
- Visibilitat de la postura per fer un seguiment del risc i respondre ràpidament
Junts, aquests components fan que la seguretat sigui escalable, coherent i fàcil d'utilitzar per als desenvolupadors.
