
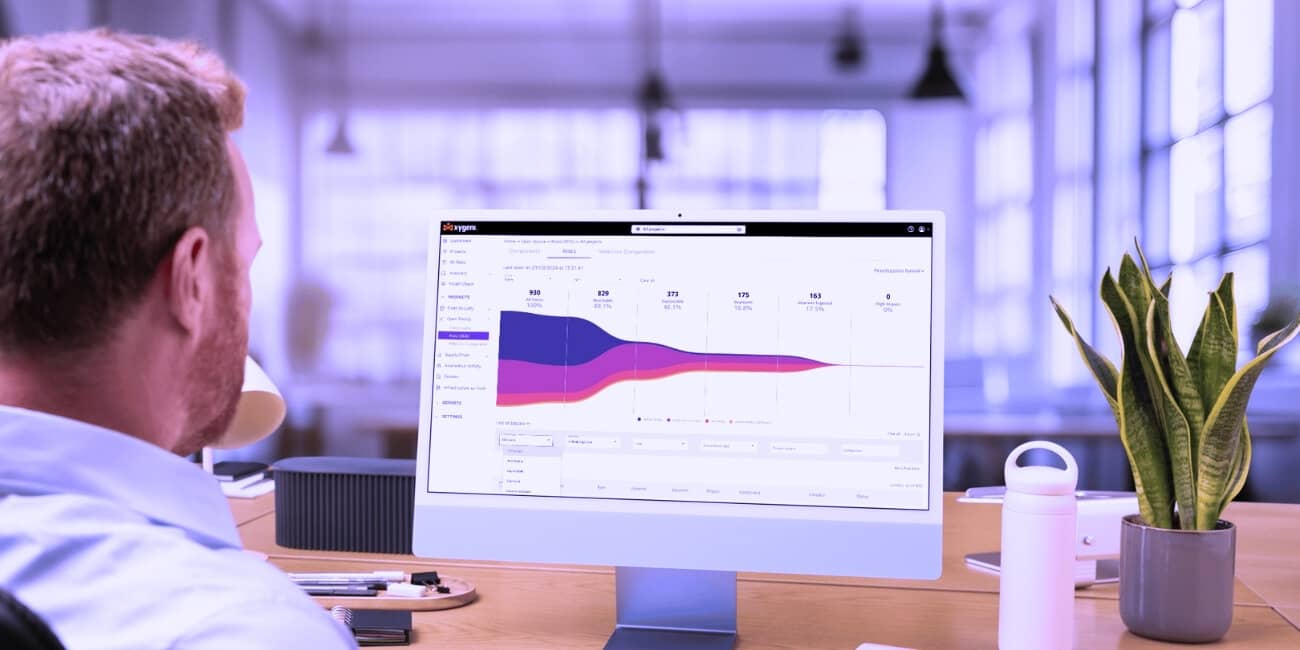






L'escaneig de vulnerabilitats és una part essencial d'una estratègia de seguretat sòlida. Com que el programari de codi obert (OSS) constitueix la majoria de les bases de codi (sovint fins a un 90%), identificar i abordar les vulnerabilitats de manera precoç és crucial per protegir la cadena de subministrament de programari. Xygeni millora l'escaneig de vulnerabilitats tradicional incorporant detecció de programari maliciós en temps real i embuts de priorització intel·ligents, garantint que el vostre equip no només detecti, sinó que també prioritzi i remeiï els riscos de seguretat més crítics.
Des de la publicació original d'això, l'enfocament de Xygeni a la priorització s'ha ampliat completament ASPM capa: un embut impulsat per IA que aplica la mateixa puntuació d'accessibilitat, explotabilitat, EPSS i context empresarial a les troballes dels propis escàners de Xygeni i des d'eines de tercers que ja formen part de la vostra pila, correlacionant i deduplicant totes elles en una vista prioritzada en lloc de llistes separades per eina.
Què és una anàlisi de vulnerabilitats?
Una anàlisi de vulnerabilitats és un procés que identifica les debilitats del programari, els sistemes i les xarxes.Examina les bases de codi, les configuracions i les dependències de codi obert per descobrir amenaces de seguretat abans que els atacants les puguin explotar. A mesura que el codi obert continua dominant les bases de codi, l'escaneig de vulnerabilitats és fonamental per mantenir entorns segurs i protegir contra les infraccions abans que es produeixin.
Per què l'escaneig de vulnerabilitats de Xygeni us protegeix millor
Xígeni L'escaneig de vulnerabilitats ofereix més que només detecció. Les nostres eines proporcionen bloqueig d'amenaces en temps real, priorització intel·ligent de riscos i una gestió sense fissures. CI/CD pipeline integració, garantint que la seguretat s'adapti perfectament als vostres fluxos de treball i processos de desenvolupament. A continuació us expliquem com les funcions d'avantguarda de Xygeni milloren la vostra gestió de vulnerabilitats:
Detecció de programari maliciós en temps real: bloqueig d'amenaces abans que us arribin
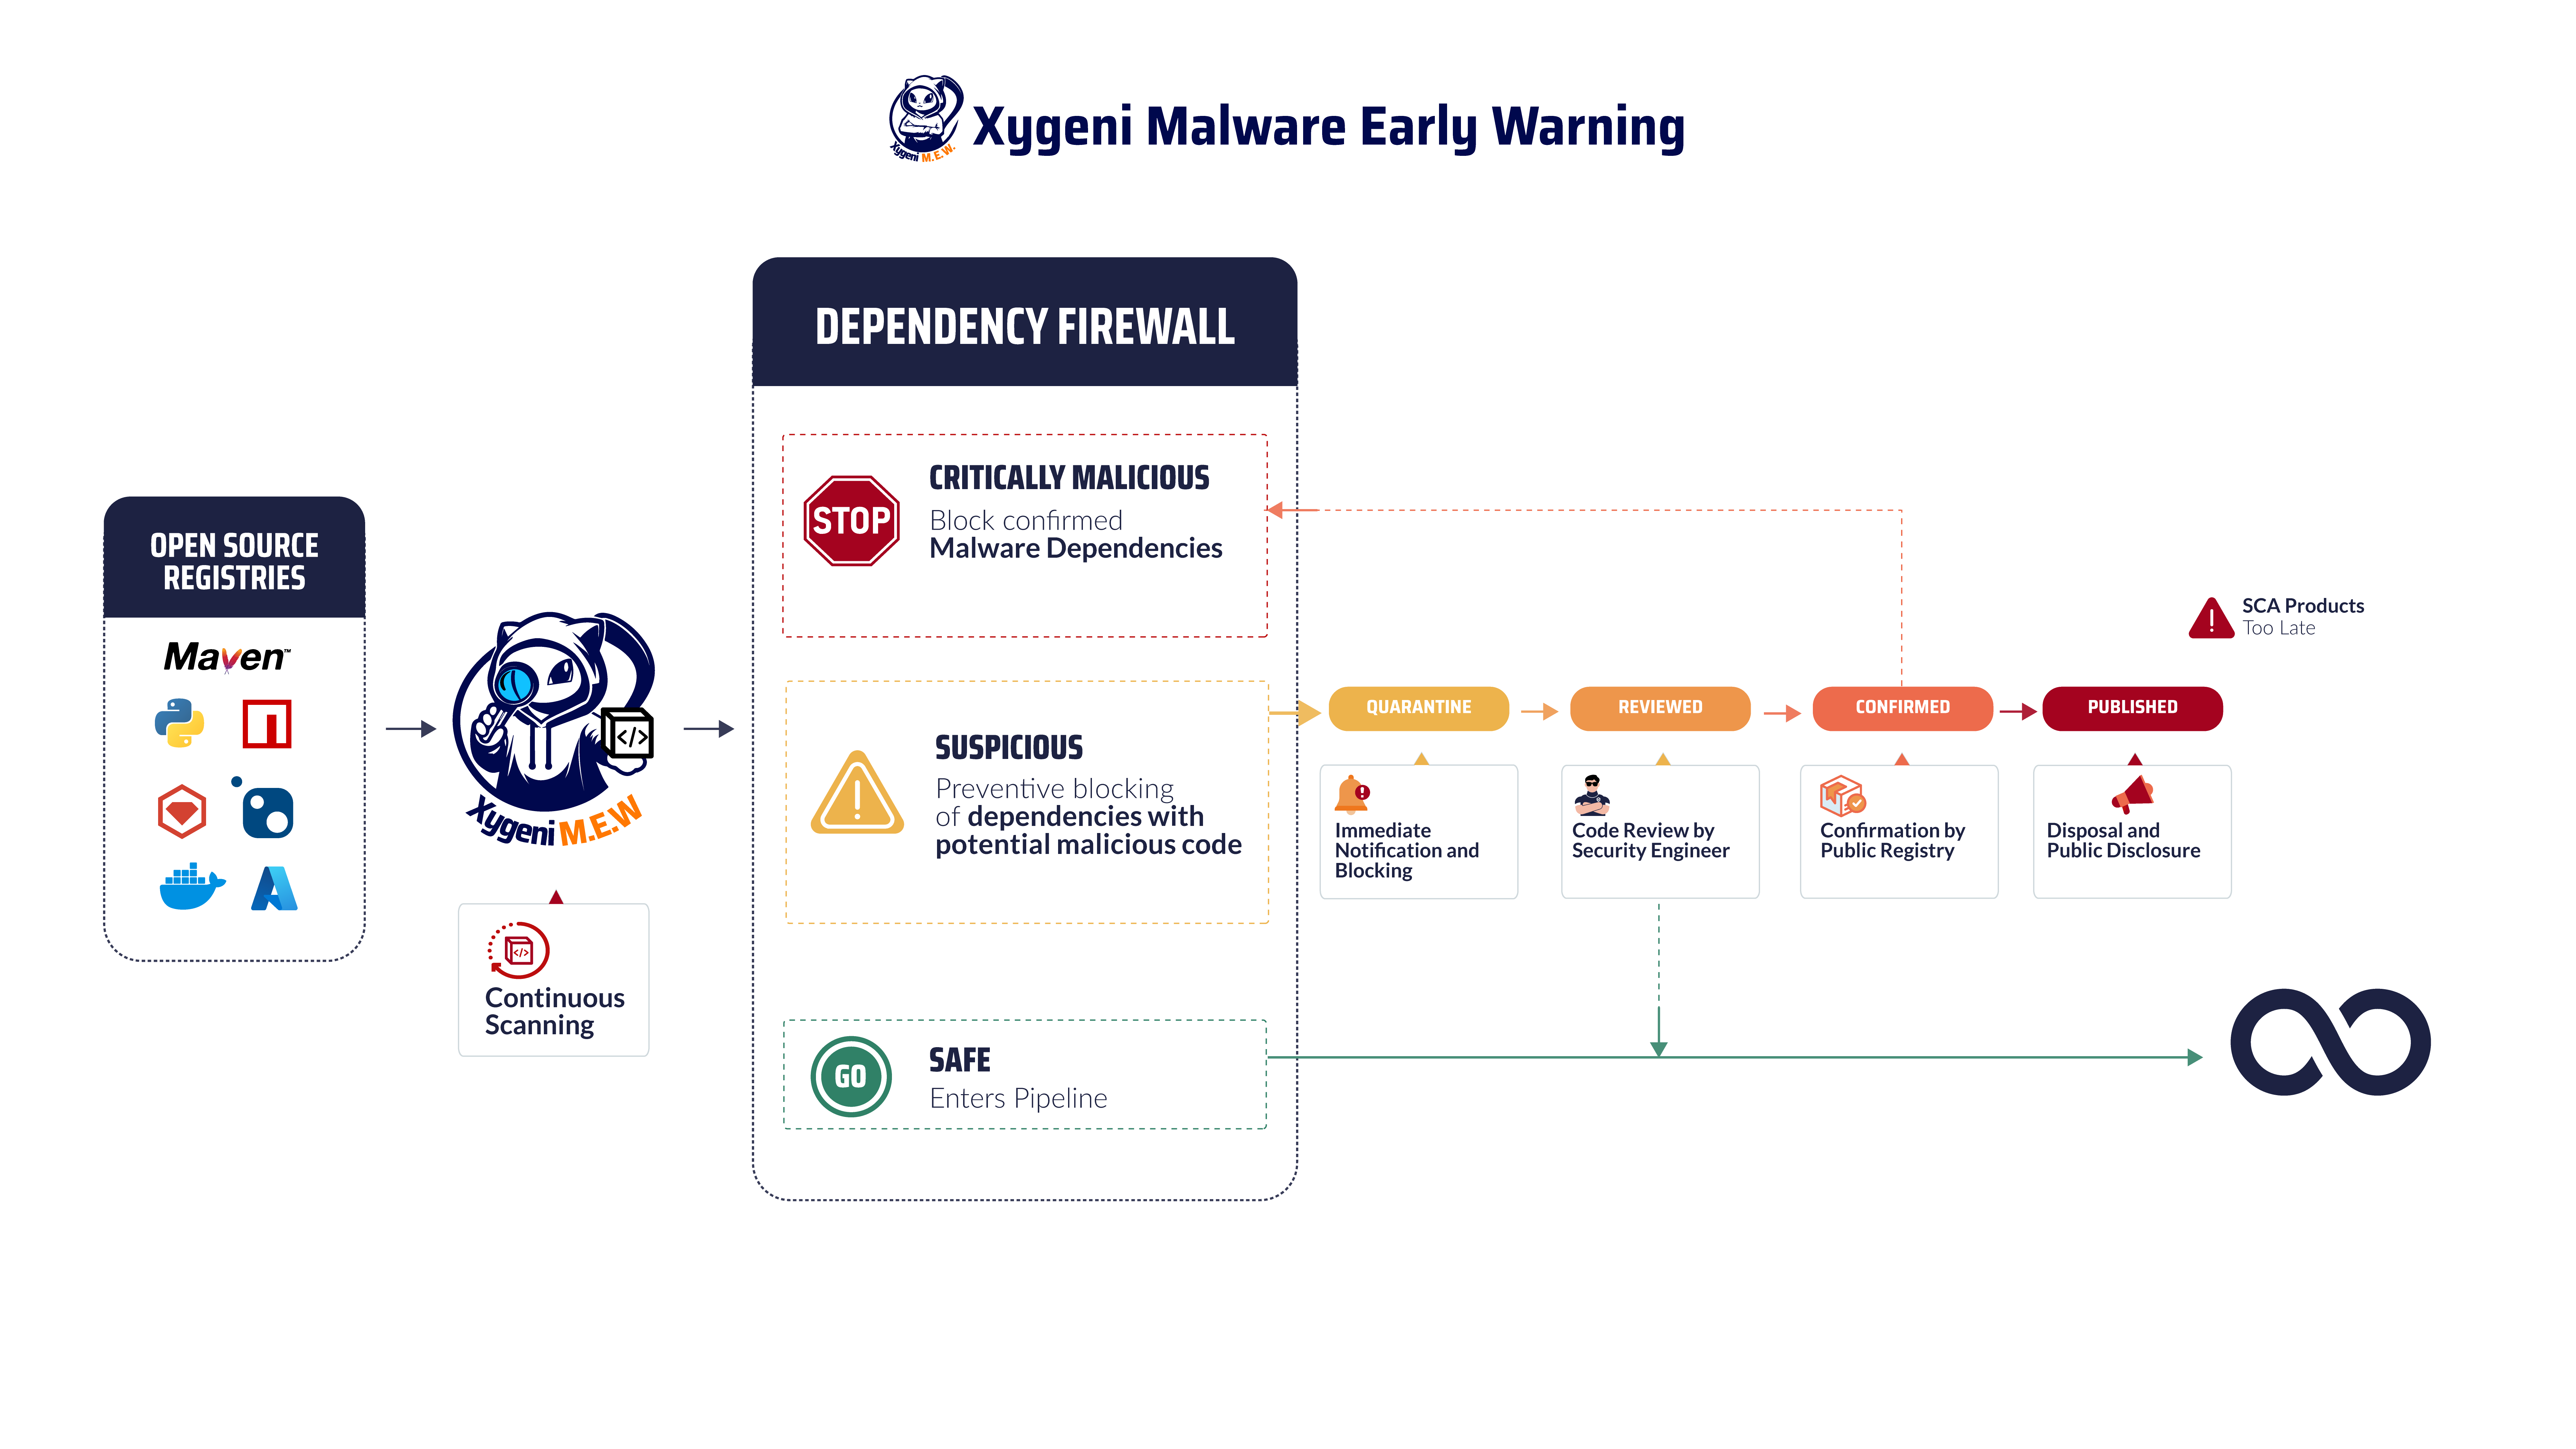
Minimitza els riscos i protegeix les teves aplicacions de paquets maliciosos amb Detecció precoç de programari maliciós de XygeniLa nostra solució completa ofereix monitorització en temps real de les vostres dependències, garantint que les amenaces es detecten i es mitiguen abans que puguin afectar el vostre programari. Mitjançant l'escaneig constant de repositoris públics com ara NPM, Maveni PyPIXygeni bloqueja els paquets maliciosos tan bon punt es publiquen, evitant que s'infiltrin als vostres sistemes.
La gestió de components de codi obert és crucial en el panorama actual del desenvolupament de programari a causa dels creixents riscos de vulnerabilitats i codi maliciós. Xygeni Open Source Security La solució redueix dràsticament el risc de programari maliciós mitjançant l'escaneig i el bloqueig de paquets nocius en el punt de publicació. El nostre seguiment continu cobreix múltiples registres públics, garantint que totes les dependències s'examinen a fons per garantir la seva seguretat i integritat.
Les potents capacitats de Xygeni ajuden el vostre equip a mantenir projectes de programari segurs i fiables prioritzant els problemes crítics i optimitzant els processos de correcció, cosa que us permet centrar-vos en allò que més importa.
Puntuació CVE i integració EPSS: priorització de les vulnerabilitats més explotables
Xygeni millora Puntuació CVE amb el Sistema de Puntuació de Predicció d'Exploits (EPSS) per a una avaluació més completa del risc. Mentre que les puntuacions CVE avaluen la gravetat d'una vulnerabilitat, l'EPSS prediu la seva probabilitat d'explotació. Això permet al vostre equip prioritzar en funció tant de la gravetat com de l'explotabilitat real.
Per exemple, CVE-2021-44228 (Log4j), que té una puntuació CVE alta, també comporta una alta probabilitat d'explotació segons les dades de l'EPSS. Aquesta combinació us ajuda a prioritzar les vulnerabilitats que representen el risc més gran, garantint que el vostre equip se centri primer en les amenaces més perilloses.
Embuts de priorització: centra't en arreglar allò que més importa
Els embuts de priorització de Xygeni simplifiquen la manera d'abordar un gran nombre de problemes de seguretat. Aquests embuts permeten filtrar i centrar-se en les vulnerabilitats més crítiques aplicant criteris de priorització personalitzats. En lloc d'anar a buscar milers de problemes, Xygeni ajuda el vostre equip a centrar-se en els que representen la major amenaça, com ara les vulnerabilitats accessibles o les que s'estan implementant activament.
També podeu aprofitar embuts preconfigurats com ara la priorització general, CI/CD Priorització i IaC Priorització. Aquests embuts simplifiquen lacisproducció d'ions, estalviant temps i recursos valuosos.
Embuts de priorització configurables i multietapa
Els embuts de priorització de Xygeni admeten fins a vuit etapes configurables, combinant criteris predefinits com l'accessibilitat i l'explotabilitat amb propietats específiques de l'organització, de manera que un equip de seguretat no està lligat a una fórmula fixa. Les troballes flueixen a través de l'embut en nivells d'acció clars: Immediat, ASAP, Planificat, Retard, en lloc d'una única llista plana de "crític/alt/mig/baix", que s'acosta més a com un equip planifica realment el treball de remediació d'un sprint.
CI/CD Pipeline Integració: Seguretat integrada a totes les etapes
La seguretat no hauria de ser mai una cosa a segon pla. Xygeni s'integra directament amb els dispositius populars CI/CD plataformes com Jenkins, GitHub Actions i CircleCI, garantint que les exploracions de vulnerabilitats s'activin automàticament durant cada fase de compilació i desplegament. Aquesta integració permet una detecció i correcció primerenques, evitant que les vulnerabilitats s'introdueixin en producció.
Pull Request Escaneig: Detecció de problemes abans que es fusionin
Xygeni's Pull Request Escaneig escaneja vulnerabilitats en temps real quan hi ha noves pull requests es creen. Detecta problemes com ara Injecció SQL or Scripts entre llocs (XSS) abans que s'incorporin a la producció. En detectar aquests defectes a temps, el vostre equip resol els riscos de seguretat sense endarrerir els cicles de llançament ni acumular deute tècnic.
Anàlisi d'accessibilitat: eliminar el soroll i prioritzar les amenaces reals
Anàlisi d'accessibilitat de Xygeni va més enllà standard detecció mitjançant la identificació de vulnerabilitats invocat durant l'execucióEn lloc d'aclaparar el vostre equip amb innombrables problemes, Xygeni se centra en les vulnerabilitats que són explotable activament al vostre entorn.
En filtrar els que existeixen però són inaccessibles durant l'execució, Xygeni elimina el soroll. Això garanteix que el vostre equip es concentri en amenaces de seguretat més urgentsAquest enfocament redueix falsos positius i minimitza alerta fatiga.
El vostre equip se centra en els riscos reals, no en els problemes de baixa prioritat. Xygeni garanteix que el vostre temps i recursos abordin vulnerabilitats crítiques, evitant que s'escapin amenaces ocultes.
Remediació automatitzada: corregiu les vulnerabilitats sense esforç
La seguretat hauria de donar suport al desenvolupament, no obstaculitzar-lo. Les funcions de remediació automatitzades de Xygeni permeten al vostre equip corregir vulnerabilitats directament a través del vostre CI/CD pipelineTan bon punt Xygeni detecta una vulnerabilitat, pot aplicar automàticament un pegat, mantenint el desenvolupament en marxa sense intervenció manual. Aquesta automatització redueix el temps d'inactivitat i augmenta la productivitat.
Gestió de llicències de codi obert: garantir el compliment amb confiança
A més d'escanejar vulnerabilitats, Xygeni ajuda a gestionar les llicències de codi obert garantint que el codi segueixi complint amb Millors pràctiques d'OWASP i altres indústries standardAquesta funció mitiga els riscos legals identificant i abordant les infraccions de llicències de codi obert, mantenint el programari compatible i segur.
Per què escollir Xygeni?
- Detecció de programari maliciós en temps realDetecta i bloqueja a l'instant programari maliciós abans que s'infiltri al teu programari.
- Puntuació CVE i integració EPSSPrioritzeu les vulnerabilitats en funció de la gravetat i l'explotabilitat, assegurant-vos que els problemes crítics s'abordin primer.
- Embuts de priorització personalitzables: Filtra els problemes de baixa prioritat i centra't en allò que més importa.
- Reparació automatitzada: Aplica els pegats de seguretat automàticament dins del teu CI/CD pipeline, minimitzant les interrupcions.
- CI/CD IntegracióIntegració perfecta exploracions de vulnerabilitats en cada pas del vostre procés de desenvolupament.
- Mantenir-se conforme: Garantir el compliment de les normes de la indústria standards i reduir el risc de violacions de llicències de codi obert.
Protegiu el vostre programari amb les eines d'escaneig de vulnerabilitats i de detecció de programari maliciós en temps real de Xygeni
No esperis que es produeixi una bretxa. Amb les eines d'escaneig de vulnerabilitats i de detecció de programari maliciós en temps real de Xygeni, pots detectar i bloquejar les amenaces de manera proactiva abans que es produeixin. Centra't en solucionar els riscos més crítics i optimitza el teu procés de gestió de vulnerabilitats amb embuts de priorització personalitzables i remediació automatitzada. Mantén-te al dia de les amenaces emergents i assegura't que el teu programari continuï sent segur i compatible.
Aquesta capa de priorització també és el que fa que la plataforma de Xygeni funcioni juntament amb les eines que ja utilitzeu. Si esteu enmig d'una migració lluny d'un altre escàner o simplement no esteu preparats per substituir-ne un, Xygeni ingereix aquestes troballes, hi aplica el mateix triatge i correcció basats en IA i us permet retirar l'eina antiga en la vostra pròpia línia de temps, sense una bretxa de cobertura entremig.
A punt per protegir el teu programari? Sol·liciteu una demostració avui mateix i descobreix com Xygeni Vulnerability Scan pot transformar la teva estratègia de gestió de vulnerabilitats.
FAQ
Quina diferència hi ha entre un escaneig de vulnerabilitats i una priorització de vulnerabilitats?
Una anàlisi de vulnerabilitats detecta debilitats en el codi, les configuracions i les dependències de codi obert. La priorització és el pas separat de decidir quines d'aquestes troballes s'han de solucionar primer, utilitzant senyals com les dades d'explotabilitat de l'EPSS i l'anàlisi d'accessibilitat, en lloc de tractar totes les troballes com a igualment urgents.
L'escaneig de vulnerabilitats de Xygeni també detecta programari maliciós o només CVE coneguts?
Ambdues coses. Xygeni combina l'escaneig de vulnerabilitats tradicional basat en CVE amb la detecció de programari maliciós en temps real a través de registres públics com NPM, Maven i PyPI, de manera que els paquets maliciosos recentment publicats es bloquegen en el moment de la publicació, no només les vulnerabilitats conegudes i revelades.
Què és l'EPSS i per què és important juntament amb les puntuacions CVE?
L'EPSS (Exploit Prediction Scoring System) prediu la probabilitat que una vulnerabilitat sigui realment explotada, mentre que una puntuació CVE mesura la gravetat teòrica. La combinació d'ambdues, com fa Xygeni, permet a un equip prioritzar les vulnerabilitats que són greus i amb una probabilitat realista de ser atacades.
Es pot executar automàticament l'escaneig de vulnerabilitats en CI/CD, o requereix un pas a part?
Xygeni s'integra directament amb CI/CD plataformes com Jenkins, GitHub Actions i CircleCI, de manera que les exploracions s'activen automàticament en cada compilació i desplegament, incloent-hi pull request escaneig que detecta problemes com la injecció SQL o XSS abans de la fusió de codi.

