






El 17 de març de 2025, el Fòrum d'Equips de Resposta a Incidents i Seguretat (FIRST) va publicar la versió 4 de l'EPSS, un gran avenç en la gestió de vulnerabilitats de la puntuació EPSS. A diferència dels models tradicionals com el CVSS, que se centren en la gravetat teòrica, el marc de puntuació EPSS prediu quins problemes probablement seran explotats en els propers 30 dies. Això ajuda les organitzacions a centrar-se en les amenaces reals en lloc de perdre el temps en problemes de baix impacte.
Què hi ha de nou a la versió 4 de l'EPSS?
La quarta versió d'EPSS ofereix informació més precisa sobre exploits, millors dades i una priorització més intel·ligent. Jay Jacobs (Seguretat Empírica) i Qasim Arshad actualitzacions compartides que porten l'EPSS v4 al següent nivell. Com a resultat, els equips ara reben senyals més clars i ràpids sobre quins són els següents objectius dels atacants.
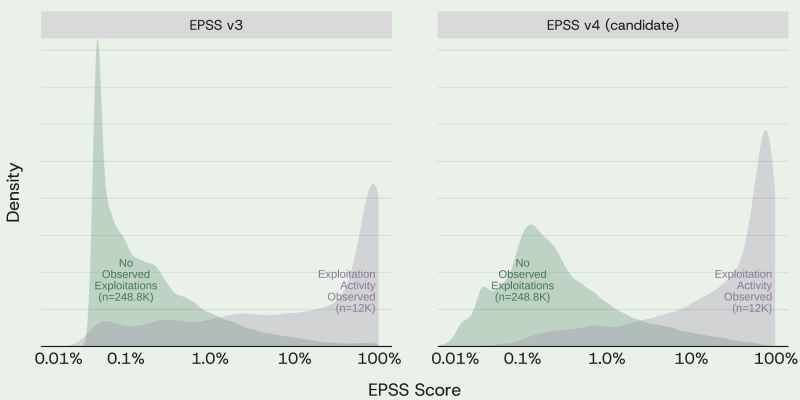
Intel·ligència d'explotació ampliada: EPSS ara monitoritza dades d'explotació del món real per a més de 10,000 vulnerabilitats cada mes, cosa que augmenta la precisió de Vulnerabilitat de la puntuació EPSS prediccions.
Integració de programari maliciós i endpoints: EPSS v4 afegeix telemetria dels sistemes de detecció de punts finals i eines d'anàlisi de programari maliciós, cosa que permet als equips de seguretat detectar-los. Puntuació EPSS patrons més ràpid.
Context d'amenaces més ampli: També analitza centenars de fonts de seguretat (canals RSS, blogs, fòrums) per proporcionar un millor coneixement situacional de les amenaces emergents.
Categorització millorada: L'EPSS ara agrupa les debilitats sota els 22 tipus CWE principals i exclou les CVE REBUTJADES, eliminant així el soroll innecessari. EPSS avaluacions de puntuacions.
Eficiència provada sobre CVSS: Estudis independents mostren que l'EPSS v4 redueix els esforços de remediació en més de 8 vegades en comparació amb els enfocaments basats en CVSS, especialment quan es prioritzen vulnerabilitats d'alt volum.
Vols submergir-te més a fons?
Voleu un desglossament complet de la gestió de vulnerabilitats de puntuació EPSS? No us perdeu la nostra guia pas a pas per solucionar el que realment importa.
Xygeni + EPSS v4: Corregeix les vulnerabilitats més importants
Xygeni integra la puntuació de vulnerabilitat EPSS directament a la seva vulnerabilitat embuts de prioritzacióAixí doncs, en comptes de perseguir cada puntuació alta del CVSS, els equips se centren en allò que realment importa.
Amb la combinació de l'explotabilitat, l'accessibilitat i el context empresarial, les prioritats esdevenen clares. Com a resultat, les vulnerabilitats de puntuació EPSS que representen un risc real es corregeixen més ràpidament.
El model de priorització Full-Stack de Xygeni inclou:
- Puntuació d'explotabilitat de l'EPSSUtilitza EPSS v4 per identificar possibles vectors d'atac en els propers 30 dies.
- Accessibilitat en temps d'execució: Confirma si el codi vulnerable realment s'executa en producció.
- Informació sobre la gravetat del CVSS: Afegeix un context més ampli sobre el possible impacte en el sistema.
- Context empresarialFiltra els resultats en funció de la criticitat, la sensibilitat del sistema i el risc operacional.
Juntament amb l'anàlisi contextual de Xygeni, aquestes idees afloren directament dins CI/CD pipelines i risc dashboardPer tant, la priorització de vulnerabilitats esdevé automàtica, en temps real i alineada amb la manera com es construeix i implementa el programari.
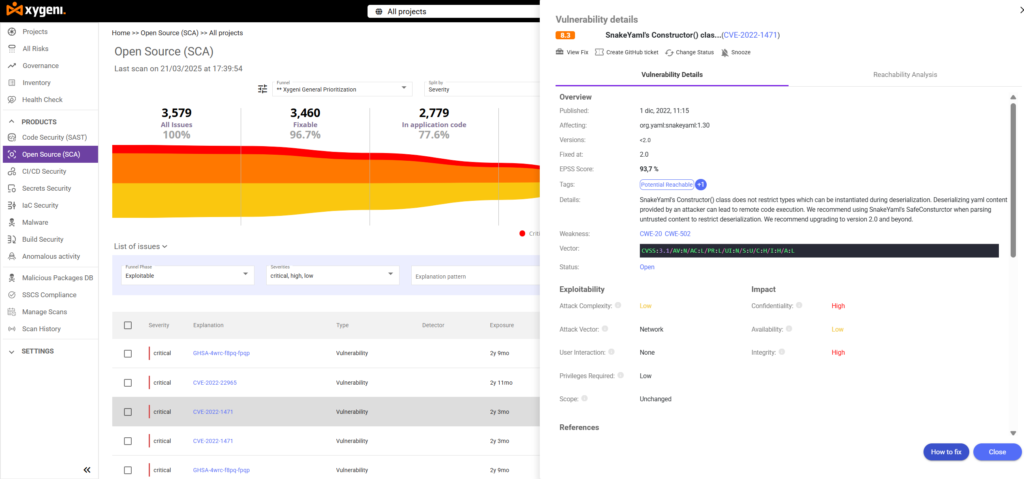
Embuts de priorització: el vostre centre de comandament per a la gestió de vulnerabilitats de puntuació EPSS
Per començar, els embuts de priorització de Xygeni apliquen filtres en capes a totes les troballes:SAST, SCA, CI/CD configuracions, IaC plantilles i secrets. Com a resultat, els equips poden definir regles personalitzades o predefinides per mostrar automàticament les vulnerabilitats que realment requereixen atenció.
A més, embuts integrats per a cada entorn (SAST, IaC, CI/CD) redueixen dràsticament el temps dedicat a la classificació de problemes i, alhora, ajuden a reduir la fatiga d'alerta. En conseqüència, els equips experimenten menys distraccions, una millor cobertura de riscos i una remediació més ràpida.
Consideracions finals
Sens dubte, la versió 4 de l'EPSS estableix un nou punt de referència per a la priorització basada en l'explotabilitat. A més, quan es combina amb la visibilitat i l'automatització de principi a fi de Xygeni, obre una manera més intel·ligent i centrada de gestionar les vulnerabilitats.
El volum d'amenaces per si sol pot ser aclaparador. Tanmateix, la concentració marca la diferència. És per això que la integració de Xygeni amb EPSS v4 garanteix que la priorització de vulnerabilitats de puntuació EPSS s'alineï perfectament amb la manera com els equips moderns creen, proven i distribueixen el codi, de manera que solucionen els problemes correctes, ara mateix.

