






La seguretat de les aplicacions mai ha estat tan important, i mai ha cobert tant terreny. Les amenaces cibernètiques són cada cop més intel·ligents i freqüents, i una part creixent d'elles ara tenen com a objectiu una capa que les eines tradicionals d'AppSec no estaven dissenyades per veure: codi generat per IA, assistents de codificació per IA i les dependències que introdueixen. Les organitzacions han de protegir les seves aplicacions per mantenir les dades sensibles segures, mantenir la confiança dels clients i garantir que el negoci funcioni sense problemes. Amb les eines de seguretat de les aplicacions adequades, els equips poden identificar, solucionar i gestionar els riscos en cada etapa del desenvolupament i la implementació, tant si aquest risc ha estat escrit per un humà com si ha estat suggerit per una IA. A més, les eines de prova de seguretat de les aplicacions permeten detectar vulnerabilitats de manera anticipada, prevenir infraccions i mantenir la seguretat present durant tot el cicle de vida del desenvolupament de programari.
Què és la seguretat de les aplicacions?
Seguretat d'aplicacions (AppSec) és la pràctica de protegir les aplicacions des del disseny fins al desplegament, garantint que es mantinguin segures contra vulnerabilitats de seguretat que els atacants poden explotar. Ho cobreix tot processos de desenvolupament, des d'escriure la primera línia de codi fins a executar aplicacions en producció.
En essència, la seguretat de les aplicacions se centra en la prevenció de riscos com ara filtracions de dades, accés no autoritzat i interrupcions del servei. Això inclou seguretat d'aplicacions web, seguretat mòbil i seguretat nativa del núvol.
Modern eines de seguretat d'aplicacions reunir diversos característiques clau, Com ara anàlisi de codi per detectar patrons insegurs, escaneig de dependències per detectar defectes en biblioteques de tercers i monitorització en temps d'execució per bloquejar comportaments sospitosos. Aquestes eines permeten als equips de desenvolupament i seguretat treballar junts, reduint el risc i mantenint el lliurament de programari ràpid i fiable.
Amenaces comunes de seguretat de les aplicacions
Les aplicacions s'enfronten a una àmplia gamma de vulnerabilitats de seguretat que els atacants poden explotar. Alguns dels riscos més comuns apareixen no només al codi, sinó també a les configuracions i les dependències externes. Segons el OWASP Top 10, aquestes són algunes de les amenaces més crítiques seguretat d'aplicacions web:
- Injecció SQL → Els atacants injecten consultes malicioses als camps d'entrada per accedir o modificar bases de dades.
- Scripts entre llocs (XSS) → La gestió insegura de l'entrada de l'usuari permet als atacants executar scripts al navegador d'un usuari.
- Autenticació trencada → Una gestió de sessió deficient o una mala gestió de les contrasenyes permeten l'accés no autoritzat.
- Filtracions de secrets → Les claus, els tokens o les credencials de l'API exposades al codi o als repositoris poden donar accés directe al sistema.
- Configuracions incorrectes → Una configuració incorrecta del núvol o del servidor deixa les aplicacions obertes a l'explotació.
- Dependències insegures → Les biblioteques de codi obert vulnerables comprometen les aplicacions a través de la cadena de subministrament.
- Risc generat i suggerit per IA → Els assistents de codificació amb IA poden al·lucinar noms de paquets que els atacants registren amb programari maliciós (slopsquatting) o introduir patrons vulnerables en el codi generat per IA que passen una revisió ràpida.
Aquestes amenaces afecten totes les etapes de processos de desenvolupament, des d'escriure codi fins a implementar aplicacions natives del núvol. Per tant, la protecció contra ells requereix tant pràctiques de codificació segures com l'ús de tècniques especialitzades eines de seguretat d'aplicacions.
Què són les eines de seguretat d'aplicacions?
Eines de seguretat d'aplicacions són solucions que protegeixen les aplicacions durant tot el cicle de vida del desenvolupament de programari. El seu objectiu és identificar vulnerabilitats, aplicar configuracions segures i controlar activitats sospitoses. A diferència del programari de seguretat d'ús general, aquestes eines estan dissenyades específicament per protegir el codi de l'aplicació, les configuracions i les dependències de tercers.
Treballen conjuntament amb marcs de seguretat com ara OWASP i NIST, assegurant-se que les aplicacions es creïn i s'implementin seguint les millors pràctiques del sector. Integrant-se directament en els fluxos de treball dels desenvolupadors i CI/CD pipelineLes eines de seguretat d'aplicacions ajuden els equips a detectar els riscos de manera precoç i a mantenir una protecció contínua des del desenvolupament fins a la producció.
Característiques clau de les eines de seguretat d'aplicacions
Modern eines de seguretat d'aplicacions compartir un conjunt de característiques clau que els fan eficaços en la protecció d'aplicacions durant tot el cicle de vida del desenvolupament. Aquestes característiques garanteixen que els equips puguin abordar vulnerabilitats de seguretat ràpidament sense alentir el lliurament:
- Anàlisi de codi → Escaneja el codi font i els binaris per detectar patrons de codificació insegurs al principi del procés de desenvolupament.
- Detecció de vulnerabilitats → Identifica defectes en codi personalitzat, dependències de codi obert i configuracions abans que els atacants puguin explotar-los.
- Gestió de secrets → Evita l'exposició accidental de credencials, claus API i tokens en repositoris o pipelines.
- Monitorització del temps d'execució → Observa les aplicacions mentre s'executen per bloquejar accions sospitoses com ara intents d'accés no autoritzats.
- CI/CD Integració → Integra comprovacions de seguretat directament a processos de desenvolupament, garantint que les vulnerabilitats es detectin abans d'arribar a producció.
- Suport al compliment → S'alinea amb marcs de treball com ara OWASP Top 10, NIST SSDF i CIS punts de referència, ajudant els equips a complir els requisits normatius i de la indústria.
- Triatge basat en IA → Aplica anàlisis basades en IA a les troballes de seguretat, produint un veredicte, urgència i complexitat de remediació per a cada problema, de manera que els equips se centrin en el risc realment explotable en lloc de revisar manualment cada alerta.
Junts, aquests característiques clau fer que les eines de seguretat de les aplicacions siguin essencials per a seguretat d'aplicacions web, seguretat mòbil i entorns natius del núvol. Permeten que els equips de desenvolupament i seguretat col·laborin de manera eficaç, equilibrant un lliurament ràpid amb una protecció sòlida.
Millors pràctiques de seguretat d'aplicacions
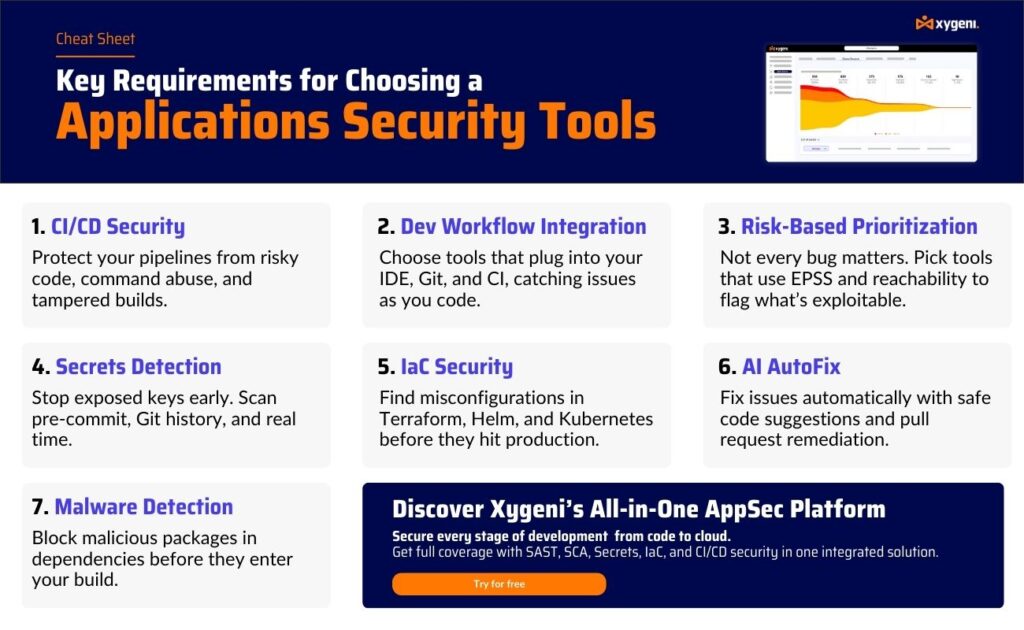
Conèixer els riscos i les eines és important, però una seguretat forta també depèn de seguir una rutina consistent. best practices al llarg de tot processos de desenvolupamentAquestes pràctiques redueixen l'exposició a vulnerabilitats de seguretat i enfortir tots dos seguretat d'aplicacions web i entorns nadius del núvol.
- Canvi de seguretat a l'esquerra → Aplicar proves i anàlisi de codi al principi del cicle de desenvolupament per detectar problemes abans que esdevinguin costosos.
- Codificació segura Standards → Capacitar els desenvolupadors per seguir patrons segurs i evitar errors comuns com la injecció SQL o la gestió incorrecta de les entrades.
- Escaneigs de dependències regulars → Monitoritzar contínuament les biblioteques de codi obert amb anàlisi de la composició del programari (SCA) per evitar atacs a la cadena de subministrament.
- Protecció de secrets → Utilitzar eines de detecció de secrets i voltes centralitzades per evitar exposar credencials en repositoris o CI/CD pipelines.
- CI/CD Guardrails → Automatitzar els registres d'entrada pipelineper bloquejar compilacions arriscades, aplicar configuracions signades i aturar implementacions amb vulnerabilitats crítiques.
- Seguiment continu → Combina la protecció en temps d'execució amb la detecció d'anomalies per detectar activitats sospitoses un cop les aplicacions estiguin en producció.
- Alineació de compliment → Seguiu marcs de treball com OWASP Top 10, NIST SSDF i CIS punts de referència per complir els requisits reguladors i de la indústria.
- Visibilitat dels actius d'IA → Inventari dels models d'IA, agents i connexions MCP que s'executen a través del vostre SDLCi aplicar la mateixa revisió al codi generat per IA i a les dependències introduïdes per IA que al codi escrit per humans.
En combinar aquests best practices amb la barreja adequada de eines de seguretat d'aplicacions, les organitzacions poden prevenir les filtracions, protegir les dades sensibles i mantenir el desenvolupament ràpid sense sacrificar la seguretat.
Tipus clau d'eines de seguretat d'aplicacions
Autoprotecció d'aplicacions en temps d'execució (RASP)
Les eines RASP estan integrades a les aplicacions i les supervisen durant l'ús en directe. Analitzen les entrades, les sortides i el comportament en temps d'execució per detectar activitat maliciosa.
- Com funcionaRASP intercepta sol·licituds i inspecciona les rutes d'execució. Si detecta accés no autoritzat a dades o un comportament anormal, bloqueja l'acció immediatament.
- BeneficisProporciona defensa en temps real contra vulnerabilitats de dia zero, amenaces internes i atacs d'injecció. També ajuda a complir amb marcs de compliment com ara DORA.
- LimitacionsRASP protegeix les aplicacions en execució però no impedeix que s'escrigui codi insegur en primer lloc.
Detecció i gestió de secrets
Les eines de detecció de secrets escanegen els repositoris, pipelines i crear artefactes per a credencials exposades, com ara claus API, contrasenyes de bases de dades o tokens.
- Com funcionaSenyalitzen secrets codificats o filtracions accidentals a l'historial de Git i alerten els desenvolupadors perquè els eliminin o els rotin.
- Beneficis: Reduir el risc de robatori de credencials, evitar l'accés no autoritzat i donar suport al compliment de les normes CIS referents.
- LimitacionsCentrar-se només en l'exposició de dades sensibles i no pot abordar defectes més amplis de codi o dependències.
Gestió de la postura de seguretat al núvol (CSPM)
Les eines CSPM se centren en assegurar les aplicacions natives del núvol detectant configuracions incorrectes i aplicant polítiques.
- Com funcionaAnalitzen la infraestructura i els recursos del núvol, comprovant els permisos, la configuració d'emmagatzematge i les regles de xarxa.
- BeneficisAjuda els equips a evitar riscos comuns com ara buckets S3 oberts o rols IAM massa permissius, alhora que s'alinea amb OWASP Top 10 riscos del núvol.
- LimitacionsAsseguren les configuracions d'infraestructura però no poden analitzar el codi de l'aplicació.
Gestió de la postura de seguretat de la IA (IA-SPM)
IA-SPM Les eines se centren específicament en la capa d'IA de les aplicacions modernes: els models, els agents i les connexions MCP que les eines tradicionals d'AppSec no inclouen en l'inventari.
- Com funciona: Descobreix contínuament actius d'IA a tot el SDLC i els correlaciona amb el risc que introdueixen, des del codi generat per IA fins a les dependències suggerides per IA.
- Beneficis: Tanca el punt cec exacte explotat pels atacs de la cadena de subministrament específics de la IA, com ara l'"slopsquatting", i proporciona als equips un inventari actiu. (AI-BOM) del que realment executa la IA.
- Limitacions: AI-SPM assegura específicament la capa d'IA i funciona millor juntament amb els sistemes tradicionals SAST, DAST i SCA en lloc de substituir-los.
Què són les eines de prova de seguretat d'aplicacions?
Eines de proves de seguretat d'aplicacions (ASTT) avaluar les aplicacions per detectar vulnerabilitats durant el desenvolupament i les proves. A diferència de les eines de protecció contínua, se centren en detectar problemes abans del desplegament, reduint la possibilitat de risc en entorns de producció.
Tipus clau d'eines de prova de seguretat d'aplicacions
Proves de seguretat d'aplicacions estàtiques (SAST)
SAST Les eines analitzen el codi font, el bytecode o els binaris sense executar-los.
- Com funciona: Escaneja el codi per detectar patrons no segurs, com ara injeccions SQL o credencials codificades, mentre els desenvolupadors encara codifiquen.
- BeneficisDetecta vulnerabilitats aviat, redueix els costos de correcció i dóna suport OWASP pràctiques de codificació segures.
- LimitacionsPot generar falsos positius i no pot detectar vulnerabilitats en temps d'execució.
Per a més detalls, vegeu la nostra comparació de SAST vs SCA.
Proves dinàmiques de seguretat d'aplicacions (DAST)
DAST Les eines simulen atacs del món real contra una aplicació en execució, sense necessitat d'accedir al codi font.
- Com funcionaInteractua amb l'aplicació externament, sondejant els punts finals i analitzant les respostes.
- BeneficisDetecta defectes d'execució com ara configuracions incorrectes, problemes d'autenticació o riscos d'injecció. Recomanat per NIST com a part d'un procés de seguretat robust.
- LimitacionsNo assigna les troballes directament a les línies de codi, cosa que pot alentir la correcció.
Per a més detalls, vegeu la nostra comparació de SAST contra DAST.
Anàlisi de la composició del programari (SCA)
SCA Les eines aborden els riscos dels components de codi obert, que impulsen la majoria de les aplicacions actuals.
- Com funciona: Escaneja dependències i manifestos (per exemple,
package.json,requirements.txt) per detectar vulnerabilitats conegudes i problemes de llicència. - BeneficisProtegeix contra les amenaces de la cadena de subministrament, garanteix el compliment de les llicències i admet marcs de treball com ara NIST SSDF.
- Limitacions: Se centra només en biblioteques de tercers i no analitza el codi d'aplicacions personalitzades.
Proves interactives de seguretat d'aplicacions (IAST)
Les eines IAST combinen els punts forts de SAST i DAST durant l'execució en un entorn de prova.
- Com funcionaInstrumenta l'aplicació, fa un seguiment del flux de dades i valida les vulnerabilitats en context.
- BeneficisOfereix resultats més precisos, menys falsos positius i comentaris més ràpids per als desenvolupadors.
- LimitacionsRequereix un entorn de prova i pot introduir una sobrecàrrega d'execució durant les proves.
Comparació d'eines de seguretat d'aplicacions i eines de prova
| Eina | Propòsit | Principals avantatges | Limitacions |
|---|---|---|---|
| RASP | Supervisa les aplicacions en temps real durant l'execució. | Bloqueja els atacs de dia zero i les accions sospitoses, i afegeix defensa en temps d'execució. | Només protegeix en temps d'execució, no evita els defectes de codificació abans. |
| Detecció de secrets | Troba dades sensibles com ara claus d'API i contrasenyes a les bases de codi. | Evita les fuites de credencials i garanteix el compliment de les normes CIS referents. | Centrat només en els secrets, no soluciona vulnerabilitats de codi més àmplies. |
| CSPM | Escaneja i gestiona les configuracions del núvol. | Detecta configuracions incorrectes i aplica l'OWASP Top 10 standards. | Limitat als recursos del núvol, no cobreix la lògica de l'aplicació. |
| SAST | Analitza el codi font o els binaris sense executar-los. | Detecta problemes en les primeres etapes del desenvolupament i admet pràctiques de codificació segures. | Pot generar falsos positius, sense visibilitat dels problemes d'execució. |
| DAST | Simula atacs a aplicacions en execució. | Troba vulnerabilitats en temps d'execució, funciona sense codi font. | No es mapeja directament a les línies de codi, menys útil per corregir-ho a l'origen. |
| SCA | Analitza les dependències de codi obert per detectar vulnerabilitats i riscos. | Protegeix la cadena de subministrament, garanteix la gestió de llicències i el compliment normatiu. | Limitat a components de tercers, no a codi d'aplicació personalitzat. |
| IAST | Combina proves estàtiques i dinàmiques en entorns de prova. | Valida les vulnerabilitats en context i redueix els falsos positius. | Requereix una configuració de proves en temps d'execució, cosa que pot afectar el rendiment durant les proves. |
| IA-SPM | Descobreix i protegeix models d'IA, agents i connexions MCP. | Tanca els punts cecs específics de la IA (slopsquatting, dependències al·lucinades) i produeix una IA-BOM. | Centrat en la capa d'IA; funciona millor combinat amb SAST/DAST/SCA. |
Reunint-ho tot: selecció de les eines de seguretat d'aplicacions adequades
Cadascuna de les eines de seguretat d'aplicacions i eines de prova de seguretat d'aplicacions enumerades anteriorment tenen un paper específic. Per exemple, SAST ajuda els desenvolupadors a trobar defectes de codificació aviat, mentre que DAST simula atacs a aplicacions en execució. SCA se centra en els riscos de codi obert i RASP proporciona protecció en directe en producció. La detecció de secrets protegeix les credencials i el CSPM assegura els entorns al núvol.
No obstant això, aquests eines de prova de seguretat d'aplicacions i les eines de protecció en temps d'execució també tenen limitacions. Algunes generen massa falsos positius, altres se centren només en el temps d'execució i moltes operen en silos sense integració en sistemes moderns. processos de desenvolupamentAquesta fragmentació dificulta que els equips mantinguin la visibilitat, prioritzin els problemes i segueixin el ritme dels cicles de llançament ràpids.
Per tant, construir una postura de seguretat sòlida requereix combinar múltiples solucions en una estratègia cohesionada. Les organitzacions que s'integren eines de prova de seguretat d'aplicacions amb protecció en temps d'execució, gestió de secrets i seguretat al núvol, aconsegueix una defensa més completa contra vulnerabilitats de seguretat al llarg del cicle de vida del desenvolupament de programari.
Alhora, la gestió d'un conjunt d'eines augmenta la complexitat i el cost. És per això que molts equips s'estan orientant cap a plataformes tot en un que unifiquen aquestes capacitats, proporcionen informes coherents i s'adapten directament a CI/CD pipelines.
Per què escollir Xygeni per a les vostres necessitats de seguretat d'aplicacions?
Xygeni va més enllà de les solucions puntuals oferint una Plataforma de seguretat d'aplicacions tot en un que unifica totes les eines que els equips necessiten per assegurar les seves aplicacions des del desenvolupament fins a la producció. En lloc de gestionar solucions fragmentades, Xygeni les reuneix en un sol lloc:
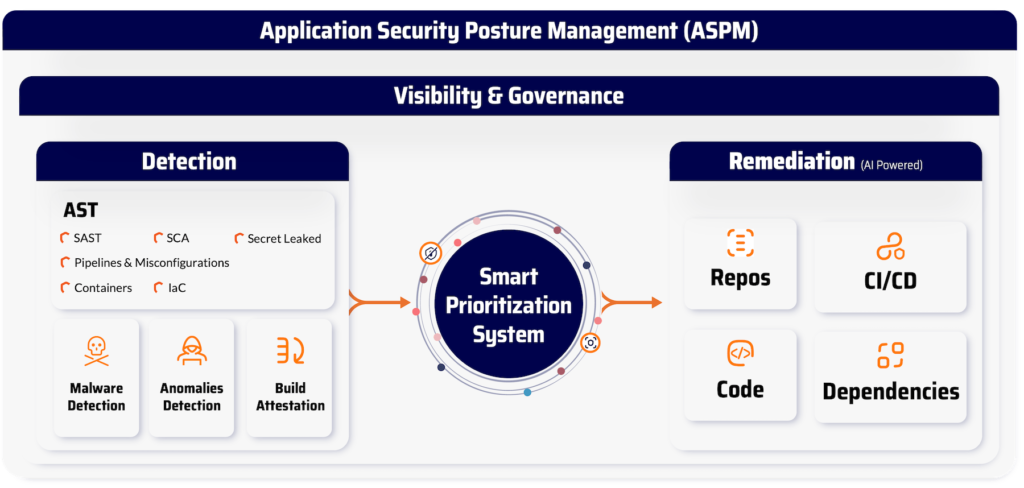
- Escaneigs estàtics i dinàmics → Natiu SAST, DAST i IAST escaneig integrat en els fluxos de treball de desenvolupament.
- Protecció de la cadena de subministrament de programari → Continu SCA per a dependències de codi obert, amb informació sobre explotabilitat i anàlisi d'accessibilitat.
- Secrets de seguretat → Detecció i gestió avançades de credencials entre repositoris i pipelines.
- Protecció en temps d'execució → RASP i detecció d'anomalies per aturar comportaments sospitosos en temps real.
- Seguretat del núvol → CSPM per identificar configuracions incorrectes i assegurar entorns nadius del núvol.
- Seguretat de la IA → L'inventari d'IA i el triatge d'IA mapen tots els models, agents i connexions MCP d'IA a través del SDLCi aplicar la puntuació de veredicte, urgència i complexitat basada en IA a les troballes, de manera que el codi generat per IA rebi el mateix escrutini que qualsevol altra cosa del pipeline.
El que fa que Xygeni destaqui no és només la cobertura, sinó també com funciona:
- Escaneig natiu → Integrat directament en els fluxos de treball dels desenvolupadors i CI/CD pipelines, no calen integracions de patchwork.
- Embut de priorització → Centra els equips en els riscos que realment importen filtrant les vulnerabilitats en funció de l'accessibilitat i l'explotabilitat.
- Guardrails → Aplicar automàticament polítiques de seguretat, trencant les compilacions arriscades abans que arribin a producció.
- Unificat Dashboard → Proporciona una única font de dades fiable per a vulnerabilitats, configuracions incorrectes i amenaces al llarg del cicle de vida del desenvolupament de programari.
Amb Xygeni, els equips de desenvolupament i seguretat obtenen el poder de identificar, prioritzar i solucionar vulnerabilitats de seguretat ràpidament tot mantenint una alta productivitat. No és només un conjunt d'eines, sinó una plataforma dissenyada per protegir les aplicacions modernes de principi a fi.
Preguntes més freqüents (FAQ)
Què són les eines de prova de seguretat d'aplicacions?
Les eines de prova de seguretat d'aplicacions (ASTT) són solucions de programari que analitzen les aplicacions per detectar vulnerabilitats de seguretat abans del desplegament. Inclouen SAST, DAST, SCAi IAST, cadascun centrat en diferents etapes de desenvolupament. El seu objectiu és ajudar els desenvolupadors i els equips de seguretat a trobar i solucionar debilitats al principi del cicle de vida.
Quina eina es recomana per a les proves de seguretat d'aplicacions?
L'eina adequada depèn del vostre entorn i de les vostres necessitats. SAST es recomana per detectar codi insegur durant el desenvolupament, mentre que DAST és ideal per a proves en temps d'execució. Moltes organitzacions combinen ambdues amb SCA per aconseguir una cobertura completa de la seguretat de la cadena de subministrament.
L'avaluació d'aplicacions web és una eina de seguretat?
Una avaluació d'aplicacions web no és una eina en si mateixa, sinó un procés que utilitza eines de proves de seguretat d'aplicacions per avaluar els riscos. Normalment implica executar SAST, DAST i revisions manuals per descobrir vulnerabilitats en aplicacions web. L'objectiu és reforçar la seguretat de les aplicacions web trobant defectes abans que ho facin els atacants.
Quina és la millor eina de proves de seguretat d'aplicacions dinàmiques per al núvol?
La millor eina DAST per a entorns natius del núvol és aquella que s'integra perfectament amb CI/CD pipelines'escala amb implementacions en contenidors. Les solucions DAST modernes poden escanejar API, microserveis i aplicacions sense servidor en temps real. La clau és triar una eina que proporcioni informació útil sense alentir els processos de desenvolupament al núvol.
Per a quina eina es recomana enterprise proves de seguretat de les aplicacions?
Enterprisesolen adoptar una combinació d'eines de prova de seguretat d'aplicacions (SAST, DAST, SCA, i IAST) per cobrir les diferents etapes del cicle de vida. L'enfocament recomanat és seleccionar solucions que s'integrin en CI/CD pipelines, proporcionen resultats precisos amb pocs falsos positius i s'escalen a través de múltiples aplicacions.
La seguretat de les aplicacions cobreix el codi generat per IA i les eines de codificació per IA?
Cada cop més, sí. Les eines AI-SPM descobreixen i asseguren els models d'IA, els agents i les connexions MCP que ara s'executen a través de SDLC, mentre que AI Triage aplica anàlisis basades en IA a les troballes, de manera que tant el codi generat per IA com el codi d'aplicació tradicional s'avaluen amb el mateix rigor.

