






Mantenir les aplicacions segures és més important que mai. El 2024, acabat 54,000 nous CVE es van publicar, una xifra rècord. Aquest pic mostra la rapidesa amb què creix la superfície d'atac, sobretot perquè les aplicacions modernes depenen més del codi obert i dels paquets de tercers. És per això que sca vs. sast El debat no és només tècnic, sinó estratègic. En comptes d'escollir-ne un per sobre de l'altre, els equips amb mentalitat de seguretat utilitzen tots dos. SAST detecta errors i defectes en el teu propi codi aviat. SCA fa un seguiment dels problemes de les dependències abans que arribin a producció. Diferents eines, diferents capes, però juntes, tanquen buits reals.
En aquesta guia, analitzem les diferències entre sast i escara, com treballen junts i com Xígeni els unifica en una única plataforma creada per a DevSecOps.
Què és SAST?
Proves de seguretat d'aplicacions estàtiques (SAST) és com tenir un sistema d'alerta primerenca per al vostre codi propietari. En escanejar el codi font, el bytecode i els binaris, SAST identifica vulnerabilitats molt abans que es converteixin en un problema. Per exemple, marca problemes com la injecció SQL o scripting entre llocs (XSS) mentre el codi encara està en desenvolupament.
Principals avantatges de SAST:
- Detecció precoçTroba vulnerabilitats aviat, estalviant temps i diners en correccions posteriors.
- Cobertura integral: Comprova tot el codi personalitzat a fons, assegurant-se que no s'oblidi de res.
- Feedback en temps realGuia els desenvolupadors mentre escriuen, garantint una millor qualitat del codi.
- Millora de la qualitat del codiMillora la seguretat alhora que millora la mantenibilitat.
Modern SAST Les eines evolucionen ràpidament. Per mantenir-se efectives, no només han de detectar problemes com SQLi o XSS, sinó que també han de prioritzar el que realment és explotable i proporcionar orientació en temps real als desenvolupadors. Aquí és on destaquen eines com Xygeni, però ho tractarem en detall a continuació.
Què és SCA?
Mentrestant, Anàlisi de composició de programari (SCA) es tracta de gestionar els riscos en dependències de tercers i de codi obert. Amb les aplicacions modernes que depenen en gran mesura de components de codi obert, sovint fins a un 90%,SCA esdevé crucial per fer un seguiment de les vulnerabilitats i els problemes de llicències.
Principals avantatges de SCA:
- Gestió de la dependència: Manté la llista de materials del programari (SBOM) actualitzat.
- Detecció de vulnerabilitats: Marca problemes utilitzant bases de dades com ara NVD or OpenSSF.
- Compliment de la llicència: Ajuda a complir amb els requisits de llicència de codi obert.
- Alertes proactives: Troba components obsolets per evitar riscos ocults.
En solucionar vulnerabilitats en dependències externes, SAST i SCA funcionen bé junts per proporcionar una forta seguretat a les aplicacions. A més, la comparació de SCA vs SAST mostra com aquestes eines es recolzen mútuament, abordant de manera eficaç diferents parts dels reptes de seguretat de les aplicacions.
SAST vs SCADiferències clau en la seguretat de les aplicacions
| Aspecte | SAST | SCA |
|---|---|---|
| Enfocament primari | Codi font propietari | Dependències de codi obert i de tercers |
| Sincronització | Millor aplicar durant la fase de desenvolupament | Monitorització contínua abans i després del desplegament |
| Tipus de vulnerabilitat | Detecta defectes de codificació (per exemple, injecció SQL, XSS) | Identifica vulnerabilitats conegudes en biblioteques i paquets externs |
| abast | Analitza codi personalitzat escrit internament | Escaneja totes les dependències directes i transitives de la base de codi |
| Millor cas d'ús | Assegurar aplicacions propietàries | Gestió de riscos en components de programari de codi obert i de tercers |
| Impacte en el desenvolupament | Millora les pràctiques de codificació segura mitjançant comentaris en temps real | Garanteix el compliment normatiu i mitiga els riscos de fonts externes no verificades |
Com demostra aquesta comparació, SAST i SCA serveixen de manera diferent però funcionen bé junts. El seu ús conjunt garanteix que no hi hagi buits en la vostra estratègia de seguretat.
Perquè tu Necessitat Tots dos SAST i SCA
En lloc d'escollir entre SCA vs SAST, aprofiteu tots dos per crear una defensa multicapa. Aquí teniu el perquè:
- Protecció integral: SAST cobreix codi personalitzat, mentre que SCA protegeix les dependències de tercers.
- Superfície d'atac reduïdaJunts, eliminen els punts febles de les vostres aplicacions.
- EficiènciaEls fluxos de treball optimitzats ajuden a resoldre les vulnerabilitats més ràpidament.
Per aprofundir en la creació d'aplicacions segures, exploreu aquest detall Guia de pràctiques de codificació segura d'OWASP, un recurs valuós per a professionals de DevSecOps. També podeu consultar el nostre episodi de SafeDev Talk a SCA vs SAST - Com es complementen mútuament per a una seguretat més forta?
Per què SAST i SCA Matèria el 2025: les necessitats de seguretat de les aplicacions modernes contextualitzen
Els equips de seguretat actuals no només corregeixen errors. Estan protegint elements crítics pipelines, gestionant el risc en les dependències de codi obert i complint amb les creixents regulacions.
A principis de 2025, més del 80% de les bases de codi contenen vulnerabilitats de codi obert conegudes, segons informes del sector. I amb Es preveu que la codificació assistida per IA representi el 30-50% del codi nou En algunes organitzacions, cada cop és més difícil fer un seguiment del que és segur i del que no ho és.
Mentrestant, regulacions com NIS2, DORA i les noves normes de la SEC estan fent que la traçabilitat de la seguretat sigui una necessitat, no només un element agradable.
Afegiu atacs d'alt perfil a la cadena de subministrament com ara Utilitats xz or ctx, i està clar: la manera antiga de fer AppSec no és suficient.
Aixo es perqué escara i sast no són opcionals. Si s'utilitzen conjuntament, donen als equips visibilitat tant del risc propietari com del de tercers. La clau ara és combinar-los en un flux de treball que els desenvolupadors realment utilitzin.
Xygeni: L'Unificat SAST i SCA Solució
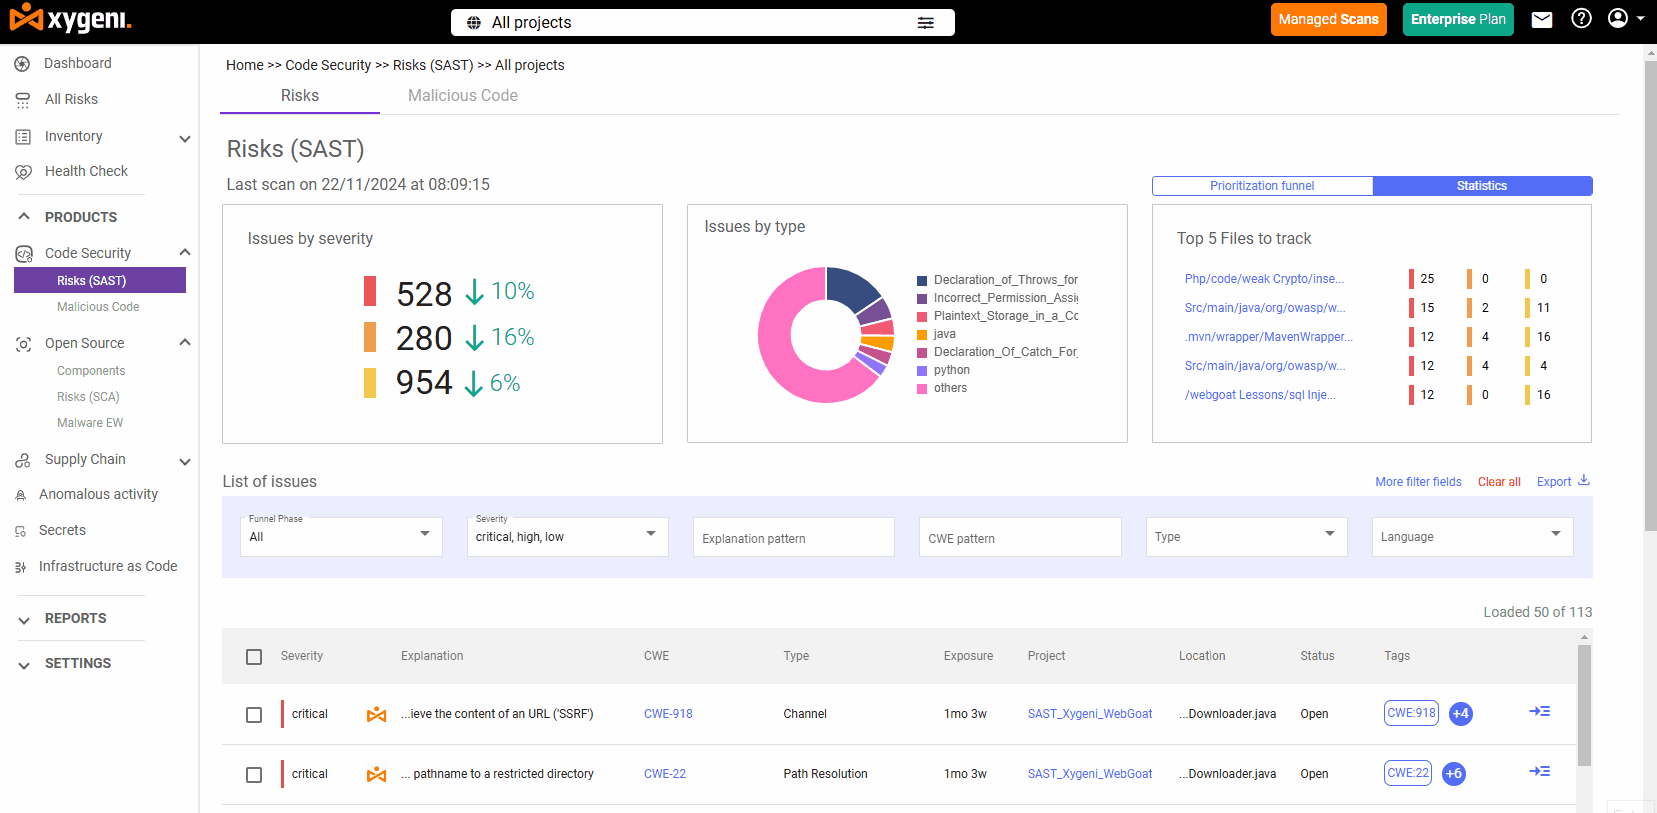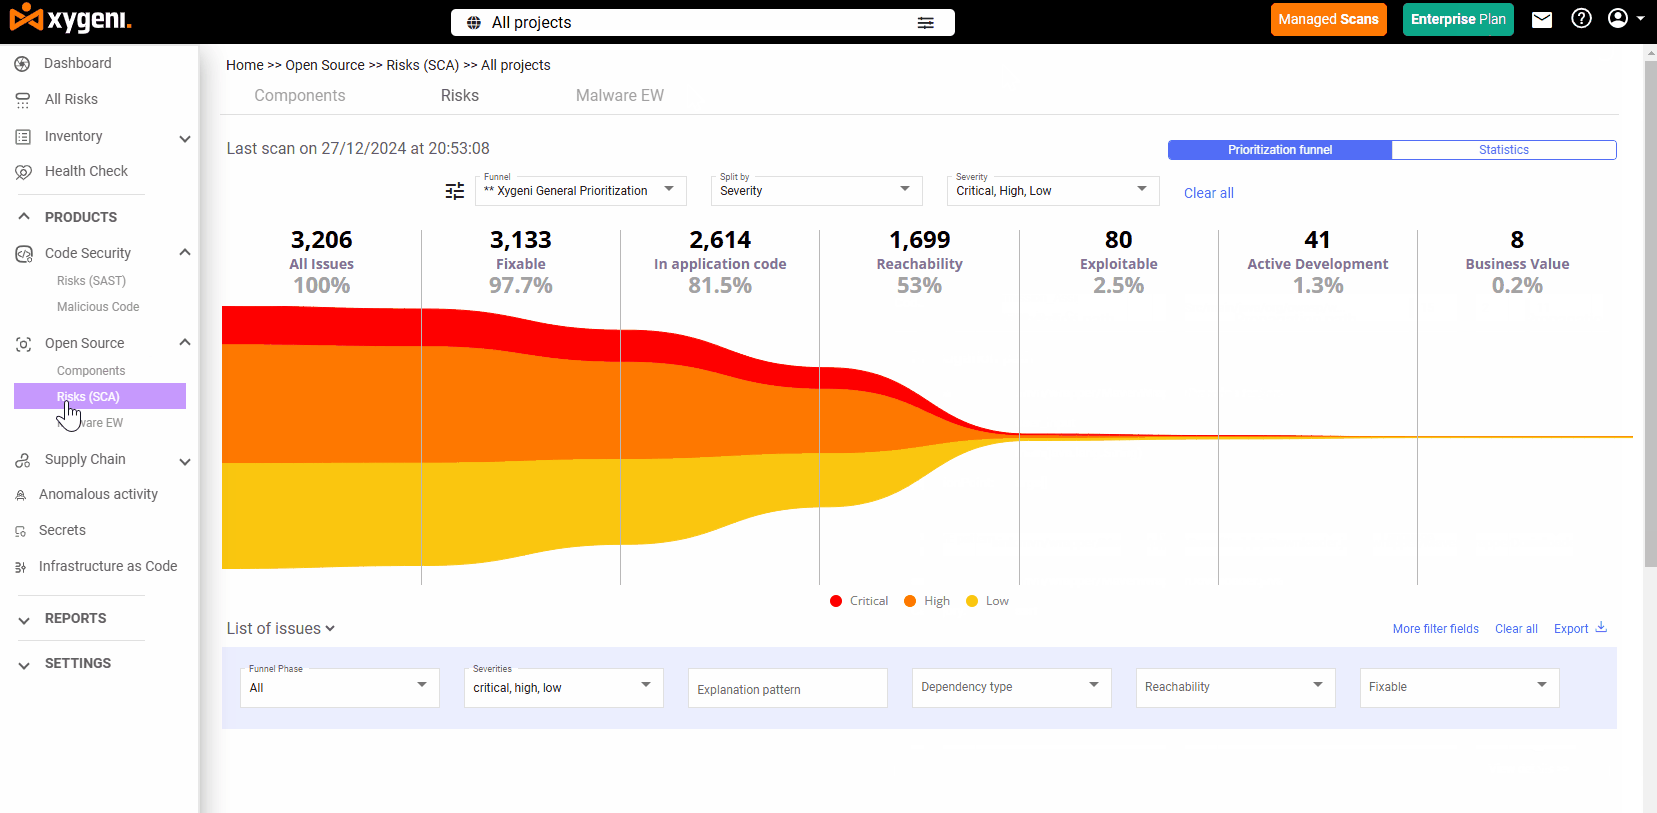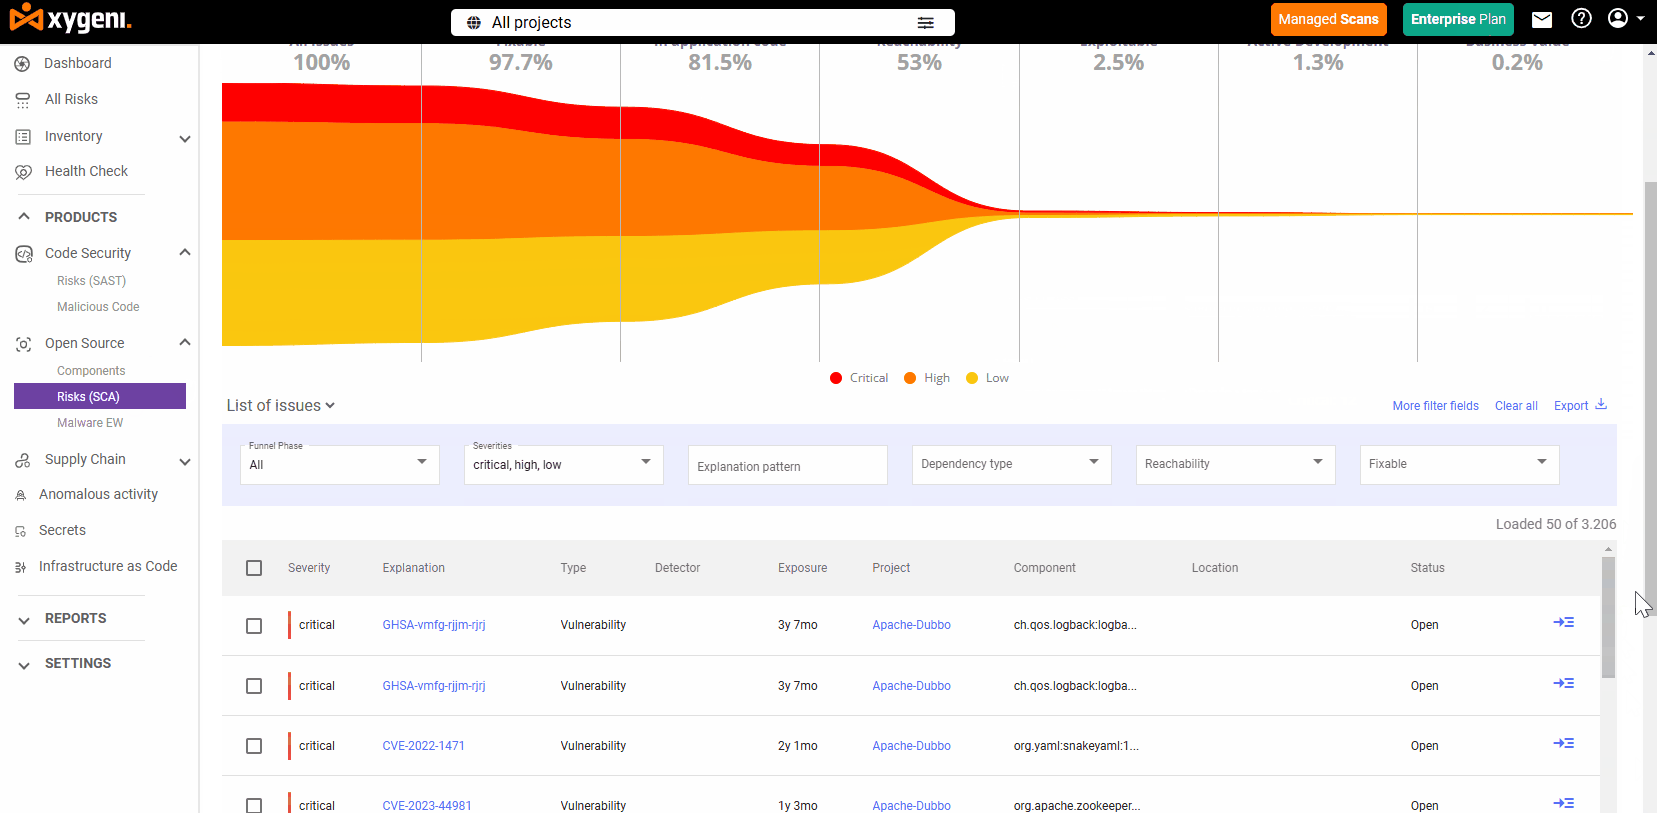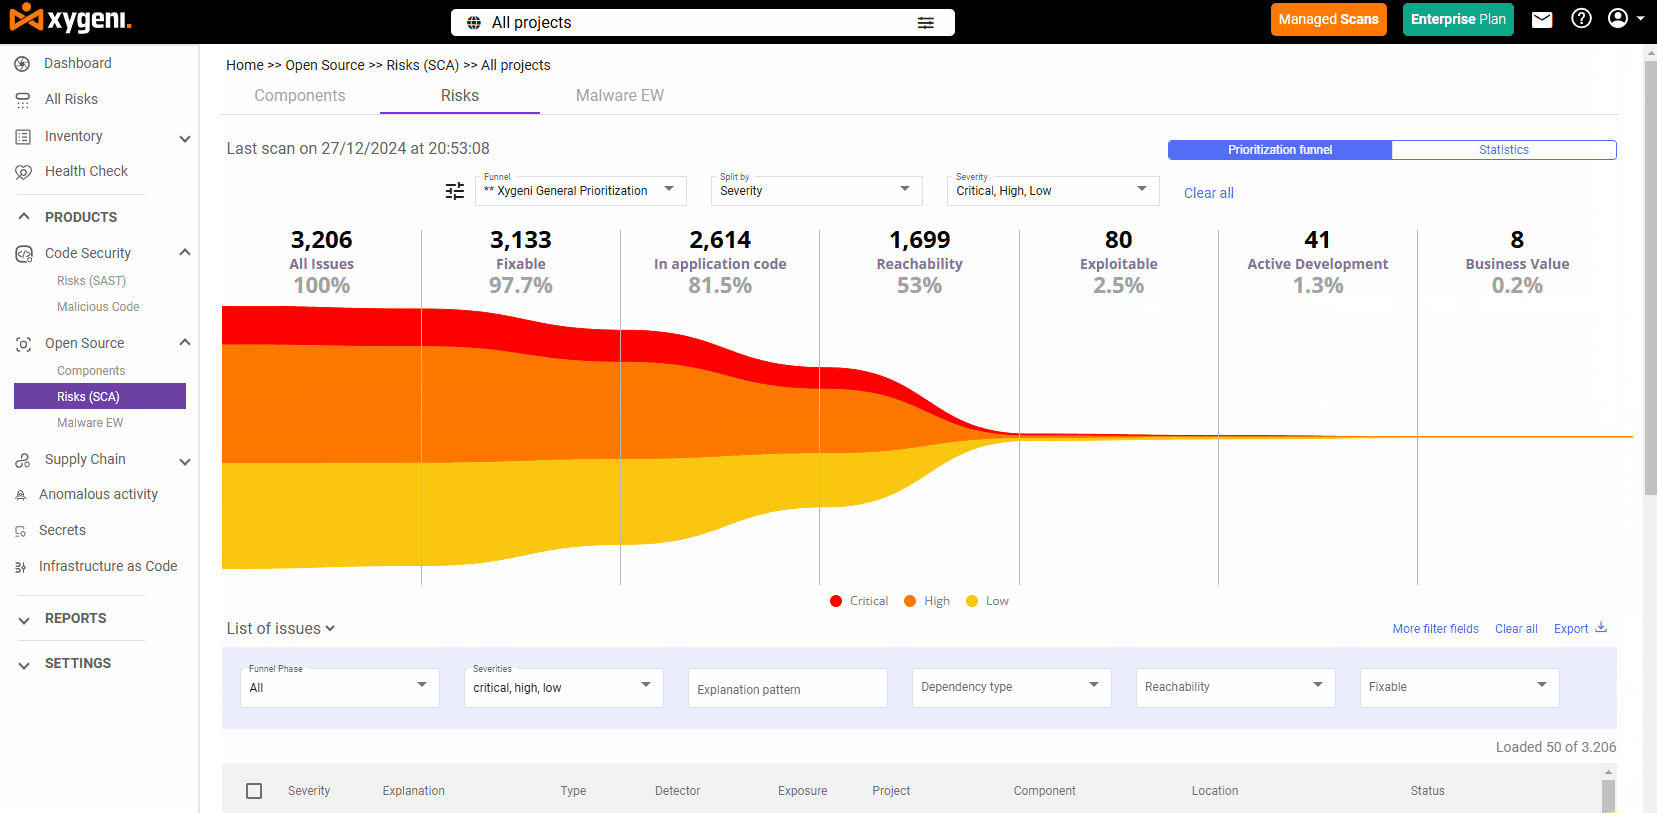
Els equips de seguretat sovint tenen dificultats per decidir entre SAST vs SCA, però la realitat és que tots dos són essencials. SAST vs SCA no és una competició, és una col·laboració. Mentre SAST analitza el codi propietari per detectar defectes de seguretat, SCA escaneja components de codi obert i de tercers per detectar vulnerabilitats conegudes.
Xygeni combina SAST i SCA en una plataforma unificada, dissenyada per adaptar-se als fluxos de treball de DevSecOps. Aquest enfocament garanteix la seguretat durant tot el procés de desenvolupament, des de l'anàlisi de codi personalitzat fins a la gestió de riscos de codi obert.
Proactive SAST: Assegurar el codi propietari des del principi
Proves de seguretat d'aplicacions estàtiques de Xygeni (SAST) analitza el vostre codi propietari des del moment en què s'escriu, escanejant el codi font, el bytecode i els binaris per detectar defectes de seguretat crítics.
Les principals amenaces detectades inclouen:
- Injecció SQL, scripts entre llocs (XSS) i injecció d'ordres
- Errors de gestió de memòria com ara desbordaments de memòria intermèdia
- Lògica d'autenticació insegura i exposició de dades
- Codi ofuscat o maliciós com ara ransomware, spyware o backdoors
Però el que fa que Xygeni sigui diferent no és només la detecció, sinó la priorització.
Precisió provada per punts de referència
Xigeni-SAST es va provar utilitzant el mètode oficial Benchmark d'OWASP, on va aconseguir:
- Taxa de veritables positius del 100% en totes les categories principals com SQLi i XSS
- A baixa taxa de falsos positius del 16.7%, superant eines com CodeQL, Semgrep i SonarQube
- Puntuacions perfectes en àrees crítiques com ara xifratge feble i detecció de cookies insegura
Aquests resultats mostren que Xygeni detecta amenaces reals i evita que el vostre equip perdi el temps amb soroll.
Correcció automàtica i CI/CD Integració
Per accelerar la resolució, la tecnologia d'IA de Xygeni Correcció automàtica:
- Suggereix canvis de codi segurs en temps real
- Genera automàticament pull requests amb pegats sensibles al context
- Funciona directament dins del teu CI/CD fluxos de treball sense bloquejar llançaments
Això significa que el vostre equip corregeix les vulnerabilitats aviat, abans que arribin a producció, sense alentir el desenvolupament.
Disseny adaptat per a desenvolupadors
- Instal·lació CLI d'una sola línia
- Complet SCM integració (GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins)
- Sortida en JSON, SARIF, CSV, Markdown
- Compatibilitat amb regles personalitzades en YAML
- Anotacions PR en línia i guardrails
Amb Xygeni, SAST esdevé una part integral del vostre cicle de vida de desenvolupament segur, des de la detecció fins a la remediació, sense cap mena de fricció.
Intel · ligent SCAProtecció de les dependències de codi obert
Les aplicacions modernes depenen del codi obert més que mai, però això comporta riscos. Estudis recents mostren que El 74% de les bases de codi contenen components de codi obert d'alt risc, i això El 91% d'aquests components tenen com a mínim 10 versions de retard. Sense una visibilitat i un control adequats, podríeu estar enviant vulnerabilitats directament a producció.
Anàlisi de la composició de programari de Xygeni (SCA) Va molt més enllà de llistar CVE. Proporciona una capa de protecció intel·ligent i en temps real a tot el vostre ecosistema de tercers.
Detecció avançada més enllà dels CVE
Xygeni escaneja totes les dependències, directes i transitives, i marca:
- Vulnerabilitats conegudes utilitzant NVD, OSV, GitHub Advisory i altres
- Paquets obsolets amb pegats que falten
- Comportament anòmal o maliciós en els scripts d'instal·lació del paquet
- typosquatting, confusió de dependènciesi paquets interns sense àmbit
- Patrons sospitosos relacionats amb programari espia, ransomware i portes del darrere
Accessibilitat i explotabilitat: centrar-se en allò que importa
En comptes d'inundar-te amb alertes, Xygeni utilitza Anàlisi d'accessibilitat per mostrar quines vulnerabilitats són realment usat a la vostra aplicació:
- Fa un seguiment de les rutes d'execució i els gràfics de crides
- Prioritza les vulnerabilitats en funció de EPSS (Sistema de puntuació de predicció d'explotacions)
- Redueix els falsos positius fins a un 70%
- Distingeix entre camins de codi accessibles i no utilitzats
Això permet que el teu equip se centri només en riscos explotables, estalviant temps i reduint el soroll.
Correcció automàtica a CI/CD
La correcció de dependències vulnerables no ha de ser manual. Xygeni automatitza aquest procés amb:
- Suggeriments de correcció instantània directament en el vostre flux de treball
- Correcció automàtica massiva: aplica múltiples actualitzacions de dependències en una sola acció
- Generat automàticament pull requests amb versions de pegat segures
- Complet CI/CD integració per a la protecció contínua
S'ha acabat buscar entre registres o fer malabarismes amb versions de pegats, només cal una remediació ràpida i específica on calgui.
Detecció precoç de programari maliciós per a OSS
Xygeni escaneja contínuament registres públics (com ara NPM, PyPI, Maven) per detectar:
- Paquets infectats per programari maliciós
- Amenaces de dia zero
- Scripts d'instal·lació sospitosos
- Comportament vinculat a programari espia o portes del darrere
Si alguna cosa està marcada, Xygeni quarantenes l'amenaça, alerta el teu equip i fins i tot ajuda a notificar el registre per evitar una major propagació. Estàs protegit abans que els paquets maliciosos arribin al teu pipelines.
Transparència total i compliment de SBOM
Necessites demostrar què hi ha al teu codi? Xygeni genera automàticament SBOMs en formats com SPDX i CycloneDX, i integra Informes de divulgació de vulnerabilitats (VDR) per a una traçabilitat completa.
- Compleix amb els requisits de l'EO 14028, NIST SP 800-204D, DORA i la FDA
- Fa un seguiment dels riscos de llicència en tots els components
- Funciona mitjançant CLI o WebUI, completament integrat a la vostra CI pipelines
Això garanteix que compliu les expectatives normatives alhora que manteniu la vostra cadena de subministrament segura i auditable.
SAST vs SCAFuncions de seguretat avançades que distingeixen Xygeni
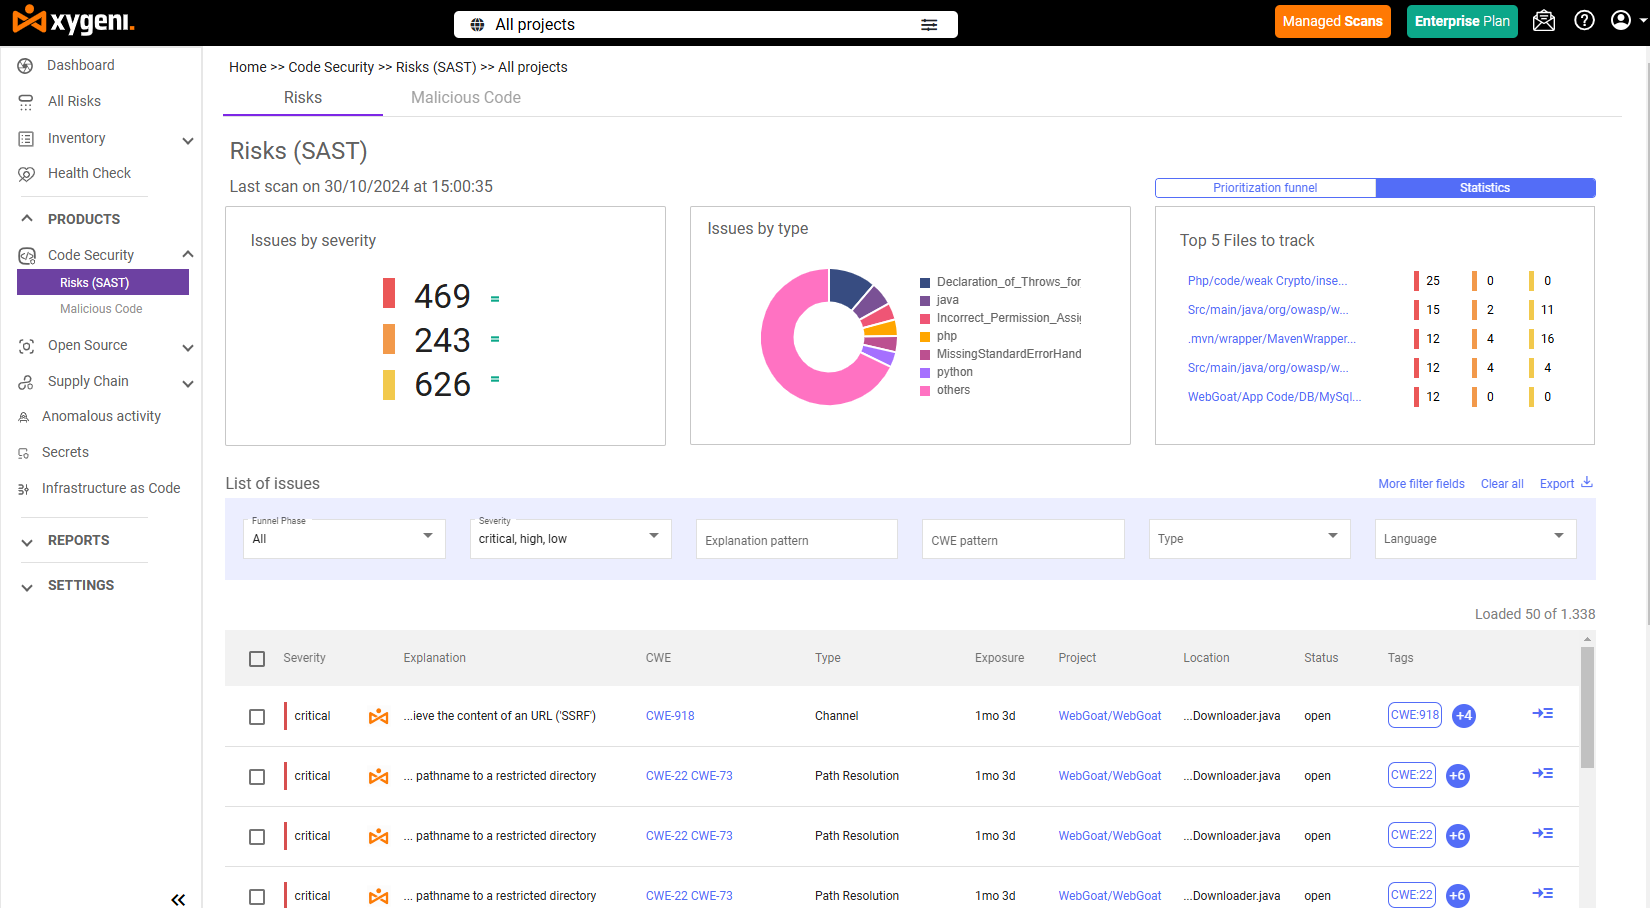
En comparar sca vs. sast, no es tracta només del que detecten, sinó de la intel·ligència amb què ho fan. Xygeni transforma les eines tradicionals d'AppSec en un sistema unificat i intel·ligent que elimina el soroll i accelera la remediació.
Així és com Xygeni's SAST i SCA treballar junts per aconseguir un impacte real en la seguretat:
Explotació i accessibilitat: prioritzar el que és real
La majoria d'eines de seguretat inunden els equips amb alertes irrellevants. Xygeni ho soluciona amb funcions integrades anàlisi d'explotabilitat i rastreig d'accessibilitat:
- SAST les troballes es filtren mitjançant l'anàlisi del flux de dades per marcar només els defectes explotables
- SCA Les vulnerabilitats es classifiquen en funció de si el codi vulnerable s'utilitza realment.
- Combinat amb la puntuació EPSS, el vostre equip veu primer el que importa i res més.
Això redueix dràsticament la fatiga d'alerta i elimina el soroll.
AutoFix: Remediació que s'escriu sola
Xygeni accelera la seguretat eliminant les correccions manuals:
- Correcció automàtica amb tecnologia d'IA generates pull requests pels dos SAST i SCA problemes
- Els pegats estan alineats amb les millors pràctiques i s'han limitat al problema real.
- Correcció automàtica massiva aplica diverses correccions en un sol flux
- Tots els canvis són CI/CD-llest i aprovat pel desenvolupador
La correcció de vulnerabilitats esdevé una part integral del procés de desenvolupament, no un obstacle.
Detecció precoç de programari maliciós en dependències
Amb paquets maliciosos de codi obert que augmenten més d'un 300% any rere any, la detecció de programari maliciós ara és imprescindible in SCA eines.
Xygeni escaneja registres públics en temps real (NPM, PyPI, Maven) per detectar:
- Typosquatting, confusió de dependències i scripts sospitosos
- Backdoors, programari espia i ransomware en paquets
- Amenaces de dia zero abans que us afectin pipeline
Si es troba una amenaça, es bloqueja, es posa en quarantena i es rastreja ràpidament.
Compliment, SBOMi VDR: Integrats
Xygeni automatitza tasques clau de governança amb cada compilació:
- genera SBOMs en formats SPDX i CycloneDX
- S'alinea amb les directrius NIST SP 800-204D, DORA, EO 14028 i la FDA
- Inclou Informes de divulgació de vulnerabilitats (VDR) per fer un seguiment dels riscos al llarg del temps
- S'integra a la vostra CLI o interfície d'usuari web, sense necessitat d'eines addicionals
El compliment normatiu ja no és una cosa de segon pla. És continu, transparent i està llest per a auditories.
Una plataforma, un flux
A diferència de les eines fragmentades, Xygeni ofereix:
- Resultats unificats per a SAST i SCA en un dashboard
- CI/CD guardrails i polítiques que imposen la seguretat de desplaçament a l'esquerra
- Alertes en temps real amb guia de correcció contextual
- Traçabilitat completa des de les zones vulnerables commit per solucionar la solució
Tant si esteu protegint codi propietari com la vostra cadena de subministrament de programari obert (OSS), Xygeni ho cobreix tot, amb menys fricció, menys alertes i resultats més ràpids.
La seguretat no és només eines. És governança.
La seguretat de les aplicacions no només consisteix a detectar vulnerabilitats. De fet, també es tracta de saber qui és el propietari del risc, qui el corregeix i com aquestes accions s'alineen amb les vostres polítiques de seguretat internes.
A mesura que la vostra organització creix, la visibilitat per si sola no ho bastaràNecessiteu traçabilitat. Això significa:
- Qui va afegir la dependència vulnerable?
- Qui és el responsable de la reparació?
- La correcció està alineada amb les vostres polítiques de seguretat?
Aquí és on s'uneixen les eines adequades i la governança. Quan integreu SAST i SCA instruments en els vostres fluxos de treball de la manera correcta, no només troben problemes. En canvi, ajuden a fer complir les normes de seguretat, assignar responsabilitats i accelerar les correccions amb fluxos clars i automatitzats.
A més, a escala, la governança esdevé el nexe entre la detecció i la remediació. Sense ella, només es recopilen alertes. Amb ella, es prenen mesures reals.
Aixo es perqué Xygeni ofereix serveis basats en polítiques guardrails, tasques d'equip personalitzades i traçabilitat completa al llarg del cicle de vida del desenvolupament de programari segurPodeu veure qui ha introduït un risc, qui és el responsable de la correcció i si el canvi s'adapta al vostre model de governança.
En resum, la seguretat no s'atura a la detecció. Només esdevé efectiva quan el vostre sistema facilita que la persona adequada actuï ràpidament.
A punt per assegurar el teu flux de treball de desenvolupament amb les eines adequades?
Explora les nostres llistes seleccionades per experts per trobar les millors solucions per al teu equip:
- Anàlisi de la composició de programari dels 10 principalsSCA) Eines per a equips de DevSecOps
Descobreix les millors eines per gestionar components de codi obert i protegir la teva cadena de subministrament de programari. - Top SAST Eines per a equips de DevSecOps
Compareu les principals eines d'anàlisi de codi estàtic per detectar vulnerabilitats en les primeres etapes del desenvolupament.
Preguntes freqüents sobre SCA vs SAST
Quina és la diferència principal entre SCA vs SAST?
SAST examina el codi propietari per detectar defectes de seguretat, mentre SCA se centra en components de tercers i de codi obert per identificar vulnerabilitats i riscos de llicència
Llauna SAST i SCA s'han d'utilitzar junts?
Sí, utilitzant SAST i SCA junts proporcionen una seguretat completa cobrint tant el codi propietari com el de tercers, minimitzant el risc general.
Quins tipus de vulnerabilitats té SAST detectar?
SAST troba problemes de codi, com ara injecció SQL, desbordaments de memòria intermèdia i scripts entre llocs (XSS), abans que es desplegui l'aplicació.
Per què és SCA important per a la seguretat de codi obert?
SCA ajuda els equips a gestionar els riscos en dependències de tercers, com ara biblioteques antigues, problemes de seguretat coneguts i problemes de llicències.
Quin és millor: SAST or SCA?
Cap dels dos és eficaç per si sol. SAST i SCA treballar conjuntament per proporcionar una seguretat completa tant per al codi personalitzat com per al codi extern
Què és Xygeni i com s'integra? SAST i SCA?
Xygeni unifica SAST i SCA en una sola plataforma, fent que la gestió de vulnerabilitats sigui més ràpida, intel·ligent i eficient durant tot el cicle de vida del desenvolupament.

