





L'espai en ràpida evolució de la ciberseguretat ha fet que Què és l'anàlisi de composició de programari? (SCA) un terme tecnològic crucial. SCA és vital perquè ajuda a mantenir la seguretat, el compliment de les llicències i la integritat de les aplicacions de programari. Automatitza la detecció i la correcció de components de codi obert amb vulnerabilitats conegudes. Però, com van sorgir les eines d'anàlisi de la composició de programari i per què s'ha convertit en indispensable?
Els orígens de l'anàlisi de la composició de programari
Què és l'anàlisi de composició de programari i per què es va crear?
Què és l'anàlisi de composició de programari i com va sorgir? SCA va sorgir de la necessitat de gestionar l'ús creixent de programari de codi obert (OSS) i la prevalença de biblioteques de tercers en el desenvolupament d'aplicacions modernes. A mesura que les empreses buscaven accelerar els cicles de desenvolupament i reduir els costos, van recórrer més ràpidament a aquests components reutilitzables.
Tanmateix, aquest canvi va introduir nous problemes, com ara la gestió de vulnerabilitats de seguretat i problemes de llicències relacionats amb el codi obert.
Els desenvolupadors havien de mantenir un inventari manual d'aquests components abans SCA es va institucionalitzar. Aquest era un procés propens a errors i que requeria molt de temps. El desig d'un enfocament més sistemàtic va conduir al desenvolupament d'eines i metodologies que podien escanejar, identificar i avaluar automàticament els riscos d'aquests components. Avui dia, aquest enfocament es coneix com a Anàlisi de Composició de Programari.
Anàlisi de la composició de programari: la definició oficial
Hi ha algunes definicions de fonts autoritzades. Totes aquestes fonts reconeixen el valor de Anàlisi de composició de programari en el món actual de la ciberseguretat.
Linux Foundation en el seu Guia oberta per a l'avaluació SCA instruments, descriu SCA as "un component crític de les pràctiques modernes de desenvolupament de programari, destinat a identificar components de codi obert dins d'una base de codi, avaluar les seves vulnerabilitats de seguretat i garantir el compliment de les obligacions de llicència." Aquesta definició destaca el paper integral que SCA juga un paper important en la gestió dels riscos de seguretat i legals en el desenvolupament de programari.
OWASP (Projecte de Seguretat d'Aplicacions Web Obertes), una organització sense ànim de lucre dedicada a millorar la seguretat del programari, descriu SCA com una el procés d'identificació de possibles àrees de risc derivades de l'ús de components de programari i maquinari de tercers i de codi obert.
NIST (Institut Nacional de Standards i Tecnologia), en les seves directrius de seguretat, també emfatitza la importància de SCA en la identificació i gestió dels riscos associats a l'ús de components de tercers i de codi obert dins d'aplicacions de programari. Les directrius del NIST sovint s'utilitzen com a punt de referència per a les pràctiques de ciberseguretat en totes les indústries.
Definició de l'anàlisi de composició de programari en termes pràctics
Ara que hem tractat com Anàlisi de composició de programari i com ho defineixen els líders de la indústria, ho analitzarem en termes més senzills i entenem realment què és l'anàlisi de composició de programari.
L'anàlisi de la composició de programari és una pràctica de seguretat que ajuda les organitzacions a identificar, avaluar i mitigar els riscos relacionats amb components de programari de codi obert i de tercers.. Automatitza el procés d'escaneig de vulnerabilitats, comprovació de problemes de llicència i seguretat de la cadena de subministrament de programari.
A diferència de les mesures de seguretat tradicionals que se centren en les vulnerabilitats del codi personalitzat, l'anàlisi de la composició de programari va més enllà del programari desenvolupat internament. Garanteix que totes les dependències externes utilitzades en una aplicació siguin segures, compleixin les normes legals i estiguin lliures d'amenaces conegudes.
A mesura que les organitzacions continuen depenent del programari de codi obert, l'anàlisi de la composició del programari s'ha convertit en un component fonamental de les estratègies modernes de DevSecOps. Permet als desenvolupadors i als equips de seguretat mantenir aplicacions segures sense alentir el procés de desenvolupament.
Integrant eines d'anàlisi de composició de programari en CI/CD pipelines, els equips poden automatitzar les comprovacions de seguretat, detectar vulnerabilitats aviat i evitar sorpreses d'última hora abans del desplegament. En una era on els atacs a la cadena de subministrament van en augment, tenir una estratègia robusta d'anàlisi de la composició de programari ja no és opcional, sinó essencial.
Els avantatges de Anàlisi de composició de programari
Detectar i resoldre debilitats: Anàlisi de composició de programari Les eines examinen contínuament les bases de codi per detectar vulnerabilitats conegudes. Aporten informació important que permet als enginyers abordar els problemes abans que puguin ser explotats.
Manté el compliment de la llicència: Anàlisi de composició de programari supervisa la gestió de llicències per a components de tercers. Això ajuda a evitar riscos legals i garanteix el compliment de les condicions d'ús de cada component.
Postura de seguretat avançada: Quan s'integra en el SDLC, SCA pot ajudar a reduir la superfície d'atac. També crea objectius d'exposició més difícils per als adversaris.
Per què SCA és essencial en ciberseguretat
Avui dia, l'anàlisi de la composició del programari és més crítica que mai. Els atacs a la cadena de subministrament de programari han evolucionat, fent que les vulnerabilitats de tercers siguin tan perilloses com les explotacions directes de codi.
Els atacants tenen com a objectiu cada cop més components de codi obert àmpliament utilitzats. Aquestes dependències sovint serveixen com a enllaç feble, proporcionant un punt d'entrada fàcil a una aplicació que d'altra banda és segura.
Sense SCA, les organitzacions deixen el seu programari exposat a riscos de seguretat silenciosos però greus. Assegurar les dependències de tercers ja no és opcional, sinó essencial.
SCA en el panorama de l'AppSec
Anàlisi de la composició del programari (SCA) és essencial per a la seguretat de les aplicacions. Reforça les pràctiques de proves de seguretat existents abordant els riscos en components de tercers.
Proves de seguretat d'aplicacions estàtiques (SAST) identifica vulnerabilitats en codi escrit a mida. Tanmateix, no analitza les dependències externes. SCA omple aquest buit escanejant biblioteques de codi obert i de tercers, detectant vulnerabilitats conegudes i ocultes.
Per exemple, a la nostra entrada del blog, "SCA vs SASTDiferències clau en la seguretat de les aplicacions, " expliquem com funcionen conjuntament aquests mètodes. SCA se centra en codi extern, com ara dependències de codi obert, mentre que SAST examina el codi desenvolupat internament. També podeu consultar la nostra edició de SafeDev Talk a SCA or SAST – Com es complementen per a una seguretat més forta?
Junts, SCA i SAST crear una estratègia de seguretat integral. SAST ajuda a prevenir problemes introduïts pels desenvolupadors, alhora que SCA protegeix les aplicacions contra amenaces externes.
Com funcionen les eines d'anàlisi de composició de programari
Per crear programari segur, els equips han d'entendre què és l'anàlisi de composició de programari (SCA) és i com funciona. Les aplicacions modernes depenen de components de codi obert i de tercers, cosa que fa que sigui essencial trobar vulnerabilitats, gestionar els riscos i garantir el compliment normatiu.
Les eines d'anàlisi de la composició de programari automatitzen aquest procés ajudant els equips a detectar, avaluar i solucionar les amenaces de seguretat en les seves dependències de programari. Vegem com funcionen.
1. Descobrint components
El primer pas en l'anàlisi de la composició de programari és trobar totes les dependències de programari. Les aplicacions modernes utilitzen moltes biblioteques de codi obert i algunes incorporen dependències imbricades que els desenvolupadors no sempre rastregen.
SCA Les eines escanegen repositoris, gestors de paquets i creen fitxers per detectar totes les dependències directes i transitives (indirectes). Després de l'escaneig, creen una llista de materials de programari (SBOM)—una llista detallada de components, versions i fonts.
Amb aquesta visibilitat, els equips saben exactament què hi ha a la seva base de codi abans de comprovar si hi ha riscos de seguretat.
2. Detecció de vulnerabilitats
Un cop l'eina d'anàlisi de la composició de programari ha mapejat les dependències, el següent pas és trobar els riscos de seguretat. SCA Les eines comproven els components amb bases de dades de vulnerabilitats conegudes, com ara:
- Base de dades nacional de vulnerabilitats (NVD) – Una base de dades governamental àmpliament utilitzada.
- Common Vulnerabilities and Exposures (CVE) – Una llista global de defectes de seguretat coneguts.
- Avisos de seguretat de GitHub – Informes d'investigadors de seguretat i mantenidors de paquets.
- Altres fonts de seguretat – Algunes eines també inclouen intel·ligència d'amenaces privada.
En fer coincidir les versions dels components amb les vulnerabilitats conegudes, SCA les eines alerten els equips amb antelació perquè puguin solucionar els problemes de seguretat abans de llançar el programari.
3. Garantir el compliment de la llicència
Molts components de codi obert tenen requisits legals. Alguns permeten l'ús gratuït, mentre que d'altres restringeixen la modificació, la redistribució o l'ús comercial.
Les eines d'anàlisi de la composició de programari comproven la llicència de cada component i marquen problemes, com ara:
- Termes de llicència incompatibles – Algunes llicències (per exemple, la GPL) requereixen que el programari propietari esdevingui de codi obert.
- Requisits d'atribució – Algunes llicències requereixen la menció adequada a la documentació.
- Ús prohibit – Algunes llicències bloquegen el contingut comercial o enterprise aplicacions.
En comprovar el compliment de les llicències amb antelació, els equips eviten riscos legals i conflictes amb les polítiques de l'empresa.
4. Priorització dels riscos
No tots els problemes de seguretat requereixen atenció immediata. Algunes vulnerabilitats són crítiques, mentre que d'altres representen menys risc. SCA Les eines classifiquen les amenaces de seguretat en funció de:
- Puntuacions de gravetat (CVSS, EPSS) – Mesura la perillositat d'una vulnerabilitat.
- Explotabilitat – Mostra si els atacants estan utilitzant el problema en atacs del món real.
- Impacte empresarial – Comprova si la vulnerabilitat afecta funcions crítiques del programari.
Algunes eines avançades d'anàlisi de composició de programari també utilitzen l'anàlisi d'accessibilitat, que determina si el codi vulnerable realment s'executa a l'aplicació. Això redueix els falsos positius i ajuda els equips a centrar-se en les amenaces reals.
5. Seguiment continu
Cada dia apareixen noves vulnerabilitats. Un paquet que ahir era segur pot convertir-se en un risc de seguretat demà. Les anàlisis puntuals no són suficients per mantenir el programari segur.
Les eines d'anàlisi de la composició de programari controlen contínuament les dependències integrant-se en CI/CD pipelinei fluxos de treball de desenvolupament. Ells:
- Detectar noves vulnerabilitats en components existents.
- Envia alertes en temps real quan sorgeixin noves amenaces de seguretat.
- Automatitzar les comprovacions de seguretat durant tot el procés de desenvolupament.
En monitoritzar les dependències en tot moment, els equips corregeixen les vulnerabilitats tan bon punt apareixen, en lloc d'esperar revisions periòdiques.
6. Correcció de vulnerabilitats amb guies de remediació
Trobar problemes de seguretat només és la meitat de la feina: els equips també necessiten un pla clar per solucionar-los. SCA Les eines ajuden els desenvolupadors a resoldre problemes ràpidament suggerint:
- Versions més segures de dependències – Actualització a una versió amb pegats.
- Biblioteques alternatives – Substitució de components sense manteniment o de risc.
- Pedaços de seguretat – Aplicar les correccions disponibles quan no són possibles les actualitzacions.
Algunes eines avançades d'anàlisi de composició de programari fins i tot automatitzen la correcció creant pull requests amb correccions, reduint el treball manual i accelerant l'aplicació de pegats.
Xygeni's Advanced SCA Solució
Mentre que l'anàlisi tradicional de composició de programari (SCA) les eines se centren en la detecció bàsica de vulnerabilitats, Xígeni Adopta un enfocament més avançat. Integra intel·ligència d'amenaces en temps real, remediació automatitzada i anàlisi d'accessibilitat per millorar la precisió, reduir els falsos positius i millorar la postura de seguretat general.

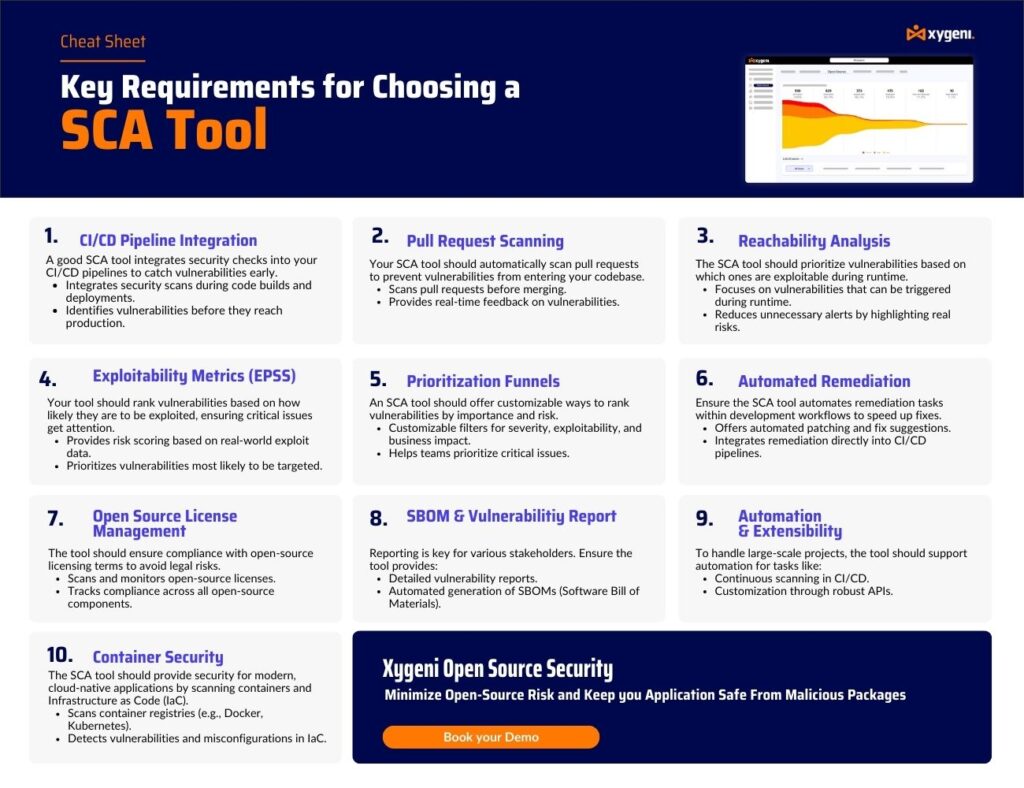
Per què escollir Xygeni's SCA?
- Intel·ligència d'amenaces en temps real – Detecta vulnerabilitats a l'instant en lloc de dependre d'escanejos periòdics.
- Anàlisi d'accessibilitat – Determina si una vulnerabilitat s'utilitza realment en l'execució, reduint les falses alarmes.
- Reparació automatitzada – Genera pull requests amb pegats per a solucions immediates.
- CI/CD Pipeline Integració – Integra les comprovacions de seguretat perfectament en els fluxos de treball de DevOps sense interrompre el desenvolupament.
- Gestió de riscos de llicències – Analitza i fa complir els requisits de llicències de codi obert.
- Detecció precoç de programari maliciós – Bloqueja els paquets de codi obert maliciosos abans que s'instal·lin, evitant atacs a la cadena de subministrament.
Com Xygeni millora cadascun SCA Etapa
- Millor descobriment de components – Realitza escanejos en temps real a través de diversos registres públics per proporcionar una visibilitat completa de les dependències de programari.
- Detecció de vulnerabilitats més precisa – Compara vulnerabilitats de múltiples bases de dades per eliminar bretxes de seguretat.
- Priorització de riscos més intel·ligent – Utilitza mètriques d'explotabilitat per ajudar els equips de seguretat a centrar-se en les vulnerabilitats que representen amenaces reals.
- Controls de compliment més forts – Automatitza les comprovacions de llicències, garantint el compliment de les polítiques i les normatives de l'empresa. standards.
- Reparació proactiva – Proporciona suggeriments automatitzats i genera pegats pull requests per accelerar les correccions de vulnerabilitats.
Amb l'anàlisi de composició de programari millorada de Xygeni, les organitzacions obtenen una supervisió contínua de la seguretat, prèviamentcisgestió de riscos electrònics i fluxos de treball de remediació eficients. Això garanteix que les dependències de codi obert continuïn sent segures, compatibles i optimitzades per a la velocitat de desenvolupament.
Reforç de la seguretat amb l'anàlisi de la composició del programari
El desenvolupament de programari modern es basa més que mai en components de codi obert. Tot i que aquests components acceleren el desenvolupament i redueixen els costos, també introdueixen vulnerabilitats de seguretat i riscos de compliment si no es gestionen correctament.
Anàlisi de la composició del programari (SCA) proporciona una solució proactiva ajudant els equips a:
- Identificar tots els components i dependències del programari per garantir una visibilitat completa.
- Detectar vulnerabilitats de manera precoç mitjançant intel·ligència d'amenaces en temps real.
- Assegurar el compliment dels requisits de la llicència de codi obert.
- Prioritzeu les amenaces més crítiques en comptes de perdre el temps amb falsos positius.
- Superviseu les dependències contínuament per detectar nous riscos de seguretat a mesura que sorgeixin.
- Solucioneu els problemes de seguretat de manera eficient mitjançant la remediació guiada o les correccions automatitzades.
Mitjançant la integració SCA en els fluxos de treball de desenvolupament, les organitzacions poden mantenir-se per davant de les amenaces, mantenir el compliment normatiu i assegurar el seu programari sense alentir el desenvolupament.
Buscant un avançat SCA solució? Sol·licita una prova gratuïta avui mateix per veure com Xygeni pot ajudar a protegir el teu programari.
Preguntes més freqüents (FAQs)
1. Quines aplicacions necessiten un SCA escanejar?
Qualsevol programari que utilitzi components de codi obert o de tercers hauria d'executar un SCA escaneig. Això inclou:
- Aplicacions web i mòbils – Molts frameworks moderns, com ara React, Django i Spring Boot, es basen en biblioteques de codi obert.
- Enterprise programari i plataformes SaaS – Aquestes aplicacions sovint integren dependències externes per ampliar la funcionalitat.
- CI/CD pipelineen els fluxos de treball de DevOps – Els entorns d'integració contínua introdueixen sovint noves dependències que necessiten comprovacions de seguretat.
- Aplicacions natives del núvol i en contenidors – Les arquitectures de microserveis depenen de components de codi obert, cosa que fa que SCA crític
- API, serveis de backend i dispositius IoT – Aquests sistemes utilitzen paquets de tercers, que s'han de monitoritzar per detectar vulnerabilitats.
Com que les biblioteques de codi obert evolucionen constantment, l'escaneig regular garanteix que els riscos de seguretat i els problemes de compliment normatiu s'abordin abans que es converteixin en un problema.
2. Què és SCA escanejant?
SCA L'escaneig automatitza les comprovacions de seguretat de les dependències de codi obert. Té un paper vital en la protecció del programari mitjançant la realització de les tasques següents:
- Identificació de tots els components del programari per garantir una visibilitat completa.
- Detecció de vulnerabilitats conegudes fent coincidir components amb bases de dades de seguretat.
- Comprovació del compliment de la llicència per evitar infraccions legals i polítiques.
- Prioritzar els riscos de seguretat basat en la gravetat, l'explotabilitat i l'impacte empresarial.
- Proporcionar passos de correcció o fins i tot automatitzar les correccions per accelerar l'aplicació de pegats.
Mitjançant la integració SCA escanejant en CI/CD fluxos de treball, les organitzacions poden detectar i solucionar els riscos de seguretat amb antelació, abans que afectin la producció.
3. Com és l'anàlisi de la composició de programari (SCA) utilitzat en DevOps?
En un entorn DevOps, la velocitat i la seguretat han d'anar de la mà. SCA s'integra directament en CI/CD pipelines, permetent als equips:
- Automatitzar les comprovacions de seguretat abans de desplegar codi nou.
- Prevenir dependències vulnerables de ser introduït a la base de codi.
- Garantir el compliment de la llicència de codi obert sense seguiment manual.
- Proporcionar suggeriments de correcció en temps real perquè els desenvolupadors puguin aplicar correccions ràpidament.
Incrustant SCA Al principi del procés DevOps, els equips poden desplaçar la seguretat cap a l'esquerra, detectant els riscos abans que arribin a la producció.
4. Amb quina freqüència hauria de fer un SCA escanejar?
Com que noves vulnerabilitats apareixen diàriament, no n'hi ha prou amb escanejar-les una vegada. El millor enfocament és la monitorització contínua, on SCA els escanejos s'executen automàticament dins de CI/CD fluxos de treball. Això garanteix que els equips rebin alertes instantànies quan noves vulnerabilitats afecten les dependències existents, cosa que permet una solució ràpida.
5. Pot SCA Les eines corregeixen les vulnerabilitats automàticament?
Sí, alguns avançats SCA les eines automatitzen la remediació generant pull requests que actualitzen dependències o apliquen pegats de seguretat. Això redueix l'esforç manual, permetent als desenvolupadors corregir vulnerabilitats més ràpidament sense interrompre els fluxos de treball.