






Codi maliciós és una de les amenaces més furtives i perjudicials a què s'enfronten els equips de programari avui dia. No sempre fa una entrada sorollosa; de vegades, s'esmuny discretament. pipeline a través d'una dependència de codi obert o una tasca de CI mal configurada. Així doncs, com pot el codi maliciós fer mali Quin dels següents pot indicar un atac de codi maliciós? Més important, com pot el codi maliciós causar danys abans que arribi a la producció?
Aquesta guia us explica casos reals, senyals d'alerta i tàctiques intel·ligents de mitigació que podeu implementar avui mateix.
Glossari de Xygeni
Què és el codi maliciós?
Codi escrit intencionadament per danyar, explotar o comprometre sistemes, dades o processos de programari, sovint robant credencials, injectant portes del darrere o interrompent el comportament de l'aplicació. Es pot amagar al codi font, paquets de tercers o CI/CD pipelines.
Com pot el codi maliciós causar danys? Una immersió profunda amb exemples del món real
Comprendre com el codi maliciós pot causar danys és clau per construir una cadena de subministrament de programari segura. En l'actualitat CI/CD ecosistemes, el codi maliciós pot:
1. Exfiltració de secrets: com el codi maliciós provoca fuites de credencials
El que passaEls atacants roben dades sensibles (com ara claus d'API, tokens o contrasenyes) emmagatzemades al codi, als fitxers de configuració o als entorns de compilació.
Per què és perillósObre la porta a l'adquisició del núvol, l'accés a bases de dades i el compromís de la cadena de subministrament.
Cas real: JarkaStealer El programari maliciós dels paquets PyPI exfiltrava secrets a través d'eines de desenvolupador falses.
En altres paraules, aquest tipus d'atac aprofita la confiança i la comoditat per obtenir credencials d'accés abans que ningú s'adoni del que ha passat.
2. Injecció de backdoors o rootkits
El que passaEl codi inclou punts d'entrada persistents i ocults que els atacants poden utilitzar més tard, fins i tot després que cregueu que l'amenaça ha desaparegut.
Per què és perillós: Evita els tallafocs i permet l'accés a llarg termini.
Cas real: El Porta del darrere de XZ Utils integrat en sistemes Linux donava als atacants accés SSH sense credencials.
A més, aquest incident subratlla com l'enginyeria social i les amenaces internes poden eludir fins i tot els millors processos de revisió de codi.
3. Canvis lògics silenciosos: com pot el codi maliciós interrompre la teva aplicació?
El que passa: Un altre exemple de com pot el codi maliciós causar danys és mitjançant canvis subtils a la lògica empresarial, com ara ometre validacions o debilitar les comprovacions de seguretat.
Per què és perillósAquests canvis sovint són invisibles per als desenvolupadors però catastròfics en producció.
Cas real: UAParser.js a NPM va ser segrestat per instal·lar miners de criptomonedes, canviant la manera com executava el codi sota el capó.
Com a resultat, fins i tot petits canvis lògics en biblioteques de confiança poden provocar grans bretxes de seguretat.
4. Explotació de la confiança en paquets de codi obert
El que passa: Així és com pot el codi maliciós causar danys a escala. Els actors maliciosos publiquen paquets falsos o segrestats que semblen legítims, i els desenvolupadors els instal·len sense saber-ho.
Per què és perillósAquests atacs s'escalen ràpidament i afecten milers d'aplicacions.
Cas realEs van utilitzar més de 280 paquets NPM maliciosos en una campanya de typosquatting que va canalitzar el trànsit a través de Contractes intel·ligents d'Ethereum.
En conseqüència, això demostra la necessitat crítica d'escaneig de registre en temps real i sistemes de reputació de paquets.
5. Esborrar o corrompre dades
El que passaS'eliminen els fitxers, s'esborren els registres i es descarten les bases de dades per ocultar rastres o causar caos.
Per què és perillósAixò és pura destrucció: sense rescat, sense missatge, només temps d'inactivitat i pèrdua de dades.
Cas real: programari maliciós HermeticWiper sistemes esborrats a Ucraïna mitjançant un actualitzador de programari fals.
Cal emfatitzar que els atacs destructius no són només teòrics, sinó que formen part de la ciberguerra moderna.
6. Desactivació dels serveis clau (denegació de servei)
El que passaEl codi consumeix recursos o fa que els sistemes es bloquegin mitjançant bombes lògiques, bucles de recursió o entrades mal formades.
Per què és perillósTalla els serveis durant les hores punta o amaga un atac més profund.
Cas real: Log4Shell Les vulnerabilitats incloïen variants de DoS que feien fallar les aplicacions Java a l'instant.
Per aquest motiu, la implementació d'interruptors automàtics i la monitorització del temps d'execució és essencial en les arquitectures actuals.
TL;DR – Com pot el codi maliciós causar danys?
- Exfiltrar dades sensibles – Robar contrasenyes, tokens i credencials del codi o dels entorns
- Altera el comportament del sistema – Canvia la lògica de l'aplicació, evita l'autenticació o desactiva els controls de seguretat de manera silenciosa
- Compilació de segrest pipelines – Injectar programari maliciós en artefactes o CI/CD processos
- Llançar portes del darrere – Mantenir l'accés furtiu fins i tot després de la detecció
- Destrueix la disponibilitat – Desencadenar errors o denegació de servei en producció
Quin dels següents pot indicar un atac de codi maliciós?
Ara que ja enteneu com el codi maliciós pot causar danys, aquí teniu quin dels següents factors pot indicar un atac de codi maliciós al vostre entorn:
1. Modificacions sobtades o sospitoses de fitxers
- Canvis als CODEWNERS, .env o scripts de shell
- Modificacions commitutilitzat per usuaris nous o no fiables
- De sobte, els fitxers de prova es comporten de manera diferent
2. Canvis inesperats de paquets o dependències
- Dependències transitives o recentment afegides sense discussió
- Errors estranys de versió a package.json o pom.xml
- Paquets sense estrelles ni documentació
Per il·lustrar-ho, els atacants sovint publiquen diverses biblioteques falses i esperen que els errors tipogràfics o l'autocompleció facin la resta.
3. Commit o Anomalies del contribuent
- Col·laboradors desconeguts que impulsen canvis crítics
- Empès per la força commitesborrant l'historial
- CI/CD executant-se a hores estranyes o des d'IP desconegudes
A més, aquests són especialment arriscats en projectes de codi obert on qualsevol pot bifurcar, modificar i enviar un pull request.
4. CI/CD Construir Pipeline Banderes Vermelles
- Nous passos de compilació inserits sense descripció de la relació personal
- Credencials passades com a text sense format als registres
- Errors inesperats de prova
D'altra banda, aquests poden ser normals en les primeres etapes del desenvolupament, però només si es revisen i documenten adequadament.
5. Filtració de secrets o credencials
- L'historial de Git revela claus o tokens
- Els secrets apareixen als registres de depuració o als dumps de prova
Abans de publicar-ho, assegureu-vos que l'escaneig de secrets formi part de cada commit i el flux de treball de relacions públiques.
TL;DR – Quin dels següents pot indicar un atac de codi maliciós?
- Canvis inesperats en fitxers clau -
CODEOWNERS,Dockerfile, O.envfitxers modificats sobtadament - rar CI/CD pipeline activitat – Passos de construcció, scripts o comportament de treball nous o modificats
- Desconegut commit autors – Nous col·laboradors que impulsen canvis amb privilegis elevats o sense revisar
- Paquets de codi obert sospitosos – Dependències en ús publicades recentment o mal mantingudes
- Exposició de secrets en el control de versions – Claus, tokens o credencials de l'API committed per error
- Accés anòmal al repositori – Irregular logincanvis de rol o anomalies dels contribuents
Atura el dany: com prevenir codi maliciós a la cadena de subministrament de programari
La bona notícia? No estàs sol en aquesta lluita.
Xígeni proporciona al vostre equip les eines unificades que necessiten per detectar, aturar i recuperar-se de les amenaces de codi maliciós, abans que arribin a la producció. A mesura que els atacs evolucionen en complexitat i escala, les eines de seguretat disperses es queden curtes. Necessiteu una protecció integrada en cada etapa del cicle de vida del desenvolupament de programari.
Aquí és on entra en joc Xygeni, dissenyat per protegir el vostre codi, pipelinei components de codi obert des d'una única plataforma.
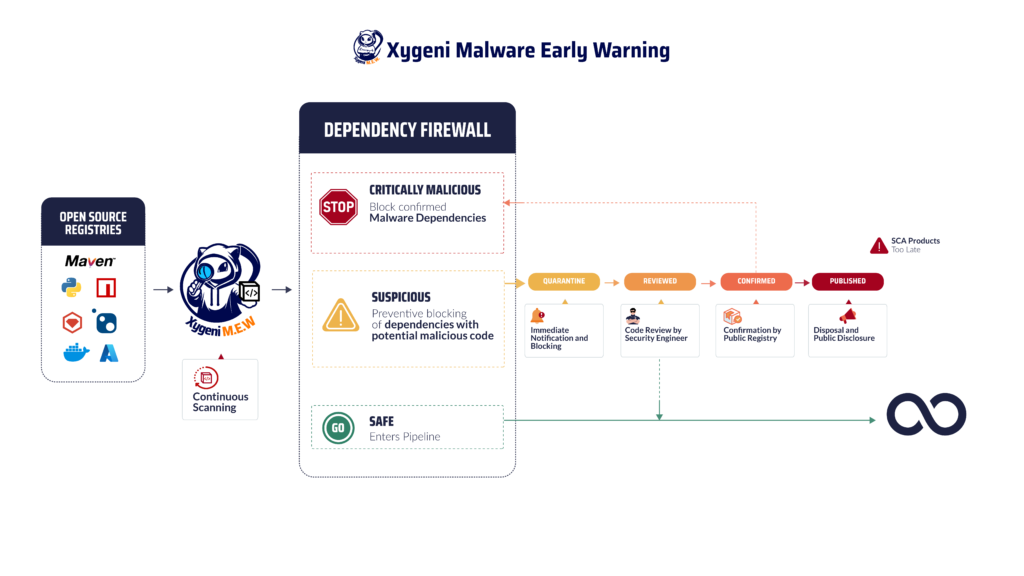
Així és com Xygeni t'ajuda a mantenir-te al capdavant:
- Detecció d'anomalies en temps real
Detecta canvis sospitosos de fitxers, comportament dels col·laboradors i pipeline deriva en el moment en què succeeixen. - Secrets de seguretat
Impedir automàticament que els secrets entrin als repositoris, fins i tot abans d'un commit està finalitzat. - Alerta precoç de programari maliciós
Escaneja registres públics en temps real i bloqueja paquets maliciosos amb detecció basada en el comportament. - Detecció de manipulació de codi
Obtingueu visibilitat dels canvis no autoritzats en fitxers crítics amb commitcontext i alerta a nivell de -. - Construir integritat i atestació
Assegureu-vos que cada artefacte sigui autèntic, inviolable i rastrejable, des de l'origen fins a la producció. - Priorització a tota la plataforma
Utilitzeu mètriques d'explotabilitat com ara EPSS, accessibilitat i context empresarial per filtrar el soroll i centrar-vos en allò que realment importa.
Sortides de claus
A diferència de les solucions puntuals aïllades, Xygeni consolida la protecció a tot el vostre SDLC en una plataforma potent i fàcil d'utilitzar per a desenvolupadors. Això proporciona al vostre equip informació en temps real, priorització de riscos contextuals i fluxos de treball automatitzats, tot sense sacrificar la velocitat ni l'eficiència.
Aleshores, com pot causar danys el codi maliciós? En explotar el vostre pipeline, la vostra confiança en el codi obert i la velocitat del mateix DevOps. Quin dels següents pot indicar un atac de codi maliciós? Alguna de les senyals d'alerta anteriors.
No necessiteu diverses eines per defensar-vos contra aquests riscos: necessiteu una plataforma intel·ligent i unificada.
Prova Xygeni gratuïtament avui i protegeix la teva cadena de subministrament de programari de dins cap a fora. Comença la teva prova gratuïta →

Quins són els primers senyals d'alerta que un codi maliciós podria estar comprometent la vostra cadena de subministrament de programari?
Alguns indicadors primerencs de com el codi maliciós pot causar danys inclouen canvis sobtats de fitxers, canvis sospitosos CI/CD activitat o col·laboradors desconeguts que fan una tasca crítica commits o impulsant canvis. Tots aquests signes també responen a la pregunta: Quin dels següents pot indicar un atac de codi maliciós? i destaqueu com el codi maliciós pot causar danys silenciosament abans que arribi a producció. Estigueu alerta!
