






Ho sabíeu més? 560,000 noves amenaces de programari maliciós sorgeixen cada dia? A mesura que els ciberatacs es tornen més sofisticats, és crucial entendre què és el codi maliciós i com es pot infiltrar en els sistemes, ja que aquestes amenaces poden explotar vulnerabilitats del programari, provocant filtracions de dades, pèrdues financeres i interrupcions importants. Diversos tipus de codi maliciós, com ara esquemes de phishing, troians i exploits de la cadena de subministrament, han demostrat el seu potencial perjudicial.
Per exemple, el 2023 Atac de Ledger va comprometre l'eina de programari connect-kit de l'empresa, permetent als atacants robar més de 600,000 dòlars atacant moneders de maquinari.
Què és el codi maliciós i per què és important
Què és el codi maliciós?
El codi maliciós és programari o scripts dissenyats per danyar sistemes o robar dades. A diferència del programari legítim, sovint s'amaga en aplicacions de confiança, cosa que dificulta la seva detecció. Alguns exemples són virus, ransomware i spyware. Les eines de detecció avançades són essencials per identificar-lo i prevenir-lo.
Els atacs de codi maliciós poden explotar tant programari propietari com de codi obert, posant en risc informació sensible. Els tipus comuns de codi maliciós inclouen virus, cucs, ransomware, troians i spyware. Aquestes amenaces sovint entren als sistemes a través de correus electrònics de phishing, actualitzacions de programari falses o codi compromès per atacs de la cadena de subministrament.
Les eines de detecció, com ara la detecció precoç de programari maliciós de Xygeni, són fonamentals per identificar i bloquejar aquestes amenaces abans que comprometin els sistemes.
Tipus de codi maliciós que poden comprometre els vostres sistemes
Ara que hem definit el codi maliciós, explorem els diferents tipus que amenacen els vostres sistemes cada dia.
Tipus de codi maliciós
- Backdoor: Permet als atacants ometre l'autenticació per accedir als sistemes, robar dades o prendre el control.
- Cavalls de Troia: Programari que sembla segur però amaga codi maliciós per atacar el vostre sistema.
- Ransomware: Bloqueja els teus fitxers i exigeix diners per desbloquejar-los, interrompent les operacions.
- spyware: Vigila en secret la teva activitat i roba informació privada com ara contrasenyes.
- Atacs de pesca: Els correus electrònics falsos t'enganyen perquè comparteixis dades personals o descarreguis fitxers nocius.
- keyloggers: Registra el que escrius per robar contrasenyes i informació confidencial.
- Stealer: Roba dades emmagatzemades, incloses contrasenyes i fitxers importants.
- Cuc: Es propaga per les xarxes, alentint els sistemes i consumint recursos.
- Miner: Utilitza la potència de l'ordinador per minar criptomonedes, cosa que provoca un rendiment deficient.
Com defensar-se contra codi maliciós
El programari de codi obert (OSS) fomenta la col·laboració i la innovació, però també crea oportunitats perquè els atacants injectin codi maliciós. Un cop a dins, aquest codi es pot propagar a través d'atacs a la cadena de subministrament, robant dades, controlant sistemes o comprometent xarxes senceres.
Per exemple, els atacants podrien afegir programari maliciós a una biblioteca popular de codi obert. Un cas destacable és el Atac de Polyfill.io, on un actor maliciós va obtenir el control del servei Polyfill i va injectar programari maliciós a la seva base de codi. Això va comprometre més de 100,000 llocs web a nivell mundial, redirigint els usuaris de mòbils a llocs web fraudulents. Quan els desenvolupadors van integrar sense saber-ho la biblioteca compromesa, van exposar les seves aplicacions i usuaris a riscos greus.
Per combatre aquestes amenaces, les organitzacions han d'implementar un seguiment continu, dur a terme auditories de codi i utilitzar eines avançades de detecció de programari maliciós. Tant els desenvolupadors com els usuaris han de mantenir-se alerta per protegir els seus sistemes de les amenaces ocultes.
Estratègies provades per defensar-se contra codi maliciós
Els atacs de codi maliciós no només comprometen els sistemes, sinó que també poden provocar pèrdues econòmiques importants. Els ciberatacs costen a les empreses una mitjana de 4.45 milions de dòlars per infracció, segons l'informe del 2023 d'IBM sobre el cost d'una violació de dades. Això destaca la importància de les defenses proactives per evitar els elevats costos de la inacció. Per protegir eficaçment els vostres sistemes, les organitzacions haurien d'adoptar aquestes estratègies:
- Pràctiques de codificació segura: Ús Eines d'anàlisi estàtica per identificar vulnerabilitats durant el desenvolupament.
- Avaluacions de vulnerabilitat: Realitzar proves de penetració periòdiques per detectar punts febles.
- Gestió de pedaços: Automatitzar les actualitzacions per garantir l'aplicació puntual dels pegats de programari.
- Llista blanca d'aplicacions: Restringir l'execució a aplicacions preaprovades, bloquejant programes no autoritzats.
- Integrar la seguretat en el SDLC: Incorporar mesures de seguretat al llarg del cicle de vida del desenvolupament de programari.
- Revisió de codi i anàlisi binària: Reviseu regularment el codi i els binaris per detectar comportaments sospitosos o scripts maliciosos.
Estigueu un pas per davant: la detecció precoç de programari maliciós de Xygeni
El codi maliciós és una amenaça creixent, especialment en els ecosistemes de codi obert. Eina de detecció de programari maliciós d'alerta precoç de Xygeni ofereix una solució d'última generació per combatre aquests riscos. Aquesta eina no només escaneja els paquets de codi obert per detectar amenaces, sinó que també proporciona mesures proactives per garantir que els scripts maliciosos no comprometin mai el cicle de vida del desenvolupament de programari.
Com l'eina de detecció precoç de programari maliciós protegeix la vostra organització
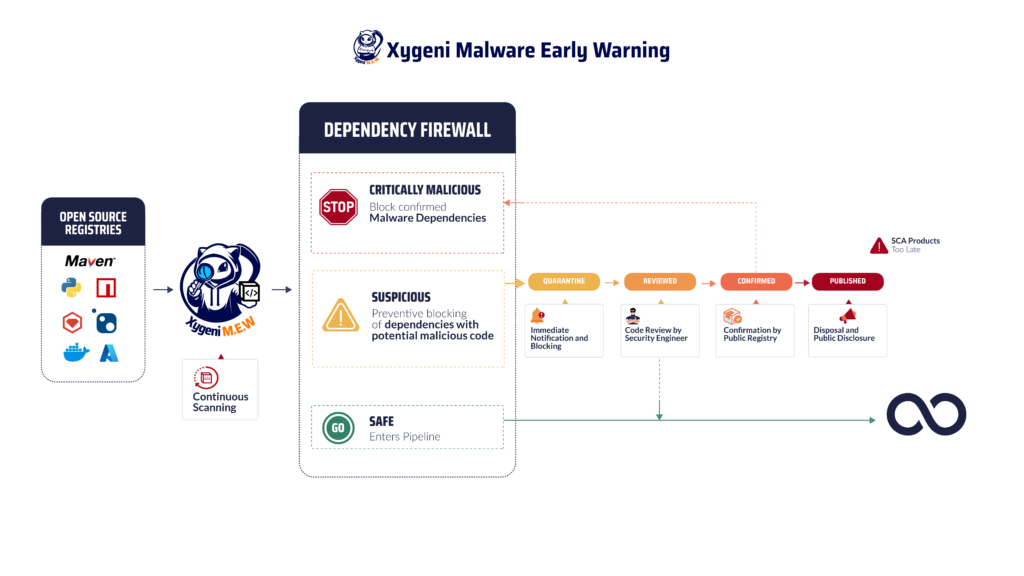
- Detecció d'amenaces en temps realXygeni supervisa contínuament els registres públics per detectar qualsevol signe de programari maliciós. Això inclou l'escaneig de patrons sospitosos o comportaments maliciosos en paquets de codi obert nous i existents. En actuar en temps real, Xygeni identifica i aïlla les amenaces abans que s'infiltrin al vostre sistema. CI/CD pipeline.
- Quarantena automàticaQuan es detecta codi maliciós, Xygeni posa en quarantena automàticament l'amenaça, garantint que no pugui afectar els vostres sistemes ni propagar-se per la cadena de subministrament. Aquest procés inclou la integració de la seguretat guardrails per bloquejar paquets de risc, reduint així la feina de remediació posterior.
- Gestió integral de vulnerabilitatsMés enllà de les vulnerabilitats conegudes, l'eina de Xygeni aborda les amenaces de dia zero, el programari maliciós polimòrfic sofisticat i les vulnerabilitats no registrades. Aquesta postura proactiva és vital per fer front a les tàctiques en constant evolució dels atacants.
- Notificacions detalladesQuan s'identifica una amenaça, l'eina notifica immediatament al vostre equip per correu electrònic, plataformes de missatgeria o web.hooksAixò garanteix una resposta ràpida i un temps d'inactivitat mínim per als vostres projectes.
- Compliment normatiu i informes: Xygeni s'alinea amb standards com NIS2 i DORA, garantint que les vostres pràctiques de desenvolupament de programari segueixin complint. Funcions com la llista de materials de programari (SBOM) la generació proporciona transparència i dóna suport a la resiliència operativa.
Protecció contra els tipus de codi maliciós
L'eina de Xygeni està dissenyada per defensar-se contra un varietat de tipus de programari maliciós, Incloent:
- Portes del darrere i troiansDetecta punts d'accés no autoritzats i amenaces dissimulades que comprometen els sistemes.
- ransomwareBloqueja el codi que xifra els vostres fitxers o exigeix el pagament d'un rescat.
- Spyware i keyloggers: Impedeix la recopilació de dades sensibles de l'usuari o de pulsacions de tecles del sistema.
- Miners de criptomonedaIdentifica i atura el codi que consumeix recursos i que s'utilitza per a la mineria de criptomonedes no autoritzada.
En integrar aquestes capacitats, l'eina de detecció de programari maliciós d'alerta primerenca garanteix que el vostre programari continuï sent resistent contra les amenaces emergents.
Vols aprofundir més?
Si encara esteu pensant què és o voleu entendre millor els tipus de codi maliciós que amenacen el vostre CI/CD pipeline i com prevenir-les, consulta la nostra entrada de blog sobre protecció i aprendre a detectar riscos ocults a temps.
Les amenaces cibernètiques evolucionen diàriament, no haurien d'evolucionar també les vostres defenses? Comprendre què és el codi maliciós i reconèixer els diversos tipus de codi maliciós que tenen com a objectiu la vostra infraestructura és només el punt de partida. La veritable seguretat prové de la defensa proactiva. Si equipeu la vostra organització amb eines avançades de detecció de programari maliciós, podeu identificar i bloquejar les amenaces ocultes abans que s'infiltrin als vostres sistemes. La seguretat reactiva no és suficient, anar un pas per davant és l'única estratègia real.
No esperis un atac: protegeix els teus sistemes ara!
L'augment dels atacs de codi maliciós és una greu amenaça per a les organitzacions de tot el món. Des d'atacs de phishing fins a exploits de la cadena de subministrament, els ciberdelinqüents utilitzen mètodes cada cop més sofisticats per robar informació sensible. Saber què és el codi maliciós i comprendre els tipus de codi maliciós és clau per defensar la vostra infraestructura.
Cada segon compta en la lluita contra això. Protegiu els vostres sistemes ara amb l'eina de detecció de programari maliciós d'avantguarda de Xygeni. Poseu-vos en contacte amb nosaltres avui o obtenir una Demostració gratuïta i mantingueu-vos al dia de les amenaces cibernètiques!

