






Saber com evitar el programari maliciós ha deixat de ser una llista de comprovació i s'ha convertit en una disciplina diària per a qualsevol que distribueixi programari. Dependències de codi obert, CI/CD pipelines, i ara els assistents de codificació amb IA donen als atacants nous punts d'entrada a la vostra cadena de subministrament. Una estratègia moderna de prevenció de programari maliciós ha de cobrir els tres, no només el codi que el vostre equip escriu a mà.
Aquesta guia repassa els set passos que conformen un enfocament eficaç de prevenció de programari maliciós avui dia: des de la detecció en temps real i les comprovacions CVE fins al risc més nou de la llista, el programari maliciós introduït mitjançant codi generat per IA i agents de codificació d'IA.
Què significa realment "evitar el programari maliciós" en una cadena de subministrament de programari
La prevenció de programari maliciós en la seguretat de les aplicacions no és un control únic. Es tracta d'una cobertura per capes en quatre llocs on realment operen els atacants:
- Dependències de codi obertpaquets maliciosos publicats a npm, PyPI, Maven i altres registres, sovint abans que existeixi cap signatura antivirus per a ells.
- Codi de sol·licitud: portes del darrere, troians i lògica ofuscada amagada dins de codi propi o contribuït.
- CI/CD pipelines: shells inverses, descàrregues malicioses i no autoritzades pipeline canvis que s'executen amb molts més privilegis que els que mai obté un ordinador portàtil.
- Desenvolupament assistit per IA: paquets al·lucinats per assistents de codificació d'IA i després registrats per atacants abans que un desenvolupador accepti el suggeriment.
Cada capa necessita la seva pròpia lògica de detecció. Aquesta és la idea central de com evitar el programari maliciós a nivell organitzatiu: cap escàner únic cobreix els quatre.
Com evitar el programari maliciós: 7 passos clau
| Pas | acció | Per què importa? |
|---|---|---|
| 1 | Adoptar la detecció de programari maliciós en temps real | Atura les amenaces de dia zero abans que existeixi una signatura. |
| 2 | Escaneja les dependències de codi obert i executa comprovacions CVE | Mostra vulnerabilitats conegudes i ocultes a les biblioteques. |
| 3 | Assegurar el seu CI/CD pipeline | Bloqueja l'entrada de programari maliciós durant les compilacions i les implementacions. |
| 4 | Vigileu el risc de programari maliciós en el codi generat per IA | Tanca el punt d'entrada més nou: paquets al·lucinats i descuidats. |
| 5 | Mantingueu una visibilitat completa de tota la vostra pila d'AppSec | Elimina els punts cecs entre les eines natives i les de tercers. |
| 6 | Alinear-se amb la regulació emergent (NIS2, DORA, Llei d'IA de la UE) | Converteix la pressió de compliment en una funció forçant per a la higiene. |
| 7 | Formar desenvolupadors i equips | Redueix l'error humà en què encara es basen la majoria dels atacs. |
1. Adoptar la detecció de programari maliciós en temps real
Les eines de seguretat tradicionals depenen de signatures conegudes, cosa que significa que només detecten programari maliciós després que algú altre ja n'hagi estat afectat. Les amenaces de dia zero no esperen que es presenti una sol·licitud d'expiració del certificat d'expiració (CVE).
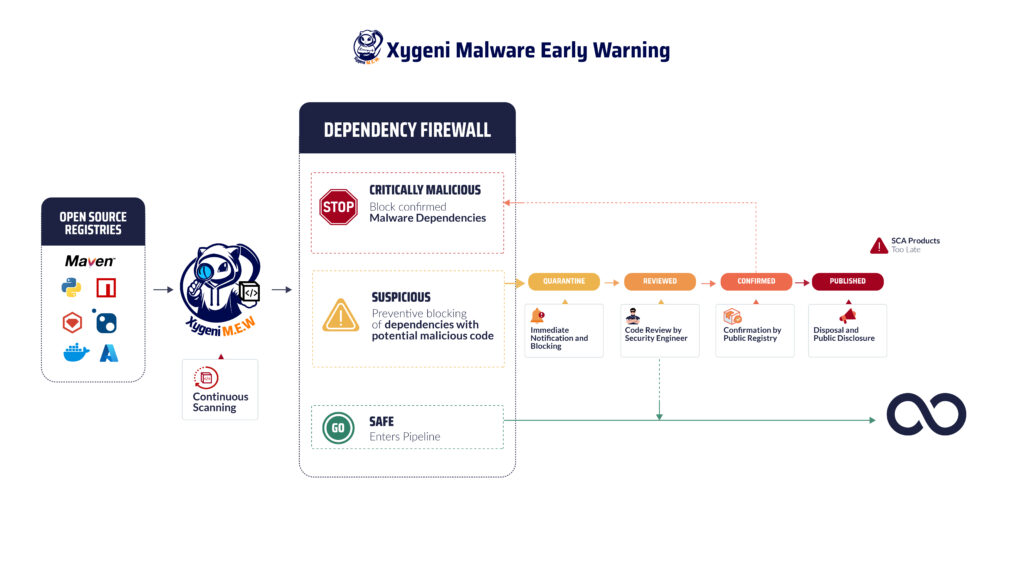
El sistema d'alerta primerenca de Xygeni tanca aquesta bretxa. Escaneja contínuament registres públics com NPM, PyPI i Maven i marca paquets maliciosos en el moment en què es publiquen, utilitzant la seva pròpia intel·ligència de programari maliciós en lloc d'esperar una signatura pública. Això és el que realment requereix una estratègia de prevenció de programari maliciós en temps real: una detecció que s'executi a velocitat de publicació, no a velocitat d'auditoria.
2. Escaneja les dependències de codi obert i executa comprovacions CVE
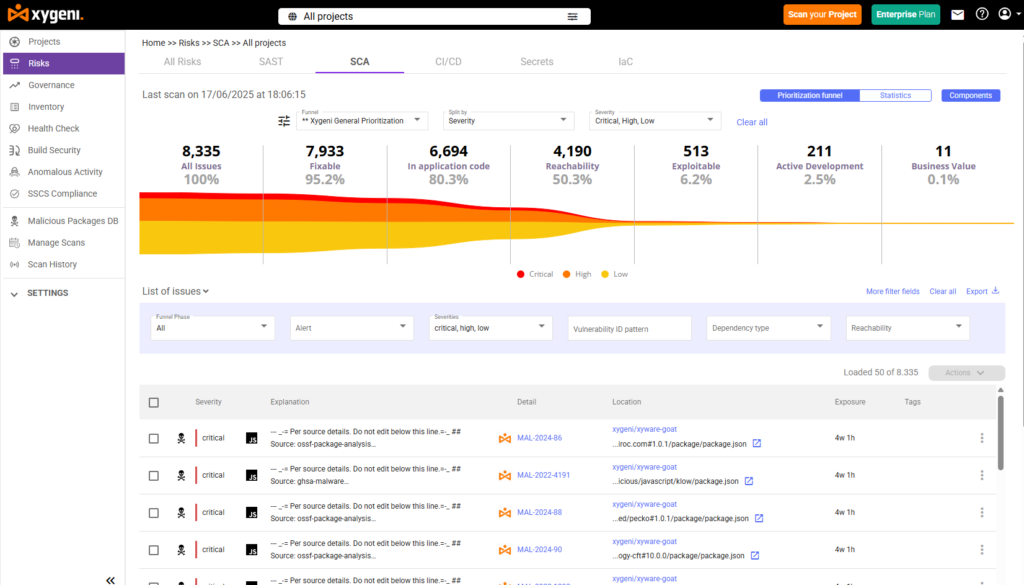
Una comprovació CVE, és a dir, una anàlisi contra la base de dades de vulnerabilitats i exposicions comunes, és un pas bàsic en qualsevol programa de prevenció de programari maliciós. Tampoc és suficient per si sol. Les comprovacions CVE només cobreixen les vulnerabilitats que ja s'han revelat, cosa que deixa una finestra oberta a qualsevol cosa més nova o menys visible.
Xygeni's Anàlisi de composició de programari va més enllà combinant les comprovacions CVE amb l'anàlisi d'accessibilitat i explotabilitat, de manera que el vostre equip prioritza les vulnerabilitats que realment són accessibles al vostre codi en lloc de perseguir cada entrada d'un feed. Aquest context és el que converteix una llarga llista de vulnerabilitats en una llista manejable.
3. Assegura el teu CI/CD Pipeline
A pipeline funciona amb més privilegis i menys supervisió humana que qualsevol ordinador portàtil, cosa que el converteix en un objectiu d'alt valor. Xygeni's CI/CD Seguretat i Detecció d’anomalies Estigueu atents als comportaments que realment utilitzen els atacants: intents de shell invers, descàrregues malicioses a mitja compilació, ordres d'Infraestructura com a codi no segures a les configuracions de Terraform o Kubernetes i canvis no autoritzats als scripts de compilació o a les proteccions de branques.
La integritat de la construcció, basada en SLSA i en la seva totalitat, afegeix la procedència als artefactes que pipeline produeix, de manera que podeu verificar què va crear realment una versió determinada i detectar manipulacions entre commit i desplegament. Pipeline security és on molts plans de prevenció de programari maliciós s'aturen, i és exactament on s'han mogut els atacants.
Protegiu les vostres dependències de codi obert del programari maliciós
Descobreix estratègies proactives per protegir el teu programari de codi obert contra amenaces de programari maliciós. Descarrega el nostre informe tècnic per obtenir informació essencial sobre la protecció contra programari maliciós.
4. Vigileu el risc de programari maliciós en el codi generat per IA
Aquest és l'element més nou sobre com evitar el programari maliciós, i mereix el seu propi pas en lloc d'una nota a peu de pàgina. Els assistents de codificació d'IA de vegades recomanen paquets que no existeixen. Els atacants busquen aquests noms al·lucinats i els registren en registres públics amb antelació, una tècnica coneguda com a slopsquatting. Un desenvolupador que accepta el suggeriment de la IA sense comprovar instal·la el que l'atacant hi hagi posat.
L'escala d'això no és teòrica. Un estudi USENIX Security 2025 revisat per experts va analitzar 2.23 milions de mostres de codi en 16 models de llenguatge grans i va trobar que el 19.7% dels paquets recomanats no existien, produint més de 205,000 noms de paquets al·lucinats únics. Pitjor encara, el 43% d'aquests noms al·lucinats es repetien de manera consistent en repetides indicacions, cosa que significa que són prou predictibles perquè un atacant els pugui aprofitar per endavant.
Xygeni's MEW (Alerta Precoç de Programari Maliciós) La validació s'aplica independentment de si un paquet ha estat sol·licitat per un desenvolupador humà o suggerit per un assistent de codificació d'IA: comprova els paquets nous i existents amb la intel·ligència de programari maliciós pròpia de Xygeni abans que es confiï en ells en una compilació. Pel que fa al codi, DevAI de Xygeni marca vulnerabilitats tant en codi escrit per humans com generat per IA directament a l'IDE, de manera que els problemes introduïts per un suggeriment d'IA apareixen abans que el codi s'enviï, no després.
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. Mantingueu la visibilitat completa a tota la vostra pila d'AppSec
No es pot evitar el programari maliciós en components que no es poden veure. La majoria d'organitzacions executen més d'un escàner avui dia, sovint una barreja d'eines natives i solucions puntuals de tercers. Xygeni ASPM (Application Security Posture Management) unifica les troballes entre els escàners nadius i les eines de tercers en una sola vista de risc i aplica la mateixa Triatge impulsat per IA, explicació i priorització de tots ells, no només de les troballes que produeixen els propis escàners de Xygeni. Això és important específicament per a la prevenció de programari maliciós: una dependència maliciosa marcada per una eina i una sospitosa pipeline Els canvis marcats per un altre són més fàcils de connectar quan es troben a la mateixa vista.
6. Alinear la prevenció de programari maliciós amb la regulació emergent
Regulacions com NIS2, DORA i la Llei d'IA de la UE estan fent que la seguretat de la cadena de subministrament deixi de ser una pràctica recomanada per convertir-se en un requisit de compliment, especialment pel que fa al programari de tercers i la divulgació de vulnerabilitats. Xygeni admet la supervisió contínua, la gestió de riscos i la generació d'informes que s'adapten a aquests marcs, cosa que significa els mateixos controls de prevenció de programari maliciós que protegeixen el vostre... pipeline també construir la pista d'auditoria que els reguladors esperen. La pressió de compliment no és la raó per fer aquesta feina, però és una funció forçadora útil per a les organitzacions que encara la tracten com a opcional.
7. Formar desenvolupadors i equips
Les eines de detecció tanquen la major part de la bretxa, però la consciència encara és important. Els desenvolupadors que saben com és un paquet desaprofitat o una dependència lliurada per phishing tenen menys probabilitats de ser el punt d'entrada en primer lloc. El programari de prevenció de programari maliciós redueix la superfície d'atac; els equips entrenats redueixen la freqüència amb què es prova aquesta superfície.
Com funciona el sistema d'alerta primerenca de Xygeni
- Seguiment continuXygeni escaneja contínuament els repositoris públics, inclosos NPM, PyPI i Maven, observant les publicacions de nous paquets a mesura que es produeixen en lloc d'esperar una exploració programada.
- Bloqueja les dependències de programari maliciós conegutEls paquets que coincideixin amb la intel·ligència de programari maliciós de Xygeni no podran entrar immediatament al vostre entorn de desenvolupament.
- Quarantena automàticaEls paquets sospitosos però no confirmats es posen en quarantena perquè no puguin causar danys mentre estan sota revisió.
- Validació d'amenacesL'equip de recerca de seguretat de Xygeni analitza els paquets en quarantena i col·labora amb els registres per confirmar-ne l'estat, cosa que evita que els falsos positius interrompin el flux de treball.
- Alertes en temps realCada bloc o quarantena activa una alerta per correu electrònic, Slack o webhooks, amb el detall que el vostre equip necessita per actuar.
- Divulgació públicaUn cop confirmada una amenaça, Xygeni revela els detalls a la comunitat en general, cosa que ajuda a contenir la propagació més enllà del vostre propi entorn.

Preguntes freqüents sobre com evitar programari maliciós
Quina és la manera més eficaç d'evitar el programari maliciós en programari de codi obert?
L'enfocament més eficaç combina la detecció en temps real que detecta programari maliciós abans que existeixi una signatura pública amb comprovacions CVE regulars i anàlisi d'accessibilitat per a vulnerabilitats conegudes. L'escaneig basat en signatures per si sol no detecta les amenaces de dia zero; combinar-lo amb la monitorització d'alerta primerenca dels registres públics tanca aquesta bretxa.
Què és el programari de prevenció de programari maliciós?
El programari de prevenció de programari maliciós és una eina que detecta i bloqueja codi, paquets o pipeline comportament abans que arribi a la producció. El programari modern de prevenció de programari maliciós va més enllà de la coincidència de signatures per incloure l'anàlisi del comportament, la supervisió de dependències i CI/CD detecció d'anomalies.
Què és l'slopsquatting i com es relaciona amb la prevenció de programari maliciós?
L'slopsquatting es produeix quan un atacant registra un nom de paquet que se sap que un assistent de codificació d'IA pot al·lucinar i després espera que els desenvolupadors l'instal·lin acceptant el suggeriment de la IA. Un estudi de seguretat USENIX del 2025 va trobar que gairebé 1 de cada 5 paquets recomanats per la IA no existia, cosa que ho converteix en un risc real i mesurable de prevenció de programari maliciós per a qualsevol equip que utilitzi eines de codificació d'IA.
Es pot confiar en els paquets de codi obert?
La majoria són segures, però no totes. Els atacants publiquen regularment versions malicioses que semblen legítimes o exploten la confusió de noms. Reduir el risc significa combinar programari de prevenció de programari maliciós amb la supervisió contínua del registre i la validació dels mantenidors de paquets, sense confiar només en la confiança.
Les comprovacions CVE per si soles prevenen el programari maliciós?
No. Les comprovacions CVE només cobreixen vulnerabilitats que ja s'han divulgat públicament. El programari maliciós, especialment les amenaces de dia zero i els paquets de presignatura, requereix detecció en temps real a més de les comprovacions CVE per tancar la bretxa entre la publicació i la divulgació.
Prioritzar, solucionar i protegir els riscos del programari
Evitant programari maliciós en codi obert, CI/CDi el desenvolupament assistit per IA requereix detecció en temps real, no només escaneig periòdic. Reserva una demostració or comença gratis per veure com funcionen conjuntament el sistema d'alerta primerenca de Xygeni i la plataforma AppSec completa.
