






Pregunteu a un líder de seguretat quantes eines d'IA estan tocant dades de l'empresa ara mateix i obtindreu una xifra segura. Serà errònia, i no perquè ningú estigui amagant res. La majoria de la IA a l'ombra no deixa res per trobar: ni instal·lació, ni llicència, ni partida. Una pestanya del navegador i un usuari personal. login són suficients. Aquesta bretxa entre la IA que cobreix la vostra pòlissa i la IA que realment executa la vostra organització és el que impulsa el risc de la IA a l'ombra, i ha passat de ser una nota a peu de pàgina de TI a ser una de les categories de més ràpida evolució en AppSec. Aquesta guia explica com detectar i eliminar la IA a l'ombra a la pràctica, amb els senyals de detecció i els passos de governança que es mantenen un cop finalitzada l'auditoria.
Risc de la IA a l'ombra en un paràgraf
La IA a l'ombra és qualsevol eina, model, agent o crida d'API d'IA que funcioni dins de la vostra organització sense revisió de seguretat ni de TI. És el successor directe de la TI a l'ombra, però és més difícil d'atrapar: la TI a l'ombra normalment deixava un registre de compres o una signatura de xarxa que un CASB podia comparar. La IA a l'ombra sovint no deixa cap de les dues coses. Un empleat enganxa un contracte a un chatbot que inicia la sessió amb un compte personal, o un desenvolupador transfereix una clau API d'un proveïdor de models directament a un script, i res d'això toca l'inventari d'un proveïdor. Dues xifres publicades independentment mostren quant risc de la IA a l'ombra ja s'ha acumulat: el 80% dels treballadors utilitzen eines d'IA que la seva organització no ha aprovat, segons l'informe sobre l'estat de la IA a l'ombra del 2026 d'Unseen Security, i el 86% de les organitzacions diuen que no tenen visibilitat sobre com flueixen realment les dades cap a i des de les eines d'IA que ja s'utilitzen.
Per què el risc de la IA a l'ombra va superar el de la TI a l'ombra
Tres canvis expliquen per què el risc de la IA a l'ombra es va moure més ràpid que la governança creada per capturar la TI a l'ombra, i cap d'ells és reversible.
- La IA va deixar de necessitar una instal·lació. Les eines que definien la TI a l'ombra (SaaS no autoritzat, extensions de navegador no autoritzades) van deixar evidència en un inventari d'actius. Un assistent d'IA obert en una pestanya del navegador o una API de model cridada amb una targeta personal no deixa res perquè la supervisió o l'adquisició de punts finals ho puguin marcar.
- La IA s'ha mogut dins de les eines que ja has aprovat. Les funcions d'estil Copilot ara s'inclouen integrades a les plataformes que ja són a la llista de permesos. La plataforma va ser revisada. La capacitat d'IA es va activar silenciosament a l'interior, però normalment no ho feia.
- El volum va passar d'escala activada per humans a escala de màquina. L'equip ThreatLabz de Zscaler va analitzar 536.5 milions de transaccions d'IA i aprenentatge automàtic a través del seu núvol i va registrar un augment interanual del 3,464.6% en enterprise Trànsit d'IA/aprenentatge automàtic. Aquesta escala de canvi és exactament la raó per la qual una avaluació de riscos d'IA a l'ombra feta fa un any ja està desactualitzada i per la qual les auditories puntuals continuen perdent a causa d'un problema que s'agreuja mensualment.
On s'amaga realment la IA a l'ombra
Els equips de seguretat que busquen riscos d'IA a l'ombra amb eines de TI a l'ombra solen tornar amb una llista incompleta, perquè els amagatalls són diferents:
- Eines basades en navegador sense petjada de punt final. La IA s'executa completament en una pestanya. No hi ha cap agent per detectar, res per instal·lar.
- Funcions d'IA integrades en plataformes aprovades. La plataforma va ser revisada. La funció d'IA que s'hi incloïa més tard normalment no ho era.
- Ús de l'API amb despesa personal. Un desenvolupador posa una API de model en una targeta personal i la crida directament des del codi. Mai arriba a compres, per tant, mai arriba a l'inventari.
- Instruccions i fitxers d'habilitats per a agents no revisats. Les eines de codificació agentiva segueixen cada cop més instruccions escrites directament en un repositori (fitxers d'habilitats, regles d'agent), i aquests fitxers poden connectar un agent a un model, conjunt de dades o servidor MCP al qual ningú no ha signat la sessió.
Com detectar i eliminar la IA de l'ombra
Saber com detectar i eliminar la IA a l'ombra significa tractar-la com dos problemes separats que han de funcionar junts: trobar el que ja hi és i assegurar-se que no torni sense gestió.
Detecta-ho: tres senyals que funcionen conjuntament
Cap escaneig per si sol no troba tot el risc de la IA a l'ombra, perquè cada punt amagat a sobre deixa un rastre diferent.
- Registres de xarxa i proxy. Els registres del tallafocs, el servidor intermediari i el DNS ja enregistren les trucades sortints als punts finals dels proveïdors d'IA, independentment de si l'eina ha estat aprovada o no. Les trucades d'API d'alta freqüència des d'un únic host, les grans càrregues útils sortints o el trànsit automatitzat fora d'hores a un punt final de model són els patrons que val la pena tenir en compte.
- Senyals d'identitat i accés. Els registres de xarxa us indiquen que una eina està en ús; el vostre proveïdor d'identitat us indica qui hi és darrere i quant accés ha cedit. Estigueu atents a les concessions d'OAuth a aplicacions d'IA no revisades, els inicis de sessió a eines d'IA amb comptes personals en lloc de comptes corporatius i l'activitat de l'API del compte de servei que ningú pot explicar.
- Descobriment d'actius i a nivell de codi. Aquesta és la capa standard Les eines de TI a l'ombra falten, i són específiques de com la IA apareix al programari: models, conjunts de dades, punts finals d'inferència, agents, servidors MCP i eines de codificació d'IA referenciades directament als repositoris, pipelines i fitxers d'habilitats, no només al trànsit del navegador. Sense aquesta capa, podeu veure que s'ha cridat una API de model; no es pot veure que l'agent ho va anomenar, de que pipeline, o a què està connectat, que és exactament on El risc d'IA a l'ombra es converteix en un incident de la cadena de subministrament en lloc d'una infracció de polítiques.
Elimina-ho: quatre passos que ho faran quedar
La detecció t'indica què ja està funcionant. Convertir això en quelcom durador requereix quatre passos, executats com un bucle en lloc d'una auditoria única, ja que el risc de la IA a l'ombra canvia més ràpid del que pot rastrejar qualsevol revisió anual.
- Crea un inventari, no tres. Actius tradicionals (repos, pipelines, contenidors) i els actius d'IA (models, conjunts de dades, agents, servidors MCP, eines de codificació) han de conviure a la mateixa vista, amb les relacions entre ells mapades. Una eina d'IA que sembla inofensiva per si sola pot ser una exposició real un cop es veu quin conjunt de dades l'alimenta i amb quin punt final es comunica.
- Classifica abans d'escriure la política. Una norma que prohibeixi les "dades sensibles en eines d'IA" no significa res si ningú pot saber quines dades compten. Cal saber on resideixen les dades regulades i confidencials, i deixar que aquesta classificació decideixi quins casos d'ús d'IA són correctes i quins no surten mai de l'edifici.
- Doneu als equips una ruta aprovada més ràpida, no una llista de prohibicions més llarga. La gent opta per la IA a l'ombra perquè l'opció aprovada és més lenta que la pestanya que ja tenen oberta davant. Un catàleg governat de models i agents aprovats, amb credencials abstraïdes dels desenvolupadors, elimina la raó per eludir la política.
- Aplicar on realment actua el risc: la instal·lació i la crida. Bloquejar un model en un document no impedeix que un agent l'instal·li. L'aplicació ha de tenir lloc en el punt on s'instal·la un paquet o es crida una API, de manera que una acció bloquejada falla automàticament en lloc de dependre que algú recordi la regla.
Què significa el risc de la IA a l'ombra per a AppSec, no només per a TI
La majoria de les directrius sobre IA a l'ombra tracten això purament com un problema de prevenció de pèrdues de dades, i la DLP n'és una part legítima. Però una part creixent del risc d'IA a l'ombra no apareix en cap navegador: apareix com un paquet al·lucinat que un agent ha intentat instal·lar, un servidor MCP que ningú ha verificat o un assistent de codificació amb accés permanent a un repositori que mai no s'ha pogut tocar. Això no és TI a l'ombra amb una etiqueta d'IA. És una nova categoria de risc de la cadena de subministrament de programari i necessita la mateixa disciplina que AppSec ja aplica a qualsevol altra dependència: saber què hi ha, verificar-ho i automatitzar la verificació en lloc d'esperar que tots els desenvolupadors recordin comprovar-ho.
Deixa de governar la IA des d'un full de càlcul
La bretxa no és l'esforç; és la visibilitat: la majoria dels equips no tenen un lloc on els actius d'IA, el codi i pipelineapareixen junts, que és exactament la distància entre "tenim una política d'IA a l'ombra" i "realment la podem aplicar".
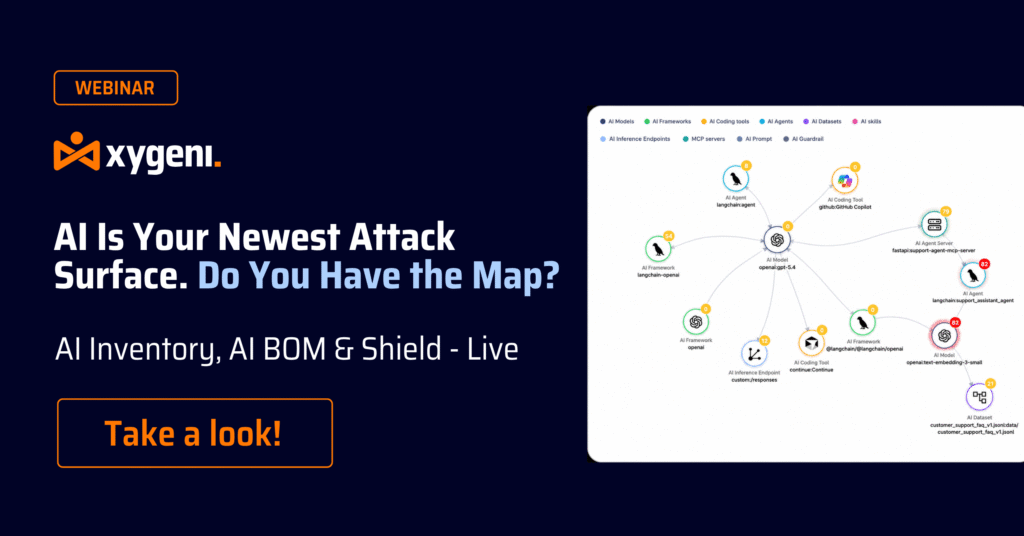
Aquest és el problema Xígeni La seguretat de la IA es basa en. L'inventari de la IA descobreix de manera contínua i automàtica tots els actius de IA als vostres repositoris, pipelinei entorns de desenvolupador: models, marcs de treball, conjunts de dades, punts finals d'inferència, agents, servidors MCP i eines de codificació d'IA com ara Copilot, Cursor o Claude Code, mapats com un gràfic de relacions amb una IA-BOM generada a cada escaneig. DevAI s'executa com una barrera de protecció activa en els mateixos entorns, validant els fitxers d'habilitats i les instruccions de l'agent i bloquejant les instal·lacions malicioses abans que un agent actuï, sense necessitat de cap avís. I com que CoreAI aplica la mateixa correlació i governança impulsades per la IA a les troballes dels vostres escàners existents que ho fa a la pròpia IA de Xygeni, el risc de la IA a l'ombra no desapareix en una altra eina desconnectada: aterra a la mateixa vista de risc que tota la resta del vostre SDLC.
Comença gratis. Sign up with GitHub, GitLab o Google i obté visibilitat de fins a 25 repositoris i 50 escanejos d'IA al mes sense cap cost ni necessitat de targeta de crèdit.

FAQ
Què és el risc de la IA a l'ombra, en termes senzills?
El risc d'IA a l'ombra és l'exposició creada per eines, models, agents o crides d'API d'IA que s'executen dins d'una organització sense revisió de seguretat. Com que la majoria no deixen cap registre d'instal·lació ni de compres, el risc augmenta silenciosament fins que algú el busca deliberadament.
Com es detecta i elimina la IA a l'ombra a la pràctica?
La detecció s'executa amb tres senyals que treballen conjuntament (registres de xarxa i proxy, senyals d'identitat i accés, i codi/pipelinedescobriment d'actius a nivell de nivell), i l'eliminació és un bucle de quatre passos: crear un inventari unificat, classificar les dades abans d'escriure la política, donar als equips una ruta aprovada més ràpida i aplicar-la en el punt d'instal·lació o de crida a l'API en lloc de fer-ho en un document.
És el mateix la IA a l'ombra que la TI a l'ombra?
Relacionats, no idèntics. La TI a l'ombra normalment deixava un rastre (una instal·lació, una llicència, una signatura de xarxa). La IA a l'ombra sovint no deixa res d'això: una pestanya del navegador i un usuari personal. login són suficients, i les funcions d'IA ara s'envien integrades dins de plataformes ja aprovades.
Pot una eina CASB o DLP detectar el risc de la IA a l'ombra per si sola?
Només parcialment. Aquestes eines es van crear per detectar programari no autoritzat amb una petjada. Un model cridat directament des del codi, o una funció d'IA activada dins d'una plataforma aprovada, no genera cap dels senyals que un CASB està sintonitzat per marcar. La gestió completa del risc d'IA a l'ombra requereix identitat, xarxa i codi/pipeline-visibilitat a nivell junts.
On apareix més sovint la IA a l'ombra en el desenvolupament de programari específicament?
Més enllà dels chatbots basats en navegadors, apareix com a claus API codificades al codi font, models de codi obert inserits en un projecte sense una anàlisi de seguretat i fitxers d'habilitats d'agents o connexions al servidor MCP afegides a un repositori sense revisió, exactament la capa que les eines genèriques de TI a l'ombra no inspeccionen.
